

1. Giới thiệu
Trong lớp học lập trình này, bạn sẽ triển khai một trình cân bằng tải proxy tcp nội bộ và Nhóm điểm cuối mạng (NEG) theo khu vực, được xuất bản dưới dạng Dịch vụ nhà sản xuất PSC. NEG sẽ bao gồm một hoặc nhiều phiên bản điện toán trong GCP tự lưu trữ cơ sở dữ liệu, ví dụ: JIRA, Confluence, Sharepoint.
Private Service Connect là một tính năng của mạng Google Cloud, cho phép Người dùng truy cập riêng tư vào các dịch vụ được quản lý từ bên trong mạng VPC của họ. Tương tự, tính năng này cho phép Nhà cung cấp dịch vụ được quản lý lưu trữ các dịch vụ này trong mạng VPC hoặc mạng đa đám mây của riêng họ, cung cấp kết nối riêng tư cho Người tiêu dùng. Ví dụ: khi bạn sử dụng Private Service Connect để truy cập vào một NEG theo khu vực, bạn là Nhà cung cấp dịch vụ và Google (Agentspace) là Người sử dụng dịch vụ.
Kiến thức bạn sẽ học được
- Yêu cầu về mạng đối với Agentspace
- Các phương pháp hay nhất về mạng Agentspace
- Tạo dịch vụ của nhà cung cấp Private Service Connect
Bạn cần có
- Dự án trên Google Cloud có quyền của chủ sở hữu
2. Sản phẩm bạn sẽ tạo ra
Bạn sẽ thiết lập một mạng Nhà cung cấp, agentspace-psc-demo, để triển khai trình cân bằng tải proxy tcp nội bộ và NEG theo khu vực được xuất bản dưới dạng một dịch vụ thông qua Private Service Connect (PSC).
3. Yêu cầu về mạng
Dưới đây là thông tin chi tiết về các yêu cầu về mạng đối với mạng Producer (Producer network), Consumer trong lớp học lập trình này là Agentspace.
Thành phần | Mô tả |
VPC (agentspace-psc-demo) | VPC ở chế độ tuỳ chỉnh |
Mạng con NAT PSC | Các gói từ mạng VPC của Bên sử dụng được dịch bằng NAT nguồn (SNAT) để địa chỉ IP nguồn ban đầu của các gói được chuyển đổi thành địa chỉ IP nguồn từ mạng con NAT trong mạng VPC của Bên cung cấp. PSC NAT hỗ trợ một mạng con /29 cho mỗi Tệp đính kèm dịch vụ. |
Mạng con quy tắc chuyển tiếp PSC | Được dùng để phân bổ địa chỉ IP cho Trình cân bằng tải proxy TCP nội bộ theo khu vực.Mạng con của quy tắc chuyển tiếp được coi là mạng con thông thường. |
Mạng con NEG | Được dùng để phân bổ địa chỉ IP cho Nhóm điểm cuối mạng từ một mạng con thông thường. |
Chỉ mạng con proxy | Mỗi proxy của bộ cân bằng tải được chỉ định một địa chỉ IP nội bộ. Các gói được gửi từ một proxy đến một VM phụ trợ hoặc nhóm điểm cuối mạng có địa chỉ IP nguồn từ mạng con chỉ dành cho proxy.Bạn nên dùng mạng con /23, mặc dù mạng con tối thiểu là /26 vẫn được hỗ trợ. Mỗi khu vực cần có một mạng con proxy theo khu vực. |
Dịch vụ phụ trợ | Dịch vụ phụ trợ đóng vai trò là cầu nối giữa trình cân bằng tải và các tài nguyên phụ trợ. Trong hướng dẫn này, dịch vụ phụ trợ được liên kết với NEG theo khu vực. |
4. Các phương pháp hay nhất
- NEG theo khu vực hỗ trợ một hoặc nhiều thực thể GCE theo khu vực dựa trên GCE_VM_IP_PORT
- Bật Quyền truy cập toàn cầu trên quy tắc chuyển tiếp Producer trước khi tạo Service Attachment.
- Bật quyền truy cập Toàn cầu khi tạo điểm cuối Agentspace.
- Trình cân bằng tải Proxy TCP nội bộ cũng hỗ trợ các nhóm phiên bản được quản lý và không được quản lý
- Bạn có thể hiển thị một Trình cân bằng tải TCP Proxy hoặc Passthrough hiện có của Google Cloud dưới dạng Dịch vụ nhà sản xuất
5. Cấu trúc liên kết lớp học lập trình
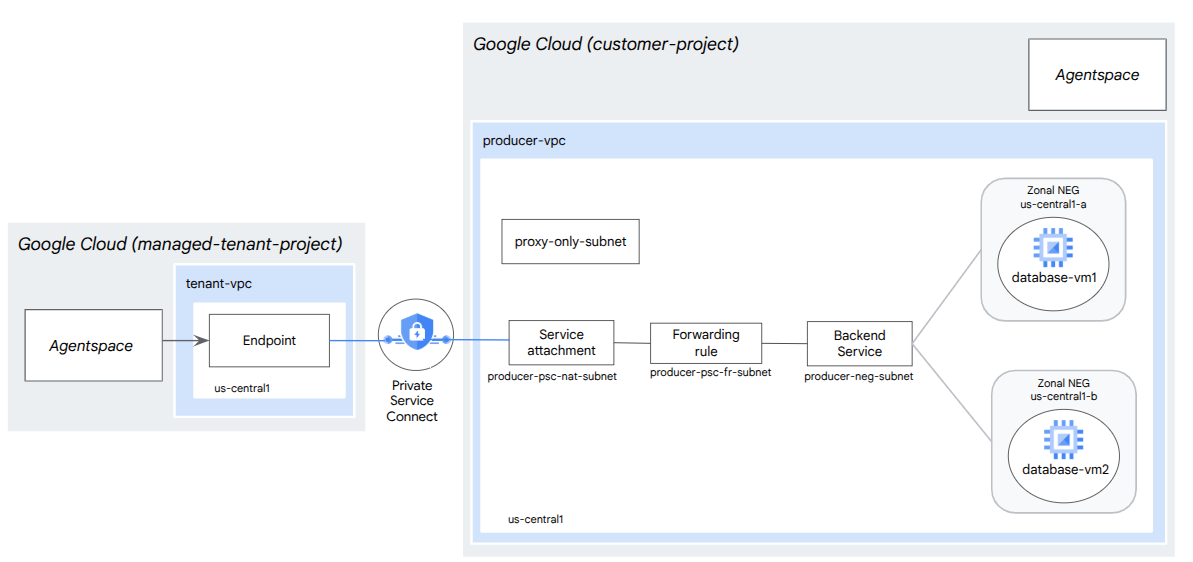
6. Thiết lập và yêu cầu
Thiết lập môi trường theo tốc độ của riêng bạn
- Đăng nhập vào Google Cloud Console rồi tạo một dự án mới hoặc sử dụng lại một dự án hiện có. Nếu chưa có tài khoản Gmail hoặc Google Workspace, bạn phải tạo một tài khoản.
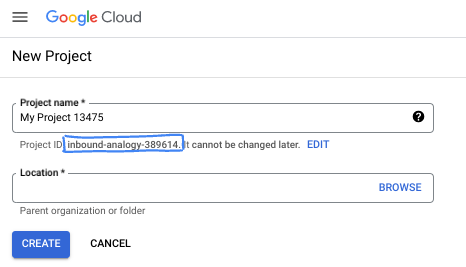
- Tên dự án là tên hiển thị của những người tham gia dự án này. Đây là một chuỗi ký tự mà các API của Google không sử dụng. Bạn luôn có thể cập nhật thông tin này.
- Mã dự án là mã duy nhất trên tất cả các dự án trên Google Cloud và không thể thay đổi (bạn không thể thay đổi mã này sau khi đã đặt). Cloud Console sẽ tự động tạo một chuỗi duy nhất; thường thì bạn không cần quan tâm đến chuỗi này. Trong hầu hết các lớp học lập trình, bạn sẽ cần tham chiếu đến Mã dự án (thường được xác định là
PROJECT_ID). Nếu không thích mã nhận dạng được tạo, bạn có thể tạo một mã nhận dạng ngẫu nhiên khác. Hoặc bạn có thể thử tên người dùng của riêng mình để xem tên đó có được chấp nhận hay không. Bạn không thể thay đổi tên này sau bước này và tên này sẽ tồn tại trong suốt thời gian diễn ra dự án. - Để bạn biết, có một giá trị thứ ba là Số dự án mà một số API sử dụng. Tìm hiểu thêm về cả 3 giá trị này trong tài liệu.
- Tiếp theo, bạn cần bật tính năng thanh toán trong Cloud Console để sử dụng các tài nguyên/API trên Cloud. Việc thực hiện lớp học lập trình này sẽ không tốn nhiều chi phí, nếu có. Để tắt các tài nguyên nhằm tránh bị tính phí ngoài phạm vi hướng dẫn này, bạn có thể xoá các tài nguyên đã tạo hoặc xoá dự án. Người dùng mới của Google Cloud đủ điều kiện tham gia chương trình Dùng thử miễn phí trị giá 300 USD.
Khởi động Cloud Shell
Mặc dù có thể vận hành Google Cloud từ xa trên máy tính xách tay, nhưng trong lớp học lập trình này, bạn sẽ sử dụng Google Cloud Shell, một môi trường dòng lệnh chạy trên Cloud.
Trên Bảng điều khiển Google Cloud, hãy nhấp vào biểu tượng Cloud Shell trên thanh công cụ ở trên cùng bên phải:
Quá trình này chỉ mất vài phút để cung cấp và kết nối với môi trường. Khi quá trình này kết thúc, bạn sẽ thấy như sau:
Máy ảo này được trang bị tất cả các công cụ phát triển mà bạn cần. Nó cung cấp một thư mục chính có dung lượng 5 GB và chạy trên Google Cloud, giúp tăng cường đáng kể hiệu suất mạng và hoạt động xác thực. Bạn có thể thực hiện mọi thao tác trong lớp học lập trình này trong trình duyệt. Bạn không cần cài đặt bất cứ thứ gì.
7. Trước khi bắt đầu
Bật API
Trong Cloud Shell, hãy đảm bảo rằng bạn đã thiết lập mã dự án:
gcloud config list project
gcloud config set project [YOUR-PROJECT-ID]
project=[YOUR-PROJECT-ID]
region=[YOUR-REGION]
zone1a=[YOUR-ZONE1a]
zone1b=[YOUR-ZONE1b]
echo $project
echo $region
echo $zone1a
echo $zone1b
Bật tất cả các dịch vụ cần thiết:
gcloud services enable compute.googleapis.com
8. Tạo mạng VPC của nhà sản xuất
Mạng VPC
Trong Cloud Shell, hãy thực hiện các thao tác sau:
gcloud compute networks create agentspace-psc-demo --subnet-mode custom
Tạo mạng con
Mạng con PSC sẽ được liên kết với PSC Service Attachment cho mục đích Network Address Translation.
Trong Cloud Shell, hãy tạo Mạng con NAT PSC:
gcloud compute networks subnets create producer-psc-nat-subnet --network agentspace-psc-demo --range 172.16.10.0/28 --region $region --purpose=PRIVATE_SERVICE_CONNECT
Trong Cloud Shell, hãy tạo mạng con quy tắc chuyển tiếp Producer:
gcloud compute networks subnets create producer-psc-fr-subnet --network agentspace-psc-demo --range 172.16.20.0/28 --region $region --enable-private-ip-google-access
Trong Cloud Shell, hãy tạo mạng con Nhóm điểm cuối mạng:
gcloud compute networks subnets create neg-subnet --network agentspace-psc-demo --range 172.16.30.0/28 --region $region --enable-private-ip-google-access
Trong Cloud Shell, hãy tạo mạng con chỉ dành cho proxy theo khu vực của Nhà sản xuất
gcloud compute networks subnets create $region-proxy-only-subnet \
  --purpose=REGIONAL_MANAGED_PROXY \
  --role=ACTIVE \
  --region=$region \
  --network=agentspace-psc-demo \
  --range=10.10.10.0/24
Dự trữ địa chỉ IP của trình cân bằng tải
Trong Cloud Shell, hãy đặt trước một địa chỉ IP nội bộ cho trình cân bằng tải:
gcloud compute addresses create zonal-neg-lb-ip \
  --region=$region \
  --subnet=producer-psc-fr-subnet
Trong Cloud Shell, hãy xem địa chỉ IP dành riêng.
gcloud compute addresses describe zonal-neg-lb-ip \
  --region=$region | grep -i address:
Ví dụ về đầu ra:
gcloud compute addresses describe zonal-neg-lb-ip --region=$region | grep -i address:
address: 172.16.20.2
Thiết lập NEG theo khu vực
Trong phần sau, bạn sẽ tạo một Zonal Network Endpoint Group (Nhóm điểm cuối mạng theo khu vực) chứa một hoặc nhiều địa chỉ IP hoặc tổ hợp địa chỉ IP và cổng đích:
- Địa chỉ IPv4 nội bộ chính của giao diện mạng máy ảo
- Địa chỉ IPv4 nội bộ chính của giao diện mạng VM cùng với số cổng đích
- Địa chỉ IPv4 nội bộ trong dải địa chỉ IP bí danh được chỉ định cho một giao diện mạng của VM
- Một địa chỉ IPv4 nội bộ trong dải địa chỉ IP bí danh được chỉ định cho giao diện mạng của VM, cộng với số cổng đích
Giao diện mạng chứa điểm cuối GCE_VM_IP_PORT phải nằm trong mạng con của NEG. Khi bạn bỏ qua số cổng trong một điểm cuối GCE_VM_IP_PORT, Google Cloud sẽ sử dụng số cổng mặc định của NEG cho điểm cuối đó.
Trong cấu trúc tham chiếu, các phiên bản GCE được liên kết với NEG theo khu vực bao gồm những thành phần sau:
- database-us-central1-a | us-central1-a | IP: 100.100.10.2 | Cổng: 443
- database-us-central1-a | us-central1-b | IP: 100.100.10.3 | Cổng: 443
- Tên mạng con: database-subnet-1
Tạo NEG theo khu vực cho zone1a
Trong phần sau, bạn sẽ tạo nhóm điểm cuối mạng cho mỗi vùng, ví dụ: us-central1-a, chỉ định tên mạng con dùng để tạo phiên bản GCE. Trong kiến trúc tham chiếu, tên mạng con là database-subnet-1.
Trong Cloud Shell, hãy tạo một NEG theo khu vực:
gcloud compute network-endpoint-groups create us-central-zonal-neg-1a \
    --zone=$zone1a \
    --network=agentspace-psc-demo \
    --subnet=database-subnet-1 \
    --default-port=443
Trong Cloud Shell, hãy cập nhật NEG theo khu vực bằng IP:Cổng của thực thể GCE được triển khai trong zone1a. Trong cấu trúc tham chiếu, thực thể GCE là 100.100.10.2 Cổng 443 được triển khai trong vùng us-central1-a.
gcloud compute network-endpoint-groups update us-central-zonal-neg-1a --zone=$zone1a --add-endpoint instance=database-us-central1-a,port=443
Tạo NEG theo khu vực cho zone1b
Trong phần sau, bạn sẽ tạo nhóm điểm cuối mạng cho mỗi vùng, ví dụ: us-central1-b, chỉ định tên mạng con dùng để tạo phiên bản GCE. Trong kiến trúc tham chiếu, tên mạng con là database-subnet-1.
Trong Cloud Shell, hãy tạo một NEG theo khu vực:
gcloud compute network-endpoint-groups create us-central-zonal-neg-1b \
    --zone=$zone1b \
    --network=agentspace-psc-demo \
    --subnet=database-subnet-1 \
    --default-port=443
Trong Cloud Shell, hãy cập nhật NEG theo khu vực bằng IP:Cổng của phiên bản GCE được triển khai trong zone1b. Trong cấu trúc tham chiếu, phiên bản GCE là 100.100.10.3 Cổng 443 được triển khai trong vùng us-central1-b.
gcloud compute network-endpoint-groups update us-central-zonal-neg-1b --zone=$zone1b --add-endpoint instance=database-us-central1-b,port=443
Tạo quy trình kiểm tra tình trạng sức khoẻ theo khu vực
Trong Cloud Shell, hãy tạo một quy trình kiểm tra tình trạng để kiểm tra cổng cơ sở dữ liệu tại chỗ, 443:
gcloud compute health-checks create tcp zonal-443-healthcheck \
    --region=$region \
    --port=443
Tạo chính sách tường lửa mạng và quy tắc tường lửa
Trong Cloud Shell, hãy thực hiện các thao tác sau:
gcloud compute network-firewall-policies create agentspace-psc-demo-policy --global

gcloud compute network-firewall-policies associations create --firewall-policy agentspace-psc-demo-policy --network agentspace-psc-demo --name agentspace-psc-demo --global-firewall-policy
Quy tắc tường lửa sau đây cho phép lưu lượng truy cập từ dải mạng con NAT PSC đến tất cả các phiên bản trong mạng.
Trong Cloud Shell, hãy thực hiện các thao tác sau:
gcloud compute network-firewall-policies rules create 2001 --action ALLOW --firewall-policy agentspace-psc-demo-policy --description "allow traffic from PSC NAT subnet to GCE" --direction INGRESS --src-ip-ranges 172.16.10.0/28 --global-firewall-policy --layer4-configs=tcp
Quy tắc tường lửa sau đây cho phép lưu lượng truy cập từ dải địa chỉ của lệnh kiểm tra tình trạng đến tất cả các phiên bản trong mạng. Xin lưu ý rằng chế độ kiểm tra tình trạng và cổng ứng dụng phải khớp với nhau.
Trong Cloud Shell, hãy thực hiện các thao tác sau:
gcloud compute network-firewall-policies rules create 2002 --action ALLOW --firewall-policy agentspace-psc-demo-policy --description "allow internal probe health check range to GCE" --direction INGRESS --src-ip-ranges 35.191.0.0/16,130.211.0.0/22 --global-firewall-policy --layer4-configs=tcp:443
Quy tắc tường lửa sau đây cho phép lưu lượng truy cập từ dải mạng con chỉ có proxy đến tất cả các phiên bản trong mạng. Xin lưu ý rằng mạng con proxy và cổng ứng dụng phải khớp nhau.
Trong Cloud Shell, hãy thực hiện các thao tác sau:
gcloud compute network-firewall-policies rules create 2003 --action ALLOW --firewall-policy agentspace-psc-demo-policy --description "allow internal tcp proxy health check range to GCE" --direction INGRESS --src-ip-ranges 10.10.10.0/24 --global-firewall-policy --layer4-configs=tcp:443
9. Tạo dịch vụ nhà sản xuất
Tạo các thành phần của trình cân bằng tải
Trong Cloud Shell, hãy tạo một dịch vụ phụ trợ:
gcloud compute backend-services create producer-backend-svc --region=$region --load-balancing-scheme=INTERNAL_MANAGED --protocol=TCP --region=$region --health-checks=zonal-443-healthcheck --health-checks-region=$region
Trong Cloud Shell, hãy liên kết NEG theo khu vực, us-central-zonal-neg-1a, với dịch vụ phụ trợ:
gcloud compute backend-services add-backend producer-backend-svc \
   --network-endpoint-group=us-central-zonal-neg-1a  \
   --network-endpoint-group-zone=$zone1a \
   --balancing-mode=CONNECTION \
   --max-connections-per-endpoint=100 \
   --region=$region
Trong Cloud Shell, hãy liên kết NEG theo khu vực, us-central-zonal-neg-1b,với dịch vụ phụ trợ:
gcloud compute backend-services add-backend producer-backend-svc \
   --network-endpoint-group=us-central-zonal-neg-1b  \
   --network-endpoint-group-zone=$zone1b \
   --balancing-mode=CONNECTION \
   --max-connections-per-endpoint=100 \
   --region=$region
Trong Cloud Shell, hãy tạo một proxy TCP mục tiêu để định tuyến các yêu cầu đến dịch vụ phụ trợ của bạn:
gcloud compute target-tcp-proxies create producer-lb-tcp-proxy \
      --backend-service=producer-backend-svc  \
      --region=$region
Trong cú pháp sau, hãy tạo một quy tắc chuyển tiếp (trình cân bằng tải proxy TCP nội bộ) có bật quyền truy cập toàn cầu.
Trong Cloud Shell, hãy thực hiện các bước sau:
gcloud compute forwarding-rules create producer-zonal-neg-fr \
     --load-balancing-scheme=INTERNAL_MANAGED \
     --network-tier=PREMIUM \
     --network=agentspace-psc-demo \
     --subnet=producer-psc-fr-subnet \
     --address=zonal-neg-lb-ip \
     --target-tcp-proxy=producer-lb-tcp-proxy \
     --target-tcp-proxy-region=$region \
     --region=$region \
     --allow-global-access \
     --ports=443
Xác thực tình trạng của hệ thống phụ trợ
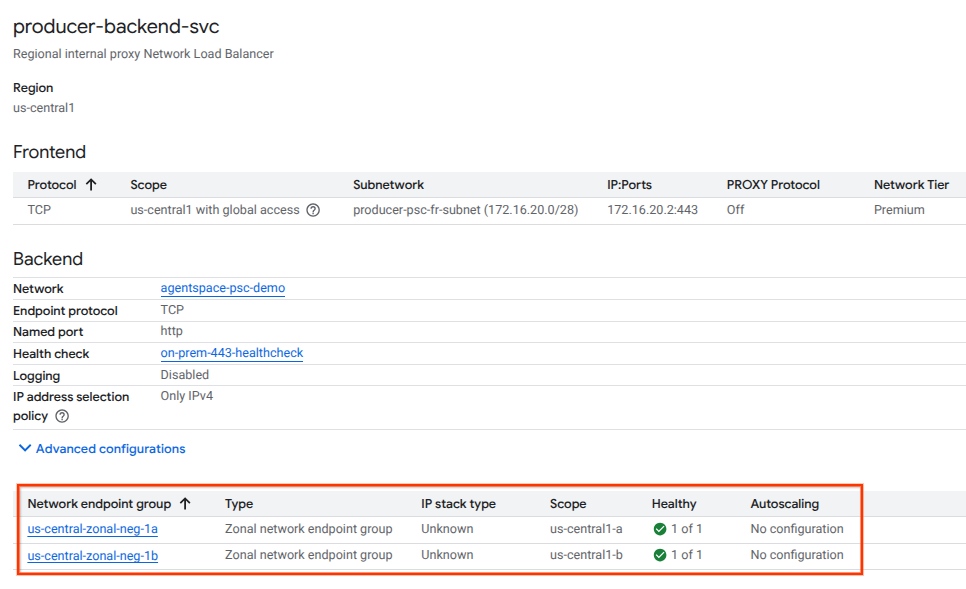
Xác thực tình trạng (trạng thái màu xanh lục) của dịch vụ phụ trợ và các phiên bản điện toán liên kết bằng bảng điều khiển đám mây trong phần sau. Chuyển đến:
Dịch vụ mạng → Cân bằng tải → Producer-backend-svc
Tạo tệp đính kèm dịch vụ
Để xuất bản một dịch vụ, bạn phải tạo một tệp đính kèm dịch vụ Private Service Connect. Bạn có thể xuất bản dịch vụ này bằng cách phê duyệt tự động hoặc phê duyệt rõ ràng.
- Để xuất bản dịch vụ và tự động cho phép mọi Người dùng kết nối với dịch vụ đó, hãy làm theo hướng dẫn tại Xuất bản dịch vụ có chế độ phê duyệt tự động.
- Để xuất bản dịch vụ với sự phê duyệt rõ ràng của Người tiêu dùng, trong phần cài đặt kết nối đính kèm dịch vụ, hãy chọn Chấp nhận kết nối cho các dự án đã chọn và để trống trường Dự án được chấp nhận.
- Sau khi bạn tạo tệp đính kèm dịch vụ, các điểm cuối của Người dùng yêu cầu quyền truy cập vào dịch vụ của Nhà sản xuất ban đầu sẽ chuyển sang trạng thái đang chờ xử lý. Để uỷ quyền kết nối, Nhà sản xuất phải chấp nhận dự án mà từ đó yêu cầu của điểm cuối Người dùng bắt nguồn.
Trong Cloud Shell, hãy tạo Service Attachment (cc-database1-svc-attachment) có tính năng phê duyệt tự động:
gcloud compute service-attachments create zonal-database1-svc-attachment --region=$region --producer-forwarding-rule=producer-zonal-neg-fr --connection-preference=ACCEPT_AUTOMATIC --nat-subnets=producer-psc-nat-subnet
Tiếp theo, hãy lấy và ghi lại Service Attachment (Tệp đính kèm dịch vụ) có trong URI selfLink bắt đầu bằng projects để định cấu hình điểm cuối PSC trong Agentspace.
selfLink: projects/<your-project-id>/regions/<your-region>/serviceAttachments/zonal-database1-svc-attachment
Trong Cloud Shell, hãy thực hiện các thao tác sau:
gcloud compute service-attachments describe zonal-database1-svc-attachment --region=$region
Ví dụ về kết quả đầu ra dự kiến:
connectionPreference: ACCEPT_AUTOMATIC
creationTimestamp: '2025-07-12T16:00:22.429-07:00'
description: ''
enableProxyProtocol: false
fingerprint: zOpeRQnPWSc=
id: '1784245893044590569'
kind: compute#serviceAttachment
name: zonal-database1-svc-attachment
natSubnets:
- https://www.googleapis.com/compute/v1/projects/$project-svc4/regions/us-central1/subnetworks/producer-psc-nat-subnet
pscServiceAttachmentId:
  high: '119824781489996776'
  low: '1784245893044590569'
reconcileConnections: false
region: https://www.googleapis.com/compute/v1/projects/$project-svc4/regions/us-central1
selfLink: https://www.googleapis.com/compute/v1/projects/$project-svc4/regions/us-central1/serviceAttachments/zonal-database1-svc-attachment
targetService: https://www.googleapis.com/compute/v1/projects/$project-svc4/regions/us-central1/forwardingRules/producer-zonal-neg-fr
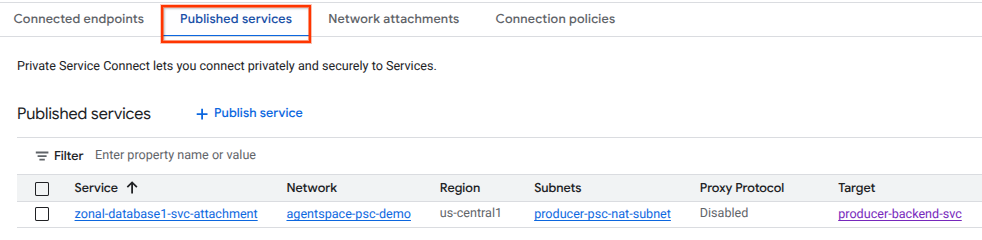
Trong Cloud Console, hãy chuyển đến:
Dịch vụ mạng → Private Service Connect → Dịch vụ đã phát hành
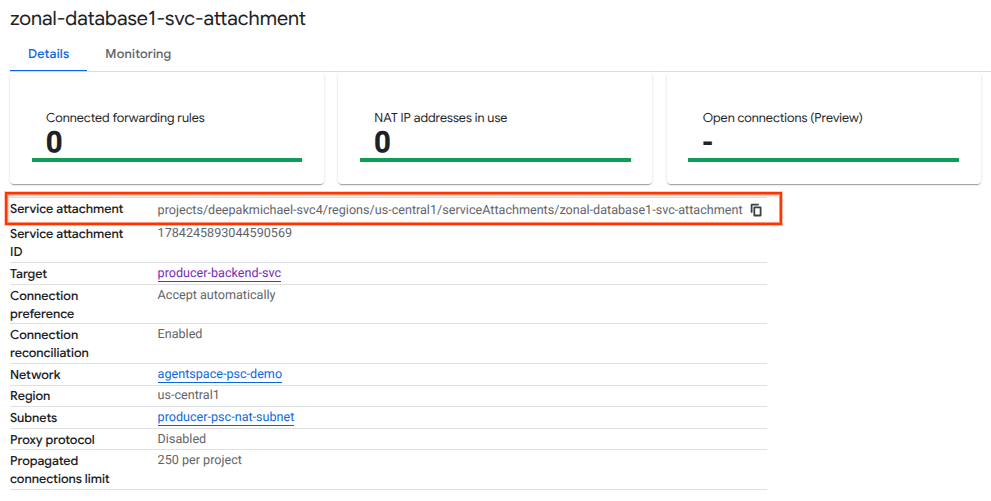
10. Thiết lập kết nối điểm cuối PSC trong Agentspace
Liên kết URI của Producers Service Attachment với Agentspace, đảm bảo bạn chọn quyền truy cập trên toàn cầu. Dưới đây là ví dụ về cách bật quyền truy cập trên toàn cầu bằng Service Attachment (Đính kèm dịch vụ) trong cấu trúc tham chiếu.
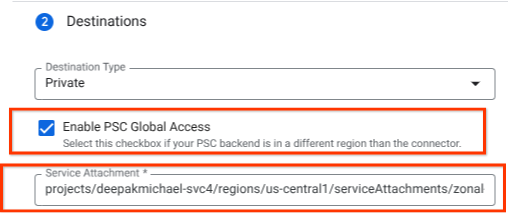
Để hoàn tất việc thiết lập mạng riêng tư, hãy tham khảo nguồn dữ liệu bên thứ ba của Agentspace để biết thêm hướng dẫn.
Xác thực điểm cuối PSC trong Bảng điều khiển Cloud
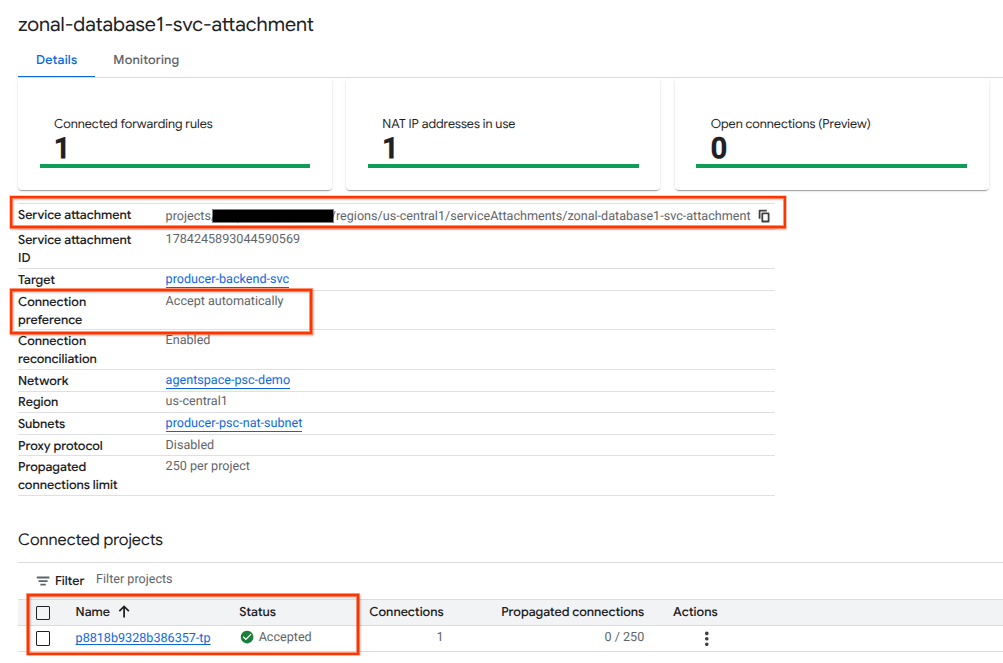
Để xác nhận kết nối PSC thành công giữa Agentspace (Người tiêu dùng) và Nhà sản xuất, hãy xác minh dự án đối tượng thuê Agentspace được liên kết với Dịch vụ của nhà sản xuất. Bạn có thể tìm thấy thông tin này trong phần "Dự án được kết nối". Mã dự án của đối tượng thuê bao được chỉ định ngẫu nhiên nhưng sẽ luôn kết thúc bằng "tp".
Bạn có thể xác thực Kết nối PSC trên Bảng điều khiển Cloud. Trong Cloud Console, hãy chuyển đến:
Network Services (Dịch vụ mạng) → Private Service Connect (Dịch vụ kết nối riêng tư) → Published Service (Dịch vụ đã xuất bản), sau đó chọn Service (Dịch vụ), zonal-database1-svc-attachment.
11. Dọn dẹp
Xoá các thành phần trong phòng thí nghiệm khỏi một thiết bị đầu cuối Cloud Shell
gcloud compute service-attachments delete zonal-database1-svc-attachment --region=$region -q

gcloud compute forwarding-rules delete producer-zonal-neg-fr --region=$region -q

gcloud compute target-tcp-proxies delete producer-lb-tcp-proxy --region=$region -q

gcloud compute backend-services delete producer-backend-svc --region=$region -q

gcloud compute network-firewall-policies rules delete 2001 --firewall-policy agentspace-psc-demo-policy --global-firewall-policy -q

gcloud compute network-firewall-policies rules delete 2002 --firewall-policy agentspace-psc-demo-policy --global-firewall-policy -q

gcloud compute network-firewall-policies rules delete 2003 --firewall-policy agentspace-psc-demo-policy --global-firewall-policy -q

gcloud compute network-firewall-policies associations delete --firewall-policy=agentspace-psc-demo-policy  --name=agentspace-psc-demo --global-firewall-policy -q

gcloud compute network-firewall-policies delete agentspace-psc-demo-policy --global -q

gcloud compute network-endpoint-groups delete us-central-zonal-neg-1a --zone=$zone1a -q

gcloud compute network-endpoint-groups delete us-central-zonal-neg-1b --zone=$zone1b -q

gcloud compute addresses delete zonal-neg-lb-ip --region=$region -q

gcloud compute networks subnets delete $region-proxy-only-subnet --region=$region -q

gcloud compute networks subnets delete producer-psc-nat-subnet --region=$region -q

gcloud compute networks subnets delete producer-psc-fr-subnet --region=$region -q

gcloud compute networks subnets delete neg-subnet --region=$region -q

gcloud compute health-checks delete zonal-443-healthcheck --region=us-central1 -q

gcloud compute networks delete agentspace-psc-demo -q
12. Xin chúc mừng
Xin chúc mừng! Bạn đã định cấu hình và xuất bản thành công một dịch vụ Nhà cung cấp bằng Private Service Connect.
Bạn đã tạo cơ sở hạ tầng Producer, tìm hiểu cách tạo Zonal NEG, Producer Service và liên kết service attachment với Agentspace.
Cosmopup cho rằng các lớp học mã rất tuyệt!!
Tiếp theo là gì?
Hãy xem một số lớp học lập trình này...
- Sử dụng Private Service Connect để xuất bản và sử dụng các dịch vụ
- Quyền truy cập vào tất cả các lớp học lập trình đã xuất bản của Private Service Connect