

1. Wprowadzenie
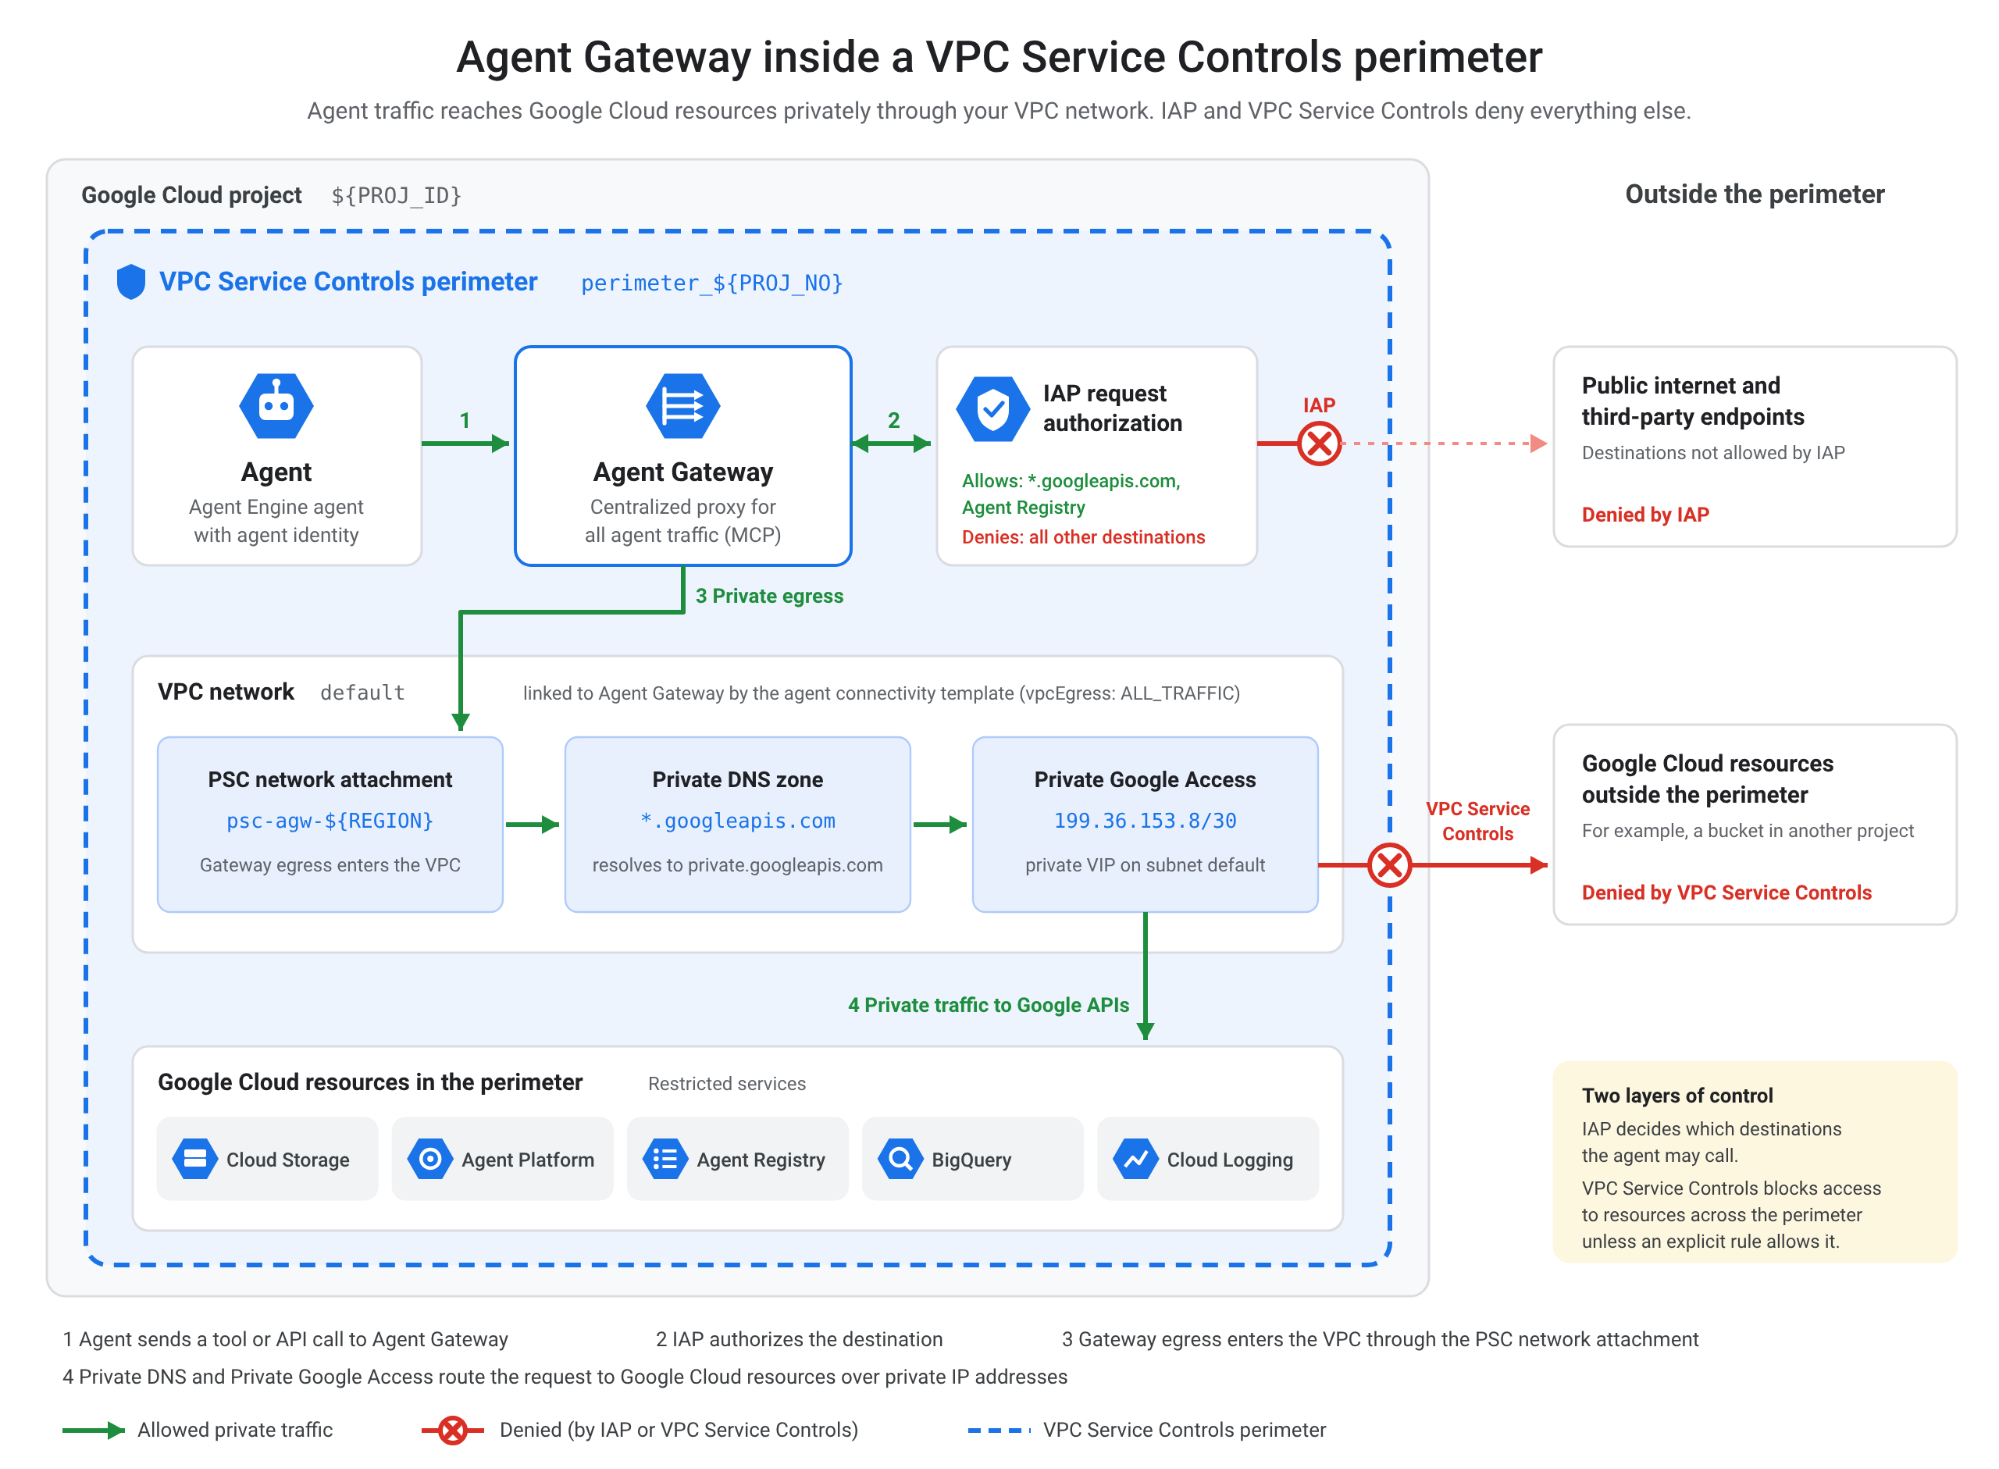
To ćwiczenie prowadzi użytkowników przez proces konfigurowania środowiska Google Cloud w celu skonfigurowania agenta i bramy agenta z granicami Ustawień usługi VPC. Ustanawiasz obszar ustawień usługi VPC, konfigurujesz sieć i DNS, wdrażasz bramę agentów z autoryzacją żądań Identity-Aware Proxy (IAP) i bezpiecznie testujesz agenta.
Co utworzysz
W tym ćwiczeniu utworzysz bezpieczną architekturę Google Cloud dla Gemini Enterprise Agent Platform i bramy agentów, która będzie wykonywać te czynności:
- Korzysta z ustawień usługi VPC, aby zabezpieczyć zasoby projektu przed nieautoryzowanym wydobyciem danych.
- Konfiguruje prywatny dostęp do Google, Private Service Connect (PSC) i prywatne strefy Cloud DNS na potrzeby routingu prywatnych interfejsów API.
- Udostępnia bramę agenta ze scentralizowanym przekierowywaniem ruchu, regułami ruchu wychodzącego i konfiguracją protokołu.
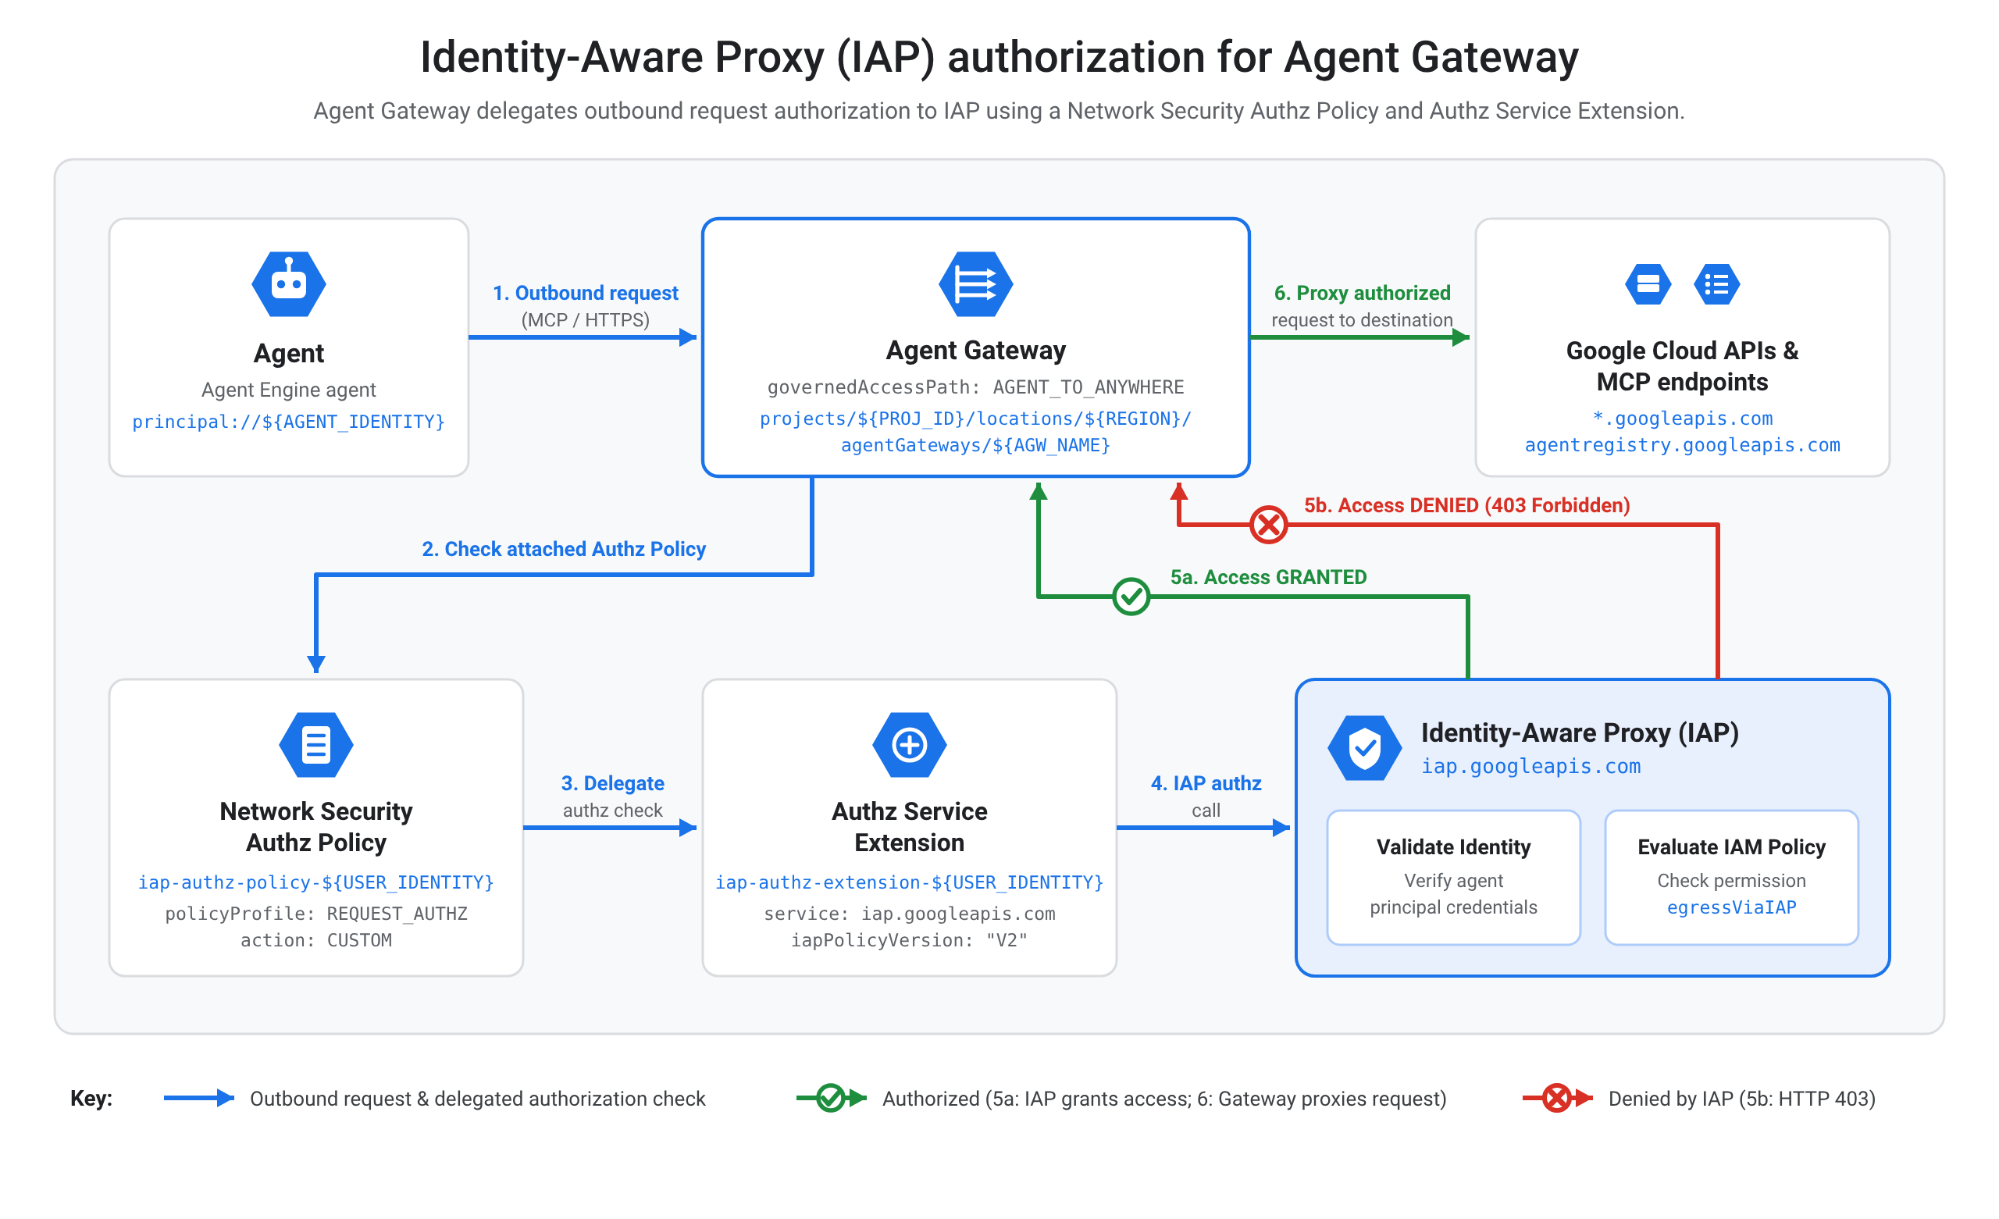
- Wymusza zasady autoryzacji żądań Identity-Aware Proxy (IAP).
- Wdraża i bezpiecznie testuje agenta Agent Engine za pomocą połączenia prywatnego.
Czego się nauczysz
- Jak włączyć wymagane interfejsy Google Cloud API na potrzeby platformy Agent Platform i zabezpieczeń.
- Jak skonfigurować granicę Ustawień usługi VPC i reguły dostępu ruchu przychodzącego.
- Jak skonfigurować połączenie z siecią prywatną i rekordy prywatnego DNS.
- Jak utworzyć bramę agenta i szablony łączności agenta.
- Jak skonfigurować rozszerzenia i zasady autoryzacji żądań IAP.
- Jak bezpiecznie wdrożyć i przetestować agenta Agent Engine.
Czego potrzebujesz
- Zainstalowany i zaktualizowany do najnowszej wersji Google Cloud CLI.
- Python 3 zainstalowany na stacji roboczej.
- Git zainstalowany na stacji roboczej.
- aktywna organizacja Google Cloud i uprawnienia do konta rozliczeniowego;
2. Wymagania wstępne
W tej sekcji opisujemy podstawowe wymagania dotyczące narzędzia wiersza poleceń i konfiguracji środowiska, które są niezbędne przed uruchomieniem skryptów konfiguracji.
- Sprawdź, czy interfejs Google Cloud CLI jest zainstalowany i zaktualizowany do najnowszej wersji, a następnie uwierzytelnij się za pomocą konta Google. Zaktualizuj komponenty Google Cloud CLI, aby mieć dostęp do najnowszych funkcji usług sieciowych i Ustawień usługi VPC.
gcloud components update
gcloud auth login
gcloud config set account USER_EMAIL
- Aby skonfigurować i wdrożyć niestandardową platformę agentów, sprawdź, czy masz zainstalowaną wersję Pythona 3. Instrukcje znajdziesz w artykule Instalowanie modułów Pythona:
python3 --version
- Aby sklonować przykładowe repozytorium zawierające kod konfiguracji i szablony konfiguracji, musisz mieć zainstalowany system Git. Instrukcje znajdziesz w sekcji Instalacja Git.
3. Konfigurowanie projektu Google Cloud
Utworzenie odizolowanego projektu w organizacji zapewnia, że wszystkie zasoby, sieci i uprawnienia używane w tym samouczku pozostaną zamknięte i łatwe w zarządzaniu. Dowiedz się więcej o tworzeniu projektów i zarządzaniu nimi.
Zainicjuj nowy projekt Google Cloud w swojej organizacji, aby hostować zasoby na potrzeby tej konfiguracji. Możesz też użyć własnego projektu:
export PROJ_ID="YOUR_PROJECT_ID"
gcloud projects create ${PROJ_ID} --organization=YOUR_ORG_ID
gcloud config set project $PROJ_ID
gcloud auth application-default set-quota-project $PROJ_ID
Uzyskaj domyślne uwierzytelnianie aplikacji, logując się:
gcloud auth application-default login
Sprawdź konfigurację:
gcloud config list
Włącz płatności
Połącz aktywne konto rozliczeniowe z nowo utworzonym projektem, aby włączyć korzystanie z usługi.
Włączenie rozliczeń jest konieczne, aby wykorzystywać limit interfejsu API i udostępniać infrastrukturę w chmurze Google, taką jak Bramy agentów, prywatne środowiska wirtualne w chmurze i węzły obliczeniowe. Szczegółowe informacje o konfiguracjach rozliczeń znajdziesz w dokumentacji Rozliczeń usługi Google Cloud.
gcloud billing accounts list
# Copy the billing account to assign to your GCP project
gcloud billing projects link $PROJ_ID --billing-account=BILLING_ACCOUNT_ID
4. Włącz usługi
Włącz wszystkie wymagane interfejsy Google Cloud API dla funkcji agenta, bramy agenta, sieci, zabezpieczeń i obserwacji.
Aktywacja interfejsu API udostępnia usługi w chmurze na potrzeby zarządzania zasobami, obserwacji i sieci, które są wymagane do bezpiecznego połączenia agenta. Więcej informacji znajdziesz w dokumentacji interfejsu Service Usage API.
gcloud services enable \
  agentregistry.googleapis.com \
  aiplatform.googleapis.com \
  apphub.googleapis.com \
  apptopology.googleapis.com \
  cloudapiregistry.googleapis.com \
  cloudtrace.googleapis.com \
  compute.googleapis.com \
  dataform.googleapis.com \
  iam.googleapis.com \
  iap.googleapis.com \
  logging.googleapis.com \
  modelarmor.googleapis.com \
  monitoring.googleapis.com \
  networksecurity.googleapis.com \
  networkservices.googleapis.com \
  notebooks.googleapis.com \
  observability.googleapis.com \
  securitycenter.googleapis.com
gcloud services enable \
  saasservicemgmt.googleapis.com \
  storage.googleapis.com \
  telemetry.googleapis.com \
  texttospeech.googleapis.com \
  run.googleapis.com \
  artifactregistry.googleapis.com \
  cloudbuild.googleapis.com \
  dns.googleapis.com \
  accesscontextmanager.googleapis.com \
  discoveryengine.googleapis.com \
  agentidentity.googleapis.com \
  agentidentitycredentials.googleapis.com
5. Eksportowanie zmiennych środowiskowych
Zdefiniuj zmienne środowiskowe wielokrotnego użytku dla regionu, identyfikatora projektu, numeru projektu, identyfikatora organizacji i tożsamości użytkownika. Ustawianie zmiennych powłoki ujednolica polecenia konfiguracji zasobów w poszczególnych krokach, co minimalizuje błędy ręcznego zastępowania podczas wykonywania skryptu.
export REGION="us-central1"
export PROJ_ID=$(gcloud config list --format="value(core.project)")
export PROJ_NO=$(gcloud projects describe ${PROJ_ID} --format="value(projectNumber)")
export ORG_ID=$(gcloud projects get-ancestors ${PROJ_ID} --format="value(id)" | tail -n 1)
export USER_IDENTITY=$(gcloud config get-value account)
6. Tworzenie granicy Ustawień usługi VPC
Utwórz granicę Ustawień usługi VPC, aby odizolować zasoby projektu i zapobiec wydobyciu danych. Więcej informacji znajdziesz w omówieniu ustawień usługi VPC.
Pobieranie zasad dostępu
Pobierz identyfikator zasad Menedżera kontekstu dostępu powiązany z Twoją organizacją. Zasady Menedżera kontekstu dostępu określają granicę organizacji, do której są dołączone i egzekwowane granice Ustawień usługi VPC.
gcloud access-context-manager policies list --organization=$ORG_ID
Eksportowanie zasady dostępu
Skonfiguruj zasady dostępu w konfiguracji gcloud CLI i zbierz listę obsługiwanych usług z ograniczeniami. Zbieranie wszystkich obsługiwanych usług umożliwia utworzenie zestawu reguł granicy z ograniczeniami, który zapobiega nieautoryzowanemu dostępowi do punktów końcowych interfejsów Google Cloud API.
export ACCESS_POLICY=ACCESS_POLICY_ID
gcloud config set access_context_manager/policy $ACCESS_POLICY
SUPPORTED_SERVICES=$(gcloud access-context-manager supported-services list --format="value(name)" | paste -sd, -)
Tworzenie granicy
Zdefiniuj nazwę granicy usług i wymuś ograniczenia w obsługiwanych usługach Google Cloud w projekcie. Granica działa jako otoczka zasobów projektu, ograniczając bezpośredni ruch przychodzący i wychodzący, chyba że reguły wejścia/wyjścia wyraźnie na to zezwalają.
export PERIMETER_NAME="perimeter_${PROJ_NO}"
gcloud access-context-manager perimeters create accessPolicies/${ACCESS_POLICY}/servicePerimeters/${PERIMETER_NAME} \
--title="${PERIMETER_NAME}" \
--perimeter-type=regular \
--resources=projects/${PROJ_NO} \
--restricted-services=${SUPPORTED_SERVICES}
Tworzenie zasady ruchu przychodzącego
Zasady dostępu przychodzącego określają wyraźne warunki, takie jak konkretne tożsamości użytkowników lub poziomy dostępu, w których ruch pochodzi spoza granic i może docierać do ograniczonych zasobów wewnątrz.
Utwórz plik YAML, który umożliwia wyraźny dostęp dla tożsamości użytkownika we wszystkich usługach:
cat > ingress-policy.yaml << EOF
- ingressFrom:
    identities:
      - user:${USER_IDENTITY}
    sources:
      - accessLevel: '*'
  ingressTo:
    operations:
      - serviceName: '*'
    resources:
      - '*'
EOF
gcloud access-context-manager perimeters update $PERIMETER_NAME --set-ingress-policies="ingress-policy.yaml"
W tym ćwiczeniu skonfigurujesz środowisko tak, aby domyślnie unikać odmowy dostępu przez Ustawienia usługi VPC. Aby jednak ułatwić Ci rozwiązywanie problemów podczas testowania, Ustawienia usługi VPC udostępniają szczegółowe logi odmowy i narzędzia do analizy zasad.
Rozwiązywanie problemów z odmową dostępu w Ustawieniach usługi VPC
Podczas testowania korzystaj z tych wskazówek:
- Włącz panel naruszeń, aby śledzić najnowsze naruszenia w swoim środowisku.
- Monitoruj logi kontrolne Cloud pod kątem logów odmowy dostępu (403) do Ustawień usługi VPC.
- Diagnozuj naruszenia za pomocą unikalnego identyfikatora lub tokena naruszenia w analizatorze naruszeń.
- Szczegółowe instrukcje znajdziesz w filmie o rozwiązywaniu problemów z ustawieniami usługi VPC.
7. Konfigurowanie sieci
Skonfiguruj ustawienia sieci VPC, aby obsługiwała prywatną komunikację z interfejsami API Google i usługami. Prawidłowa konfiguracja sieci gwarantuje, że ruch w sieci między agentami, bramami i Cloud APIs Google Cloud pozostanie w prywatnych sieciach wewnętrznych. Szczegółowe wzorce sieciowe znajdziesz w dokumentacji sieci VPC Google Cloud.
Włączanie prywatnego dostępu do Google
Włącz prywatny dostęp do Google w podsieci domyślnej, aby instancje maszyn wirtualnych i wewnętrzne obciążenia mogły uzyskiwać dostęp do interfejsów API Google za pomocą wewnętrznych adresów IP zamiast publicznych adresów IP.
export NETWORK_NAME="default"
export SUBNET_NAME="default"
gcloud compute networks subnets update $SUBNET_NAME --region=$REGION --enable-private-ip-google-access
Tworzenie przyłącza sieci PSC
Utwórz przyłącze sieci Private Service Connect (PSC) na potrzeby łączności z bramą agenta. Przyłącza sieci udostępniają interfejsy Private Service Connect (PSC), które ułatwiają bezpieczną komunikację między usługą Brama agentów a wewnętrzną podsiecią w różnych sieciach VPC.
gcloud compute network-attachments create psc-agw-${REGION} \
  --region=${REGION} \
  --subnets=${SUBNET_NAME} \
  --connection-preference=ACCEPT_AUTOMATIC
Potwierdź
Pobierz i sprawdź identyfikator URI zasobu self-link nowo utworzonego przyłącza sieci. Sprawdzenie identyfikatora URI zasobu potwierdza, że przyłącze sieci zostało utworzone i może być używane w szablonach połączeń.
export PSC_NA_URI=$(gcloud compute network-attachments describe psc-agw-${REGION} \
  --region=${REGION} \
  --format="value(selfLink.scope(v1))")
echo ${PSC_NA_URI}
Tworzenie strefy prywatnej Cloud DNS
Skonfiguruj prywatną strefę Cloud DNS, aby kierować ruch googleapis.com przez prywatne zakresy adresów IP. Prywatne strefy DNS zastępują wyszukiwania domen publicznych w przypadku googleapis.com, kierując cały ruch wychodzący do prywatnych wewnętrznych wirtualnych adresów IP (VIP) w sieci VPC. Więcej informacji znajdziesz w artykule Prywatne strefy Cloud DNS.
export ZONE_NAME="gapis"
gcloud dns managed-zones create ${ZONE_NAME} \
--visibility=private \
--networks=https://www.googleapis.com/compute/v1/projects/${PROJ_ID}/global/networks/${NETWORK_NAME} \
  --description="Privately reach Google APIs" \
  --dns-name=googleapis.com
gcloud dns record-sets transaction start --zone=${ZONE_NAME}
Wybierz jedną z tych opcji domeny dla routingu prywatnego (przed wykonaniem transakcji uruchom tylko polecenia w sekcji Opcja 1 lub Opcja 2) – więcej informacji znajdziesz w opcjach konfiguracji prywatnego dostępu do Google:
Opcja 1. Prywatny adres VIP [zalecane]
gcloud dns record-sets transaction add --name="*.googleapis.com." \
    --type=CNAME private.googleapis.com. \
    --zone=${ZONE_NAME} \
    --ttl=300
gcloud dns record-sets transaction add --name=private.googleapis.com. \
    --type=A 199.36.153.8 199.36.153.9 199.36.153.10 199.36.153.11 \
    --zone=${ZONE_NAME} \
    --ttl=300
Opcja 2. Ograniczony dostęp VIP
gcloud dns record-sets transaction add --name="*.googleapis.com." \
    --type=CNAME restricted.googleapis.com. \
    --zone=${ZONE_NAME} \
    --ttl=300
gcloud dns record-sets transaction add --name=restricted.googleapis.com. \
    --type=A 199.36.153.4 199.36.153.5 199.36.153.6 199.36.153.7 \
    --zone=${ZONE_NAME} \
    --ttl=300
Zatwierdź transakcje DNS:
gcloud dns record-sets transaction execute --zone=${ZONE_NAME}
8. Tworzenie bramy agenta
Zainicjuj bramę agentów i zdefiniuj jej szablony połączeń oraz reguły routingu. Brama agentów pełni funkcję scentralizowanego serwera proxy do zarządzania ruchem agentów, zasadami ruchu wychodzącego, obsługą protokołów i bezpiecznym wykrywaniem usług. Informacje o architekturze znajdziesz w omówieniu bramy agentów.
export AGW_NAME="gateway-${USER_IDENTITY}"
export AGW_CONNECTIVITY_TEMPLATE="agw-connectivity-template-${USER_IDENTITY}"
Tworzenie szablonu połączenia z agentem
Szablony łączności określają konfigurację sieci, zasady routingu ruchu wychodzącego, ustawienia połączeń równorzędnych DNS i identyfikatory URI przyłącza sieci wymagane przez bramę do obsługi żądań wychodzących.
cat > ${AGW_CONNECTIVITY_TEMPLATE}.yaml << EOF
name: projects/${PROJ_NO}/locations/${REGION}/agentConnectivityTemplates/${AGW_CONNECTIVITY_TEMPLATE}
accessPath: AGENT_TO_ANYWHERE
deploymentModel: CENTRALIZED
egressNetworkConfig:
  networkAttachment: ${PSC_NA_URI}
  dnsPeeringConfig:
    domain: googleapis.com.
    targetNetwork: projects/${PROJ_ID}/global/networks/${NETWORK_NAME}
  vpcEgress: ALL_TRAFFIC
EOF
gcloud network-services agent-connectivity-templates import ${AGW_CONNECTIVITY_TEMPLATE} \
    --source="${AGW_CONNECTIVITY_TEMPLATE}.yaml" \
    --location=${REGION}
Tworzenie bramy agenta
cat > ${AGW_NAME}-config.yaml << EOF
name: ${AGW_NAME}
protocols:
  - MCP
googleManaged:
  governedAccessPath: AGENT_TO_ANYWHERE
agentConnectivityTemplate: projects/${PROJ_NO}/locations/${REGION}/agentConnectivityTemplates/${AGW_CONNECTIVITY_TEMPLATE}
registries:
  - //agentregistry.googleapis.com/projects/${PROJ_NO}/locations/global
EOF
gcloud network-services agent-gateways import ${AGW_NAME} \
    --source="${AGW_NAME}-config.yaml" \
    --location=${REGION}
Weryfikowanie kompozycji
Sprawdź, czy zasób bramy agentów został wdrożony i skonfigurowany. Opisanie wdrożonej bramy agenta potwierdza, że jej stan operacyjny jest aktywny, i sprawdza, czy powiązane szablony i rejestry połączeń są prawidłowo dołączone.
gcloud network-services agent-gateways describe ${AGW_NAME} \
  --location=${REGION}
9. Tworzenie autoryzacji za pomocą IAP
Skonfiguruj zasady autoryzacji żądań Identity-Aware Proxy (IAP) i rozszerzenia usług, aby weryfikować dane logowania żądań przed przyznaniem dostępu do bramy agentów. Więcej informacji znajdziesz w dokumentacji IAP.
export AUTHZ_EXT="iap-authz-extension-${USER_IDENTITY}"
export AUTHZ_POLICY="iap-authz-policy-${USER_IDENTITY}"
Utwórz rozszerzenie autoryzacji
cat > ${AUTHZ_EXT}.yaml << EOF
name: ${AUTHZ_EXT}
service: iap.googleapis.com
failOpen: false
timeout: 1s
metadata:
  iapPolicyVersion: "V2"
EOF
gcloud service-extensions authz-extensions import ${AUTHZ_EXT} \
    --source=${AUTHZ_EXT}.yaml \
    --location=${REGION}
Utwórz zasadę autoryzacji i powiąż ją z bramą agenta
cat > ${AUTHZ_POLICY}.yaml << EOF
name: ${AUTHZ_POLICY}
target:
  resources:
    - "projects/${PROJ_ID}/locations/${REGION}/agentGateways/${AGW_NAME}"
policyProfile: REQUEST_AUTHZ
action: CUSTOM
customProvider:
  authzExtension:
    resources:
      - "projects/${PROJ_ID}/locations/${REGION}/authzExtensions/${AUTHZ_EXT}"
EOF
gcloud network-security authz-policies import ${AUTHZ_POLICY} \
    --source=${AUTHZ_POLICY}.yaml \
    --location=${REGION}
To ćwiczenie gwarantuje, że domyślnie nie będziesz mieć odmowy dostępu do IAP. Aby jednak ułatwić testowanie, brama agentów zapewnia szczegółową dostrzegalność w przypadku odmowy dostępu.
Rozwiązywanie problemów z odmowami autoryzacji IAP i ich monitorowanie
- Włącz Analizę logów w domyślnym zasobniku logów:
gcloud logging buckets update _Default --location=global --enable-analytics --async
- Otwórz panel dostrzegalności bramy agenta:
- W konsoli Google Cloud otwórz stronę Brama agentów.
- Kliknij nazwę bramy (np. gateway-xyz).
- Kliknij kartę Dostrzegalność.
- Sprawdź panele Niepowodzenie autoryzacji i Odmowy 403.
10. Tworzenie agenta silnika agenta
Utwórz zasobnik tymczasowy
Utwórz zasobnik Cloud Storage w regionie docelowym, w którym będą przechowywane tymczasowe artefakty przejściowe, zależności i konfiguracje wdrożenia podczas inicjowania w czasie działania.
#Staging bucket name needs to be globally unique
export STAGING_BUCKET="agent-temp-bucket-${PROJ_NO}-${USER_IDENTITY}"
gcloud storage buckets create gs://${STAGING_BUCKET} --location=${REGION}
Aktywowanie środowiska wirtualnego Pythona
python3 -m venv .venv
source .venv/bin/activate
Pobieranie kodu agenta
git clone https://github.com/gpratikab/gcp-vpcsc-agent.git
cd gcp-vpcsc-agent
Instalowanie zależności
python3 -m pip install --upgrade -r requirements.txt
Przypisywanie ról uprawnień do agenta usługi Agent Platform
gcloud projects add-iam-policy-binding ${PROJ_ID} \
  --member="serviceAccount:service-${PROJ_NO}@gcp-sa-aiplatform.iam.gserviceaccount.com" \
  --role="roles/agentgateway.serviceAgent"
gcloud projects add-iam-policy-binding ${PROJ_ID} \
  --member="serviceAccount:service-${PROJ_NO}@gcp-sa-aiplatform.iam.gserviceaccount.com" \
  --role="roles/ml.serviceAgent"
gcloud projects add-iam-policy-binding ${PROJ_ID} \
  --member="serviceAccount:service-${PROJ_NO}@gcp-sa-aiplatform.iam.gserviceaccount.com" \
  --role="roles/networkservices.viewer"
Wdróż agenta
python3 deploy_gcp_agent.py create
Wyeksportuj tożsamość agenta wydrukowaną w danych wyjściowych poprzedniego polecenia jako zmienną środowiskową:
#Paste identity of your Agent, it will be printed as the output of the previous command
export AGENT_IDENTITY="principal://PRINCIPAL_ID"
echo $AGENT_IDENTITY
11. Zezwalaj na ruch wychodzący agenta przez bramę
Zezwól nowo utworzonemu agentowi na wysyłanie ruchu wychodzącego do googleapis.com.
Uwaga: możesz selektywnie dodawać punkty końcowe do listy dozwolonych za pomocą funkcji obserwacji bramy agentów. W tym ćwiczeniu zezwalamy na dostęp do wszystkich interfejsów API.
Skonfigurowanie jawnych reguł zasad uprawnień IAM dotyczących ruchu wychodzącego przyznaje agentowi uprawnienia do kierowania wywołań interfejsu API przez bramę agentów i serwer proxy IAP w celu uzyskania dostępu do zewnętrznych usług Google Cloud.
Tworzenie zasady uprawnień
cat > agent-access-rules.json << EOF
{
  "conditions": {
    "iap.googleapis.com": {
      "description": "Allow access to agent",
      "expression": "(destination.agent_registry.location == 'global') || (destination.unregistered.host.endsWith('googleapis.com'))",
      "title": "agenttogapis"
    }
  },
  "description": "agenttogapis",
  "effect": "ALLOW",
  "excludedPrincipals": [],
  "operation": {
    "excludedPermissions": [],
    "permissions": [
      "iap.googleapis.com/resources.egressViaIAP"
    ]
  },
  "principals": [
    "${AGENT_IDENTITY}"
  ]
}
EOF
Aktualizowanie zasady dostępu
Sprawdź, czy masz już zasady dostępu:
gcloud iam access-policies list --project=${PROJ_ID} --location=global
Ustaw nazwę zasady dostępu:
export IAM_ACCESS_POLICY="agent-access-policy"
Aby utworzyć nową zasadę:
gcloud iam access-policies create ${IAM_ACCESS_POLICY} \
  --details-rules=agent-access-rules.json \
  --project=${PROJ_ID} \
  --location=global
Możesz też zaktualizować istniejącą zasadę:
gcloud iam access-policies update ${IAM_ACCESS_POLICY} \
  --add-details-rules=agent-access-rules.json \
  --project=${PROJ_ID} \
  --location=global
12. Testowanie agenta
Sprawdzenie działania agenta w konsoli Google Cloud potwierdza, że komunikacja kompleksowa, zasady uprawnień i granice ustawień usługi VPC działają prawidłowo. Możesz teraz przetestować agenta:
- W konsoli Google Cloud otwórz stronę Wdrożenia agentów.
- Wybierz wdrożonego agenta (
gcp_agent_...). - Otwórz kartę Playground.
- W polu prompta wpisz:
List storage buckets in the current project. - Sprawdź, czy agent zwraca listę zasobników przez prywatną bramę agenta.
- Sprawdź, czy agent nie może pobrać zasobników z innego projektu z powodu odmowy dostępu. Możesz sprawdzić odmowę w logach kontrolnych Cloud lub w panelu naruszeń ustawień usługi VPC.
13. Czyszczenie danych
Aby uniknąć obciążania konta Google Cloud opłatami za zasoby użyte w tym laboratorium, usuń utworzony projekt:
gcloud projects delete ${PROJ_ID}
14. Gratulacje
Gratulacje! Udało Ci się skonfigurować agenta i bramę agenta w bezpiecznej granicy usług Ustawień usługi VPC w Google Cloud.
Co dalej?
- Poznaj szczegółowe reguły dotyczące ruchu przychodzącego i wychodzącego w Ustawieniach usługi VPC.
- Skonfiguruj zasady dostępu i semantyczne za pomocą bramy agentów.
- Zintegruj Model Armor, aby uzyskać zaawansowane filtrowanie pod kątem bezpieczeństwa.