

1. Giriş
Bu codelab, VPC Hizmet Kontrolleri çevreleriyle bir aracı ve aracı ağ geçidi oluşturmak için Google Cloud ortamını yapılandırma konusunda size yol gösterir. VPC Hizmet Kontrolleri çevresi oluşturur, ağ ve DNS'yi yapılandırır, Identity-Aware Proxy (IAP) istek yetkilendirmesiyle bir aracı ağ geçidi dağıtır ve aracıyı güvenli bir şekilde test edersiniz.
Ne oluşturacaksınız?
Bu codelab'de, Gemini Enterprise Agent Platform ve Agent Gateway için aşağıdaki işlemleri yapan güvenli bir Google Cloud mimarisi oluşturacaksınız:
- Proje kaynaklarının yetkisiz veri sızıntısına karşı güvenliğini sağlamak için VPC Hizmet Kontrolleri'ni kullanır.
- Özel API yönlendirme için özel Google erişimi, Private Service Connect (PSC) ve Cloud DNS özel bölgelerini yapılandırır.
- Merkezi trafik proxy'si, çıkış kuralları ve protokol yapılandırması içeren bir aracı ağ geçidi sağlar.
- Identity-Aware Proxy (IAP) istek yetkilendirme politikalarını zorunlu kılar.
- Özel bağlantı üzerinden bir Agent Engine aracısını dağıtır ve güvenli bir şekilde test eder.
Neler öğreneceksiniz?
- Agent Platform ve güvenlik için gerekli Google Cloud API'lerini etkinleştirme
- VPC Hizmet Kontrolleri çevresini ve giriş erişim kurallarını yapılandırma
- Özel ağ bağlantısı ve özel DNS kayıtları ayarlama
- Nasıl Agent Gateway ve aracı bağlantısı şablonları oluşturacağınızı öğrenin.
- Uygulama içi satın alma isteği yetkilendirme uzantılarını ve politikalarını yapılandırma
- Agent Engine aracısını güvenli bir şekilde dağıtma ve test etme
Gerekenler
- Google Cloud CLI'nın yüklenmiş ve en son sürüme güncellenmiş olması gerekir.
- İş istasyonunuzda Python 3 yüklü olmalıdır.
- İş istasyonunuzda Git'in yüklü olması gerekir.
- Etkin bir Google Cloud kuruluşu ve faturalandırma hesabı izinleri.
2. Ön koşullar
Bu bölümde, kurulum komut dosyalarını çalıştırmadan önce gereken temel komut satırı aracı şartları ve ortam yapılandırması özetlenmektedir.
- Google Cloud CLI'nın yüklendiğini ve en son sürüme güncellendiğini doğrulayın, ardından Google Hesabınızla kimlik doğrulayın. Ağ Hizmetleri ve VPC Hizmet Kontrolleri için en son özellik desteğine sahip olduğunuzdan emin olmak üzere Google Cloud CLI bileşenlerinizi güncelleyin.
gcloud components update
gcloud auth login
gcloud config set account USER_EMAIL
- Özel ajan çerçevesini yapılandırmak ve dağıtmak için Python 3'ün yüklendiğini doğrulayın. Talimatlar için Python modüllerini yükleme başlıklı makaleyi inceleyin:
python3 --version
- Kurulum kodu ve yapılandırma şablonları içeren örnek depoyu klonlamak için Git'in yüklendiğinden emin olun. Talimatlar için Git yükleme başlıklı makaleyi inceleyin.
3. Google Cloud projesi yapılandırma
Kuruluşunuzda yalıtılmış bir proje oluşturmak, bu codelab'de kullanılan tüm kaynakların, ağların ve izinlerin kapsüllenmiş ve yönetilebilir kalmasını sağlar. Proje oluşturma ve yönetme hakkında daha fazla bilgi edinin.
Bu kurulumun kaynaklarını barındırmak için kuruluşunuz altında yeni bir Google Cloud projesi başlatın. Kendi projenizi de kullanabilirsiniz:
export PROJ_ID="YOUR_PROJECT_ID"
gcloud projects create ${PROJ_ID} --organization=YOUR_ORG_ID
gcloud config set project $PROJ_ID
gcloud auth application-default set-quota-project $PROJ_ID
Giriş yaparak uygulama varsayılan kimlik bilgilerini alın:
gcloud auth application-default login
Yapılandırmanızı doğrulayın:
gcloud config list
Faturalandırmayı etkinleştir
Hizmet kullanımını etkinleştirmek için yeni oluşturulan projeye etkin bir faturalandırma hesabı bağlayın.
Faturalandırmayı etkinleştirmek, API kotasını kullanmak ve Google Cloud altyapısını (ör. Agent Gateway'ler, sanal özel bulutlar ve işlem düğümleri) sağlamak için ön koşuldur. Faturalandırma yapılandırmaları hakkında ayrıntılı bilgi için Google Cloud Billing Belgeleri'ni inceleyin.
gcloud billing accounts list
# Copy the billing account to assign to your GCP project
gcloud billing projects link $PROJ_ID --billing-account=BILLING_ACCOUNT_ID
4. Hizmetleri Etkinleştir
Aracı, Aracı Ağ Geçidi, ağ, güvenlik ve gözlemlenebilirlik özellikleri için gerekli tüm Google Cloud API'lerini etkinleştirin.
API etkinleştirme, güvenli aracı bağlantısı için gereken kaynak yönetimi, gözlemlenebilirlik ve ağ oluşturma özellikleri için arka uç bulut hizmetlerini kullanıma sunar. Daha fazla bilgiyi Service Usage API belgelerinde bulabilirsiniz.
gcloud services enable \
  agentregistry.googleapis.com \
  aiplatform.googleapis.com \
  apphub.googleapis.com \
  apptopology.googleapis.com \
  cloudapiregistry.googleapis.com \
  cloudtrace.googleapis.com \
  compute.googleapis.com \
  dataform.googleapis.com \
  iam.googleapis.com \
  iap.googleapis.com \
  logging.googleapis.com \
  modelarmor.googleapis.com \
  monitoring.googleapis.com \
  networksecurity.googleapis.com \
  networkservices.googleapis.com \
  notebooks.googleapis.com \
  observability.googleapis.com \
  securitycenter.googleapis.com
gcloud services enable \
  saasservicemgmt.googleapis.com \
  storage.googleapis.com \
  telemetry.googleapis.com \
  texttospeech.googleapis.com \
  run.googleapis.com \
  artifactregistry.googleapis.com \
  cloudbuild.googleapis.com \
  dns.googleapis.com \
  accesscontextmanager.googleapis.com \
  discoveryengine.googleapis.com \
  agentidentity.googleapis.com \
  agentidentitycredentials.googleapis.com
5. Ortam değişkenlerini dışa aktarma
Bölge, proje kimliği, proje numarası, kuruluş kimliği ve kullanıcı kimliği için yeniden kullanılabilir ortam değişkenleri tanımlayın. Kabuk değişkenlerini ayarlamak, kaynak yapılandırma komutlarını adımlar arasında standartlaştırarak komut dosyası yürütme sırasında manuel değiştirme hatalarını en aza indirir.
export REGION="us-central1"
export PROJ_ID=$(gcloud config list --format="value(core.project)")
export PROJ_NO=$(gcloud projects describe ${PROJ_ID} --format="value(projectNumber)")
export ORG_ID=$(gcloud projects get-ancestors ${PROJ_ID} --format="value(id)" | tail -n 1)
export USER_IDENTITY=$(gcloud config get-value account)
6. VPC Hizmet Kontrolleri Çevresi Oluşturma
Proje kaynaklarınızı yalıtmak ve veri hırsızlığını önlemek için bir VPC Hizmet Kontrolleri çevresi oluşturun. Daha fazla bilgi için VPC Hizmet Kontrolleri'ne Genel Bakış başlıklı makaleyi inceleyin.
Erişim politikanızı getirme
Kuruluşunuzla ilişkili Bağlam Erişim Yöneticisi politika kimliğini alın. Bağlam Erişim Yöneticisi politikaları, VPC Hizmet Kontrolleri çevrelerinin eklendiği ve uygulandığı kuruluş sınırını tanımlar.
gcloud access-context-manager policies list --organization=$ORG_ID
Erişim politikanızı dışa aktarma
gcloud CLI yapılandırmanızda erişim politikasını ayarlayın ve desteklenen kısıtlanmış hizmetlerin listesini toplayın. Desteklenen tüm hizmetleri topladığınızda, Google Cloud API uç noktalarına yetkisiz erişimi engelleyen kısıtlanmış bir çevre kural kümesi oluşturabilirsiniz.
export ACCESS_POLICY=ACCESS_POLICY_ID
gcloud config set access_context_manager/policy $ACCESS_POLICY
SUPPORTED_SERVICES=$(gcloud access-context-manager supported-services list --format="value(name)" | paste -sd, -)
Sınır oluşturma
Hizmet çevresi adını tanımlayın ve proje içindeki desteklenen Google Cloud hizmetlerinde kısıtlamaları zorunlu kılın. Çevre, proje kaynaklarını çevreleyen bir sınır görevi görür ve giriş/çıkış kurallarıyla açıkça izin verilmediği sürece doğrudan gelen ve giden trafiği kısıtlar.
export PERIMETER_NAME="perimeter_${PROJ_NO}"
gcloud access-context-manager perimeters create accessPolicies/${ACCESS_POLICY}/servicePerimeters/${PERIMETER_NAME} \
--title="${PERIMETER_NAME}" \
--perimeter-type=regular \
--resources=projects/${PROJ_NO} \
--restricted-services=${SUPPORTED_SERVICES}
Giriş politikası oluşturma
Giriş politikaları, trafiğin çevre dışında başladığı ve içerideki kısıtlanmış kaynaklara ulaşmasına izin verildiği açık koşulları (ör. belirli kullanıcı kimlikleri veya erişim düzeyleri) tanımlar.
Kullanıcı kimliğinizin tüm hizmetlere açıkça erişmesine izin veren bir YAML dosyası oluşturun:
cat > ingress-policy.yaml << EOF
- ingressFrom:
    identities:
      - user:${USER_IDENTITY}
    sources:
      - accessLevel: '*'
  ingressTo:
    operations:
      - serviceName: '*'
    resources:
      - '*'
EOF
gcloud access-context-manager perimeters update $PERIMETER_NAME --set-ingress-policies="ingress-policy.yaml"
Bu codelab, ortamınızı varsayılan olarak VPC Hizmet Kontrolleri erişim reddetmelerini önleyecek şekilde yapılandırır. Ancak test sırasında sorun gidermenize yardımcı olmak için VPC Hizmet Kontrolleri, ayrıntılı ret günlükleri ve politika analiz araçları sağlar.
VPC Hizmet Kontrolleri erişim reddetme sorunlarını giderme
Testiniz boyunca aşağıdaki sorun giderme ipuçlarından yararlanın:
- Ortamınızdaki en son ihlalleri takip etmek için İhlal Kontrol Paneli'ni etkinleştirin.
- VPC Hizmet Kontrolleri erişim reddi (403) günlükleri için Cloud Audit Logs'u izleyin.
- İhlal Analizi Aracı'nda ihlale özel kimliği veya jetonu kullanarak ihlalleri teşhis edin.
- Ayrıntılı bir açıklama için VPC Hizmet Kontrolleri ile ilgili sorunları giderme videosunu izleyin.
7. Ağ kurulumu
Google API'leri ve hizmetleriyle özel iletişimi desteklemek için VPC ağı ayarlarını yapılandırın. Doğru ağ yapılandırması, aracıların, ağ geçitlerinin ve Google Cloud API'lerinin arasındaki ağ trafiğinin özel dahili ağlarda kalmasını sağlar. Ayrıntılı ağ oluşturma kalıpları için Google Cloud VPC belgelerini inceleyin.
Özel Google Erişimi'ni etkinleştirme
Sanal makine örneklerinin ve dahili iş yüklerinin, herkese açık IP adresleri yerine dahili IP adreslerini kullanarak Google API'lerine ulaşabilmesi için varsayılan alt ağda Özel Google Erişimi'ni etkinleştirin.
export NETWORK_NAME="default"
export SUBNET_NAME="default"
gcloud compute networks subnets update $SUBNET_NAME --region=$REGION --enable-private-ip-google-access
PSC ağ eki oluşturma
Agent Gateway bağlantısı için bir Private Service Connect (PSC) ağ eki oluşturun. Ağ ekleri, Private Service Connect (PSC) arayüzleri sağlar. Bu arayüzler, Agent Gateway hizmeti ile dahili alt ağınız arasında güvenli ve VPC'ler arası iletişimi kolaylaştırır.
gcloud compute network-attachments create psc-agw-${REGION} \
  --region=${REGION} \
  --subnets=${SUBNET_NAME} \
  --connection-preference=ACCEPT_AUTOMATIC
Doğrula
Yeni oluşturulan ağ ekine ait kendi kendine bağlantı kaynağı URI'sini alın ve inceleyin. Kaynak URI'sinin doğrulanması, ağ eklerinin başarıyla oluşturulmasını ve bağlantı şablonlarında referans olarak kullanılabilmesini sağlar.
export PSC_NA_URI=$(gcloud compute network-attachments describe psc-agw-${REGION} \
  --region=${REGION} \
  --format="value(selfLink.scope(v1))")
echo ${PSC_NA_URI}
Cloud DNS özel bölgesi oluşturma
googleapis.com trafiğini özel IP aralıkları üzerinden yönlendirmek için Cloud DNS özel bölgesi yapılandırın. Özel DNS bölgeleri, googleapis.com için herkese açık alan aramalarını geçersiz kılar ve tüm giden trafiği VPC ağınızdaki özel dahili sanal IP'lere (VIP) yönlendirir. Daha fazla bilgi için Cloud DNS Özel Bölgeleri'ne bakın.
export ZONE_NAME="gapis"
gcloud dns managed-zones create ${ZONE_NAME} \
--visibility=private \
--networks=https://www.googleapis.com/compute/v1/projects/${PROJ_ID}/global/networks/${NETWORK_NAME} \
  --description="Privately reach Google APIs" \
  --dns-name=googleapis.com
gcloud dns record-sets transaction start --zone=${ZONE_NAME}
Özel yönlendirme için aşağıdaki alan seçeneklerinden birini belirleyin (işlemi yürütmeden önce yalnızca 1. veya 2. seçenekteki komutları çalıştırın). Özel Google Erişimi yapılandırma seçenekleri başlıklı makalede daha fazla bilgi edinebilirsiniz:
1. seçenek: Özel VIP [Önerilen]
gcloud dns record-sets transaction add --name="*.googleapis.com." \
    --type=CNAME private.googleapis.com. \
    --zone=${ZONE_NAME} \
    --ttl=300
gcloud dns record-sets transaction add --name=private.googleapis.com. \
    --type=A 199.36.153.8 199.36.153.9 199.36.153.10 199.36.153.11 \
    --zone=${ZONE_NAME} \
    --ttl=300
2. seçenek: Kısıtlanmış VIP
gcloud dns record-sets transaction add --name="*.googleapis.com." \
    --type=CNAME restricted.googleapis.com. \
    --zone=${ZONE_NAME} \
    --ttl=300
gcloud dns record-sets transaction add --name=restricted.googleapis.com. \
    --type=A 199.36.153.4 199.36.153.5 199.36.153.6 199.36.153.7 \
    --zone=${ZONE_NAME} \
    --ttl=300
DNS işlemlerini gerçekleştirin:
gcloud dns record-sets transaction execute --zone=${ZONE_NAME}
8. Agent Gateway oluşturma
Ajan ağ geçidini sağlama ve bağlantı şablonlarını ve yönlendirme kurallarını tanımlama Agent Gateway, aracı trafiğini, çıkış politikalarını, protokol işlemeyi ve güvenli hizmet keşfini yönetmek için merkezi bir proxy görevi görür. Mimari referanslar için Agent Gateway'e Genel Bakış başlıklı makaleyi inceleyin.
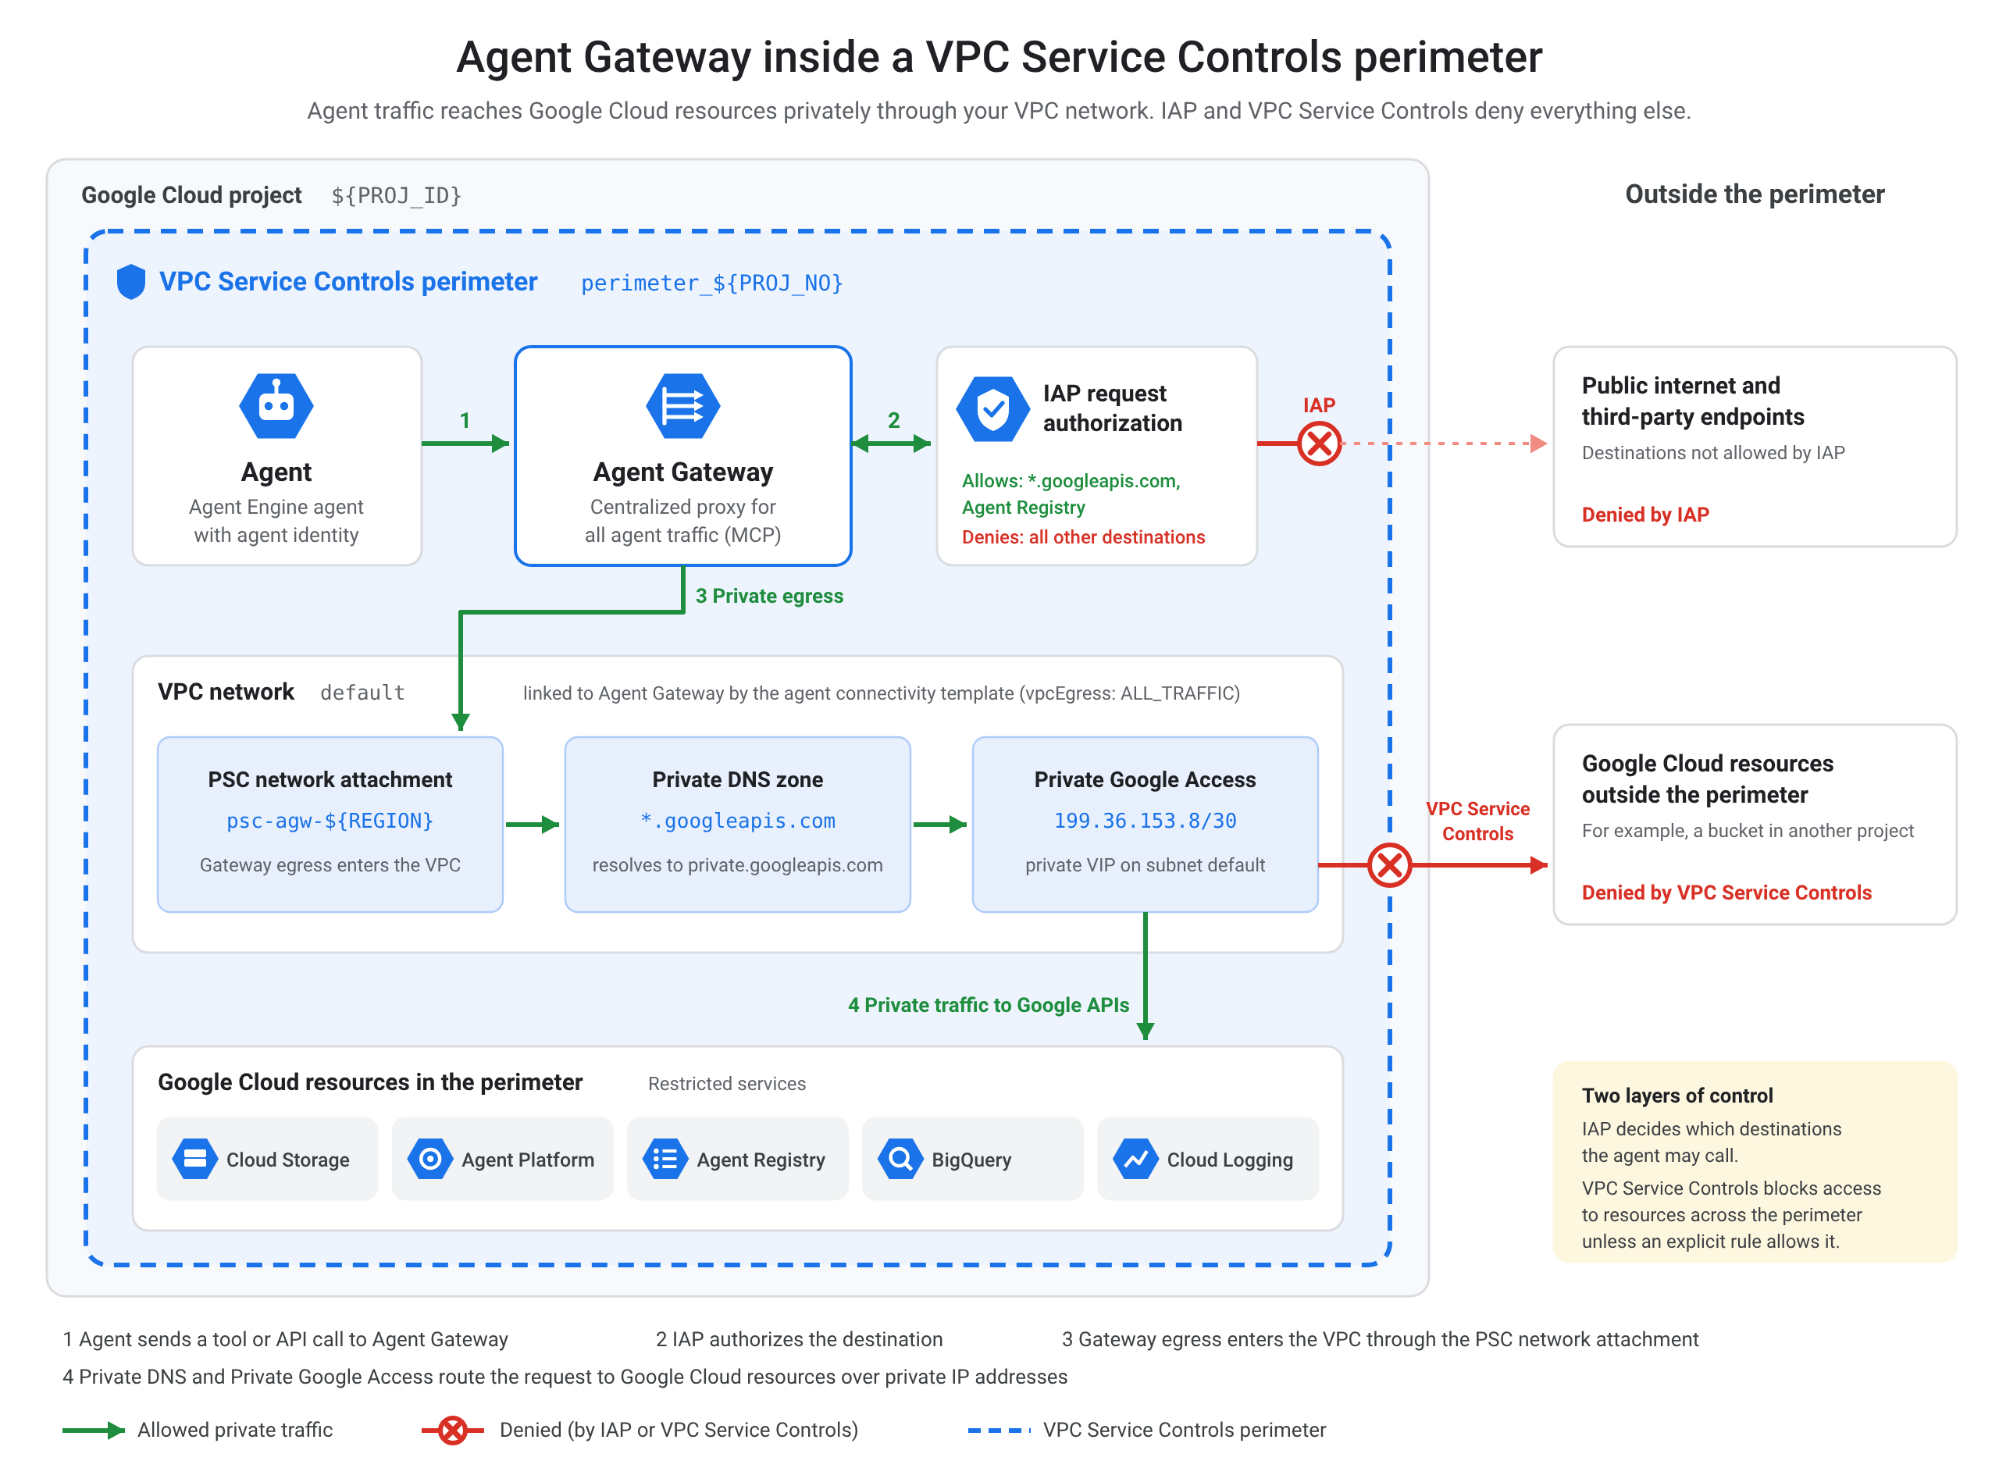
export AGW_NAME="gateway-${USER_IDENTITY}"
export AGW_CONNECTIVITY_TEMPLATE="agw-connectivity-template-${USER_IDENTITY}"
Temsilci Bağlantısı Şablonu Oluşturma
Bağlantı şablonları, ağ geçidinin giden istekleri işlemesi için gereken ağ yapılandırmasını, çıkış yönlendirme politikalarını, DNS eşleme ayarlarını ve ağ ekleme URI'lerini belirtir.
cat > ${AGW_CONNECTIVITY_TEMPLATE}.yaml << EOF
name: projects/${PROJ_NO}/locations/${REGION}/agentConnectivityTemplates/${AGW_CONNECTIVITY_TEMPLATE}
accessPath: AGENT_TO_ANYWHERE
deploymentModel: CENTRALIZED
egressNetworkConfig:
  networkAttachment: ${PSC_NA_URI}
  dnsPeeringConfig:
    domain: googleapis.com.
    targetNetwork: projects/${PROJ_ID}/global/networks/${NETWORK_NAME}
  vpcEgress: ALL_TRAFFIC
EOF
gcloud network-services agent-connectivity-templates import ${AGW_CONNECTIVITY_TEMPLATE} \
    --source="${AGW_CONNECTIVITY_TEMPLATE}.yaml" \
    --location=${REGION}
Agent Gateway oluşturma
cat > ${AGW_NAME}-config.yaml << EOF
name: ${AGW_NAME}
protocols:
  - MCP
googleManaged:
  governedAccessPath: AGENT_TO_ANYWHERE
agentConnectivityTemplate: projects/${PROJ_NO}/locations/${REGION}/agentConnectivityTemplates/${AGW_CONNECTIVITY_TEMPLATE}
registries:
  - //agentregistry.googleapis.com/projects/${PROJ_NO}/locations/global
EOF
gcloud network-services agent-gateways import ${AGW_NAME} \
    --source="${AGW_NAME}-config.yaml" \
    --location=${REGION}
İçeriği doğrulama
Aracı Ağ Geçidi kaynağının başarıyla dağıtıldığını ve yapılandırıldığını onaylayın. Dağıtılan aracı ağ geçidinin açıklanması, operasyonel durumunun etkin olduğunu onaylar ve ilişkili bağlantı şablonlarının ve kayıt defterlerinin doğru şekilde eklendiğini doğrular.
gcloud network-services agent-gateways describe ${AGW_NAME} \
  --location=${REGION}
9. IAP ile yetkilendirme oluşturma
Ajan Ağ Geçidi'ne erişim izni vermeden önce istek kimlik bilgilerini doğrulamak için Identity-Aware Proxy (IAP) istek yetkilendirme politikalarını ve hizmet uzantılarını yapılandırın. Daha fazla bilgi için IAP belgelerine bakın.
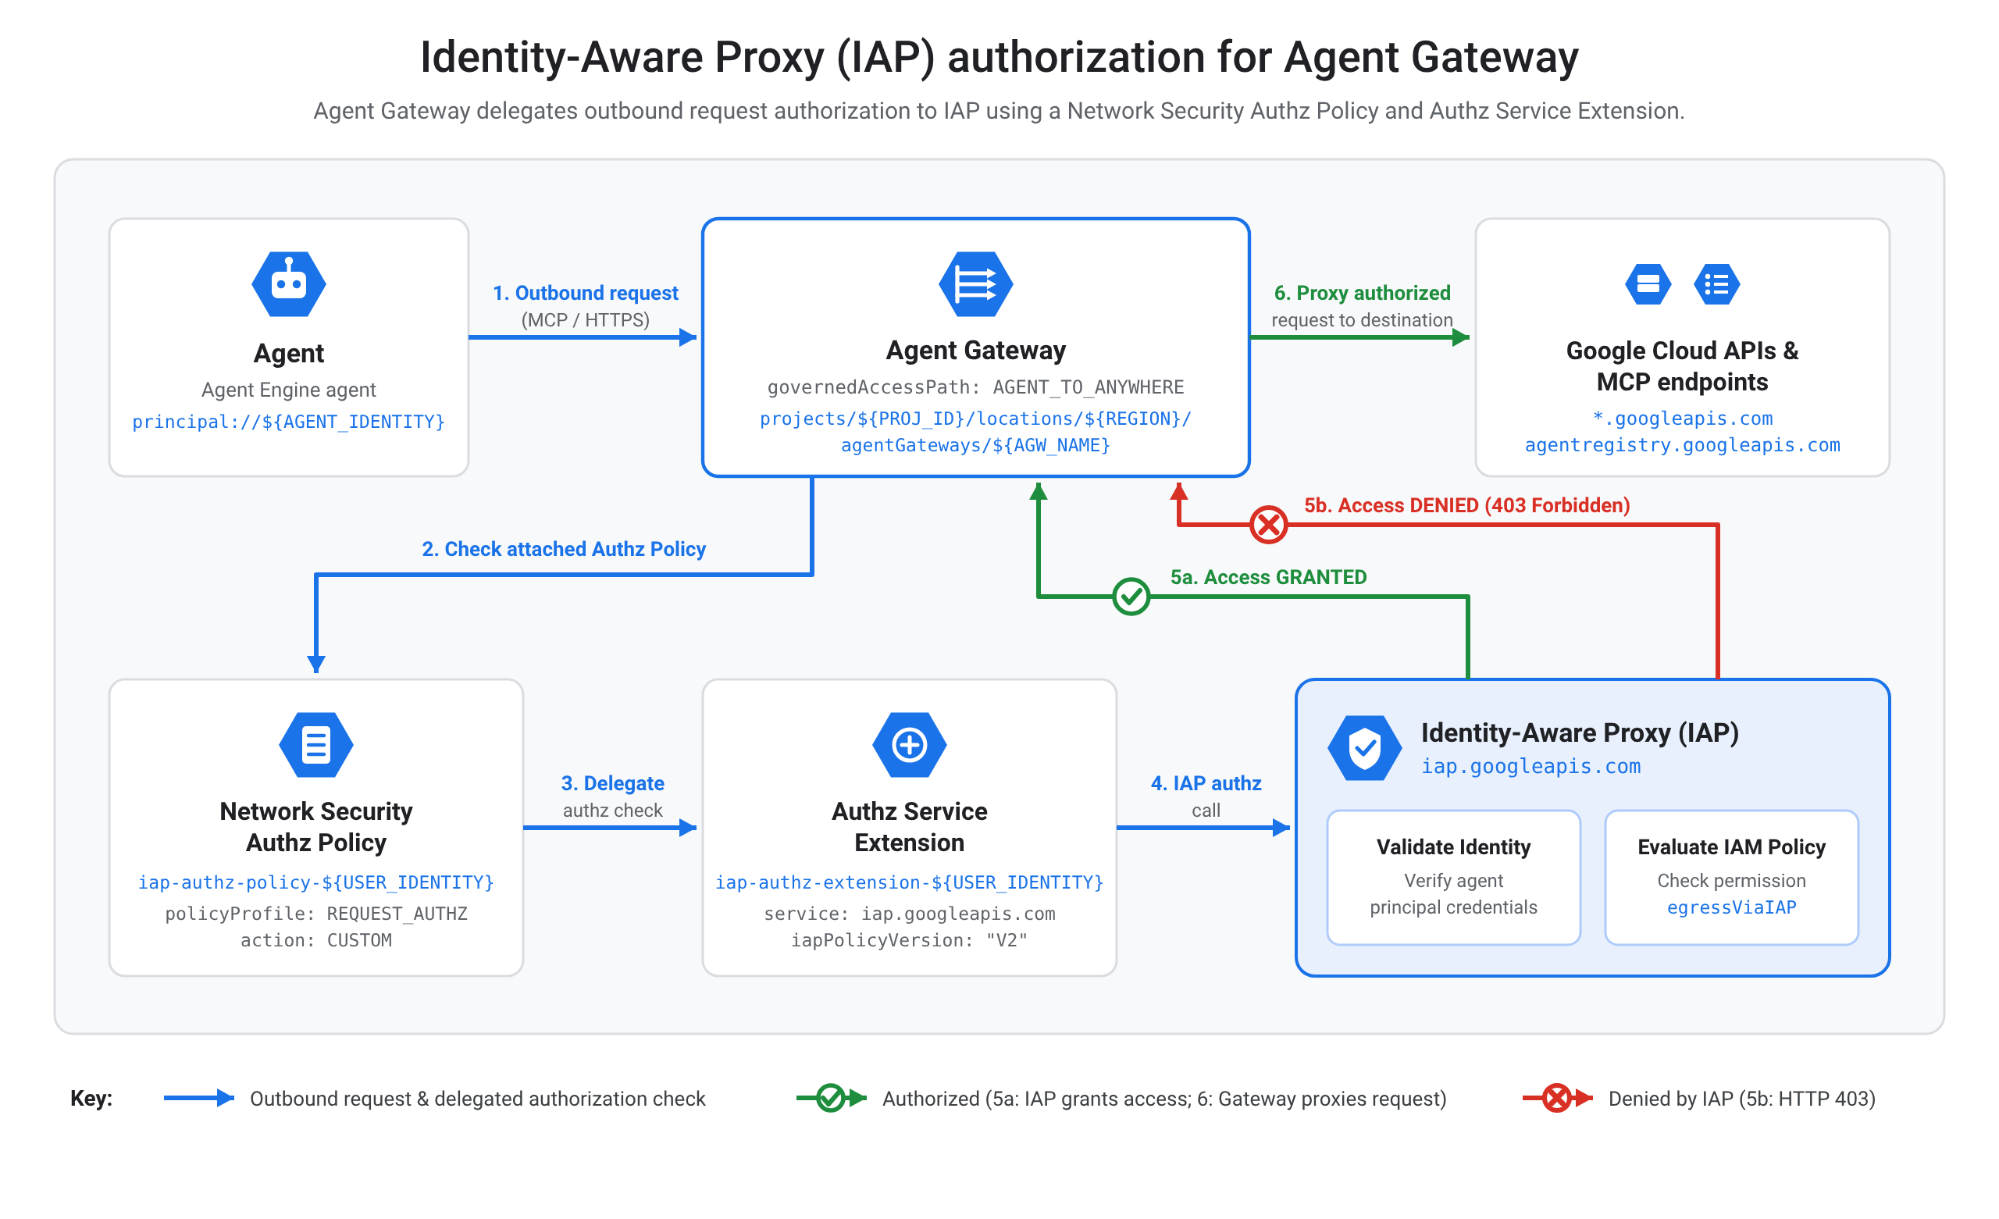
export AUTHZ_EXT="iap-authz-extension-${USER_IDENTITY}"
export AUTHZ_POLICY="iap-authz-policy-${USER_IDENTITY}"
Yetkilendirme uzantısı oluşturma
cat > ${AUTHZ_EXT}.yaml << EOF
name: ${AUTHZ_EXT}
service: iap.googleapis.com
failOpen: false
timeout: 1s
metadata:
  iapPolicyVersion: "V2"
EOF
gcloud service-extensions authz-extensions import ${AUTHZ_EXT} \
    --source=${AUTHZ_EXT}.yaml \
    --location=${REGION}
AuthZ politikası oluşturma ve bunu aracı ağ geçidine bağlama
cat > ${AUTHZ_POLICY}.yaml << EOF
name: ${AUTHZ_POLICY}
target:
  resources:
    - "projects/${PROJ_ID}/locations/${REGION}/agentGateways/${AGW_NAME}"
policyProfile: REQUEST_AUTHZ
action: CUSTOM
customProvider:
  authzExtension:
    resources:
      - "projects/${PROJ_ID}/locations/${REGION}/authzExtensions/${AUTHZ_EXT}"
EOF
gcloud network-security authz-policies import ${AUTHZ_POLICY} \
    --source=${AUTHZ_POLICY}.yaml \
    --location=${REGION}
Bu codelab, varsayılan olarak uygulama içi satın alma erişiminin reddedilmemesini sağlar. Ancak Agent Gateway, testinize yardımcı olmak için erişim retleriyle ilgili ayrıntılı gözlemlenebilirlik sağlar.
IAP yetkilendirme retleriyle ilgili sorunları giderme ve bunları izleme
- _Default günlük kaydı paketinde günlük analitiğini etkinleştirin:
gcloud logging buckets update _Default --location=global --enable-analytics --async
- Agent Gateway Observability kontrol panelini açın:
- Google Cloud Console'da Agent Gateway sayfasına gidin.
- Ağ geçidinizin adını (ör. gateway-xyz) tıklayın.
- Gözlemlenebilirlik sekmesini tıklayın.
- Yetkilendirme Hatası ve 403 Reddi kontrol panellerini inceleyin.
10. Ajan Motoru Ajanı Oluşturma
Hazırlama paketi oluşturma
Çalışma zamanı başlatma sırasında geçici hazırlama yapılarını, bağımlılıkları ve dağıtım yapılandırmalarını depolamak için hedef bölgenizde bir Cloud Storage paketi oluşturun.
#Staging bucket name needs to be globally unique
export STAGING_BUCKET="agent-temp-bucket-${PROJ_NO}-${USER_IDENTITY}"
gcloud storage buckets create gs://${STAGING_BUCKET} --location=${REGION}
Python sanal ortamını etkinleştirme
python3 -m venv .venv
source .venv/bin/activate
Aracı kodunu indirme
git clone https://github.com/gpratikab/gcp-vpcsc-agent.git
cd gcp-vpcsc-agent
Bağımlıları yükleme
python3 -m pip install --upgrade -r requirements.txt
Agent Platform hizmet aracısına IAM rolleri verme
gcloud projects add-iam-policy-binding ${PROJ_ID} \
  --member="serviceAccount:service-${PROJ_NO}@gcp-sa-aiplatform.iam.gserviceaccount.com" \
  --role="roles/agentgateway.serviceAgent"
gcloud projects add-iam-policy-binding ${PROJ_ID} \
  --member="serviceAccount:service-${PROJ_NO}@gcp-sa-aiplatform.iam.gserviceaccount.com" \
  --role="roles/ml.serviceAgent"
gcloud projects add-iam-policy-binding ${PROJ_ID} \
  --member="serviceAccount:service-${PROJ_NO}@gcp-sa-aiplatform.iam.gserviceaccount.com" \
  --role="roles/networkservices.viewer"
Temsilciyi dağıtma
python3 deploy_gcp_agent.py create
Önceki komutun çıkışında yazdırılan aracı kimliğini ortam değişkeni olarak dışa aktarın:
#Paste identity of your Agent, it will be printed as the output of the previous command
export AGENT_IDENTITY="principal://PRINCIPAL_ID"
echo $AGENT_IDENTITY
11. Ağ geçidi üzerinden aracı çıkışına izin ver
Yeni oluşturulan aracının googleapis.com'a çıkış trafiği göndermesine izin verin.
Not: Agent Gateway'in gözlemlenebilirlik özelliğini kullanarak uç noktaları seçerek izin verilenler listesine ekleyebilirsiniz. Bu codelab, basitlik açısından tüm API'lere erişime izin verir.
Açık IAM çıkış politikası kurallarını yapılandırmak, aracının harici Google Cloud hizmetlerine ulaşmak için API çağrılarını Agent Gateway ve IAP proxy üzerinden yönlendirmesine izin verir.
IAM politikası oluşturma
cat > agent-access-rules.json << EOF
{
  "conditions": {
    "iap.googleapis.com": {
      "description": "Allow access to agent",
      "expression": "(destination.agent_registry.location == 'global') || (destination.unregistered.host.endsWith('googleapis.com'))",
      "title": "agenttogapis"
    }
  },
  "description": "agenttogapis",
  "effect": "ALLOW",
  "excludedPrincipals": [],
  "operation": {
    "excludedPermissions": [],
    "permissions": [
      "iap.googleapis.com/resources.egressViaIAP"
    ]
  },
  "principals": [
    "${AGENT_IDENTITY}"
  ]
}
EOF
Erişim politikasını güncelleme
Mevcut bir erişim politikanızın olup olmadığını kontrol edin:
gcloud iam access-policies list --project=${PROJ_ID} --location=global
Erişim politikası adını ayarlayın:
export IAM_ACCESS_POLICY="agent-access-policy"
Yeni bir politika oluşturmak için:
gcloud iam access-policies create ${IAM_ACCESS_POLICY} \
  --details-rules=agent-access-rules.json \
  --project=${PROJ_ID} \
  --location=global
Alternatif olarak, mevcut bir politikayı güncelleyebilirsiniz:
gcloud iam access-policies update ${IAM_ACCESS_POLICY} \
  --add-details-rules=agent-access-rules.json \
  --project=${PROJ_ID} \
  --location=global
12. Ajanı test etme
Google Cloud Console'da aracı işlemini doğrulama, uçtan uca iletişimin, IAM politikalarının ve VPC Hizmet Kontrolleri sınırlarının düzgün çalıştığını doğrular. Artık aracı test etmeye hazırsınız:
- Google Cloud Console'da Aracı Dağıtımları sayfasına gidin.
- Dağıtılan aracınızı seçin (
gcp_agent_...). - Playground sekmesini açın.
- İstem alanına
List storage buckets in the current project.girin. - Aracının, özel aracı ağ geçidi üzerinden bucket listesini başarıyla döndürdüğünü doğrulayın.
- Ajanın, erişim reddi nedeniyle başka bir projeden paket alamadığını doğrulayın. Reddetme işlemini Cloud Denetleme Günlükleri'nde veya VPC Hizmet Kontrolleri ihlali kontrol panelinde inceleyebilirsiniz.
13. Temizleme
Bu codelab'de kullanılan kaynaklar için Google Cloud hesabınızdan ücret alınmaması amacıyla oluşturduğunuz projeyi silin:
gcloud projects delete ${PROJ_ID}
14. Tebrikler
Tebrikler! Google Cloud'da güvenli bir VPC Hizmet Kontrolleri çevresinde bir aracı ve aracı ağ geçidini başarıyla yapılandırdınız.
Yapabilecekleriniz
- VPC Hizmet Kontrolleri'ndeki ayrıntılı giriş ve çıkış kurallarını inceleyin.
- Agent Gateway'i kullanarak erişim ve semantik politikaları yapılandırın.
- Gelişmiş güvenlik ve güvenlik filtreleme için Model Armor'u entegre edin.