

1. Giới thiệu
Lớp học lập trình này hướng dẫn bạn cách định cấu hình một môi trường Google Cloud để thiết lập một tác nhân và một Cổng tác nhân có vành đai VPC Service Controls. Bạn thiết lập một ranh giới VPC Service Controls, định cấu hình mạng và DNS, triển khai một Cổng đại lý có uỷ quyền yêu cầu Identity-Aware Proxy (IAP) và kiểm thử đại lý một cách an toàn.
Sản phẩm bạn sẽ tạo ra
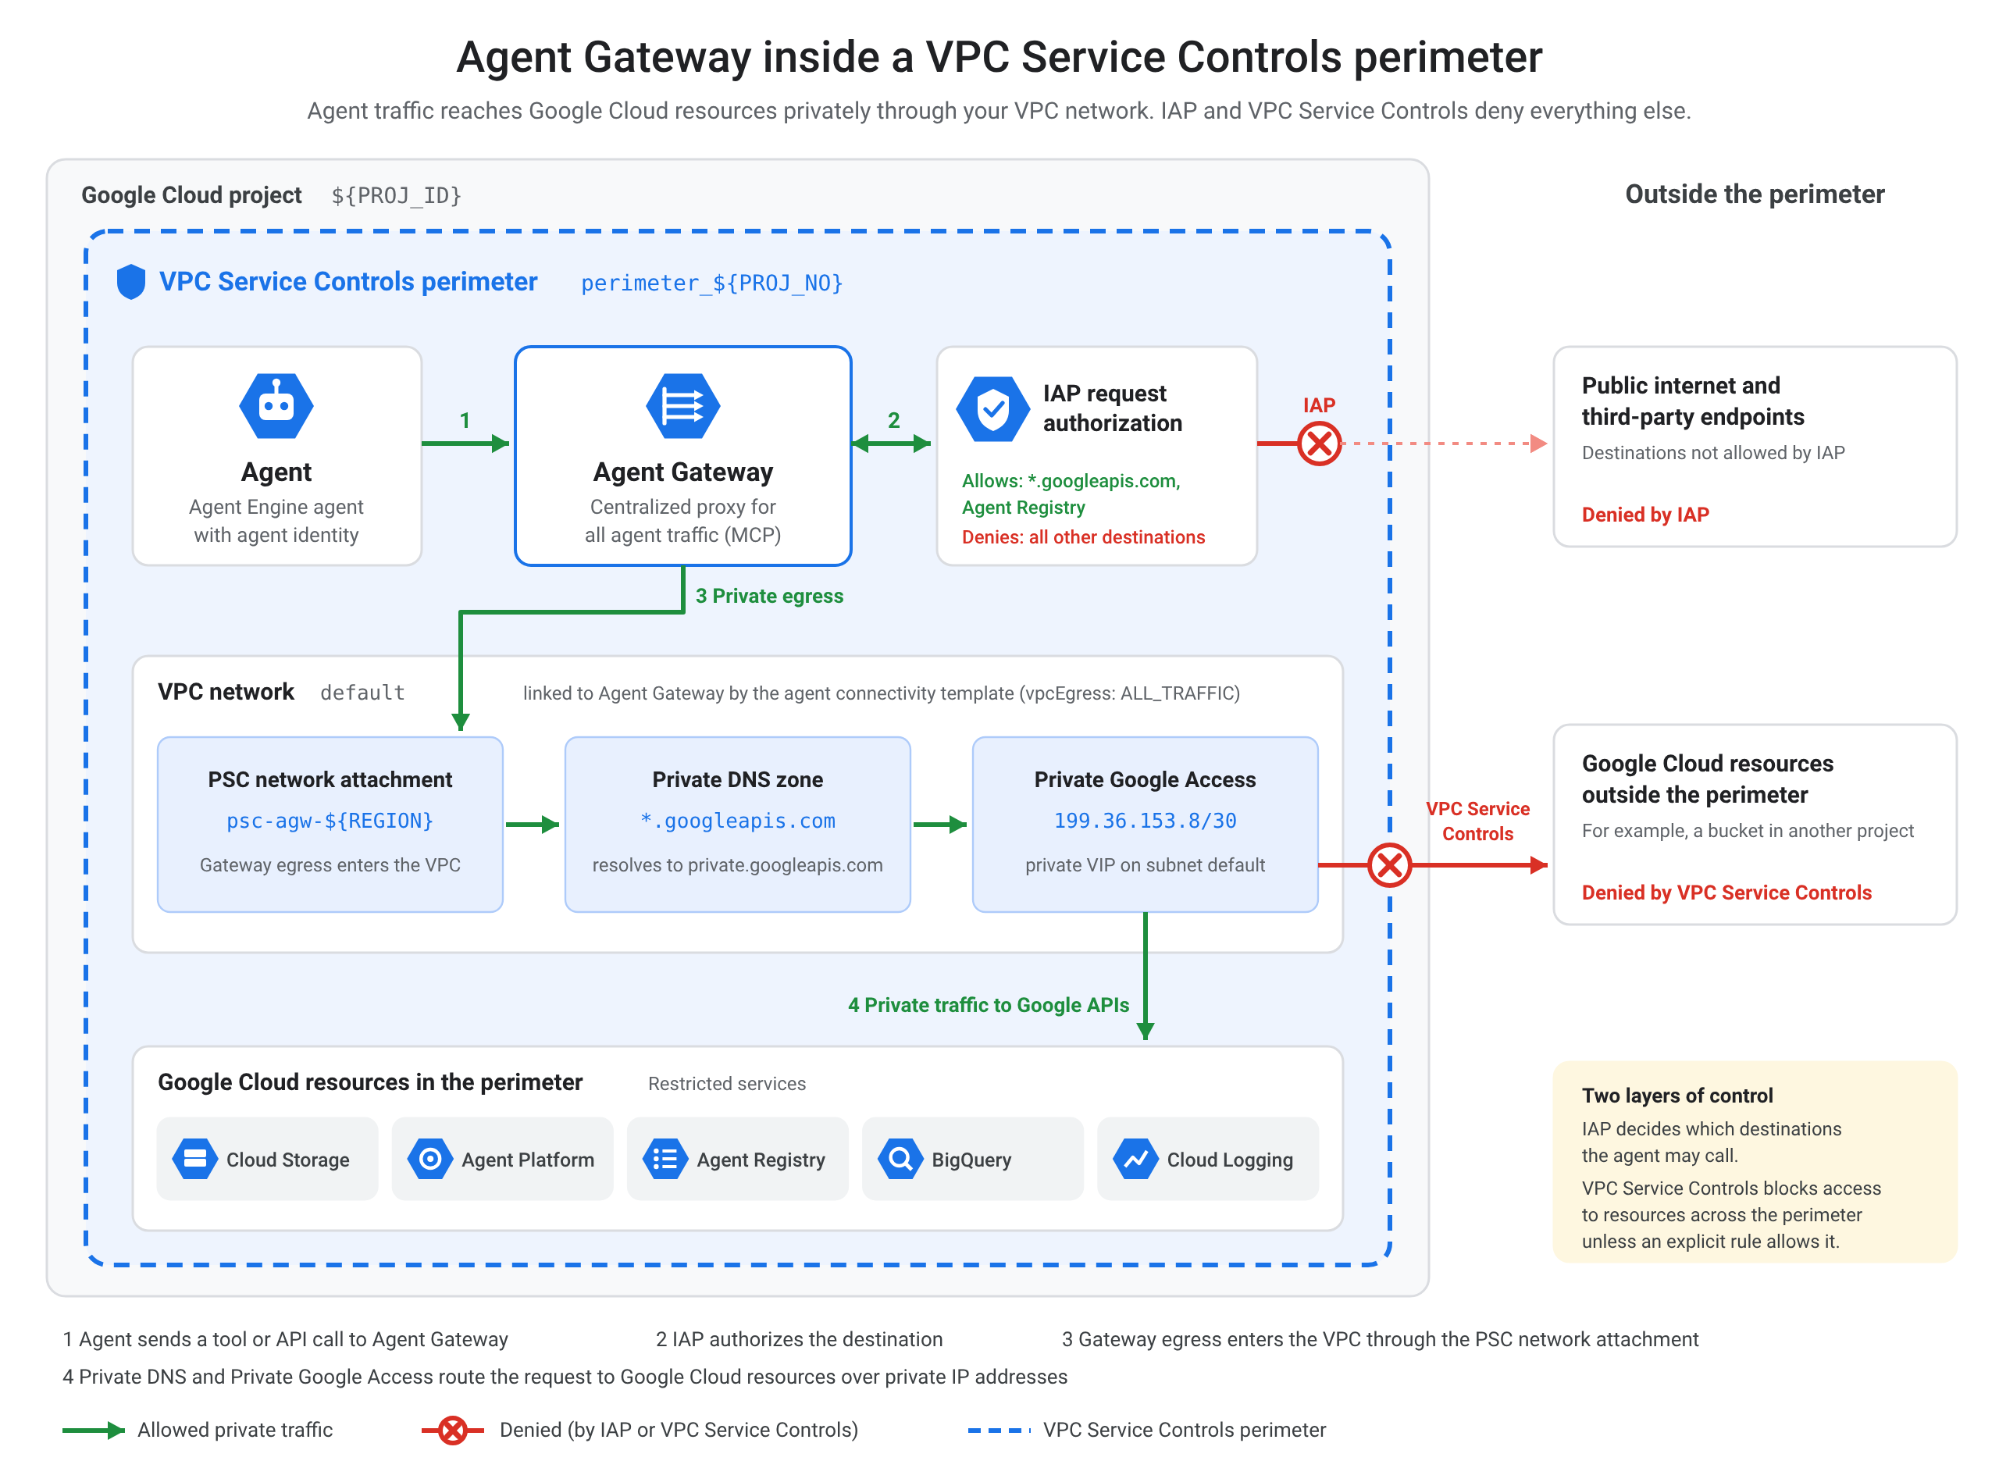
Trong lớp học lập trình này, bạn sẽ xây dựng một kiến trúc Google Cloud bảo mật cho Nền tảng tác nhân Gemini Enterprise và Cổng tác nhân có chức năng như sau:
- Sử dụng VPC Service Controls để giúp bảo mật các tài nguyên dự án khỏi hành vi trích xuất dữ liệu trái phép.
- Định cấu hình Quyền truy cập riêng tư vào Google, Private Service Connect (PSC) và Cloud DNS cho các vùng riêng tư để định tuyến API riêng tư.
- Cung cấp một Cổng tác nhân với tính năng uỷ quyền lưu lượng truy cập tập trung, các quy tắc truyền dữ liệu ra ngoài và cấu hình giao thức.
- Thực thi các chính sách uỷ quyền yêu cầu Identity-Aware Proxy (IAP).
- Triển khai và kiểm thử một cách an toàn một tác nhân Agent Engine thông qua kết nối riêng tư.
Kiến thức bạn sẽ học được
- Cách bật các Cloud API bắt buộc của Google Cloud cho Nền tảng tác nhân và bảo mật.
- Cách định cấu hình ranh giới VPC Service Controls và các quy tắc truy cập đầu vào.
- Cách thiết lập kết nối mạng riêng tư và bản ghi DNS riêng tư.
- Cách tạo Cổng tác nhân và mẫu kết nối tác nhân.
- Cách định cấu hình các tiện ích và chính sách uỷ quyền yêu cầu IAP.
- Cách triển khai và kiểm thử một tác nhân Agent Engine một cách an toàn.
Bạn cần có
- Google Cloud CLI đã được cài đặt và cập nhật lên phiên bản mới nhất.
- Python 3 đã được cài đặt trên máy trạm của bạn.
- Git được cài đặt trên máy trạm.
- Một Tổ chức đang hoạt động trên Google Cloud và các quyền đối với tài khoản thanh toán.
2. Điều kiện tiên quyết
Phần này trình bày các yêu cầu cơ bản về công cụ dòng lệnh và cấu hình môi trường cần thiết trước khi chạy tập lệnh thiết lập.
- Xác minh rằng bạn đã cài đặt Google Cloud CLI và cập nhật lên phiên bản mới nhất, sau đó xác thực bằng Tài khoản Google của bạn. Cập nhật các thành phần Google Cloud CLI để đảm bảo bạn có được sự hỗ trợ tính năng mới nhất cho Dịch vụ mạng và VPC Service Controls.
gcloud components update
gcloud auth login
gcloud config set account USER_EMAIL
- Xác minh rằng bạn đã cài đặt Python 3 để định cấu hình và triển khai khung tác nhân tuỳ chỉnh. Để biết hướng dẫn, hãy xem phần Cài đặt các mô-đun Python:
python3 --version
- Đảm bảo bạn đã cài đặt Git để sao chép kho lưu trữ mẫu chứa mã thiết lập và mẫu cấu hình. Để biết hướng dẫn, hãy xem phần Cài đặt Git.
3. Định cấu hình một dự án trên Google Cloud
Việc tạo một dự án riêng biệt trong tổ chức của bạn đảm bảo rằng tất cả tài nguyên, mạng và quyền được dùng trong lớp học lập trình này vẫn được đóng gói và có thể quản lý. Tìm hiểu thêm về Cách tạo và quản lý dự án.
Khởi tạo một dự án trên đám mây mới trên Google Cloud trong tổ chức của bạn để lưu trữ các tài nguyên cho chế độ thiết lập này. Bạn cũng có thể sử dụng dự án của riêng mình:
export PROJ_ID="YOUR_PROJECT_ID"
gcloud projects create ${PROJ_ID} --organization=YOUR_ORG_ID
gcloud config set project $PROJ_ID
gcloud auth application-default set-quota-project $PROJ_ID
Lấy thông tin đăng nhập mặc định của ứng dụng bằng cách đăng nhập:
gcloud auth application-default login
Xác minh cấu hình của bạn:
gcloud config list
Bật tính năng thanh toán
Liên kết một tài khoản thanh toán đang hoạt động với dự án mới tạo để bật tính năng sử dụng dịch vụ.
Việc bật tính năng thanh toán là điều kiện tiên quyết để sử dụng hạn mức API và cung cấp cơ sở hạ tầng Google Cloud, chẳng hạn như Cổng đại lý, đám mây riêng ảo và các nút tính toán. Để biết thông tin chi tiết về cấu hình thanh toán, hãy tham khảo Tài liệu thanh toán của Google Cloud.
gcloud billing accounts list
# Copy the billing account to assign to your GCP project
gcloud billing projects link $PROJ_ID --billing-account=BILLING_ACCOUNT_ID
4. Bật dịch vụ
Bật tất cả các API bắt buộc của Google Cloud cho các tính năng về Agent, Agent Gateway, mạng, bảo mật và khả năng quan sát.
Việc kích hoạt API sẽ cung cấp các dịch vụ đám mây phụ trợ để quản lý tài nguyên, khả năng ghi nhận và khả năng kết nối mạng cần thiết cho khả năng kết nối an toàn của tác nhân. Tìm hiểu thêm tại Tài liệu về Service Usage API.
gcloud services enable \
  agentregistry.googleapis.com \
  aiplatform.googleapis.com \
  apphub.googleapis.com \
  apptopology.googleapis.com \
  cloudapiregistry.googleapis.com \
  cloudtrace.googleapis.com \
  compute.googleapis.com \
  dataform.googleapis.com \
  iam.googleapis.com \
  iap.googleapis.com \
  logging.googleapis.com \
  modelarmor.googleapis.com \
  monitoring.googleapis.com \
  networksecurity.googleapis.com \
  networkservices.googleapis.com \
  notebooks.googleapis.com \
  observability.googleapis.com \
  securitycenter.googleapis.com
gcloud services enable \
  saasservicemgmt.googleapis.com \
  storage.googleapis.com \
  telemetry.googleapis.com \
  texttospeech.googleapis.com \
  run.googleapis.com \
  artifactregistry.googleapis.com \
  cloudbuild.googleapis.com \
  dns.googleapis.com \
  accesscontextmanager.googleapis.com \
  discoveryengine.googleapis.com \
  agentidentity.googleapis.com \
  agentidentitycredentials.googleapis.com
5. Xuất các biến môi trường
Xác định các biến môi trường có thể dùng lại cho khu vực, mã dự án, số dự án, mã tổ chức và danh tính người dùng. Việc thiết lập các biến shell sẽ chuẩn hoá các lệnh định cấu hình tài nguyên trên các bước, giảm thiểu lỗi thay thế thủ công trong quá trình thực thi tập lệnh.
export REGION="us-central1"
export PROJ_ID=$(gcloud config list --format="value(core.project)")
export PROJ_NO=$(gcloud projects describe ${PROJ_ID} --format="value(projectNumber)")
export ORG_ID=$(gcloud projects get-ancestors ${PROJ_ID} --format="value(id)" | tail -n 1)
export USER_IDENTITY=$(gcloud config get-value account)
6. Tạo một ranh giới Kiểm soát dịch vụ VPC
Tạo một ranh giới Kiểm soát dịch vụ VPC để cô lập các tài nguyên dự án và giúp ngăn chặn hành vi trích xuất dữ liệu. Để biết thêm thông tin, hãy xem bài viết Tổng quan về VPC Service Controls.
Tìm nạp chính sách truy cập của bạn
Lấy mã chính sách Access Context Manager được liên kết với tổ chức của bạn. Các chính sách của Access Context Manager xác định ranh giới tổ chức nơi các phạm vi của VPC Service Controls được đính kèm và thực thi.
gcloud access-context-manager policies list --organization=$ORG_ID
Xuất chính sách truy cập
Đặt chính sách truy cập trong cấu hình gcloud CLI và thu thập danh sách các dịch vụ bị hạn chế được hỗ trợ. Việc thu thập tất cả các dịch vụ được hỗ trợ cho phép bạn tạo một bộ quy tắc về ranh giới bị hạn chế để ngăn chặn truy cập trái phép trên các điểm cuối API của Google Cloud.
export ACCESS_POLICY=ACCESS_POLICY_ID
gcloud config set access_context_manager/policy $ACCESS_POLICY
SUPPORTED_SERVICES=$(gcloud access-context-manager supported-services list --format="value(name)" | paste -sd, -)
Tạo hàng rào ảo
Xác định tên chu vi dịch vụ và thực thi các hạn chế trên các dịch vụ được hỗ trợ của Google Cloud trong dự án. Ranh giới đóng vai trò là một đường biên giới bao quanh các tài nguyên của dự án, hạn chế lưu lượng truy cập trực tiếp đến và đi, trừ phi được cho phép rõ ràng theo các quy tắc đầu vào/đầu ra.
export PERIMETER_NAME="perimeter_${PROJ_NO}"
gcloud access-context-manager perimeters create accessPolicies/${ACCESS_POLICY}/servicePerimeters/${PERIMETER_NAME} \
--title="${PERIMETER_NAME}" \
--perimeter-type=regular \
--resources=projects/${PROJ_NO} \
--restricted-services=${SUPPORTED_SERVICES}
Tạo chính sách chuyển dữ liệu vào
Chính sách chuyển dữ liệu vào xác định các điều kiện rõ ràng (chẳng hạn như danh tính người dùng cụ thể hoặc cấp truy cập) mà theo đó lưu lượng truy cập bắt nguồn từ bên ngoài phạm vi và được phép truy cập vào các tài nguyên bị hạn chế bên trong.
Tạo một tệp YAML cho phép truy cập rõ ràng vào danh tính người dùng của bạn trên tất cả các dịch vụ:
cat > ingress-policy.yaml << EOF
- ingressFrom:
    identities:
      - user:${USER_IDENTITY}
    sources:
      - accessLevel: '*'
  ingressTo:
    operations:
      - serviceName: '*'
    resources:
      - '*'
EOF
gcloud access-context-manager perimeters update $PERIMETER_NAME --set-ingress-policies="ingress-policy.yaml"
Lớp học lập trình này định cấu hình môi trường của bạn để tránh bị từ chối quyền truy cập VPC Service Controls theo mặc định. Tuy nhiên, để giúp bạn khắc phục sự cố trong quá trình kiểm thử, VPC Service Controls cung cấp nhật ký từ chối chi tiết và các công cụ thông tin chi tiết về chính sách.
Khắc phục sự cố từ chối của VPC Service Controls
Trong quá trình kiểm thử, hãy tham khảo các mẹo khắc phục sự cố sau:
- Bật Trang tổng quan về lỗi vi phạm để theo dõi các lỗi vi phạm mới nhất trong môi trường của bạn.
- Giám sát Cloud Audit Logs để biết nhật ký từ chối truy cập (403) của VPC Service Controls.
- Chẩn đoán lỗi vi phạm bằng mã nhận dạng riêng biệt hoặc mã thông báo của lỗi vi phạm trong Trình phân tích lỗi vi phạm.
- Hãy xem video Khắc phục sự cố VPC Service Controls để biết hướng dẫn chi tiết.
7. Thiết lập kết nối mạng
Định cấu hình chế độ cài đặt mạng VPC để hỗ trợ giao tiếp riêng tư với các API và dịch vụ của Google. Cấu hình mạng phù hợp đảm bảo rằng lưu lượng truy cập mạng giữa các tác nhân, cổng vào và Cloud APIs của Google vẫn nằm trên các mạng nội bộ riêng tư. Để biết các mẫu chi tiết về mạng, hãy xem Tài liệu về VPC của Google Cloud.
Bật Private Google Access
Bật tính năng Truy cập riêng tư vào Google trên mạng con mặc định để các phiên bản VM và khối lượng công việc nội bộ có thể truy cập vào các API của Google bằng địa chỉ IP nội bộ thay vì địa chỉ IP công khai.
export NETWORK_NAME="default"
export SUBNET_NAME="default"
gcloud compute networks subnets update $SUBNET_NAME --region=$REGION --enable-private-ip-google-access
Tạo tệp đính kèm mạng PSC
Tạo một tệp đính kèm mạng Private Service Connect (PSC) để kết nối Agent Gateway. Các tệp đính kèm mạng cung cấp giao diện Private Service Connect (PSC), tạo điều kiện cho hoạt động giao tiếp an toàn, trên nhiều VPC giữa dịch vụ Agent Gateway và mạng con nội bộ của bạn.
gcloud compute network-attachments create psc-agw-${REGION} \
  --region=${REGION} \
  --subnets=${SUBNET_NAME} \
  --connection-preference=ACCEPT_AUTOMATIC
Xác minh
Truy xuất và kiểm tra URI tài nguyên tự liên kết của tệp đính kèm mạng mới tạo. Việc xác thực URI tài nguyên đảm bảo rằng tệp đính kèm mạng đã được khởi tạo thành công và có thể được tham chiếu trong các mẫu kết nối.
export PSC_NA_URI=$(gcloud compute network-attachments describe psc-agw-${REGION} \
  --region=${REGION} \
  --format="value(selfLink.scope(v1))")
echo ${PSC_NA_URI}
Tạo một vùng riêng tư Cloud DNS
Định cấu hình một vùng riêng tư Cloud DNS để định tuyến lưu lượng truy cập googleapis.com thông qua dải IP riêng tư. Các vùng DNS riêng tư sẽ ghi đè các hoạt động tra cứu miền công khai cho googleapis.com, chuyển hướng tất cả lưu lượng truy cập đi đến các IP ảo (VIP) nội bộ riêng tư trong mạng VPC của bạn. Hãy tham khảo Vùng riêng tư của Cloud DNS để biết thêm thông tin chi tiết.
export ZONE_NAME="gapis"
gcloud dns managed-zones create ${ZONE_NAME} \
--visibility=private \
--networks=https://www.googleapis.com/compute/v1/projects/${PROJ_ID}/global/networks/${NETWORK_NAME} \
  --description="Privately reach Google APIs" \
  --dns-name=googleapis.com
gcloud dns record-sets transaction start --zone=${ZONE_NAME}
Chọn một trong các lựa chọn về miền sau đây cho hoạt động định tuyến riêng tư (chỉ chạy các lệnh trong Lựa chọn 1 hoặc Lựa chọn 2 trước khi thực hiện giao dịch) – hãy đọc thêm trong phần Các lựa chọn về cấu hình Quyền truy cập riêng tư vào Google:
Cách 1: VIP riêng tư [Đề xuất]
gcloud dns record-sets transaction add --name="*.googleapis.com." \
    --type=CNAME private.googleapis.com. \
    --zone=${ZONE_NAME} \
    --ttl=300
gcloud dns record-sets transaction add --name=private.googleapis.com. \
    --type=A 199.36.153.8 199.36.153.9 199.36.153.10 199.36.153.11 \
    --zone=${ZONE_NAME} \
    --ttl=300
Cách 2: VIP bị hạn chế
gcloud dns record-sets transaction add --name="*.googleapis.com." \
    --type=CNAME restricted.googleapis.com. \
    --zone=${ZONE_NAME} \
    --ttl=300
gcloud dns record-sets transaction add --name=restricted.googleapis.com. \
    --type=A 199.36.153.4 199.36.153.5 199.36.153.6 199.36.153.7 \
    --zone=${ZONE_NAME} \
    --ttl=300
Cam kết giao dịch DNS:
gcloud dns record-sets transaction execute --zone=${ZONE_NAME}
8. Tạo Agent Gateway
Cung cấp Agent Gateway và xác định các mẫu kết nối cũng như quy tắc định tuyến của cổng này. Agent Gateway đóng vai trò là proxy tập trung để quản lý lưu lượng truy cập của tác nhân, chính sách đi ra, xử lý giao thức và khám phá dịch vụ an toàn. Để biết thông tin tham khảo về cấu trúc, hãy tham khảo bài viết Tổng quan về Cổng đại lý.
export AGW_NAME="gateway-${USER_IDENTITY}"
export AGW_CONNECTIVITY_TEMPLATE="agw-connectivity-template-${USER_IDENTITY}"
Tạo mẫu kết nối của nhân viên hỗ trợ
Mẫu kết nối chỉ định cấu hình mạng, chính sách định tuyến lưu lượng truy cập đi, chế độ cài đặt kết nối ngang hàng DNS và URI đính kèm mạng mà cổng cần để xử lý các yêu cầu đi.
cat > ${AGW_CONNECTIVITY_TEMPLATE}.yaml << EOF
name: projects/${PROJ_NO}/locations/${REGION}/agentConnectivityTemplates/${AGW_CONNECTIVITY_TEMPLATE}
accessPath: AGENT_TO_ANYWHERE
deploymentModel: CENTRALIZED
egressNetworkConfig:
  networkAttachment: ${PSC_NA_URI}
  dnsPeeringConfig:
    domain: googleapis.com.
    targetNetwork: projects/${PROJ_ID}/global/networks/${NETWORK_NAME}
  vpcEgress: ALL_TRAFFIC
EOF
gcloud network-services agent-connectivity-templates import ${AGW_CONNECTIVITY_TEMPLATE} \
    --source="${AGW_CONNECTIVITY_TEMPLATE}.yaml" \
    --location=${REGION}
Tạo Agent Gateway
cat > ${AGW_NAME}-config.yaml << EOF
name: ${AGW_NAME}
protocols:
  - MCP
googleManaged:
  governedAccessPath: AGENT_TO_ANYWHERE
agentConnectivityTemplate: projects/${PROJ_NO}/locations/${REGION}/agentConnectivityTemplates/${AGW_CONNECTIVITY_TEMPLATE}
registries:
  - //agentregistry.googleapis.com/projects/${PROJ_NO}/locations/global
EOF
gcloud network-services agent-gateways import ${AGW_NAME} \
    --source="${AGW_NAME}-config.yaml" \
    --location=${REGION}
Xác minh tác phẩm sáng tạo
Xác nhận rằng bạn đã triển khai và định cấu hình thành công tài nguyên Agent Gateway. Việc mô tả cổng đại lý được triển khai sẽ xác nhận rằng trạng thái hoạt động của cổng này đang hoạt động và xác minh rằng các mẫu kết nối cũng như sổ đăng ký được liên kết đã được đính kèm đúng cách.
gcloud network-services agent-gateways describe ${AGW_NAME} \
  --location=${REGION}
9. Tạo lệnh uỷ quyền thông qua IAP
Định cấu hình các chính sách uỷ quyền yêu cầu và tiện ích dịch vụ của Identity-Aware Proxy (IAP) để xác minh thông tin đăng nhập yêu cầu trước khi cấp quyền truy cập vào Agent Gateway. Để biết thêm thông tin, hãy xem tài liệu về IAP.
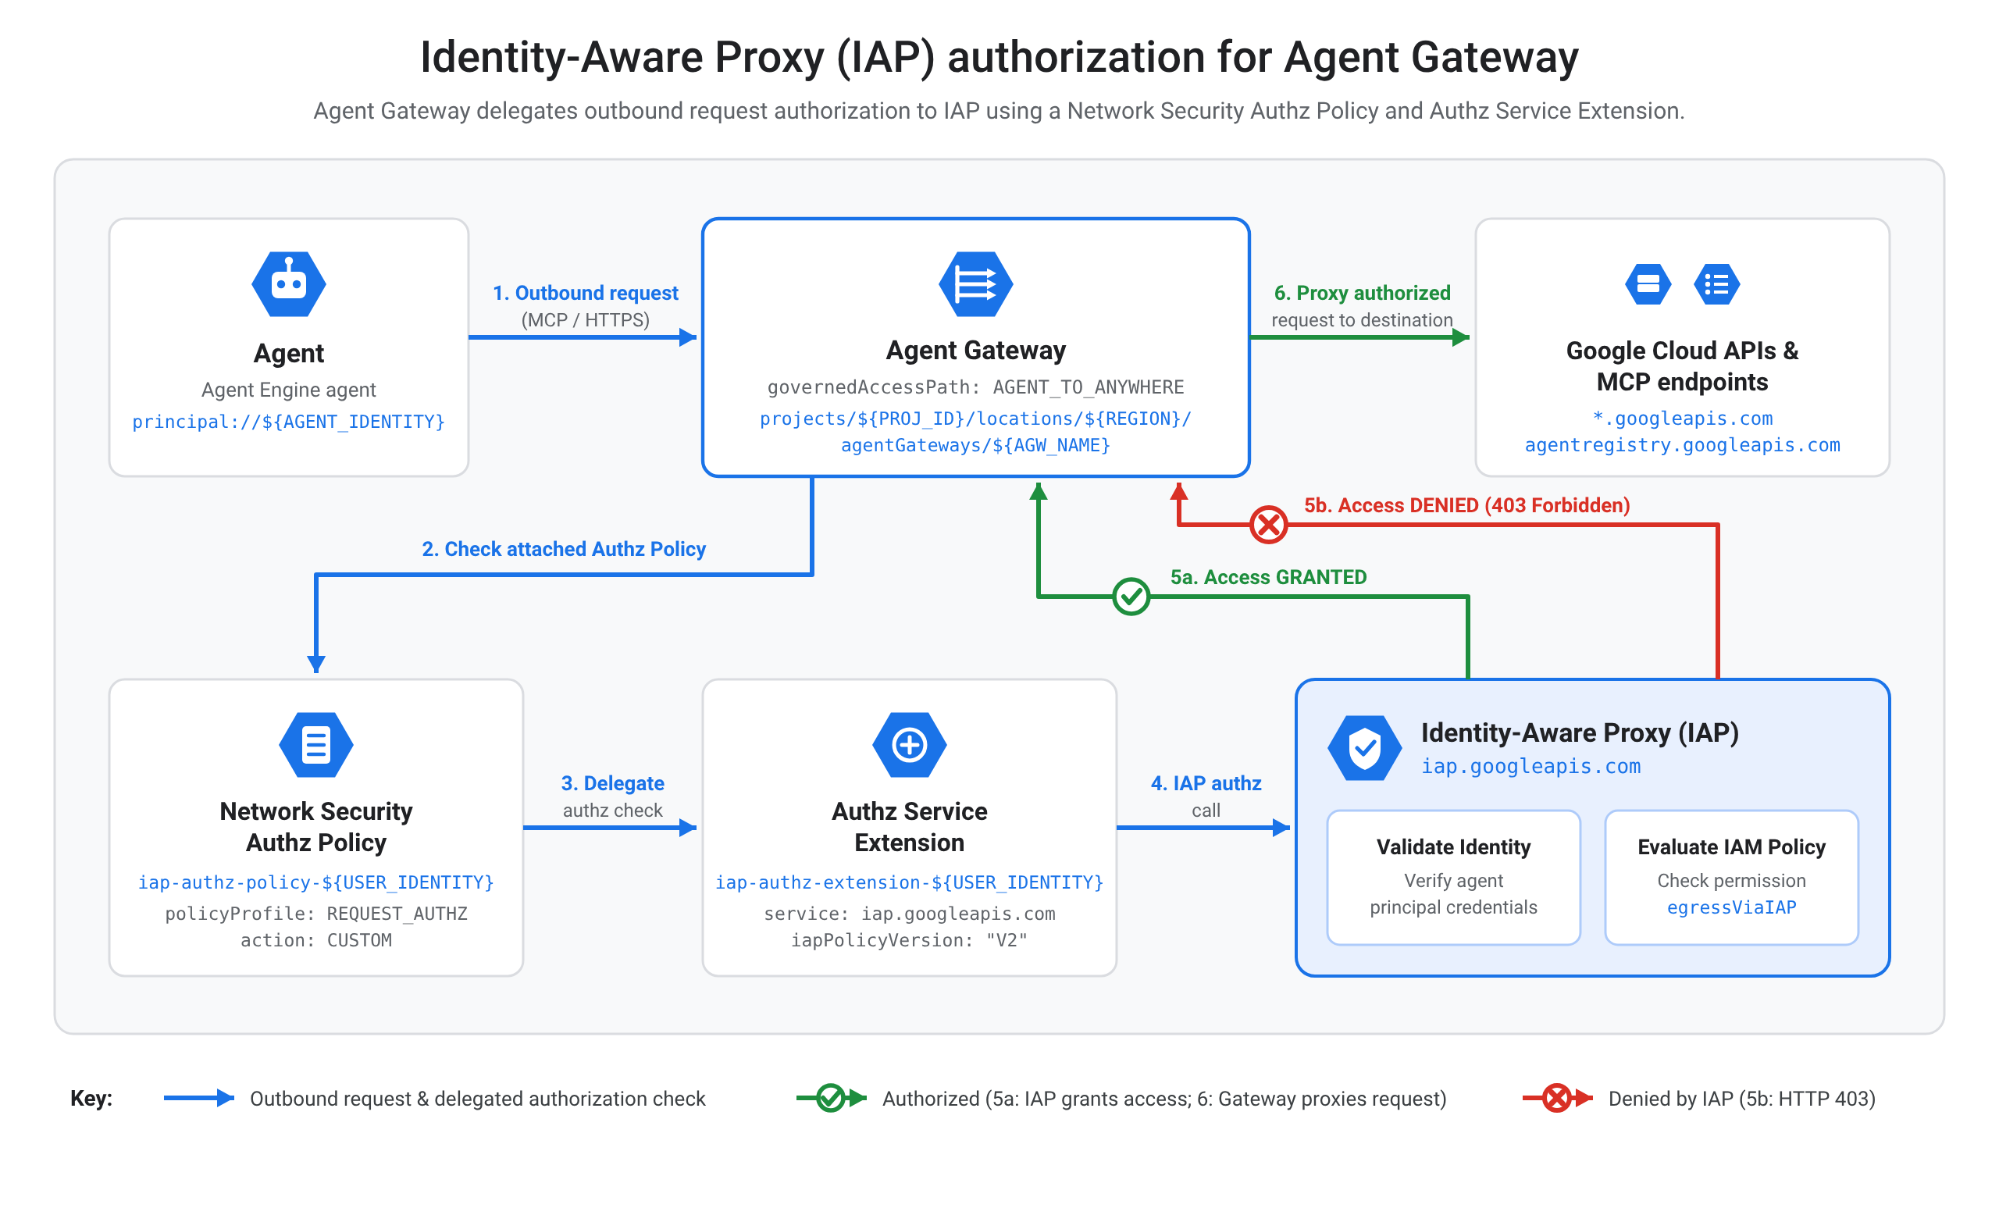
export AUTHZ_EXT="iap-authz-extension-${USER_IDENTITY}"
export AUTHZ_POLICY="iap-authz-policy-${USER_IDENTITY}"
Tạo tiện ích AuthZ
cat > ${AUTHZ_EXT}.yaml << EOF
name: ${AUTHZ_EXT}
service: iap.googleapis.com
failOpen: false
timeout: 1s
metadata:
  iapPolicyVersion: "V2"
EOF
gcloud service-extensions authz-extensions import ${AUTHZ_EXT} \
    --source=${AUTHZ_EXT}.yaml \
    --location=${REGION}
Tạo chính sách AuthZ và liên kết chính sách đó với Cổng đại lý
cat > ${AUTHZ_POLICY}.yaml << EOF
name: ${AUTHZ_POLICY}
target:
  resources:
    - "projects/${PROJ_ID}/locations/${REGION}/agentGateways/${AGW_NAME}"
policyProfile: REQUEST_AUTHZ
action: CUSTOM
customProvider:
  authzExtension:
    resources:
      - "projects/${PROJ_ID}/locations/${REGION}/authzExtensions/${AUTHZ_EXT}"
EOF
gcloud network-security authz-policies import ${AUTHZ_POLICY} \
    --source=${AUTHZ_POLICY}.yaml \
    --location=${REGION}
Lớp học lập trình này đảm bảo rằng bạn sẽ không bị từ chối quyền truy cập vào IAP theo mặc định. Tuy nhiên, để hỗ trợ hoạt động kiểm thử, Agent Gateway cung cấp khả năng quan sát chi tiết cho các trường hợp từ chối truy cập.
Khắc phục sự cố và theo dõi các trường hợp từ chối uỷ quyền mua hàng trong ứng dụng
- Bật Log Analytics trên _Thùng ghi nhật ký mặc định:
gcloud logging buckets update _Default --location=global --enable-analytics --async
- Mở trang tổng quan về Khả năng quan sát cổng tác nhân:
- Trong Cloud Console, hãy chuyển đến trang Agent Gateway (Cổng đại lý).
- Nhấp vào tên của cổng (ví dụ: gateway-xyz).
- Nhấp vào thẻ Observability (Khả năng quan sát).
- Xem trang tổng quan về Lỗi uỷ quyền và Lỗi từ chối 403.
10. Tạo tác nhân công cụ tác nhân
Tạo nhóm dàn dựng
Tạo một nhóm Cloud Storage trong khu vực mục tiêu để lưu trữ các cấu phần phần mềm dàn dựng tạm thời, các phần phụ thuộc và cấu hình triển khai trong quá trình khởi tạo thời gian chạy.
#Staging bucket name needs to be globally unique
export STAGING_BUCKET="agent-temp-bucket-${PROJ_NO}-${USER_IDENTITY}"
gcloud storage buckets create gs://${STAGING_BUCKET} --location=${REGION}
Kích hoạt môi trường ảo Python
python3 -m venv .venv
source .venv/bin/activate
Tải mã tác nhân xuống
git clone https://github.com/gpratikab/gcp-vpcsc-agent.git
cd gcp-vpcsc-agent
Cài đặt các phần phụ thuộc
python3 -m pip install --upgrade -r requirements.txt
Cấp vai trò IAM cho tác nhân dịch vụ Nền tảng tác nhân
gcloud projects add-iam-policy-binding ${PROJ_ID} \
  --member="serviceAccount:service-${PROJ_NO}@gcp-sa-aiplatform.iam.gserviceaccount.com" \
  --role="roles/agentgateway.serviceAgent"
gcloud projects add-iam-policy-binding ${PROJ_ID} \
  --member="serviceAccount:service-${PROJ_NO}@gcp-sa-aiplatform.iam.gserviceaccount.com" \
  --role="roles/ml.serviceAgent"
gcloud projects add-iam-policy-binding ${PROJ_ID} \
  --member="serviceAccount:service-${PROJ_NO}@gcp-sa-aiplatform.iam.gserviceaccount.com" \
  --role="roles/networkservices.viewer"
Triển khai tác nhân
python3 deploy_gcp_agent.py create
Xuất danh tính của tác nhân được in trong đầu ra của lệnh trước đó dưới dạng một biến môi trường:
#Paste identity of your Agent, it will be printed as the output of the previous command
export AGENT_IDENTITY="principal://PRINCIPAL_ID"
echo $AGENT_IDENTITY
11. Cho phép tác nhân thoát qua cổng
Cho phép tác nhân mới tạo gửi lưu lượng truy cập xuất ra googleapis.com.
Lưu ý: Bạn có thể chọn lọc để đưa các điểm cuối vào danh sách cho phép bằng cách sử dụng tính năng quan sát Agent Gateway. Để đơn giản, lớp học lập trình này cho phép truy cập vào tất cả các API.
Việc định cấu hình các quy tắc chính sách truyền dữ liệu ra bên ngoài IAM rõ ràng sẽ cấp cho tác nhân quyền định tuyến các lệnh gọi API thông qua Agent Gateway và proxy IAP để tiếp cận các dịch vụ bên ngoài của Google Cloud.
Tạo chính sách IAM
cat > agent-access-rules.json << EOF
{
  "conditions": {
    "iap.googleapis.com": {
      "description": "Allow access to agent",
      "expression": "(destination.agent_registry.location == 'global') || (destination.unregistered.host.endsWith('googleapis.com'))",
      "title": "agenttogapis"
    }
  },
  "description": "agenttogapis",
  "effect": "ALLOW",
  "excludedPrincipals": [],
  "operation": {
    "excludedPermissions": [],
    "permissions": [
      "iap.googleapis.com/resources.egressViaIAP"
    ]
  },
  "principals": [
    "${AGENT_IDENTITY}"
  ]
}
EOF
Cập nhật chính sách truy cập
Kiểm tra xem bạn có chính sách truy cập hiện tại hay không:
gcloud iam access-policies list --project=${PROJ_ID} --location=global
Đặt tên chính sách truy cập:
export IAM_ACCESS_POLICY="agent-access-policy"
Cách tạo chính sách mới:
gcloud iam access-policies create ${IAM_ACCESS_POLICY} \
  --details-rules=agent-access-rules.json \
  --project=${PROJ_ID} \
  --location=global
Hoặc bạn có thể cập nhật một chính sách hiện có:
gcloud iam access-policies update ${IAM_ACCESS_POLICY} \
  --add-details-rules=agent-access-rules.json \
  --project=${PROJ_ID} \
  --location=global
12. Kiểm thử tác nhân
Việc xác thực hoạt động của tác nhân trong Cloud Console sẽ xác minh rằng hoạt động giao tiếp hai chiều, các chính sách IAM và ranh giới của VPC Service Controls đang hoạt động đúng cách. Giờ thì bạn đã sẵn sàng kiểm thử tác nhân:
- Trong bảng điều khiển Google Cloud, hãy chuyển đến trang Agent Deployments (Triển khai tác nhân).
- Chọn tác nhân đã triển khai (
gcp_agent_...). - Mở thẻ Playground.
- Trong trường câu lệnh, hãy nhập:
List storage buckets in the current project. - Xác minh rằng tác nhân trả về thành công danh sách các nhóm thông qua Cổng tác nhân riêng tư.
- Xác minh rằng tác nhân không thể truy xuất các vùng chứa từ một dự án khác do bị từ chối quyền truy cập. Bạn có thể kiểm tra yêu cầu từ chối trong Nhật ký kiểm tra trên đám mây hoặc trang tổng quan về lỗi vi phạm VPC Service Controls.
13. Dọn dẹp
Để tránh bị tính phí vào tài khoản Google Cloud của bạn cho các tài nguyên được dùng trong lớp học lập trình này, hãy xoá dự án mà bạn đã tạo:
gcloud projects delete ${PROJ_ID}
14. Xin chúc mừng
Xin chúc mừng! Bạn đã định cấu hình thành công một Agent và Agent Gateway trong một ranh giới VPC Service Controls bảo mật trên Google Cloud.
Tiếp theo là gì?
- Khám phá các quy tắc chi tiết về lưu lượng truy cập đi và đến trong VPC Service Controls.
- Định cấu hình quyền truy cập và chính sách ngữ nghĩa bằng Cổng tác nhân.
- Tích hợp Model Armor để lọc nâng cao nhằm đảm bảo an toàn và bảo mật.