

1. Einführung
In diesem Codelab wird gezeigt, wie Sie AlloyDB Omni auf einer einzelnen virtuellen Maschine (VM) von Google Compute Engine (GCE) bereitstellen. Am Ende dieses Codelabs haben Sie eine einzelne GCE-VM mit Rocky Linux 9 bereitgestellt und AlloyDB Omni mit den offiziellen RPM-Paketen installiert. Diese virtuelle Maschine verfügt über sämtliche Entwicklertools, die Sie benötigen. Sie bietet ein Basisverzeichnis mit 20 GB nichtflüchtigem Speicher und wird in Google Cloud ausgeführt, was die Netzwerkleistung und Authentifizierung erheblich verbessert.
Voraussetzungen
- Über die Cloud Console auf ein Google Cloud-Projekt und Cloud Shell zugreifen
- Das Google Cloud SDK (
gcloud) ist installiert und konfiguriert. Weitere Informationen zur Installation von gcloud finden Sie unter gcloud-install.
Lerninhalte
- So erstellen und bereiten Sie eine GCE-VM für AlloyDB Omni mit
gcloudvor. - So installieren Sie AlloyDB Omni-RPMs auf einem einzelnen Linux-Knoten.
- So starten und konfigurieren Sie AlloyDB Omni.
- So überprüfen Sie die Installation der lokalen Datenbank.
Voraussetzungen
- URL-Link zu AlloyDB Omni-RPMs abrufen Die Links werden an Ihre E‑Mail-Adresse gesendet, die die Repository-URL des Servers enthält. Initialisieren Sie die folgende Umgebungsvariable, damit die URL während des Codelabs verwendet werden kann.
export ALLOYDB_OMNI_REPOSITORY_URL="..." - Ein funktionierendes Terminal mit Zugriff auf Google Cloud. Sie können Cloud Shell für diesen Zweck verwenden.
2. Einrichtung und Anforderungen
Projekteinrichtung
Google Cloud-Projekt erstellen
- Wählen Sie in der Google Cloud Console auf der Seite der Projektauswahl ein Google Cloud-Projekt aus oder erstellen Sie eines.
- Die Abrechnung für das Cloud-Projekt muss aktiviert sein. So prüfen Sie, ob die Abrechnung für ein Projekt aktiviert ist.
Cloud Shell starten
Sie können Google Cloud zwar per Fernzugriff von Ihrem Laptop aus bedienen, in diesem Codelab verwenden Sie jedoch die Google Cloud Shell, eine Befehlszeilenumgebung, die in der Cloud ausgeführt wird.
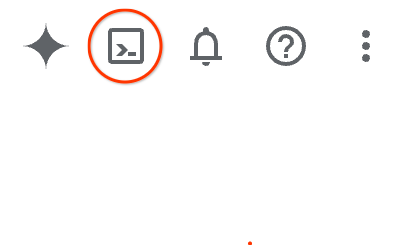
- Öffnen Sie die Google Cloud Console und klicken Sie in der Symbolleiste rechts oben auf das Cloud Shell-Symbol.Sie können Cloud Shell auch auf eine der folgenden Arten öffnen:
- Wenn Sie die Google Cloud Console verwenden, drücken Sie die Tasten „G“ und dann „S“.
- Klicken Sie auf diesen Link.
Die Bereitstellung und Verbindung mit der Umgebung dauert in der Regel nur wenige Augenblicke. Wenn dieser Vorgang abgeschlossen ist, sehen Sie in etwa Folgendes:
 {: width="624"}
3. Compute Engine-VM erstellen
In diesem Abschnitt erstellen Sie mit dem Befehlszeilentool gcloud eine einzelne Compute Engine-VM. Sie verwenden ein Rocky Linux 9-Image, das vollständig mit AlloyDB Omni-RPMs kompatibel ist.
- Definieren Sie Umgebungsvariablen für Ihre Projekt-ID, den VM-Namen, die Zone und die Region.
export PROJECT="your-project-id" export INSTANCE_NAME="alloydb-omni-vm" export ZONE="us-central1-c" export REGION="us-central1" - Melden Sie sich mit Ihrem Google Cloud-Konto an und konfigurieren Sie das Standardprojekt.
gcloud auth login gcloud config set project $PROJECT - Erstellen Sie eine Firewallregel, um SSH-Verbindungen zu Ihrer VM zuzulassen.
gcloud compute firewall-rules create allow-ssh-alloydb-omni \ --project=$PROJECT \ --direction=INGRESS \ --action=allow \ --rules=tcp:22 \ --source-ranges="0.0.0.0/0" - Da die VM ohne öffentliche IP-Adresse erstellt wird, konfigurieren Sie einen Cloud Router und ein Cloud NAT-Gateway, damit die VM auf externe Paket-Repositories zugreifen und die erforderliche Software herunterladen kann.
gcloud compute routers create alloydb-omni-router \ --project=$PROJECT \ --network=default \ --region=$REGION gcloud compute routers nats create alloydb-omni-nat \ --project=$PROJECT \ --router=alloydb-omni-router \ --region=$REGION \ --nat-all-subnet-ip-ranges \ --auto-allocate-nat-external-ips - Achten Sie darauf, dass Ihr VPC-Netzwerk eine gültige Standard-Internetgatewayroute hat. In einigen freigegebenen Umgebungen oder Sandbox-Umgebungen werden Standardrouten gelegentlich durch Bereinigungsskripts entfernt. Diese Route ist erforderlich, damit Cloud NAT ausgehenden Traffic an das Internet weiterleiten kann.
gcloud compute routes create default-internet-route \ --project=$PROJECT \ --network=default \ --destination-range=0.0.0.0/0 \ --next-hop-gateway=default-internet-gateway - Erstellen Sie die Compute Engine-VM-Instanz mit den erforderlichen Spezifikationen (16 vCPUs, 20 GB abgestimmter nichtflüchtiger Speicher, Rocky Linux 9). Zur Verbesserung der Sicherheit verwenden wir das Flag
--no-address, um sicherzustellen, dass der VM keine öffentliche IP-Adresse zugewiesen wird.gcloud compute instances create $INSTANCE_NAME \ --project=$PROJECT \ --zone=$ZONE \ --machine-type=n2-highmem-16 \ --image-family=rocky-linux-9 \ --image-project=rocky-linux-cloud \ --boot-disk-size=20GB \ --boot-disk-type=pd-balanced \ --no-address - Prüfen Sie nach dem Erstellen der VM den Status der VM.
gcloud compute instances list --filter="name=$INSTANCE_NAME" --project=$PROJECT
4. VM vorbereiten
In diesem Abschnitt stellen Sie eine Verbindung zu Ihrer neu erstellten VM her und bereiten die Betriebssystemumgebung vor. Dazu richten Sie das Datenverzeichnis ein und konfigurieren SELinux.
- Stellen Sie eine SSH-Verbindung zur VM über Identity-Aware Proxy (IAP) her. Da die VM keine öffentliche IP-Adresse hat, wird die SSH-Verbindung von
gcloudautomatisch über IAP getunnelt.gcloud compute ssh $INSTANCE_NAME --zone=$ZONE --project=$PROJECT --tunnel-through-iap - Definieren Sie Umgebungsvariablen auf der VM für das Datenverzeichnis und die AlloyDB Omni-Repository-URL. Ersetzen Sie die URL durch die URL, die Sie über das Registrierungsformular erhalten haben.
export PGDATA="/var/lib/alloydbomni" export ALLOYDB_OMNI_REPOSITORY_URL="..." - Erstellen Sie das Datenverzeichnis, in dem AlloyDB Omni seine Datenbankdateien speichert.
sudo mkdir -p $PGDATA - Installieren Sie das Paket
policycoreutils-python-utils, damit die SELinux-Richtlinie so konfiguriert werden kann, dass der AlloyDB Omni-Datenbankdienst ordnungsgemäß ausgeführt werden kann.sudo dnf install -y policycoreutils-python-utils
5. AlloyDB Omni installieren
Nachdem Sie die VM vorbereitet haben, können Sie jetzt das Paketrepository konfigurieren und das AlloyDB Omni-RPM-Paket installieren.
- Konfigurieren Sie das YUM-Repository auf Ihrer VM, indem Sie die Repository-Konfigurationsdatei erstellen.
sudo tee /etc/yum.repos.d/alloydbomni.repo << EOF [alloydbomni] name=alloydbomni baseurl=$ALLOYDB_OMNI_REPOSITORY_URL enabled=1 repo_gpgcheck=0 gpgcheck=1 gpgkey=https://dl.google.com/linux/linux_signing_key.pub EOF - Aktualisieren Sie den YUM-Cache, damit das neue Repository erkannt wird.
sudo yum makecacherepo_gpgcheck=0, um mit der YUM-Repository-Konfiguration fortzufahren . - Installieren Sie Version 18 des AlloyDB Omni-RPM-Pakets.
sudo dnf install -y alloydbomni18
6. AlloyDB Omni einrichten
Nachdem Sie das RPM-Paket installiert haben, müssen Sie den AlloyDB Omni-Datenbankdienst initialisieren, konfigurieren und starten.
- Legen Sie ein sicheres Passwort für den PostgreSQL-Administratornutzer
postgresfest.export PGPASSWORD="YourStrongPassword123!" - Initialisieren Sie die AlloyDB Omni-Datenbankinstanz.
sudo PGPASSWORD=$PGPASSWORD PGDATA=$PGDATA /usr/lib/postgresql/18/bin/alloydbomni18-setup initdb - Konfigurieren Sie den SELinux-Dateikontext so, dass der AlloyDB Omni-Dienst Daten in Ihrem benutzerdefinierten Datenverzeichnis lesen und schreiben kann, und stellen Sie dann den richtigen Sicherheitskontext wieder her.
sudo setenforce 0 - AlloyDB Omni-Datenbankinstanz vorbereiten
sudo PGPASSWORD=$PGPASSWORD PGDATA=$PGDATA /usr/lib/postgresql/18/bin/alloydbomni18-setup preparedb - Optional: Führen Sie das Host-Einrichtungsprogramm aus, um empfohlene Kernel- und Speichereinstellungen automatisch zu konfigurieren und so die Ausführung des AlloyDB Omni-Dienstes zu optimieren.
sudo /usr/lib/postgresql/18/bin/alloydbomni18-setup-host - Aktivieren und starten Sie den AlloyDB Omni-Dienst
systemd.sudo systemctl enable alloydbomni18 sudo systemctl start alloydbomni18 - Prüfen Sie, ob der AlloyDB Omni-Dienst aktiv ist und ordnungsgemäß ausgeführt wird.
sudo systemctl status alloydbomni18Active: active (running)enthält.
7. AlloyDB Omni überprüfen
Um zu prüfen, ob Ihre AlloyDB Omni-Datenbank mit einem Knoten richtig funktioniert, stellen Sie mit dem Standard-PostgreSQL-Client (psql), der mit dem Paket installiert wurde, eine Verbindung zu ihr her.
- Stellen Sie als Nutzer
postgreseine Verbindung zur lokalen Datenbankinstanz her. Sie werden zur Eingabe des zuvor konfigurierten Passworts aufgefordert./usr/lib/postgresql/18/bin/psql -h localhost -U postgres -W - Nachdem die Verbindung hergestellt wurde, führen Sie eine einfache SQL-Abfrage aus, um die Version des Datenbankservers und die Ausführung von AlloyDB Omni zu prüfen.
postgres=# SELECT version(); - Geben Sie
\qein, um denpsql-Prompt zu beenden.
8. Bereinigung und Umfrage
Nach Abschluss des Codelabs können Sie die Google Cloud-Ressourcen bereinigen, um unerwünschte Kosten zu vermeiden.
- Trennen Sie die Verbindung zu Ihrer SSH-Sitzung auf der VM, um zu Ihrem lokalen Cloud Shell-Terminal zurückzukehren.
exit - Löschen Sie die Compute Engine-VM-Instanz.
gcloud compute instances delete $INSTANCE_NAME --zone=$ZONE --project=$PROJECT --quiet - Löschen Sie die Firewallregel, die für den SSH-Zugriff erstellt wurde.
gcloud compute firewall-rules delete allow-ssh-alloydb-omni --project=$PROJECT --quiet - Löschen Sie das Cloud NAT-Gateway und den Cloud Router.
gcloud compute routers nats delete alloydb-omni-nat --router=alloydb-omni-router --region=$REGION --project=$PROJECT --quiet
gcloud compute routers delete alloydb-omni-router --region=$REGION --project=$PROJECT --quiet
9. Glückwunsch
Herzlichen Glückwunsch zum Abschluss des Codelabs! Sie haben AlloyDB Omni auf einer einzelnen virtuellen Compute Engine-Maschine bereitgestellt und konfiguriert.
Behandelte Themen
- So stellen Sie eine Compute Engine-VM für AlloyDB Omni bereit und bereiten sie vor.
- So konfigurieren Sie das AlloyDB Omni-Paket-Repository und installieren die RPMs.
- So initialisieren, konfigurieren und verwalten Sie den AlloyDB Omni-Datenbankdienst mit
systemd. - So prüfen Sie die Datenbankfunktionen mit Standard-PostgreSQL-Tools.
Weitere Informationen finden Sie in der AlloyDB Omni-Übersicht.