

1. Giriş
Bu codelab'de, AlloyDB Omni'yi tek bir Google Compute Engine (GCE) sanal makinesine dağıtma adımları gösterilmektedir. Bu codelab'in sonunda, Rocky Linux 9 çalıştıran tek bir GCE VM sağlamış ve resmi RPM paketlerini kullanarak AlloyDB Omni'yi yüklemiş olacaksınız. Bu sanal makine, ihtiyaç duyacağınız tüm geliştirme araçlarıyla birlikte gelir. 20 GB boyutunda kalıcı bir ana dizin sunar ve Google Cloud'da çalışır. Bu sayede ağ performansı ve kimlik doğrulama önemli ölçüde güçlenir.
Ön koşullar
- Cloud Console'dan Google Cloud projesine ve Cloud Shell'e erişim.
- Google Cloud SDK (
gcloud) yüklü ve yapılandırılmış olmalıdır. gcloud'u yükleme hakkında ayrıntılı bilgi için gcloud-install başlıklı makaleyi inceleyin.
Neler öğreneceksiniz?
gcloudkullanarak AlloyDB Omni için GCE VM oluşturma ve hazırlama- AlloyDB Omni RPM'lerini tek bir Linux düğümüne yükleme
- AlloyDB Omni'yi başlatma ve yapılandırma
- Yerel veritabanı yüklemesinin nasıl doğrulanacağı.
Gerekenler
- AlloyDB Omni RPM'lerine URL bağlantısı edinme Bağlantılar, depo URL'si sunucusunu içeren e-posta adresinize gönderilir. URL'nin codelab sırasında kullanıma hazır olması için aşağıdaki ortam değişkenini başlatın.
export ALLOYDB_OMNI_REPOSITORY_URL="..." - Google Cloud'a erişimi olan çalışan bir terminal. Bu amaçla Cloud Shell'i kullanabilirsiniz.
2. Kurulum ve Gereksinimler
Proje kurulumu
Google Cloud projesi oluşturma
- Google Cloud Console'daki proje seçici sayfasında bir Google Cloud projesi seçin veya oluşturun.
- Cloud projeniz için faturalandırmanın etkinleştirildiğinden emin olun. Bir projede faturalandırmanın etkin olup olmadığını kontrol etmeyi öğrenin.
Cloud Shell'i başlatma
Google Cloud'u dizüstü bilgisayarınızdan uzaktan çalıştırabilirsiniz ancak bu codelab'de bulutta çalışan bir komut satırı ortamı olan Google Cloud Shell'i kullanacaksınız.
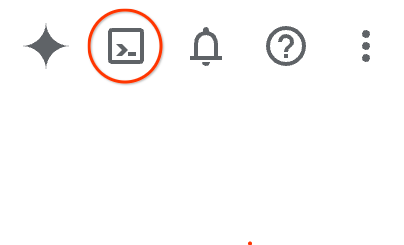
- Google Cloud Console'u açın ve sağ üstteki araç çubuğunda Cloud Shell simgesini tıklayın.Cloud Shell'i aşağıdaki yöntemlerden biriyle de açabilirsiniz:
- Google Cloud Console'u kullanıyorsanız G ve ardından S tuşuna basın.
- Bu bağlantıyı tıklayın.
Ortamın temel hazırlığı ve bağlantı kurulması genellikle birkaç dakika sürer. Bu işlem tamamlandığında aşağıdakine benzer bir sonuç görürsünüz:
 {: width="624"}
3. Compute Engine sanal makinesini oluşturma
Bu bölümde, gcloud komut satırı aracını kullanarak tek bir Compute Engine (GCE) sanal makinesi (VM) oluşturacaksınız. AlloyDB Omni RPM'leriyle tamamen uyumlu olan bir Rocky Linux 9 görüntüsü kullanıyorsunuz.
- Proje kimliğiniz, sanal makine adınız, bölgeniz ve alt bölgeniz için ortam değişkenleri tanımlayın.
export PROJECT="your-project-id" export INSTANCE_NAME="alloydb-omni-vm" export ZONE="us-central1-c" export REGION="us-central1" - Google Cloud hesabınızın hesap kullanıcısıyla oturum açın ve varsayılan projeyi yapılandırın.
gcloud auth login gcloud config set project $PROJECT - Sanal makinenize SSH bağlantılarına izin vermek için bir güvenlik duvarı kuralı oluşturun.
gcloud compute firewall-rules create allow-ssh-alloydb-omni \ --project=$PROJECT \ --direction=INGRESS \ --action=allow \ --rules=tcp:22 \ --source-ranges="0.0.0.0/0" - Sanal makine genel IP adresi olmadan oluşturulduğundan, sanal makinenin harici paket depolarına erişmesine ve gerekli yazılımları indirmesine izin vermek için bir Cloud Router ve Cloud NAT ağ geçidi yapılandırın.
gcloud compute routers create alloydb-omni-router \ --project=$PROJECT \ --network=default \ --region=$REGION gcloud compute routers nats create alloydb-omni-nat \ --project=$PROJECT \ --router=alloydb-omni-router \ --region=$REGION \ --nat-all-subnet-ip-ranges \ --auto-allocate-nat-external-ips - VPC ağınızın geçerli bir varsayılan internet ağ geçidi rotasına sahip olduğundan emin olun. Bazı paylaşılan veya deneme alanı ortamlarında, varsayılan rotalar temizleme komut dosyaları tarafından zaman zaman kaldırılır. Bu rota, Cloud NAT'in giden trafiği internete yönlendirmesi için gereklidir.
gcloud compute routes create default-internet-route \ --project=$PROJECT \ --network=default \ --destination-range=0.0.0.0/0 \ --next-hop-gateway=default-internet-gateway - Gerekli özelliklere (16 vCPU, 20 GB dengeli kalıcı disk, Rocky Linux 9) sahip Compute Engine sanal makine örneğini oluşturun. Güvenliği artırmak için sanal makineye genel IP adresi atanmadığından emin olmak üzere
--no-addressişaretini kullanırız.gcloud compute instances create $INSTANCE_NAME \ --project=$PROJECT \ --zone=$ZONE \ --machine-type=n2-highmem-16 \ --image-family=rocky-linux-9 \ --image-project=rocky-linux-cloud \ --boot-disk-size=20GB \ --boot-disk-type=pd-balanced \ --no-address - Sanal makine oluşturulduktan sonra durumunu doğrulayın.
gcloud compute instances list --filter="name=$INSTANCE_NAME" --project=$PROJECT
4. Sanal makineyi hazırlama
Bu bölümde, yeni oluşturduğunuz sanal makineye bağlanır ve işletim sistemi ortamını hazırlarsınız. Bu hazırlık, veri dizinini ayarlamayı ve SELinux'u yapılandırmayı içerir.
- Identity-Aware Proxy (IAP) kullanarak SSH üzerinden sanal makineye bağlanın. Sanal makinenin herkese açık IP adresi olmadığından
gcloud, SSH bağlantısını IAP üzerinden otomatik olarak tüneller.gcloud compute ssh $INSTANCE_NAME --zone=$ZONE --project=$PROJECT --tunnel-through-iap - Veri dizini ve AlloyDB Omni depo URL'niz için sanal makinede ortam değişkenlerini tanımlayın. URL'yi kayıt formundan aldığınız URL ile değiştirin.
export PGDATA="/var/lib/alloydbomni" export ALLOYDB_OMNI_REPOSITORY_URL="..." - AlloyDB Omni'nin veritabanı dosyalarını depolayacağı veri dizinini oluşturun.
sudo mkdir -p $PGDATA - SELinux politikasının, AlloyDB Omni veritabanı hizmetinin düzgün çalışmasına izin verecek şekilde yapılandırılabilmesi için
policycoreutils-python-utilspaketini yükleyin.sudo dnf install -y policycoreutils-python-utils
5. AlloyDB Omni'yi yükleme
VM hazır olduğunda artık paket deposunu yapılandırabilir ve AlloyDB Omni RPM paketini yükleyebilirsiniz.
- Depo yapılandırma dosyasını oluşturarak sanal makinenizde YUM deposunu yapılandırın.
sudo tee /etc/yum.repos.d/alloydbomni.repo << EOF [alloydbomni] name=alloydbomni baseurl=$ALLOYDB_OMNI_REPOSITORY_URL enabled=1 repo_gpgcheck=0 gpgcheck=1 gpgkey=https://dl.google.com/linux/linux_signing_key.pub EOF - Yeni deponun tanındığından emin olmak için YUM önbelleğini güncelleyin.
sudo yum makecacherepo_gpgcheck=0yapılandırın . - AlloyDB Omni RPM paketinin 18. sürümünü yükleyin.
sudo dnf install -y alloydbomni18
6. AlloyDB Omni'yi kurma
RPM paketini yükledikten sonra AlloyDB Omni veritabanı hizmetini başlatmanız, yapılandırmanız ve başlatmanız gerekir.
- PostgreSQL
postgresyönetici kullanıcısı için güçlü bir şifre tanımlayın.export PGPASSWORD="YourStrongPassword123!" - AlloyDB Omni veritabanı örneğini başlatın.
sudo PGPASSWORD=$PGPASSWORD PGDATA=$PGDATA /usr/lib/postgresql/18/bin/alloydbomni18-setup initdb - AlloyDB Omni hizmetinin özel veri dizininizdeki verileri okumasına ve yazmasına izin vermek için SELinux dosya bağlamını yapılandırın, ardından doğru güvenlik bağlamını geri yükleyin.
sudo setenforce 0 - AlloyDB Omni veritabanı örneğini hazırlayın.
sudo PGPASSWORD=$PGPASSWORD PGDATA=$PGDATA /usr/lib/postgresql/18/bin/alloydbomni18-setup preparedb - (İsteğe bağlı) AlloyDB Omni hizmetinin optimize edilmiş şekilde yürütülmesi için önerilen çekirdek ve bellek ayarlarını otomatik olarak yapılandırmak üzere ana makine kurulum yardımcı programını çalıştırın.
sudo /usr/lib/postgresql/18/bin/alloydbomni18-setup-host - AlloyDB Omni
systemdhizmetini etkinleştirin ve başlatın.sudo systemctl enable alloydbomni18 sudo systemctl start alloydbomni18 - AlloyDB Omni hizmetinin etkin olduğunu ve başarıyla çalıştığını doğrulayın.
sudo systemctl status alloydbomni18Active: active (running)değerini gösteren çıkışı doğrulayın.
7. AlloyDB Omni'yi doğrulama
Tek düğümlü AlloyDB Omni veritabanınızın düzgün çalıştığını doğrulamak için pakette yüklü olan standart PostgreSQL istemcisini (psql) kullanarak veritabanına bağlanın.
- Yerel veritabanı örneğine
postgreskullanıcısı olarak bağlanın. Daha önce yapılandırdığınız şifre istenir./usr/lib/postgresql/18/bin/psql -h localhost -U postgres -W - Bağlantı kurulduktan sonra, veritabanı sunucusu sürümünü ve AlloyDB Omni'nin çalıştığını doğrulamak için temel bir SQL sorgusu çalıştırın.
postgres=# SELECT version(); psqlisteminden çıkmak için\qgirin.
8. Temizleme ve Anket
Codelab'i tamamladıktan sonra, istenmeyen ücretlerin alınmasını önlemek için Google Cloud kaynaklarını temizleyebilirsiniz.
- Yerel Cloud Shell terminalinize dönmek için sanal makinedeki SSH oturumunuzun bağlantısını kesin.
exit - Compute Engine sanal makine örneğini silin.
gcloud compute instances delete $INSTANCE_NAME --zone=$ZONE --project=$PROJECT --quiet - SSH erişimi için oluşturulan güvenlik duvarı kuralını silin.
gcloud compute firewall-rules delete allow-ssh-alloydb-omni --project=$PROJECT --quiet - Bulut NAT ağ geçidini ve Cloud Router'ı silin.
gcloud compute routers nats delete alloydb-omni-nat --router=alloydb-omni-router --region=$REGION --project=$PROJECT --quiet
gcloud compute routers delete alloydb-omni-router --region=$REGION --project=$PROJECT --quiet
9. Tebrikler
Codelab'i tamamladığınız için tebrikler. AlloyDB Omni'yi tek bir Compute Engine sanal makinesine başarıyla dağıtıp yapılandırdınız.
İşlediğimiz konular
- AlloyDB Omni için Compute Engine VM'yi sağlama ve hazırlama
- AlloyDB Omni paket deposunu yapılandırma ve RPM'leri yükleme
systemdkullanarak AlloyDB Omni veritabanı hizmetini başlatma, yapılandırma ve yönetme- Standart PostgreSQL araçlarını kullanarak veritabanı işlevselliğini doğrulama.
Daha fazla bilgi için AlloyDB Omni'ye genel bakış başlıklı makaleyi inceleyin.