

1. نظرة عامة
Managed Active Directory هو نطاق Microsoft Active Directory عالي التوفّر كخدمة، ومستضاف على Google Cloud.
في هذا البرنامج التعليمي، ستُعدّ Active Directory مُدارة جديدة، وتنشئ جهازًا افتراضيًا جديدًا يعمل بنظام التشغيل Windows وتضمّه إلى النطاق الجديد. ستتعرّف على كيفية إعداد الشبكات والأمان وإدارة نطاقك باستخدام أدوات الإدارة نفسها التي تعرفها.
ما ستتعلمه
- كيفية إنشاء Managed Active Directory على Google Cloud
- كيفية إضافة جهاز Windows ظاهري إلى نطاق
- كيفية إدارة المستخدمين وأجهزة الكمبيوتر في Managed Active Directory
المتطلبات:
كيف ستستخدم هذا البرنامج التعليمي؟
كيف تقيّم تجربتك مع Google Cloud Platform؟
2. الإعداد والمتطلبات
إعداد البيئة بالسرعة التي تناسبك
- سجِّل الدخول إلى Cloud Console وأنشِئ مشروعًا جديدًا أو أعِد استخدام مشروع حالي. (إذا لم يكن لديك حساب على Gmail أو G Suite، عليك إنشاء حساب).
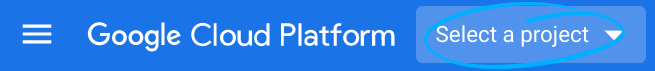
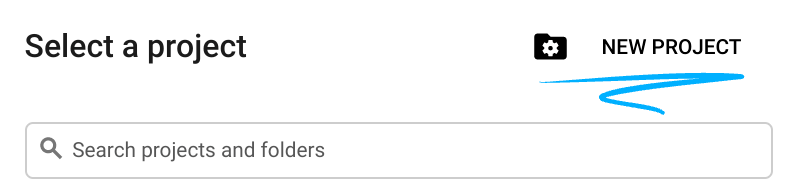
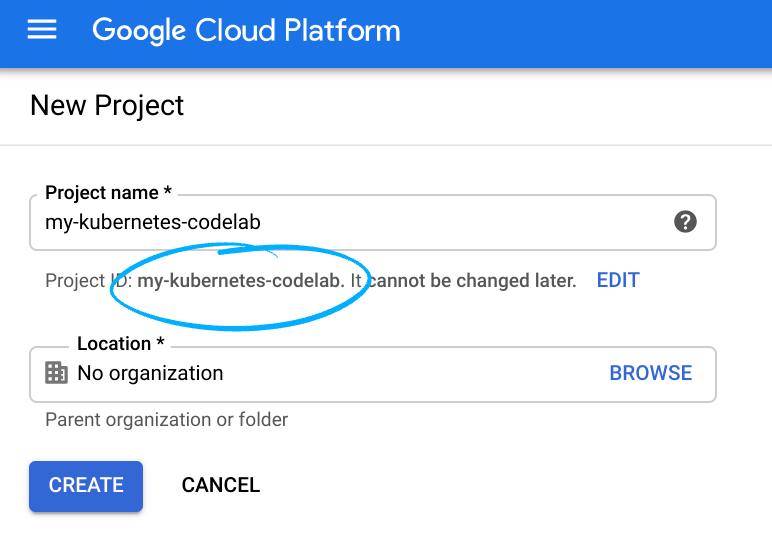
تذكَّر رقم تعريف المشروع، وهو اسم فريد في جميع مشاريع Google Cloud (الاسم أعلاه مستخدَم حاليًا ولن يكون متاحًا لك، نأسف لذلك). سيتم الإشارة إليه لاحقًا في هذا الدرس التطبيقي حول الترميز باسم PROJECT_ID.
- بعد ذلك، عليك تفعيل الفوترة في Cloud Console من أجل استخدام موارد Google Cloud.
لن تكلفك تجربة هذا الدرس البرمجي الكثير من المال، إن وُجدت تكلفة على الإطلاق. احرص على اتّباع أي تعليمات في قسم "التنظيف" الذي ينصحك بكيفية إيقاف الموارد حتى لا يتم تحصيل رسوم منك بعد هذا البرنامج التعليمي. يمكن لمستخدمي Google Cloud الجدد الاستفادة من برنامج الفترة التجريبية المجانية بقيمة 300 دولار أمريكي.
بدء Cloud Shell
على الرغم من إمكانية تشغيل Google Cloud عن بُعد من الكمبيوتر المحمول، ستستخدم في هذا الدرس التطبيقي حول الترميز Google Cloud Shell، وهي بيئة سطر أوامر تعمل في Google Cloud.
تفعيل Cloud Shell
- من Cloud Console، انقر على تفعيل Cloud Shell
.
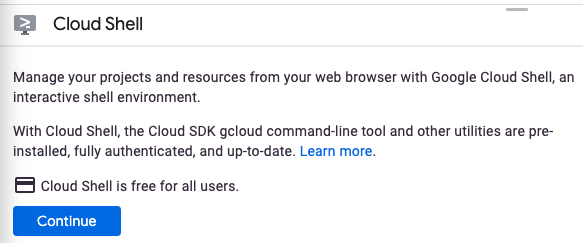
إذا لم يسبق لك بدء Cloud Shell، ستظهر لك شاشة وسيطة (الجزء السفلي غير المرئي من الصفحة) توضّح ماهيته. في هذه الحالة، انقر على متابعة (ولن تظهر لك مرة أخرى). إليك الشكل الذي ستظهر به هذه الشاشة لمرة واحدة:
يستغرق توفير Cloud Shell والاتصال به بضع لحظات فقط.
يتم تحميل هذه الآلة الافتراضية مزوّدة بكل أدوات التطوير التي ستحتاج إليها. توفّر هذه الخدمة دليلًا منزليًا دائمًا بسعة 5 غيغابايت وتعمل في Google Cloud، ما يؤدي إلى تحسين أداء الشبكة والمصادقة بشكل كبير. يمكن إنجاز معظم العمل في هذا الدرس البرمجي، إن لم يكن كله، باستخدام متصفّح أو جهاز Chromebook فقط.
بعد الاتصال بـ Cloud Shell، من المفترض أن يظهر لك أنّه تم إثبات هويتك وأنّه تم ضبط المشروع على رقم تعريف مشروعك.
- نفِّذ الأمر التالي في Cloud Shell للتأكّد من إثبات هويتك:
gcloud auth list
ناتج الأمر
 Credentialed Accounts
ACTIVE  ACCOUNT
*       <my_account>@<my_domain.com>

To set the active account, run:
    $ gcloud config set account `ACCOUNT`
gcloud config list project
ناتج الأمر
[core]
project = <PROJECT_ID>
إذا لم يكن كذلك، يمكنك تعيينه من خلال هذا الأمر:
gcloud config set project <PROJECT_ID>
ناتج الأمر
Updated property [core/project].
3- إعداد
سيتم استخدام مشروع GCP الذي تم إعداده لاستضافة شبكة السحابة الإلكترونية الخاصة الافتراضية (VPC) بين جميع أجهزة Windows الظاهرية المرتبطة بالنطاق وخدمة Managed Active Directory.
سنضبط بعض المتغيرات لتسهيل إنشاء البرامج النصية لاحقًا.
- اختيار اسم نطاق (مثلاً ad.yourcompany.com)
- تحديد المنطقة التي تريد إنشاء وحدة تحكّم في النطاق فيها لنطاق مُدار
- حدِّد اسم الجهاز الافتراضي وقاعدة جدار الحماية واسم الشبكة.
تتوفّر حاليًا المناطق التالية:
- "us-west1"
- "us-west2"
- "us-central1"
- "us-east1"
- "us-east4"
- "europe-north1"
- europe-west1
- "europe-west4"
- asia-east1
- "asia-southeast1"
ضبط المتغيّرات
إذا كنت تستخدم نظام التشغيل Linux، اكتب ما يلي:
$ PROJECT_ID="YOUR_PROJECT_ID"
$ VPC="adtutorialvpc"
$ FIREWALL_VPC_RULE="adtutorialvpcrule"
$ REGION="us-west1"
$ ZONE="us-west1-a"
$ DOMAIN_NAME="ad.tutorial"
$ VM_NAME="tutorial1"
في حال التشغيل على نظام التشغيل Windows، اكتب في وحدة تحكّم Powershell:
PS> $PROJECT_ID=YOUR_PROJECT_ID
PS> $VPC=adtutorialvpc
PS> $FIREWALL_VPC_RULE=adtutorialvpcrule
PS> $REGION=us-west1
PS> $ZONE=us-west1-a
PS> $DOMAIN_NAME=ad.tutorial
PS> $VM_NAME=tutorial1
اضبط معرّف المشروع الحالي، حتى تتم جميع العمليات اللاحقة في سياق مشروع على السحابة الإلكترونية الصحيح:
$ gcloud config set project $PROJECT_ID
تفعيل واجهات Cloud API
لتفعيل Managed Active Directory، يجب تفعيل واجهتَي برمجة التطبيقات التاليتَين: DNS وManaged Identities.
تفعيل واجهة برمجة تطبيقات نظام أسماء النطاقات (DNS):
$ gcloud services enable dns.googleapis.com
تفعيل واجهة برمجة التطبيقات "الهويات المُدارة":
$ gcloud services enable managedidentities.googleapis.com
4. إنشاء شبكة السحابة الافتراضية الخاصة
لإنشاء اتصال بين وحدة التحكّم في نطاق Active Directory المُدارة وأجهزة Windows الظاهرية، علينا إنشاء شبكة سحابة إلكترونية خاصة افتراضية.
إنشاء شبكة VPC
$ gcloud compute networks create $VPC --subnet-mode=auto --bgp-routing-mode=global
إنشاء قاعدة جدار حماية للسماح بالاتصال بين الأجهزة الافتراضية التي تعمل بنظام التشغيل Windows وأدوات التحكّم في النطاق
$ gcloud compute firewall-rules create $FIREWALL_VPC_RULE --network $VPC --allow tcp,udp,icmp --source-ranges=0.0.0.0/0
5- إنشاء وحدات التحكّم في النطاق
نضبط شبكة VPC التي تربط خدمة "Active Directory المُدارة" بالموارد في مشروعنا (الأجهزة الافتراضية). حان الآن وقت إعداد وحدة تحكّم في النطاق مُدارة.
إنشاء Managed Active Directory
(من المتوقّع أن تستغرق هذه العملية ساعة تقريبًا)
$ gcloud active-directory domains create $DOMAIN_NAME --reserved-ip-range=10.0.1.0/24 --region=$REGION --authorized-networks=projects/$PROJECT_ID/global/networks/$VPC
أثناء عملية النشر أو في أي وقت، يمكنك التحقّق من حالة توفير النطاق.
هناك 3 حالات متوافقة:
إنشاء | بدأت عملية إنشاء نطاق Active Directory، وهي قيد التقدّم. |
هيّا بنا | اكتمل إنشاء نطاق Active Directory، والنطاق جاهز للاستخدام. |
في الصيانة | لا يزال نطاق "Active Directory" متاحًا، ولكنّه يخضع لتعديلات (مثل ترقية وحدات التحكّم في النطاق وإضافة مناطق وما إلى ذلك). |
التحقّق من حالة النشر:
$ gcloud active-directory domains describe $DOMAIN_NAME
من المفترض أن يعرض هذا الأمر الحالة READY عند اكتمال عملية إنشاء النطاق.
6. إضافة أجهزة Windows الظاهرية إلى نطاق مُدار
إنشاء آلة افتراضية جديدة تعمل بنظام التشغيل Windows على Google Compute Engine
$ gcloud beta compute instances create $VM_NAME --zone=$ZONE --machine-type=n1-standard-2 --subnet=$VPC --network-tier=PREMIUM --scopes=https://www.googleapis.com/auth/cloud-platform --image=windows-server-2016-dc-v20181009 --image-project=windows-cloud --boot-disk-size=50GB --boot-disk-type=pd-standard
أنشئ قاعدة جدار حماية للسماح بالاتصال عن بُعد بأجهزة Windows الظاهرية:
$ gcloud compute firewall-rules create allow-rdp --allow tcp:3389
قبل الاتصال بالجهاز الظاهري وإضافته إلى النطاق، علينا تحديد مستخدمَين وتقديم بيانات الاعتماد الخاصة بهما:
- مشرف محلي على جهاز افتراضي: يجب توفّره لتتمكّن من الاتصال بالجهاز الافتراضي عن بُعد قبل ربطه بالنطاق
- مستخدم مشرف النطاق المُدار: هذا الحساب مطلوب لإضافة الجهاز الظاهري إلى النطاق بالإضافة إلى تنفيذ جميع عمليات إدارة النطاق.
7. الحصول على بيانات اعتماد المشرف على "نطاق مُدار"
تحديد اسم مستخدم مشرف النطاق المُدار:
$ gcloud active-directory domains describe $DOMAIN_NAME
ستعرض هذه العملية اسم مستخدم المشرف. ويُطلق عليه تلقائيًا اسم miadmin.
إعادة ضبط كلمة مرور مشرف النطاق المُدار:
$ gcloud active-directory domains reset-managed-identities-admin-password $DOMAIN_NAME
عليك تأكيد العملية (Y/N) لأنّها ستكشف كلمة المرور بنص غير مرمّز. في النافذة الطرفية
احفظ اسم المستخدم وكلمة المرور، وسنستخدمهما لاحقًا.
8. الانضمام إلى النطاق
إنشاء مستخدم وكلمة مرور محليَّين في Windows
يجب توفير اسم مستخدم وكلمة مرور محليَّين في Windows للاتصال عن بُعد بالجهاز الظاهري الذي أنشأته. يمكنك إنشاءها باستخدام gcloud.
$ gcloud compute reset-windows-password --user=usr1 $VM_NAME
سيؤدي ذلك إلى إنشاء مستخدم محلي باسم "usr1" وإنشاء كلمة المرور الخاصة به
الاتصال بمثيل Windows باستخدام تطبيق "سطح المكتب البعيد" من Chrome
افتح نافذة متصفّح جديدة على: https://console.cloud.google.com/compute/instancesDetail/zones/your-zone/instances/your-vm-name?project=your-project-name
افتح ChromeRDP من خلال النقر على RDP:

أدخِل اسم المستخدم وكلمة المرور المحليَّين. سيؤدي ذلك إلى ربطك بجهاز Windows الافتراضي الذي أنشأته.

على جهاز افتراضي، افتح موجّه الأوامر بامتيازات المشرف باستخدام Powershell:

في Powershell ذي امتيازات المسؤول، اكتب:
$ add-computer –domainname your-domain -Credential your-domain\miadmin -restart –force
سيُطلب منك تقديم كلمة مرور المشرف المُدار، وبعد ذلك ستنضم الآلة الافتراضية إلى نطاقك المُدار وتعيد التشغيل. انتظِر دقيقتَين قبل الانتقال إلى الخطوة التالية.
في هذه المرحلة، تكون جهازك الظاهري مرتبطًا بنطاق، ولكن ليس لديك أذونات للاتصال به باستخدام مستخدم إداري لنطاق مُدار. عليك إضافة مستخدم مشرف نطاق مُدار كمشرف محلي للجهاز الظاهري.
أعِد الاتصال بالجهاز الافتراضي باستخدام مستخدم مشرف محلي (اتّبِع التعليمات نفسها الواردة أعلاه).

إذا كان الأمر كذلك، اتّبِع التعليمات الواردة في التحذير. حدث ذلك لأنّنا ربطنا الجهاز الافتراضي بالنطاق.
حاوِل إعادة الاتصال باستخدام مستخدم مشرف محلي وافتح موجه أوامر Powershell بامتيازات مرتفعة.
إضافة مستخدم "مشرف نطاق مُدار" ليكون مشرفًا محليًا على جهاز افتراضي
$ net localgroup administrators /add your-domain-name\miadmin
يمكنك الآن قطع الاتصال بالجهاز الظاهري.
9. أدوات Active Directory
بعد ربط الجهاز الظاهري بنطاق، يمكنك استخدام أدوات Active Directory المألوفة لإدارة المستخدمين والمجموعات وأجهزة الكمبيوتر وسياسة المجموعة.
اتّصِل بالجهاز الافتراضي (بالطريقة نفسها الموضّحة أعلاه) باستخدام بيانات اعتماد مشرف النطاق المُدار. افتح موجّه أوامر Powershell بامتيازات المشرف:
$ Install-WindowsFeature -Name "RSAT-AD-Tools" -IncludeAllSubFeature -IncludeManagementTools -Confirm
سيطلب منك تأكيد ذلك، ثم سيتم تثبيت "أدوات إدارة Active Directory".
بعد اكتمال عملية التثبيت، يمكنك استخدام dsa.msc (مستخدمو ومجموعات Active Directory) وأدوات Active Directory الأخرى المألوفة لإدارة النطاق ضمن وحدة التنظيم الخاصة بالعميل.

10. تهانينا!
تهانينا، لقد أنشأت بنجاح خدمة Managed Active Directory جديدة على Google Cloud Platform.
الخطوات التالية
- مستندات Managed Active Directory
- مزيد من المعلومات حول استخدام جهاز Windows الظاهري على Google Cloud
- مزيد من المعلومات عن الاتصال بجهاز افتراضي يعمل بنظام التشغيل Windows
- مزيد من المعلومات حول نشر خدمة Active Directory المتسامحة مع الخطأ على Google Cloud
- مزيد من المعلومات حول .NET على Google Cloud Platform
.
11. تنظيف
يمكنك حذف أجهزة Windows الظاهرية وشبكة VPC.
حذف الأجهزة الافتراضية التي تعمل بنظام التشغيل Windows
- في وحدة تحكّم Google Cloud Platform، انتقِل إلى صفحة "مثيلات الأجهزة الافتراضية".
- انقر على مربّع الاختيار بجانب المثيل الذي تريد حذفه
- انقر على الزر "حذف" في أعلى الصفحة لحذف المثيل.
حذف شبكات السحابة الافتراضية الخاصة (VPC)
- في وحدة تحكّم Google Cloud Platform، انتقِل إلى صفحة شبكات السحابة الخاصة الافتراضية.
- اختَر شبكة VPC التي أنشأتها
- انقر على الزر "حذف" في أعلى الصفحة.