

1. סקירה כללית
Managed Active Directory הוא דומיין של Microsoft Active Directory עם זמינות גבוהה כשירות, שמתארח ב-Google Cloud.
במדריך הזה תגדירו Active Directory מנוהל חדש, תיצרו מכונת וירטואלית חדשה של Windows ותצרפו אותה לדומיין החדש. תלמדו איך להגדיר רשתות ואבטחה ולנהל את הדומיין באמצעות אותם כלי ניהול שאתם מכירים.
מה תלמדו
- איך יוצרים Active Directory מנוהל ב-Google Cloud
- איך מוסיפים מכונה וירטואלית של Windows לדומיין
- איך מנהלים משתמשים ומחשבים ב-Managed Active Directory
מה צריך:
איך תשתמשו במדריך הזה?
איזה דירוג מגיע לדעתך לחוויה שלך עם Google Cloud Platform?
2. הגדרה ודרישות
הגדרת סביבה בקצב אישי
- נכנסים אל Cloud Console ויוצרים פרויקט חדש או משתמשים בפרויקט קיים. (אם עדיין אין לכם חשבון Gmail או G Suite, אתם צריכים ליצור חשבון).
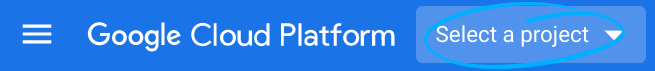
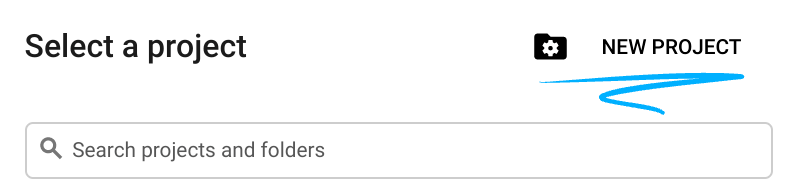
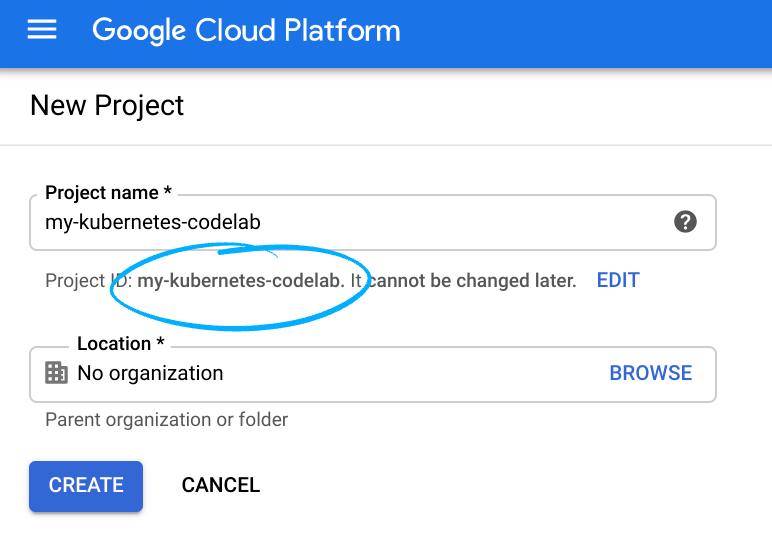
חשוב לזכור את מזהה הפרויקט, שהוא שם ייחודי בכל הפרויקטים ב-Google Cloud (השם שלמעלה כבר תפוס ולא יתאים לכם, מצטערים!). בהמשך ה-codelab הזה נתייחס אליו כאל PROJECT_ID.
- לאחר מכן, תצטרכו להפעיל את החיוב ב-Cloud Console כדי להשתמש במשאבים של Google Cloud.
העלות של התרגול הזה לא אמורה להיות גבוהה, ואולי לא תהיה עלות בכלל. חשוב לפעול לפי ההוראות בקטע 'ניקוי' שבו מוסבר איך להשבית משאבים כדי שלא תחויבו אחרי שתסיימו את המדריך הזה. משתמשים חדשים ב-Google Cloud זכאים לתוכנית תקופת ניסיון בחינם בשווי 300 USD.
מפעילים את Cloud Shell
אפשר להפעיל את Google Cloud מרחוק מהמחשב הנייד, אבל בשיעור Codelab הזה נשתמש ב-Google Cloud Shell, סביבת שורת פקודה שפועלת ב-Google Cloud.
הפעלת Cloud Shell
- ב-Cloud Console, לוחצים על Activate Cloud Shell
.
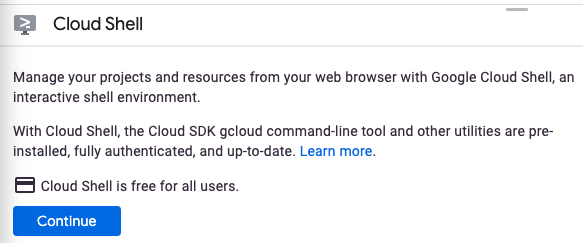
אם זו הפעם הראשונה שאתם מפעילים את Cloud Shell, יוצג לכם מסך ביניים (מתחת לקו הקיפול) עם תיאור של Cloud Shell. במקרה כזה, לוחצים על המשך (והמסך הזה לא יוצג לכם יותר). כך נראה המסך החד-פעמי:
יחלפו כמה רגעים עד שההקצאה והחיבור ל-Cloud Shell יושלמו.
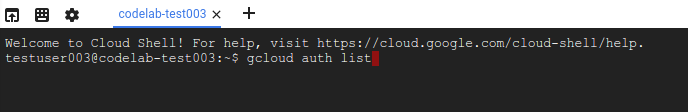
המכונה הווירטואלית הזו כוללת את כל הכלים שדרושים למפתחים. יש בה ספריית בית בנפח מתמיד של 5GB והיא פועלת ב-Google Cloud, מה שמשפר מאוד את הביצועים והאימות של הרשת. אפשר לבצע את רוב העבודה ב-codelab הזה, אם לא את כולה, באמצעות דפדפן או Chromebook.
אחרי שמתחברים ל-Cloud Shell, אפשר לראות שהאימות כבר בוצע והפרויקט כבר הוגדר לפי מזהה הפרויקט.
- מריצים את הפקודה הבאה ב-Cloud Shell כדי לוודא שאתם מאומתים:
gcloud auth list
פלט הפקודה
 Credentialed Accounts
ACTIVE  ACCOUNT
*       <my_account>@<my_domain.com>

To set the active account, run:
    $ gcloud config set account `ACCOUNT`
gcloud config list project
פלט הפקודה
[core]
project = <PROJECT_ID>
אם לא, אפשר להגדיר אותו באמצעות הפקודה הזו:
gcloud config set project <PROJECT_ID>
פלט הפקודה
Updated property [core/project].
3. מפעילים את
פרויקט GCP שאותחל ישמש לאירוח רשת ה-VPC בין כל המכונות הווירטואליות של Windows שמצורפות לדומיין לבין Active Directory מנוהל.
בהמשך נגדיר כמה משתנים כדי להקל על כתיבת הסקריפט.
- בוחרים שם דומיין (לדוגמה: ad.yourcompany.com)
- מחליטים באיזה אזור רוצים ליצור בקר דומיין עבור דומיין מנוהל
- קובעים את שם המכונה הווירטואלית, כלל חומת האש ושם הרשת.
נכון לעכשיו, יש תמיכה באזורים הבאים:
- "us-west1"
- "us-west2"
- "us-central1"
- "us-east1"
- "us-east4"
- "europe-north1"
- "europe-west1"
- "europe-west4"
- 'asia-east1'
- "asia-southeast1"
הגדרת משתנים
אם מריצים ב-Linux, מקלידים:
$ PROJECT_ID="YOUR_PROJECT_ID"
$ VPC="adtutorialvpc"
$ FIREWALL_VPC_RULE="adtutorialvpcrule"
$ REGION="us-west1"
$ ZONE="us-west1-a"
$ DOMAIN_NAME="ad.tutorial"
$ VM_NAME="tutorial1"
אם מריצים ב-Windows, מקלידים בטרמינל של Powershell:
PS> $PROJECT_ID=YOUR_PROJECT_ID
PS> $VPC=adtutorialvpc
PS> $FIREWALL_VPC_RULE=adtutorialvpcrule
PS> $REGION=us-west1
PS> $ZONE=us-west1-a
PS> $DOMAIN_NAME=ad.tutorial
PS> $VM_NAME=tutorial1
מגדירים את מזהה הפרויקט הנוכחי, כדי שכל הפעולות הבאות יתבצעו בהקשר של פרויקט הענן הנכון:
$ gcloud config set project $PROJECT_ID
הפעלת ממשקי Cloud API
כדי להפעיל את Managed Active Directory, צריך להפעיל שני ממשקי API: DNS ו-Managed Identities.
מפעילים את DNS API:
$ gcloud services enable dns.googleapis.com
מפעילים את Managed Identities API:
$ gcloud services enable managedidentities.googleapis.com
4. יצירת רשת של ענן וירטואלי פרטי (VPC)
כדי ליצור קישוריות בין בקר הדומיין המנוהל של Active Directory לבין מכונות וירטואליות של Windows, צריך ליצור רשת של ענן וירטואלי פרטי.
יצירת רשת VPC
$ gcloud compute networks create $VPC --subnet-mode=auto --bgp-routing-mode=global
יצירת כלל חומת אש שמאפשר קישוריות בין מכונות וירטואליות של Windows לבין בקרי דומיין
$ gcloud compute firewall-rules create $FIREWALL_VPC_RULE --network $VPC --allow tcp,udp,icmp --source-ranges=0.0.0.0/0
5. יצירת בקרי דומיין
הגדרנו את ה-VPC שמקשר בין AD מנוהל לבין משאבים בפרויקט שלנו (מכונות וירטואליות). עכשיו הגיע הזמן להגדיר בקר דומיין מנוהל.
יצירת Active Directory מנוהל
(הפעולה הזו צפויה להימשך כשעה)
$ gcloud active-directory domains create $DOMAIN_NAME --reserved-ip-range=10.0.1.0/24 --region=$REGION --authorized-networks=projects/$PROJECT_ID/global/networks/$VPC
במהלך הפריסה או בכל שלב אחר, אתם יכולים לאמת את סטטוס ההקצאה של הדומיין.
יש 3 סטטוסים נתמכים:
יצירה | התחילה יצירה של דומיין AD, התהליך מתבצע. |
מוכן | יצירת הדומיין ב-AD הושלמה, הדומיין מוכן לשימוש. |
במהלך תחזוקה | דומיין AD עדיין זמין, אבל מתבצעים בו עדכונים (שדרוג של בקרי דומיין, הוספת אזורים וכו') |
בדיקת סטטוס הפריסה:
$ gcloud active-directory domains describe $DOMAIN_NAME
אחרי שהדומיין נוצר, הפקודה הזו אמורה לדווח על מצב READY.
6. הוספת מכונות וירטואליות של Windows לדומיין מנוהל
יצירת מכונת Windows וירטואלית חדשה ב-Google Compute Engine
$ gcloud beta compute instances create $VM_NAME --zone=$ZONE --machine-type=n1-standard-2 --subnet=$VPC --network-tier=PREMIUM --scopes=https://www.googleapis.com/auth/cloud-platform --image=windows-server-2016-dc-v20181009 --image-project=windows-cloud --boot-disk-size=50GB --boot-disk-type=pd-standard
יוצרים כלל חומת אש כדי לאפשר קישוריות של שולחן עבודה מרוחק למכונות וירטואליות של Windows:
$ gcloud compute firewall-rules create allow-rdp --allow tcp:3389
לפני שמתחברים למכונה הווירטואלית ומוסיפים אותה לדומיין, צריך לקבוע שני משתמשים ואת פרטי הכניסה שלהם:
- אדמין מקומי במכונה וירטואלית – נדרש כדי להתחבר מרחוק למכונה וירטואלית לפני שהיא מצטרפת לדומיין
- משתמש אדמין בדומיין מנוהל – נדרש כדי לצרף את המכונה הווירטואלית לדומיין וגם כדי לבצע את כל פעולות ניהול הדומיין
7. קבלת פרטי כניסה של אדמין בדומיין מנוהל
כדי לברר מה שם המשתמש של האדמין בדומיין המנוהל:
$ gcloud active-directory domains describe $DOMAIN_NAME
הפעולה הזו תציג את שם המשתמש של האדמין. כברירת מחדל, השם שלו הוא miadmin.
איפוס הסיסמה של אדמין בדומיין מנוהל:
$ gcloud active-directory domains reset-managed-identities-admin-password $DOMAIN_NAME
צריך לאשר (Y/N) את הפעולה כי היא תציג את הסיסמה בטקסט רגיל. בטרמינל.
שומרים את שם המשתמש והסיסמה – נשתמש בהם בהמשך.
8. הצטרפות לדומיין
יצירת משתמש מקומי וסיסמה ב-Windows
כדי להתחבר מרחוק למכונה הווירטואלית שיצרתם, צריך להזין את שם המשתמש והסיסמה המקומיים של Windows. אפשר ליצור אותם באמצעות gcloud.
$ gcloud compute reset-windows-password --user=usr1 $VM_NAME
הפעולה הזו תיצור משתמש מקומי בשם usr1 ותפיק את הסיסמה שלו
התחברות למכונה של Windows באמצעות Chrome RDP
פותחים חלון חדש בדפדפן בכתובת: https://console.cloud.google.com/compute/instancesDetail/zones/your-zone/instances/your-vm-name?project=your-project-name
פותחים את ChromeRDP על ידי לחיצה על RDP:

מזינים את שם המשתמש והסיסמה המקומיים. הפעולה הזו תחבר אתכם למכונת ה-VM של Windows שיצרתם.

במכונה וירטואלית, פותחים שורת פקודה עם הרשאות אדמין באמצעות Powershell:

ב-Powershell עם הרשאות אדמין, מקלידים:
$ add-computer –domainname your-domain -Credential your-domain\miadmin -restart –force
תתבקשו לספק סיסמה של אדמין מנוהל, ואז המכונה הווירטואלית תצטרף לדומיין המנוהל ותופעל מחדש. מחכים 2 דקות לפני שעוברים לשלב הבא.
בשלב הזה המכונה הווירטואלית מצורפת לדומיין, אבל אין לכם הרשאות להתחבר אליה באמצעות משתמש אדמין מנוהל בדומיין. צריך להוסיף משתמש אדמין בדומיין מנוהל כאדמין מקומי במכונה הווירטואלית.
מתחברים שוב למכונה הווירטואלית באמצעות משתמש אדמין מקומי (אותן הוראות כמו למעלה).

אם כן, פועלים לפי ההוראות שמופיעות באזהרה. הסיבה לכך היא שצירוף ה-VM לדומיין בוצע.
מנסים להתחבר שוב באמצעות משתמש אדמין מקומי ופותחים את ההנחיה של Powershell Command Prompt.
הוספת משתמש אדמין בדומיין מנוהל כאדמין מקומי במכונה וירטואלית
$ net localgroup administrators /add your-domain-name\miadmin
עכשיו אפשר להתנתק מה-VM.
9. כלי Active Directory
אחרי שמצטרפים למכונה וירטואלית בדומיין, אפשר להשתמש בכלים המוכרים של Active Directory כדי לנהל משתמשים, קבוצות, מחשבים ומדיניות קבוצתית.
מתחברים למכונה הווירטואלית (באותה שיטה שמתוארת למעלה) באמצעות פרטי הכניסה של האדמין בדומיין המנוהל. פותחים שורת פקודה של Powershell עם הרשאות אדמין:
$ Install-WindowsFeature -Name "RSAT-AD-Tools" -IncludeAllSubFeature -IncludeManagementTools -Confirm
תתבקשו לאשר את הפעולה, ואז יותקנו כלי הניהול של Active Directory.
אחרי שההתקנה מסתיימת, אפשר להשתמש ב-dsa.msc (משתמשים ומחשבים ב-Active Directory) ובכלים מוכרים אחרים של Active Directory כדי לנהל את הדומיין בקטע Customer OU.

10. מעולה!
ברכות, יצרת בהצלחה Active Directory מנוהל חדש ב-Google Cloud Platform.
השלבים הבאים
- תיעוד של Managed Active Directory
- מידע נוסף על שימוש ב-VM של Windows ב-GCP
- מידע נוסף על התחברות למכונה וירטואלית של Windows
- מידע נוסף על פריסת Active Directory עם עמידות בפני תקלות ב-GCP
- מידע נוסף על .NET ב-Google Cloud Platform
.
11. הסרת המשאבים
אפשר למחוק מכונות וירטואליות של Windows ורשת VPC.
מחיקת מכונות וירטואליות של Windows
- במסוף GCP, עוברים אל הדף של מכונות ה-VM.
- לוחצים על תיבת הסימון לצד המופע שרוצים למחוק.
- כדי למחוק את המופע, לוחצים על הלחצן 'מחיקה' בחלק העליון של הדף.
מחיקת רשתות VPC
- במסוף GCP, עוברים אל VPC Networks Page (דף רשתות ה-VPC).
- בוחרים את רשת ה-VPC שיצרתם
- לוחצים על הלחצן 'מחיקה' בחלק העליון של הדף.