

1. نظرة عامة
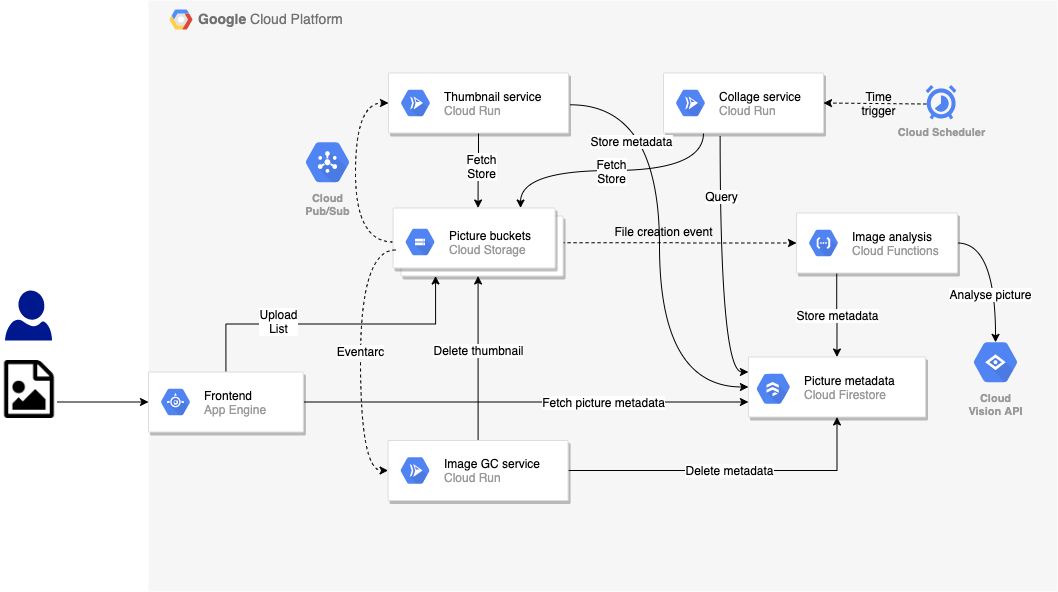
في هذا الدرس التطبيقي حول الترميز، ستنشئ خدمة Cloud Run جديدة، وهي أداة تجميع المهملات للصور، والتي سيتم تشغيلها من خلال Eventarc، وهي خدمة جديدة لتلقّي الأحداث في Cloud Run. عند حذف صورة من حزمة الصور، تتلقّى الخدمة حدثًا من Eventarc. بعد ذلك، تحذف الصورة من حزمة الصور المصغّرة وتزيلها أيضًا من مجموعة صور Firestore.
ما ستتعلّمه
- Cloud Run
- Cloud Storage
- Cloud Firestore
- Eventarc
2. الإعداد والمتطلبات
إعداد بيئة ذاتية التعلّم
- سجِّل الدخول إلى Google Cloud Console وأنشئ مشروعًا جديدًا أو أعِد استخدام مشروع حالي. إذا لم يكن لديك حساب على Gmail أو Google Workspace، عليك إنشاء حساب.


- اسم المشروع هو الاسم المعروض للمشاركين في هذا المشروع. وهي سلسلة أحرف لا تستخدمها واجهات Google APIs، ويمكنك تعديلها في أي وقت.
- يجب أن يكون رقم تعريف المشروع فريدًا في جميع مشاريع Google Cloud، وهو غير قابل للتغيير (لا يمكن تغييره بعد ضبطه). تنشئ Cloud Console تلقائيًا سلسلة فريدة، ولا يهمّك عادةً معرفة ما هي. في معظم الدروس التطبيقية حول الترميز، ستحتاج إلى الإشارة إلى رقم تعريف المشروع (ويتم تحديده عادةً على أنّه
PROJECT_ID)، لذا إذا لم يعجبك، يمكنك إنشاء رقم عشوائي آخر، أو يمكنك تجربة رقمك الخاص ومعرفة ما إذا كان متاحًا. بعد ذلك، يتم "تجميدها" بعد إنشاء المشروع. - هناك قيمة ثالثة، وهي رقم المشروع الذي تستخدمه بعض واجهات برمجة التطبيقات. يمكنك الاطّلاع على مزيد من المعلومات عن هذه القيم الثلاث في المستندات.
- بعد ذلك، عليك تفعيل الفوترة في Cloud Console لاستخدام موارد/واجهات برمجة تطبيقات Cloud. من المفترض ألا يتطلّب تنفيذ هذا الدرس التطبيقي حول الترميز تكلفة كبيرة، إن وُجدت. لإيقاف الموارد كي لا يتم تحصيل رسوم منك بعد هذا البرنامج التعليمي، اتّبِع أي تعليمات "تنظيف" في نهاية الدرس التطبيقي حول الترميز. يمكن لمستخدمي Google Cloud الجدد الاستفادة من برنامج الفترة التجريبية المجانية بقيمة 300 دولار أمريكي.
بدء Cloud Shell
على الرغم من إمكانية تشغيل Google Cloud عن بُعد من الكمبيوتر المحمول، ستستخدم في هذا الدرس التطبيقي حول الترميز Google Cloud Shell، وهي بيئة سطر أوامر تعمل في السحابة الإلكترونية.
من وحدة تحكّم Google Cloud Platform، انقر على رمز Cloud Shell في شريط الأدوات العلوي الأيسر:
من المفترض أن يستغرق توفير البيئة والاتصال بها بضع ثوانٍ فقط. عند الانتهاء، من المفترض أن يظهر لك شيء مثل هذا:

يتم تحميل هذا الجهاز الافتراضي بجميع أدوات المطوّرين التي ستحتاج إليها. وتوفّر هذه الأداة دليلاً رئيسيًا دائمًا بسعة 5 غيغابايت، وتعمل على Google Cloud، ما يحسّن أداء الشبكة والمصادقة بشكل كبير. يمكن تنفيذ جميع أعمالك في هذا التمرين المعملي باستخدام متصفّح فقط.
3- مقدمة حول Eventarc
تسهّل Eventarc ربط خدمات Cloud Run بالأحداث من مصادر متنوّعة. وتتولّى هذه الواجهة مهام استيعاب الأحداث وتسليمها وتأمينها وتفويضها ومعالجة الأخطاء نيابةً عنك.
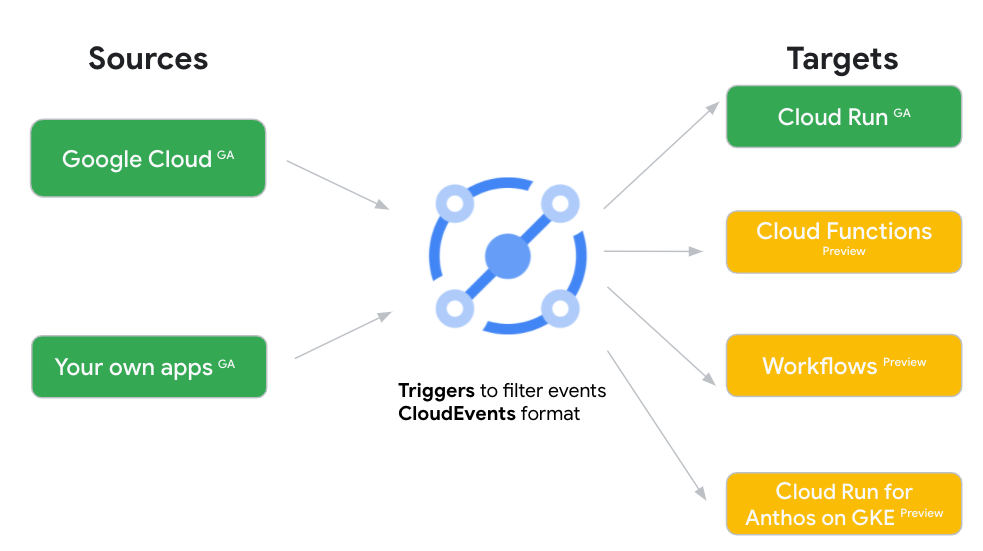
يمكنك سحب الأحداث من مصادر Google Cloud والتطبيقات المخصّصة التي تنشر في Cloud Pub/Sub وإرسالها إلى أحواض Google Cloud Run.
يتم تسليم الأحداث من مجموعة واسعة من مصادر Google Cloud من خلال "سجلّات تدقيق Cloud". يرتبط وقت الاستجابة ومدى توفّر تسليم الأحداث من هذه المصادر بسجلّات تدقيق Cloud. عندما يتم تشغيل حدث من مصدر Google Cloud، يتم إنشاء إدخال في سجلّ التدقيق في Cloud مطابق.
يمكن للتطبيقات المخصّصة التي تنشر في Cloud Pub/Sub نشر الرسائل في موضوع Pub/Sub الذي تحدّده بأي تنسيق.
مشغّلات الأحداث هي آلية الفلترة لتحديد الأحداث التي سيتم إرسالها إلى أي مستودع.
يتم تسليم جميع الأحداث بتنسيق CloudEvents v1.0 لضمان إمكانية التشغيل التفاعلي بين الخدمات.
4. قبل البدء
تفعيل واجهات برمجة التطبيقات
ستحتاج إلى خدمة Eventarc لتشغيل خدمة Cloud Run. تأكَّد من تفعيله:
gcloud services enable eventarc.googleapis.com
من المفترض أن تظهر لك العملية التي تم إكمالها بنجاح:
Operation "operations/acf.5c5ef4f6-f734-455d-b2f0-ee70b5a17322" finished successfully.
ضبط حسابات الخدمة
سيتم استخدام حساب خدمة Compute Engine التلقائي في المشغّلات. امنح دور eventarc.eventReceiver لحساب خدمة Compute Engine التلقائي:
PROJECT_NUMBER=$(gcloud projects describe $GOOGLE_CLOUD_PROJECT --format='value(projectNumber)')

gcloud projects add-iam-policy-binding $GOOGLE_CLOUD_PROJECT \
    --member serviceAccount:$PROJECT_NUMBER-compute@developer.gserviceaccount.com \
    --role roles/eventarc.eventReceiver
امنح دور pubsub.publisher لحساب خدمة Cloud Storage. هذا الإجراء مطلوب لمشغّل Eventarc Cloud Storage:
SERVICE_ACCOUNT=$(gsutil kms serviceaccount -p $PROJECT_NUMBER)

gcloud projects add-iam-policy-binding $PROJECT_NUMBER \
    --member serviceAccount:$SERVICE_ACCOUNT \
    --role roles/pubsub.publisher
إذا فعّلت حساب خدمة Pub/Sub في 8 أبريل 2021 أو قبله، امنح دور iam.serviceAccountTokenCreator لحساب خدمة Pub/Sub:
gcloud projects add-iam-policy-binding $PROJECT_ID \
  --member serviceAccount:service-$PROJECT_NUMBER@gcp-sa-pubsub.iam.gserviceaccount.com \
  --role roles/iam.serviceAccountTokenCreator
5- استنساخ الرمز
انسخ الرمز، إذا لم تكن قد فعلت ذلك في الدرس التطبيقي السابق حول الرموز البرمجية:
git clone https://github.com/GoogleCloudPlatform/serverless-photosharing-workshop
يمكنك بعد ذلك الانتقال إلى الدليل الذي يحتوي على الخدمة:
cd serverless-photosharing-workshop/services/garbage-collector/nodejs
سيكون لديك تنسيق الملف التالي للخدمة:
services
 |
 ├── garbage-collector
      |
      ├── nodejs
           |
           ├── index.js
           ├── package.json
داخل المجلد، لديك 3 ملفات:
- يحتوي
index.jsعلى رمز Node.js - تحدّد السمة
package.jsonتبعيات المكتبة
6. استكشاف الرمز البرمجي
الاعتمادية
يحدّد ملف package.json اعتماديات المكتبة المطلوبة:
{
  "name": "garbage_collector_service",
  "version": "0.0.1",
  "main": "index.js",
  "scripts": {
    "start": "node index.js"
  },
  "dependencies": {
    "cloudevents": "^4.0.1",
    "express": "^4.17.1",
    "@google/events": "^3.1.0",
    "@google-cloud/firestore": "^4.9.9",
    "@google-cloud/storage": "^5.8.3"
  }
}
نعتمد على مكتبة Cloud Storage لحذف الصور في Cloud Storage. نعلن عن تبعية على Cloud Firestore، لحذف البيانات الوصفية للصور التي خزّنّاها سابقًا أيضًا. بالإضافة إلى ذلك، نعتمد على حزمة تطوير البرامج (SDK) لـ CloudEvents ومكتبات Google Events لقراءة أحداث CloudEvents التي يرسلها Eventarc. Express هو إطار عمل ويب يستند إلى JavaScript / Node. يتم استخدام Bluebird لمعالجة الوعود.
index.js
لنلقِ نظرة عن قرب على رمز index.js:
const express = require('express');
const {Storage} = require('@google-cloud/storage');
const Firestore = require('@google-cloud/firestore');
const { HTTP } = require("cloudevents");
const {toStorageObjectData} = require('@google/events/cloud/storage/v1/StorageObjectData');
نحتاج إلى التبعيات المختلفة اللازمة لتشغيل برنامجنا: Express هو إطار عمل الويب Node الذي سنستخدمه، وBluebird هي مكتبة للتعامل مع وعود JavaScript، وStorage وFirestore مخصصان للعمل على التوالي مع Google Cloud Storage (مجموعات الصور لدينا)، ومخزن بيانات Cloud Firestore. بالإضافة إلى ذلك، نحتاج إلى CloudEvent لقراءة CloudEvent الذي أرسلته Eventarc StoreObjectData من مكتبة Google Events لقراءة نص حدث Cloud Storage في CloudEvent.
const app = express();
app.use(express.json());

app.post('/', async (req, res) => {
    try {
        const cloudEvent = HTTP.toEvent({ headers: req.headers, body: req.body });
        console.log(cloudEvent);


        /* ... */

    } catch (err) {
        console.log(`Error: ${err}`);
        res.status(500).send(err);
    }
});
في ما سبق، لدينا بنية معالِج Node: يستجيب تطبيقنا لطلبات HTTP POST. يقرأ CloudEvent من طلب HTTP ونقوم ببعض معالجة الأخطاء في حالة حدوث خطأ ما. لنلقِ نظرة الآن على ما بداخل هذه البنية.
الخطوة التالية هي استرداد نص CloudEvent وتحليله واسترداد اسم العنصر:
const storageObjectData = toStorageObjectData(cloudEvent.data);
console.log(storageObjectData);

const objectName = storageObjectData.name;
بعد معرفة اسم الصورة، يمكننا حذفها من حزمة الصور المصغّرة:
try {
    await storage.bucket(bucketThumbnails).file(objectName).delete();
    console.log(`Deleted '${objectName}' from bucket '${bucketThumbnails}'.`);
}
catch(err) {
    console.log(`Failed to delete '${objectName}' from bucket '${bucketThumbnails}': ${err}.`);
}
كخطوة أخيرة، احذف البيانات الوصفية للصورة من مجموعة Firestore أيضًا:
try {
    const pictureStore = new Firestore().collection('pictures');
    const docRef = pictureStore.doc(objectName);
    await docRef.delete();

    console.log(`Deleted '${objectName}' from Firestore collection 'pictures'`);
}
catch(err) {
    console.log(`Failed to delete '${objectName}' from Firestore: ${err}.`);
}

res.status(200).send(`Processed '${objectName}'.`);
حان الوقت الآن لجعل نص Node البرمجي يستمع إلى الطلبات الواردة. يُرجى أيضًا التأكّد من ضبط متغيّرات البيئة المطلوبة:
app.listen(PORT, () => {
    if (!bucketThumbnails) throw new Error("BUCKET_THUMBNAILS not set");
    console.log(`Started service on port ${PORT}`);
});
7. الاختبار محليًا
اختبِر الرمز البرمجي على جهازك للتأكّد من أنّه يعمل قبل نشره على السحابة الإلكترونية.
داخل المجلد garbage-collector/nodejs، ثبِّت تبعيات npm وابدأ تشغيل الخادم:
export BUCKET_THUMBNAILS=thumbnails-$GOOGLE_CLOUD_PROJECT

npm install; npm start
إذا سارت الأمور على ما يرام، من المفترض أن يبدأ الخادم على المنفذ 8080:
Started service on port 8080
استخدِم CTRL-C للخروج.
8. إنشاء التطبيقات ونشرها على Cloud Run
قبل النشر في Cloud Run، اضبط منطقة Cloud Run على إحدى المناطق المعتمدة والمنصة على managed:
REGION=europe-west1
gcloud config set run/region $REGION
gcloud config set run/platform managed
يمكنك التحقّق من ضبط الإعدادات:
gcloud config list

...
[run]
platform = managed
region = europe-west1
بدلاً من إنشاء نسخة الحاوية ونشرها يدويًا باستخدام Cloud Build، يمكنك أيضًا الاعتماد على Cloud Run لإنشاء نسخة الحاوية نيابةً عنك باستخدام Google Cloud Buildpacks.
شغِّل الأمر التالي لإنشاء نسخة الحاوية باستخدام Google Cloud Buildpacks، ثم انشر نسخة الحاوية في Cloud Run:
SERVICE_NAME=garbage-collector-service

gcloud run deploy $SERVICE_NAME \
    --source . \
    --no-allow-unauthenticated \
    --update-env-vars BUCKET_THUMBNAILS=$BUCKET_THUMBNAILS
يُرجى ملاحظة العلامة –-source. يؤدي ذلك إلى وضع علامة على Cloud Run لاستخدام Google Cloud Buildpacks لإنشاء صورة الحاوية بدون Dockerfile.. تجعل العلامة --no-allow-unauthenticated خدمة Cloud Run خدمة داخلية لا يتم تشغيلها إلا من خلال حسابات خدمة محدّدة. بعد ذلك، ستنشئ مشغّل باستخدام حساب خدمة Compute Engine التلقائي الذي يتضمّن دور run.invoker لاستدعاء خدمات Cloud Run الداخلية.
9. إنشاء مشغِّل
في Eventarc، يحدّد المشغّل الخدمة التي يجب أن تتلقّى نوعًا معيّنًا من الأحداث. في هذه الحالة، تريد أن تتلقّى الخدمة الأحداث عند حذف ملف في حزمة.
اضبط موقع "المشغّل" في المنطقة نفسها التي تتوفّر فيها حزمة الصور المحمَّلة:
gcloud config set eventarc/location eu
أنشئ مشغّل AuditLog لفلترة أحداث storage.objects.delete وإرسالها إلى خدمة Cloud Run:
BUCKET_IMAGES=uploaded-pictures-$GOOGLE_CLOUD_PROJECT

gcloud eventarc triggers create trigger-$SERVICE_NAME \
  --destination-run-service=$SERVICE_NAME \
  --destination-run-region=$REGION \
  --event-filters="type=google.cloud.storage.object.v1.deleted" \
  --event-filters="bucket=$BUCKET_IMAGES" \
  --service-account=$PROJECT_NUMBER-compute@developer.gserviceaccount.com
ويمكنك التحقّق من إنشاء المشغّل باستخدام الأمر التالي:
gcloud eventarc triggers list
10. اختبار الخدمة
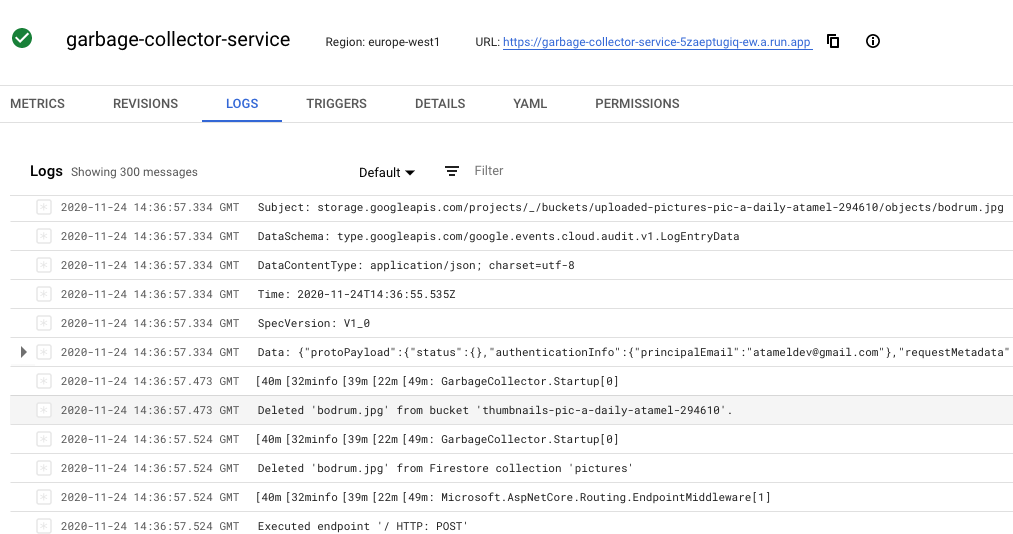
لاختبار ما إذا كانت الخدمة تعمل، انتقِل إلى حزمة uploaded-pictures واحذف إحدى الصور. من المفترض أن يظهر في سجلّات الخدمة أنّها حذفت الصورة ذات الصلة في حزمة thumbnails وحذفت أيضًا مستندها من مجموعة pictures Firestore.
11. تنظيف (اختياري)
إذا كنت لا تنوي مواصلة المعامل الأخرى في السلسلة، يمكنك تنظيف الموارد لتوفير التكاليف ولتكون مستخدمًا جيدًا للسحابة الإلكترونية بشكل عام. يمكنك تنظيف الموارد بشكل فردي على النحو التالي.
احذف الخدمة:
gcloud run services delete $SERVICE_NAME -q
احذف عامل تشغيل Eventarc:
gcloud eventarc triggers delete trigger-$SERVICE_NAME -q
بدلاً من ذلك، يمكنك حذف المشروع بأكمله:
gcloud projects delete $GOOGLE_CLOUD_PROJECT
12. تهانينا!
تهانينا! لقد أنشأت خدمة Cloud Run، وهي أداة تجميع المهملات للصور، يتم تشغيلها بواسطة Eventarc، وهي خدمة جديدة لتلقّي الأحداث في Cloud Run. عند حذف صورة من حزمة الصور، تتلقّى الخدمة حدثًا من Eventarc. بعد ذلك، تحذف الصورة من حزمة الصور المصغّرة وتزيلها أيضًا من مجموعة صور Firestore.
المواضيع التي تناولناها
- Cloud Run
- Cloud Storage
- Cloud Firestore
- Eventarc