

1. Einführung
Statische benutzerdefinierte Routen beeinflussen das Standardroutingverhalten in einer VPC. Benutzerdefinierte IPv6-Routen unterstützen jetzt neue Next-Hop-Attribute: „next-hop-gateway“, „next-hop-instance“ und „next-hop-address“. In diesem Codelab wird beschrieben, wie Sie benutzerdefinierte IPv6-Routen mit diesen neuen Next-Hop-Optionen verwenden. Dazu werden zwei VPCs verwendet, die über eine Multi-NIC-VM-Instanz verbunden sind. Außerdem wird gezeigt, wie ULA- und GUA-Adressierung kombiniert wird und wie die ULA-VPC über die neue Funktion für benutzerdefinierte Routen für das öffentliche Internet erreichbar gemacht wird.
Lerninhalte
- Benutzerdefinierte IPv6-Route mit einem next-hop-ilb-Next-Hop erstellen, indem der Name des ILB angegeben wird
- Benutzerdefinierte IPv6-Route mit einem next-hop-ilb-Next-Hop erstellen, indem die IPv6-Adresse des ILB angegeben wird
Voraussetzungen
- Google Cloud-Projekt
2. Hinweis
Projekt für das Codelab aktualisieren
In diesem Codelab werden $Variablen verwendet, um die Implementierung der gcloud-Konfiguration in Cloud Shell zu erleichtern.
Führen Sie in Cloud Shell die folgenden Schritte aus:
gcloud config list project
gcloud config set project [YOUR-PROJECT-NAME]
export projectname=$(gcloud config list --format="value(core.project)")
Gesamtarchitektur des Labs
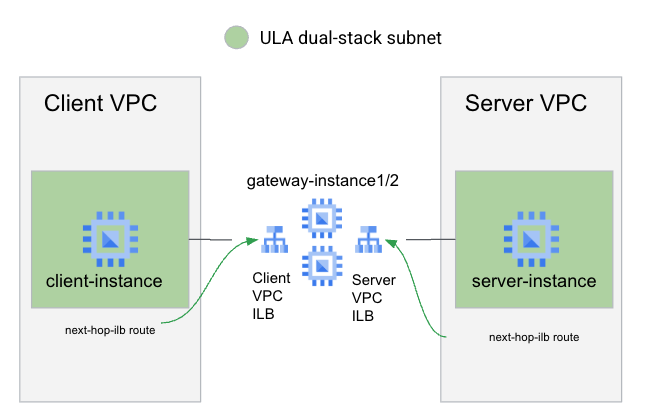
Um beide Arten von benutzerdefinierten Routen-Next Hops zu demonstrieren, erstellen Sie zwei VPCs: eine Client- und eine Server-VPC, die ULA-Adressierung verwenden.
Damit die Client-VPC auf den Server zugreifen kann, verwenden Sie eine benutzerdefinierte Route mit „next-hop-ilb“, die auf einen ILB (mit dem Namen des ILB) vor einer Gruppe von Multi-NIC-Gateway-Instanzen verweist, die zwischen zwei ILBs liegen. Um das Routing zurück zur Clientinstanz zu ermöglichen (nach dem Löschen der Standardroute ::/0), verwenden Sie eine benutzerdefinierte Route mit „next-hop-ilb“ (mit der Adresse des ILB), die auf den ILB verweist.
3. VPC des Kunden einrichten
Client-VPC erstellen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute networks create client-vpc \
    --project=$projectname \
    --subnet-mode=custom --mtu=1500 \
    --bgp-routing-mode=regional \
    --enable-ula-internal-ipv6
Client-Subnetz erstellen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute networks subnets create client-subnet  \
    --network=client-vpc \
    --project=$projectname \
    --range=192.168.1.0/24 \
    --stack-type=IPV4_IPV6 \
    --ipv6-access-type=internal \
    --region=us-central1
Weisen Sie das zugewiesene IPv6-Subnetz mit diesem Befehl einer Umgebungsvariable zu:
export client_subnet=$(gcloud compute networks subnets \
    describe client-subnet \
    --project $projectname \
    --format="value(internalIpv6Prefix)" \
    --region us-central1)
Clientinstanz starten
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute instances create client-instance \
    --subnet client-subnet \
    --stack-type IPV4_IPV6 \
    --zone us-central1-a \
    --project=$projectname
Firewallregel für Client-VPC-Traffic hinzufügen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute firewall-rules create allow-gateway-client \
    --direction=INGRESS --priority=1000 \
    --network=client-vpc --action=ALLOW \
    --rules=tcp --source-ranges=$client_subnet \
    --project=$projectname
Firewallregel hinzufügen, um IAP für die Clientinstanz zuzulassen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute firewall-rules create allow-iap-client \
    --direction=INGRESS --priority=1000 \
    --network=client-vpc --action=ALLOW \
    --rules=tcp:22 --source-ranges=35.235.240.0/20 \
    --project=$projectname
SSH-Zugriff auf die Clientinstanz bestätigen
Melden Sie sich in Cloud Shell bei der Clientinstanz an:
gcloud compute ssh client-instance \
    --project=$projectname \
    --zone=us-central1-a \
    --tunnel-through-iap
Wenn die Verbindung erfolgreich hergestellt wurde, wird ein Terminalfenster der Clientinstanz angezeigt. Beenden Sie die SSH-Sitzung, um mit dem Codelab fortzufahren.
4. VPC des Servers einrichten
Server-VPC erstellen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute networks create server-vpc \
    --project=$projectname \
    --subnet-mode=custom --mtu=1500 \
    --bgp-routing-mode=regional \
    --enable-ula-internal-ipv6
Server-Subnetze erstellen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute networks subnets create server-subnet \
    --network=server-vpc \
    --project=$projectname \
    --range=192.168.0.0/24 \
    --stack-type=IPV4_IPV6 \
    --ipv6-access-type=internal \
    --region=us-central1
Weisen Sie das zugewiesene Subnetz mit diesem Befehl einer Umgebungsvariablen zu:
export server_subnet=$(gcloud compute networks subnets \
    describe server-subnet \
    --project $projectname \
    --format="value(internalIpv6Prefix)" \
    --region us-central1)
Server-VM starten
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute instances create server-instance \
    --subnet server-subnet \
    --stack-type IPV4_IPV6 \
    --zone us-central1-a \
    --project=$projectname
Firewallregel hinzufügen, um den Zugriff auf den Server vom Client aus zuzulassen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute firewall-rules create allow-client-server \
    --direction=INGRESS --priority=1000 \
    --network=server-vpc --action=ALLOW \
    --rules=tcp --source-ranges=$client_subnet \
    --project=$projectname
Firewallregel zum Zulassen von IAP hinzufügen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute firewall-rules create allow-iap-server \
    --direction=INGRESS --priority=1000 \
    --network=server-vpc --action=ALLOW \
    --rules=tcp:22 \
    --source-ranges=35.235.240.0/20 \
    --project=$projectname
Apache auf einer ULA-Serverinstanz installieren
Melden Sie sich in Cloud Shell bei der Clientinstanz an:
gcloud compute ssh server-instance \
    --project=$projectname \
    --zone=us-central1-a \
    --tunnel-through-iap
Führen Sie in der Shell der Server-VM den folgenden Befehl aus:
sudo apt update && sudo apt -y install apache2
Prüfen, ob Apache ausgeführt wird
sudo systemctl status apache2
Standardwebseite überschreiben
echo '<!doctype html><html><body><h1>Hello World! From Server Instance!</h1></body></html>' | sudo tee /var/www/html/index.html
Beenden Sie die SSH-Sitzung, um mit dem Codelab fortzufahren.
5. Gateway-Instanzen erstellen
Gateway-Instanzvorlage mit mehreren NICs erstellen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute instance-templates create gateway-instance-template \
    --project=$projectname \
    --instance-template-region=us-central1 \
    --region=us-central1 \
--network-interface=stack-type=IPV4_IPV6,subnet=client-subnet,no-address \
--network-interface=stack-type=IPV4_IPV6,subnet=server-subnet,no-address \
    --can-ip-forward \
    --metadata=startup-script='#! /bin/bash
sudo sysctl -w net.ipv6.conf.ens4.accept_ra=2
sudo sysctl -w net.ipv6.conf.ens5.accept_ra=2
sudo sysctl -w net.ipv6.conf.ens4.accept_ra_defrtr=1
sudo sysctl -w net.ipv6.conf.all.forwarding=1'
Gateway-Instanzgruppe mit mehreren NICs erstellen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute instance-groups managed create gateway-instance-group \
    --project=$projectname \
    --base-instance-name=gateway-instance \
      --template=projects/$projectname/regions/us-central1/instanceTemplates/gateway-instance-template \
    --size=2 \
    --zone=us-central1-a
Gateway-Instanzen prüfen
So stellen Sie sicher, dass unser Start-up-Script korrekt übergeben wurde und die IPv6-Routingtabelle korrekt ist. SSH-Verbindung zu einer der Gateway-Instanzen herstellen
Listen Sie in Cloud Shell die Gateway-Instanzen auf, indem Sie den folgenden Befehl ausführen:
gcloud compute instances list \
    --project=$projectname \
    --zones=us-central1-a \
    --filter name~gateway \
    --format 'csv(name)'
Notieren Sie sich einen der Instanznamen und verwenden Sie ihn im nächsten Befehl, um eine SSH-Verbindung zur Instanz herzustellen.
Melden Sie sich in Cloud Shell bei einer der Gateway-Instanzen an.
gcloud compute ssh gateway-instance-<suffix> \
    --project=$projectname \
    --zone=us-central1-a \
    --tunnel-through-iap
Führen Sie in der Shell der Gateway-VM den folgenden Befehl aus, um die IPv6-Weiterleitung zu prüfen:
sudo sysctl net.ipv6.conf.all.forwarding
Der Befehl sollte den Wert „1“ zurückgeben, was darauf hinweist, dass die IPv6-Weiterleitung aktiviert ist.
IPv6-Routingtabelle auf der Instanz prüfen
ip -6 route show
Beispielausgabe mit ULA- und GUA-Subnetzrouten, wobei die Standardroute auf die GUA-Schnittstelle verweist.
::1 dev lo proto kernel metric 256 pref medium
2600:1900:4000:7a7f:0:1:: dev ens4 proto kernel metric 256 expires 83903sec pref medium
2600:1900:4000:7a7f::/65 via fe80::4001:c0ff:fea8:101 dev ens4 proto ra metric 1024 expires 88sec pref medium
fd20:3df:8d5c::1:0:0 dev ens5 proto kernel metric 256 expires 83904sec pref medium
fd20:3df:8d5c::/64 via fe80::4001:c0ff:fea8:1 dev ens5 proto ra metric 1024 expires 84sec pref medium
fe80::/64 dev ens5 proto kernel metric 256 pref medium
fe80::/64 dev ens4 proto kernel metric 256 pref medium
default via fe80::4001:c0ff:fea8:101 dev ens4 proto ra metric 1024 expires 88sec pref medium
Beenden Sie die SSH-Sitzung, um mit dem Codelab fortzufahren.
6. Load-Balancer-Komponenten erstellen
Bevor wir Routen in beiden VPCs erstellen können, müssen wir auf beiden Seiten der Gateway-Instanzen interne Passthrough-Load-Balancer erstellen, um Traffic weiterzuleiten.
Die in diesem Codelab erstellten Load-Balancer bestehen aus
- Systemdiagnose: In diesem Codelab erstellen wir einfache Systemdiagnosen, die auf Port 22 ausgerichtet sind. Systemdiagnosen funktionieren nicht, wenn sie bereitgestellt werden. Dazu müssten Firewallregeln hinzugefügt werden, um Systemdiagnosen zuzulassen, und spezielle Routen auf den Gateway-Instanzen erstellt werden. Da sich dieses Codelab auf die IPv6-Weiterleitung konzentriert, verlassen wir uns auf das standardmäßige Verhalten bei der Verteilung des Traffics interner Passthrough-Load-Balancer, wenn alle Backends fehlerhaft sind, nämlich als letzte Möglichkeit an alle Backends weiterzuleiten.
- Backend-Dienst: Wir verwenden das Protokoll TCP für den Backend-Dienst. Da die Load-Balancer jedoch für das Routing erstellt werden, werden alle Protokolle unabhängig vom Backend-Dienstprotokoll weitergeleitet.
- Weiterleitungsregel: Wir erstellen eine Weiterleitungsregel pro VPC .
- Interne IPv6-Adresse: In diesem Codelab lassen wir die Weiterleitungsregel IPv6-Adressen automatisch aus dem Subnetz zuweisen.
Systemdiagnose erstellen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute health-checks create tcp tcp-hc-22 \
    --project=$projectname \
    --region=us-central1 \
    --port=22
Backend-Dienste erstellen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute backend-services create bes-ilb-clientvpc \
    --project=$projectname \
    --load-balancing-scheme=internal \
    --protocol=tcp \
    --network=client-vpc \
    --region=us-central1 \
    --health-checks=tcp-hc-22 \
    --health-checks-region=us-central1

gcloud compute backend-services create bes-ilb-servervpc \
    --project=$projectname \
    --load-balancing-scheme=internal \
    --protocol=tcp \
    --network=server-vpc \
    --region=us-central1 \
    --health-checks=tcp-hc-22 \
    --health-checks-region=us-central1
Instanzgruppe dem Backend-Dienst hinzufügen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute backend-services add-backend bes-ilb-clientvpc \
    --project=$projectname \
    --region=us-central1 \
    --instance-group=gateway-instance-group \
    --instance-group-zone=us-central1-a
gcloud compute backend-services add-backend bes-ilb-servervpc \
    --project=$projectname \
    --region=us-central1 \
    --instance-group=gateway-instance-group \
    --instance-group-zone=us-central1-a
Weiterleitungsregeln erstellen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute forwarding-rules create fr-ilb-clientvpc \
    --project=$projectname \
    --region=us-central1 \
    --load-balancing-scheme=internal \
    --network=client-vpc \
    --subnet=client-subnet \
    --ip-protocol=TCP \
    --ip-version=IPV6 \
    --ports=ALL \
    --backend-service=bes-ilb-clientvpc \
    --backend-service-region=us-central1

gcloud compute forwarding-rules create fr-ilb-servervpc \
    --project=$projectname \
    --region=us-central1 \
    --load-balancing-scheme=internal \
    --network=server-vpc \
    --subnet=server-subnet \
    --ip-protocol=TCP \
    --ip-version=IPV6 \
    --ports=ALL \
    --backend-service=bes-ilb-servervpc \
    --backend-service-region=us-central1
Notieren Sie die IPv6-Adressen beider Weiterleitungsregeln, indem Sie die folgenden Befehle in Cloud Shell ausführen:
export fraddress_client=$(gcloud compute forwarding-rules \
    describe fr-ilb-clientvpc \
    --project $projectname \
    --format="value(IPAddress)" \
    --region us-central1)

export fraddress_server=$(gcloud compute forwarding-rules \
    describe fr-ilb-servervpc \
    --project $projectname \
    --format="value(IPAddress)" \
    --region us-central1)
7. Routen zu Load Balancern erstellen und testen (mit der Load Balancer-Adresse)
In diesem Abschnitt fügen Sie sowohl der Client- als auch der Server-VPC Routen hinzu, indem Sie die IPv6-Adressen der Load Balancer als Next Hops verwenden.
Serveradressen notieren
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute instances list \
   --project $projectname \
   --zones us-central1-a \
   --filter="name~server-instance" \
--format='value[separator=","](name,networkInterfaces[0].ipv6Address)'
Dadurch sollten sowohl die Namen der Serverinstanzen als auch ihre IPv6-Präfixe ausgegeben werden. Beispielausgabe:
server-instance,fd20:3df:8d5c:0:0:0:0:0
Notieren Sie sich die Serveradresse, da Sie sie später in curl-Befehlen von der Clientinstanz aus verwenden werden. Leider können Umgebungsvariablen nicht einfach zum Speichern dieser Informationen verwendet werden, da sie nicht über SSH-Sitzungen übertragen werden.
curl-Befehl vom Client an die ULA-Serverinstanz senden
So können Sie das Verhalten sehen, bevor Sie neue Routen hinzufügen. Führen Sie einen curl-Befehl von der Clientinstanz zur server-instance1 aus.
Melden Sie sich in Cloud Shell bei der Clientinstanz an:
gcloud compute ssh client-instance \
    --project=$projectname \
    --zone=us-central1-a \
    --tunnel-through-iap
Führen Sie in der Client-Instanz einen Curl mit der ULA-IPv6-Adresse der Server1-Instanz aus. Mit dem Befehl wird ein kurzes Zeitlimit von 5 Sekunden festgelegt, damit der Curl nicht zu lange wartet.
curl -m 5.0 -g -6 'http://[ULA-ipv6-address-of-server1]:80/'
Für diesen curl-Befehl sollte ein Zeitlimit überschritten werden, da die Client-VPC noch keine Route zur Server-VPC hat.
Lass uns versuchen, das Problem zu beheben. Beenden Sie die SSH-Sitzung.
Benutzerdefinierte Route in der Client-VPC hinzufügen
Da in der Client-VPC eine Route zum ULA-Präfix fehlt. Fügen wir sie jetzt hinzu, indem wir eine Route erstellen, die per Adresse auf den clientseitigen ILB verweist.
Hinweis: Internen Passthrough-Load-Balancern mit IPv6 werden /96-Adressen zugewiesen. Die /96-Maske muss aus der Adresse entfernt werden, bevor sie an den nächsten Befehl übergeben wird. (unten wird die Bash-In-Place-Substitution verwendet)
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute routes create client-to-server-route \
   --project=$projectname \
   --destination-range=$server_subnet \
   --network=client-vpc \
   --next-hop-ilb=${fraddress_client//\/96}
Stellen Sie eine SSH-Verbindung zur Clientinstanz her:
gcloud compute ssh client-instance \
    --project=$projectname \
    --zone=us-central1-a \
    --tunnel-through-iap
Versuchen Sie noch einmal, den Curl-Befehl von der Client-Instanz an die Server-Instanz zu senden. (Mit dem Befehl wird ein kurzes Zeitlimit von 5 Sekunden festgelegt, damit curl nicht zu lange wartet.)
curl -m 5.0 -g -6 'http://[ULA-ipv6-address-of-server1]:80/'
Für diesen curl-Befehl tritt weiterhin ein Zeitüberschreitungsfehler auf, da die Server-VPC noch keine Route zurück zur Client-VPC über die Gateway-Instanz hat.
Beenden Sie die SSH-Sitzung, um mit dem Codelab fortzufahren.
Benutzerdefinierte Route in der Server-VPC hinzufügen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute routes create server-to-client-route \
   --project=$projectname \
   --destination-range=$client_subnet \
   --network=server-vpc \
  --next-hop-ilb=${fraddress_server//\/96}
Stellen Sie eine SSH-Verbindung zur Clientinstanz her:
gcloud compute ssh client-instance \
    --project=$projectname \
    --zone=us-central1-a \
    --tunnel-through-iap
Führen Sie den Curl-Befehl in der Client-Instanz noch einmal aus.
curl -m 5.0 -g -6 'http://[ULA-ipv6-address-of-server1]:80/'
Dieser curl-Befehl wird jetzt erfolgreich ausgeführt. Das bedeutet, dass die Clientinstanz die ULA-Serverinstanz erreichen kann. Diese Verbindung ist jetzt nur noch durch die Verwendung von benutzerdefinierten IPv6-Routen mit next-hop-ilb als nächsten Hops möglich.
Beispielausgabe
<user id>@client-instance:~$ curl -m 5.0 -g -6 'http://[fd20:3df:8d5c:0:0:0:0:0]:80/'
<!doctype html><html><body><h1>Hello World! From Server Instance!</h1></body></html>
Beenden Sie die SSH-Sitzung, um mit dem Codelab fortzufahren.
8. Routen zu Load-Balancern erstellen und testen (mit dem Namen des Load-Balancers)
Alternativ kann „next-hop-ilb“ auch auf den Namen des Load-Balancers anstelle seiner IPv6-Adresse verweisen. In diesem Abschnitt wird beschrieben, wie Sie das tun und testen, ob die Verbindung zwischen Client und Server weiterhin besteht.
Vorherige Routen löschen
Wir stellen die Umgebung auf den Zustand vor dem Hinzufügen benutzerdefinierter Routen wieder her, indem wir die benutzerdefinierten Routen löschen, die den Instanznamen verwenden.
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute routes delete client-to-server-route  --quiet --project=$projectname
gcloud compute routes delete server-to-client-route  --quiet --project=$projectname
curl-Befehl vom Client an die ULA-Serverinstanz senden
Führen Sie einen curl-Befehl von der Clientinstanz zur Serverinstanz 1 aus, um zu bestätigen, dass die vorherigen Routen erfolgreich gelöscht wurden.
Melden Sie sich in Cloud Shell bei der Clientinstanz an:
gcloud compute ssh client-instance \
    --project=$projectname \
    --zone=us-central1-a \
    --tunnel-through-iap
Führen Sie in der Client-Instanz einen Curl mit der ULA-IPv6-Adresse der Server1-Instanz aus. Mit dem Befehl wird ein kurzes Zeitlimit von 5 Sekunden festgelegt, damit der Curl nicht zu lange wartet.
curl -m 5.0 -g -6 'http://[ULA-ipv6-address-of-server1]:80/'
Für diesen curl-Befehl sollte ein Zeitlimit überschritten werden, da die Client-VPC keine Route mehr zur Server-VPC hat.
Benutzerdefinierte Routen in Client- und Server-VPCs hinzufügen
Wir fügen die benutzerdefinierten Routen in beiden VPCs (Client und Server) noch einmal hinzu. Anstelle der ILB-Adresse verwenden wir jedoch den Namen und die Region des ILB im Befehl.
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute routes create client-to-server-route \
   --project=$projectname \
   --destination-range=$server_subnet \
   --network=client-vpc \
   --next-hop-ilb=fr-ilb-clientvpc \
   --next-hop-ilb-region=us-central1

gcloud compute routes create server-to-client-route \
   --project=$projectname \
   --destination-range=$client_subnet \
   --network=server-vpc \
   --next-hop-ilb=fr-ilb-servervpc \
   --next-hop-ilb-region=us-central1
Stellen Sie eine SSH-Verbindung zur Clientinstanz her:
gcloud compute ssh client-instance \
    --project=$projectname \
    --zone=us-central1-a \
    --tunnel-through-iap
Versuchen Sie noch einmal, den Curl-Befehl von der Client-Instanz an die Server-Instanz zu senden. (Mit dem Befehl wird ein kurzes Zeitlimit von 5 Sekunden festgelegt, damit curl nicht zu lange wartet.)
curl -m 5.0 -g -6 'http://[ULA-ipv6-address-of-server1]:80/'
Dieser curl-Befehl wird jetzt erfolgreich ausgeführt. Das bedeutet, dass die Clientinstanz die ULA-Serverinstanz erreichen kann.
9. Bereinigen
Benutzerdefinierte Routen bereinigen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute routes delete client-to-server-route  --quiet --project=$projectname
gcloud compute routes delete server-to-client-route  --quiet --project=$projectname
LB-Komponenten bereinigen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute forwarding-rules delete fr-ilb-clientvpc --region us-central1 --quiet --project=$projectname
gcloud compute forwarding-rules delete fr-ilb-servervpc --region us-central1 --quiet --project=$projectname

gcloud compute backend-services delete bes-ilb-clientvpc --region us-central1 --quiet --project=$projectname
gcloud compute backend-services delete bes-ilb-servervpc --region us-central1 --quiet --project=$projectname

gcloud compute health-checks delete tcp-hc-22 --region us-central1 --quiet --project=$projectname
Instanzen und Instanzvorlage bereinigen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute instances delete client-instance --zone us-central1-a --quiet --project=$projectname

gcloud compute instances delete server-instance --zone us-central1-a --quiet --project=$projectname


gcloud compute instance-groups managed delete gateway-instance-group --zone us-central1-a --quiet --project=$projectname

gcloud compute instance-templates delete gateway-instance-template --region us-central1 --quiet --project=$projectname
Subnetze bereinigen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute networks subnets delete client-subnet --region=us-central1 --quiet --project=$projectname

gcloud compute networks subnets delete server-subnet --region=us-central1 --quiet --project=$projectname
Firewallregeln bereinigen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute firewall-rules delete allow-iap-client  --quiet --project=$projectname
gcloud compute firewall-rules delete allow-iap-server  --quiet --project=$projectname
gcloud compute firewall-rules delete allow-gateway-client  --quiet --project=$projectname
gcloud compute firewall-rules delete allow-client-server  --quiet --project=$projectname
VPCs bereinigen
Führen Sie in Cloud Shell folgende Schritte aus:
gcloud compute networks delete client-vpc --quiet --project=$projectname
gcloud compute networks delete server-vpc --quiet --project=$projectname
10. Glückwunsch
Sie haben statische benutzerdefinierte IPv6-Routen mit auf „next-hop-ilb“ festgelegten nächsten Hops erfolgreich verwendet. Sie haben auch die End-to-End-IPv6-Kommunikation über diese Routen validiert.
Nächste Schritte
Hier finden Sie einige Codelabs:
- Zugriff auf Google-APIs von lokalen Hosts über IPv6-Adressen
- Optionen für die IP-Adressierung in IPv4 und IPv6
- Statische IPv6-Routen mit Next-Hop-Instanz, Next-Hop-Adresse und Next-Hop-Gateway