

1. Giới thiệu
Tổng quan
Trong phòng thí nghiệm này, người dùng sẽ khám phá cách sử dụng Network Connectivity Center (NCC) để thiết lập khả năng kết nối tại chỗ ở quy mô lớn thông qua việc hỗ trợ VPC Spoke và trao đổi tuyến đường động. Khi người dùng xác định một VPC là một VPC phụ, điều này cho phép họ kết nối VPC đó với nhiều mạng VPC cùng nhau thông qua NCC Hub. Để thiết lập kết nối mạng với mạng tại chỗ của người dùng, họ có thể đính kèm NIC ảo của thiết bị định tuyến, đường hầm HA_VPN hoặc tệp đính kèm VLAN Interconnect vào cùng một trung tâm NCC như các mạng VPC NCC.
Tài nguyên trung tâm cung cấp một mô hình quản lý kết nối tập trung để kết nối các mạng vệ tinh.
Sản phẩm bạn sẽ tạo ra
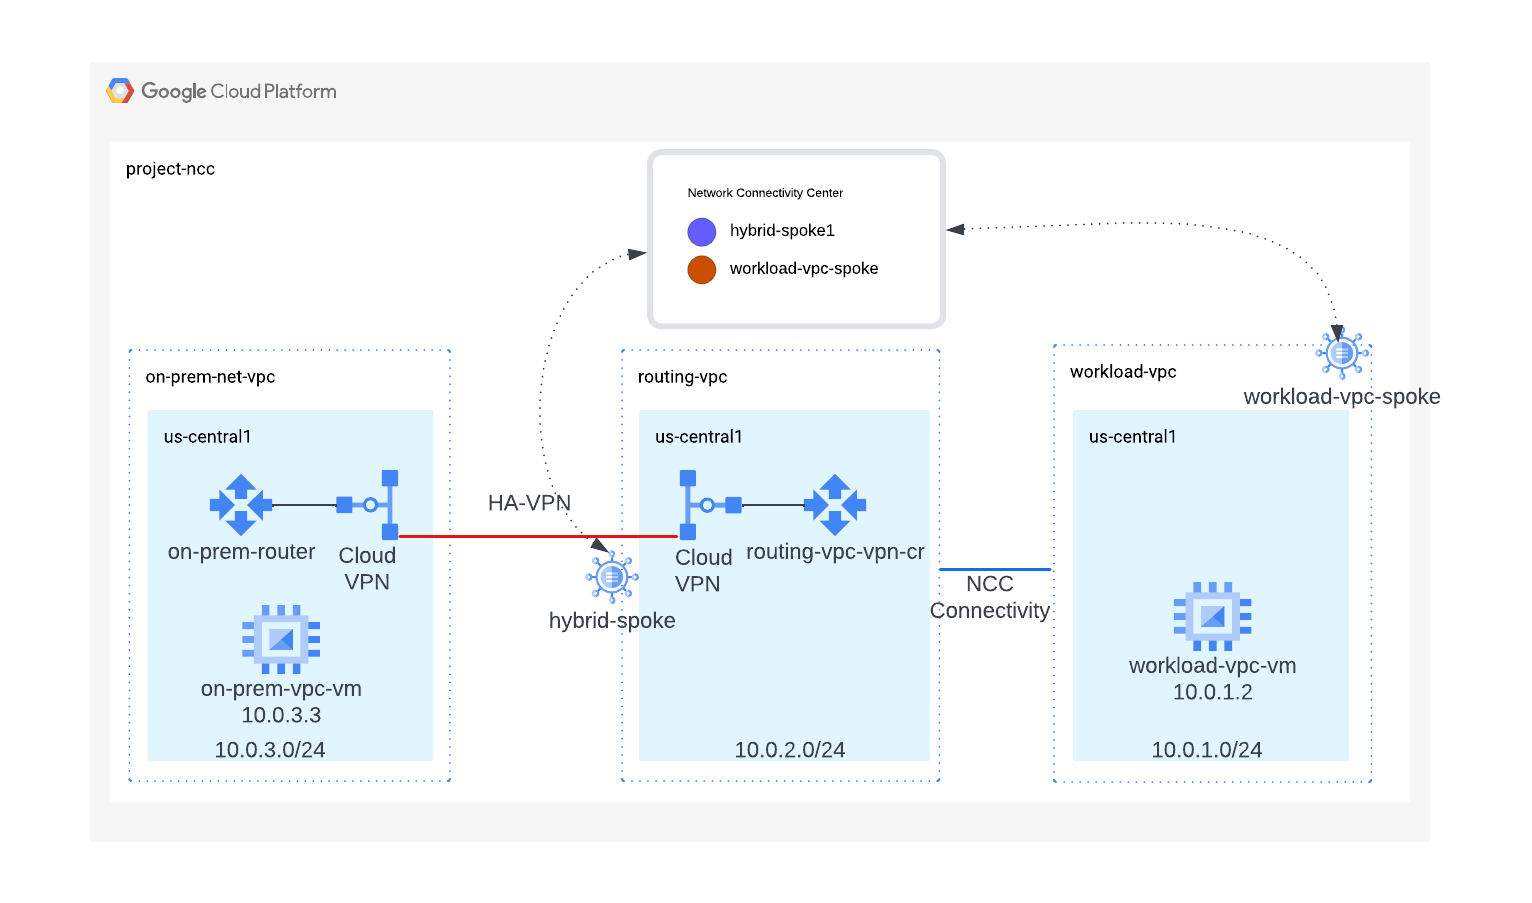
Trong lớp học lập trình này, bạn sẽ xây dựng một cấu trúc liên kết trung tâm và vệ tinh logic bằng trung tâm NCC. Cấu trúc này sẽ triển khai kết nối kết hợp giữa mạng tại chỗ và một VPC khối lượng công việc.
Kiến thức bạn sẽ học được
- Phân biệt giữa VPC cho khối lượng công việc và VPC định tuyến
- Tích hợp NCC của mạng con VPC và mạng con kết hợp
Bạn cần có
- Kiến thức về mạng VPC của GCP
- Kiến thức về Cloud Router và định tuyến BGP
- Dự án trên Google Cloud
- Kiểm tra Hạn mức:Mạng truyền hình và yêu cầu bổ sung Mạng truyền hình nếu cần, ảnh chụp màn hình bên dưới:

Mục tiêu
- Thiết lập môi trường GCP
- Định cấu hình Network Connectivity Center với VPC làm mạng con
- Định cấu hình Network Connectivity Center với các đường hầm HA-VPN làm một mạng kết hợp
- Xác thực đường dẫn dữ liệu
- Khám phá các tính năng về khả năng sử dụng dịch vụ NCC
- Dọn dẹp các tài nguyên đã dùng
Trước khi bắt đầu
Bảng điều khiển Google Cloud và Cloud Shell
Để tương tác với GCP, chúng ta sẽ sử dụng cả Bảng điều khiển Google Cloud và Cloud Shell trong suốt bài tập thực hành này.
Dự án NCC Hub Bảng điều khiển Google Cloud
Bạn có thể truy cập vào Cloud Console tại https://console.cloud.google.com.
Thiết lập các mục sau trong Google Cloud để dễ dàng định cấu hình Network Connectivity Center:
Trong Google Cloud Console, trên trang chọn dự án, hãy chọn hoặc tạo một dự án Google Cloud.
Khởi chạy Cloud Shell. Lớp học lập trình này sử dụng $variables để hỗ trợ việc triển khai cấu hình gcloud trong Cloud Shell.
gcloud auth list
gcloud config list project
gcloud config set project [YOUR-PROJECT-NAME]
projectname=[YOUR-PROJECT-NAME]
echo $projectname
region="us-central1"
zone="us-central1-a"
Vai trò IAM
NCC yêu cầu các vai trò IAM truy cập vào các API cụ thể. Hãy nhớ định cấu hình người dùng của bạn bằng các vai trò NCC IAM theo yêu cầu.
Vai trò/Nội dung mô tả | Quyền |
| networkconnectivity.hubs.networkconnectivity.spokes.networkconnectivity.gatewaynetworkconnectivity.locations. |
| networkconnectivity.gatewayAdvertisedRoutes.networkconnectivity.groups. networkconnectivity.hubRouteTables.networkconnectivity.hubRoutes.networkconnectivity.hubs. networkconnectivity.locations. networkconnectivity.operations.* networkconnectivity.spokes.*resourcemanager.projects.getresourcemanager.projects.list |
| networkconnectivity.gatewayAdvertisedRoutes.getnetworkconnectivity.gatewayAdvertisedRoutes.listnetworkconnectivity.groups.getnetworkconnectivity.groups.getIamPolicynetworkconnectivity.groups.listnetworkconnectivity.hubRouteTables.getnetworkconnectivity.hubRouteTables.getIamPolicynetworkconnectivity.hubRouteTables.listnetworkconnectivity.hubRoutes.getnetworkconnectivity.hubRoutes.getIamPolicynetworkconnectivity.hubRoutes.listnetworkconnectivity.hubs.getnetworkconnectivity.hubs.getIamPolicynetworkconnectivity.hubs.listnetworkconnectivity.hubs.listSpokesnetworkconnectivity.hubs.queryStatus networkconnectivity.locations.*networkconnectivity.spokes.getnetworkconnectivity.spokes.getIamPolicynetworkconnectivity.spokes.listresourcemanager.projects.getresourcemanager.projects.list |
2. Thiết lập môi trường mạng
Tổng quan
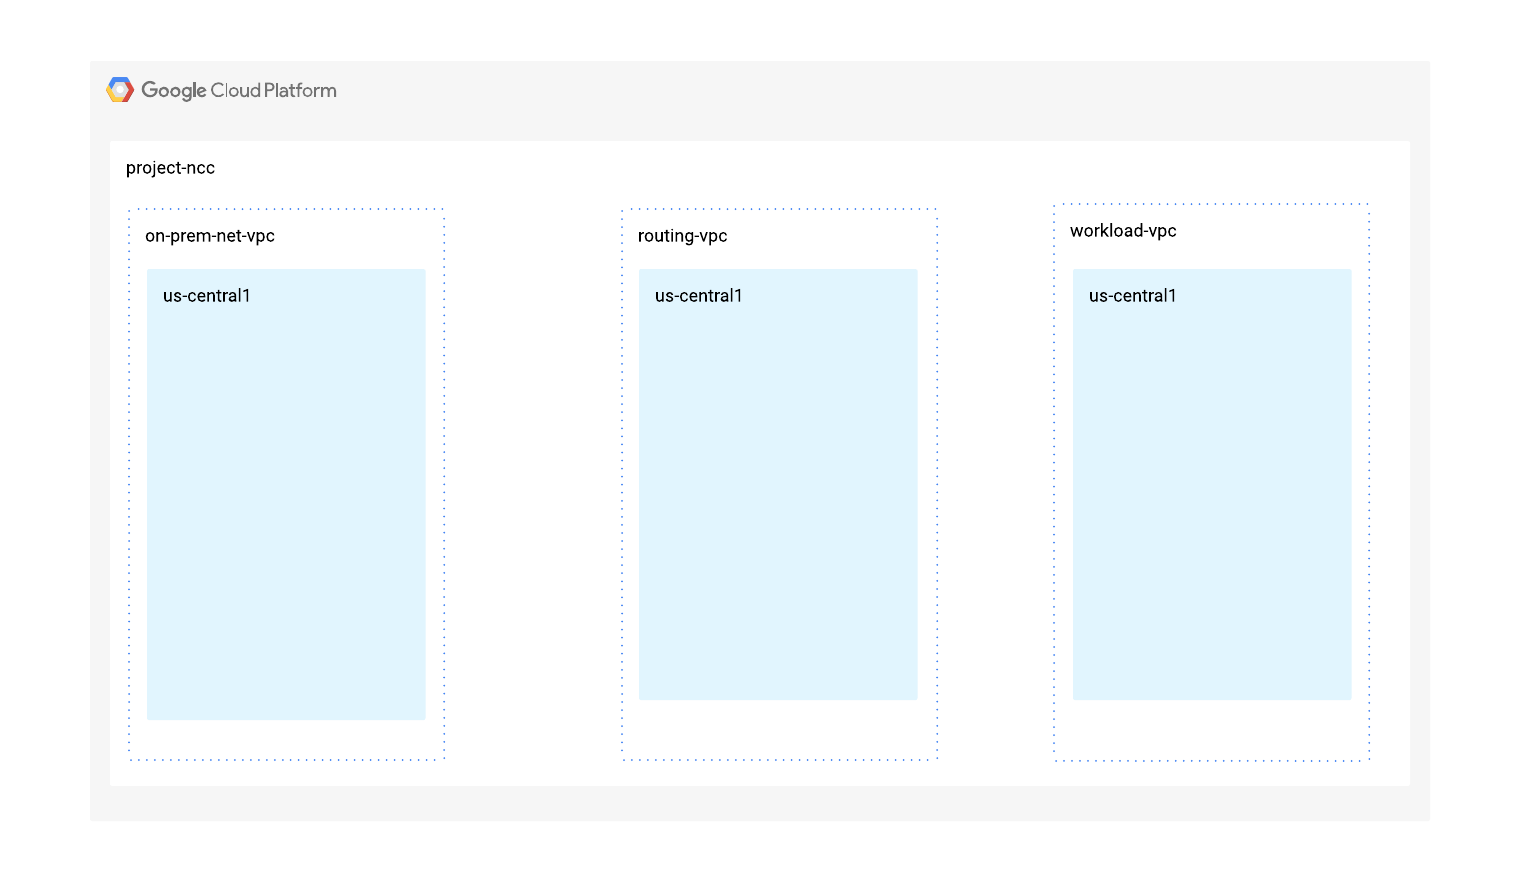
Trong phần này, chúng ta sẽ triển khai 3 mạng VPC và các quy tắc tường lửa trong một dự án duy nhất. Sơ đồ logic minh hoạ môi trường mạng sẽ được thiết lập trong bước này. Nhằm mục đích của lớp học lập trình này, VPC sẽ được dùng để mô phỏng một mạng tại chỗ.
Khái niệm chính 1
VPC toàn cầu của Google Cloud cung cấp khả năng kết nối đường dẫn dữ liệu giữa hơn 44 khu vực GCP. Cloud Router là một dịch vụ theo khu vực, quảng cáo động các mạng con và truyền các tuyến đường đã tìm hiểu được trong khu vực nơi bộ định tuyến được định cấu hình hoặc trên toàn bộ mạng VPC. Điều gì quyết định bộ định tuyến đám mây sẽ truyền các tuyến đường theo khu vực hay trên toàn cầu phụ thuộc vào việc người dùng xác định chế độ định tuyến động: theo khu vực hay trên toàn cầu.
Trong phần này, chúng ta sẽ bắt đầu bằng cách định cấu hình từng VPC ở chế độ định tuyến theo khu vực. Trong phần còn lại của lớp học lập trình này:
- "Định tuyến VPC" xác định một VPC KHÔNG được định cấu hình làm mạng con VPC NCC.
- "Workload VPC" xác định một VPC được định cấu hình làm mạng con NCC.
Tạo VPC cho khối lượng công việc và một mạng con
Mạng VPC chứa các mạng con mà bạn sẽ cài đặt GCE VM để xác thực đường dẫn dữ liệu
vpc_spoke_network_name="workload-vpc"
vpc_spoke_subnet_name="workload-subnet"
vpc_spoke_subnet_ip_range="10.0.1.0/24"
vpc_spoke_name="workload-vpc-spoke"
region="us-central1"
zone="us-central1-a"

gcloud compute networks create "${vpc_spoke_network_name}" \
--subnet-mode=custom

gcloud compute networks subnets create "${vpc_spoke_subnet_name}" \
--network="${vpc_spoke_network_name}" \
--range="${vpc_spoke_subnet_ip_range}" \
--region="${region}"
Tạo VPC định tuyến và một mạng con
NCC hỗ trợ tất cả các dải mạng con IPv4 hợp lệ, ngoại trừ địa chỉ IP công khai được sử dụng riêng tư.
routing_vpc_network_name="routing-vpc"
routing_vpc_subnet_name="routing-vpc-subnet"
routing_vpc_subnet_range="10.0.2.0/24"

gcloud compute networks create "${routing_vpc_network_name}" \
--subnet-mode=custom

gcloud compute networks subnets create "${routing_vpc_subnet_name}" \
--region="${region}" \
--network="${routing_vpc_network_name}" \
--range="${routing_vpc_subnet_range}"
Tạo VPC tại chỗ và một mạng con
NCC hỗ trợ tất cả các dải mạng con IPv4 hợp lệ, ngoại trừ địa chỉ IP công khai được sử dụng riêng tư.
on_prem_network_name="on-prem-net-vpc"
on_prem_subnet_name="on-prem-subnet"
on_prem_subnet_range="10.0.3.0/24"

gcloud compute networks create "${on_prem_network_name}" \
--subnet-mode=custom

gcloud compute networks subnets create "${on_prem_subnet_name}" \
--region="${region}" \
--network="${on_prem_network_name}" \
--range="${on_prem_subnet_range}"
Định cấu hình các quy tắc về tường lửa VPC cho khối lượng công việc
workload_vpc_firewall_name="workload-protocol-fw-vpc"
workload_port_firewall_name="workload-port-firewall-vpc"

gcloud compute firewall-rules create "${workload_vpc_firewall_name}" \
--network=${vpc_spoke_network_name} \
--allow="tcp,udp,icmp"

gcloud compute firewall-rules create "${workload_port_firewall_name}" \
--network=${vpc_spoke_network_name} \
--allow="tcp:22,tcp:3389,tcp:11180,icmp"
Định cấu hình VPC định tuyến và quy tắc tường lửa VPC
routing_vpc_fw_name="routing-vpc-protocol-fw"
routing_vpc_port_fw_name="routing-vpc--port-fw"

gcloud compute firewall-rules create "${routing_vpc_fw_name}" \
--network=${routing_vpc_network_name} \
--allow="tcp,udp,icmp"

gcloud compute firewall-rules create "${routing_vpc_port_fw_name}" \
--network=${routing_vpc_network_name} \
--allow="tcp:22,tcp:3389,tcp:11180,icmp"
Định cấu hình VPC tại chỗ và các quy tắc tường lửa VPC
prem_protocol_fw_name="onprem-vpc-protocol-firewall"
prem_port_firewall_name="onprem-vpc-port-firewall-prem"

gcloud compute firewall-rules create "${prem_protocol_fw_name}" \
--network=${on_prem_network_name} \
--allow="tcp,udp,icmp"

gcloud compute firewall-rules create "${prem_port_firewall_name}" \
--network=${on_prem_network_name} \
--allow="tcp:22,tcp:3389,tcp:11180,icmp"
Định cấu hình máy ảo GCE trong mỗi VPC
Bạn sẽ cần có quyền truy cập Internet tạm thời để cài đặt các gói trên "vm1-vpc1-ncc".
Tạo 3 máy ảo, mỗi máy ảo sẽ được chỉ định cho một trong các VPC đã tạo trước đó
gcloud compute instances create vm1-vpc-workload \
--zone us-central1-a \
--subnet="${vpc_spoke_subnet_name}" \
--metadata=startup-script='#!/bin/bash
  apt-get update
  apt-get install apache2 -y
  apt-get install tcpdump -y
  service apache2 restart
  echo "
<h3>Web Server: www-vm1</h3>" | tee /var/www/html/index.html'


gcloud compute instances create vm2-vpc-routing \
--zone us-central1-a \
--subnet="${routing_vpc_subnet_name}" \
--no-address

gcloud compute instances create vm3-onprem \
--zone us-central1-a \
--subnet="${on_prem_subnet_name}" \
--no-address
3. Thiết lập Hybrid Connectivity
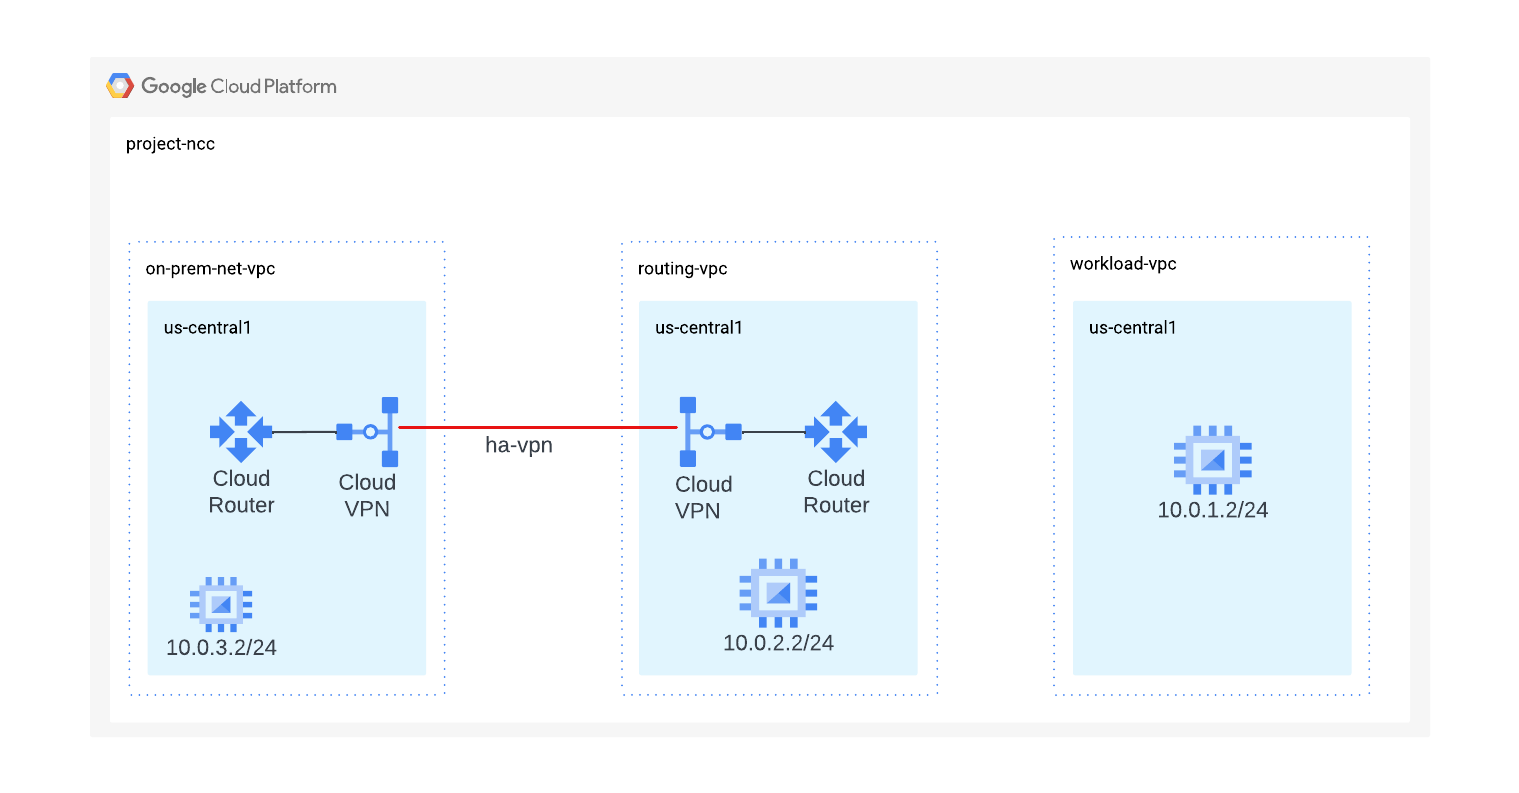
Trong phần này, chúng ta sẽ định cấu hình một đường hầm HA VPN để kết nối mạng VPC định tuyến và mạng tại chỗ với nhau.
Định cấu hình Cloud Router có BGP trong VPC định tuyến
routing_vpc_router_name="routing-vpc-cr"
routing_vpc_router_asn=64525

gcloud compute routers create "${routing_vpc_router_name}" \
--region="${region}" \
--network="${routing_vpc_network_name}" \
--asn="${routing_vpc_router_asn}"
Định cấu hình Cloud Router có BGP trong VPC tại cơ sở
on_prem_router_name="on-prem-router"
on_prem_router_asn=64526

gcloud compute routers create "${on_prem_router_name}" \
--region="${region}" \
--network="${on_prem_network_name}" \
--asn="${on_prem_router_asn}"
Định cấu hình Cổng VPN trong VPC định tuyến
routing_vpn_gateway_name="routing-vpc-vpn-gateway"

gcloud compute vpn-gateways create "${routing_vpn_gateway_name}" \
--region="${region}" \
--network="${routing_vpc_network_name}"
Định cấu hình Cổng VPN trong VPC tại cơ sở
on_prem_gateway_name="on-prem-vpn-gateway"

gcloud compute vpn-gateways create "${on_prem_gateway_name}" \
--region="${region}" \
--network="${on_prem_network_name}"
Định cấu hình một đường hầm VPN trong VPC định tuyến và VPC tại chỗ
secret_key=$(openssl rand -base64 24)
routing_vpc_tunnel_name="routing-vpc-tunnel"
on_prem_tunnel_name="on-prem-tunnel"

gcloud compute vpn-tunnels create "${routing_vpc_tunnel_name}" \
--vpn-gateway="${routing_vpn_gateway_name}" \
--peer-gcp-gateway="${on_prem_gateway_name}" \
--router="${routing_vpc_router_name}" \
--region="${region}" \
--interface=0 \
--shared-secret="${secret_key}"

gcloud compute vpn-tunnels create "${on_prem_tunnel_name}" \
--vpn-gateway="${on_prem_gateway_name}" \
--peer-gcp-gateway="${routing_vpn_gateway_name}" \
--router="${on_prem_router_name}" \
--region="${region}" \
--interface=0 \
--shared-secret="${secret_key}"
Tạo các phiên BGP để BGP ngang hàng với VPC định tuyến và bộ định tuyến đám mây tại chỗ
interface_hub_name="if-hub-to-prem"
hub_router_ip="169.254.1.1"

gcloud compute routers add-interface "${routing_vpc_router_name}" \
--interface-name="${interface_hub_name}" \
--ip-address="${hub_router_ip}" \
--mask-length=30 \
--vpn-tunnel="${routing_vpc_tunnel_name}" \
--region="${region}"

bgp_hub_name="bgp-hub-to-prem"
prem_router_ip="169.254.1.2"
gcloud compute routers add-bgp-peer "${routing_vpc_router_name}" \
--peer-name="${bgp_hub_name}" \
--peer-ip-address="${prem_router_ip}" \
--interface="${interface_hub_name}" \
--peer-asn="${on_prem_router_asn}" \
--region="${region}"

interface_prem_name="if-prem-to-hub"
gcloud compute routers add-interface "${on_prem_router_name}" \
--interface-name="${interface_prem_name}" \
--ip-address="${prem_router_ip}" \
--mask-length=30 \
--vpn-tunnel="${on_prem_tunnel_name}" \
--region="${region}"

bgp_prem_name="bgp-prem-to-hub"
gcloud compute routers add-bgp-peer "${on_prem_router_name}" \
--peer-name="${bgp_prem_name}" \
--peer-ip-address="${hub_router_ip}" \
--interface="${interface_prem_name}" \
--peer-asn="${routing_vpc_router_asn}" \
--region="${region}"
Theo mặc định, các mạng con của NCC Hub không được thông báo cho các spoke kết hợp. Trong bước tiếp theo, hãy định cấu hình bộ định tuyến đám mây để thông báo các tuyến mạng con NCC cho mạng tại cơ sở.
Quảng cáo mạng con VPC phụ cho bộ định tuyến đám mây tại chỗ
gcloud compute routers update "${routing_vpc_router_name}" \
--advertisement-mode custom \
--set-advertisement-groups=all_subnets \
--set-advertisement-ranges="${vpc_spoke_subnet_ip_range}" \
--region="${region}"
Quảng cáo mạng con tại chỗ cho bộ định tuyến đám mây VPC định tuyến
gcloud compute routers update "${on_prem_router_name}" \
--advertisement-mode custom \
--set-advertisement-groups=all_subnets \
--region="${region}"
Cập nhật cấu hình ngang hàng BGP của bộ định tuyến đám mây tại chỗ để thông báo các tiền tố có giá trị MED là "111". Trong phần sau, chúng ta sẽ quan sát hành vi của NCC với các giá trị BGP Med.
on_prem_router_name="on-prem-router"
bgp_prem_name="bgp-prem-to-hub"

gcloud compute routers update-bgp-peer "${on_prem_router_name}" \
--peer-name="${bgp_prem_name}" \
--advertised-route-priority="111" \
--region="${region}"
Kiểm tra trạng thái của đường hầm VPC định tuyến
gcloud compute vpn-tunnels describe routing-vpc-tunnel \
--region=us-central1 \
--format='flattened(status,detailedStatus)'
Kiểm tra trạng thái của bộ định tuyến đám mây vpc định tuyến
Sử dụng lệnh gcloud để liệt kê các tuyến đường BGP mà bộ định tuyến đám mây vpc định tuyến đã học được.
gcloud compute routers get-status routing-vpc-cr \
--region=us-central1
4. Trung tâm Network Connectivity Center
Tổng quan
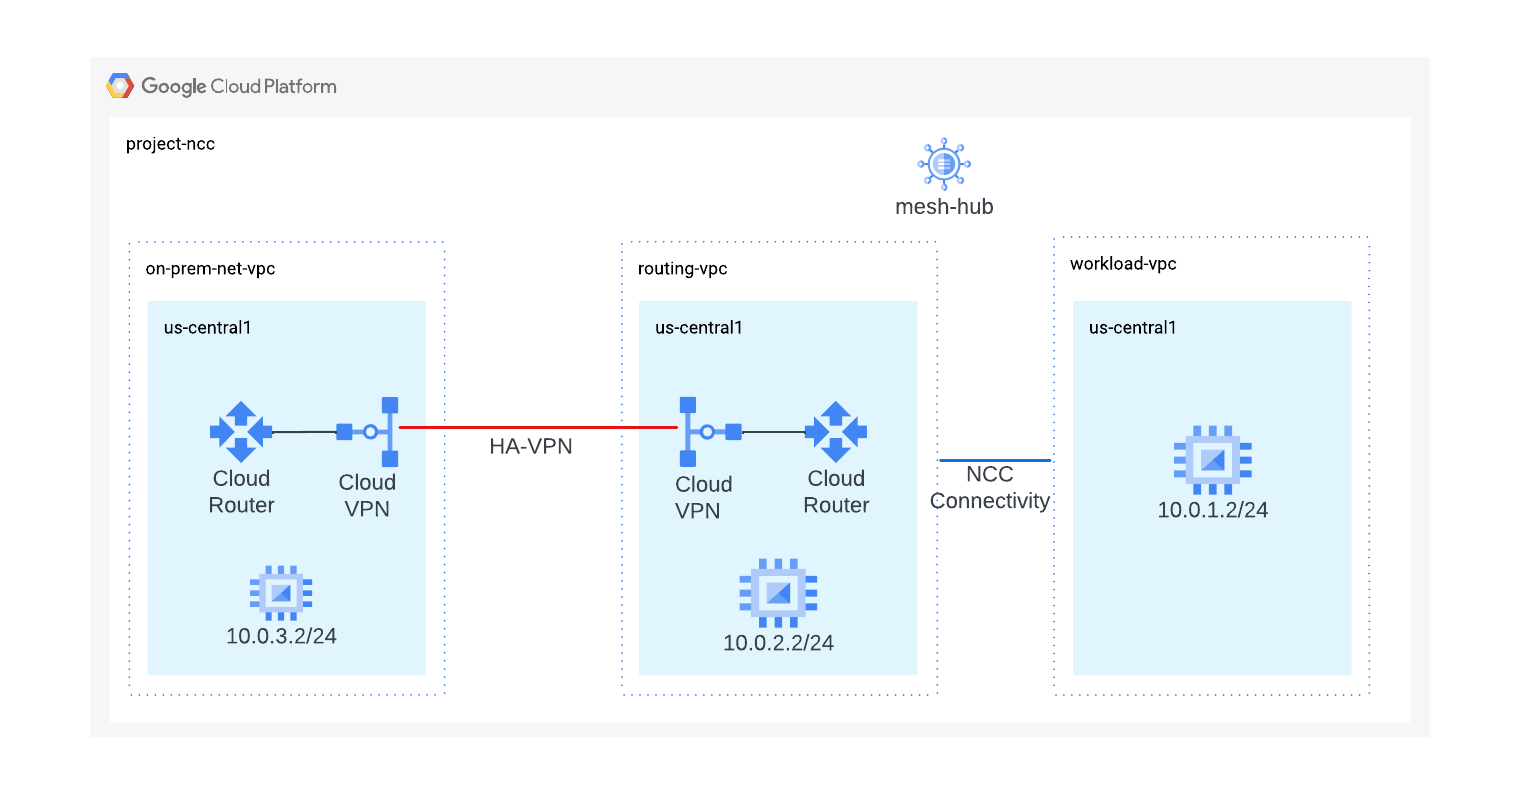
Trong phần này, chúng ta sẽ thiết lập một NCC Hub bằng các lệnh gcloud. NCC Hub sẽ đóng vai trò là lớp điều khiển chịu trách nhiệm xây dựng cấu hình định tuyến giữa mỗi VPC phụ.
Bật dịch vụ API
Bật API kết nối mạng nếu bạn chưa bật:
gcloud services enable networkconnectivity.googleapis.com
Tạo Trung tâm NCC
Tạo một trung tâm NCC bằng lệnh gCloud
hub_name="mesh-hub"
gcloud network-connectivity hubs create "${hub_name}"
Ví dụ về đầu ra
Create request issued for: [mesh-hub]
Waiting for operation [projects/ncc/locations/global/operations/operation-1719930559145-61c448a0426e4-2d18c8dd-7107edbe] to complete...done.
Created hub [mesh-hub].
Mô tả NCC Hub mới tạo. Ghi lại tên và đường dẫn liên kết.
gcloud network-connectivity hubs describe mesh-hub
createTime: '2024-07-02T14:29:19.260054897Z'
exportPsc: false
name: projects/ncc/locations/global/hubs/mesh-hub
policyMode: PRESET
presetTopology: MESH
routeTables:
- projects/ncc/locations/global/hubs/mesh-hub/routeTables/default
state: ACTIVE
uniqueId: 08f9ae88-f76f-432b-92b2-357a85fc83aa
updateTime: '2024-07-02T14:29:32.583206925Z'
NCC Hub giới thiệu một bảng định tuyến xác định lớp điều khiển để tạo kết nối dữ liệu. Tìm tên của bảng định tuyến NCC Hub
gcloud network-connectivity hubs route-tables list --hub=mesh-hub
NAME     HUB       DESCRIPTION
default  mesh-hub
Tìm URI của bảng định tuyến mặc định NCC.
gcloud network-connectivity hubs route-tables describe default --hub=mesh-hub
createTime: '2024-07-02T14:29:22.340190411Z'
name: projects/ncc/locations/global/hubs/mesh-hub/routeTables/default
state: ACTIVE
uid: fa2af78b-d416-41aa-b442-b8ebdf84f799
Liệt kê nội dung của bảng định tuyến mặc định của NCC Hub. Lưu ý* Bảng định tuyến của NCC Hub sẽ trống cho đến khi bạn xác định các mạng con kết hợp NCC hoặc mạng con VPC.
gcloud network-connectivity hubs route-tables routes list --hub=mesh-hub --route_table=default
Bảng định tuyến của NCC Hub phải trống.
5. NCC có các mạng con kết hợp và VPC
Tổng quan
Trong phần này, bạn sẽ thiết lập 2 NCC Spoke bằng các lệnh gCloud. Một spoke sẽ là spoke VPC và spoke thứ hai sẽ là spoke kết hợp (VPN).
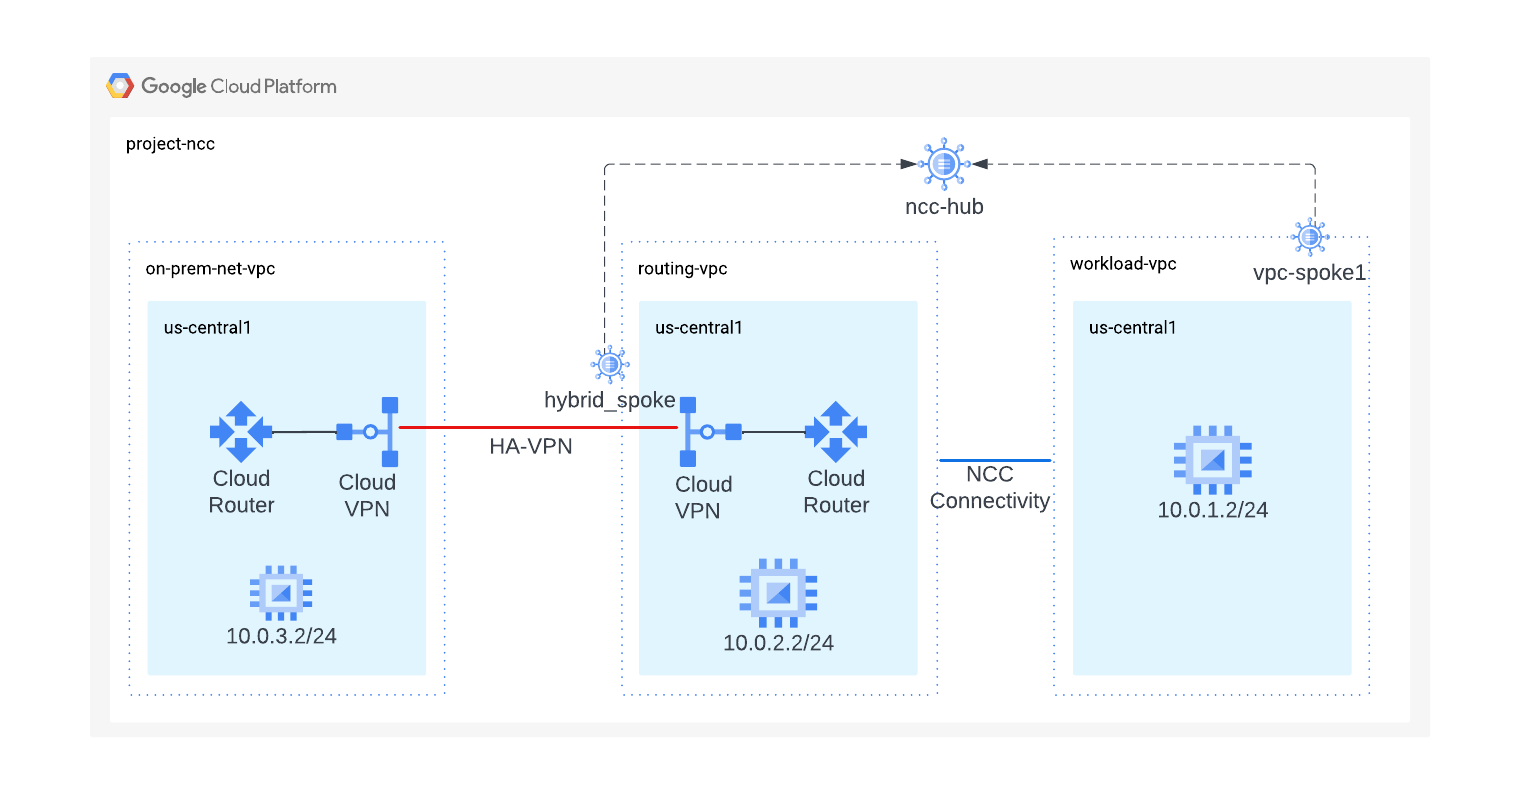
Định cấu hình(các) VPC cho khối lượng công việc dưới dạng một mạng con NCC
Định cấu hình VPC cho khối lượng công việc làm mạng con NCC và chỉ định mạng con đó cho trung tâm NCC đã được tạo trước đó. Các lệnh gọi API NCC spoke yêu cầu bạn chỉ định một vị trí. Cờ "–global" cho phép người dùng tránh chỉ định đường dẫn URI đầy đủ khi định cấu hình một spoke NCC mới.
vpc_spoke_name="workload-vpc-spoke"
vpc_spoke_network_name="workload-vpc"

gcloud network-connectivity spokes linked-vpc-network create "${vpc_spoke_name}" \
--hub="${hub_name}" \
--vpc-network="${vpc_spoke_network_name}" \
--global
Create request issued for: [workload-vpc-spoke]
Waiting for operation [projects/ncc/locations/global/operations/operation-1719931097138-61c44aa15463f-90de22c7-40c10e6b] to complete...done.
Created spoke [workload-vpc-spoke].
createTime: '2024-07-02T14:38:17.315200822Z'
group: projects/ncc/locations/global/hubs/mesh-hub/groups/default
hub: projects/ncc/locations/global/hubs/mesh-hub
linkedVpcNetwork:
  uri: https://www.googleapis.com/compute/v1/projects/ncc/global/networks/workload-vpc
name: projects/ncc/locations/global/spokes/workload-vpc-spoke
spokeType: VPC_NETWORK
state: ACTIVE
uniqueId: 33e50612-9b62-4ec7-be6c-962077fd47dc
updateTime: '2024-07-02T14:38:44.196850231Z'
Định cấu hình đường hầm VPN trong VPC định tuyến dưới dạng một mạng con kết hợp
Sử dụng lệnh gcloud này để định cấu hình đường hầm VPN làm một nhánh kết hợp để tham gia mesh-hub.
vpn_spoke_name="hybrid-spoke"
routing_vpc_tunnel_name="routing-vpc-tunnel"
region="us-central1"
hub_name="mesh-hub"

gcloud network-connectivity spokes linked-vpn-tunnels create "${vpn_spoke_name}" \
--region="${region}" \
--hub="${hub_name}" \
--vpn-tunnels="${routing_vpc_tunnel_name}"
Đầu ra mẫu
Create request issued for: [hybrid-spoke]
Waiting for operation [projects/ncc/locations/us-central1/operations/operation-1719932916561-61c45168774be-0a06ae03-88192175] to complete...done.
Created spoke [hybrid-spoke].
Mặc dù NCC Hub tìm hiểu tất cả các tuyến đường của mạng con VPC; theo mặc định, NCC không thông báo các tiền tố này cho spoke kết hợp. Để buộc trung tâm NCC quảng cáo các mạng con của tải VPC tại chỗ, Quản trị viên mạng nên sử dụng cờ "include-import-ranges" để nhập dải IPv4 từ trung tâm vào mạng trục và nan hoa kết hợp.
Sử dụng lệnh này để cập nhật spoke kết hợp NCC nhằm quảng cáo tất cả các tiền tố bảng định tuyến NCC Hub cho mạng tại cơ sở.
vpn_spoke_name="hybrid-spoke"
routing_vpc_tunnel_name="routing-vpc-tunnel"
region="us-central1"
hub_name="mesh-hub"

gcloud network-connectivity spokes linked-vpn-tunnels update "${vpn_spoke_name}" \
--region="${region}" \
--include-import-ranges=ALL_IPV4_RANGES
Xác minh cấu hình spoke của mesh-hub
Sử dụng lệnh gcloud để liệt kê nội dung của bảng định tuyến mặc định của NCC Hub.
gcloud network-connectivity hubs list-spokes mesh-hub
Phân tích bảng định tuyến mặc định của trung tâm kết nối mạng dạng lưới
Sử dụng lệnh gcloud để liệt kê nội dung của bảng định tuyến mặc định của NCC Hub.
gcloud network-connectivity hubs route-tables routes list --hub=mesh-hub \
--route_table=default
Các tiền tố do Cloud Router học được có giá trị BGP MED sẽ được truyền trên các mạng nhánh NCC khi sử dụng tính năng trao đổi tuyến động với các mạng nhánh kết hợp NCC.
Sử dụng lệnh gcloud để xem giá trị ưu tiên "111".
gcloud network-connectivity hubs route-tables routes list \
--hub=mesh-hub \
--route_table=default \
--effective-location=us-central1 \
--filter=10.0.3.0/24
Chuyển sang Cloud Router tại chỗ
Sử dụng lệnh gcloud để xem những tuyến đường mà lệnh này đã tìm hiểu được từ mạng tại chỗ.
gcloud compute routers get-status on-prem-router \
--region=us-central1\
--format="yaml(result.bgpPeerStatus)"
6. Bộ lọc mạng con kết hợp NCC
Trong phần này, chúng ta sẽ tạo 2 mạng con mới, một mạng con tại cơ sở và một mạng con khác trong khối lượng công việc VPC, đồng thời quan sát hành vi của các bộ lọc trung tâm kết hợp NCC.
Sử dụng các lệnh để tạo một mạng con mới trong VPC tại cơ sở.
on_prem_network_name="on-prem-net-vpc"
on_prem_subnet_name="on-prem-subnet30"
on_prem_subnet_range="10.30.30.0/24"
region="us-central1"

gcloud compute networks subnets create "${on_prem_subnet_name}" \
--region="${region}" \
--network="${on_prem_network_name}" \
--range="${on_prem_subnet_range}"
Sử dụng các lệnh để tạo một mạng con mới trong VPC của khối lượng công việc.
vpc_spoke_network_name="workload-vpc"
vpc_spoke_subnet_name="workload-subnet10"
vpc_spoke_subnet_ip_range="10.10.10.0/24"
vpc_spoke_name="workload-vpc-spoke"
region="us-central1"

gcloud compute networks subnets create "${vpc_spoke_subnet_name}" \
--network="${vpc_spoke_network_name}" \
--range="${vpc_spoke_subnet_ip_range}" \
--region="${region}"
Quản trị viên có thể sử dụng cờ "–exclude-export-ranges" để lọc các tiền tố IP được xuất sang bảng định tuyến của trung tâm NCC. Điều này có thể giúp quản trị viên kiểm soát kích thước của bảng định tuyến trung tâm NCC. Theo mặc định, tất cả tiền tố IPv4 đều được tìm hiểu từ cơ sở và được phép đưa vào bảng định tuyến của trung tâm NCC.
Sử dụng lệnh để cập nhật spoke kết hợp NCC nhằm lọc tiền tố 10.30.30.0/24 khỏi việc được chèn vào bảng định tuyến NCC Hub.
vpn_spoke_name="hybrid-spoke"
routing_vpc_tunnel_name="routing-vpc-tunnel"
region="us-central1"
hub_name="mesh-hub"

gcloud network-connectivity spokes linked-vpn-tunnels update "${vpn_spoke_name}" \
--region="${region}" \
--exclude-export-ranges=10.30.30.0/24
Sử dụng lệnh gcloud để xác minh rằng tiền tố 10.30.30.0/24 KHÔNG có trong bảng định tuyến của NCC Hub
gcloud network-connectivity hubs route-tables routes list \
--hub=mesh-hub \
--route_table=default \
--effective-location=us-central1 \
--filter=10.30.30.0/24
Chuyển sang bộ định tuyến tại chỗ và sử dụng lệnh gcloud để xem bộ định tuyến đó đã tìm hiểu được mạng con 10.10.10.0/24 của VPC tải chưa
gcloud compute routers get-status on-prem-router \
--region=us-central1\
--format="yaml(result.bgpPeerStatus)"
Các lệnh bên dưới có cờ "–exclude-import-ranges" để lọc ra tiền tố 10.10.10.0/24 cụ thể khỏi việc được quảng cáo đến bộ định tuyến tại cơ sở.
vpn_spoke_name="hybrid-spoke"
routing_vpc_tunnel_name="routing-vpc-tunnel"
region="us-central1"
hub_name="mesh-hub"

gcloud network-connectivity spokes linked-vpn-tunnels update "${vpn_spoke_name}" \
--region="${region}" \
--exclude-import-ranges=10.10.10.0/24
Chuyển sang bộ định tuyến tại cơ sở và dùng lệnh gcloud để kiểm tra bảng định tuyến; lưu ý rằng tiền tố 10.10.10.0/24 KHÔNG được xuất hiện.
gcloud compute routers get-status on-prem-router \
--region=us-central1\
--format="yaml(result.bgpPeerStatus)"
7. Xác minh đường dẫn dữ liệu
Trong bước này, chúng ta sẽ xác thực đường dẫn dữ liệu giữa NCC kết hợp và VPC spoke. 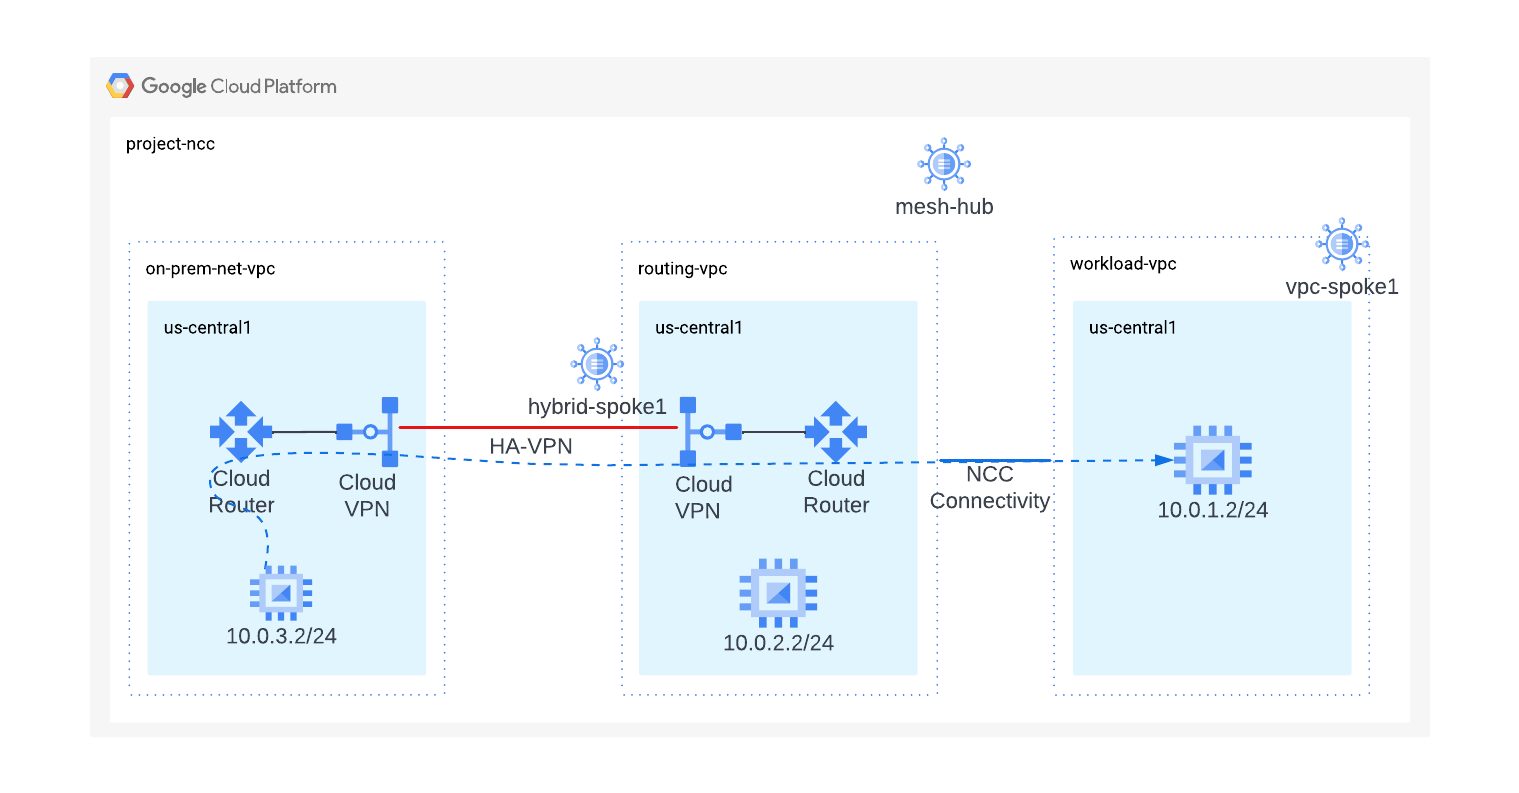
Sử dụng đầu ra từ các lệnh gcloud này để đăng nhập vào VM tại chỗ.
gcloud compute instances list --filter="name=vm3-onprem"
Đăng nhập vào phiên bản máy ảo nằm trong mạng tại chỗ.
gcloud compute ssh vm3-onprem --zone=us-central1-a
Trên thiết bị đầu cuối của vm3-onprem, hãy sử dụng lệnh curl để thiết lập một phiên web cho VM được lưu trữ trong workload-vpc.
curl 10.0.1.2 -v
*   Trying 10.0.1.2:80...
* Connected to 10.0.1.2 (10.0.1.2) port 80 (#0)
> GET / HTTP/1.1
> Host: 10.0.1.2
> User-Agent: curl/7.74.0
> Accept: */*
>
* Mark bundle as not supporting multiuse
< HTTP/1.1 200 OK
< Date: Wed, 03 Jul 2024 15:41:34 GMT
< Server: Apache/2.4.59 (Debian)
< Last-Modified: Mon, 01 Jul 2024 20:36:16 GMT
< ETag: "1e-61c358c8272ba"
< Accept-Ranges: bytes
< Content-Length: 30
< Content-Type: text/html
<

<h3>Web Server: www-vm1</h3>
* Connection #0 to host 10.0.1.2 left intact
8. Dọn dẹp
Đăng nhập vào Cloud Shell và xoá các tài nguyên trên GCP.
Xoá các trung tâm vệ tinh NCC
gcloud network-connectivity spokes delete workload-vpc-spoke --global \
--quiet

gcloud network-connectivity spokes delete hybrid-spoke \
--quiet \
--region us-central1
Xoá NCC Hub
gcloud network-connectivity hubs delete mesh-hub --quiet
Xoá quy tắc tường lửa
gcloud compute firewall-rules delete onprem-vpc-port-firewall-prem onprem-vpc-protocol-firewall routing-vpc--port-fw routing-vpc-protocol-fw workload-port-firewall-vpc workload-protocol-fw-vpc --quiet
Xoá đường hầm HA-VPN
gcloud compute vpn-tunnels delete on-prem-tunnel \
--region=us-central1 \
--quiet

gcloud compute vpn-tunnels delete routing-vpc-tunnel \
--region=us-central1 \
--quiet
Xoá VPN-Gateway
gcloud compute vpn-gateways delete on-prem-vpn-gateway \
--region=us-central1 --quiet

gcloud compute vpn-gateways delete routing-vpc-vpn-gateway \
--region us-central1 --quiet
Xoá Cloud Router
gcloud compute routers delete routing-vpc-cr --region us-central1 --quiet

gcloud compute routers delete on-prem-router --region us-central1 --quiet
Xoá các phiên bản GCE
gcloud compute instances delete vm1-vpc-workload \
--zone=us-central1-a \
--quiet


gcloud compute instances delete vm2-vpc-routing \
--zone=us-central1-a \
--quiet

gcloud compute instances delete vm3-onprem \
--zone=us-central1-a \
--quiet
Xoá mạng con VPC
gcloud compute networks subnets delete workload-subnet --region us-central1 --quiet

gcloud compute networks subnets delete on-prem-subnet --region us-central1 --quiet

gcloud compute networks subnets delete routing-vpc-subnet --region us-central1 --quiet
Xoá(các) VPC
gcloud compute networks delete on-prem-net-vpcworkload-vpc routing-vpc
--quiet
9. Xin chúc mừng!
Bạn đã hoàn thành bài thực hành Trung tâm kết nối mạng trao đổi tuyến đường động!
Nội dung bạn đã đề cập
- Trao đổi tuyến động bằng trung tâm kết nối mạng
Các bước tiếp theo
©Google, LLC hoặc các đơn vị liên kết của Google. Bảo lưu mọi quyền. Không được phân phối.