

1. قبل البدء
مرحبًا بكم في الجزء الثالث من سلسلة DevSecOps مع CodeMender:
- الجزء 1: تأمين تطبيقك باستخدام CodeMender (تدقيق الحلقة الداخلية للمطوّرين على OWASP Juice Shop).
- الجزء 2: تأمين مسار CI/CD باستخدام CodeMender (أتمتة مسار الحلقة الخارجية باستخدام GitHub Actions وWIF وSARIF).
- الجزء 3 (هذا الدرس التطبيقي حول الترميز): تأمين التطبيقات المرمّزة باستخدام CodeMender وAntigravity (حلقة أمان مستندة إلى الذكاء الاصطناعي للميزات الكاملة التي تنشئها النماذج اللغوية الكبيرة).
القصة
يطلب منك مدير المنتجات إنشاء نموذج أوّلي لمساعد دعم عملاء مستنِد إلى Gemini لتطبيق OWASP Juice Shop، ويريد الحصول عليه اليوم. يمكنك وصف الميزة لـ Antigravity (
agy
)، وبعد بضع دقائق يتم تجميعها. يبدو أنّها جاهزة.
لكنّ مساعدي البرمجة بالذكاء الاصطناعي يحسّنون الرموز البرمجية لتعمل بشكل صحيح، وليس لتكون آمنة. فهي تنفّذ ما تطلبه منها، ونادرًا ما تضيف ما لم تطلبه. لذا، قبل تنفيذ التغيير، تطلب من Antigravity التحقّق منه باستخدام CodeMender. يتناول هذا الدرس التطبيقي حول الترميز هذه القصة:
- تستخدم Antigravity لبرمجة الميزة بشكل حدسي.
- يفحص CodeMender التغييرات التي أجريتها فقط، ويحظر عملية الإرسال في حال رصد ثغرة SQL injection في المسار الجديد.
- تراجع بنفسك الاختلافات وتكتشف ما لم يرصده الفحص: بدون مصادقة على المسار الجديد، تكون كلتا نقطتَي النهاية، بما في ذلك طلبات Gemini المدفوعة، متاحتَين للجميع.
- يكتب CodeMender الإصلاح الخاص بهجوم حقن SQL ويتحقّق من صحته. يضيف Antigravity المصادقة.
- أنت تلتزم، ويحافظ خطاف ما قبل الالتزام على فحص كل التزام مستقبلي.
- تظهر لك تكلفة خطوات CodeMender.
لا يمكنك تشغيل أدوات الأمان يدويًا. يستخدم Antigravity برنامج codemender-security المفتوح المصدر
المكوّن الإضافي، الذي يوضّح له كيفية تشغيل CodeMender بأمان:
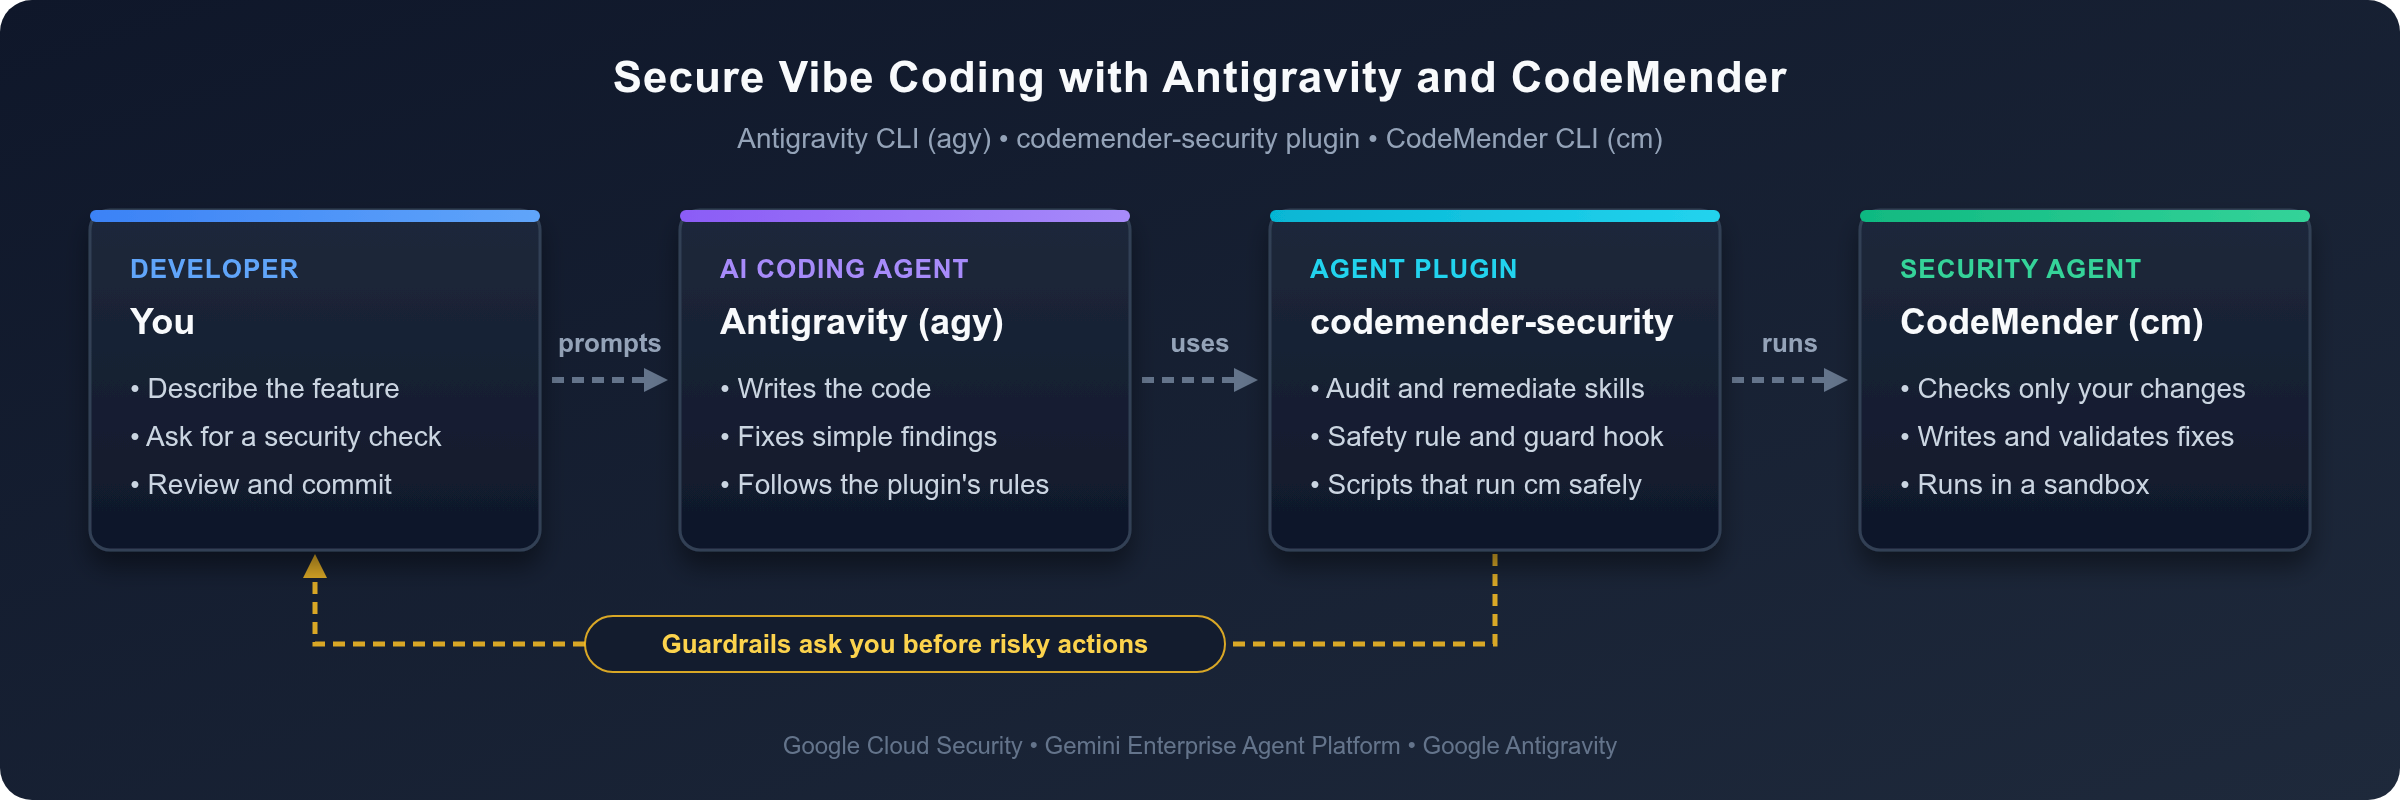
تضمن إجراءات الوقاية في المكوّن الإضافي أيضًا أن يطلب منك Antigravity الإذن قبل تنفيذ إجراءات خطيرة، مثل تثبيت البرامج أو تغيير طريقة عمل عمليات الإرسال.
المتطلبات الأساسية
- معرفة أساسية بـ Node.js وExpress وTypeScript
- فهم أساسي للثغرات الأمنية الشائعة على الويب، مثل أهم 10 ثغرات أمنية في OWASP
- مشروع على Google Cloud تم تفعيل الفوترة فيه وإمكانية الوصول إلى CodeMender.
ما ستتعلمه
- كيفية تزويد Antigravity CLI (
agy) بالمكوّن الإضافيcodemender-security - كيفية التحقق فقط مما قمت بتغييره، بما في ذلك الملفات الجديدة، قبل الالتزام.
- لماذا لا تزال تراجع التغيير بالكامل بعد الفحص: يمكن أن يفوت الماسح الضوئي الذي يستخدم الذكاء الاصطناعي إحدى النتائج.
- كيفية تحديد مَن يصلح ماذا: CodeMender للنتائج التي يبلغ عنها، مع الإصلاحات التي يتحقّق من صحتها، وAntigravity للتغييرات التي تحدّدها.
- كيفية استخدام خطاف ما قبل الإرسال للتحقق من كل عملية إرسال مستقبلية، دون فحص نفس التغيير مرتين.
- كيفية قراءة استخدام الرموز المميّزة في CodeMender وتقدير تكلفتها
ما تحتاج إليه
- متصفّح ويب، مثل Google Chrome
- Google Cloud Shell، الذي يتضمّن
gcloudوgitوNode.js وAntigravity CLI (agy).
تم اختبار هذا الدرس التطبيقي حول الترميز باستخدام الإصدار 0.22.0 من CodeMender CLI، والإصدار 1.8.0 من مكوّن codemender-security الإضافي، والإصدار 20.3.0 من OWASP Juice Shop، والإصدارات 22 و24 و26 من Node.js. وقد تختلف النتيجة التي تحصل عليها في الإصدارات الأخرى.
كيفية اتّباع هذا الدرس التطبيقي حول الترميز
- الطلبات: البطاقات التي تظهر بعد في Antigravity، أدخِل هي طلبات. اكتبها في طلب Antigravity.
- الأوامر: المجموعات الأخرى التي تكتبها هي أوامر shell. شغِّلها في Cloud Shell: في علامة التبويب الأولى حتى تشغيل Antigravity، وفي علامة تبويب ثانية بعد ذلك.
- الناتج: تعرض المربّعات بعد الناتج أو يبدو الناتج مشابهًا لما يلي ما يمكن توقّعه. في Antigravity، يتم تصغير ناتج الأمر تلقائيًا (اضغط على
Ctrl+Oلتوسيع الأمر)، ويلخّص Antigravity النتيجة في ردّه. تختلف معرّفات النتائج والأوقات وعدد الرموز المميّزة، وبالتالي يمكن أن تختلف نتائج CodeMender. - الخطوات التي تتطلّب تدخّلاً بشريًا: لا يمكن للوكيل تسجيل الدخول إلى Google Cloud في المتصفّح، أو الإجابة عن طلبات Antigravity عند التشغيل لأول مرة، أو الموافقة على طلبات المكوّن الإضافي لتثبيت واجهة سطر أوامر CodeMender وخطاف ما قبل الإرسال. يمكنك تنفيذ هذه الخطوات بنفسك.
2. إعداد Antigravity باستخدام مكوّن CodeMender الإضافي
في هذه الخطوة، عليك إعداد Cloud Shell وتثبيت المكوّن الإضافي والحصول على رمز Juice Shop والسماح لـ Antigravity بإعداد CodeMender.
فتح Google Cloud Shell وضبط بيانات الاعتماد
افتح المتصفّح وانتقِل إلى Google Cloud Shell.
تأكيد مشروعك النشط على Google Cloud:
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
إذا كان رقم تعريف المشروع فارغًا، شغِّل gcloud config set project PROJECT_ID، واستبدِل PROJECT_ID برقم تعريف مشروعك، ثم شغِّل الأمرَين مرة أخرى.
فعِّل واجهتَي برمجة التطبيقات المطلوبتين، وهما Gemini Enterprise Agent Platform وResource Manager:
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
مصادقة بيئتك باستخدام "بيانات الاعتماد التلقائية لتطبيق Google Cloud" (ADC):
gcloud auth application-default login
اتّبِع رابط المتصفّح الظاهر على الشاشة لمنح الموافقة وإكمال عملية المصادقة.
تثبيت مكوّن CodeMender الإضافي في Antigravity
ثبِّت المكوّن الإضافي codemender-security باستخدام Antigravity CLI:
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
تكون النتيجة مشابهة لما يلي:
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
تضيف هذه الإضافة مهارتَين تعلّمان Antigravity كيفية مراجعة الرموز البرمجية وإصلاحها باستخدام CodeMender، وقاعدة أمان تعمل دائمًا، وخطافًا يتحقّق من كل أمر في واجهة الأوامر قبل أن ينفّذه Antigravity. تأكَّد من تفعيل المكوّن الإضافي:
agy plugin list
تكون النتيجة مشابهة لما يلي:
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
الحصول على رمز OWASP Juice Shop
يمكنك استخدام OWASP Juice Shop، وهو تطبيق Node.js وTypeScript نفسه المستخدَم في الجزء الأول والجزء الثاني.
استنسِخ إصدار Juice Shop الذي تم اختبار هذا الدرس التطبيقي حول الترميز عليه، وأنشئ فرعًا لعملك:
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
يتوافق Juice Shop مع الإصدارات من 22 إلى 26 من Node.js. التحقّق من الإصدار:
node --version
في Cloud Shell، تكون النتيجة مشابهة لما يلي:
v26.13.0
إذا كان الإصدار أقل من 22، ثبِّت Node.js 22 واجعله الإصدار التلقائي لعلامات التبويب الجديدة:
nvm install 22
nvm alias default 22
ثبِّت تبعيات الخادم وجمِّع الخادم. تتخطّى العلامة --ignore-scripts عملية إنشاء واجهة Angular الأمامية، والتي لا تحتاج إليها في هذا الدرس التطبيقي حول الترميز:
npm install --ignore-scripts && npm run build:server
تنتهي النتيجة بأسطر مشابهة لما يلي. يمكنك تجاهل رسائل npm warn deprecated وملخّص npm audit، لأنّها تتعلّق بتبعيات Juice Shop، ويركّز هذا الدرس التطبيقي حول الترميز على الرمز الذي تضيفه.
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
قبل أن يُجري CodeMender تغييرات على الرمز البرمجي، يحفظ المكوّن الإضافي عملك كنقطة تفتيش لكي لا تفقد أي بيانات، وتحفظ الميزة في نهاية هذا الدرس التطبيقي حول الترميز. يتطلّب كلا الإجراءَين هوية Git. يُرجى ضبط طريقة دفع لهذا المستودع:
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
تشغيل Antigravity
يضع برنامج تثبيت المكوّن الإضافي واجهة سطر أوامر CodeMender (cm) في ~/.local/bin عندما يكون هذا الدليل على PATH. يمكن لـ Antigravity تسجيل الدخول باستخدام "بيانات الاعتماد التلقائية للتطبيق" التي أنشأتها باستخدام gcloud auth application-default login عندما يكون AGY_ADC_AUTH هو true (راجِع إعداد "بيانات الاعتماد التلقائية للتطبيق" (ADC)). اضبط كلاً من علامة التبويب هذه وفي ~/.bashrc لعلامات التبويب الجديدة وعمليات إعادة الاتصال، ثم شغِّل Antigravity من المستودع:
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
تسجّل Antigravity الدخول باستخدام "بيانات الاعتماد التلقائية للتطبيق" وتستخدم Gemini في مشروعك على Google Cloud، لذا لا تطلب منك تسجيل الدخول باستخدام حسابك على Google.
في المرة الأولى التي تشغّل فيها agy، ستظهر شاشة ترحيب مشابهة لما يلي:
أكمِل الطلبات التي تظهر عند التشغيل لأول مرة:
- اختَر الألوان المفضّلة لديك باستخدام مفتاحَي السهم المتّجه للأعلى والسهم المتّجه للأسفل، ثم اضغط على مفتاح Enter.
- اقبل بنود الاستخدام عندما يُطلب منك ذلك.
- إذا طُلب منك ذلك، أكِّد أنّك تثق في دليل مساحة العمل الحالي،
~/juice-shop.
أدخِل الطلبات في بقية هذا الدرس التطبيقي حول الترميز في طلب Antigravity. نفِّذ أوامر واجهة الأوامر في علامة تبويب ثانية في Cloud Shell.
التحقّق من البيئة
في Antigravity، أدخِل ما يلي:
Check that the CodeMender plugin and its environment are ready.
يُجري Antigravity عملية التحقّق من بيئة المكوّن الإضافي. في Cloud Shell الجديد، لم يتم تثبيت واجهة سطر أوامر CodeMender بعد، لذا يكون الناتج مشابهًا لما يلي:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
يطلب Antigravity إذنك قبل تنزيل أي محتوى، إذ تمنع إجراءات الوقاية في المكوّن الإضافي الوكيل من تثبيت البرامج بدون موافقتك. وافِق على التثبيت. يُثبِّت Antigravity cm ويُجري عملية التحقّق مرة أخرى. تكون النتيجة مشابهة لما يلي:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
إعداد CodeMender لـ Juice Shop
يتحقّق CodeMender من صحة التصحيحات التي يكتبها من خلال تشغيل أمر إنشاء. في Antigravity، أدخِل ما يلي:
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
تُهيئ منصة Antigravity أداة CodeMender، وتضبط أمر الإنشاء، وتتحقّق من الإعدادات. وسِّع ناتج الأمر باستخدام Ctrl+O للاطّلاع على تفاصيل مشابهة لما يلي:
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
التحذيران متوقّعان: لا يتيح هذا العميل التحقّق من الاتصال، وينشئ CodeMender قاعدة بيانات الحالة عند إجراء الفحص الأول. قد يضبط Antigravity قيمة build.command مباشرةً على "npm run build:server" (لأنّ npm يبحث عن package.json) أو يضيف إليها البادئة cd "$(git rev-parse --show-toplevel)" && لكي يتم تشغيل الأوامر التي تتطلّب جذر المستودع من الدليل الصحيح. تضيف الإضافة أيضًا .codemender/ إلى .git/info/exclude، وبالتالي لا يتم تضمين ملفات CodeMender المحلية في عمليات الإرسال.
بعد ذلك، يشغّل Antigravity أمر الإنشاء في وضع الحماية في CodeMender، بالطريقة نفسها التي يتحقّق بها CodeMender من إصلاحاته، لتعرف قبل الإصلاح الأول أنّ عملية التحقّق يمكن أن تنجح. لا تستخدم عملية التحقّق هذه أي رموز مميزة في Gemini. تظهر النتيجة مشابهة لما يلي:
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
في وضع الحماية، لا يمكن للإصدار الوصول إلى الشبكة ويمكنه الكتابة داخل المستودع فقط. حظر وضع الحماية أيضًا ملف .npmrc في Juice Shop (يمكن أن تحتوي ملفات إعدادات npm على رموز مميّزة للسجلّ) وftp/encrypt.pyc (ملف Python تم تجميعه من أحد تحديات Juice Shop). لا يحتاج الإصدار إلى هذه الملفات، لذا ينجح. إذا تعذّر إنشاء الإصدار هنا، عليك إصلاح السبب قبل طلب إصلاح من CodeMender، مثلاً من خلال تثبيت التبعيات غير المتوفّرة أولاً: لا يمكن لعملية الإنشاء تنزيل أي شيء في وضع الحماية.
3- إنشاء مساعد دعم بالذكاء الاصطناعي بأسلوب "البرمجة الوصفية"
والآن، يمكنك إنشاء الميزة بالطريقة التي يتّبعها العديد من المطوّرين اليوم: من خلال وصفها وترك الذكاء الاصطناعي يكتبها.
وصف الميزة
في Antigravity، أدخِل ما يلي:
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
تنشئ Antigravity المجلد routes/aiAssistant.ts، وتثبّت حزمة @google/genai، وتثبّت جهاز التوجيه في server.ts.
التحقّق من تجميع الرمز
في علامة التبويب الثانية في Cloud Shell، شغِّل:
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
إخراج:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
يتم تجميع الميزة، وتؤدي ما طلبته. يبدو أنّه مكتمل، ولكن لا تلتزم به بعد.
اختياري: استخدام النسخة المرجعية
لا تنشئ المساعدات المستندة إلى الذكاء الاصطناعي الرمز البرمجي نفسه في كل مرة. إذا كتب Antigravity رمزًا مختلفًا، مثل رمز يستخدم طلب بحث يتضمّن مَعلمات، فقد تختلف نتائج CodeMender في الخطوات التالية عن هذا الدرس التطبيقي حول الترميز. للمتابعة عن كثب، استبدِل نسختك بالنسخة المرجعية. في علامة التبويب الثانية، نفِّذ ما يلي:
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
تأكَّد من توفّر النسخة المرجعية:
git status --short
grep -n "app.use('/api/assistant'" server.ts
إخراج:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
إذا أدرجت أداة git status ملفات أخرى أنشأتها Antigravity، احذفها.
4. اسأل CodeMender قبل تنفيذ الالتزام
قبل إرسال الرمز البرمجي من إنشاء الذكاء الاصطناعي، تحقَّق منه. في Antigravity، أدخِل ما يلي:
Is this safe to commit? Check my changes with CodeMender.
يُجري Antigravity فحصًا للاختلافات (cm_diff_scan.sh): يفحص CodeMender التغييرات التي أجريتها فقط، وليس المستودع بأكمله. يستغرق الفحص بضع دقائق، ويلخّص Antigravity النتيجة في ردّه (اضغط على Ctrl+O في أمر الفحص لعرض سجلّ المهام الكامل لكل ملف):
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
إليك ما حدث:
- في الخلفية (يظهر إذا ضغطت على
Ctrl+Oلتوسيع الخطوةcm_diff_scan.sh)، تحقّق CodeMender من الملفات الثلاثة التي تم تغييرها، بما في ذلك الملف غير المُتتبَّعroutes/aiAssistant.tsالذي يضيفه المكوّن الإضافي إلى الفحص تلقائيًا، بالإضافة إلى ثلاثة ملفات مجاورة من المستوى الأول تأثرت بالتغيير الذي أجريته (app.tsوlib/utils.tsوfrontend/src/app/Services/local-backup.service.ts). - يتضمّن Juice Shop عمدًا العديد من الثغرات الأمنية، ولكن تجاهل CodeMender المشاكل الحالية وأبلغ فقط عن ثغرة حقن SQL
HIGHالخطيرة التي تسبّب بها التغيير الذي أجريته. - تعني السمة
CI Gate Failure(--fail-on=CRITICAL,HIGH) "عدم الالتزام بعد". إنّها نتيجة فحص وليست عطلاً، ولا تؤثر أي عمليات حظر قراءة متوقّعة في وضع الحماية تم تسجيلها أثناء التشغيل (مثل ملفات.npmrcوftp/encrypt.pycفي Juice Shop) في النتيجة.
يُشغّل المكوّن الإضافي CodeMender بشكل غير تفاعلي (باستخدام -y، بالإضافة إلى --bypass-warning عند إصلاح الرمز)، لذا لا يطلب CodeMender نفسه التأكيد. بدلاً من ذلك، تطلب منك Antigravity والمكوّن الإضافي Guardrails اتّخاذ إجراءات محفوفة بالمخاطر.
5- فهم أخطاء الذكاء الاصطناعي
اسأل Antigravity عن الخطأ الذي حدث. في Antigravity، أدخِل ما يلي:
Explain the findings and show me the vulnerable code.
ثغرة SQL injection في الملف الجديد (CWE-89)
تضع نقطة النهاية /order-status مَعلمة طلب البحث orderId مباشرةً في عبارة SQL:
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
يتتبّع تحليل Antigravity مسار التلوّث:
- المصدر (
req.query.orderId): إدخال مستخدم غير موثوق به من سلسلة طلب البحث. - الانتشار (قالب حرفي): يتم إدراجه مباشرةً في
`... '${orderId}'`بدون إلغاء أو التحقّق من النوع أو تحديد المَعلمات. - Sink (
models.sequelize.query(...)): يمرّر سلسلة SQL الأولية مباشرةً إلى SQLite.
يعرض التقرير أيضًا متجهَي هجوم: يمكن لأي شخص إرسال GET /api/assistant/order-status?orderId=1' OR '1'='1 لعرض جميع سجلات التسليم، أو استخدام UNION SELECT لقراءة جداول أخرى، مثل بيانات اعتماد المستخدم في Users.
ما لم يتم رصده في عملية الفحص: عدم توفّر مصادقة على المسار الجديد
رصدت أداة CodeMender ثغرة حقن SQL في routes/aiAssistant.ts، ويشير شرح استغلال الثغرة في Antigravity إلى أنّ مهاجمًا غير مصادَق عليه يمكنه استدعاء نقطة النهاية، ومع ذلك لم يضع الفحص علامة على server.ts. تحقَّق من باقي المبلغ بنفسك. في علامة التبويب الثانية، نفِّذ ما يلي:
cd ~/juice-shop
git diff server.ts
إخراج:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
يتم تحميل server.ts /api/assistant بشكل علني، بدون مصادقة أو عمليات تحقّق من الأدوار مثل security.isAuthorized()، على عكس نقاط النهاية المحمية مثل /rest/basket أو /b2b/v2. يؤدي ذلك إلى كشف نقطتَي النهاية: يمكن لمتصل غير مصادَق عليه استغلال /order-status، ويمكن لأي شخص أن يجعل شركتك تدفع مقابل مكالمات Gemini من خلال إرسال طلبات إلى /refund-triage.
حتى في عمليات التشغيل التي يبلّغ فيها CodeMender عن server.ts كمسار غير مصادَق عليه لحقن SQL، لا يذكر تقريره /refund-triage. يجب دائمًا قراءة الفرق في التغيير بالكامل، فنتيجة الفحص ليست دليلاً على أنّ الرمز آمن.
6. حلّ كل مشكلة باستخدام الأداة المناسبة
تتطلّب المشكلتان نوعَين مختلفَين من الحلول:
- حقن SQL: أبلغت CodeMender عن هذه الثغرة، لذا دَع CodeMender يصلحها. يكتب CodeMender رمزًا برمجيًا تصحيحيًا ويتحقّق من صحته باستخدام أمر الإنشاء، ثم يتحقّق المكوّن الإضافي من الإصلاح بحثًا عن ثغرات أمنية جديدة.
- المصادقة غير متوفّرة: يتّبع الإصلاح نمطًا يستخدمه
server.tsحاليًا لنقاط النهاية الأخرى:security.isAuthorized(). أنت تعرف بالضبط التغيير الذي يجب إجراؤه، لذا أخبر Antigravity، وسيقوم بإجراء التغيير في ثوانٍ. يحمي الإصلاح كلا نقطتَي النهاية، بما في ذلك/refund-triage، وهو ما لم يذكره تقرير CodeMender.
طلب الإصلاحَين
في Antigravity، أدخِل ما يلي:
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
تُشغّل Antigravity حلقة تصدير البيانات الناقصة في CodeMender، وتعدّل server.ts، وتُجهّز الملفات الثلاثة، وتُعيد فحص الاختلافات المجهَّزة، وتطبع ملخّصًا للإجراءات الأربعة (اضغط على Ctrl+O في أي أمر لفحص السجلّات التفصيلية).
يصلح CodeMender هجوم حقن SQL. تُشغّل Antigravity حلقة معالجة المكوّن الإضافي لهذه النتيجة الواحدة، والتي تستغرق من 10 إلى 15 دقيقة. يظهر توسيع مخرجات تصدير البيانات الناقصة على النحو التالي:
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
إليك كيف حافظ المكوّن الإضافي على أمان عملك أثناء إصلاح CodeMender له:
- حفظت عملك غير المحفوظ كنقطة تفتيش، ليعمل CodeMender على الرمز الخاص بك بالضبط ويصبح الإصلاح عملية حفظ منفصلة يمكن للمكوّن الإضافي التحقّق منها. في الإصدار 0.17.0 من CodeMender أو الإصدارات الأحدث، يطلب المكوّن الإضافي أيضًا من "
cm fix" عدم إعادة ضبط مساحة العمل (--no-reset). - تحقّق من الإصدار في وضع الحماية في CodeMender مرة أخرى، بدون استخدام الرموز المميّزة، حتى لا يبدأ إصلاحًا لا يمكن لـ CodeMender التحقّق منه.
- كتب CodeMender تصحيحًا صغيرًا يمرّر
orderIdإلى Sequelize كمَعلمة بديلة مرتبطة بـ:orderId، بدلاً من وضعه في سلسلة SQL. - تحقّق CodeMender من صحة التصحيح من خلال تشغيل أمر الإنشاء في وضع الحماية، مع الحصول على النتيجة نفسها التي حصلت عليها أثناء التحقّق من الإنشاء أثناء الإعداد. بعد ذلك، شغّل المكوّن الإضافي عملية الإنشاء مرة أخرى خارج وضع الحماية قبل تنفيذ الإصلاح.
- تحقّق المكوّن الإضافي من عملية إصلاح الثغرات بحثًا عن ثغرات أمنية جديدة، ولم يعثر على أيّ منها.
- عند الانتهاء، استعاد المكوّن الإضافي التغييرات كعمل غير مُثبَّت، بما في ذلك الإصلاح.
تضيف Antigravity المصادقة. يضيف security.isAuthorized() إلى السطر الذي يثبّت جهاز التوجيه في server.ts. يمكنك مراجعة التغيير الدقيق في الخطوة التالية.
يتحقّق Antigravity من كل شيء مرة أخرى. يتم تنظيم جميع التغييرات وإجراء فحص آخر للاختلافات، ويستغرق ذلك بضع دقائق:
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
اختفت النتيجتان: تم إصلاح ثغرة حقن SQL، ولم تظهر أي نتائج عند التحقّق من كل ما أنت على وشك إرساله، بما في ذلك المصادقة الجديدة.
مراجعة التغيير
لا شيء يمنع الالتزام بعد الآن، ولكنك لا تزال أنت من يلتزم به. في علامة التبويب الثانية، شغِّل اختبارات وحدة الخادم:
cd ~/juice-shop
npm run test:server
ستظهر نهاية الناتج على النحو التالي:
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
بعد ذلك، راجِع كيفية تثبيت الميزة الآن:
git diff --staged server.ts
إخراج:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. الالتزام بشبكة أمان
لن يمنع أي شيء تغييرك بعد الآن. احفظ التغييرات وتأكَّد من التحقّق من كل عملية حفظ مستقبلية أيضًا. في Antigravity، أدخِل ما يلي:
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
يغيّر الخطاف طريقة عمل كل عملية حفظ مستقبلية في المستودع، لذا فإنّ إجراءات الوقاية في المكوّن الإضافي تجعل Antigravity يطلب إذنك أولاً. ويوضّح الطلب السبب:
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
الموافقة على الطلب يُثبِّت Antigravity الخطاف ويُنفِّذ التغيير. تظهر النتيجة مشابهة لما يلي:
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
استغرق الإرسال أقل من ثانية. رأى الخطاف أن هذه التغييرات المرحلية الدقيقة قد اجتازت بالفعل فحص الفرق، لذلك لم يفحصها مرة أخرى. من الآن فصاعدًا، سيتم أولاً التحقّق من كل عملية إرسال تتضمّن تغييرات في المصدر في هذا المستودع، وستبقى عملية الإرسال التي تتضمّن نتائج حظر محظورة إلى أن يتم إصلاحها.
8. الاطّلاع على تكلفة الأمان
في Antigravity، أدخِل ما يلي:
How much did CodeMender cost me? Show the token usage.
تم تشغيل Antigravity cm stats (24 طلبًا في 171 استطلاعًا خلال 23 دقيقة و46 ثانية). يظهر التقسيم على النحو التالي:
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
لتحويل الرموز المميّزة إلى دولارات، استخدِم أسعار Gemini للنموذج الذي استخدمه CodeMender، والذي يحدّد اسمه في عملية الفحص الأولى: Gemini 3.8 Flash (الإصدار العادي، عالمي). تبلغ تكلفة الإدخال المخزَّن مؤقتًا عُشر سعر الإدخال العادي، وتتم فوترة الرموز المميّزة للتفكير كمخرجات:
السعر لكل مليون رمز مميّز | الإدخال | الإدخال المخزَّن مؤقتًا | الرد (بما في ذلك التفكير) |
حتى 31 ديسمبر 2026 | 0.75 دولار أمريكي | 0.075 دولار أمريكي | 3.75 دولار أمريكي |
اعتبارًا من 1 يناير 2027 | 1.50 دولار أمريكي | 0.15 دولار أمريكي | 7.50 دولار أمريكي |
بالنسبة إلى عملية التشغيل أعلاه، يتم احتساب ذلك على النحو التالي:
الأوامر | إدخال غير مخزَّن مؤقتًا | الإدخال المخزَّن مؤقتًا | الردود والتفكير | حتى 31 ديسمبر 2026 | اعتبارًا من 1 يناير 2027 |
| 716,224 | 1,813,096 | 94,944 | 1.03 دولار أمريكي | 2.06 دولار أمريكي |
| 146,567 | 493,851 | 8,515 | 0.18 دولار أمريكي | 0.36 دولار أمريكي |
الإجمالي | 862,791 | 2,306,947 | 103,459 | 1.21 دولار أمريكي | 2.42 دولار أمريكي |
تشمل هذه الأرقام CodeMender فقط. يتم أيضًا تشغيل طلبات Gemini الخاصة بـ Antigravity في مشروعك على Google Cloud، ولا يحتسبها "cm stats".
معنى ذلك:
- التحقّق من كل تغيير غير مكلف: تبلغ تكلفة عمليات فحص الاختلافات الثلاثة (الفحص الأول، وفحص الحلقة لعملية إصلاح الخطأ، وإعادة الفحص المرحلي) حوالي 1.03 دولار أمريكي معًا.
- عدد الرموز المميّزة لا يمثّل التكاليف: استخدم
cm fixما يقرب من 649 ألف رمز مميّز، وتم تخزين %77 من رموز الإدخال المميّزة مؤقتًا، لذا بلغت تكلفة الإصلاح الذي تم التحقّق منه حوالي 0.18 دولار أمريكي. - لا تكلّف شبكة الأمان أي شيء عندما يمكنها إعادة استخدام عملية فحص: أعاد الـ hook استخدام آخر عملية فحص، لذا كان الإرسال مجانيًا.
9. تَنظيم
إزالة خطاف ما قبل الالتزام
في Antigravity، أدخِل ما يلي:
Uninstall the CodeMender pre-commit hook.
إخراج:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
الخروج من جلسة Antigravity
اخرج من Antigravity عن طريق إدخال /exit (أو الضغط على Ctrl+D Ctrl+D) للعودة إلى واجهة bash:
/exit
حذف نسخة العمل من Juice Shop
في الوحدة الطرفية، احذف المستودع. يؤدي هذا أيضًا إلى حذف الحالة المحلية لـ CodeMender وسجلّاته المخزّنة في دليل .codemender/ الخاص بالمستودع:
cd ~
rm -rf ~/juice-shop
يمكنك اختياريًا إزالة واجهة سطر الأوامر في CodeMender، وإيقاف Antigravity من تسجيل الدخول باستخدام "بيانات الاعتماد التلقائية للتطبيق"، وإبطالها:
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. تهانينا
تهانينا! لقد أكملت الجزء الثالث وأتقنت سلسلة DevSecOps with CodeMender بالكامل.
تتناول هذه السلسلة ثلاث حلقات من التطوير الآمن:
- الجزء الأول، الحلقة الداخلية للمطوّر: تدقيق تفاعلي في المستودع المحلي أولاً والتحقّق من رموز التصحيح باستخدام واجهة سطر الأوامر في CodeMender (
cm findوcm verifyوcm fix). - الجزء الثاني، الحلقة الخارجية لمسار CI/CD: الفحص الأمني المستمر الآلي، والتكامل مع GitHub Actions، وخدمة Workload Identity Federation (WIF) من Google Cloud بدون مفتاح، وطلبات السحب ذاتية الإصلاح.
- الجزء 3: حلقة البرمجة الحدسية القائمة على الذكاء الاصطناعي (هذا الدرس التطبيقي حول الترميز): يمكنك التحقّق من التغييرات من إنشاء الذكاء الاصطناعي قبل إرسالها، وإصلاح كل نتيجة باستخدام الأداة المناسبة، ومواصلة التحقّق من كل عملية إرسال، وكل ذلك من خلال المحادثة مع Antigravity.
المواضيع التي تناولتها
- التحقّق قبل الإرسال: تحقّق CodeMender من التغيير الذي أجريته فقط، بما في ذلك الملف الجديد، واكتشف ثغرة حقن SQL التي أضافها الذكاء الاصطناعي.
- مراجعة ما بعد الفحص: لقد قرأت الفرق بنفسك ورأيت أنّ المصادقة المفقودة تكشف أكثر من ثغرة حقن SQL، لأنّ الماسح الضوئي الذي يستخدم الذكاء الاصطناعي لا يبلّغ عن كل مشكلة في كل عملية تشغيل.
- الأداة المناسبة لكل إصلاح: كتب CodeMender الإصلاح الخاص بثغرة حقن SQL وتحقّق من صحته. أضافت Antigravity عملية التحقّق من المصادقة التي طلبتها، باستخدام البرمجيات الوسيطة
security.isAuthorized()الخاصة بـ Juice Shop. - إجراءات وقائية تطلب الإذن أولاً: جعل المكوّن الإضافي Antigravity يطلب الإذن قبل تثبيت CodeMender CLI وخطاف ما قبل الإرسال. وقد تحقّق أيضًا من الإصدار في وضع الحماية في CodeMender قبل أن يتمكّن الإصلاح من استخدام الرموز المميّزة، وحمى عملك غير الملتزم به أثناء إصلاح CodeMender للرمز.
- شبكة أمان لكل عملية إرسال: يتحقّق الـ hook الخاص بمرحلة ما قبل الإرسال من كل عملية إرسال مستقبلية، ويعيد استخدام عملية فحص تم اجتيازها مسبقًا.
- التكلفة: تبلغ تكلفة خطوات CodeMender حوالي 1.21 دولار أمريكي (حوالي 2.42 دولار أمريكي بعد انتهاء السعر التمهيدي).
تغيير طريقة تفكير المطوّرين
البرمجة الحدسية غير المقيَّدة | البرمجة الوصفية باستخدام CodeMender |
الالتزام بالرمز البرمجي عند تجميعه: على أمل أن يكون الذكاء الاصطناعي قد كتب رمزًا برمجيًا آمنًا. | التحقّق قبل الالتزام: يستغرق فحص الاختلافات في التغيير الذي أجريته فقط بضع دقائق. |
مراجعة ما يشير إليه الماسح الضوئي فقط: قد يفوتك ما لم يكتشفه الذكاء الاصطناعي، مثل عدم إجراء فحص المصادقة في ملف آخر. | مراجعة التغيير بالكامل: يفحص CodeMender كل ملف تم تغييره والملفات التي يؤثر فيها التغيير، ويظل بإمكانك قراءة الفرق، لأنّ الماسح الضوئي قد يفوّت ثغرة. |
إصلاح كل شيء يدويًا أو عدم إصلاحه على الإطلاق: قضاء الوقت في إصلاحات يمكن لأداة التحقق منها. | استخدام الأداة المناسبة لكل إصلاح: يمكنك استخدام التصحيحات التي تم التحقّق منها بواسطة CodeMender للنتائج التي يبلغ عنها، والتغييرات الدقيقة بواسطة Antigravity للثغرات التي تعثر عليها. |
الاعتماد على الذاكرة: نسيان التحقّق من التغيير التالي | السماح لخطاف بالتذكر: يتم فحص كل عملية إرسال، بدون فحص التغيير نفسه مرتين. |
الخطوات التالية
- يمكنك التعرّف على واجهة سطر أوامر CodeMender وراء المكوّن الإضافي في الجزء 1: تأمين تطبيقك باستخدام CodeMender (
cm findوcm verifyوcm fixفي OWASP Juice Shop). - يجب التحقّق من كل طلب سحب باستخدام عمليات التحقّق نفسها الموضّحة في الجزء 2: تأمين مسار CI/CD باستخدام CodeMender (GitHub Actions وWIF وSARIF).
- استكشِف مستندات Google Cloud CodeMender.
- راجِع مستودع GitHub الخاص بالمكوّن الإضافي codemender-security.
- ثبِّت المكوّن الإضافي "
codemender-security" في إعدادات Antigravity، وتحقَّق من التغييرات التي ينشئها الذكاء الاصطناعي قبل إرسالها.