

১. শুরু করার আগে
CodeMender ট্রিলজি সহ DevSecOps-এর পার্ট ৩-এ আপনাকে স্বাগত:
- পার্ট ১: CodeMender-এর মাধ্যমে আপনার অ্যাপ্লিকেশন সুরক্ষিত করুন (OWASP জুস শপে ডেভেলপার ইনার লুপ অডিটিং)।
- পার্ট ২: CodeMender-এর মাধ্যমে আপনার CI/CD পাইপলাইন সুরক্ষিত করুন (GitHub Actions, WIF ও SARIF-এর মাধ্যমে আউটার লুপ পাইপলাইন অটোমেশন)।
- পার্ট ৩ (এই কোডল্যাব): CodeMender ও Antigravity-এর মাধ্যমে ভাইব-কোডেড অ্যাপ্লিকেশন সুরক্ষিত করা (LLM-জেনারেটেড ফুল-স্ট্যাক ফিচারের জন্য AI-নেটিভ সিকিউরিটি লুপ)।
স্টোরি
আপনার প্রোডাক্ট ম্যানেজার OWASP Juice Shop-এর জন্য Gemini-পরিচালিত গ্রাহক সহায়তা অ্যাসিস্ট্যান্ট-এর প্রোটোটাইপ চান এবং সেটি আজই চান। আপনি Antigravity (-কে ফিচারটি বর্ণনা করেন
agy
), এবং কয়েক মিনিট পরে এটি কম্পাইল করে। এটি সম্পূর্ণ হয়েছে বলে মনে হচ্ছে।
কিন্তু AI কোডিং অ্যাসিস্ট্যান্ট সুরক্ষিত কোডের জন্য নয়, কার্যকরী কোডের জন্য অপ্টিমাইজ করে। আপনি যা করতে বলেন, তারা সেটাই করে এবং আপনি যা করতে বলেননি, তা খুব কমই করে। তাই, কমিট করার আগে, আপনি Antigravity-কে CodeMender-এর মাধ্যমে আপনার পরিবর্তন চেক করতে বলেন। এই কোডল্যাব সেই স্টোরি ফলো করে:
- আপনি Antigravity-র মাধ্যমে ফিচারটি ভাইব-কোড করেন।
- CodeMender শুধুমাত্র আপনার করা পরিবর্তন চেক করে এবং নতুন রুটে SQL ইনজেকশনে কমিট ব্লক করে।
- আপনি নিজেই পার্থক্য পর্যালোচনা করে দেখেন যে স্ক্যান কী ফ্ল্যাগ করেনি: নতুন রুটে যাচাইকরণ ছাড়া, পেড Gemini কল সহ দুটি এন্ডপয়েন্টই যেকোনও ব্যক্তির জন্য খোলা আছে।
- CodeMender, SQL ইঞ্জেকশনের জন্য সমাধান লেখে এবং যাচাই করে। Antigravity যাচাইকরণ যোগ করে।
- আপনি কমিট করেন এবং প্রি-কমিট হুক ভবিষ্যতের প্রতিটি কমিট চেক করে রাখে।
- CodeMender-এর ধাপগুলির জন্য কত খরচ হয় তা আপনি দেখতে পাবেন।
আপনি কখনও ম্যানুয়ালি নিরাপত্তা টুল চালান না। Antigravity ওপেন-সোর্স codemender-security ব্যবহার করে
প্লাগ-ইন, যা এটিকে শেখায় কীভাবে নিরাপদে CodeMender রান করতে হয়:
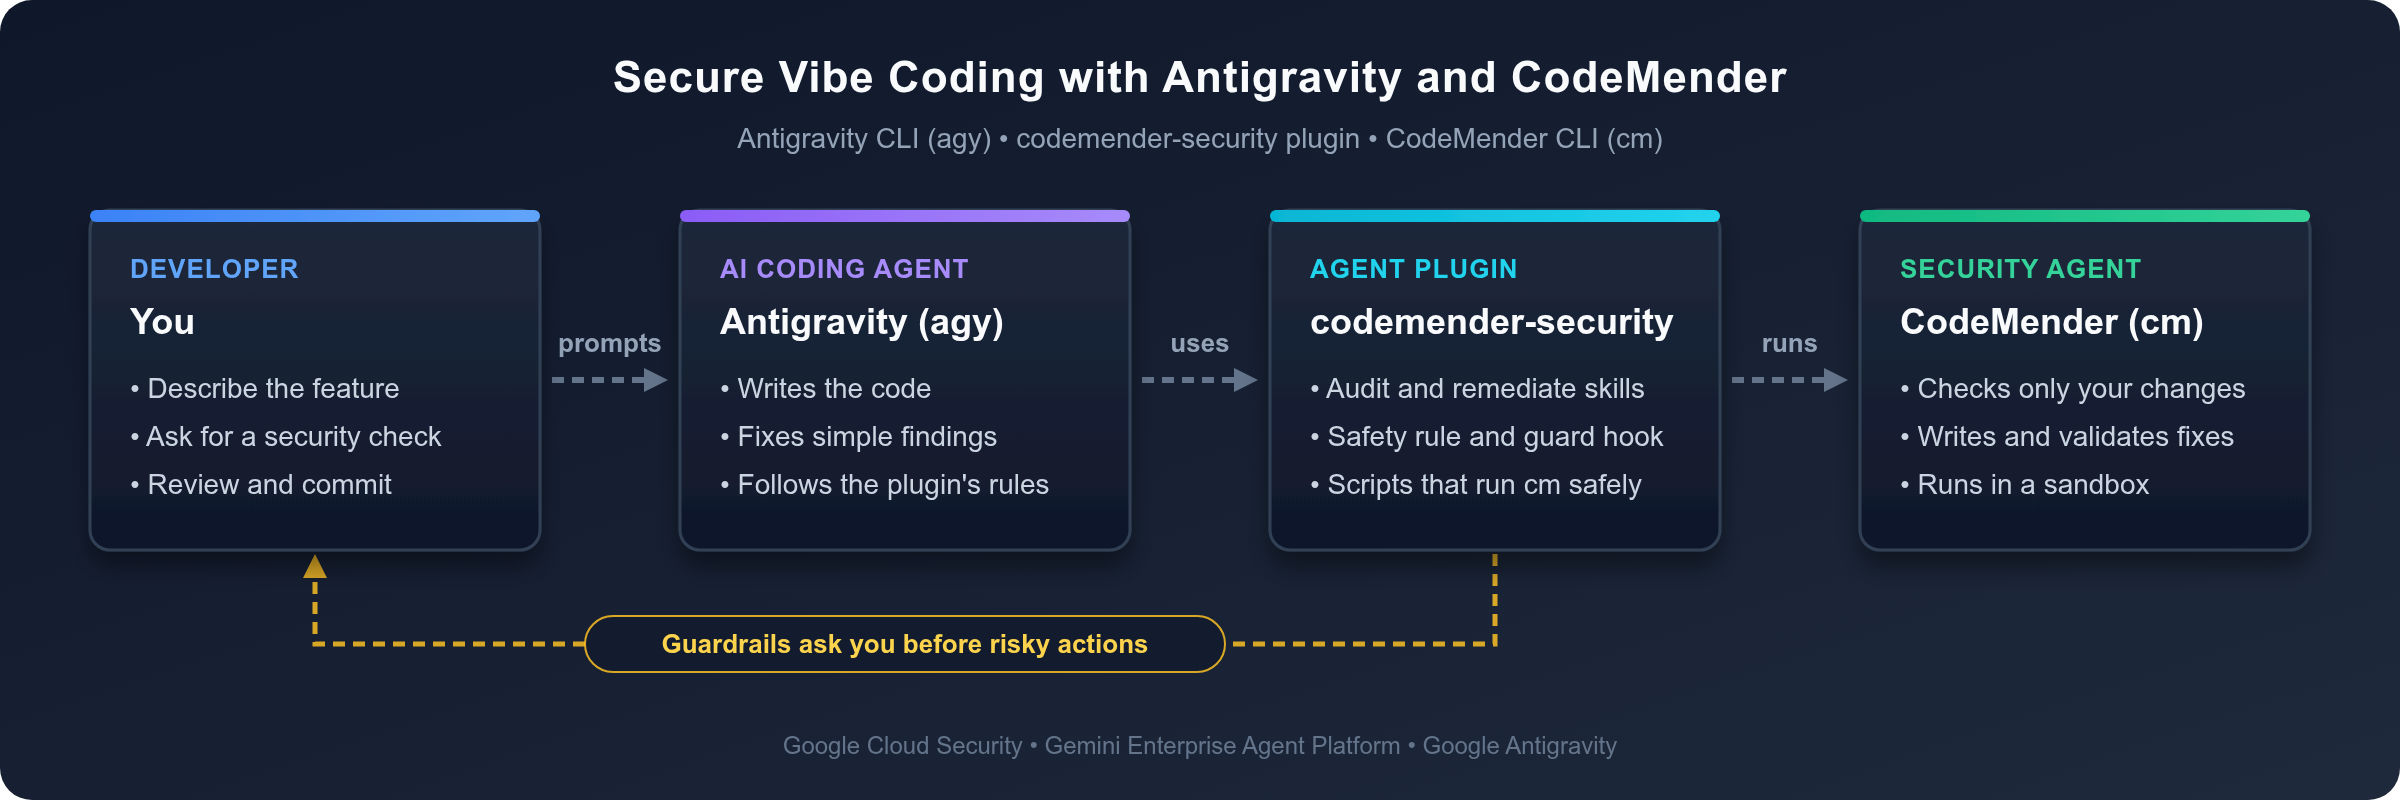
প্লাগ-ইনের গার্ডরেল Antigravity-কে ঝুঁকিপূর্ণ অ্যাকশন নেওয়ার আগে আপনাকে জিজ্ঞাসা করতে বাধ্য করে, যেমন সফ্টওয়্যার ইনস্টল করা বা আপনার কমিট কীভাবে কাজ করে তা পরিবর্তন করা।
পূর্বশর্ত
- Node.js, Express এবং TypeScript সম্পর্কে প্রাথমিক ধারণা।
- সাধারণ ওয়েব সংক্রান্ত দুর্বলতা সম্পর্কে প্রাথমিক ধারণা, যেমন OWASP-এর সেরা ১০।
- বিলিং চালু করা এবং CodeMender-এ অ্যাক্সেস সহ একটি Google Cloud প্রোজেক্ট।
আপনি কী শিখবেন
codemender-securityপ্লাগ-ইনের মাধ্যমে Antigravity CLI (agy) কীভাবে ব্যবহার করবেন।- কমিট করার আগে, নতুন ফাইল সহ শুধুমাত্র আপনার করা পরিবর্তন কীভাবে চেক করবেন।
- স্ক্যান করার পরেও কেন আপনাকে পুরো পরিবর্তন পর্যালোচনা করতে হবে: AI ব্যবহার করে এমন স্ক্যানার কোনও ফলাফল মিস করতে পারে।
- কোনটি কে ঠিক করবে তা কীভাবে ঠিক করবেন: CodeMender-এর মাধ্যমে পাওয়া ফলাফলের জন্য, এটি যে সমাধানগুলি যাচাই করে এবং Antigravity-এর মাধ্যমে আপনার নির্দিষ্ট করা পরিবর্তনগুলির জন্য।
- কীভাবে একটি প্রি-কমিট হুক একই পরিবর্তন দুবার স্ক্যান না করে প্রতিটি ভবিষ্যতের কমিট চেক করে রাখে।
- CodeMender-এর টোকেন ব্যবহার কীভাবে পড়বেন এবং এর খরচ কীভাবে অনুমান করবেন।
আপনার যা প্রয়োজন
- Google Chrome-এর মতো কোনও ওয়েব ব্রাউজার।
- Google Cloud Shell, যার মধ্যে
gcloud,git, Node.js ও Antigravity CLI (agy) অন্তর্ভুক্ত।
এই কোডল্যাব CodeMender CLI 0.22.0, codemender-security প্লাগ-ইনের 1.8.0 ভার্সন, OWASP Juice Shop v20.3.0 এবং Node.js 22, 24 ও 26-এর সাথে পরীক্ষা করা হয়েছে। অন্যান্য ভার্সনের ক্ষেত্রে, আপনার আউটপুট আলাদা হতে পারে।
এই কোডল্যাব কীভাবে ফলো করবেন
- প্রম্পট: Antigravity-তে, লিখুন-এর পরে ব্লকগুলি হল প্রম্পট। Antigravity প্রম্পটে সেগুলি টাইপ করুন।
- কমান্ড: আপনি যে অন্যান্য ব্লক টাইপ করেন সেগুলি হল শেল কমান্ড। Cloud Shell-এ সেগুলি রান করুন: Antigravity চালু না করা পর্যন্ত আপনার প্রথম ট্যাবে এবং তারপরে দ্বিতীয় ট্যাবে।
- আউটপুট: আউটপুট বা আউটপুটটি দেখতে এইরকম-এর পরে থাকা ব্লকগুলি থেকে বোঝা যায় যে কী আশা করা যেতে পারে। Antigravity-তে, কমান্ড আউটপুট সাধারণত আড়াল করা থাকে (কমান্ড বড় করতে
Ctrl+Oপ্রেস করুন) এবং Antigravity তার উত্তরে ফলাফলের সারসংক্ষেপ দেখায়। আপনার ফাইন্ডিং আইডি, সময় ও টোকেন কাউন্ট আলাদা, তাই CodeMender-এর ফাইন্ডিংও আলাদা হতে পারে। - যেসব ধাপের জন্য কোনও ব্যক্তির প্রয়োজন: কোনও এজেন্ট আপনার ব্রাউজারে Google Cloud-এ সাইন-ইন করতে, Antigravity-এর প্রথম-রান প্রম্পটের উত্তর দিতে অথবা CodeMender CLI ও প্রি-কমিট হুক ইনস্টল করার জন্য প্লাগ-ইনের অনুরোধ অনুমোদন করতে পারে না। এগুলি নিজে করুন।
২. CodeMender প্লাগ-ইনের সাহায্যে Antigravity সেট-আপ করা
এই ধাপে, আপনি Cloud Shell প্রস্তুত করেন, প্লাগ-ইন ইনস্টল করেন, Juice Shop কোড পান এবং Antigravity-কে CodeMender সেট-আপ করতে দেন।
Google Cloud Shell খুলুন এবং ক্রেডেনশিয়াল কনফিগার করুন
আপনার ব্রাউজার খুলে Google Cloud Shell-এ যান।
আপনার অ্যাক্টিভ Google Cloud প্রোজেক্ট কনফার্ম করুন:
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
প্রোজেক্ট আইডি খালি থাকলে, PROJECT_ID-এর জায়গায় আপনার প্রোজেক্ট আইডি লিখে gcloud config set project PROJECT_ID রান করুন এবং তারপর দুটি কমান্ড আবার রান করুন।
প্রয়োজনীয় Gemini Enterprise Agent Platform ও Resource Manager API চালু করুন:
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
Google Cloud অ্যাপ্লিকেশন ডিফল্ট ক্রেডেনশিয়াল (ADC) ব্যবহার করে আপনার এনভায়রনমেন্ট যাচাই করুন:
gcloud auth application-default login
সম্মতি প্রদান করতে এবং যাচাইকরণ ফ্লো সম্পূর্ণ করতে অন-স্ক্রিন ব্রাউজার লিঙ্ক অনুসরণ করুন।
Antigravity-তে CodeMender প্লাগ-ইন ইনস্টল করা
Antigravity CLI-এর মাধ্যমে codemender-security প্লাগ-ইন ইনস্টল করুন:
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
আউটপুটটি নিম্নলিখিতটির মতো:
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
প্লাগ-ইনটি দুটি দক্ষতা যোগ করে যা Antigravity-কে শেখায় কীভাবে CodeMender-এর মাধ্যমে কোড অডিট এবং ঠিক করতে হয়, একটি সর্বদা-চালু নিরাপত্তা নিয়ম এবং একটি হুক যা Antigravity চালানোর আগে প্রতিটি শেল কমান্ড চেক করে। প্লাগ-ইন চালু করা আছে কিনা তা চেক করুন:
agy plugin list
আউটপুটটি নিম্নলিখিতটির মতো:
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
OWASP Juice Shop কোড পান
আপনি OWASP Juice Shop ব্যবহার করেন, যা পার্ট ১ ও পার্ট ২-এর মতো একই Node.js ও TypeScript অ্যাপ্লিকেশন।
এই কোডল্যাব যে Juice Shop রিলিজের সাথে পরীক্ষা করা হয়েছে, সেটি ক্লোন করুন এবং আপনার কাজের জন্য একটি ব্রাঞ্চ তৈরি করুন:
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop-এ Node.js 22 থেকে 26 পর্যন্ত ভার্সন কাজ করে। আপনার ভার্সন চেক করুন:
node --version
Cloud Shell-এ, আউটপুট নিম্নলিখিতটির মতো হয়:
v26.13.0
আপনার ভার্সন 22-এর কম হলে, Node.js 22 ইনস্টল করুন এবং নতুন ট্যাবের জন্য এটিকে ডিফল্ট হিসেবে সেট করুন:
nvm install 22
nvm alias default 22
সার্ভার ডিপেন্ডেন্সি ইনস্টল করে সার্ভার কম্পাইল করুন। --ignore-scripts ফ্ল্যাগ Angular ফ্রন্টএন্ড বিল্ড এড়িয়ে যায়, যা এই কোডল্যাবে আপনার প্রয়োজন নেই:
npm install --ignore-scripts && npm run build:server
আউটপুটটি এই ধরনের লাইনের মাধ্যমে শেষ হয়। আপনি npm warn deprecated মেসেজ এবং npm audit সারসংক্ষেপ উপেক্ষা করতে পারেন: এগুলি Juice Shop-এর ডিপেন্ডেন্সি সম্পর্কে এবং এই কোডল্যাব আপনার যোগ করা কোডের উপর ফোকাস করে।
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
CodeMender আপনার কোড পরিবর্তন করার আগে, প্লাগ-ইন আপনার কাজকে একটি চেকপয়েন্ট হিসেবে কমিট করে যাতে কিছুই হারিয়ে না যায় এবং আপনি এই কোডল্যাবের শেষে আপনার ফিচার কমিট করেন। দুটি কমিটের জন্যই Git পরিচয় প্রয়োজন। এই রিপোজিটরির জন্য একটি সেট করুন:
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
Antigravity চালু করুন
প্লাগ-ইনের ইনস্টলার CodeMender CLI (cm) ~/.local/bin-এ রাখে যখন সেই ডিরেক্টরি আপনার PATH-এ থাকে। AGY_ADC_AUTH, true হলে (অ্যাপ্লিকেশন ডিফল্ট ক্রেডেনশিয়াল (ADC) সেট-আপ করা দেখুন), Antigravity, gcloud auth application-default login-এর মাধ্যমে আপনার তৈরি করা অ্যাপ্লিকেশন ডিফল্ট ক্রেডেনশিয়ালের সাহায্যে সাইন-ইন করতে পারবে। এই ট্যাব এবং নতুন ট্যাব ও রিকানেক্টের জন্য ~/.bashrc-এ, দুটিই সেট করুন এবং তারপর রিপোজিটরি থেকে Antigravity লঞ্চ করুন:
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity আপনার অ্যাপ্লিকেশন ডিফল্ট ক্রেডেনশিয়াল দিয়ে সাইন-ইন করে এবং আপনার Google Cloud প্রোজেক্টে Gemini ব্যবহার করে, তাই এটি আপনাকে Google অ্যাকাউন্ট দিয়ে সাইন-ইন করতে বলে না।
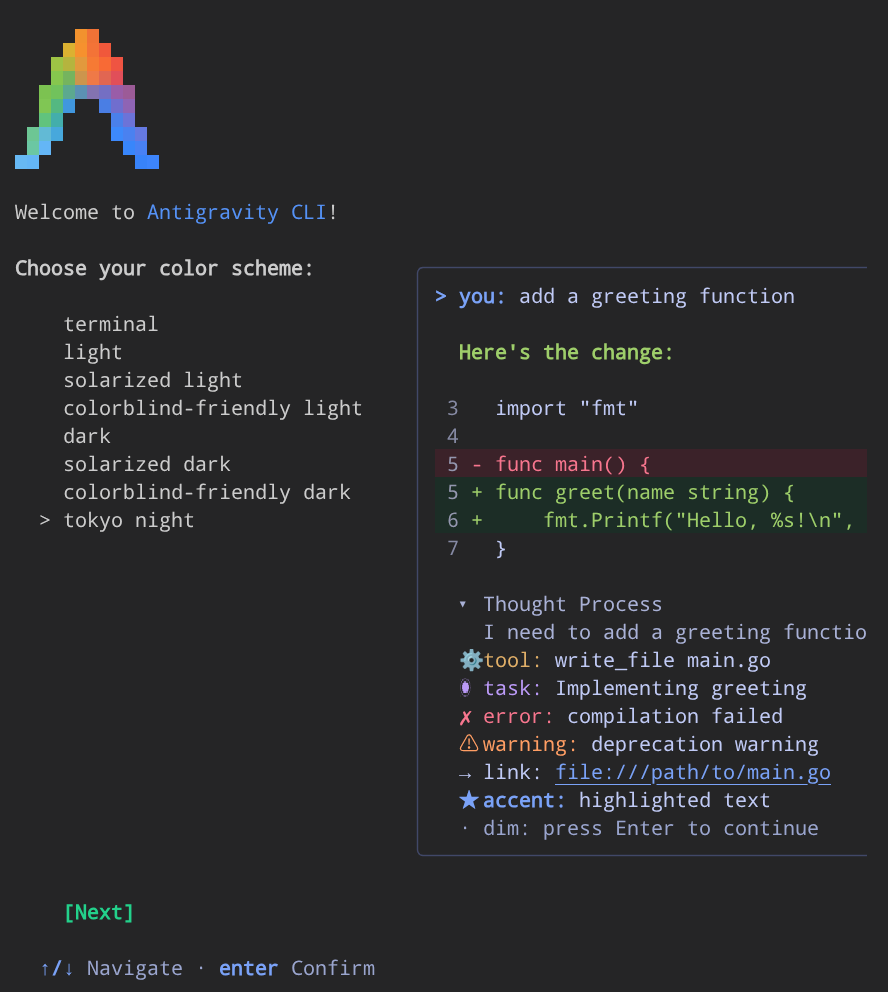
আপনি প্রথমবার agy লঞ্চ করলে, এটি নিম্নলিখিত স্ক্রিনের মতো একটি স্বাগত স্ক্রিন দেখায়:
প্রথমবার রান করার প্রম্পট সম্পূর্ণ করুন:
- উপর ও নিচের দিকের তীরচিহ্ন ব্যবহার করে আপনার পছন্দের রঙের স্কিম বেছে নিন, তারপর Enter টিপুন।
- প্রম্পট করা হলে ব্যবহারের শর্তাবলীতে সম্মতি জানান।
- প্রম্পট করা হলে, আপনি বর্তমান ওয়ার্কস্পেস ডিরেক্টরি,
~/juice-shopবিশ্বাস করেন কিনা তা কনফার্ম করুন।
এই কোডল্যাবের বাকি অংশে Antigravity প্রম্পটে প্রম্পট লিখুন। দ্বিতীয় Cloud Shell ট্যাবে শেল কমান্ড রান করুন।
পরিবেশ চেক করুন
Antigravity-তে, এগুলি লিখুন:
Check that the CodeMender plugin and its environment are ready.
Antigravity প্লাগ-ইনের এনভায়রনমেন্ট চেক রান করে। নতুন Cloud Shell-এ, CodeMender CLI এখনও ইনস্টল করা হয়নি, তাই আউটপুট নিম্নলিখিতটির মতো:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity কোনও কিছু ডাউনলোড করার আগে আপনার অনুমতি চায়: প্লাগ-ইনের গার্ডরেল আপনার সম্মতি ছাড়া কোনও এজেন্টকে সফ্টওয়্যার ইনস্টল করতে দেয় না। ইনস্টলেশন অনুমোদন করুন। Antigravity cm ইনস্টল করে এবং আবার চেক করে। আউটপুটটি নিম্নলিখিতটির মতো:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
Juice Shop-এর জন্য CodeMender সেট-আপ করুন
CodeMender একটি বিল্ড কমান্ড রান করে তার লেখা প্যাচ যাচাই করে। Antigravity-তে, এগুলি লিখুন:
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity, CodeMender শুরু করে, বিল্ড কমান্ড সেট করে এবং কনফিগারেশন চেক করে। Ctrl+O-এর মাধ্যমে কমান্ড আউটপুট বড় করে এর মতো বিবরণ দেখুন:
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
দুটি সতর্কতা প্রত্যাশিত: এই ক্লায়েন্ট কানেক্টিভিটি চেক সমর্থন করে না এবং CodeMender প্রথম স্ক্যানে তার স্টেট ডেটাবেস তৈরি করে। Antigravity সরাসরি "npm run build:server"-এ build.command সেট করতে পারে (যেহেতু npm package.json খুঁজতে যায়) অথবা cd "$(git rev-parse --show-toplevel)" &&-এর সাথে প্রিফিক্স করতে পারে যাতে রিপোজিটরি রুট প্রয়োজন এমন কমান্ড সঠিক ডিরেক্টরি থেকে রান করে। প্লাগ-ইনটি .codemender/-কে .git/info/exclude-এ যোগ করে, যাতে CodeMender-এর লোকাল ফাইলগুলি আপনার কমিটে কখনও শেষ না হয়।
Antigravity তারপর CodeMender-এর স্যান্ডবক্সে আপনার বিল্ড কমান্ড রান করে, ঠিক যেভাবে CodeMender তার সমাধান যাচাই করে, যাতে আপনি প্রথম সমাধানের আগেই জানতে পারেন যে যাচাইকরণ কাজ করতে পারে। এই চেক কোনও Gemini টোকেন ব্যবহার করে না। আউটপুটটি দেখতে অনেকটা এরকম হবে:
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
স্যান্ডবক্সে, বিল্ডের কোনও নেটওয়ার্ক অ্যাক্সেস নেই এবং এটি শুধু আপনার রিপোজিটরির মধ্যে লিখতে পারে। এছাড়াও, স্যান্ডবক্স Juice Shop-এর .npmrc ফাইল (npm সেটিংস ফাইলে রেজিস্ট্রি টোকেন থাকতে পারে) এবং ftp/encrypt.pyc (Juice Shop-এর কোনও একটি চ্যালেঞ্জ থেকে কম্পাইল করা Python ফাইল) ব্লক করেছে। বিল্ডের জন্য সেইসব ফাইলের প্রয়োজন নেই, তাই এটি সফল হয়েছে। এখানে আপনার বিল্ড ব্যর্থ হলে, CodeMender-কে সমাধান করার জন্য বলার আগে কারণটি ঠিক করুন, যেমন প্রথমে অনুপস্থিত ডিপেন্ডেন্সি ইনস্টল করে: বিল্ড স্যান্ডবক্সে কিছু ডাউনলোড করতে পারে না।
৩. AI সাপোর্ট অ্যাসিস্ট্যান্টের ভাইব কোড তৈরি করো
এখন অনেক ডেভেলপার যেভাবে ফিচার তৈরি করেন, আপনিও সেভাবে করতে পারেন: এটির বিবরণ দিন এবং AI-কে এটি লিখতে দিন।
ফিচারটি বর্ণনা করুন
Antigravity-তে, এগুলি লিখুন:
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity routes/aiAssistant.ts তৈরি করে, @google/genai প্যাকেজ ইনস্টল করে এবং server.ts-এ রাউটার মাউন্ট করে।
এটি কম্পাইল করে কিনা তা চেক করুন
আপনার দ্বিতীয় Cloud Shell ট্যাবে, রান করুন:
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
আউটপুট:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
ফিচারটি কম্পাইল করে এবং আপনি যা করতে বলেছেন তা করে। মনে হচ্ছে হয়ে গেছে, তবে এখনই কমিট করবেন না।
ঐচ্ছিক: রেফারেন্স ভার্সন ব্যবহার করুন
AI অ্যাসিস্ট্যান্ট প্রতিবার একই কোড জেনারেট করে না। Antigravity যদি অন্য কোড লিখে থাকে, যেমন এমন কোড যা আগে থেকেই প্যারামিটারাইজড কোয়েরি ব্যবহার করে, তাহলে পরবর্তী ধাপে CodeMender-এর ফলাফল এই কোডল্যাব থেকে আলাদা হতে পারে। আরও ভালোভাবে অনুসরণ করতে, আপনার ভার্সনটি রেফারেন্স ভার্সন দিয়ে পরিবর্তন করুন। আপনার দ্বিতীয় ট্যাবে, রান করুন:
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
রেফারেন্স ভার্সন ঠিক জায়গায় আছে কিনা তা চেক করুন:
git status --short
grep -n "app.use('/api/assistant'" server.ts
আউটপুট:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
git status যদি Antigravity-এর তৈরি করা অন্যান্য ফাইলের তালিকা দেখায়, তাহলে সেগুলি মুছে দিন।
৪. কমিট করার আগে CodeMender-কে জিজ্ঞাসা করুন
AI-জেনারেটেড কোড কমিট করার আগে, এটি চেক করুন। Antigravity-তে, এগুলি লিখুন:
Is this safe to commit? Check my changes with CodeMender.
Antigravity একটি ডিফ স্ক্যান (cm_diff_scan.sh) চালায়: CodeMender শুধুমাত্র আপনার করা পরিবর্তনগুলি চেক করে, পুরো রিপোজিটরি নয়। স্ক্যান করতে কয়েক মিনিট সময় লাগে এবং Antigravity তার উত্তরে ফলাফলের সারসংক্ষেপ দেখায় (প্রতিটি ফাইলের সম্পূর্ণ জব লগ দেখতে স্ক্যান কমান্ডে Ctrl+O প্রেস করুন):
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
এখানে কী ঘটেছে তা দেওয়া হল:
- ব্যাকগ্রাউন্ডে (
cm_diff_scan.shধাপটি বড় করতেCtrl+Oপ্রেস করলে দেখতে পাবেন), CodeMender আপনার তিনটি পরিবর্তিত ফাইল চেক করেছে—যার মধ্যে রয়েছে ট্র্যাক না করাroutes/aiAssistant.ts, যা প্লাগ-ইন অটোমেটিক স্ক্যানে যোগ করে—এর সাথে আপনার পরিবর্তনের ফলে প্রভাবিত হওয়া তিনটি ১-হপ প্রতিবেশী ফাইল (app.ts,lib/utils.tsএবংfrontend/src/app/Services/local-backup.service.ts)। - Juice Shop-এ ইচ্ছাকৃতভাবে অনেক দুর্বলতা রাখা হয়েছে, কিন্তু CodeMender আগে থেকে থাকা সমস্যাগুলি উপেক্ষা করে শুধু আপনার পরিবর্তনের ফলে তৈরি হওয়া
HIGH-তীব্রতার SQL ইনজেকশন সম্পর্কে রিপোর্ট করেছে। CI Gate Failure(--fail-on=CRITICAL,HIGH) মানে হল "এখনই কমিট করবেন না"। এটি একটি স্ক্যান ফলাফল, ক্র্যাশ নয় এবং রান করার সময় লগ করা যেকোনও প্রত্যাশিত স্যান্ডবক্স রিড ব্লক (যেমন, Juice Shop-এর.npmrcএবংftp/encrypt.pycফাইল) ফলাফলকে প্রভাবিত করে না।
প্লাগ-ইনটি CodeMender-কে নন-ইন্টার্যাক্টিভভাবে রান করে (-y-এর সাথে, প্লাস --bypass-warning যখন এটি কোড ঠিক করে), তাই CodeMender নিজে থেকে কনফার্মেশনের জন্য জিজ্ঞাসা করে না। Antigravity এবং প্লাগ-ইনের ঝুঁকিপূর্ণ অ্যাকশনের জন্য গার্ডরেল আপনাকে জিজ্ঞাসা করে।
৫. AI কী ভুল করেছে তা বোঝা
Antigravity-কে জিজ্ঞাসা করুন যে এটি কী ভুল করেছে। Antigravity-তে, এগুলি লিখুন:
Explain the findings and show me the vulnerable code.
নতুন ফাইলে SQL ইঞ্জেকশন (CWE-89)
/order-status এন্ডপয়েন্ট orderId কোয়েরি প্যারামিটারকে সরাসরি SQL স্টেটমেন্টে রাখে:
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
Antigravity-এর ব্রেকডাউন টেন্ট ফ্লো ট্রেস করে:
- সোর্স (
req.query.orderId): কোয়েরি স্ট্রিং থেকে পাওয়া ব্যবহারকারীর ইনপুট যা বিশ্বস্ত নয়। - প্রোপাগেশন (টেমপ্লেট লিটারেল): এস্কেপিং, টাইপ যাচাইকরণ বা প্যারামিটারাইজেশন ছাড়াই সরাসরি
`... '${orderId}'`-এ ইন্টারপোলেট করা হয়েছে। - সিঙ্ক (
models.sequelize.query(...)): SQLite-এ সরাসরি র SQL স্ট্রিং পাস করে।
রিপোর্টে দুটি অ্যাটাক ভেক্টরও দেখানো হয়েছে: যেকেউ GET /api/assistant/order-status?orderId=1' OR '1'='1 পাঠিয়ে সব ডেলিভারি রেকর্ড ফেরত পেতে পারে অথবা UNION SELECT ব্যবহার করে অন্যান্য টেবিল পড়তে পারে, যেমন Users-এ ব্যবহারকারীর ক্রেডেনশিয়াল।
স্ক্যান কী ফ্ল্যাগ করেনি: নতুন রুটে কোনও যাচাইকরণ নেই
CodeMender routes/aiAssistant.ts-এ SQL ইনজেকশন ধরেছে এবং Antigravity-এর এক্সপ্লয়েট ব্যাখ্যায় এমনকি উল্লেখ করা হয়েছে যে একজন যাচাই না করা আক্রমণকারী এন্ডপয়েন্ট কল করতে পারে—তবুও স্ক্যান server.ts ফ্ল্যাগ করেনি। আপনার বাকি পরিবর্তন নিজে চেক করুন। আপনার দ্বিতীয় ট্যাবে, রান করুন:
cd ~/juice-shop
git diff server.ts
আউটপুট:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts, /api/assistant-কে সর্বজনীনভাবে মাউন্ট করে, security.isAuthorized()-এর মতো যাচাইকরণ বা ভূমিকা চেক না করে, /rest/basket বা /b2b/v2-এর মতো সুরক্ষিত এন্ডপয়েন্টের মতো নয়। এটি দুটি এন্ডপয়েন্টকেই প্রকাশ করে: একজন অননুমোদিত কলার /order-status-এর অপব্যবহার করতে পারেন এবং যে কেউ /refund-triage-এ অনুরোধ পাঠিয়ে আপনার কোম্পানিকে Gemini কলের জন্য অর্থ প্রদান করতে বাধ্য করতে পারেন।
এমনকি যে রানগুলিতে CodeMender SQL ইনজেকশনের জন্য অননুমোদিত পাথ হিসাবে server.ts রিপোর্ট করে, তার রিপোর্টে /refund-triage উল্লেখ করে না। আপনার সম্পূর্ণ পরিবর্তনের পার্থক্য সবসময় পড়ে দেখুন; স্ক্যান ফলাফল আপনার কোড যে নিরাপদ তার প্রমাণ নয়।
৬. সঠিক টুল ব্যবহার করে প্রতিটি সমস্যার সমাধান করুন
দুটি সমস্যার জন্য আলাদা আলাদা সমাধান প্রয়োজন:
- SQL ইঞ্জেকশন: CodeMender এটি রিপোর্ট করেছে, তাই CodeMender-কে এটি ঠিক করতে দিন। CodeMender একটি প্যাচ লিখে এবং আপনার বিল্ড কমান্ডের মাধ্যমে এটি যাচাই করে, এবং তারপর প্লাগ-ইনটি নতুন দুর্বলতার জন্য সমাধানটি চেক করে।
- যাচাইকরণ করা হয়নি: এই সমস্যার সমাধান এমন একটি প্যাটার্ন অনুসরণ করে যা
server.tsআগে থেকেই অন্যান্য এন্ডপয়েন্টের জন্য ব্যবহার করে:security.isAuthorized()। আপনি ঠিক জানেন যে কী পরিবর্তন করতে হবে, তাই Antigravity-কে বলুন এবং এটি কয়েক সেকেন্ডের মধ্যে পরিবর্তন করে দেবে। এই সমাধানটি/refund-triageসহ উভয় এন্ডপয়েন্টকেই সুরক্ষিত করে, যা CodeMender-এর রিপোর্টে উল্লেখ করা হয়নি।
দুটি সমস্যারই সমাধান করতে বলুন
Antigravity-তে, এগুলি লিখুন:
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity, CodeMender-এর রেমিডিয়েশন লুপ চালায়, server.ts এডিট করে, তিনটি ফাইলই স্টেজ করে, স্টেজ করা ডিফারেন্স আবার স্ক্যান করে এবং চারটি অ্যাকশনেরই সারসংক্ষেপ প্রিন্ট করে (বিস্তারিত লগ দেখতে যেকোনও কমান্ডে Ctrl+O প্রেস করুন)।
CodeMender, SQL ইঞ্জেকশন সংক্রান্ত সমস্যার সমাধান করে। Antigravity সেই একটি ফাইন্ডিংয়ের জন্য প্লাগ-ইনের রেমিডিয়েশন লুপ রান করে, যাতে ১০ থেকে ১৫ মিনিট সময় লাগে। রেমিডিয়েশন আউটপুট বড় করলে তা দেখতে অনেকটা এরকম হয়:
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
CodeMender যখন আপনার কাজ ঠিক করছিল, তখন প্লাগ-ইন কীভাবে আপনার কাজ সুরক্ষিত রেখেছিল তা এখানে দেওয়া হল:
- এটি চেকপয়েন্ট হিসেবে আপনার কমিট না করা কাজ কমিট করেছে, যাতে CodeMender ঠিক আপনার কোডেই কাজ করে এবং এর সমাধান একটি আলাদা কমিট হয়ে যায় যা প্লাগ-ইন চেক করতে পারে। CodeMender 0.17.0 বা তার পরবর্তী ভার্সনের সাথে, প্লাগ-ইনটি
cm fix-কে আপনার ওয়ার্কস্পেস (--no-reset) রিসেট না করতেও বলে। - এটি টোকেন ব্যবহার না করেই আবার CodeMender-এর স্যান্ডবক্সে বিল্ড চেক করেছে, যাতে এটি এমন কোনও সমাধান শুরু না করে যা CodeMender যাচাই করতে পারে না।
- CodeMender একটি ছোট প্যাচ লিখেছে যা SQL স্ট্রিংয়ে
orderIdযোগ করার পরিবর্তে, Sequelize-এ বাউন্ড:orderIdরিপ্লেসমেন্ট প্যারামিটার হিসেবে পাস করে। - CodeMender তার স্যান্ডবক্সে আপনার বিল্ড কমান্ড রান করে প্যাচ যাচাই করেছে, যার ফলাফল সেট-আপের সময় আপনার বিল্ড চেকের মতোই। প্লাগ-ইনটি তখন স্যান্ডবক্সের বাইরে আবার বিল্ডটি রান করে, যাতে এটি সমাধানটি কমিট করার আগে কাজ করে।
- প্লাগ-ইনটি নতুন দুর্বলতার জন্য ফিক্স কমিট চেক করেছে এবং কোনও দুর্বলতা খুঁজে পায়নি।
- এটি শেষ হলে, প্লাগ-ইন আপনার পরিবর্তনগুলি আনকমিটেড কাজ হিসাবে রিস্টোর করেছে, এখন সমাধান সহ।
Antigravity যাচাইকরণ যোগ করে। এটি server.ts-এ রাউটার মাউন্ট করা লাইনে security.isAuthorized() যোগ করে। পরবর্তী ধাপে আপনি সঠিক পরিবর্তন পর্যালোচনা করতে পারবেন।
অ্যান্টিগ্র্যাভিটি সবকিছু আবার চেক করে। এটি সব পরিবর্তন স্টেজ করে এবং আরেকটি ডিফারেন্স স্ক্যান চালায়, যাতে কয়েক মিনিট সময় লাগে:
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
দুটি ফলাফলই চলে গেছে: SQL ইনজেকশন ঠিক করা হয়েছে এবং আপনি যা যা কমিট করতে চলেছেন, নতুন যাচাইকরণ সহ, তার সবকিছু চেক করে কোনও ফলাফল পাওয়া যায়নি।
পরিবর্তন পর্যালোচনা করুন
কমিট করার ক্ষেত্রে আর কোনও বাধা নেই, তবে আপনিই এখনও এটি কমিট করেন। আপনার দ্বিতীয় ট্যাবে, সার্ভার ইউনিট টেস্ট রান করুন:
cd ~/juice-shop
npm run test:server
আউটপুটের শেষ অংশটি দেখতে অনেকটা এইরকম:
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
তারপর, ফিচারটি এখন কীভাবে মাউন্ট করা হয়েছে তা পর্যালোচনা করুন:
git diff --staged server.ts
আউটপুট:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
৭. সেফটি নেট সহ কমিট করুন
আপনার পরিবর্তন আর কোনও কিছু ব্লক করছে না। এটি কমিট করুন এবং ভবিষ্যতে প্রতিটি কমিট চেক করা হচ্ছে কিনা তা নিশ্চিত করুন। Antigravity-তে, এগুলি লিখুন:
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
একটি হুক রিপোজিটরিতে প্রতিটি ভবিষ্যতের কমিট কীভাবে কাজ করে তা পরিবর্তন করে, তাই প্লাগ-ইনের গার্ডরেল Antigravity-কে প্রথমে আপনার অনুমতি চাইতে বাধ্য করে। অনুরোধে কারণ ব্যাখ্যা করা হয়েছে:
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
এটি অনুমোদন করুন। Antigravity হুক ইনস্টল করে এবং আপনার পরিবর্তন কমিট করে। আউটপুটটি দেখতে অনেকটা এরকম হবে:
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
কমিট করতে এক সেকেন্ডের কম সময় লেগেছে। হুক দেখেছে যে এই সঠিক স্টেজ করা পরিবর্তনগুলি ইতিমধ্যেই একটি ডিফারেন্স স্ক্যান পাস করেছে, তাই এটি আবার স্ক্যান করেনি। এখন থেকে, এই রিপোজিটরিতে সোর্স পরিবর্তন সহ প্রতিটি কমিট প্রথমে চেক করা হয় এবং ব্লকিং ফাইন্ডিং সহ একটি কমিট ব্লক করা থাকে যতক্ষণ না আপনি সেগুলি ঠিক করেন।
৮. নিরাপত্তার জন্য আপনাকে কত খরচ করতে হবে তা দেখুন
Antigravity-তে, এগুলি লিখুন:
How much did CodeMender cost me? Show the token usage.
Antigravity cm stats রান করে (২৩ মিনিট ৪৬ সেকেন্ডে ১৭১টি পোল জুড়ে ২৪টি অনুরোধ)। ব্রেকডাউনটি দেখতে এইরকম:
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
টোকেনকে ডলারে পরিবর্তন করতে, CodeMender যে মডেল ব্যবহার করেছে তার জন্য Gemini-র দাম ব্যবহার করুন, যা আপনার প্রথম স্ক্যান নাম: Gemini 3.8 Flash (Standard, global)। ক্যাশ করা ইনপুটের খরচ হল সাধারণ ইনপুটের দামের এক দশমাংশ এবং থিঙ্কিং টোকেন আউটপুট হিসেবে বিল করা হয়:
প্রতি ১ মিলিয়ন টোকেনের দাম | ইনপুট | ক্যাশে করা ইনপুট | আউটপুট (চিন্তাভাবনা সহ) |
৩১ ডিসেম্বর, ২০২৬ পর্যন্ত | US$০.৭৫ | US$০.০৭৫ | US$৩.৭৫ |
১ জানুয়ারি, ২০২৭ থেকে | US$১.৫০ | US$০.১৫ | US$৭.৫০ |
উপরের রানটির জন্য, এটি কাজ করে:
কমান্ড | আনক্যাশড ইনপুট | ক্যাশে করা ইনপুট | আউটপুট ও থিঙ্কিং | ৩১ ডিসেম্বর, ২০২৬ পর্যন্ত | ১ জানুয়ারি, ২০২৭ থেকে |
| ৭১৬,২২৪ | 1,813,096 | ৯৪,৯৪৪ | ১.০৩ মার্কিন ডলার (USD) | $২.০৬ মার্কিন ডলার (USD) |
| ১৪৬,৫৬৭ | ৪৯৩,৮৫১ | ৮,৫১৫ | $০.১৮ মার্কিন ডলার (USD) | $০.৩৬ মার্কিন ডলার (USD) |
মোট | ৮৬২,৭৯১ | 2,306,947 | ১০৩,৪৫৯ | $১.২১ | $২.৪২ |
এইসব সংখ্যা শুধুমাত্র CodeMender-এর ক্ষেত্রে প্রযোজ্য। Antigravity-এর নিজস্ব Gemini অনুরোধও আপনার Google Cloud প্রোজেক্টে রান করে এবং cm stats সেগুলি গণনা করে না।
এটি আপনাকে কী জানায়:
- প্রতিটি পরিবর্তন চেক করার খরচ কম: তিনটি ডিফারেন্স স্ক্যান (আপনার প্রথম চেক, লুপের ফিক্স কমিট চেক এবং স্টেজেড রি-চেক) করতে মোট খরচ প্রায়$১.০৩ মার্কিন ডলার।
- টোকেন কাউন্ট মানেই খরচ নয়:
cm fixপ্রায় ৬৪৯ হাজার টোকেন ব্যবহার করেছে এবং এর ইনপুট টোকেনের ৭৭% ক্যাশে করা হয়েছে, তাই যাচাই করা ফিক্সের জন্য প্রায়$০.১৮ মার্কিন ডলার খরচ হয়েছে। - সেফটি নেট কোনও স্ক্যান আবার ব্যবহার করতে পারলে তার জন্য কোনও খরচ হয় না: হুক শেষ স্ক্যানটি আবার ব্যবহার করেছে, তাই কমিটটি ফ্রি ছিল।
৯. অপ্রয়োজনীয়গুলি মুছুন
প্রি-কমিট হুক সরিয়ে দিন
Antigravity-তে, এগুলি লিখুন:
Uninstall the CodeMender pre-commit hook.
আউটপুট:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
Antigravity সেশন থেকে বেরিয়ে আসুন
আপনার ব্যাশ শেলে ফিরে যেতে /exit লিখে (বা Ctrl+D Ctrl+D প্রেস করে) Antigravity থেকে বেরিয়ে আসুন:
/exit
Juice Shop-এর ওয়ার্কিং কপি মুছে দিন
আপনার টার্মিনালে, রিপোজিটরি মুছে দিন। এটি CodeMender-এর লোকাল স্টেট ও লগও মুছে দেয়, যা রিপোজিটরির .codemender/ ডিরেক্টরিতে সেভ করা থাকে:
cd ~
rm -rf ~/juice-shop
বিকল্প হিসেবে, CodeMender CLI সরিয়ে দিন, Antigravity-কে আপনার অ্যাপ্লিকেশন ডিফল্ট ক্রেডেনশিয়াল দিয়ে সাইন-ইন করা বন্ধ করুন এবং সেগুলি প্রত্যাহার করুন:
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
১০. অভিনন্দন
অভিনন্দন! আপনি পার্ট ৩ সম্পূর্ণ করেছেন এবং সম্পূর্ণ CodeMender ট্রিলজি সহ DevSecOps-এ দক্ষতা অর্জন করেছেন।
এই ট্রিলজিতে সুরক্ষিত ডেভেলপমেন্টের তিনটি লুপ কভার করা হয়েছে:
- পার্ট ১, ডেভেলপার ইনার লুপ: CodeMender CLI (
cm find,cm verifyএবংcm fix) সহ ইন্টার্যাক্টিভ, লোকাল-ফার্স্ট রিপোজিটরি অডিটিং এবং প্যাচ যাচাইকরণ। - পার্ট ২, CI/CD পাইপলাইন আউটার লুপ: অটোমেটেড কন্টিনিউয়াস সিকিউরিটি স্ক্যানিং, GitHub অ্যাকশন ইন্টিগ্রেশন, কীলেস Google Cloud Workload Identity Federation (WIF) এবং সেল্ফ-হিলিং পুল রিকোয়েস্ট।
- পার্ট ৩, AI-নেটিভ ভাইব-কোডিং লুপ (এই কোডল্যাব): আপনি কমিট করার আগে AI-জেনারেটেড পরিবর্তন চেক করুন, সঠিক টুল দিয়ে প্রতিটি ফাইন্ডিং ঠিক করুন এবং Antigravity-র সাথে কথোপকথনের মাধ্যমে প্রতিটি কমিট চেক করে রাখুন।
আপনি যা কভার করেছেন
- কমিট করার আগে চেক করুন: CodeMender শুধু আপনার পরিবর্তন চেক করেছে, যার মধ্যে নতুন ফাইলও রয়েছে এবং AI-এর মাধ্যমে ইন্ট্রোডিউস করা SQL ইনজেকশন ধরেছে।
- স্ক্যান করার পরেও পর্যালোচনা করা: আপনি নিজেই ডিফারেন্সিয়াল কোড পড়েছেন এবং দেখেছেন যে যাচাইকরণ না করার ফলে SQL ইনজেকশনের চেয়েও বেশি সমস্যা দেখা যায়, কারণ AI ব্যবহার করে এমন স্ক্যানার প্রতিটি রান করার সময় সব সমস্যা রিপোর্ট করে না।
- প্রতিটি সমস্যার সমাধানের জন্য সঠিক টুল: CodeMender, SQL ইনজেকশনের জন্য সমাধান লিখেছে এবং যাচাই করেছে। Antigravity, Juice Shop-এর নিজস্ব
security.isAuthorized()মিডলওয়্যার সহ, আপনার চাওয়া যাচাইকরণ চেক যোগ করেছে। - গার্ডরেল যা প্রথমে জিজ্ঞাসা করে: প্লাগ-ইনটি Antigravity-কে CodeMender CLI এবং প্রি-কমিট হুক ইনস্টল করার আগে জিজ্ঞাসা করতে বাধ্য করেছে। এছাড়াও, এটি আপনার বিল্ড CodeMender-এর স্যান্ডবক্সে চেক করেছে যাতে কোনও ফিক্স টোকেন খরচ করতে না পারে এবং CodeMender কোড ফিক্স করার সময় আপনার আনকমিটেড কাজ সুরক্ষিত রেখেছে।
- প্রতিটি কমিটের জন্য একটি নিরাপত্তা নেট: প্রি-কমিট হুক প্রতিটি ভবিষ্যতের কমিট চেক করে এবং এটি এমন একটি স্ক্যান পুনরায় ব্যবহার করে যা ইতিমধ্যেই পাস করেছে।
- খরচ সম্পর্কে সচেতনতা: CodeMender-এর ধাপগুলির জন্য খরচ প্রায় US$১.২১ (শুরুর দিকের দাম শেষ হওয়ার পরে প্রায় US$২.৪২)।
ডেভেলপারের মানসিকতায় পরিবর্তন
টিকচিহ্ন সরানো ভাইব কোডিং | CodeMender-এর মাধ্যমে ভাইব কোডিং |
কম্পাইল করার সময় কমিট করা: AI সুরক্ষিত কোড লিখেছে বলে আশা করা। | কমিট করার আগে চেক করুন: আপনার করা পরিবর্তনের ডিফারেন্সিয়াল স্ক্যান করতে মাত্র কয়েক মিনিট সময় লাগে। |
স্ক্যানার যা ফ্ল্যাগ করে শুধু তা পর্যালোচনা করা: AI যা বাদ দেয় তা মিস করা, যেমন অন্য ফাইলে যাচাইকরণ চেক মিস করা। | পুরো পরিবর্তন পর্যালোচনা করা: CodeMender প্রতিটি পরিবর্তিত ফাইল এবং আপনার পরিবর্তনের ফলে প্রভাবিত ফাইলগুলি চেক করে এবং আপনি এখনও পার্থক্যটি পড়েন, কারণ স্ক্যানার কোনও ফাঁক মিস করতে পারে। |
সবকিছু ম্যানুয়ালি ঠিক করুন, অথবা কিছুই করবেন না: টুল যাচাই করতে পারে এমন সমস্যা ঠিক করার জন্য সময় দিন। | প্রতিটি সমস্যার সমাধানের জন্য সঠিক টুল ব্যবহার করুন: CodeMender-এর মাধ্যমে রিপোর্ট করা সমস্যার জন্য যাচাই করা প্যাচ, আপনার খুঁজে পাওয়া ফাঁকফোকরের জন্য Antigravity-এর মাধ্যমে করা সুনির্দিষ্ট পরিবর্তন। |
স্মৃতির উপর নির্ভর করা: পরবর্তী পরিবর্তন চেক করতে ভুলে যাওয়া। | হুককে মনে রাখতে দিন: প্রতিটি কমিট চেক করা হয়, একই পরিবর্তন দুবার স্ক্যান না করেই। |
এর পরে কী করতে হবে
- পার্ট ১-এ প্লাগ-ইনের পিছনে CodeMender CLI সম্পর্কে জানুন: CodeMender-এর মাধ্যমে আপনার অ্যাপ্লিকেশন সুরক্ষিত করুন (OWASP জুস শপে
cm find,cm verifyএবংcm fix)। - পার্ট ২-এ একই চেকের মাধ্যমে প্রতিটি পুল রিকোয়েস্ট গেট করুন: CodeMender-এর মাধ্যমে আপনার CI/CD পাইপলাইন সুরক্ষিত করুন (GitHub অ্যাকশন, WIF এবং SARIF)।
- Google Cloud CodeMender ডকুমেন্টেশন এক্সপ্লোর করুন।
- codemender-security প্লাগ-ইন GitHub রিপোজিটরি পর্যালোচনা করুন।
- আপনার Antigravity সেট-আপে
codemender-securityপ্লাগ-ইন ইনস্টল করুন এবং কমিট করার আগে AI-জেনারেটেড পরিবর্তন চেক করুন।