

1. Hinweis
Willkommen bei Teil 3 der DevSecOps mit CodeMender-Trilogie:
- Teil 1: Anwendung mit CodeMender sichern (Prüfung der inneren Entwicklerschleife im OWASP Juice Shop).
- Teil 2: CI/CD-Pipeline mit CodeMender schützen (Automatisierung der Outer-Loop-Pipeline mit GitHub Actions, WIF und SARIF).
- Teil 3 (dieses Codelab): Vibe-codierte Anwendungen mit CodeMender und Antigravity schützen (KI-nativer Sicherheitszyklus für LLM-generierte Full-Stack-Funktionen).
Die Geschichte
Ihr Produktmanager möchte einen Prototyp eines Gemini-basierten Kundensupport-Assistenten für OWASP Juice Shop – und zwar noch heute. Sie beschreiben die Funktion für Antigravity (
agy
) und ein paar Minuten später wird es kompiliert. Sieht fertig aus.
KI-Programmierassistenten sind jedoch auf funktionierenden Code optimiert, nicht auf sicheren Code. Sie tun, was Sie verlangen, und fügen selten etwas hinzu, wonach Sie nicht gefragt haben. Bevor Sie die Änderungen übernehmen, bitten Sie Antigravity, Ihre Änderungen mit CodeMender zu prüfen. Dieses Codelab folgt dieser Geschichte:
- Sie programmieren die Funktion mit Antigravity per Vibe Coding.
- CodeMender prüft nur die Änderungen und blockiert den Commit, wenn eine SQL-Injection in der neuen Route erkannt wird.
- Sie prüfen den Diff selbst und finden, was der Scan nicht erkannt hat: Ohne Authentifizierung auf der neuen Route sind beide Endpunkte – einschließlich kostenpflichtiger Gemini-Aufrufe – für jeden zugänglich.
- CodeMender schreibt und validiert die Korrektur für die SQL-Injection. Antigravity fügt die Authentifizierung hinzu.
- Sie führen einen Commit aus und ein Pre-Commit-Hook sorgt dafür, dass jeder zukünftige Commit geprüft wird.
- Sie sehen, was die CodeMender-Schritte kosten.
Sie führen Sicherheitstools nie manuell aus. Antigravity verwendet das Open-Source-codemender-security.
-Plug-in, mit dem CodeMender sicher ausgeführt werden kann:
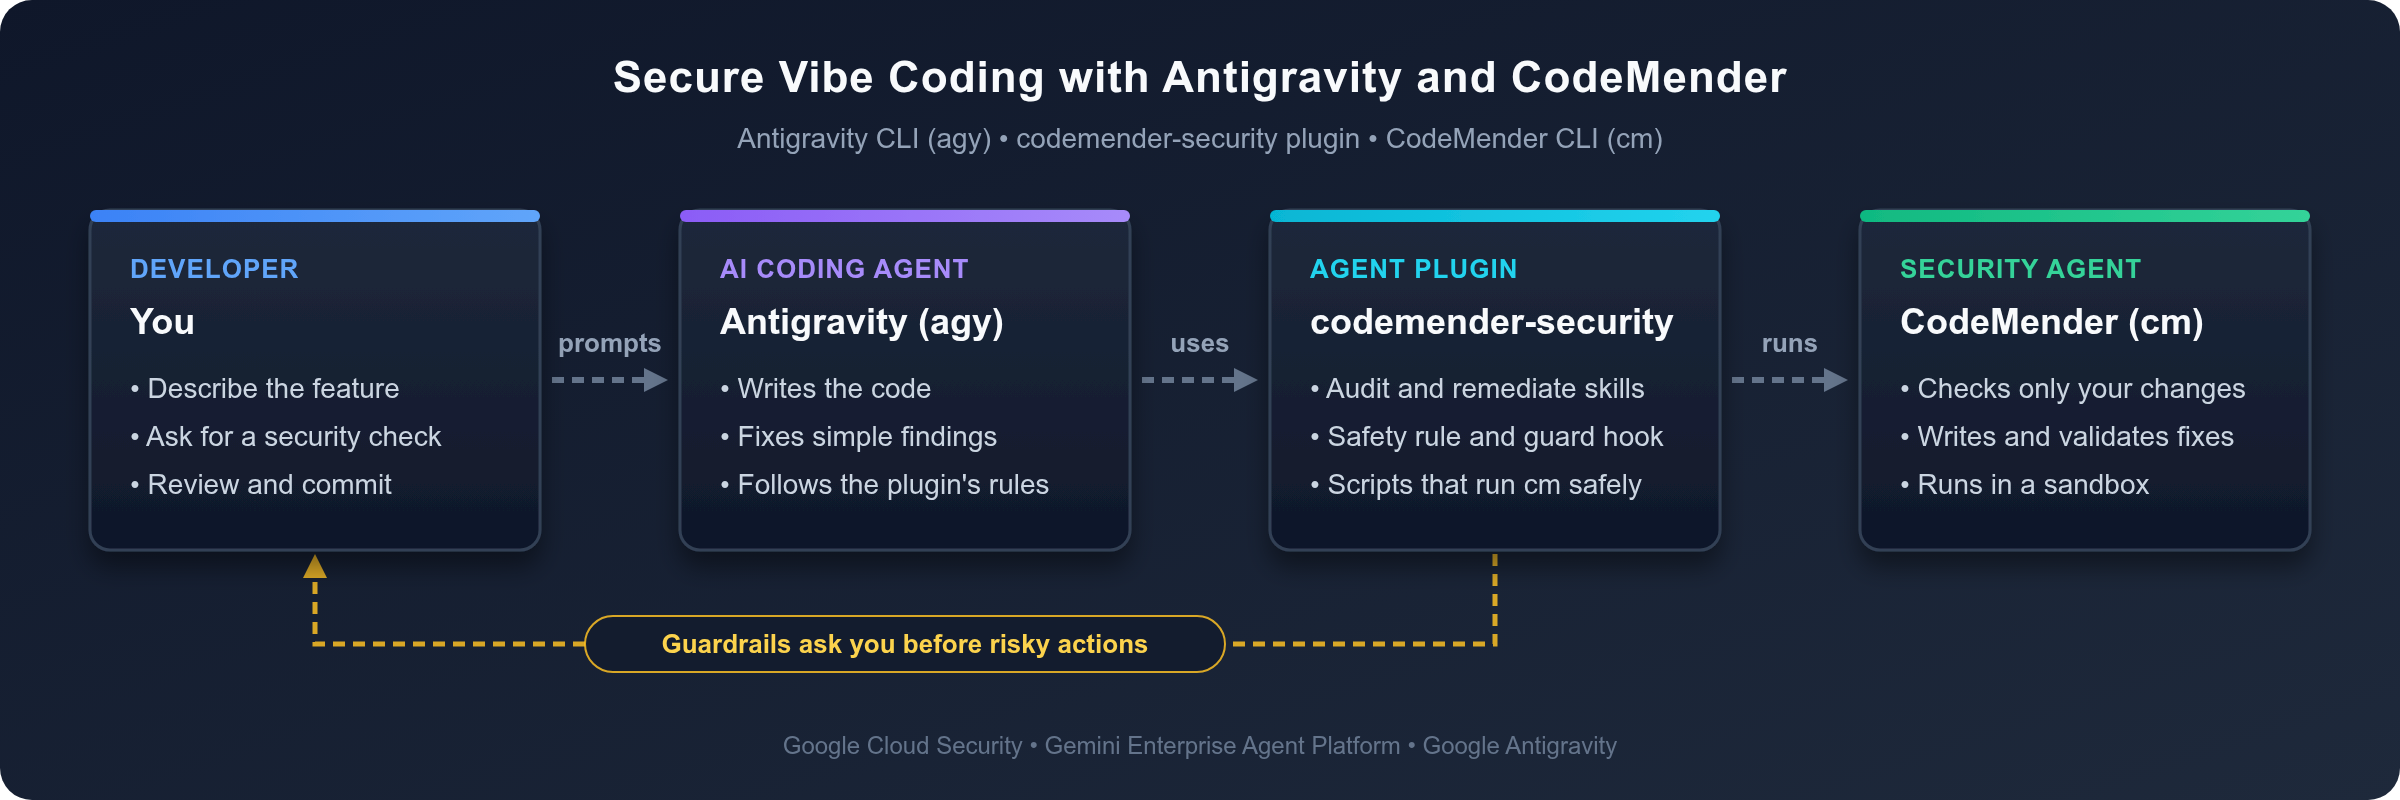
Die Schutzmaßnahmen des Plug-ins sorgen außerdem dafür, dass Antigravity Sie vor riskanten Aktionen wie der Installation von Software oder der Änderung der Funktionsweise Ihrer Commits um Erlaubnis bittet.
Vorbereitung
- Grundkenntnisse in Node.js, Express und TypeScript.
- Grundlegendes Verständnis gängiger Websicherheitslücken, z. B. der OWASP Top 10.
- Ein Google Cloud-Projekt mit aktivierter Abrechnung und Zugriff auf CodeMender.
Lerninhalte
- Wie Sie die Antigravity CLI (
agy) mit demcodemender-security-Plug-in ausstatten. - Wie Sie vor dem Commit nur die von Ihnen vorgenommenen Änderungen, einschließlich neuer Dateien, prüfen.
- Warum Sie die gesamte Änderung nach einem Scan noch einmal prüfen sollten: Ein Scanner, der KI verwendet, kann ein Ergebnis übersehen.
- So entscheiden Sie, wer was behebt: CodeMender für die gemeldeten Ergebnisse, mit Korrekturen, die es validiert, und Antigravity für die von Ihnen angegebenen Änderungen.
- Wie ein Pre-Commit-Hook dafür sorgt, dass jeder zukünftige Commit geprüft wird, ohne dass dieselbe Änderung zweimal gescannt wird.
- Wie Sie die Tokennutzung von CodeMender ablesen und die Kosten schätzen können.
Voraussetzungen
- Ein Webbrowser wie Google Chrome.
- Google Cloud Shell, die
gcloud,git, Node.js und die Antigravity CLI (agy) enthält.
Dieses Codelab wurde mit der CodeMender-Befehlszeile 0.22.0, Version 1.8.0 des codemender-security-Plug-ins, OWASP Juice Shop v20.3.0 und Node.js 22, 24 und 26 getestet. Bei anderen Versionen kann die Ausgabe abweichen.
Anleitung für dieses Codelab
- Prompts: Blöcke nach Gib in Antigravity Folgendes ein sind Prompts. Geben Sie sie in der Antigravity-Eingabeaufforderung ein.
- Befehle: Die anderen Blöcke, die Sie eingeben, sind Shell-Befehle. Führen Sie sie in Cloud Shell aus: im ersten Tab, bis Sie Antigravity starten, und danach in einem zweiten Tab.
- Ausgabe: Blöcke nach Ausgabe oder Die Ausgabe sieht etwa so aus zeigen, was zu erwarten ist. In Antigravity wird die Befehlsausgabe standardmäßig minimiert (drücken Sie
Ctrl+O, um einen Befehl zu maximieren) und Antigravity fasst das Ergebnis in seiner Antwort zusammen. Die IDs, Zeitangaben und Tokenanzahlen Ihrer Ergebnisse unterscheiden sich, ebenso wie die Ergebnisse von CodeMender. - Schritte, die von einer Person ausgeführt werden müssen: Ein KI-Agent kann sich nicht in Ihrem Browser in Google Cloud anmelden, die Aufforderungen beim ersten Start von Antigravity beantworten oder die Anfragen des Plug-ins zur Installation der CodeMender-Befehlszeile und des Pre-Commit-Hooks genehmigen. Führe diese Schritte selbst aus.
2. Antigravity mit dem CodeMender-Plug-in einrichten
In diesem Schritt bereiten Sie Cloud Shell vor, installieren das Plug-in, rufen den Juice Shop-Code ab und lassen Antigravity CodeMender einrichten.
Google Cloud Shell öffnen und Anmeldedaten konfigurieren
Öffnen Sie Ihren Browser und rufen Sie Google Cloud Shell auf.
Bestätigen Sie Ihr aktives Google Cloud-Projekt:
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
Wenn die Projekt-ID leer ist, führen Sie gcloud config set project PROJECT_ID aus und ersetzen Sie dabei PROJECT_ID durch Ihre Projekt-ID. Führen Sie dann die beiden Befehle noch einmal aus.
Aktivieren Sie die erforderlichen Gemini Enterprise Agent Platform und Resource Manager APIs:
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
Authentifizieren Sie Ihre Umgebung mit den Standardanmeldedaten für Anwendungen (Application Default Credentials, ADC) von Google Cloud:
gcloud auth application-default login
Folgen Sie dem Link im Browser, um Ihre Einwilligung zu erteilen und die Authentifizierung abzuschließen.
CodeMender-Plug-in in Antigravity installieren
Installieren Sie das codemender-security-Plug-in mit der Antigravity CLI:
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
Die Ausgabe sieht etwa so aus:
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
Das Plug-in fügt zwei Skills hinzu, die Antigravity beibringen, wie Code mit CodeMender geprüft und korrigiert wird, eine immer aktive Sicherheitsregel und einen Hook, der jeden Shell-Befehl prüft, bevor Antigravity ihn ausführt. Prüfen Sie, ob das Plug-in aktiviert ist:
agy plugin list
Die Ausgabe sieht etwa so aus:
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
OWASP Juice Shop-Code abrufen
Sie verwenden OWASP Juice Shop, dieselbe Node.js- und TypeScript-Anwendung wie in Teil 1 und Teil 2.
Klonen Sie den Juice Shop-Release, mit dem dieses Codelab getestet wurde, und erstellen Sie einen Branch für Ihre Arbeit:
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop unterstützt Node.js 22 bis 26. So prüfen Sie Ihre Version:
node --version
In Cloud Shell sieht die Ausgabe in etwa so aus:
v26.13.0
Wenn Ihre Version niedriger als 22 ist, installieren Sie Node.js 22 und legen Sie es als Standard für neue Tabs fest:
nvm install 22
nvm alias default 22
Installieren Sie die Serverabhängigkeiten und kompilieren Sie den Server. Mit dem Flag --ignore-scripts wird der Angular-Frontend-Build übersprungen, den Sie in diesem Codelab nicht benötigen:
npm install --ignore-scripts && npm run build:server
Die Ausgabe endet mit Zeilen, die in etwa so aussehen: Sie können die npm warn deprecated-Nachrichten und die npm audit-Zusammenfassung ignorieren. Sie beziehen sich auf die Abhängigkeiten von Juice Shop. In diesem Codelab geht es um den Code, den Sie hinzufügen.
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Bevor CodeMender Ihren Code ändert, führt das Plug-in einen Commit Ihrer Arbeit als Prüfpunkt durch, damit nichts verloren geht. Am Ende dieses Codelabs führen Sie dann einen Commit Ihres Features durch. Für beide Commits ist eine Git-Identität erforderlich. Legen Sie einen für dieses Repository fest:
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
Antigravity starten
Das Installationsprogramm des Plug-ins legt die CodeMender-Befehlszeile (cm) in ~/.local/bin ab, wenn sich dieses Verzeichnis in Ihrem PATH befindet. Antigravity kann sich mit den Standardanmeldedaten für Anwendungen anmelden, die Sie mit gcloud auth application-default login erstellt haben, wenn AGY_ADC_AUTH den Wert true hat (siehe Standardanmeldedaten für Anwendungen (Application Default Credentials, ADC) einrichten). Legen Sie beide für diesen Tab und in ~/.bashrc für neue Tabs und Wiederverbindungen fest und starten Sie dann Antigravity aus dem Repository:
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity meldet sich mit Ihren Standardanmeldedaten für Anwendungen an und verwendet Gemini in Ihrem Google Cloud-Projekt. Sie werden daher nicht aufgefordert, sich mit Ihrem Google-Konto anzumelden.
Wenn Sie agy zum ersten Mal starten, wird ein Begrüßungsbildschirm wie der folgende angezeigt:
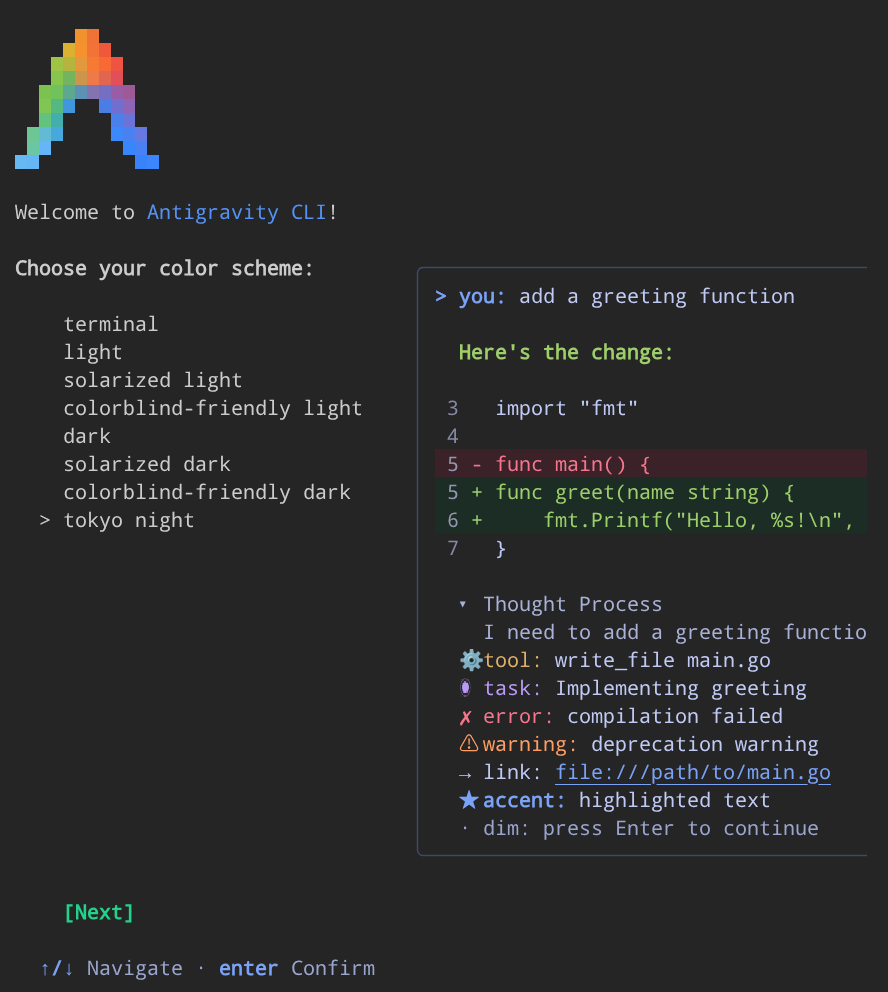
Folgen Sie den Aufforderungen beim ersten Start:
- Wählen Sie mit dem Aufwärts- und Abwärtspfeil das gewünschte Farbschema aus und drücken Sie die Eingabetaste.
- Akzeptieren Sie die Nutzungsbedingungen, wenn Sie dazu aufgefordert werden.
- Wenn Sie dazu aufgefordert werden, bestätigen Sie, dass Sie dem aktuellen Arbeitsbereichsverzeichnis
~/juice-shopvertrauen.
Geben Sie die Prompts im weiteren Verlauf dieses Codelabs im Antigravity-Prompt ein. Führen Sie Shell-Befehle auf einem zweiten Cloud Shell-Tab aus.
Umgebung prüfen
Geben Sie in Antigravity Folgendes ein:
Check that the CodeMender plugin and its environment are ready.
Antigravity führt die Umgebungsprüfung des Plug-ins aus. In einer neuen Cloud Shell ist die CodeMender-Befehlszeile noch nicht installiert. Die Ausgabe sieht daher in etwa so aus:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity bittet Sie um Erlaubnis, bevor etwas heruntergeladen wird: Die Guardrails des Plug-ins verhindern, dass ein Agent ohne Ihre Zustimmung Software installiert. Genehmigen Sie die Installation. Antigravity installiert cm und führt die Prüfung noch einmal aus. Die Ausgabe sieht etwa so aus:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
CodeMender für Juice Shop einrichten
CodeMender validiert die von ihm geschriebenen Patches, indem es einen Build-Befehl ausführt. Geben Sie in Antigravity Folgendes ein:
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity initialisiert CodeMender, legt den Build-Befehl fest und prüft die Konfiguration. Erweitern Sie die Befehlsausgabe mit Ctrl+O, um Details wie die folgenden zu sehen:
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
Die beiden Warnungen sind zu erwarten: Dieser Client unterstützt die Verbindungsprüfung nicht und CodeMender erstellt seine Zustandsdatenbank beim ersten Scan. Antigravity kann build.command direkt auf "npm run build:server" setzen (da npm nach oben geht, um package.json zu finden) oder cd "$(git rev-parse --show-toplevel)" && voranstellen, damit Befehle, die das Repository-Stammverzeichnis erfordern, im richtigen Verzeichnis ausgeführt werden. Das Plug-in fügt außerdem .codemender/ zu .git/info/exclude hinzu, damit die lokalen Dateien von CodeMender nie in Ihren Commits landen.
Antigravity führt dann Ihren Build-Befehl in der Sandbox von CodeMender aus, genau wie CodeMender seine Korrekturen validiert. So wissen Sie schon vor der ersten Korrektur, dass die Validierung funktionieren kann. Für diese Prüfung werden keine Gemini-Tokens verwendet. Die Ausgabe sieht etwa so aus:
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
In der Sandbox hat der Build keinen Netzwerkzugriff und kann nur in Ihr Repository schreiben. Die Sandbox hat auch die Datei .npmrc von Juice Shop (npm-Einstellungsdateien können Registry-Tokens enthalten) und ftp/encrypt.pyc (eine kompilierte Python-Datei aus einer der Juice Shop-Challenges) blockiert. Der Build benötigt diese Dateien nicht, daher ist er erfolgreich. Wenn der Build hier fehlschlägt, beheben Sie die Ursache, bevor Sie CodeMender um eine Lösung bitten. Installieren Sie beispielsweise zuerst fehlende Abhängigkeiten, da der Build in der Sandbox nichts herunterladen kann.
3. KI-Supportassistenten per Vibe Coding erstellen
Erstellen Sie die Funktion jetzt so, wie es viele Entwickler heute tun: Beschreiben Sie sie und lassen Sie die KI den Code schreiben.
Funktion beschreiben
Geben Sie in Antigravity Folgendes ein:
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity erstellt routes/aiAssistant.ts, installiert das Paket @google/genai und stellt den Router in server.ts bereit.
Prüfen, ob der Code kompiliert wird
Führen Sie im zweiten Cloud Shell-Tab Folgendes aus:
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
Ausgabe:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
Die Funktion wird kompiliert und tut, was Sie wollten. Es sieht fertig aus, aber committe es noch nicht.
Optional: Referenzversion verwenden
KI-Assistenten generieren nicht jedes Mal denselben Code. Wenn Antigravity anderen Code geschrieben hat, z. B. Code, der bereits eine parametrisierte Abfrage verwendet, können die Ergebnisse von CodeMender in den nächsten Schritten von diesem Codelab abweichen. Wenn Sie die Schritte genauer nachvollziehen möchten, ersetzen Sie Ihre Version durch die Referenzversion. Führen Sie im zweiten Tab Folgendes aus:
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
Prüfen Sie, ob die Referenzversion vorhanden ist:
git status --short
grep -n "app.use('/api/assistant'" server.ts
Ausgabe:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
Wenn git status andere Dateien auflistet, die von Antigravity erstellt wurden, löschen Sie diese.
4. CodeMender vor dem Commit fragen
Prüfen Sie KI-generierten Code, bevor Sie ihn committen. Geben Sie in Antigravity Folgendes ein:
Is this safe to commit? Check my changes with CodeMender.
Antigravity führt einen Diff-Scan (cm_diff_scan.sh) durch: CodeMender prüft nur die von Ihnen vorgenommenen Änderungen, nicht das gesamte Repository. Der Scan dauert einige Minuten. Antigravity fasst das Ergebnis in seiner Antwort zusammen. Drücken Sie im Scanbefehl auf Ctrl+O, um das vollständige Jobprotokoll pro Datei aufzurufen:
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
Folgendes ist passiert:
- Im Hintergrund (sichtbar, wenn Sie
Ctrl+Odrücken, um den Schrittcm_diff_scan.shzu maximieren) hat CodeMender Ihre drei geänderten Dateien geprüft, einschließlich der nicht verfolgtenroutes/aiAssistant.ts, die das Plug-in automatisch zum Scan hinzufügt, sowie drei von Ihrer Änderung betroffene Nachbardateien (app.ts,lib/utils.tsundfrontend/src/app/Services/local-backup.service.ts). - Juice Shop ist absichtlich voller Sicherheitslücken, aber CodeMender hat bereits vorhandene Probleme ignoriert und nur die SQL-Injection mit dem Schweregrad
HIGHgemeldet, die durch Ihre Änderung eingeführt wurde. CI Gate Failure(--fail-on=CRITICAL,HIGH) bedeutet „noch nicht festschreiben“. Es handelt sich um ein Scanergebnis, nicht um einen Absturz. Alle erwarteten Sandbox-Leseblöcke, die während der Ausführung protokolliert wurden (z. B. die Dateien.npmrcundftp/encrypt.pycvon Juice Shop), haben keinen Einfluss auf das Ergebnis.
Das Plug-in führt CodeMender nicht interaktiv aus (mit -y und --bypass-warning, wenn Code korrigiert wird). CodeMender selbst fragt also nicht nach einer Bestätigung. Antigravity und die Schutzmaßnahmen des Plug-ins für riskante Aktionen fragen stattdessen Sie.
5. Fehler der KI nachvollziehen
Frage Antigravity, was es falsch gemacht hat. Geben Sie in Antigravity Folgendes ein:
Explain the findings and show me the vulnerable code.
SQL-Injection in der neuen Datei (CWE-89)
Der Endpunkt /order-status fügt den Abfrageparameter orderId direkt in eine SQL-Anweisung ein:
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
Die Aufschlüsselung von Antigravity zeigt den Taint-Flow:
- Quelle (
req.query.orderId): nicht vertrauenswürdige Nutzereingabe aus dem Abfragestring. - Propagation (Vorlagenliteral): Wird direkt in
`... '${orderId}'`interpoliert, ohne Maskierung, Typvalidierung oder Parametrisierung. - Senke (
models.sequelize.query(...)): Übergibt den SQL-Rohstring direkt an SQLite.
Der Bericht zeigt auch zwei Angriffsvektoren: Jeder kann GET /api/assistant/order-status?orderId=1' OR '1'='1 senden, um alle Lieferdatensätze zurückzugeben, oder UNION SELECT verwenden, um andere Tabellen zu lesen, z. B. die Nutzeranmeldedaten in Users.
Was beim Scan nicht erkannt wurde: keine Authentifizierung auf der neuen Route
CodeMender hat die SQL-Injection in routes/aiAssistant.ts erkannt und in der Exploit-Erklärung von Antigravity wird sogar darauf hingewiesen, dass ein nicht authentifizierter Angreifer den Endpunkt aufrufen kann. Trotzdem wurde server.ts beim Scan nicht markiert. Prüfen Sie den Rest Ihres Wechselgelds selbst. Führen Sie im zweiten Tab Folgendes aus:
cd ~/juice-shop
git diff server.ts
Ausgabe:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts stellt /api/assistant öffentlich bereit, ohne Authentifizierung oder Rollenprüfungen wie security.isAuthorized(), im Gegensatz zu geschützten Endpunkten wie /rest/basket oder /b2b/v2. Dadurch werden beide Endpunkte offengelegt: Ein nicht authentifizierter Aufrufer kann /order-status ausnutzen und jeder kann Ihr Unternehmen für Gemini-Aufrufe bezahlen lassen, indem er Anfragen an /refund-triage sendet.
Selbst in Ausführungen, in denen CodeMender server.ts als nicht authentifizierten Pfad zur SQL-Injection meldet, wird /refund-triage im Bericht nicht erwähnt. Lesen Sie immer das Diff Ihrer gesamten Änderung. Ein Scanergebnis ist kein Beweis dafür, dass Ihr Code sicher ist.
6. Probleme mit dem richtigen Tool beheben
Die beiden Probleme erfordern unterschiedliche Arten von Korrekturen:
- SQL-Injection: CodeMender hat das Problem gemeldet, also lassen Sie es von CodeMender beheben. CodeMender schreibt einen Patch und validiert ihn mit Ihrem Build-Befehl. Anschließend prüft das Plug-in den Fix auf neue Sicherheitslücken.
- Fehlende Authentifizierung: Die Korrektur folgt einem Muster, das
server.tsbereits für andere Endpunkte verwendet:security.isAuthorized(). Sie wissen genau, was geändert werden soll. Teilen Sie es Antigravity mit und die Änderung wird in Sekundenschnelle vorgenommen. Die Korrektur schützt beide Endpunkte, einschließlich/refund-triage, der im CodeMender-Bericht nicht erwähnt wird.
Beide Korrekturen anfordern
Geben Sie in Antigravity Folgendes ein:
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity führt die CodeMender-Schleife zur Fehlerbehebung aus, bearbeitet server.ts, stellt alle drei Dateien bereit, scannt den bereitgestellten Diff noch einmal und gibt eine Zusammenfassung aller vier Aktionen aus. Drücken Sie bei einem beliebigen Befehl Ctrl+O, um die detaillierten Logs zu prüfen.
CodeMender behebt die SQL-Injection. Antigravity führt die Korrekturschleife des Plug-ins für dieses eine Ergebnis aus. Das dauert 10 bis 15 Minuten. Die erweiterte Ausgabe der Fehlerbehebung sieht in etwa so aus:
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
So hat das Plug-in Ihre Arbeit geschützt, während CodeMender sie korrigiert hat:
- Ihre nicht festgeschriebene Arbeit wurde als Prüfpunkt festgeschrieben, sodass CodeMender genau mit Ihrem Code arbeitet und die Korrektur als separater Commit erfolgt, den das Plug-in prüfen kann. Ab CodeMender 0.17.0 weist das Plug-in
cm fixaußerdem an, Ihren Arbeitsbereich (--no-reset) nicht zurückzusetzen. - Der Build wurde noch einmal in der Sandbox von CodeMender geprüft, ohne Tokens zu verwenden, damit keine Korrektur gestartet wird, die CodeMender nicht validieren kann.
- CodeMender hat einen kleinen Patch geschrieben, der
orderIdals gebundenen:orderId-Ersatzparameter an Sequelize übergibt, anstatt ihn in den SQL-String einzufügen. - CodeMender hat den Patch validiert, indem der Build-Befehl in der Sandbox ausgeführt wurde. Das Ergebnis war dasselbe wie bei der Build-Prüfung während der Einrichtung. Anschließend wurde der Build außerhalb der Sandbox noch einmal ausgeführt, bevor der Fix übernommen wurde.
- Das Plug-in hat den Fix-Commit auf neue Sicherheitslücken geprüft und keine gefunden.
- Nach Abschluss des Vorgangs hat das Plug-in Ihre Änderungen als nicht übernommene Arbeit wiederhergestellt, einschließlich der Korrektur.
Antigravity fügt die Authentifizierung hinzu. Der Zeile, die den Router in server.ts bereitstellt, wird security.isAuthorized() hinzugefügt. Im nächsten Schritt können Sie die genaue Änderung prüfen.
Antigravity prüft alles noch einmal. Alle Änderungen werden bereitgestellt und ein weiterer Diff-Scan wird ausgeführt, was einige Minuten dauert:
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
Beide Ergebnisse sind verschwunden: Die SQL-Injection wurde behoben und die Prüfung aller Elemente, die Sie committen möchten, einschließlich der neuen Authentifizierung, liefert keine Ergebnisse.
Änderung prüfen
Der Commit wird nicht mehr blockiert, aber Sie sind immer noch derjenige, der ihn vornimmt. Führen Sie im zweiten Tab die Server-Unittests aus:
cd ~/juice-shop
npm run test:server
Das Ende der Ausgabe sieht etwa so aus:
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
Prüfen Sie dann, wie die Funktion jetzt bereitgestellt wird:
git diff --staged server.ts
Ausgabe:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. Commit mit Sicherheitsnetz
Ihre Änderung wird nicht mehr blockiert. Führen Sie einen Commit durch und sorgen Sie dafür, dass auch jeder zukünftige Commit geprüft wird. Geben Sie in Antigravity Folgendes ein:
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
Ein Hook ändert die Funktionsweise aller zukünftigen Commits im Repository. Die Guardrails des Plug-ins sorgen dafür, dass Antigravity Sie zuerst um Erlaubnis bittet. In der Anfrage wird der Grund dafür erläutert:
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
Genehmigen Sie die Anfrage. Antigravity installiert den Hook und übernimmt die Änderung. Die Ausgabe sieht etwa so aus:
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
Der Commit hat weniger als eine Sekunde gedauert. Der Hook hat erkannt, dass diese exakten Änderungen im Staging-Bereich bereits einen Diff-Scan durchlaufen haben, und hat sie nicht noch einmal gescannt. Ab jetzt wird jeder Commit mit Quelländerungen in diesem Repository zuerst geprüft. Ein Commit mit blockierenden Ergebnissen bleibt blockiert, bis Sie die Probleme beheben.
8. Sicherheitskosten ansehen
Geben Sie in Antigravity Folgendes ein:
How much did CodeMender cost me? Show the token usage.
Antigravity führt cm stats aus (24 Anfragen über 171 Abfragen in 23 Minuten und 46 Sekunden). Die Aufschlüsselung sieht in etwa so aus:
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
Wenn Sie Tokens in Dollar umrechnen möchten, verwenden Sie die Gemini-Preise für das von CodeMender verwendete Modell, das im ersten Scan genannt wird: Gemini 3.8 Flash (Standard, global). Im Cache gespeicherte Eingaben kosten ein Zehntel des regulären Eingabepreises und Thinking-Tokens werden als Ausgabe abgerechnet:
Preis pro 1 Mio. Tokens | Eingabe | Im Cache gespeicherte Eingabe | Ausgabe (einschließlich Thinking) |
Bis zum 31. Dezember 2026 | 0,75 $ | 0,075 $ | 3,75 $ |
Ab dem 1. Januar 2027 | 1,50 $ | 0,15 $ | 7,50 $ |
Für den obigen Lauf ergibt sich Folgendes:
Befehl | Nicht im Cache gespeicherte Eingabe | Im Cache gespeicherte Eingabe | Ausgabe und Thinking | Bis zum 31. Dezember 2026 | Ab dem 1. Januar 2027 |
| 716.224 | 1.813.096 | 94.944 | 1,03 $ | 2,06 $ |
| 146.567 | 493.851 | 8.515 | 0,18 $ | 0,36 $ |
Summe | 862.791 | 2.306.947 | 103.459 | 1,21 $ | 2,42 $ |
Diese Zahlen beziehen sich nur auf CodeMender. Die Gemini-Anfragen von Antigravity werden ebenfalls in Ihrem Google Cloud-Projekt ausgeführt und von cm stats nicht gezählt.
Was das für dich heißt:
- Die Überprüfung jeder Änderung ist kostengünstig: Die drei Diff-Scans (Ihre erste Überprüfung, die Überprüfung des Fix-Commits durch die Schleife und die gestaffelte erneute Überprüfung) kosten zusammen etwa 1, 03 $.
- Tokenanzahl ist nicht gleich Kosten:
cm fixhat fast 649.000 Tokens verwendet und 77 % der Eingabe-Tokens wurden im Cache gespeichert. Die validierte Korrektur hat also etwa 0,18 $ gekostet. - Das Sicherheitsnetz kostet nichts, wenn ein Scan wiederverwendet werden kann: Der Hook hat den letzten Scan wiederverwendet, sodass der Commit kostenlos war.
9. Bereinigen
Pre-Commit-Hook entfernen
Geben Sie in Antigravity Folgendes ein:
Uninstall the CodeMender pre-commit hook.
Ausgabe:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
Antigravity-Sitzung beenden
Beenden Sie Antigravity, indem Sie /exit eingeben (oder Ctrl+D Ctrl+D drücken), um zur Bash-Shell zurückzukehren:
/exit
Arbeitskopie von Juice Shop löschen
Löschen Sie das Repository in Ihrem Terminal. Dadurch werden auch der lokale Status und die Logs von CodeMender gelöscht, die im Verzeichnis .codemender/ des Repositorys gespeichert sind:
cd ~
rm -rf ~/juice-shop
Optional können Sie die CodeMender-Befehlszeile entfernen, Antigravity daran hindern, sich mit Ihren Standardanmeldedaten für Anwendungen anzumelden, und diese widerrufen:
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. Glückwunsch
Glückwunsch! Sie haben Teil 3 abgeschlossen und die gesamte DevSecOps mit CodeMender-Trilogie gemeistert.
Die Trilogie umfasst drei Schleifen der sicheren Entwicklung:
- Teil 1, die innere Schleife für Entwickler: Interaktive, lokale Repository-Prüfung und Patch-Verifizierung mit der CodeMender-Befehlszeile (
cm find,cm verifyundcm fix). - Teil 2, die äußere Schleife der CI/CD-Pipeline: Automatisierte kontinuierliche Sicherheitsscans, GitHub Actions-Integration, schlüssellose Google Cloud Workload Identity-Föderation (WIF) und selbstheilende Pull-Anfragen.
- Teil 3: Die KI-native Vibe-Coding-Schleife (dieses Codelab): KI-generierte Änderungen vor dem Commit prüfen, jedes Ergebnis mit dem richtigen Tool beheben und jeden Commit prüfen lassen – alles über eine Unterhaltung mit Antigravity.
Was du behandelt hast
- Vor dem Commit prüfen: CodeMender hat nur Ihre Änderung, einschließlich einer neuen Datei, geprüft und die von der KI eingeführte SQL-Injection erkannt.
- Über den Scan hinaus prüfen: Sie haben sich den Diff selbst angesehen und festgestellt, dass die fehlende Authentifizierung mehr als nur die SQL-Injection offenlegt, da ein Scanner, der KI verwendet, nicht bei jedem Durchlauf alle Probleme meldet.
- Das richtige Tool für jede Korrektur: CodeMender hat die Korrektur für die SQL-Injection geschrieben und validiert. Antigravity hat die von Ihnen gewünschte Authentifizierungsprüfung mit der Juice Shop-eigenen
security.isAuthorized()-Middleware hinzugefügt. - Guardrails, die zuerst nachfragen: Durch das Plug-in hat Antigravity nachgefragt, bevor die CodeMender-Befehlszeile und der Pre-Commit-Hook installiert wurden. Außerdem wurde Ihr Build in der Sandbox von CodeMender geprüft, bevor für eine Korrektur Tokens verbraucht werden konnten. Ihre nicht gespeicherten Änderungen wurden geschützt, während CodeMender den Code korrigiert hat.
- Ein Sicherheitsnetz für jeden Commit: Der Pre-Commit-Hook prüft jeden zukünftigen Commit und verwendet einen bereits bestandenen Scan wieder.
- Kostenbewusstsein: Die CodeMender-Schritte kosten etwa 1,21 $ (etwa 2,42 $ nach Ablauf des Einführungspreises).
Umdenken bei Entwicklern
Unkontrolliertes Vibe Coding | Vibe Coding mit CodeMender |
Commit, wenn der Code kompiliert wird: Sie hoffen, dass die KI sicheren Code geschrieben hat. | Vor dem Commit prüfen: Ein Diff-Scan nur Ihrer Änderung dauert nur wenige Minuten. |
Nur das prüfen, was ein Scanner meldet: Sie übersehen, was die KI ausgelassen hat, z. B. eine fehlende Authentifizierungsprüfung in einer anderen Datei. | Prüfen Sie die gesamte Änderung: CodeMender prüft jede geänderte Datei und die Dateien, die von Ihrer Änderung betroffen sind. Sie sollten sich die Unterschiede aber trotzdem ansehen, da ein Scanner eine Lücke übersehen kann. |
Alles manuell oder gar nicht beheben: Zeit für Korrekturen aufwenden, die ein Tool validieren könnte. | Das richtige Tool für jede Korrektur: Validierte Patches von CodeMender für die gemeldeten Ergebnisse, präzise Änderungen von Antigravity für die gefundenen Lücken. |
Sich auf das Gedächtnis verlassen: Vergessen, die nächste Änderung zu prüfen. | Hook-Erinnerung: Jeder Commit wird geprüft, ohne dass dieselbe Änderung zweimal gescannt wird. |
Nächste Schritte
- Informationen zur CodeMender-Befehlszeile, die hinter dem Plug-in steht, finden Sie in Teil 1: Anwendung mit CodeMender sichern (
cm find,cm verifyundcm fixim OWASP Juice Shop). - Prüfen Sie jede Pull-Anfrage mit denselben Prüfungen wie in Teil 2: CI/CD-Pipeline mit CodeMender sichern (GitHub Actions, WIF und SARIF).
- Google Cloud CodeMender-Dokumentation
- Sehen Sie sich das GitHub-Repository für das codemender-security-Plug-in an.
- Installieren Sie das
codemender-security-Plug-in in Ihrer eigenen Antigravity-Einrichtung und prüfen Sie die KI-generierten Änderungen, bevor Sie sie übernehmen.