

1. Antes de comenzar
Te damos la bienvenida a la parte 3 de la trilogía de DevSecOps con CodeMender:
- Parte 1: Protege tu aplicación con CodeMender (auditoría del bucle interno del desarrollador en OWASP Juice Shop).
- Parte 2: Protege tu canalización de CI/CD con CodeMender (automatización de la canalización de bucle externo con GitHub Actions, WIF y SARIF).
- Parte 3 (este codelab): Protege las aplicaciones de Vibe Coding con CodeMender y Antigravity (bucle de seguridad nativo de IA para funciones de pila completa generadas por LLM).
La historia
Tu gerente de producto quiere un prototipo de un asistente de asistencia al cliente potenciado por Gemini para OWASP Juice Shop, y lo quiere hoy. Le describes la función a Antigravity (
agy
) y, unos minutos más tarde, se compila. Parece que ya está listo.
Sin embargo, los asistentes de programación con IA se optimizan para que el código funcione, no para que sea seguro. Hacen lo que les pides y, rara vez, agregan lo que no pediste. Por lo tanto, antes de confirmar, le pides a Antigravity que verifique tu cambio con CodeMender. Este codelab sigue esa historia:
- Usas vibe coding para crear la función con Antigravity.
- CodeMender solo verifica lo que cambiaste y bloquea la confirmación de una inyección de SQL en la ruta nueva.
- Revisas la diferencia por tu cuenta y encuentras lo que el análisis no marcó: sin autenticación en la nueva ruta, ambos extremos, incluidas las llamadas pagadas a Gemini, están abiertos para cualquier persona.
- CodeMender escribe y valida la corrección para la inyección de SQL. Antigravity agrega la autenticación.
- Confirmas los cambios y un hook de confirmación previa mantiene cada confirmación futura verificada.
- Verás el costo de los pasos de CodeMender.
Nunca ejecutas herramientas de seguridad de forma manual. Antigravity usa el codemender-security de código abierto
complemento, que le enseña a ejecutar CodeMender de forma segura:
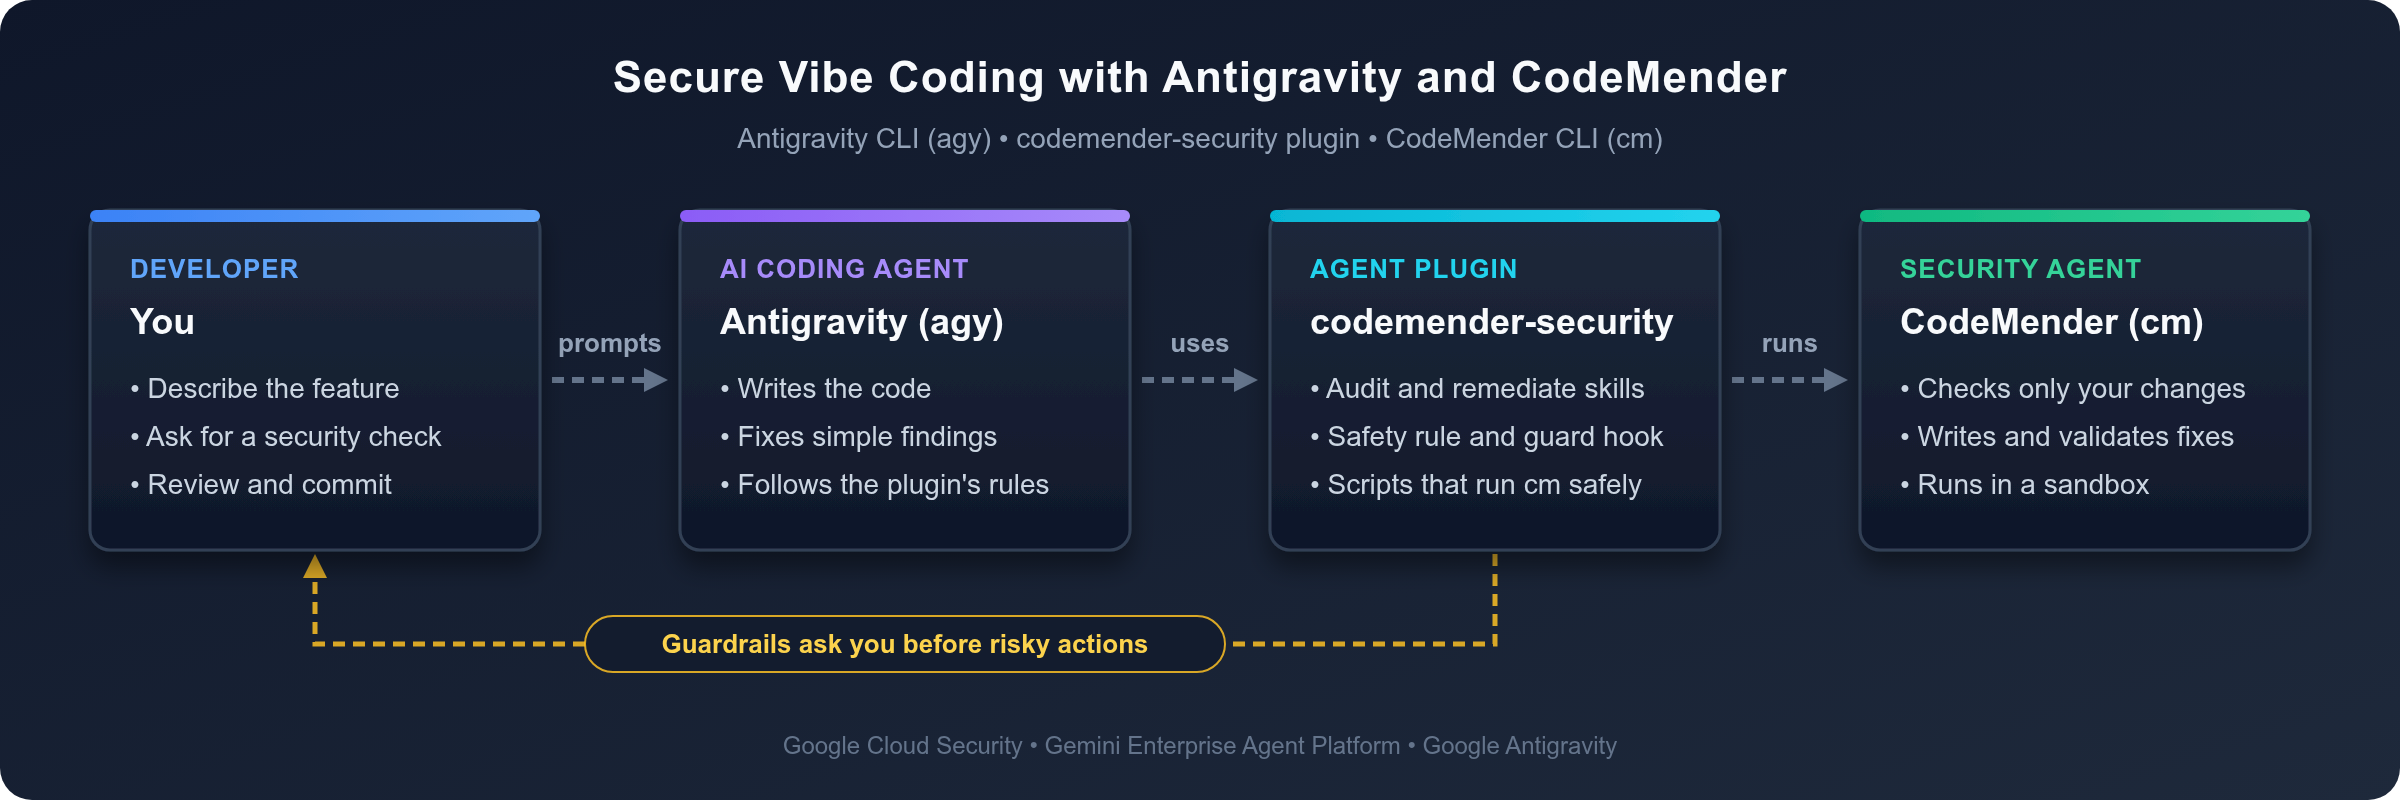
Las protecciones del complemento también hacen que Antigravity te pregunte antes de realizar acciones riesgosas, como instalar software o cambiar el funcionamiento de tus confirmaciones.
Requisitos previos
- Conocimientos básicos de Node.js, Express y TypeScript
- Conocimientos básicos sobre las vulnerabilidades web comunes, como las de OWASP Top 10
- Un proyecto de Google Cloud con la facturación habilitada y acceso a CodeMender
Qué aprenderá
- Cómo equipar la CLI de Antigravity (
agy) con el complemento decodemender-security. - Cómo verificar solo lo que cambiaste, incluidos los archivos nuevos, antes de confirmar los cambios
- Por qué sigues revisando todo el cambio después de un análisis: un escáner que usa IA puede pasar por alto un hallazgo.
- Cómo decidir quién corrige qué: CodeMender para los hallazgos que informa, con correcciones que valida, y Antigravity para los cambios que especificas.
- Cómo un hook de confirmación previa mantiene cada confirmación futura verificada, sin analizar el mismo cambio dos veces.
- Cómo leer el uso de tokens de CodeMender y estimar su costo
Requisitos
- Un navegador web, como Google Chrome
- Google Cloud Shell, que incluye
gcloud,git, Node.js y la CLI de Antigravity (agy).
Este codelab se probó con la CLI de CodeMender 0.22.0, la versión 1.8.0 del complemento de codemender-security, OWASP Juice Shop v20.3.0 y Node.js 22, 24 y 26. Con otras versiones, el resultado puede variar.
Cómo seguir este codelab
- Instrucciones: Los bloques que aparecen después de En Antigravity, ingresa son instrucciones. Escríbelas en el mensaje de Antigravity.
- Comandos: Los otros bloques que escribas son comandos de shell. Ejecútalos en Cloud Shell: en la primera pestaña hasta que inicies Antigravity y, luego, en una segunda pestaña.
- Resultado: Los bloques después de Resultado o El resultado es similar al siguiente muestran lo que se espera. En Antigravity, el resultado del comando se contrae de forma predeterminada (presiona
Ctrl+Opara expandir un comando) y Antigravity resume el resultado en su respuesta. Los IDs de hallazgos, los tiempos y los recuentos de tokens difieren, y también pueden diferir los hallazgos de CodeMender. - Pasos que requieren una persona: Un agente no puede acceder a Google Cloud en tu navegador, responder a las indicaciones de la primera ejecución de Antigravity ni aprobar las solicitudes del complemento para instalar la CLI de CodeMender y el hook de preconfirmación. Hazlo por tu cuenta.
2. Configura Antigravity con el complemento de CodeMender
En este paso, prepararás Cloud Shell, instalarás el complemento, obtendrás el código de Juice Shop y permitirás que Antigravity configure CodeMender.
Abre Google Cloud Shell y configura las credenciales
Abre el navegador y ve a Google Cloud Shell.
Confirma tu proyecto activo de Google Cloud:
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
Si el ID del proyecto está vacío, ejecuta gcloud config set project PROJECT_ID, reemplaza PROJECT_ID por el ID de tu proyecto y, luego, vuelve a ejecutar los dos comandos.
Habilita las APIs de Gemini Enterprise Agent Platform y Resource Manager necesarias:
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
Autentica tu entorno con las credenciales predeterminadas de la aplicación (ADC) de Google Cloud:
gcloud auth application-default login
Sigue el vínculo del navegador que aparece en pantalla para otorgar el consentimiento y completar el flujo de autenticación.
Instala el complemento CodeMender en Antigravity
Instala el complemento de codemender-security con la CLI de Antigravity:
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
El resultado es similar a este:
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
El complemento agrega dos habilidades que le enseñan a Antigravity a auditar y corregir código con CodeMender, una regla de seguridad siempre activa y un hook que verifica cada comando de shell antes de que Antigravity lo ejecute. Verifica que el complemento esté habilitado:
agy plugin list
El resultado es similar a este:
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
Obtén el código de OWASP Juice Shop
Usarás OWASP Juice Shop, la misma aplicación de Node.js y TypeScript que en la parte 1 y la parte 2.
Clona la versión de Juice Shop con la que se probó este codelab y crea una rama para tu trabajo:
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop admite Node.js de la versión 22 a la 26. Verifica tu versión:
node --version
En Cloud Shell, el resultado es similar al siguiente:
v26.13.0
Si tu versión es anterior a la 22, instala Node.js 22 y establécela como la predeterminada para las pestañas nuevas:
nvm install 22
nvm alias default 22
Instala las dependencias del servidor y compílalo. La marca --ignore-scripts omite la compilación de frontend de Angular, que no necesitas en este codelab:
npm install --ignore-scripts && npm run build:server
El resultado termina con líneas similares a estas. Puedes ignorar los mensajes de npm warn deprecated y el resumen de npm audit, ya que se refieren a las dependencias de Juice Shop, y este codelab se enfoca en el código que agregas.
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Antes de que CodeMender cambie tu código, el complemento confirma tu trabajo como un punto de control para que no se pierda nada, y tú confirmas tu función al final de este codelab. Ambas confirmaciones necesitan una identidad de Git. Establece una para este repositorio:
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
Inicia Antigravity
El instalador del complemento coloca la CLI de CodeMender (cm) en ~/.local/bin cuando ese directorio está en tu PATH. Antigravity puede acceder con las credenciales predeterminadas de la aplicación que creaste con gcloud auth application-default login cuando AGY_ADC_AUTH es true (consulta Configura las credenciales predeterminadas de la aplicación (ADC)). Establece ambas para esta pestaña y en ~/.bashrc para las pestañas nuevas y las reconexiones, y, luego, inicia Antigravity desde el repositorio:
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity accede con tus credenciales predeterminadas de la aplicación y usa Gemini en tu proyecto de Google Cloud, por lo que no te pide que accedas con tu Cuenta de Google.
La primera vez que inicies agy, verás una pantalla de bienvenida similar a la siguiente:
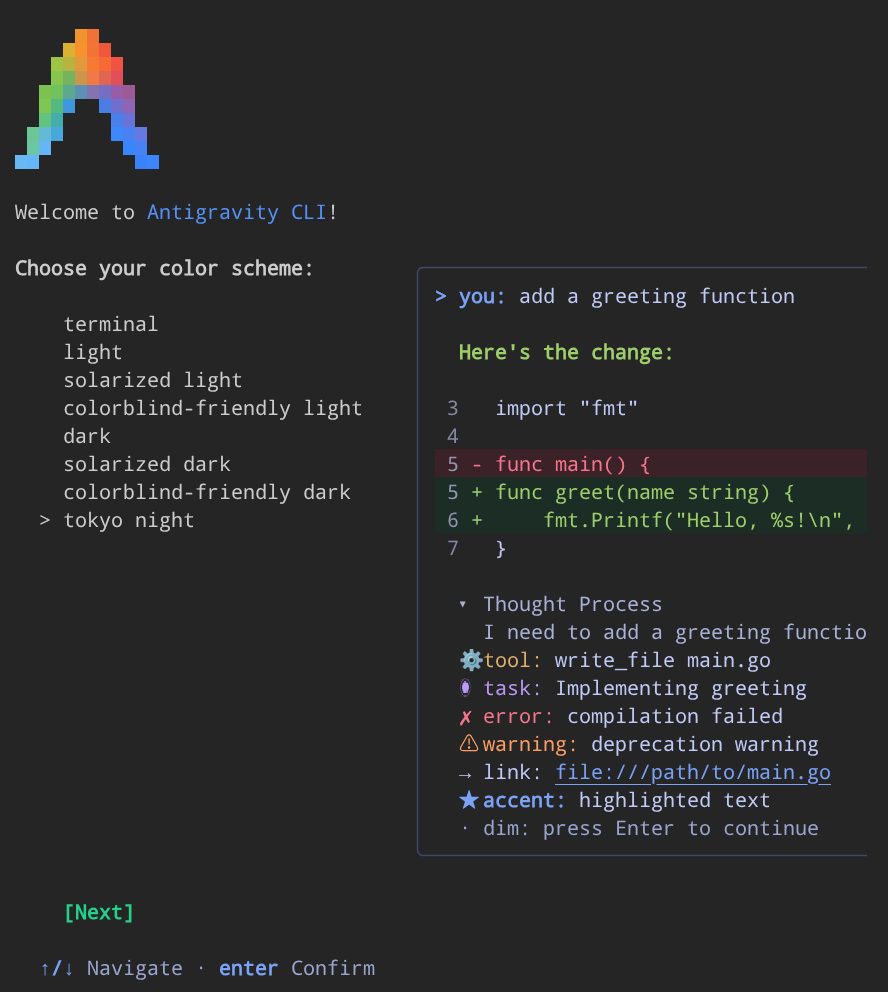
Completa las indicaciones de la primera ejecución:
- Selecciona el esquema de colores que prefieras con las teclas de flecha hacia arriba y hacia abajo y, luego, presiona Intro.
- Acepta las condiciones de uso cuando se te solicite.
- Si se te solicita, confirma que confías en el directorio del espacio de trabajo actual,
~/juice-shop.
Ingresa las instrucciones en el resto de este codelab en el cuadro de instrucciones de Antigravity. Ejecutar comandos de shell en una segunda pestaña de Cloud Shell
Verifica el entorno
En Antigravity, ingresa lo siguiente:
Check that the CodeMender plugin and its environment are ready.
Antigravity ejecuta la verificación del entorno del complemento. En una nueva instancia de Cloud Shell, la CLI de CodeMender aún no está instalada, por lo que el resultado es similar al siguiente:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity te pide permiso antes de descargar cualquier cosa: las protecciones del complemento no permiten que un agente instale software sin tu consentimiento. Aprueba la instalación. Antigravity instala cm y vuelve a ejecutar la verificación. El resultado es similar a este:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
Configura CodeMender para Juice Shop
CodeMender valida los parches que escribe ejecutando un comando de compilación. En Antigravity, ingresa lo siguiente:
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity inicializa CodeMender, establece el comando de compilación y verifica la configuración. Expande el resultado del comando con Ctrl+O para ver detalles similares a los siguientes:
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
Se esperan las dos advertencias: este cliente no admite la verificación de conectividad y CodeMender crea su base de datos de estado en el primer análisis. Antigravity puede establecer build.command directamente en "npm run build:server" (ya que npm sube para encontrar package.json) o agregarle el prefijo cd "$(git rev-parse --show-toplevel)" && para que los comandos que requieren la raíz del repositorio se ejecuten desde el directorio correcto. El complemento también agrega .codemender/ a .git/info/exclude, por lo que los archivos locales de CodeMender nunca terminan en tus confirmaciones.
Luego, Antigravity ejecuta tu comando de compilación en la zona de pruebas de CodeMender, de la misma manera que CodeMender valida sus correcciones, para que sepas antes de la primera corrección que la validación puede funcionar. Esta verificación no usa ningún token de Gemini. El resultado es similar al siguiente:
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
En la zona de pruebas, la compilación no tiene acceso a la red y solo puede escribir dentro de tu repositorio. La zona de pruebas también bloqueó el archivo .npmrc de Juice Shop (los archivos de configuración de npm pueden contener tokens de registro) y ftp/encrypt.pyc (un archivo de Python compilado de uno de los desafíos de Juice Shop). La compilación no necesita esos archivos, por lo que se realiza correctamente. Si la compilación falla aquí, corrige la causa antes de pedirle a CodeMender que la corrija, por ejemplo, instalando primero las dependencias que faltan: la compilación no puede descargar nada en la zona de pruebas.
3. Usa el vibe coding para crear el asistente de IA de atención al cliente
Ahora, compila la función como lo hacen muchos desarrolladores hoy en día: descríbela y deja que la IA la escriba.
Describe la función
En Antigravity, ingresa lo siguiente:
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity crea routes/aiAssistant.ts, instala el paquete @google/genai y activa el router en server.ts.
Verifica que se compile
En la segunda pestaña de Cloud Shell, ejecuta lo siguiente:
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
Resultado:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
La función se compila y hace lo que le pediste. Parece que está listo, pero no lo confirmes todavía.
Opcional: Usa la versión de referencia
Los asistentes de IA no generan el mismo código cada vez. Si Antigravity escribió un código diferente, por ejemplo, uno que ya usa una consulta parametrizada, los hallazgos de CodeMender en los próximos pasos pueden diferir de este codelab. Para seguir el proceso más de cerca, reemplaza tu versión por la de referencia. En la segunda pestaña, ejecuta lo siguiente:
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
Verifica que la versión de referencia esté en su lugar:
git status --short
grep -n "app.use('/api/assistant'" server.ts
Resultado:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
Si git status enumera otros archivos que creó Antigravity, bórralos.
4. Pregúntale a CodeMender antes de confirmar los cambios
Antes de confirmar el código generado por IA, verifícalo. En Antigravity, ingresa lo siguiente:
Is this safe to commit? Check my changes with CodeMender.
Antigravity ejecuta un análisis de diferencias (cm_diff_scan.sh): CodeMender solo verifica lo que cambiaste, no todo el repositorio. El análisis tarda unos minutos y Antigravity resume el resultado en su respuesta (presiona Ctrl+O en el comando de análisis para ver el registro de trabajo completo por archivo):
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
Esto es lo que sucedió:
- En segundo plano (visible si presionas
Ctrl+Opara expandir el pasocm_diff_scan.sh), CodeMender verificó los tres archivos modificados, incluido el archivoroutes/aiAssistant.tssin seguimiento, que el complemento agrega al análisis automáticamente, además de tres archivos vecinos de 1 salto afectados por el cambio (app.ts,lib/utils.tsyfrontend/src/app/Services/local-backup.service.ts). - Juice Shop está lleno de vulnerabilidades de forma intencional, pero CodeMender ignoró los problemas preexistentes y solo informó la inyección de SQL de gravedad
HIGHque introdujo tu cambio. - El
CI Gate Failure(--fail-on=CRITICAL,HIGH) significa "no confirmar todavía". Es un resultado de análisis, no una falla, y los bloqueos de lectura de la zona de pruebas esperados que se registran durante la ejecución (como los archivos.npmrcyftp/encrypt.pycde Juice Shop) no afectan el resultado.
El complemento ejecuta CodeMender de forma no interactiva (con -y, además de --bypass-warning cuando corrige el código), por lo que CodeMender no solicita confirmación. En cambio, Antigravity y las protecciones del complemento para acciones riesgosas te preguntan a ti.
5. Comprende qué errores cometió la IA
Pregúntale a Antigravity qué hizo mal. En Antigravity, ingresa lo siguiente:
Explain the findings and show me the vulnerable code.
Inyección de SQL en el archivo nuevo (CWE-89)
El extremo /order-status coloca el parámetro de consulta orderId directamente en una sentencia de SQL:
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
El desglose de Antigravity rastrea el flujo de contaminación:
- Fuente (
req.query.orderId): entrada del usuario no confiable de la cadena de consulta. - Propagación (literal de plantilla): Se interpola directamente en
`... '${orderId}'`sin escape, validación de tipo ni parametrización. - Sink (
models.sequelize.query(...)): Pasa la cadena de SQL sin procesar directamente a SQLite.
El informe también muestra dos vectores de ataque: cualquier persona puede enviar GET /api/assistant/order-status?orderId=1' OR '1'='1 para que se devuelvan todos los registros de entrega o usar UNION SELECT para leer otras tablas, como las credenciales de usuario en Users.
Qué no marcó el análisis: no hay autenticación en la ruta nueva
CodeMender detectó la inyección de SQL en routes/aiAssistant.ts, y la explicación del exploit de Antigravity incluso señala que un atacante no autenticado puede llamar al extremo, pero el análisis no marcó server.ts. Verifica el resto del cambio por tu cuenta. En la segunda pestaña, ejecuta lo siguiente:
cd ~/juice-shop
git diff server.ts
Resultado:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts activa /api/assistant de forma pública, sin autenticación ni verificaciones de roles, como security.isAuthorized(), a diferencia de los extremos protegidos, como /rest/basket o /b2b/v2. Esto expone ambos extremos: un emisor no autenticado puede explotar /order-status, y cualquier persona puede hacer que tu empresa pague por las llamadas de Gemini enviando solicitudes a /refund-triage.
Incluso en las ejecuciones en las que CodeMender informa que server.ts es la ruta no autenticada a la inyección de SQL, su informe no menciona /refund-triage. Lee siempre la diferencia de todo el cambio; el resultado de un análisis no es prueba de que tu código sea seguro.
6. Soluciona cada problema con la herramienta adecuada
Los dos problemas necesitan diferentes tipos de correcciones:
- Inyección de SQL: CodeMender informó este problema, así que deja que lo corrija. CodeMender escribe un parche y lo valida con tu comando de compilación. Luego, el complemento verifica la corrección en busca de nuevas vulnerabilidades.
- Falta la autenticación: La corrección sigue un patrón que
server.tsya usa para otros extremos:security.isAuthorized(). Sabes exactamente cuál debe ser el cambio, así que se lo dices a Antigravity y lo hace en segundos. La corrección protege ambos extremos, incluido/refund-triage, que no se menciona en el informe de CodeMender.
Solicita ambas correcciones
En Antigravity, ingresa lo siguiente:
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity ejecuta el bucle de corrección de CodeMender, edita server.ts, almacena en etapa intermedia los tres archivos, vuelve a analizar la diferencia almacenada en etapa intermedia y muestra un resumen de las cuatro acciones (presiona Ctrl+O en cualquier comando para inspeccionar los registros detallados).
CodeMender corrige la inyección de SQL. Antigravity ejecuta el bucle de corrección del complemento para ese hallazgo, lo que tarda entre 10 y 15 minutos. La expansión del resultado de la corrección se ve similar a lo siguiente:
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
Así es como el complemento mantuvo tu trabajo seguro mientras CodeMender lo corregía:
- Confirmó tu trabajo no confirmado como un punto de control, por lo que CodeMender trabaja exactamente en tu código y su corrección se convierte en una confirmación independiente que el complemento puede verificar. Con CodeMender 0.17.0 o versiones posteriores, el complemento también le indica a
cm fixque no restablezca tu espacio de trabajo (--no-reset). - Verificó la compilación en la zona de pruebas de CodeMender nuevamente, sin usar tokens, para no iniciar una corrección que CodeMender no pueda validar.
- CodeMender escribió un parche pequeño que pasa
orderIda Sequelize como un parámetro de reemplazo de:orderIdvinculado, en lugar de colocarlo en la cadena de SQL. - CodeMender validó el parche ejecutando tu comando de compilación en su zona de pruebas, con el mismo resultado que la verificación de compilación durante la configuración. Luego, el complemento volvió a ejecutar la compilación fuera de la zona de pruebas antes de confirmar la corrección.
- El complemento verificó la confirmación de corrección en busca de vulnerabilidades nuevas y no encontró ninguna.
- Cuando terminó, el complemento restableció tus cambios como trabajo sin confirmar, que ahora incluye la corrección.
Antigravity agrega la autenticación. Agrega security.isAuthorized() a la línea que activa el router en server.ts. Revisarás el cambio exacto en el siguiente paso.
Antigravity vuelve a verificar todo. Se preparan todos los cambios y se ejecuta otro análisis de diferencias, que tarda unos minutos:
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
Ambos hallazgos desaparecieron: se corrigió la inyección de SQL y la verificación de todo lo que estás a punto de confirmar, incluida la nueva autenticación, no informa hallazgos.
Revisa el cambio
Ya no hay nada que bloquee la confirmación, pero tú sigues siendo quien la realiza. En la segunda pestaña, ejecuta las pruebas de unidades del servidor:
cd ~/juice-shop
npm run test:server
El final del resultado es similar al siguiente:
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
Luego, revisa cómo se activa el elemento ahora:
git diff --staged server.ts
Resultado:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. Confirma con una red de seguridad
Ya no hay nada que bloquee el cambio. Confírmalo y asegúrate de que todas las confirmaciones futuras también se verifiquen. En Antigravity, ingresa lo siguiente:
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
Un hook cambia la forma en que funcionan todas las confirmaciones futuras en el repositorio, por lo que las protecciones del complemento hacen que Antigravity te pida permiso primero. En la solicitud, se explica el motivo:
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
Aprobarla Antigravity instala el hook y confirma tu cambio. El resultado es similar al siguiente:
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
La confirmación tardó menos de un segundo. El hook vio que estos cambios exactos en el entorno de pruebas ya habían pasado un análisis de diferencias, por lo que no los volvió a analizar. A partir de ahora, cada confirmación con cambios en el código fuente de este repositorio se verifica primero, y una confirmación con hallazgos de bloqueo permanece bloqueada hasta que los corrijas.
8. Consulta el costo de la seguridad
En Antigravity, ingresa lo siguiente:
How much did CodeMender cost me? Show the token usage.
Antigravity ejecuta cm stats (24 solicitudes en 171 encuestas en 23 min 46 s). El desglose se ve similar a este:
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
Para convertir los tokens en dólares, usa los precios de Gemini para el modelo que usó CodeMender, que tu primer análisis nombra: Gemini 3.8 Flash (estándar, global). La entrada almacenada en caché cuesta una décima parte del precio de entrada normal, y los tokens de razonamiento se facturan como salida:
Precio por 1 millón de tokens | Entrada | Entrada almacenada en caché | Resultado (incluido el razonamiento) |
Hasta el 31 de diciembre de 2026 | $0.75 | USD 0.075 | USD 3.75 |
A partir del 1 de enero de 2027 | USD 1.50 | USD 0.15 | USD 7.50 |
Para la ejecución anterior, esto se calcula de la siguiente manera:
Comando | Entrada no almacenada en caché | Entrada almacenada en caché | Resultado y razonamiento | Hasta el 31 de diciembre de 2026 | A partir del 1 de enero de 2027 |
| 716,224 | 1,813,096 | 94,944 | USD 1.03 | USD 2.06 |
| 146,567 | 493,851 | 8,515 | USD 0.18 | USD 0.36 |
Total | 862,791 | 2,306,947 | 103,459 | USD 1.21 | USD 2.42 |
Estas cifras solo abarcan CodeMender. Las solicitudes de Gemini de Antigravity también se ejecutan en tu proyecto de Google Cloud, y cm stats no las cuenta.
Qué significa:
- Verificar cada cambio es económico: los tres análisis de diferencias (tu primera verificación, la verificación del bucle de su confirmación de corrección y la nueva verificación en etapa de pruebas) cuestan alrededor de USD 1.03 en total.
- Los recuentos de tokens no son costos:
cm fixusó casi 649,000 tokens, y el 77% de sus tokens de entrada se almacenaron en caché, por lo que la corrección validada costó alrededor de USD 0.18. - La red de seguridad no tiene costo cuando puede reutilizar un análisis: el hook reutilizó el último análisis, por lo que la confirmación fue gratuita.
9. Limpia
Quita el hook de pre-commit
En Antigravity, ingresa lo siguiente:
Uninstall the CodeMender pre-commit hook.
Resultado:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
Sal de la sesión de Antigravity
Para salir de Antigravity, ingresa /exit (o presiona Ctrl+D Ctrl+D) y volverás a la shell de Bash:
/exit
Borra la copia de trabajo de Juice Shop
En la terminal, borra el repositorio. Esto también borra el estado local y los registros de CodeMender, que se almacenan en el directorio .codemender/ del repositorio:
cd ~
rm -rf ~/juice-shop
De manera opcional, quita la CLI de CodeMender, impide que Antigravity acceda con tus credenciales predeterminadas de la aplicación y revócalas:
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. Felicitaciones
¡Felicitaciones! Completaste la parte 3 y dominaste toda la trilogía de DevSecOps con CodeMender.
La trilogía abarca tres bucles de desarrollo seguro:
- Parte 1, el bucle interno del desarrollador: Auditoría interactiva de repositorios locales y verificación de parches con la CLI de CodeMender (
cm find,cm verifyycm fix). - Parte 2, el bucle externo de la canalización de CI/CD: Análisis de seguridad continuo automatizado, integración de GitHub Actions, federación de identidades para cargas de trabajo (WIF) de Google Cloud sin claves y solicitudes de extracción con reparación automática.
- Parte 3: El bucle de vibe coding nativo de IA (este codelab): Verifica los cambios generados por IA antes de confirmarlos, corrige cada hallazgo con la herramienta adecuada y mantén cada confirmación verificada, todo a través de una conversación con Antigravity.
Temas que se abordaron
- Verifica antes de confirmar: CodeMender solo verificó tu cambio, incluido un archivo nuevo, y detectó la inyección de SQL que introdujo la IA.
- Revisar más allá del análisis: Leíste la diferencia por tu cuenta y viste que la autenticación faltante expone más que la inyección de SQL, ya que un escáner que usa IA no informa todos los problemas en cada ejecución.
- La herramienta adecuada para cada corrección: CodeMender escribió y validó la corrección para la inyección de SQL. Antigravity agregó la verificación de autenticación que solicitaste con el middleware
security.isAuthorized()propio de Juice Shop. - Parámetros de seguridad que preguntan primero: El complemento hizo que Antigravity preguntara antes de instalar la CLI de CodeMender y el hook de confirmación previa. También verificó tu compilación en la zona de pruebas de CodeMender antes de que una corrección pudiera gastar tokens y protegió tu trabajo no confirmado mientras CodeMender corregía el código.
- Una red de seguridad para cada confirmación: El hook de confirmación previa verifica cada confirmación futura y reutiliza un análisis que ya se aprobó.
- Conocimiento de los costos: Los pasos de CodeMender cuestan alrededor de USD 1.21 (alrededor de USD 2.42 después de que finalice el precio de lanzamiento).
Cambio de mentalidad de los desarrolladores
Vibe coding sin marcar | Vibe coding con CodeMender |
Confirmar cuando se compila: Esperar que la IA haya escrito código seguro. | Verifica antes de confirmar: Un análisis de diferencias de solo tu cambio tarda minutos. |
Revisar solo lo que marca un escáner: Pasar por alto lo que la IA omitió, como una verificación de autenticación faltante en otro archivo. | Revisa todo el cambio: CodeMender verifica cada archivo modificado y los archivos que se ven afectados por el cambio, y tú sigues leyendo la diferencia, ya que un escáner puede pasar por alto un error. |
Corregir todo manualmente o no corregir nada: Dedicar tiempo a correcciones que una herramienta podría validar. | Usa la herramienta adecuada para cada corrección: Parches validados por CodeMender para los hallazgos que informa, cambios precisos de Antigravity para las brechas que encuentres. |
Confiar en la memoria: Olvidar verificar el siguiente cambio. | Permite que un hook recuerde: Se verifica cada confirmación, sin analizar el mismo cambio dos veces. |
¿Qué sigue?
- Conoce la CLI de CodeMender que se encuentra detrás del complemento en la Parte 1: Protege tu aplicación con CodeMender (
cm find,cm verifyycm fixen OWASP Juice Shop). - Controla cada solicitud de extracción con las mismas verificaciones de la Parte 2: Protege tu canalización de CI/CD con CodeMender (GitHub Actions, WIF y SARIF).
- Explora la documentación de Google Cloud CodeMender.
- Revisa el repositorio de GitHub del complemento codemender-security.
- Instala el complemento
codemender-securityen tu propia configuración de Antigravity y verifica los cambios generados por IA antes de confirmarlos.