

۱. قبلاز شروع
به بخش ۳ از سهگانه DevSecOps با CodeMender خوش آمدید:
- بخش ۱: ایمنسازی برنامه با CodeMender (حسابرسی حلقه داخلی توسعهدهنده در OWASP Juice Shop).
- بخش ۲: ایمنسازی خط لوله CI/CD با CodeMender (خودکارسازی خط لوله Outer Loop با GitHub Actions، WIF، و SARIF).
- بخش ۳ (این Codelab): ایمنسازی برنامههای کدنویسیشده با CodeMender و Antigravity (حلقه امنیتی هوش مصنوعی-بومی برای ویژگیهای پشته کامل تولیدشده با مدل زبانی بزرگ).
داستان
مدیر محصولتان نمونه اولیهای از دستیار پشتیبانی مشتری با بهرهگیری از Gemini برای OWASP Juice Shop میخواهد و آن را امروز میخواهد. ویژگی را برای Antigravity ( توصیف میکنید
agy
)، و چند دقیقه بعد کامپایل میشود. بهنظر میرسد انجام شده است.
اما دستیارهای کدنویسی هوش مصنوعی برای کد کارآمد بهینهسازی شدهاند، نه برای کد امن. آنها کاری را که میخواهید انجام میدهند و بهندرت چیزی را که نخواستهاید اضافه میکنند. بنابراین قبلاز اینکه تغییرات را ثبت کنید، از Antigravity میخواهید که تغییرات شما را با CodeMender بررسی کند. این codelab آن داستان را دنبال میکند:
- با Antigravity، ویژگی را با کدنویسی حسی ایجاد میکنید.
- CodeMender فقط آنچه را تغییر دادهاید بررسی میکند و ارسال را در تزریق SQL در مسیر جدید مسدود میکند.
- خودتان تفاوت را بررسی میکنید و متوجه میشوید که اسکن چه چیزی را علامتگذاری نکرده است: بدون اصالتسنجی در مسیر جدید، هر دو نقطه پایانی (ازجمله تماسهای پولی Gemini) برای همه باز است.
- CodeMender اصلاحیه مربوط به تزریق SQL را مینویسد و اعتبارسنجی میکند. Antigravity اصالتسنجی را اضافه میکند.
- شما commit میکنید و یک hook پیشاز commit، هر commit آینده را بررسی میکند.
- میبینید که مراحل CodeMender چقدر هزینه دارد.
هیچوقت ابزارهای امنیتی را بهصورت دستی اجرا نمیکنید. Antigravity از codemender-security متنباز استفاده میکند
، که به آن آموزش میدهد چگونه CodeMender را بهطور ایمن اجرا کند:
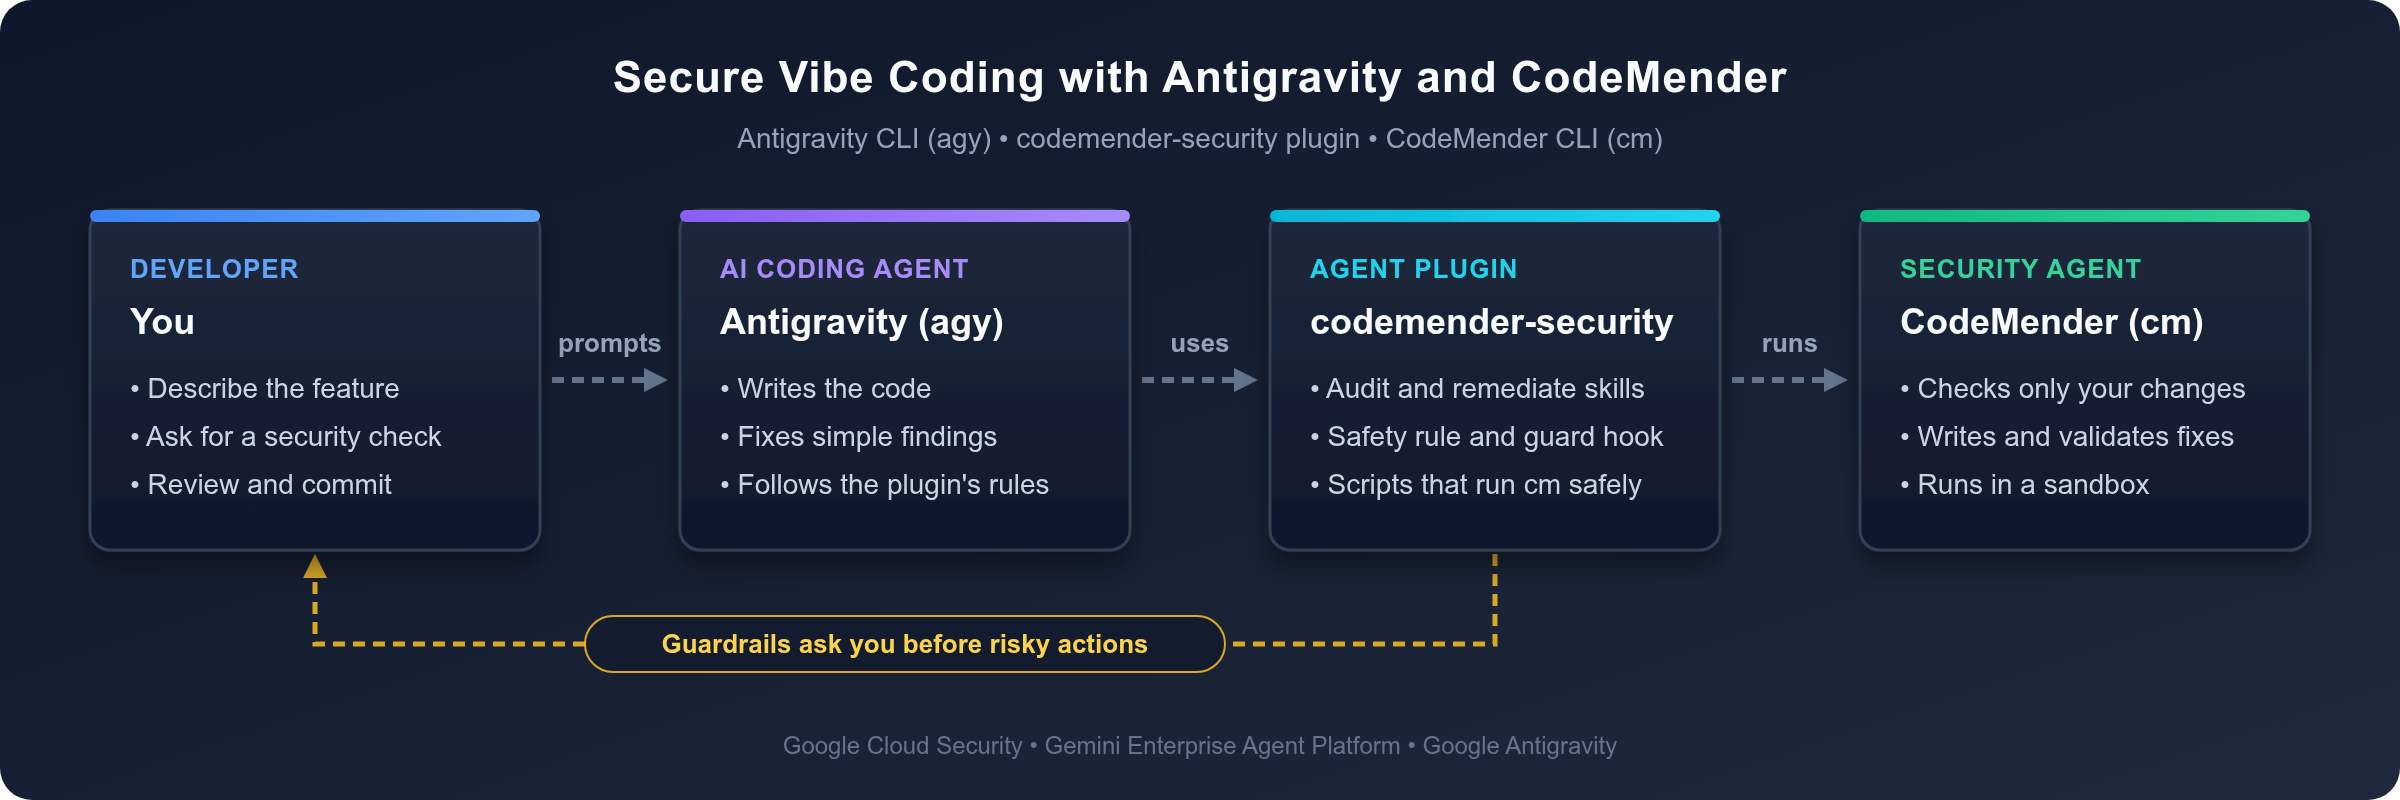
حفاظهای افزایه همچنین باعث میشود Antigravity قبلاز انجام اقدامات پرخطر، مانند نصب نرمافزار یا تغییر نحوه عملکرد ثبتهای شما، از شما سؤال کند.
پیشنیازها
- آشنایی پایه با Node.js، Express، و TypeScript.
- درک اولیه از آسیبپذیریهای رایج وب، مانند ۱۰ آسیبپذیری برتر OWASP.
- یک پروژه Google Cloud با صورتحساب فعال و دسترسی به CodeMender.
آنچه میآموزید
- نحوه مجهز کردن Antigravity CLI (
agy) با افزونهcodemender-security. - چگونه فقط آنچه را که تغییر دادهاید، ازجمله فایلهای جدید، قبلاز ثبت بررسی کنید.
- چرا هنوز باید کل تغییر را پساز اسکن بازبینی کنید: اسکنری که از هوش مصنوعی استفاده میکند ممکن است یافتهای را ازقلم بیندازد.
- نحوه تصمیمگیری درباره اینکه چه کسی چه چیزی را اصلاح کند: CodeMender برای یافتههایی که گزارش میکند، با اصلاحاتی که اعتبارسنجی میکند، و Antigravity برای تغییراتی که شما مشخص میکنید.
- چگونه یک قلاب پیشاز ثبت، هر ثبت آینده را بررسی میکند، بدون اینکه همان تغییر را دو بار اسکن کند.
- نحوه خواندن مصرف ژتون CodeMender و برآورد هزینه آن.
آنچه نیاز دارید
- مرورگر وب، مانند Google Chrome.
- Google Cloud Shell که شامل
gcloud،git، Node.js، و Antigravity CLI (agy) است.
این codelab با CodeMender CLI 0.22.0، نسخه ۱.۸.۰ از افزونه codemender-security، OWASP Juice Shop v20.3.0، و Node.js 22، 24، و 26 آزمایش شده است. با نسخههای دیگر، برونداد شما ممکن است متفاوت باشد.
نحوه دنبال کردن این codelab
- پیاموارهها: بلوکهای بعداز در Antigravity، وارد کنید پیامواره هستند. آنها را در پیامواره Antigravity تایپ کنید.
- فرمانها: بلوکهای دیگری که تایپ میکنید فرمانهای پوسته هستند. آنها را در Cloud Shell اجرا کنید: در برگه اول تا زمانی که Antigravity را راهاندازی کنید، و در برگه دوم پساز آن.
- برونداد: بلوکهای بعداز برونداد یا برونداد شبیه به این است نشان میدهد که چه انتظاری باید داشته باشید. در Antigravity، خروجی فرمان بهطور پیشفرض جمع میشود (برای ازهم باز کردن فرمان،
Ctrl+Oرا فشار دهید)، و Antigravity نتیجه را در پاسخ خود خلاصه میکند. شناسههای یافته، زمانبندیها، و تعداد دادهواحدها متفاوت است و یافتههای CodeMender نیز میتواند متفاوت باشد. - مراحلی که به انسان نیاز دارد: یک عامل نمیتواند در مرورگر شما به سیستم Google Cloud وارد شود، به پیاموارههای اجرای اول Antigravity پاسخ دهد، یا درخواستهای افزونه برای نصب CodeMender CLI و قلاب پیشاز ارسال را تأیید کند. این کارها را خودتان انجام دهید.
۲. راهاندازی کردن Antigravity با افزایه CodeMender
در این مرحله، Cloud Shell را آماده میکنید، افزایه را نصب میکنید، کد Juice Shop را دریافت میکنید، و به Antigravity اجازه میدهید CodeMender را راهاندازی کند.
Google Cloud Shell را باز کنید و اعتبارنامهها را پیکربندی کنید
مرورگرتان را باز کنید و به Google Cloud Shell بروید.
پروژه Google Cloud فعال خود را تأیید کنید:
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
اگر شناسه پروژه خالی است، gcloud config set project PROJECT_ID را اجرا کنید، PROJECT_ID را با شناسه پروژه خود جایگزین کنید، و سپس دو فرمان را دوباره اجرا کنید.
میاناهای برنامهسازی کاربردی Gemini Enterprise Agent Platform و Resource Manager موردنیاز را فعال کنید:
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
محیطتان را با «اعتبارنامههای پیشفرض برنامه Google Cloud» اصالتسنجی کنید:
gcloud auth application-default login
پیوند مرورگر روی صفحه را دنبال کنید تا رضایتتان را اعلام کنید و جریان اصالتسنجی را تکمیل کنید.
نصب کردن افزونه CodeMender در Antigravity
افزایه codemender-security را با Antigravity CLI نصب کنید:
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
برونداد شبیه به موارد زیر است:
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
این افزونه دو مهارت اضافه میکند که به Antigravity آموزش میدهد چگونه کد را با CodeMender (یک قانون ایمنی همیشه روشن) ممیزی و اصلاح کند، و یک قلاب که هر فرمان پوسته را قبلاز اجرای آن توسط Antigravity بررسی میکند. بررسی کنید که افزونه فعال باشد:
agy plugin list
برونداد شبیه به موارد زیر است:
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
دریافت کد OWASP Juice Shop
از OWASP Juice Shop، همان برنامه Node.js و TypeScript که در بخش ۱ و بخش ۲ استفاده کردید، استفاده میکنید.
نسخه Juice Shop را که این codelab با آن آزمایش شده است شبیهسازی کنید و شاخهای برای کارتان ایجاد کنید:
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop از Node.js نسخه ۲۲ تا ۲۶ پشتیبانی میکند. نسخه را بررسی کنید:
node --version
در Cloud Shell، برونداد شبیه به موارد زیر است:
v26.13.0
اگر نسخه شما قدیمیتر از ۲۲ است، Node.js 22 را نصب کنید و آن را بهعنوان پیشفرض برای زبانههای جدید تنظیم کنید:
nvm install 22
nvm alias default 22
وابستگیهای سرور را نصب کنید و سرور را کامپایل کنید. پرچم --ignore-scripts از ساخت Angular frontend صرفنظر میکند که در این codelab به آن نیاز ندارید:
npm install --ignore-scripts && npm run build:server
برونداد با خطوطی مشابه اینها بهپایان میرسد. میتوانید پیامهای npm warn deprecated و خلاصه npm audit را نادیده بگیرید: این موارد مربوط به وابستگیهای Juice Shop هستند و این codelab بر کدی که اضافه میکنید تمرکز دارد.
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
قبلاز اینکه CodeMender کد شما را تغییر دهد، افزونه کار شما را بهعنوان نقطه بازرسی ثبت میکند تا چیزی ازدست نرود، و شما ویژگی خود را در پایان این codelab ثبت میکنید. هر دو ثبت به هویت Git نیاز دارند. برای این مخزن، یک مورد تنظیم کنید:
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
راهاندازی Antigravity
نصبکننده افزونه، CodeMender CLI (cm) را در ~/.local/bin قرار میدهد، وقتی که آن دایرکتوری در PATH شما باشد. Antigravity میتواند با «اعتبارنامههای پیشفرض برنامه» که با gcloud auth application-default login ایجاد کردهاید به سیستم وارد شود، وقتی AGY_ADC_AUTH true باشد (به راهاندازی اعتبارنامههای پیشفرض برنامه (ADC) مراجعه کنید). هر دو را برای این برگه و در ~/.bashrc برای برگههای جدید و اتصالهای مجدد تنظیم کنید، و سپس Antigravity را از مخزن راهاندازی کنید:
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity با «اعتبارنامه پیشفرض برنامه» شما به سیستم وارد میشود و از Gemini در پروژه Google Cloud شما استفاده میکند، بنابراین از شما نمیخواهد با «حساب Google» خود به سیستم وارد شوید.
اولین باری که agy را راهاندازی میکنید، صفحه خوشامدگویی مشابه تصویر زیر نشان داده میشود:
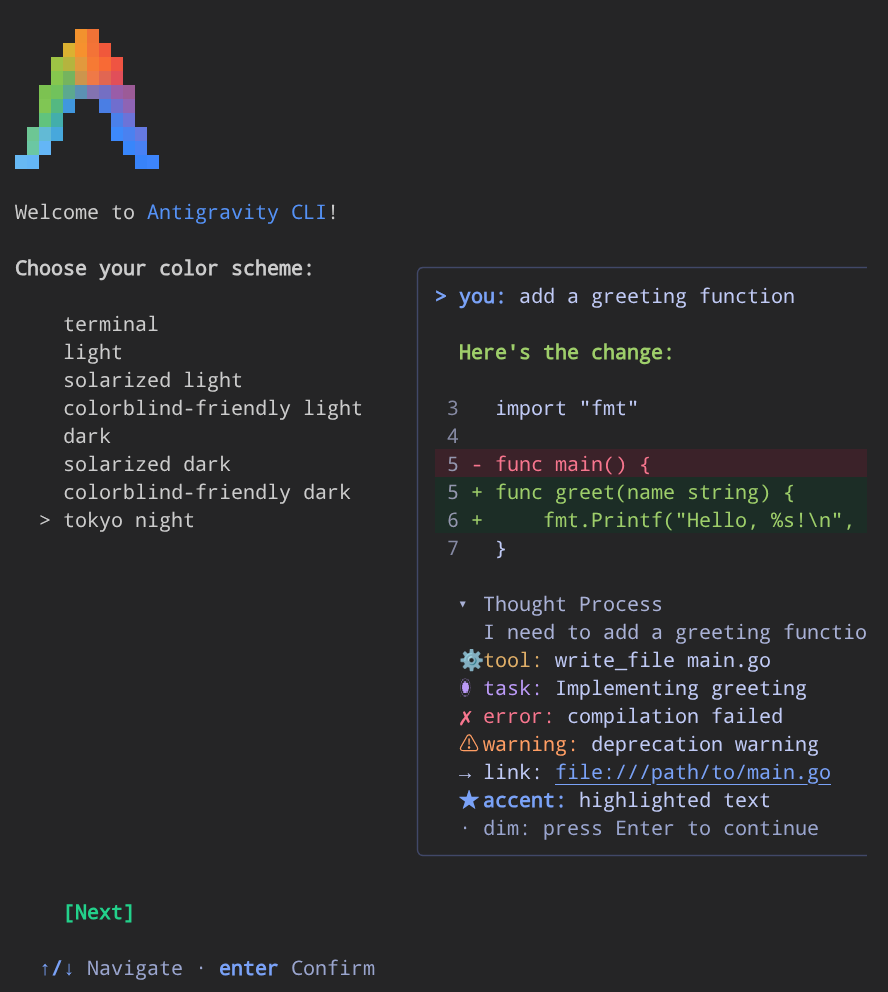
پیاموارههای اولین اجرا را تکمیل کنید:
- با کلیدهای بالابر و پایینبر، آرایش رنگ موردنظرتان را انتخاب کنید، سپس کلید Enter را فشار دهید.
- هنگام درخواست، شرایط استفاده را بپذیرید.
- اگر درخواست شد، تأیید کنید که به دایرکتوری فضای کاری فعلی،
~/juice-shop، اعتماد دارید.
پیاموارههای بقیه این codelab را در پیامواره Antigravity وارد کنید. فرمانهای پوسته را در برگه دوم Cloud Shell اجرا کنید.
بررسی محیط
در Antigravity، این عبارت را وارد کنید:
Check that the CodeMender plugin and its environment are ready.
Antigravity بررسی محیط افزونه را اجرا میکند. در Cloud Shell جدید، CodeMender CLI هنوز نصب نشده است، بنابراین برونداد مشابه زیر است:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity قبلاز بارگیری هر چیزی از شما اجازه میخواهد: حفاظهای افزونه به عامل اجازه نمیدهند بدون رضایت شما نرمافزار نصب کند. نصب را تأیید کنید. Antigravity cm را نصب میکند و بررسی را دوباره اجرا میکند. برونداد شبیه به موارد زیر است:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
راهاندازی CodeMender برای Juice Shop
CodeMender وصلههایی را که مینویسد با اجرای فرمان ساخت اعتبارسنجی میکند. در Antigravity، این عبارت را وارد کنید:
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity CodeMender را مقداردهی اولیه میکند، فرمان ساخت را تنظیم میکند، و پیکربندی را بررسی میکند. برونداد فرمان را با Ctrl+O ازهم باز کنید تا جزئیاتی مشابه این را ببینید:
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
این دو هشدار موردانتظار است: این کارخواه از بررسی اتصال پشتیبانی نمیکند و CodeMender پایگاه داده وضعیت خود را در اولین اسکن ایجاد میکند. Antigravity ممکن است build.command را مستقیماً روی "npm run build:server" تنظیم کند (چون npm برای پیدا کردن package.json بالا میرود) یا پیشوند cd "$(git rev-parse --show-toplevel)" && را به آن اضافه کند تا فرمانهایی که به ریشه مخزن نیاز دارند از دایرکتوری درست اجرا شوند. این افزونه همچنین .codemender/ را به .git/info/exclude اضافه میکند تا فایلهای محلی CodeMender هرگز در ثبتهای شما قرار نگیرند.
سپس Antigravity فرمان ساخت شما را در جعبه امن CodeMender اجرا میکند، همان روشی که CodeMender اصلاحات خود را اعتبارسنجی میکند، بنابراین قبلاز اولین اصلاح میدانید که اعتبارسنجی میتواند کار کند. این بررسی از هیچکدام از نشانهای Gemini استفاده نمیکند. برونداد شبیه به این است:
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
در جعبه شنی، ساخت به شبکه دسترسی ندارد و فقط میتواند در مخزن شما بنویسد. محیط ایمن همچنین فایل .npmrc Juice Shop (فایلهای تنظیمات npm میتوانند حاوی توکنهای ثبت باشند) و ftp/encrypt.pyc (فایل Python کامپایلشده از یکی از چالشهای Juice Shop) را مسدود کرد. ساخت به آن فایلها نیاز ندارد، بنابراین موفقیتآمیز است. اگر ساخت شما در اینجا ناموفق بود، قبلاز اینکه از CodeMender بخواهید آن را اصلاح کند، علت را برطرف کنید، مثلاً ابتدا وابستگیهای مفقود را نصب کنید: ساخت نمیتواند چیزی را در جعبه امن بارگیری کند.
۳. دستیار پشتیبانی هوش مصنوعی را کدنویسی حسی کن
اکنون ویژگی را به همان روشی که بسیاری از توسعهدهندگان امروزه انجام میدهند بسازید: آن را توصیف کنید و اجازه دهید هوش مصنوعی آن را بنویسد.
ویژگی را شرح دهید
در Antigravity، این عبارت را وارد کنید:
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity routes/aiAssistant.ts را ایجاد میکند، بسته @google/genai را نصب میکند، و مسیریاب را در server.ts سوار میکند.
بررسی کنید که کامپایل شود
در برگه دوم Cloud Shell، این دستور را اجرا کنید:
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
خروجی:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
ویژگی کامپایل میشود و آنچه را که درخواست کردهاید انجام میدهد. بهنظر میرسد انجام شده است، اما هنوز آن را نهایی نکنید.
اختیاری: استفاده از نسخه مرجع
دستیارهای هوش مصنوعی هر بار کد یکسانی تولید نمیکنند. اگر Antigravity کد دیگری نوشته باشد، برای مثال کدی که ازقبل از پُرسمان پارامتریشده استفاده میکند، یافتههای CodeMender در مراحل بعدی میتواند با این codelab متفاوت باشد. برای اینکه بتوانید دقیقتر دنبال کنید، نسخه خودتان را با نسخه مرجع جایگزین کنید. در برگه دوم، این دستور را اجرا کنید:
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
بررسی کنید که نسخه مرجع در جای خود قرار دارد:
git status --short
grep -n "app.use('/api/assistant'" server.ts
خروجی:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
اگر git status فایلهای دیگری را که Antigravity ایجاد کرده است فهرست میکند، آنها را حذف کنید.
۴. قبلاز ثبت کردن، از CodeMender بپرسید
پیشاز ثبت کد تولیدشده با هوش مصنوعی، آن را بررسی کنید. در Antigravity، این عبارت را وارد کنید:
Is this safe to commit? Check my changes with CodeMender.
Antigravity اسکن تفاوت (cm_diff_scan.sh) را اجرا میکند: CodeMender فقط آنچه را تغییر دادهاید بررسی میکند، نه کل مخزن را. اسکن چند دقیقه طول میکشد و Antigravity نتیجه را در پاسخ خود خلاصه میکند (برای مشاهده گزارش کامل کار هر فایل، Ctrl+O را روی فرمان اسکن فشار دهید):
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
آنچه اتفاق افتاد:
- در پشت صحنه (با فشار دادن
Ctrl+Oبرای ازهم باز کردن مرحلهcm_diff_scan.shقابلمشاهده است)، CodeMender سه فایل تغییریافته شما را بررسی کرد—ازجملهroutes/aiAssistant.tsردیابینشده که افزونه بهطور خودکار به اسکن اضافه میکند—بهعلاوه سه فایل همسایه با ۱ پرش که تحتتأثیر تغییر شما قرار گرفتهاند (app.ts،lib/utils.ts، وfrontend/src/app/Services/local-backup.service.ts). - Juice Shop عمداً پر از آسیبپذیری است، اما CodeMender مشکلات ازپیش موجود را نادیده گرفت و فقط تزریق SQL با شدت
HIGHرا که توسط تغییر شما ایجاد شده بود گزارش کرد. CI Gate Failure(--fail-on=CRITICAL,HIGH) بهمعنای «هنوز متعهد نشوید» است. این نتیجه اسکن است، نه خرابی، و هرگونه بلوک خواندن جعبه امن موردانتظار که درطول اجرا ثبت شده است (مانند فایلهای.npmrcوftp/encrypt.pycJuice Shop) بر نتیجه تأثیر نمیگذارد.
افزونه CodeMender را بهصورت غیرتعاملی (با -y، بهعلاوه --bypass-warning هنگام اصلاح کد) اجرا میکند، بنابراین CodeMender خودش تأییدیه درخواست نمیکند. Antigravity و پادمانهای افزونه برای کنشهای پرخطر از شما میپرسند.
۵. درک اشتباهات هوش مصنوعی
از Antigravity بپرسید چه اشتباهی کرده است. در Antigravity، این عبارت را وارد کنید:
Explain the findings and show me the vulnerable code.
تزریق SQL در فایل جدید (CWE-89)
نقطه پایان /order-status پارامتر پُرسمان orderId را مستقیماً در عبارت SQL قرار میدهد:
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
تفکیک Antigravity جریان آلودگی را ردیابی میکند:
- منبع (
req.query.orderId): ورودی کاربر غیرقابلاعتماد از رشته پُرسمان. - انتشار (الگوی تحتاللفظی): مستقیماً بدون گریز، اعتبارسنجی نوع، یا پارامترسازی در
`... '${orderId}'`درونیابی میشود. - Sink (
models.sequelize.query(...)): رشته SQL خام را مستقیماً به SQLite ارسال میکند.
این گزارش همچنین دو بردار حمله را نشان میدهد: هرکسی میتواند GET /api/assistant/order-status?orderId=1' OR '1'='1 را برای برگرداندن همه سوابق تحویل ارسال کند، یا از UNION SELECT برای خواندن جدولهای دیگر، مانند اطلاعات کاربری در Users، استفاده کند.
مواردی که اسکن پرچمگذاری نکرده است: بدون اصالتسنجی در مسیر جدید
CodeMender تزریق SQL را در routes/aiAssistant.ts شناسایی کرد و توضیح سوءاستفاده Antigravity حتی اشاره میکند که یک مهاجم تأییدنشده میتواند نقطه پایانی را فراخوانی کند—بااینحال، اسکن server.ts را پرچمگذاری نکرد. بقیه پولتان را خودتان بررسی کنید. در برگه دوم، این دستور را اجرا کنید:
cd ~/juice-shop
git diff server.ts
خروجی:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts/api/assistant بهصورت عمومی، بدون اصالتسنجی یا بررسی نقش مانند security.isAuthorized()، برخلاف نقاط پایانی محافظتشده مانند /rest/basket یا /b2b/v2، سوار میشود. این کار هر دو نقطه پایانی را درمعرض خطر قرار میدهد: تماسگیرنده تأییدنشده میتواند از /order-status سوءاستفاده کند و هرکسی میتواند با ارسال درخواست به /refund-triage، شرکت شما را مجبور به پرداخت هزینه تماسهای Gemini کند.
حتی در اجراهایی که CodeMender server.ts را بهعنوان مسیر تأییدنشده به تزریق SQL گزارش میکند، گزارش آن به /refund-triage اشاره نمیکند. همیشه تفاوت کل تغییراتتان را بخوانید؛ نتیجه اسکن اثبات نمیکند که کدتان ایمن است.
۶. رفع هر مشکل با ابزار مناسب
این دو مشکل به دو نوع اصلاح متفاوت نیاز دارند:
- تزریق SQL: CodeMender آن را گزارش کرده است، پس اجازه دهید CodeMender آن را برطرف کند. CodeMender وصلهای مینویسد و آن را با فرمان ساخت شما اعتبارسنجی میکند، سپس افزونه اصلاحیه را ازنظر آسیبپذیریهای جدید بررسی میکند.
- اصالتسنجی وجود ندارد: این اصلاح از الگویی پیروی میکند که
server.tsقبلاً برای نقاط پایانی دیگر استفاده میکند:security.isAuthorized(). شما دقیقاً میدانید که تغییر باید چه باشد، بنابراین به Antigravity میگویید و Antigravity در چند ثانیه تغییر را اعمال میکند. این اصلاح از هر دو نقطه پایانی محافظت میکند، ازجمله/refund-triageکه در گزارش CodeMender ذکر نشده است.
درخواست هر دو اصلاح
در Antigravity، این عبارت را وارد کنید:
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity حلقه اصلاح CodeMender را اجرا میکند، server.ts را ویرایش میکند، هر سه فایل را آماده میکند، تفاوت آمادهشده را دوباره اسکن میکند، و خلاصهای از هر چهار کنش را چاپ میکند (برای بررسی گزارشهای دقیق، روی هر فرمانی Ctrl+O را فشار دهید).
CodeMender تزریق SQL را اصلاح میکند. Antigravity حلقه اصلاح افزونه را برای آن یافته اجرا میکند که ۱۰ تا ۱۵ دقیقه طول میکشد. ازهم بازکردن برونداد اصلاح شبیه به این است:
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
در اینجا نحوه محافظت افزونه از کار شما درحین اصلاح آن توسط CodeMender آورده شده است:
- این ابزار کار ثبتنشده شما را بهعنوان نقطه بازرسی ثبت کرد تا CodeMender دقیقاً روی کد شما کار کند و اصلاحیه آن به ثبت جداگانهای تبدیل شود که افزونه بتواند آن را بررسی کند. با CodeMender نسخه 0.17.0 یا جدیدتر، افزونه به
cm fixمیگوید که فضای کاری شما (--no-reset) را بازنشانی نکند. - دوباره ساخت را در محیط امن CodeMender بررسی کرد، بدون استفاده از نشانها، تا اصلاحی را که CodeMender نمیتواند اعتبارسنجی کند شروع نکند.
- CodeMender وصله کوچکی نوشت که
orderIdرا بهعنوان پارامتر جایگزین محدود:orderIdبه Sequelize ارسال میکند، بهجای اینکه آن را در رشته SQL قرار دهد. - CodeMender با اجرای فرمان ساخت شما در جعبه شنی خود، وصله را اعتبارسنجی کرد و نتیجه آن مشابه بررسی ساخت شما درطول راهاندازی بود. سپس افزایه قبلاز اعمال اصلاح، ساخت را دوباره خارج از جعبه امن اجرا کرد.
- افزایه ثبت اصلاحیه را برای آسیبپذیریهای جدید بررسی کرد و هیچ موردی پیدا نکرد.
- وقتی تمام شد، افزونه تغییرات شما را بهعنوان کار ثبتنشده بازیابی کرد، که اکنون شامل اصلاحیه است.
Antigravity اصالتسنجی را اضافه میکند. این کار security.isAuthorized() را به خطی که رهیاب را در server.ts سوار میکند اضافه میکند. در مرحله بعد، تغییر دقیق را مرور میکنید.
Antigravity دوباره همهچیز را بررسی میکند. این ابزار همه تغییرات را آماده میکند و اسکن تفاضلی دیگری را اجرا میکند که چند دقیقه طول میکشد:
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
هر دو یافته ازبین رفتهاند: تزریق SQL برطرف شده است و بررسی همه چیزهایی که میخواهید ثبت کنید، ازجمله اصالتسنجی جدید، هیچ یافتهای را گزارش نمیکند.
بازبینی تغییر
دیگر چیزی مانع ثبت نمیشود، اما همچنان شما هستید که آن را ثبت میکنید. در برگه دوم، آزمایشهای واحد سرور را اجرا کنید:
cd ~/juice-shop
npm run test:server
انتهای برونداد شبیه به این است:
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
سپس نحوه نصب شدن ویژگی را درحالحاضر مرور کنید:
git diff --staged server.ts
خروجی:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
۷. با تور ایمنی متعهد شوید
دیگر چیزی مانع تغییر شما نیست. آن را ثبت کنید و مطمئن شوید که هر ثبت آتی نیز بررسی میشود. در Antigravity، این عبارت را وارد کنید:
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
قلاب نحوه عملکرد هر ثبت آتی در مخزن را تغییر میدهد، بنابراین حفاظهای افزونه باعث میشود Antigravity ابتدا از شما اجازه بگیرد. درخواست دلیل آن را توضیح میدهد:
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
تأییدش کنید. Antigravity قلاب را نصب میکند و تغییرتان را ثبت میکند. برونداد شبیه به این است:
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
ثبت کمتر از یک ثانیه طول کشید. هوک متوجه شد که این تغییرات مرحلهای دقیق قبلاً از اسکن diff عبور کردهاند، بنابراین آنها را دوباره اسکن نکرد. از این به بعد، هر ثبت با تغییرات منبع در این مخزن ابتدا بررسی میشود و ثبت با یافتههای مسدودکننده تا زمانی که آنها را برطرف نکنید مسدود میماند.
۸. ببینید امنیت چه هزینهای برایتان دارد
در Antigravity، این عبارت را وارد کنید:
How much did CodeMender cost me? Show the token usage.
Antigravity cm stats را اجرا میکند (۲۴ درخواست در ۱۷۱ نظرسنجی در ۲۳ دقیقه و ۴۶ ثانیه). تفکیک شبیه به این است:
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
برای تبدیل کردن توکنها به دلار، از قیمتگذاری Gemini برای مدلی که CodeMender استفاده کرده است استفاده کنید، که اولین اسکن شما آن را Gemini 3.8 Flash (استاندارد، جهانی) مینامد. هزینه ورودی ذخیرهشده در حافظه نهان یکدهم قیمت ورودی معمولی است و دادهواحدهای اندیشیدن بهعنوان خروجی صورتحساب میشوند:
قیمت بهازای هر ۱ میلیون دادهواحد | ورودی | ورودی ذخیرهشده در حافظه پنهان | برونداد (شامل اندیشیدن) |
تا ۳۱ دسامبر ۲۰۲۶ | ۰٫۷۵ دلار امریکا | ۰٫۰۷۵ دلار امریکا | ۳٫۷۵ دلار امریکا |
از ۱ ژانویه ۲۰۲۷ | ۱٫۵۰ دلار امریکا | ۰٫۱۵ دلار امریکا | ۷٫۵۰ دلار امریکا |
برای اجرای بالا، اینگونه محاسبه میشود:
فرمان | ورودی ذخیرهنشده در حافظه نهان | ورودی ذخیرهشده در حافظه پنهان | برونداد و اندیشیدن | تا ۳۱ دسامبر ۲۰۲۶ | از ۱ ژانویه ۲۰۲۷ |
| 716,224 | 1,813,096 | ۹۴۹۴۴ | ۱٫۰۳ دلار امریکا | ۲٫۰۶ دلار امریکا |
| 146,567 | ۴۹۳٬۸۵۱ | ۸٬۵۱۵ | ۰٫۱۸ دلار امریکا | ۰٫۳۶ دلار امریکا |
جمع | 862,791 | 2,306,947 | ۱۰۳٬۴۵۹ | ۱٫۲۱ دلار امریکا | ۲٫۴۲ دلار امریکا |
این اعداد فقط CodeMender را پوشش میدهند. درخواستهای Gemini خود Antigravity نیز در پروژه Google Cloud شما اجرا میشود و cm stats آنها را حساب نمیکند.
این به شما چه میگوید:
- بررسی هر تغییر ارزان است: سه اسکن تفاوت (اولین بررسی شما، بررسی حلقه از ارسال اصلاحیه، و بررسی مجدد مرحلهای) درمجموع حدود ۱٫۰۳ دلار امریکا هزینه دارد.
- تعداد دادهواحدها هزینه نیست:
cm fixتقریباً ۶۴۹ هزار دادهواحد استفاده کرد و ۷۷٪ از دادهواحدهای ورودی آن ذخیره موقت شد، بنابراین هزینه اصلاح اعتبارسنجیشده حدود ۰٫۱۸ دلار امریکا بود. - وقتی تور ایمنی بتواند از اسکن قبلی استفاده کند، هزینهای ندارد: قلاب از آخرین اسکن استفاده کرد، بنابراین commit رایگان بود.
۹. مرتبسازی
برداشتن قلاب پیشتعهد
در Antigravity، این عبارت را وارد کنید:
Uninstall the CodeMender pre-commit hook.
خروجی:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
خروج از جلسه Antigravity
با وارد کردن /exit (یا فشار دادن Ctrl+D Ctrl+D) از Antigravity خارج شوید تا به پوسته bash برگردید:
/exit
حذف نسخه کاری Juice Shop
در پایانه، مخزن را حذف کنید. با این کار، وضعیت محلی و گزارشهای CodeMender نیز که در دایرکتوری .codemender/ مخزن ذخیره شدهاند حذف میشوند:
cd ~
rm -rf ~/juice-shop
درصورت تمایل، CodeMender CLI را بردارید، Antigravity را از ورود به سیستم با «اعتبارنامههای پیشفرض برنامه» متوقف کنید، و آنها را لغو کنید:
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
۱۰. تبریک میگوییم
تبریک! بخش ۳ را تکمیل کردید و بر کل سهگانه DevSecOps با CodeMender مسلط شدید.
این سهگانه سه چرخه توسعه ایمن را پوشش میدهد:
- بخش ۱، حلقه داخلی توسعهدهنده: ممیزی مخزن تعاملی و محلی-محور و درستیسنجی وصله با CodeMender CLI (
cm find،cm verify، وcm fix). - بخش ۲، حلقه بیرونی خط لوله CI/CD: اسکن امنیتی مداوم خودکار، ادغام GitHub Actions، Google Cloud Workload Identity Federation (WIF) بدون کلید، و درخواستهای واکشی خودبهبود.
- بخش ۳، حلقه کدنویسی حسی با هوش مصنوعی بومی (این codelab): تغییرات تولیدشده با هوش مصنوعی را قبلاز ثبت بررسی کنید، هر یافته را با ابزار مناسب اصلاح کنید، و همه ثبتها را ازطریق مکالمه با Antigravity بررسی کنید.
آنچه پوشش دادید
- بررسی قبلاز ثبت: CodeMender فقط تغییر شما را (ازجمله فایل جدید) بررسی کرد و تزریق SQL را که هوش مصنوعی معرفی کرده بود شناسایی کرد.
- بررسی فراتر از اسکن: خودتان تفاوت را خواندید و دیدید که اصالتسنجی مفقودشده بیشتر از تزریق SQL افشا میکند، زیرا اسکنری که از هوش مصنوعی استفاده میکند، هر مشکلی را در هر اجرا گزارش نمیکند.
- ابزار مناسب برای هر اصلاح: CodeMender اصلاحیه تزریق SQL را نوشت و اعتبارسنجی کرد. Antigravity بررسی اصالتسنجیای را که درخواست کرده بودید با میانافزار
security.isAuthorized()خود Juice Shop اضافه کرد. - حفاظهایی که ابتدا میپرسند: افزونه باعث شد Antigravity قبلاز نصب CodeMender CLI و قلاب پیشاز ارسال بپرسد. همچنین قبلاز اینکه اصلاحیه بتواند از ژتونها استفاده کند، ساخت شما را در محیط آزمایشی CodeMender بررسی کرد و از کار ثبتنشده شما درحین اصلاح کد توسط CodeMender محافظت کرد.
- یک تور ایمنی برای هر commit: قلاب pre-commit هر commit آینده را بررسی میکند و از اسکن قبلی که با موفقیت انجام شده است، دوباره استفاده میکند.
- آگاهی از هزینه: هزینه مراحل CodeMender حدود ۱٫۲۱ دلار امریکا است (حدود ۲٫۴۲ دلار امریکا پساز پایان قیمتگذاری آغازین).
تغییر طرز فکر توسعهدهنده
کدنویسی حسی علامتگذارینشده | کدنویسی حسی با CodeMender |
Commit when it compiles: امیدوار باشید که هوش مصنوعی کد امنی نوشته باشد. | بررسی قبلاز ثبت: اسکن تفاضلی فقط برای تغییرات شما چند دقیقه طول میکشد. |
فقط آنچه را که اسکنر پرچمگذاری میکند مرور کنید: آنچه را که هوش مصنوعی جا انداخته است، مانند بررسی اصالتسنجی جاافتاده در فایل دیگر، ازدست بدهید. | کل تغییر را مرور کنید: CodeMender هر فایل تغییریافته و فایلهایی را که تغییر شما بر آنها تأثیر میگذارد بررسی میکند، و شما همچنان تفاوتها را میخوانید، زیرا اسکنر ممکن است شکافی را ازقلم بیندازد. |
همه چیز را بهصورت دستی اصلاح کنید، یا اصلاً اصلاح نکنید: برای اصلاحاتی وقت بگذارید که ابزار میتواند آنها را اعتبارسنجی کند. | استفاده از ابزار مناسب برای هر اصلاح: وصلههای معتبرشده توسط CodeMender برای یافتههایی که گزارش میکند، تغییرات دقیق توسط Antigravity برای شکافهایی که پیدا میکنید. |
اتکا به حافظه: فراموش کردن بررسی تغییر بعدی. | اجازه دهید قلاب بهخاطر بسپارد: هر ثبت بررسی میشود، بدون اینکه تغییر یکسانی دو بار اسکن شود. |
قدم بعدی چیست
- با CodeMender CLI که در پشت افزونه قرار دارد در بخش ۱ آشنا شوید: ایمنسازی برنامه با CodeMender (
cm find،cm verify، وcm fixدر OWASP Juice Shop). - هر درخواست واکشی را با همان بررسیهای بخش ۲: ایمنسازی خط لوله CI/CD با CodeMender (GitHub Actions، WIF، و SARIF) کنترل کنید.
- اسناد Google Cloud CodeMender را کاوش کنید.
- مخزن GitHub افزونه codemender-security را مرور کنید.
- افزونه
codemender-securityرا در راهاندازی Antigravity خودتان نصب کنید و تغییرات تولیدشده با هوش مصنوعی را قبلاز ثبت کردن بررسی کنید.