

1. Avant de commencer
Bienvenue dans la partie 3 de la trilogie DevSecOps avec CodeMender :
- Partie 1 : Sécuriser votre application avec CodeMender (audit de la boucle interne du développeur sur OWASP Juice Shop).
- Partie 2 : Sécuriser votre pipeline CI/CD avec CodeMender (automatisation du pipeline de boucle externe avec GitHub Actions, WIF et SARIF).
- Partie 3 (cet atelier de programmation) : Sécuriser les applications vibe-codées avec CodeMender et Antigravity (boucle de sécurité AI-native pour les fonctionnalités full-stack générées par LLM).
L'histoire
Votre responsable produit souhaite un prototype d'assistant de service client optimisé par Gemini pour OWASP Juice Shop, et il en a besoin aujourd'hui. Vous décrivez la fonctionnalité à Antigravity (
agy
), et quelques minutes plus tard, il est compilé. On dirait que c'est fait.
Cependant, les assistants de codage IA optimisent le code pour qu'il fonctionne, et non pour qu'il soit sécurisé. Ils font ce que vous leur demandez et ajoutent rarement ce que vous n'avez pas demandé. Avant de valider, vous demandez donc à Antigravity de vérifier votre modification avec CodeMender. Cet atelier de programmation suit cette histoire :
- Vous utilisez le vibe coding pour créer la fonctionnalité avec Antigravity.
- CodeMender ne vérifie que ce que vous avez modifié et bloque le commit en cas d'injection SQL dans la nouvelle route.
- Vous examinez vous-même le diff et trouvez ce que l'analyse n'a pas signalé : sans authentification sur la nouvelle route, les deux points de terminaison (y compris les appels Gemini payants) sont ouverts à tous.
- CodeMender écrit et valide le correctif pour l'injection SQL. Antigravity ajoute l'authentification.
- Vous effectuez un commit, et un hook de pré-commit vérifie chaque commit futur.
- Vous voyez le coût des étapes CodeMender.
Vous n'exécutez jamais d'outils de sécurité manuellement. Antigravity utilise le codemender-security Open Source
plug-in, qui lui apprend à exécuter CodeMender de manière sécurisée :
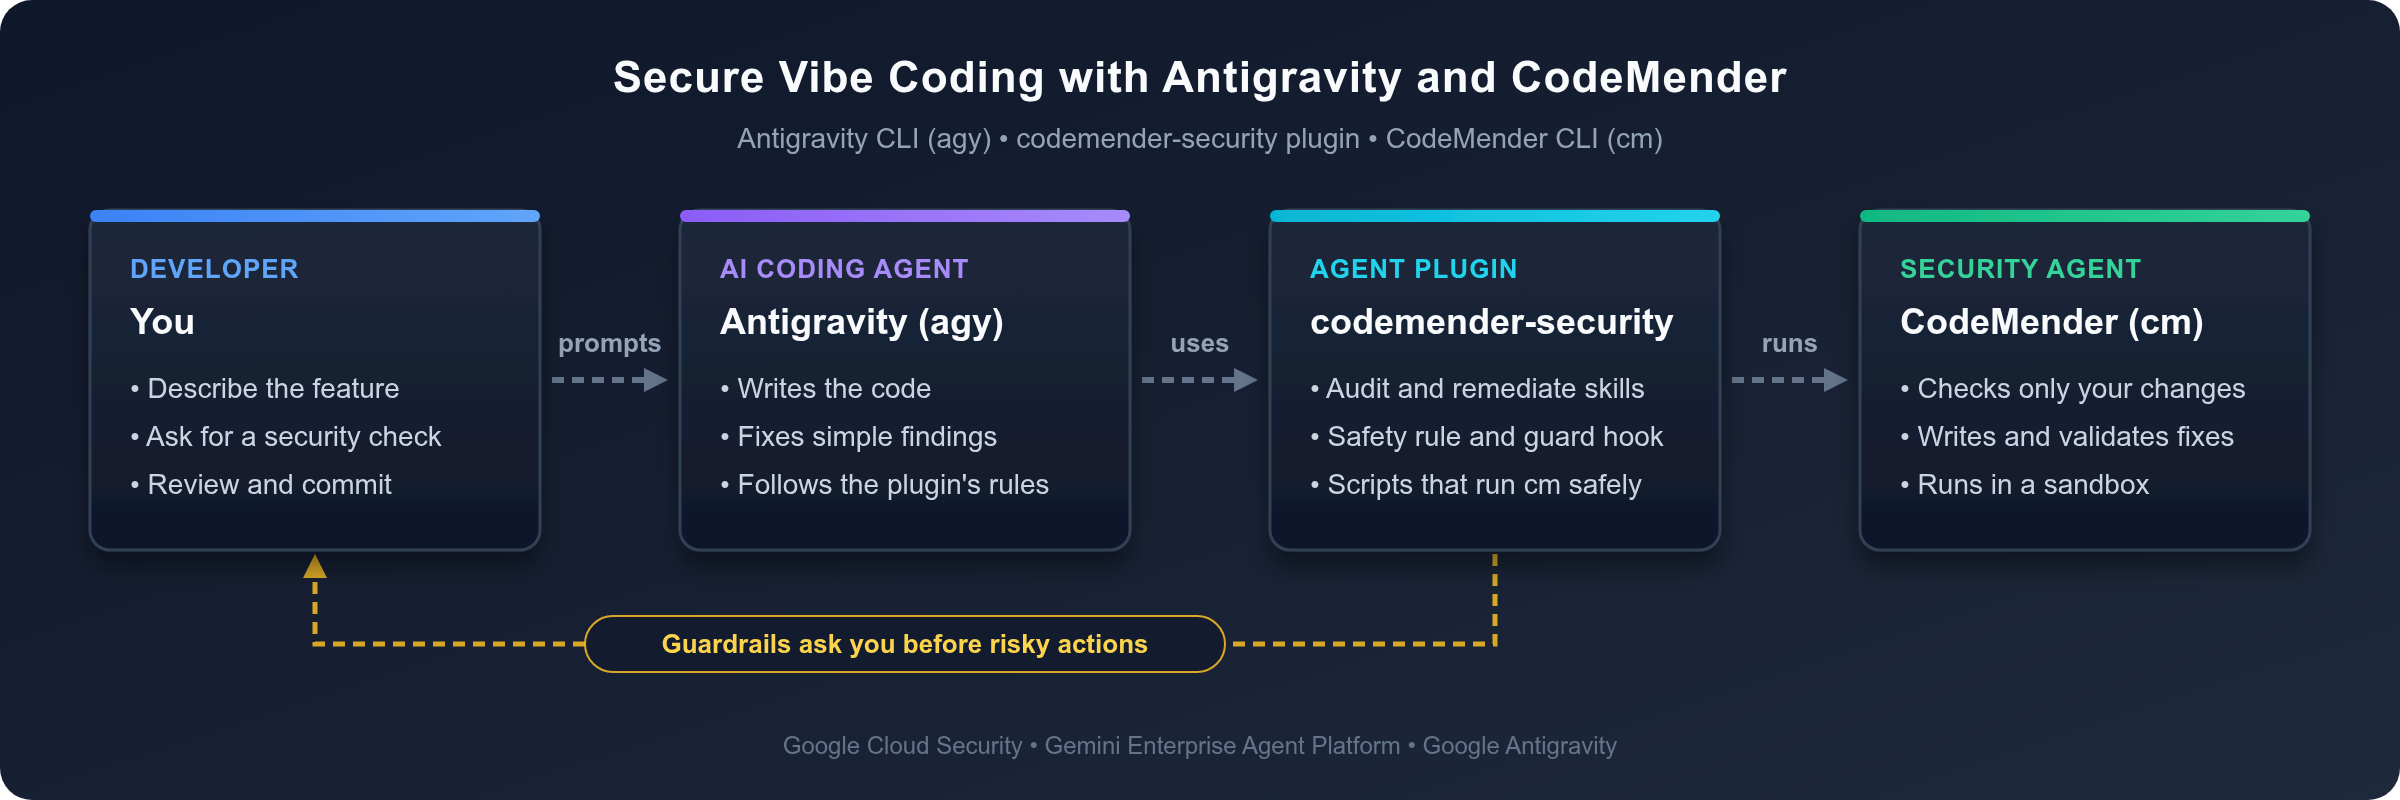
Les garde-fous du plug-in permettent également à Antigravity de vous demander votre avis avant d'effectuer des actions risquées, comme installer un logiciel ou modifier le fonctionnement de vos commits.
Prérequis
- Connaissances de base de Node.js, Express et TypeScript.
- Connaissances de base des failles Web courantes, telles que celles du top 10 de l'OWASP.
- Un projet Google Cloud avec facturation activée et accès à CodeMender.
Objectifs
- Comment équiper la CLI Antigravity (
agy) du plug-incodemender-security. - Comment vérifier uniquement ce que vous avez modifié, y compris les nouveaux fichiers, avant de valider.
- Pourquoi vous devez toujours examiner l'intégralité de la modification après une analyse : un scanner qui utilise l'IA peut passer à côté d'un résultat.
- Comment décider qui corrige quoi : CodeMender pour les résultats qu'il signale, avec les corrections qu'il valide, et Antigravity pour les modifications que vous spécifiez.
- Comment un hook de pré-commit vérifie chaque commit futur, sans analyser deux fois la même modification.
- Comment lire l'utilisation des jetons de CodeMender et estimer son coût.
Ce dont vous avez besoin
- Un navigateur Web, tel que Google Chrome
- Google Cloud Shell, qui inclut
gcloud,git, Node.js et la CLI Antigravity (agy).
Cet atelier de programmation a été testé avec CodeMender CLI 0.22.0, la version 1.8.0 du plug-in codemender-security, OWASP Juice Shop v20.3.0 et Node.js 22, 24 et 26. Avec d'autres versions, votre résultat peut être différent.
Comment suivre cet atelier de programmation ?
- Prompts : les blocs après Dans Antigravity, saisissez sont des prompts. Saisissez-les dans l'invite Antigravity.
- Commandes : les autres blocs que vous saisissez sont des commandes shell. Exécutez-les dans Cloud Shell : dans le premier onglet jusqu'à ce que vous lanciez Antigravity, puis dans un deuxième onglet.
- Résultat : les blocs après Résultat ou Le résultat ressemble à ceci indiquent ce à quoi vous devez vous attendre. Dans Antigravity, le résultat de la commande est réduit par défaut (appuyez sur
Ctrl+Opour développer une commande), et Antigravity résume le résultat dans sa réponse. Les ID de vos résultats, les codes temporels et le nombre de jetons sont différents, tout comme les résultats de CodeMender. - Étapes nécessitant une intervention humaine : un agent ne peut pas se connecter à Google Cloud dans votre navigateur, répondre aux invites de premier démarrage d'Antigravity, ni approuver les demandes du plug-in pour installer la CLI CodeMender et le hook de pré-commit. Faites-le vous-même.
2. Configurer Antigravity avec le plug-in CodeMender
Dans cette étape, vous allez préparer Cloud Shell, installer le plug-in, obtenir le code de Juice Shop et laisser Antigravity configurer CodeMender.
Ouvrir Google Cloud Shell et configurer les identifiants
Ouvrez votre navigateur et accédez à Google Cloud Shell.
Confirmez votre projet Google Cloud actif :
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
Si l'ID du projet est vide, exécutez gcloud config set project PROJECT_ID en remplaçant PROJECT_ID par l'ID de votre projet, puis exécutez à nouveau les deux commandes.
Activez les API Gemini Enterprise Agent Platform et Resource Manager requises :
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
Authentifiez votre environnement avec les identifiants par défaut de l'application (ADC) Google Cloud :
gcloud auth application-default login
Suivez le lien du navigateur à l'écran pour accorder votre consentement et terminer le processus d'authentification.
Installer le plug-in CodeMender dans Antigravity
Installez le plug-in codemender-security avec la CLI Antigravity :
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
Le résultat ressemble à ce qui suit :
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
Le plug-in ajoute deux compétences qui apprennent à Antigravity à auditer et à corriger le code avec CodeMender, une règle de sécurité toujours active et un hook qui vérifie chaque commande shell avant qu'Antigravity ne l'exécute. Vérifiez que le plug-in est activé :
agy plugin list
Le résultat ressemble à ce qui suit :
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
Obtenir le code d'OWASP Juice Shop
Vous utilisez OWASP Juice Shop, la même application Node.js et TypeScript que dans les parties 1 et 2.
Clonez la version de Juice Shop avec laquelle cet atelier de programmation a été testé, puis créez une branche pour votre travail :
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop est compatible avec Node.js 22 à 26. Vérifiez votre version :
node --version
Dans Cloud Shell, le résultat ressemble à ce qui suit :
v26.13.0
Si votre version est antérieure à la version 22, installez Node.js 22 et définissez-la comme version par défaut pour les nouveaux onglets :
nvm install 22
nvm alias default 22
Installez les dépendances du serveur et compilez le serveur. L'option --ignore-scripts permet d'ignorer la compilation de l'interface Angular, dont vous n'avez pas besoin dans cet atelier de programmation :
npm install --ignore-scripts && npm run build:server
La sortie se termine par des lignes semblables à celles-ci. Vous pouvez ignorer les messages npm warn deprecated et le résumé npm audit : ils concernent les dépendances de Juice Shop, et cet atelier de programmation se concentre sur le code que vous ajoutez.
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Avant que CodeMender ne modifie votre code, le plug-in valide votre travail en tant que point de contrôle pour que rien ne soit perdu. Vous validerez votre fonctionnalité à la fin de cet atelier de programmation. Les deux commits nécessitent une identité Git. Définissez-en un pour ce dépôt :
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
Lancer Antigravity
Le programme d'installation du plug-in place la CLI CodeMender (cm) dans ~/.local/bin lorsque ce répertoire se trouve sur votre PATH. Antigravity peut se connecter avec les identifiants par défaut de l'application que vous avez créés avec gcloud auth application-default login lorsque AGY_ADC_AUTH est défini sur true (consultez Configurer les identifiants par défaut de l'application (ADC)). Définissez-les pour cet onglet et dans ~/.bashrc pour les nouveaux onglets et les reconnexions, puis lancez Antigravity depuis le dépôt :
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity se connecte avec vos identifiants par défaut de l'application et utilise Gemini dans votre projet Google Cloud. Il ne vous demande donc pas de vous connecter avec votre compte Google.
La première fois que vous lancez agy, un écran d'accueil semblable à celui-ci s'affiche :
Suivez les instructions de première exécution :
- Sélectionnez le jeu de couleurs de votre choix à l'aide des flèches vers le haut et vers le bas, puis appuyez sur Entrée.
- Acceptez les conditions d'utilisation lorsque vous y êtes invité.
- Si vous y êtes invité, confirmez que vous faites confiance au répertoire de l'espace de travail actuel,
~/juice-shop.
Saisissez les prompts dans le reste de cet atelier de programmation au niveau du prompt Antigravity. Exécuter des commandes shell dans un deuxième onglet Cloud Shell
Vérifier l'environnement
Dans Antigravity, saisissez :
Check that the CodeMender plugin and its environment are ready.
Antigravity exécute la vérification de l'environnement du plug-in. Dans un nouveau Cloud Shell, la CLI CodeMender n'est pas encore installée. Le résultat ressemble donc à ceci :
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity vous demande l'autorisation avant de télécharger quoi que ce soit : les garde-fous du plug-in ne permettent pas à un agent d'installer un logiciel sans votre consentement. Approuvez l'installation. Antigravity installe cm et exécute à nouveau la vérification. Le résultat ressemble à ce qui suit :
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
Configurer CodeMender pour Juice Shop
CodeMender valide les correctifs qu'il écrit en exécutant une commande de compilation. Dans Antigravity, saisissez :
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity initialise CodeMender, définit la commande de compilation et vérifie la configuration. Développez le résultat de la commande avec Ctrl+O pour afficher des détails semblables à ceux-ci :
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
Les deux avertissements sont attendus : ce client n'est pas compatible avec la vérification de la connectivité, et CodeMender crée sa base de données d'état lors de la première analyse. Antigravity peut définir build.command directement sur "npm run build:server" (puisque npm remonte pour trouver package.json) ou le préfixer avec cd "$(git rev-parse --show-toplevel)" && afin que les commandes nécessitant la racine du dépôt s'exécutent à partir du bon répertoire. Le plug-in ajoute également .codemender/ à .git/info/exclude, de sorte que les fichiers locaux de CodeMender ne se retrouvent jamais dans vos commits.
Antigravity exécute ensuite votre commande de compilation dans le bac à sable de CodeMender, de la même manière que CodeMender valide ses correctifs. Vous savez ainsi avant le premier correctif que la validation peut fonctionner. Cette vérification n'utilise aucun jeton Gemini. Le résultat ressemble à ceci :
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
Dans le bac à sable, le build n'a pas d'accès réseau et ne peut écrire que dans votre dépôt. Le bac à sable a également bloqué le fichier .npmrc de Juice Shop (les fichiers de paramètres npm peuvent contenir des jetons de registre) et ftp/encrypt.pyc (un fichier Python compilé issu de l'un des challenges de Juice Shop). La compilation n'a pas besoin de ces fichiers, elle réussit donc. Si votre compilation échoue ici, corrigez la cause avant de demander un correctif à CodeMender, par exemple en installant d'abord les dépendances manquantes : la compilation ne peut rien télécharger dans le bac à sable.
3. Vibe-coder l'assistant de support IA
Créez maintenant la fonctionnalité comme le font de nombreux développeurs aujourd'hui : décrivez-la et laissez l'IA l'écrire.
Décrivez la fonctionnalité
Dans Antigravity, saisissez :
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity crée routes/aiAssistant.ts, installe le package @google/genai et installe le routeur dans server.ts.
Vérifier qu'il se compile
Dans le deuxième onglet Cloud Shell, exécutez la commande suivante :
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
Résultat :
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
La fonctionnalité se compile et fait ce que vous avez demandé. Il semble terminé, mais ne le validez pas encore.
Facultatif : Utiliser la version de référence
Les assistants IA ne génèrent pas le même code à chaque fois. Si Antigravity a écrit un code différent, par exemple un code qui utilise déjà une requête paramétrée, les résultats de CodeMender dans les étapes suivantes peuvent différer de ceux de cet atelier de programmation. Pour suivre plus précisément, remplacez votre version par la version de référence. Dans le deuxième onglet, exécutez la commande suivante :
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
Vérifiez que la version de référence est en place :
git status --short
grep -n "app.use('/api/assistant'" server.ts
Résultat :
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
Si git status liste d'autres fichiers créés par Antigravity, supprimez-les.
4. Demandez à CodeMender avant de valider
Avant de valider du code généré par l'IA, vérifiez-le. Dans Antigravity, saisissez :
Is this safe to commit? Check my changes with CodeMender.
Antigravity exécute une analyse des différences (cm_diff_scan.sh) : CodeMender ne vérifie que ce que vous avez modifié, et non l'intégralité du dépôt. L'analyse prend quelques minutes, et Antigravity résume le résultat dans sa réponse (appuyez sur Ctrl+O sur la commande d'analyse pour afficher le journal complet des tâches par fichier) :
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
Voici ce qui s'est passé :
- En arrière-plan (visible si vous appuyez sur
Ctrl+Opour développer l'étapecm_diff_scan.sh), CodeMender a vérifié vos trois fichiers modifiés, y compris le fichier non suiviroutes/aiAssistant.ts, que le plug-in ajoute automatiquement à l'analyse, ainsi que trois fichiers voisins à un saut affectés par votre modification (app.ts,lib/utils.tsetfrontend/src/app/Services/local-backup.service.ts). - Juice Shop est intentionnellement plein de failles, mais CodeMender a ignoré les problèmes préexistants et n'a signalé que l'injection SQL de gravité
HIGHintroduite par votre modification. CI Gate Failure(--fail-on=CRITICAL,HIGH) signifie "ne pas encore valider". Il s'agit d'un résultat d'analyse, et non d'un plantage. Les blocs de lecture de bac à sable attendus et consignés pendant l'exécution (comme les fichiers.npmrcetftp/encrypt.pycde Juice Shop) n'affectent pas le résultat.
Le plug-in exécute CodeMender de manière non interactive (avec -y, plus --bypass-warning lorsqu'il corrige le code). CodeMender ne demande donc pas de confirmation. Antigravity et les garde-fous du plug-in pour les actions risquées vous demandent plutôt de confirmer.
5. Comprendre l'erreur de l'IA
Demandez à Antigravity ce qu'il a fait de mal. Dans Antigravity, saisissez :
Explain the findings and show me the vulnerable code.
Injection SQL dans le nouveau fichier (CWE-89)
Le point de terminaison /order-status place le paramètre de requête orderId directement dans une instruction SQL :
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
La répartition d'Antigravity retrace le flux de contamination :
- Source (
req.query.orderId) : entrée utilisateur non fiable provenant de la chaîne de requête. - Propagation (littéral de modèle) : interpolé directement dans
`... '${orderId}'`sans échappement, validation de type ni paramétrage. - Sink (
models.sequelize.query(...)) : transmet la chaîne SQL brute directement à SQLite.
Le rapport indique également deux vecteurs d'attaque : n'importe qui peut envoyer GET /api/assistant/order-status?orderId=1' OR '1'='1 pour renvoyer tous les enregistrements de livraison, ou utiliser UNION SELECT pour lire d'autres tables, telles que les identifiants utilisateur dans Users.
Ce que l'analyse n'a pas signalé : aucune authentification sur la nouvelle route
CodeMender a détecté l'injection SQL dans routes/aiAssistant.ts, et l'explication de l'exploit par Antigravity indique même qu'un pirate informatique non authentifié peut appeler le point de terminaison. Pourtant, l'analyse n'a pas signalé server.ts. Vérifiez vous-même le reste de votre monnaie. Dans le deuxième onglet, exécutez la commande suivante :
cd ~/juice-shop
git diff server.ts
Résultat :
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts installe /api/assistant publiquement, sans authentification ni vérification de rôle comme security.isAuthorized(), contrairement aux points de terminaison protégés tels que /rest/basket ou /b2b/v2. Cela expose les deux points de terminaison : un appelant non authentifié peut exploiter /order-status, et n'importe qui peut faire payer à votre entreprise les appels Gemini en envoyant des requêtes à /refund-triage.
Même dans les exécutions où CodeMender signale server.ts comme chemin non authentifié vers l'injection SQL, son rapport ne mentionne pas /refund-triage. Lisez toujours le diff de l'ensemble de vos modifications. Le résultat d'une analyse ne prouve pas que votre code est sûr.
6. Résolvez chaque problème avec l'outil approprié
Ces deux problèmes nécessitent des types de correctifs différents :
- Injection SQL : CodeMender l'a signalé, alors laissez CodeMender le corriger. CodeMender écrit un correctif et le valide avec votre commande de compilation, puis le plug-in vérifie si le correctif présente de nouvelles failles.
- Authentification manquante : le correctif suit un modèle que
server.tsutilise déjà pour d'autres points de terminaison :security.isAuthorized(). Vous savez exactement ce que vous voulez modifier. Vous le dites à Antigravity, et il effectue la modification en quelques secondes. Le correctif protège les deux points de terminaison, y compris/refund-triage, que le rapport de CodeMender ne mentionne pas.
Demander les deux corrections
Dans Antigravity, saisissez :
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity exécute la boucle de correction de CodeMender, modifie server.ts, prépare les trois fichiers, analyse à nouveau la différence préparée et affiche un résumé des quatre actions (appuyez sur Ctrl+O sur n'importe quelle commande pour inspecter les journaux détaillés).
CodeMender corrige l'injection SQL. Antigravity exécute la boucle de correction du plug-in pour ce résultat, ce qui prend 10 à 15 minutes. Le résultat de la correction ressemble à ceci :
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
Voici comment le plug-in a protégé votre travail pendant que CodeMender le corrigeait :
- Il a validé votre travail non validé en tant que point de contrôle. CodeMender travaille donc exactement sur votre code, et son correctif devient un commit distinct que le plug-in peut vérifier. Avec CodeMender 0.17.0 ou version ultérieure, le plug-in indique également à
cm fixde ne pas réinitialiser votre espace de travail (--no-reset). - Il a de nouveau vérifié le build dans le bac à sable de CodeMender, sans utiliser de jetons, afin de ne pas lancer de correction que CodeMender ne peut pas valider.
- CodeMender a écrit un petit correctif qui transmet
orderIdà Sequelize en tant que paramètre de remplacement:orderIdlié, au lieu de l'insérer dans la chaîne SQL. - CodeMender a validé le correctif en exécutant votre commande de compilation dans son bac à sable, avec le même résultat que votre vérification de compilation lors de la configuration. Le plug-in a ensuite exécuté à nouveau la compilation en dehors du bac à sable avant de valider le correctif.
- Le plug-in a vérifié le commit de correction pour détecter de nouvelles failles, mais n'en a trouvé aucune.
- Une fois l'opération terminée, le plug-in a restauré vos modifications en tant que travail non validé, qui inclut désormais le correctif.
Antigravity ajoute l'authentification. Il ajoute security.isAuthorized() à la ligne qui installe le routeur dans server.ts. Vous examinerez la modification exacte à l'étape suivante.
Antigravity vérifie tout à nouveau. Il prépare toutes les modifications et exécute une autre analyse des différences, ce qui prend quelques minutes :
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
Les deux résultats ont disparu : l'injection SQL est corrigée, et la vérification de tout ce que vous êtes sur le point de valider, y compris la nouvelle authentification, ne renvoie aucun résultat.
Examiner la modification
Rien ne bloque plus le commit, mais c'est toujours vous qui le validez. Dans le deuxième onglet, exécutez les tests unitaires du serveur :
cd ~/juice-shop
npm run test:server
La fin du résultat ressemble à ceci :
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
Ensuite, examinez comment la caractéristique est désormais installée :
git diff --staged server.ts
Résultat :
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. S'engager avec un filet de sécurité
Plus rien ne bloque votre modification. Validez-le et assurez-vous que chaque validation future est également vérifiée. Dans Antigravity, saisissez :
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
Un hook modifie le fonctionnement de chaque commit futur dans le dépôt. Les garde-fous du plug-in font donc en sorte qu'Antigravity vous demande d'abord votre autorisation. La requête explique pourquoi :
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
Approuvez-la. Antigravity installe le hook et valide votre modification. Le résultat ressemble à ceci :
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
Le commit a pris moins d'une seconde. Le hook a vu que ces modifications exactes en zone de staging avaient déjà été analysées par diff, il ne les a donc pas analysées à nouveau. Désormais, chaque commit contenant des modifications de code source dans ce dépôt est d'abord vérifié, et un commit contenant des résultats bloquants reste bloqué jusqu'à ce que vous les corrigiez.
8. Découvrez ce que vous coûte la sécurité
Dans Antigravity, saisissez :
How much did CodeMender cost me? Show the token usage.
Antigravity exécute cm stats (24 requêtes sur 171 sondages en 23 min 46 s). La répartition ressemble à ceci :
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
Pour convertir les jetons en dollars, utilisez les tarifs de Gemini pour le modèle utilisé par CodeMender, que votre première analyse nomme : Gemini 3.8 Flash (Standard, global). Les entrées mises en cache coûtent un dixième du prix d'entrée standard, et les jetons de raisonnement sont facturés comme des sorties :
Prix par million de jetons | Entrée | Entrée mise en cache | Sortie (y compris la réflexion) |
Jusqu'au 31 décembre 2026 | 0,75 US$ | 0,075 US$ | 3,75 US$ |
À partir du 1er janvier 2027 | 1,50 $US | 0,15 USD | 7,50 $US |
Pour l'exécution ci-dessus, cela donne :
Commande | Entrée non mise en cache | Entrée mise en cache | Sortie et raisonnement | Jusqu'au 31 décembre 2026 | À partir du 1er janvier 2027 |
| 716 224 | 1 813 096 | 94 944 | 1,03 US$ | 2,06 US$ |
| 146 567 | 493 851 | 8 515 | 0,18 USD | 0,36 USD |
Total | 862 791 | 2 306 947 | 103 459 | 1,21 $ | 2,42 $ |
Ces chiffres ne concernent que CodeMender. Les requêtes Gemini d'Antigravity s'exécutent également dans votre projet Google Cloud, et cm stats ne les comptabilise pas.
Ce que cela vous indique :
- La vérification de chaque modification est peu coûteuse : les trois analyses de différences (votre première vérification, la vérification de la correction par la boucle et la nouvelle vérification de l'environnement de préproduction) coûtent environ 1, 03 $.
- Le nombre de jetons ne correspond pas aux coûts :
cm fixa utilisé près de 649 000 jetons, et 77 % de ses jetons d'entrée ont été mis en cache.Le coût de la correction validée s'élève donc à environ 0, 18 $. - Le filet de sécurité ne coûte rien lorsqu'il peut réutiliser une analyse : le hook a réutilisé la dernière analyse, de sorte que le commit était sans frais.
9. Effectuer un nettoyage
Supprimer le hook de pré-commit
Dans Antigravity, saisissez :
Uninstall the CodeMender pre-commit hook.
Résultat :
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
Quitter la session Antigravity
Quittez Antigravity en saisissant /exit (ou en appuyant sur Ctrl+D Ctrl+D) pour revenir à votre shell Bash :
/exit
Supprimer la copie de travail de Juice Shop
Dans votre terminal, supprimez le dépôt. Cela supprime également l'état local et les journaux de CodeMender, qui sont stockés dans le répertoire .codemender/ du dépôt :
cd ~
rm -rf ~/juice-shop
Si vous le souhaitez, supprimez la CLI CodeMender, empêchez Antigravity de se connecter avec vos identifiants par défaut de l'application et révoquez-les :
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. Félicitations
Félicitations ! Vous avez terminé la partie 3 et maîtrisez l'intégralité de la trilogie DevSecOps avec CodeMender.
La trilogie couvre trois boucles de développement sécurisé :
- Partie 1, la boucle interne du développeur : audit interactif des dépôts locaux et vérification des correctifs avec la CLI CodeMender (
cm find,cm verifyetcm fix). - Partie 2, la boucle externe du pipeline CI/CD : analyse de sécurité continue automatisée, intégration de GitHub Actions, fédération d'identité de charge de travail (WIF) Google Cloud sans clé et demandes d'extraction d'autoréparation.
- Partie 3 : Boucle de vibe-coding native de l'IA (cet atelier de programmation) : vérifiez les modifications générées par l'IA avant de les valider, corrigez chaque résultat avec l'outil approprié et vérifiez chaque commit, le tout en discutant avec Antigravity.
Sujets abordés
- Vérifiez avant de valider : CodeMender n'a vérifié que votre modification, y compris un nouveau fichier, et a détecté l'injection SQL introduite par l'IA.
- Examen au-delà de l'analyse : vous avez lu vous-même le diff et constaté que l'authentification manquante expose plus que l'injection SQL, car un scanner qui utilise l'IA ne signale pas tous les problèmes à chaque exécution.
- L'outil adapté à chaque correction : CodeMender a écrit et validé la correction de l'injection SQL. Antigravity a ajouté la vérification de l'authentification que vous avez demandée, avec le middleware
security.isAuthorized()de Juice Shop. - Des garde-fous qui demandent d'abord l'autorisation : le plug-in a fait en sorte qu'Antigravity demande l'autorisation avant d'installer la CLI CodeMender et le hook de pré-commit. Il a également vérifié votre build dans le bac à sable de CodeMender avant qu'un correctif ne puisse consommer des jetons, et il a protégé votre travail non validé pendant que CodeMender corrigeait le code.
- Un filet de sécurité pour chaque commit : le hook de pré-commit vérifie chaque commit futur et réutilise une analyse qui a déjà réussi.
- Sensibilisation aux coûts : les étapes de CodeMender coûtent environ 1,21 $ (environ 2,42 $ après la fin du prix découverte).
Changement d'état d'esprit des développeurs
Vibe coding non coché | Vibe coding avec CodeMender |
Valider quand le code est compilé : espérer que l'IA a écrit du code sécurisé. | Vérifiez avant de valider : l'analyse différentielle de votre modification ne prend que quelques minutes. |
Examiner uniquement ce qu'un scanner signale : vous passez à côté de ce que l'IA a omis, comme une vérification d'authentification manquante dans un autre fichier. | Examinez l'ensemble des modifications : CodeMender vérifie chaque fichier modifié et les fichiers affectés par vos modifications. Vous devez tout de même lire le diff, car un scanner peut passer à côté d'une lacune. |
Tout corriger manuellement ou ne rien corriger : passer du temps sur des corrections qu'un outil pourrait valider. | Utilisez l'outil adapté à chaque correction : les correctifs validés par CodeMender pour les résultats qu'il signale, et les modifications précises par Antigravity pour les lacunes que vous trouvez. |
Se fier à sa mémoire : oublier de vérifier la modification suivante. | Laisser un hook mémoriser : chaque commit est vérifié, sans analyser deux fois la même modification. |
Étape suivante
- Découvrez la CLI CodeMender derrière le plug-in dans la Partie 1 : Sécuriser votre application avec CodeMender (
cm find,cm verifyetcm fixsur OWASP Juice Shop). - Contrôlez chaque demande d'extraction avec les mêmes vérifications que dans la partie 2 : Sécuriser votre pipeline CI/CD avec CodeMender (GitHub Actions, WIF et SARIF).
- Consultez la documentation Google Cloud CodeMender.
- Consultez le dépôt GitHub du plug-in codemender-security.
- Installez le plug-in
codemender-securitydans votre propre configuration Antigravity et vérifiez les modifications générées par l'IA avant de les valider.