

1. לפני שמתחילים
ברוכים הבאים לחלק השלישי בטרילוגיה DevSecOps עם CodeMender:
- חלק 1: אבטחת האפליקציה באמצעות CodeMender (ביקורת על הלולאה הפנימית של המפתח ב-OWASP Juice Shop).
- חלק 2: אבטחת צינור עיבוד הנתונים של CI/CD באמצעות CodeMender (אוטומציה של צינור עיבוד נתונים של Outer Loop באמצעות GitHub Actions, WIF ו-SARIF).
- חלק 3 (ה-Codelab הזה): אבטחת אפליקציות שנוצרו בשיטת Vibe coding באמצעות CodeMender ו-Antigravity (לולאת אבטחה מבוססת-AI לתכונות Full Stack שנוצרו על ידי LLM).
הסיפור
מנהל המוצר שלכם רוצה אב טיפוס של עוזר אישי לתמיכת לקוחות שמבוסס על Gemini בשביל OWASP Juice Shop, והוא רוצה אותו עוד היום. אתם מתארים את התכונה ל-Antigravity (
agy
), ואחרי כמה דקות הוא מקמפל. נראה שהיא מוכנה.
אבל עוזרי AI לתכנות מבצעים אופטימיזציה לקוד תקין, לא לקוד מאובטח. הם עושים מה שאתם מבקשים, ולעיתים רחוקות מוסיפים דברים שלא ביקשתם. לכן, לפני שאתם שומרים את השינוי, אתם מבקשים מ-Antigravity לבדוק אותו באמצעות CodeMender. ה-Codelab הזה ממשיך את הסיפור הזה:
- אתם מתכנתים את התכונה בשיטת Vibe coding באמצעות Antigravity.
- CodeMender בודק רק את מה ששיניתם, וחוסם את השמירה של הזרקת SQL בנתיב החדש.
- אתם בודקים את ההבדלים בעצמכם ומוצאים את מה שהסריקה לא סימנה: בלי אימות בנתיב החדש, שתי נקודות הקצה – כולל קריאות בתשלום ל-Gemini – פתוחות לכולם.
- CodeMender כותב ומאמת את התיקון להזרקת ה-SQL. Antigravity מוסיפה את האימות.
- אתם מבצעים commit, ו-pre-commit hook בודק כל commit עתידי.
- אתם רואים את העלות של השלבים של CodeMender.
אתם אף פעם לא מפעילים כלי אבטחה באופן ידני. Antigravity משתמשת ב-codemender-security בקוד פתוח
פלאגין, שמלמד אותו איך להריץ את CodeMender בצורה בטוחה:
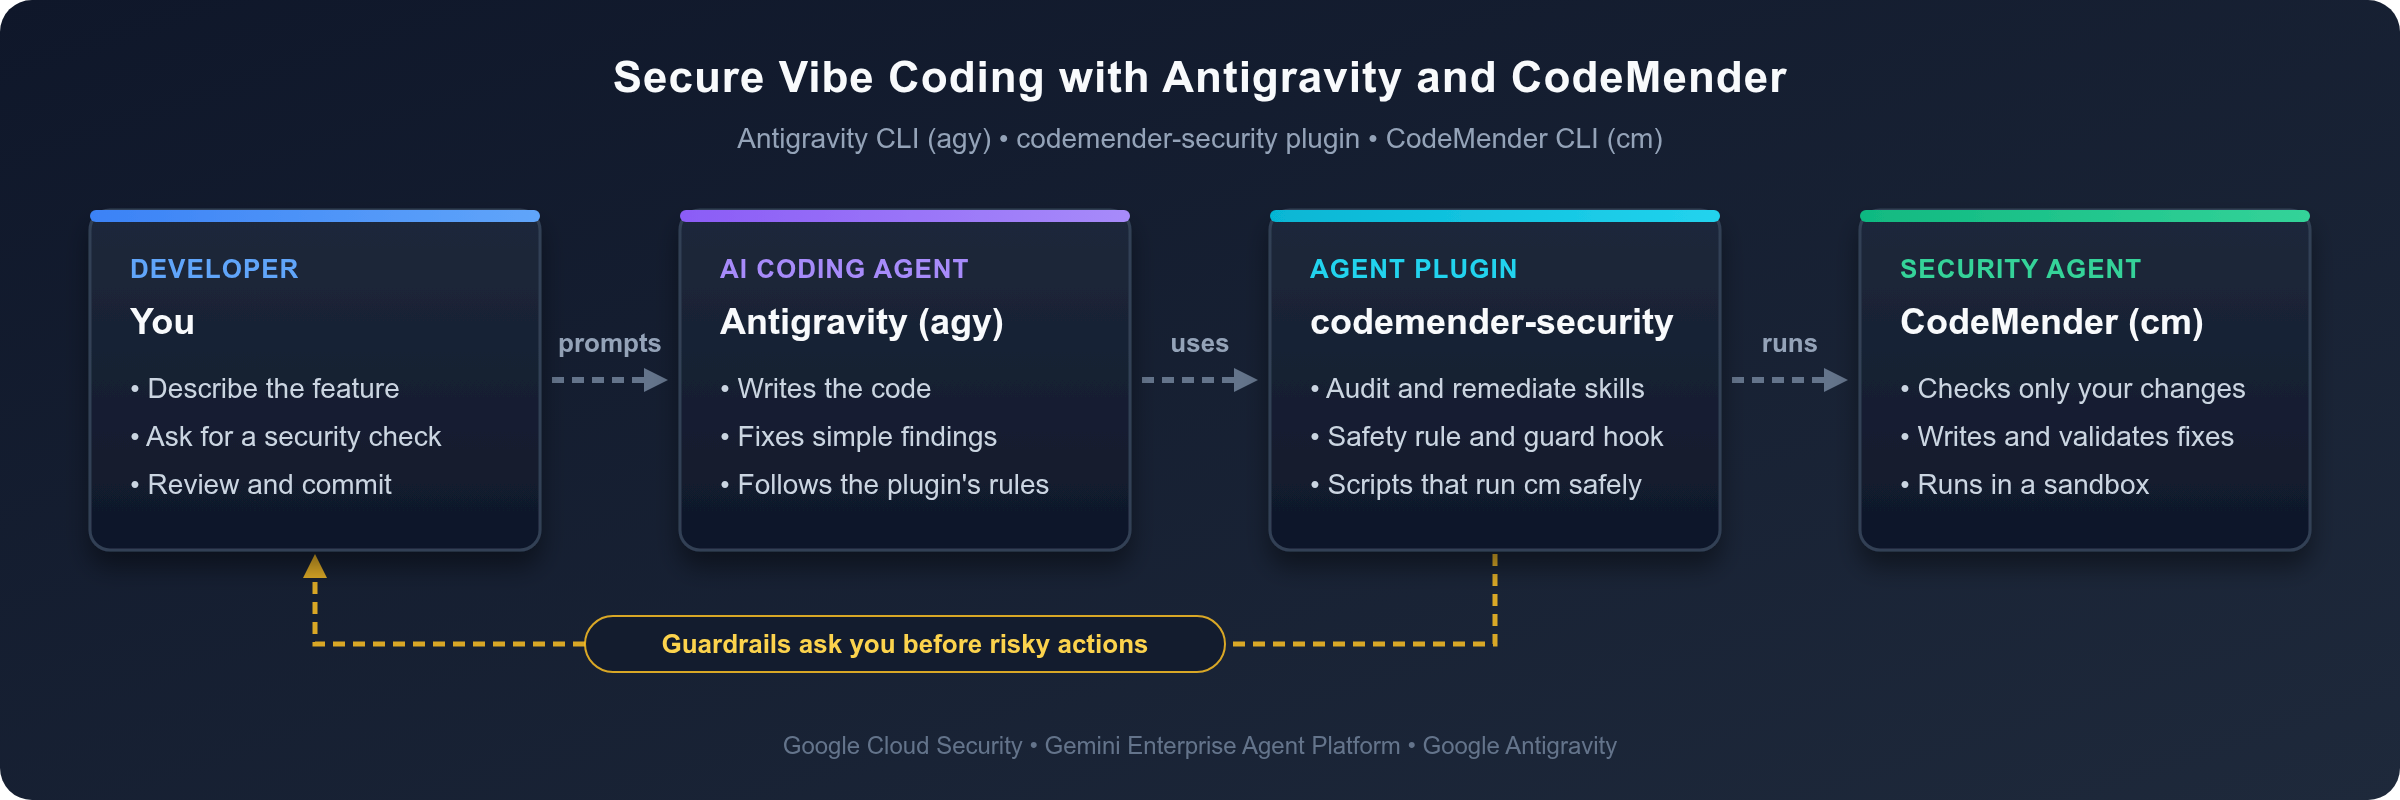
אמצעי ההגנה של הפלאגין גם גורמים ל-Antigravity לבקש אישור לפני ביצוע פעולות מסוכנות, כמו התקנת תוכנה או שינוי אופן הפעולה של ה-commit.
דרישות מוקדמות
- היכרות בסיסית עם Node.js, Express ו-TypeScript.
- הבנה בסיסית של נקודות חולשה נפוצות באינטרנט, כמו OWASP Top 10.
- פרויקט בענן של Google Cloud עם חיוב מופעל וגישה ל-CodeMender.
מה לומדים
- איך להתקין את הפלאגין
codemender-securityב-Antigravity CLI (agy). - איך לבדוק רק את מה ששיניתם, כולל קבצים חדשים, לפני שאתם שומרים את השינויים.
- למה עדיין צריך לבדוק את כל השינוי אחרי סריקה: סורק שמשתמש ב-AI עלול לפספס ממצא.
- איך להחליט מי מתקן מה: CodeMender לממצאים שהוא מדווח עליהם, עם תיקונים שהוא מאמת, ו-Antigravity לשינויים שאתם מציינים.
- איך הוק pre-commit בודק כל commit עתידי, בלי לסרוק את אותו שינוי פעמיים.
- איך לקרוא את השימוש בטוקנים של CodeMender ולהעריך את העלות שלו.
מה צריך
- דפדפן אינטרנט, כמו Google Chrome.
- Google Cloud Shell, שכולל את
gcloud,git, Node.js ואת Antigravity CLI (agy).
ה-Codelab הזה נבדק עם CodeMender CLI 0.22.0, גרסה 1.8.0 של הפלאגין codemender-security, OWASP Juice Shop v20.3.0 ו-Node.js 22, 24 ו-26. בגרסאות אחרות, הפלט יכול להיות שונה.
איך לעבוד עם ה-Codelab הזה
- הנחיות: בלוקים אחרי ב-Antigravity, מזינים הם הנחיות. מקלידים אותן בהנחיה של Antigravity.
- פקודות: הבלוקים האחרים שאתם מקלידים הם פקודות מעטפת. מריצים אותן ב-Cloud Shell: בכרטיסייה הראשונה עד שמפעילים את Antigravity, ובכרטיסייה השנייה אחרי ההפעלה.
- פלט: בלוקים אחרי פלט או הפלט אמור להיראות כך מראים למה לצפות. ב-Antigravity, פלט הפקודה מכווץ כברירת מחדל (כדי להרחיב פקודה, לוחצים על
Ctrl+O), והתוצאה מסוכמת בתשובה של Antigravity. מזהי הממצאים, התזמונים ומספרי האסימונים שלכם שונים, ולכן גם הממצאים של CodeMender יכולים להיות שונים. - שלבים שדורשים התערבות אנושית: הנציג לא יכול להיכנס ל-Google Cloud בדפדפן שלכם, לענות על ההנחיות של Antigravity בהפעלה הראשונה או לאשר את הבקשות של הפלאגין להתקין את CodeMender CLI ואת ה-pre-commit hook. אתם יכולים לבצע את הפעולות האלה בעצמכם.
2. הגדרת Antigravity עם הפלאגין של CodeMender
בשלב הזה מכינים את Cloud Shell, מתקינים את הפלאגין, מקבלים את הקוד של Juice Shop ומאפשרים ל-Antigravity להגדיר את CodeMender.
פתיחת Google Cloud Shell והגדרת פרטי הכניסה
פותחים את הדפדפן ונכנסים ל-Google Cloud Shell.
מאשרים את הפרויקט הפעיל ב-Google Cloud:
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
אם מזהה הפרויקט ריק, מריצים את הפקודה gcloud config set project PROJECT_ID, מחליפים את PROJECT_ID במזהה הפרויקט ואז מריצים שוב את שתי הפקודות.
מפעילים את ממשקי ה-API הנדרשים של Gemini Enterprise Agent Platform ו-Resource Manager:
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
מאמתים את הסביבה באמצעות Application Default Credentials (ADC) של Google Cloud:
gcloud auth application-default login
לוחצים על הקישור לדפדפן שמופיע במסך כדי לתת הסכמה ולהשלים את תהליך האימות.
התקנת הפלאגין CodeMender ב-Antigravity
מתקינים את הפלאגין codemender-security באמצעות Antigravity CLI:
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
הפלט אמור להיראות כך:
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
הפלאגין מוסיף שתי מיומנויות שמלמדות את Antigravity איך לבדוק ולתקן קוד באמצעות CodeMender, כלל בטיחות שפועל תמיד ו-hook שבודק כל פקודת מעטפת לפני ש-Antigravity מריצה אותה. מוודאים שהפלאגין מופעל:
agy plugin list
הפלט אמור להיראות כך:
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
קבלת הקוד של OWASP Juice Shop
אתם משתמשים ב-OWASP Juice Shop, אותה אפליקציית Node.js ו-TypeScript כמו בחלק 1 ובחלק 2.
משכפלים את גרסת Juice Shop שבה נבדק ה-Codelab הזה, ויוצרים הסתעפות לעבודה:
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop תומך בגרסאות 22 עד 26 של Node.js. כדי לבדוק את הגרסה:
node --version
ב-Cloud Shell, הפלט אמור להיראות כך:
v26.13.0
אם הגרסה שלכם ישנה יותר מ-22, התקינו את Node.js 22 והגדירו אותה כברירת המחדל לכרטיסיות חדשות:
nvm install 22
nvm alias default 22
מתקינים את יחסי התלות של השרת ומקמפלים את השרת. הדגל --ignore-scripts מדלג על ה-build של ממשק המשתמש של Angular, שאין בו צורך ב-Codelab הזה:
npm install --ignore-scripts && npm run build:server
הפלט מסתיים בשורות שדומות לאלה. אפשר להתעלם מההודעות של npm warn deprecated ומהסיכום של npm audit: הם קשורים ליחסי התלות של Juice Shop, וה-Codelab הזה מתמקד בקוד שאתם מוסיפים.
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
לפני ש-CodeMender משנה את הקוד, הפלאגין שומר את העבודה שלכם כנקודת ביקורת כדי ששום דבר לא יאבד, ואתם שומרים את התכונה בסוף ה-Codelab הזה. שני ה-commits צריכים זהות ב-Git. כדי להגדיר מאגר:
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
הפעלת Antigravity
מנהל ההתקנה של הפלאגין ממקם את ה-CLI של CodeMender (cm) ב-~/.local/bin כשהספרייה הזו נמצאת ב-PATH. Antigravity יכולה להיכנס באמצעות Application Default Credentials שיצרתם באמצעות gcloud auth application-default login כש-AGY_ADC_AUTH הוא true (ראו הגדרת Application Default Credentials (ADC)). מגדירים את שניהם בכרטיסייה הזו וב-~/.bashrc לכרטיסיות חדשות ולחיבורים מחדש, ואז מפעילים את Antigravity מהמאגר:
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity נכנס באמצעות פרטי הכניסה שמוגדרים כברירת מחדל באפליקציה ומשתמש ב-Gemini בפרויקט שלכם ב-Google Cloud, לכן הוא לא מבקש מכם להיכנס באמצעות חשבון Google.
בפעם הראשונה שמפעילים את agy, מופיע מסך פתיחה שדומה לזה:
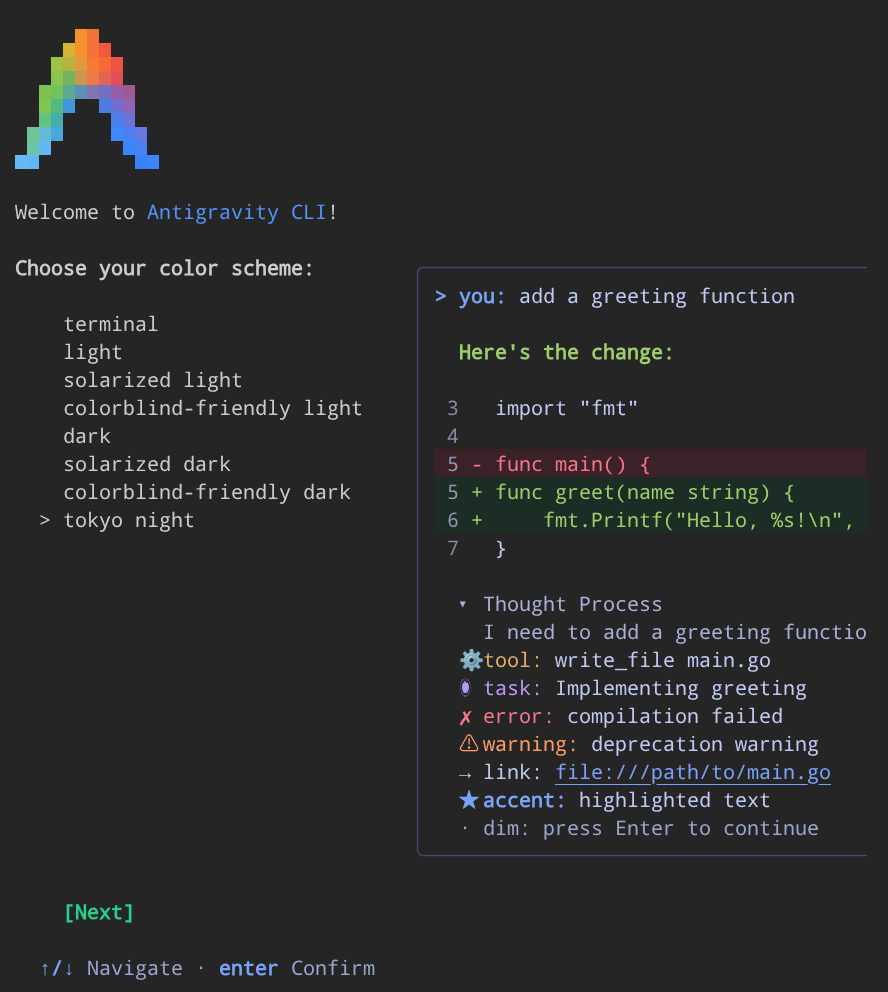
מבצעים את ההנחיות שמופיעות בהפעלה הראשונה:
- בוחרים את ערכת הצבעים הרצויה באמצעות מקשי החיצים למעלה ולמטה, ואז מקישים על Enter.
- מאשרים את התנאים וההגבלות כשמוצגת בקשה לעשות זאת.
- אם מוצגת בקשה, מאשרים שסומכים על ספריית סביבת העבודה הנוכחית,
~/juice-shop.
מזינים את ההנחיות בשאר ה-Codelab הזה בהנחיה של Antigravity. מריצים פקודות מעטפת בכרטיסייה שנייה של Cloud Shell.
בדיקת הסביבה
ב-Antigravity, מזינים:
Check that the CodeMender plugin and its environment are ready.
Antigravity מפעיל את בדיקת הסביבה של הפלאגין. ב-Cloud Shell חדש, ה-CLI של CodeMender עדיין לא מותקן, ולכן הפלט דומה לזה:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity מבקש מכם אישור לפני שהוא מוריד משהו: אמצעי ההגנה של הפלאגין לא מאפשרים לסוכן להתקין תוכנה בלי הסכמתכם. מאשרים את ההתקנה. Antigravity מתקין את cm ומריץ את הבדיקה שוב. הפלט אמור להיראות כך:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
הגדרת CodeMender ל-Juice Shop
CodeMender מאמת את התיקונים שהוא כותב על ידי הפעלת פקודת build. ב-Antigravity, מזינים:
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity מפעיל את CodeMender, מגדיר את פקודת ה-build ובודק את ההגדרות. מרחיבים את פלט הפקודה באמצעות Ctrl+O כדי לראות פרטים דומים לאלה:
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
שתי האזהרות צפויות: הלקוח הזה לא תומך בבדיקת הקישוריות, ו-CodeMender יוצר את מסד הנתונים של המצב שלו בסריקה הראשונה. Antigravity עשוי להגדיר את build.command ישירות ל-"npm run build:server" (כי npm עולה למעלה כדי למצוא את package.json) או להוסיף לו את הקידומת cd "$(git rev-parse --show-toplevel)" && כדי שפקודות שדורשות את שורש המאגר יופעלו מהספרייה הנכונה. הפלאגין גם מוסיף את .codemender/ אל .git/info/exclude, כדי שהקבצים המקומיים של CodeMender לא יגיעו אף פעם ל-commit שלכם.
לאחר מכן, Antigravity מריץ את פקודת ה-build בארגז החול של CodeMender, באותו אופן שבו CodeMender מאמת את התיקונים שלו, כך שאתם יודעים לפני התיקון הראשון שהאימות יכול לעבוד. הבדיקה הזו לא משתמשת בטוקנים של Gemini. הפלט אמור להיראות כך:
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
בארגז החול, ל-build אין גישה לרשת והוא יכול לכתוב רק בתוך המאגר שלכם. ארגז החול חסם גם את הקובץ .npmrc של Juice Shop (קובצי הגדרות של npm יכולים להכיל אסימוני רישום) ואת ftp/encrypt.pyc (קובץ Python שעבר הידור מאחד האתגרים של Juice Shop). ה-build לא צריך את הקבצים האלה, ולכן הוא מצליח. אם ה-build נכשל בשלב הזה, צריך לתקן את הסיבה לפני שמבקשים תיקון מ-CodeMender. לדוגמה, קודם צריך להתקין יחסי תלות חסרים: ה-build לא יכול להוריד שום דבר בארגז החול.
3. תכנות של עוזר תמיכה מבוסס-AI בשיטת Vibe coding
עכשיו אתם יכולים לפתח את התכונה כמו שהרבה מפתחים עושים היום: לתאר אותה ולתת ל-AI לכתוב אותה.
תיאור התכונה
ב-Antigravity, מזינים:
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity יוצרת את routes/aiAssistant.ts, מתקינה את החבילה @google/genai ומעלה את הנתב ב-server.ts.
בודקים שהקוד עובר קומפילציה
בכרטיסייה השנייה של Cloud Shell, מריצים את הפקודה:
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
פלט:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
התכונה עוברת קומפילציה ומבצעת את מה שביקשתם. נראה שהעבודה הסתיימה, אבל עדיין אל תבצעו commit.
אופציונלי: שימוש בגרסת העזר
עוזרים אישיים מבוססי-AI לא יוצרים את אותו קוד בכל פעם. אם Antigravity כתב קוד אחר, למשל קוד שכבר משתמש בשאילתה עם פרמטרים, הממצאים של CodeMender בשלבים הבאים יכולים להיות שונים מה-Codelab הזה. כדי לעקוב אחרי השינויים בצורה מדויקת יותר, אתם יכולים להחליף את הגרסה שלכם בגרסת העזר. בכרטיסייה השנייה, מריצים את הפקודה:
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
מוודאים שגרסת העזר נמצאת במקום:
git status --short
grep -n "app.use('/api/assistant'" server.ts
פלט:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
אם git status מציג קבצים אחרים שנוצרו על ידי Antigravity, מחקו אותם.
4. לפני ששולחים קוד, שואלים את CodeMender
לפני שאתם שומרים קוד שנוצר על ידי AI, בדקו אותו. ב-Antigravity, מזינים:
Is this safe to commit? Check my changes with CodeMender.
Antigravity מריץ סריקת diff (cm_diff_scan.sh): CodeMender בודק רק את מה ששיניתם, ולא את כל המאגר. הסריקה נמשכת כמה דקות, ו-Antigravity מסכם את התוצאה בתשובה שלו (לוחצים על Ctrl+O בפקודת הסריקה כדי לראות את יומן המשימות המלא לכל קובץ):
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
זה מה שקרה:
- מאחורי הקלעים (אפשר לראות את זה אם לוחצים על
Ctrl+Oכדי להרחיב את השלבcm_diff_scan.sh), CodeMender בדק את שלושת הקבצים ששיניתם – כולל הקובץroutes/aiAssistant.tsשלא במעקב, שהפלאגין מוסיף לסריקה באופן אוטומטי – וגם שלושה קבצים שכנים במרחק של דילוג אחד שהושפעו מהשינוי (app.ts,lib/utils.tsו-frontend/src/app/Services/local-backup.service.ts). - ב-Juice Shop יש בכוונה הרבה נקודות חולשה, אבל CodeMender התעלם מהבעיות הקיימות ודיווח רק על הזרקת SQL ברמת חומרה
HIGHשנוצרה בעקבות השינוי שביצעת. - הערך
CI Gate Failure(--fail-on=CRITICAL,HIGH) פירושו "עדיין לא לבצע". זו תוצאת סריקה, לא קריסה, וכל חסימות הקריאה הצפויות של ארגז החול שנרשמו במהלך ההרצה (כמו הקבצים.npmrcו-ftp/encrypt.pycשל Juice Shop) לא משפיעות על התוצאה.
הפלאגין מריץ את CodeMender באופן לא אינטראקטיבי (עם -y, וגם --bypass-warning כשהוא מתקן קוד), כך ש-CodeMender עצמו לא מבקש אישור. במקום זאת, Antigravity ומנגנוני ההגנה של הפלאגין לפעולות מסוכנות יבקשו מכם אישור.
5. להבין מה ה-AI עשה לא נכון
תשאלו את Antigravity מה לא בסדר. ב-Antigravity, מזינים:
Explain the findings and show me the vulnerable code.
הזרקת SQL בקובץ החדש (CWE-89)
נקודת הקצה (endpoint) של /order-status מכניסה את הפרמטר של השאילתה orderId ישירות להצהרת SQL:
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
הפירוט של Antigravity עוקב אחרי זרימת הנתונים הנגועים:
- מקור (
req.query.orderId): קלט משתמש לא מהימן ממחרוזת השאילתה. - הפצה (תבנית מילולית): מתווספת ישירות אל
`... '${orderId}'`בלי בריחה (escape), אימות סוג או פרמטריזציה. - Sink (
models.sequelize.query(...)): מעביר את מחרוזת ה-SQL הגולמית ישירות ל-SQLite.
הדוח גם מציג שני וקטורי תקיפה: כל אחד יכול לשלוח את GET /api/assistant/order-status?orderId=1' OR '1'='1 כדי להחזיר את כל רשומות המשלוחים, או להשתמש ב-UNION SELECT כדי לקרוא טבלאות אחרות, כמו פרטי הכניסה של המשתמשים ב-Users.
מה הסריקה לא סימנה: אין אימות בנתיב החדש
CodeMender זיהה את הזרקת ה-SQL ב-routes/aiAssistant.ts, וההסבר של Antigravity על נקודת החולשה אפילו מציין שתוקף לא מאומת יכול לקרוא לנקודת הקצה – אבל הסריקה לא סימנה את server.ts. בדקו את שאר השינויים בעצמכם. בכרטיסייה השנייה, מריצים את הפקודה:
cd ~/juice-shop
git diff server.ts
פלט:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts טוען את /api/assistant באופן ציבורי, בלי אימות או בדיקות תפקידים כמו security.isAuthorized(), בניגוד לנקודות קצה מוגנות כמו /rest/basket או /b2b/v2. כך שני נקודות הקצה (endpoints) נחשפות: מתקשר לא מאומת יכול לנצל את /order-status, וכל אחד יכול לגרום לחברה שלך לשלם על שיחות Gemini על ידי שליחת בקשות אל /refund-triage.
גם בהרצות שבהן CodeMender מדווח על server.ts כנתיב הלא מאומת להזרקת ה-SQL, הדוח שלו לא מזכיר את /refund-triage. תמיד צריך לקרוא את ההבדלים בכל השינוי. תוצאת סריקה היא לא הוכחה לכך שהקוד בטוח.
6. פתרון כל בעיה באמצעות הכלי המתאים
שתי הבעיות דורשות סוגים שונים של תיקונים:
- הזרקת SQL: CodeMender דיווח על הבעיה, אז תנו לו לתקן אותה. CodeMender כותב תיקון ומאמת אותו באמצעות פקודת ה-build, ואז הפלאגין בודק אם התיקון כולל נקודות חולשה חדשות.
- אימות חסר: התיקון פועל לפי דפוס ש-
server.tsכבר משתמש בו בנקודות קצה אחרות:security.isAuthorized(). אתם יודעים בדיוק מה השינוי שצריך לעשות, אז אתם אומרים ל-Antigravity והוא מבצע את השינוי תוך שניות. התיקון מגן על שתי נקודות הקצה, כולל/refund-triage, שלא מוזכרת בדוח של CodeMender.
בקשה לתיקון של שתי הבעיות
ב-Antigravity, מזינים:
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity מריץ את לולאת התיקון של CodeMender, עורך את server.ts, מעביר את שלושת הקבצים לשלב ה-staging, סורק מחדש את ההבדלים בשלב ה-staging ומדפיס סיכום של כל ארבע הפעולות (אפשר ללחוץ על Ctrl+O בכל פקודה כדי לבדוק את היומנים המפורטים).
CodeMender מתקן את הזרקת ה-SQL. Antigravity מפעיל את לולאת תיקון השגיאות של הפלאגין לממצא הספציפי הזה, והתהליך נמשך בין 10 ל-15 דקות. כך נראה פלט מורחב של תיקון שגיאות:
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
כך הפלאגין שמר על הקוד שלכם בזמן ש-CodeMender תיקן אותו:
- הוא ביצע את העבודה שלא בוצעה כנקודת ביקורת, כך ש-CodeMender עובד בדיוק על הקוד שלכם והתיקון שלו הופך ל-commit נפרד שהפלאגין יכול לבדוק. בגרסה 0.17.0 ומעלה של CodeMender, הפלאגין גם מורה ל-
cm fixלא לאפס את סביבת העבודה (--no-reset). - הוא בדק שוב את ה-build בארגז החול של CodeMender, בלי להשתמש בטוקנים, כדי לא להתחיל תיקון ש-CodeMender לא יכול לאמת.
- CodeMender כתב תיקון קטן שמעביר את
orderIdל-Sequelize כפרמטר חלופי מקושר של:orderId, במקום להכניס אותו למחרוזת ה-SQL. - CodeMender אימת את התיקון על ידי הפעלת פקודת ה-build בארגז החול שלו, עם אותה תוצאה כמו בבדיקת ה-build במהלך ההגדרה. לאחר מכן, הפלאגין הפעיל את ה-build שוב מחוץ לארגז החול לפני שהוא ביצע את התיקון.
- הפלאגין בדק את ה-commit של התיקון כדי לראות אם יש נקודות חולשה חדשות, ולא מצא כאלה.
- בסיום, הפלאגין שחזר את השינויים שלכם כעבודה שלא בוצע לה commit, ועכשיו היא כוללת את התיקון.
Antigravity מוסיפה את האימות. היא מוסיפה את security.isAuthorized() לשורה שבה מותקן הנתב ב-server.ts. בשלב הבא אפשר לבדוק את השינוי המדויק.
ב-Antigravity בודקים שוב את כל הפרטים. הוא מכין את כל השינויים ומריץ עוד סריקת diff, שנמשכת כמה דקות:
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
שני הממצאים נעלמו: הזרקת ה-SQL תוקנה, ובבדיקה של כל מה שאתם עומדים לבצע, כולל האימות החדש, לא דווח על ממצאים.
בדיקת השינוי
אין יותר חסימה על השמירה, אבל אתם עדיין אלה ששומרים את השינויים. בכרטיסייה השנייה, מריצים את בדיקות היחידה של השרת:
cd ~/juice-shop
npm run test:server
הסוף של הפלט אמור להיראות כך:
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
אחר כך בודקים איך התכונה מותקנת עכשיו:
git diff --staged server.ts
פלט:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. התחייבות עם רשת ביטחון
אין יותר חסימה של השינוי. מבצעים commit ומוודאים שכל commit עתידי ייבדק גם הוא. ב-Antigravity, מזינים:
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
הוק משנה את אופן הפעולה של כל שמירה עתידית במאגר, ולכן אמצעי ההגנה של הפלאגין גורמים ל-Antigravity לבקש קודם את האישור שלכם. בבקשה מוסבר למה:
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
לאשר אותה. Antigravity מתקינה את ה-hook ומבצעת את השינוי. הפלט אמור להיראות כך:
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
הפעולה נמשכה פחות משנייה. ה-hook זיהה שהשינויים המדויקים האלה כבר עברו סריקת diff, ולכן הוא לא סרק אותם שוב. מעכשיו, כל שמירה עם שינויים במקור במאגר הזה תיבדק קודם, ושמירה עם ממצאים שחוסמים את השמירה תישאר חסומה עד שתתקנו אותם.
8. כמה עולה לכם האבטחה?
ב-Antigravity, מזינים:
How much did CodeMender cost me? Show the token usage.
Antigravity מפעיל את cm stats (24 בקשות ב-171 סקרים תוך 23 דקות ו-46 שניות). הפירוט נראה בערך כך:
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
כדי להמיר טוקנים לדולרים, משתמשים בתמחור של Gemini למודל שבו CodeMender השתמש, שמופיע בסריקה הראשונה: Gemini 3.8 Flash (Standard, global). העלות של קלט במטמון היא עשירית מהמחיר של קלט רגיל, והחיוב על טוקנים של חשיבה הוא כמו על פלט:
מחיר למיליון טוקנים | קלט | קלט שנשמר במטמון | פלט (כולל תהליך החשיבה) |
עד 31 בדצמבר 2026 | US$0.75 | 0.075$ | US$3.75 |
החל מ-1 בינואר 2027 | US$1.50 | US$0.15 | 7.50$ |
בריצה שלמעלה, זה יוצא:
פקודה | קלט שלא נשמר במטמון | קלט שנשמר במטמון | פלט וחשיבה | עד 31 בדצמבר 2026 | החל מ-1 בינואר 2027 |
| 716,224 | 1,813,096 | 94,944 | 1.03$ | US$2.06 |
| 146,567 | 493,851 | 8,515 | US$0.18 | US$0.36 |
סה"כ | 862,791 | 2,306,947 | 103,459 | US$1.21 | US$2.42 |
המספרים האלה מתייחסים רק ל-CodeMender. גם הבקשות של Antigravity ל-Gemini פועלות בפרויקט בענן שלכם ב-Google Cloud, והן לא נספרות על ידי cm stats.
מה אפשר ללמוד מהנתונים האלה:
- בדיקת כל שינוי היא זולה: שלוש הסריקות של ההבדלים (הבדיקה הראשונה, הבדיקה של הלולאה של תיקון ה-commit והבדיקה החוזרת של ה-stage) עולות כ-1.03$ביחד.
- מספר הטוקנים לא משקף את העלויות:
cm fixהשתמש בכ-649 אלף טוקנים, ו-77% מטוקני הקלט שלו נשמרו במטמון, כך שהעלות של התיקון המאומת הייתה כ-0.18 דולר ארה"ב. - רשת הביטחון לא עולה כלום כשהיא יכולה לעשות שימוש חוזר בסריקה: ה-hook עשה שימוש חוזר בסריקה האחרונה, כך שה-commit היה בחינם.
9. הסרת המשאבים
הסרת ה-hook של pre-commit
ב-Antigravity, מזינים:
Uninstall the CodeMender pre-commit hook.
פלט:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
לצאת מהסשן ב-Antigravity
כדי לצאת מ-Antigravity, מזינים /exit (או לוחצים על Ctrl+D Ctrl+D) וחוזרים למעטפת bash:
/exit
מחיקת עותק העבודה של Juice Shop
במסוף, מוחקים את המאגר. הפעולה הזו גם מוחקת את המצב המקומי ואת היומנים של CodeMender, שמאוחסנים בספרייה .codemender/ של המאגר:
cd ~
rm -rf ~/juice-shop
אם רוצים, מסירים את ה-CLI של CodeMender, מפסיקים את הכניסה של Antigravity באמצעות Application Default Credentials ומבטלים אותם:
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. מזל טוב
מעולה! סיימתם את חלק 3 ואתם שולטים בכל הטרילוגיה של DevSecOps עם CodeMender.
הטרילוגיה כוללת שלוש לולאות של פיתוח מאובטח:
- חלק 1, הלולאה הפנימית של המפתח: בדיקה אינטראקטיבית של מאגר מקומי ואימות תיקונים באמצעות CodeMender CLI (
cm find,cm verifyו-cm fix). - חלק 2, הלולאה החיצונית של צינור עיבוד הנתונים של CI/CD: סריקת אבטחה אוטומטית ורציפה, שילוב של GitHub Actions, איחוד שירותי אימות הזהות של עומסי עבודה (WIF) ללא מפתחות ב-Google Cloud ובקשות משיכה עם תיקון עצמי.
- חלק 3, לולאת התכנות בשיטת Vibe coding שמותאמת ל-AI (ה-Codelab הזה): בודקים את השינויים שנוצרו על ידי AI לפני ששומרים אותם, מתקנים כל ממצא בעזרת הכלי המתאים ושומרים על כל שמירה (Commit) בבדיקה, והכול באמצעות שיחה עם Antigravity.
מה כיסיתם
- בדיקה לפני שמירה (Commit): CodeMender בדק רק את השינוי שביצעתם, כולל קובץ חדש, וזיהה את הזרקת ה-SQL שה-AI הוסיף.
- בדיקה מעבר לסריקה: קראתם את ההבדלים בעצמכם וראיתם שהאימות החסר חושף יותר מהזרקת SQL, כי סורק שמשתמש ב-AI לא מדווח על כל בעיה בכל הרצה.
- הכלי המתאים לכל תיקון: CodeMender כתב ואימת את התיקון להזרקת ה-SQL. Antigravity הוסיפה את בדיקת האימות שביקשת, באמצעות תוכנת הביניים
security.isAuthorized()של Juice Shop. - מעקות בטיחות שמחייבים בקשת אישור: הפלאגין גרם ל-Antigravity לבקש אישור לפני שהוא התקין את ה-CLI של CodeMender ואת ה-pre-commit hook. הוא גם בדק את ה-build שלכם בארגז החול של CodeMender לפני שהתיקון השתמש בטוקנים, והגן על העבודה שלא שמרתם בזמן ש-CodeMender תיקן את הקוד.
- רשת ביטחון לכל commit: ה-pre-commit hook בודק כל commit עתידי, ומשתמש מחדש בסריקה שכבר עברה.
- מודעות לעלויות: השלבים של CodeMender עולים כ-1.21$ (כ-2.42$אחרי שמחיר ההיכרות מסתיים).
שינוי בגישה של המפתחים
תכנות בשיטת Vibe coding לא מסומן | תכנות בשיטת Vibe coding עם CodeMender |
Commit when it compiles: מקווים שה-AI כתב קוד מאובטח. | בדיקה לפני ביצוע שינויים: סריקת diff של השינוי בלבד נמשכת כמה דקות. |
לבדוק רק את מה שהסורק מסמן: לפספס את מה שה-AI לא סימן, כמו בדיקת אימות חסרה בקובץ אחר. | בודקים את כל השינוי: CodeMender בודק כל קובץ שהשתנה ואת הקבצים שהשינוי משפיע עליהם, ואתם עדיין קוראים את ההבדלים, כי סורק יכול לפספס פער. |
לתקן הכול באופן ידני, או לא לתקן בכלל: להשקיע זמן בתיקונים שאפשר לאמת באמצעות כלי. | שימוש בכלי הנכון לכל תיקון: תיקונים מאומתים של CodeMender לממצאים שהוא מדווח עליהם, שינויים מדויקים של Antigravity לפערים שאתם מוצאים. |
להסתמך על הזיכרון: לשכוח לבדוק את השינוי הבא. | Let a hook remember: כל commit נבדק, בלי לסרוק את אותו שינוי פעמיים. |
המאמרים הבאים
- בחלק הראשון, Secure Your Application with CodeMender (
cm find,cm verifyו-cm fixב-OWASP Juice Shop), אתם יכולים ללמוד על ה-CLI של CodeMender שמאחורי הפלאגין. - מגדירים שער לכל בקשת משיכה עם אותן בדיקות כמו בחלק 2: אבטחת צינור עיבוד הנתונים של CI/CD באמצעות CodeMender (פעולות GitHub, WIF ו-SARIF).
- למסמכי התיעוד של Google Cloud CodeMender
- מעיינים במאגר של הפלאגין codemender-security ב-GitHub.
- מתקינים את הפלאגין
codemender-securityבהגדרות של Antigravity, ובודקים את השינויים שנוצרו על ידי AI לפני ששומרים אותם.