

1. Sebelum memulai
Selamat datang di Bagian 3 dari Trilogi DevSecOps dengan CodeMender:
- Bagian 1: Mengamankan Aplikasi Anda dengan CodeMender (Audit Inner Loop Developer di OWASP Juice Shop).
- Bagian 2: Mengamankan Pipeline CI/CD Anda dengan CodeMender (Otomatisasi pipeline Outer Loop dengan GitHub Actions, WIF, dan SARIF).
- Bagian 3 (Codelab Ini): Mengamankan Aplikasi yang Dibuat dengan Vibe Coding Menggunakan CodeMender dan Antigravity (Loop Keamanan Native AI untuk fitur full-stack yang dihasilkan LLM).
Cerita
Product manager Anda menginginkan prototipe asisten dukungan pelanggan yang didukung Gemini untuk OWASP Juice Shop, dan menginginkannya hari ini. Anda menjelaskan fitur tersebut kepada Antigravity (
agy
), dan beberapa menit kemudian, kode tersebut akan dikompilasi. Sepertinya sudah selesai.
Namun, asisten coding AI dioptimalkan untuk kode yang berfungsi, bukan untuk kode yang aman. Mereka melakukan apa yang Anda minta, dan jarang menambahkan apa yang tidak Anda minta. Jadi, sebelum melakukan commit, Anda meminta Antigravity untuk memeriksa perubahan Anda dengan CodeMender. Codelab ini mengikuti cerita tersebut:
- Anda melakukan vibe coding untuk fitur tersebut dengan Antigravity.
- CodeMender hanya memeriksa perubahan yang Anda buat, dan memblokir commit pada injeksi SQL di rute baru.
- Anda meninjau sendiri perbedaannya dan menemukan apa yang tidak ditandai oleh pemindaian: tanpa autentikasi pada rute baru, kedua endpoint—termasuk panggilan Gemini berbayar—terbuka untuk siapa saja.
- CodeMender menulis dan memvalidasi perbaikan untuk injeksi SQL. Antigravity menambahkan autentikasi.
- Anda melakukan commit, dan hook pre-commit akan terus memeriksa setiap commit berikutnya.
- Anda melihat biaya langkah-langkah CodeMender.
Anda tidak pernah menjalankan alat keamanan secara manual. Antigravity menggunakan codemender-security open source
plugin, yang mengajarkannya cara menjalankan CodeMender dengan aman:
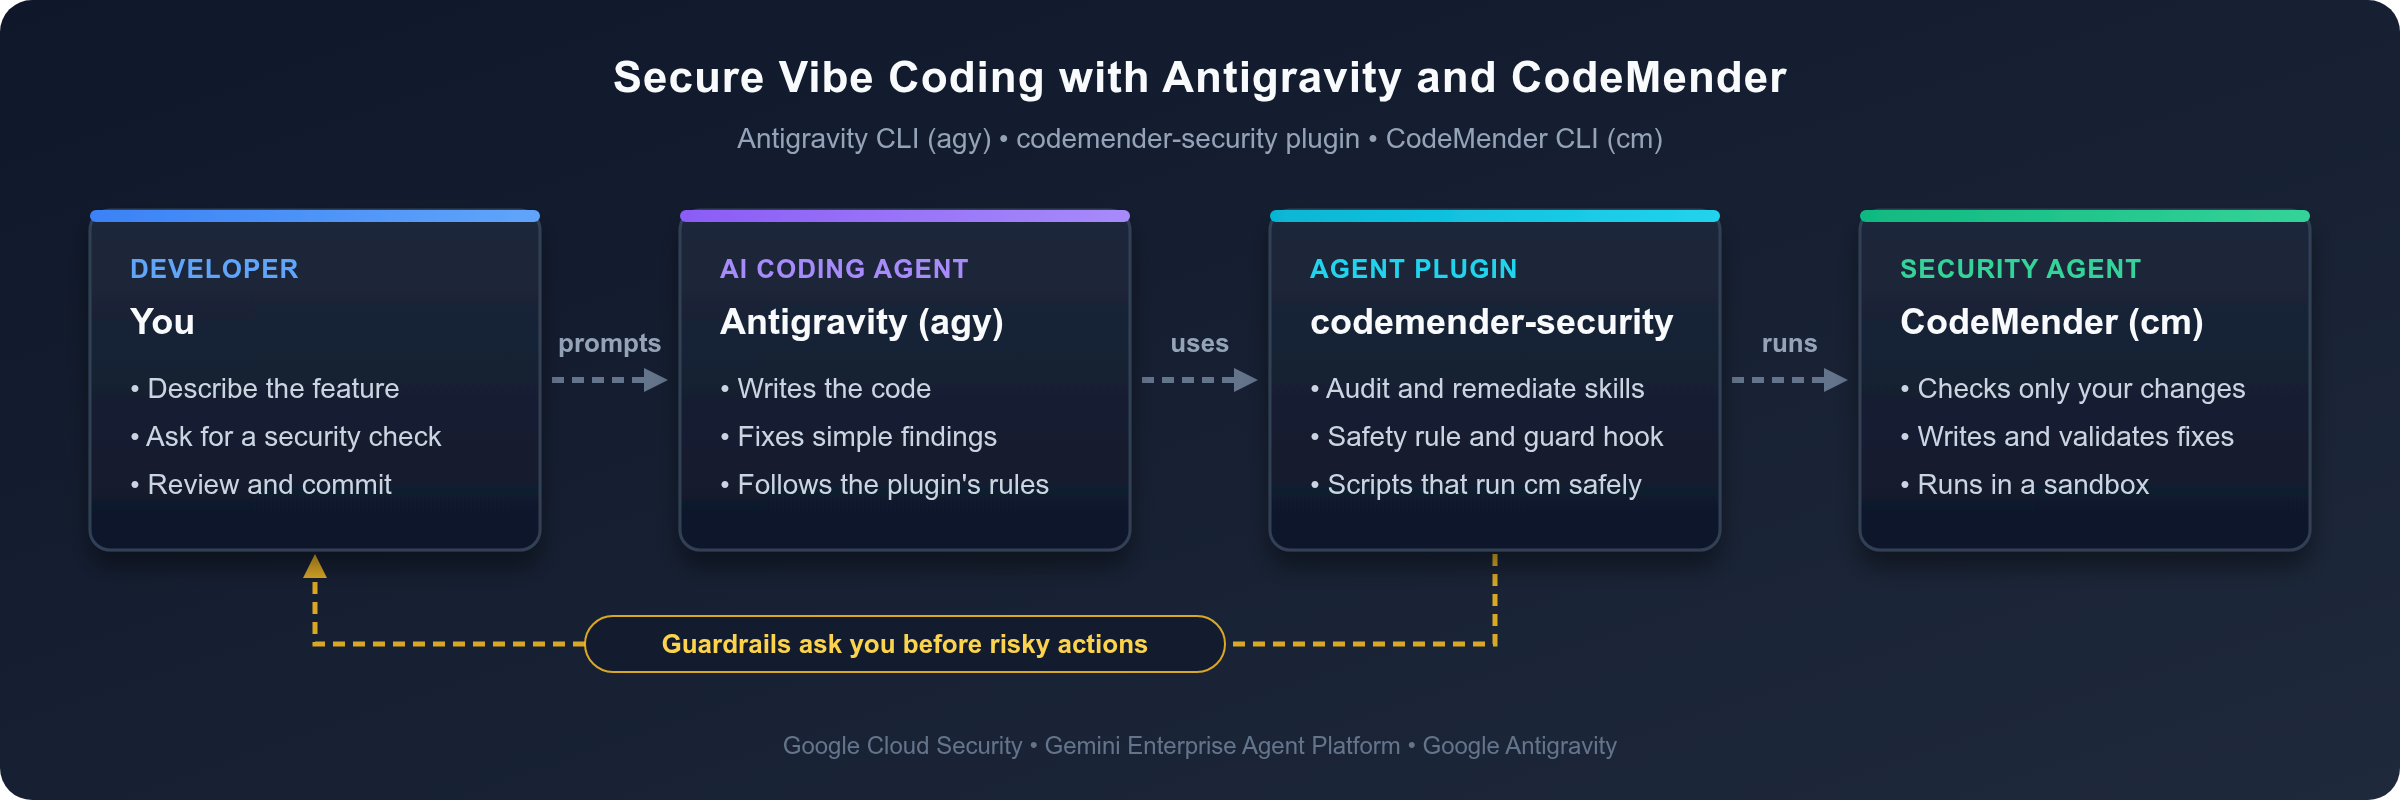
Guardrail plugin juga membuat Antigravity meminta izin Anda sebelum melakukan tindakan berisiko, seperti menginstal software atau mengubah cara kerja commit Anda.
Prasyarat
- Pemahaman dasar tentang Node.js, Express, dan TypeScript.
- Pemahaman dasar tentang kerentanan web umum, seperti OWASP Top 10.
- Project Google Cloud dengan penagihan yang diaktifkan dan akses ke CodeMender.
Yang Anda pelajari
- Cara melengkapi Antigravity CLI (
agy) dengan plugincodemender-security. - Cara memeriksa hanya apa yang Anda ubah, termasuk file baru, sebelum Anda melakukan commit.
- Alasan Anda masih meninjau seluruh perubahan setelah pemindaian: pemindai yang menggunakan AI dapat melewatkan temuan.
- Cara memutuskan siapa yang memperbaiki apa: CodeMender untuk temuan yang dilaporkannya, dengan perbaikan yang divalidasinya, dan Antigravity untuk perubahan yang Anda tentukan.
- Cara hook pra-commit memastikan setiap commit mendatang diperiksa, tanpa memindai perubahan yang sama dua kali.
- Cara membaca penggunaan token CodeMender dan memperkirakan biayanya.
Yang Anda perlukan
- Browser web, seperti Google Chrome.
- Google Cloud Shell, yang mencakup
gcloud,git, Node.js, dan Antigravity CLI (agy).
Codelab ini diuji dengan CodeMender CLI 0.22.0, plugin codemender-security versi 1.8.0, OWASP Juice Shop v20.3.0, serta Node.js 22, 24, dan 26. Dengan versi lain, output Anda dapat berbeda.
Cara mengikuti codelab ini
- Perintah: Blok setelah In Antigravity, enter adalah perintah. Ketik perintah di Antigravity.
- Perintah: Blok lain yang Anda ketik adalah perintah shell. Jalankan di Cloud Shell: di tab pertama hingga Anda meluncurkan Antigravity, dan di tab kedua setelahnya.
- Output: Blok setelah Output atau The output looks similar to this menunjukkan hasil yang diharapkan. Di Antigravity, output perintah diciutkan secara default (tekan
Ctrl+Ountuk meluaskan perintah), dan Antigravity meringkas hasilnya dalam balasannya. ID temuan, pengaturan waktu, dan jumlah token Anda berbeda, begitu juga dengan temuan CodeMender. - Langkah-langkah yang memerlukan tindakan manusia: Agen tidak dapat login ke Google Cloud di browser Anda, menjawab perintah Antigravity saat pertama kali dijalankan, atau menyetujui permintaan plugin untuk menginstal CodeMender CLI dan pre-commit hook. Lakukan sendiri.
2. Menyiapkan Antigravity dengan plugin CodeMender
Pada langkah ini, Anda akan menyiapkan Cloud Shell, menginstal plugin, mendapatkan kode Juice Shop, dan mengizinkan Antigravity menyiapkan CodeMender.
Membuka Google Cloud Shell dan mengonfigurasi kredensial
Buka browser Anda, lalu buka Google Cloud Shell.
Konfirmasi project Google Cloud aktif Anda:
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
Jika project ID kosong, jalankan gcloud config set project PROJECT_ID, ganti PROJECT_ID dengan project ID Anda, lalu jalankan kembali kedua perintah tersebut.
Aktifkan API Gemini Enterprise Agent Platform dan Resource Manager yang diperlukan:
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
Autentikasi lingkungan Anda dengan Kredensial Default Aplikasi (ADC) Google Cloud:
gcloud auth application-default login
Ikuti link browser di layar untuk memberikan izin dan menyelesaikan alur autentikasi.
Menginstal plugin CodeMender ke Antigravity
Instal plugin codemender-security dengan Antigravity CLI:
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
Outputnya mirip dengan hal berikut ini:
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
Plugin ini menambahkan dua keterampilan yang mengajarkan Antigravity cara mengaudit dan memperbaiki kode dengan CodeMender, aturan keamanan yang selalu aktif, dan hook yang memeriksa setiap perintah shell sebelum Antigravity menjalankannya. Pastikan plugin diaktifkan:
agy plugin list
Outputnya mirip dengan hal berikut ini:
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
Mendapatkan kode OWASP Juice Shop
Anda akan menggunakan OWASP Juice Shop, aplikasi Node.js dan TypeScript yang sama seperti di Bagian 1 dan Bagian 2.
Clone rilis Juice Shop yang digunakan untuk menguji codelab ini, dan buat cabang untuk pekerjaan Anda:
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop mendukung Node.js 22 hingga 26. Periksa versi Anda:
node --version
Di Cloud Shell, output-nya mirip dengan berikut ini:
v26.13.0
Jika versi Anda lebih rendah dari 22, instal Node.js 22 dan jadikan sebagai default untuk tab baru:
nvm install 22
nvm alias default 22
Instal dependensi server dan kompilasi server. Flag --ignore-scripts akan melewati build frontend Angular, yang tidak Anda perlukan dalam codelab ini:
npm install --ignore-scripts && npm run build:server
Output diakhiri dengan baris yang mirip dengan berikut ini. Anda dapat mengabaikan pesan npm warn deprecated dan ringkasan npm audit: pesan tersebut berkaitan dengan dependensi Juice Shop, dan codelab ini berfokus pada kode yang Anda tambahkan.
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Sebelum CodeMender mengubah kode Anda, plugin akan meng-commit pekerjaan Anda sebagai checkpoint agar tidak ada yang hilang, dan Anda akan meng-commit fitur Anda di akhir codelab ini. Kedua commit memerlukan identitas Git. Tetapkan satu untuk repositori ini:
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
Luncurkan Antigravity
Penginstal plugin menempatkan CodeMender CLI (cm) di ~/.local/bin jika direktori tersebut ada di PATH Anda. Antigravity dapat login dengan Kredensial Default Aplikasi yang Anda buat dengan gcloud auth application-default login saat AGY_ADC_AUTH adalah true (lihat Menyiapkan Kredensial Default Aplikasi (ADC)). Tetapkan keduanya untuk tab ini dan di ~/.bashrc untuk tab baru dan hubungkan kembali, lalu luncurkan Antigravity dari repositori:
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity login dengan Kredensial Default Aplikasi Anda dan menggunakan Gemini di project Google Cloud Anda, sehingga tidak meminta Anda login dengan Akun Google Anda.
Saat pertama kali Anda meluncurkan agy, layar sambutan yang mirip dengan berikut ini akan ditampilkan:
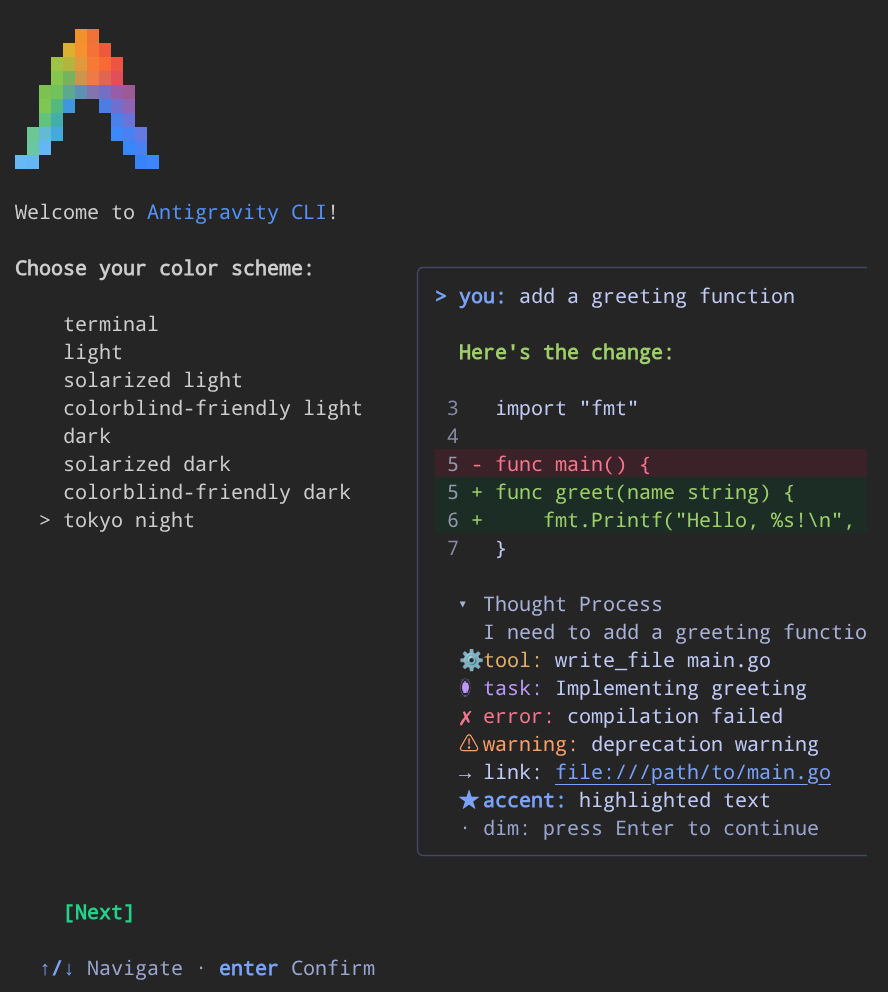
Selesaikan perintah yang muncul saat pertama kali dijalankan:
- Pilih skema warna yang Anda inginkan dengan tombol Panah Atas dan Bawah, lalu tekan Enter.
- Setujui persyaratan penggunaan saat diminta.
- Jika diminta, konfirmasi bahwa Anda memercayai direktori ruang kerja saat ini,
~/juice-shop.
Masukkan perintah di bagian lain codelab ini pada perintah Antigravity. Menjalankan perintah shell di tab Cloud Shell kedua.
Memeriksa lingkungan
Di Antigravity, masukkan:
Check that the CodeMender plugin and its environment are ready.
Antigravity menjalankan pemeriksaan lingkungan plugin. Di Cloud Shell baru, CodeMender CLI belum diinstal, sehingga outputnya mirip dengan berikut ini:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity meminta izin Anda sebelum mendownload apa pun: guardrail plugin tidak mengizinkan agen menginstal software tanpa izin Anda. Setujui penginstalan. Antigravity menginstal cm dan menjalankan pemeriksaan lagi. Outputnya mirip dengan hal berikut ini:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
Menyiapkan CodeMender untuk Juice Shop
CodeMender memvalidasi patch yang ditulisnya dengan menjalankan perintah build. Di Antigravity, masukkan:
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity melakukan inisialisasi CodeMender, menetapkan perintah build, dan memeriksa konfigurasi. Luaskan output perintah dengan Ctrl+O untuk melihat detail yang mirip dengan ini:
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
Dua peringatan ini sudah diperkirakan: klien ini tidak mendukung pemeriksaan konektivitas, dan CodeMender membuat database statusnya pada pemindaian pertama. Antigravity dapat menetapkan build.command langsung ke "npm run build:server" (karena npm berjalan untuk menemukan package.json) atau mengawali dengan cd "$(git rev-parse --show-toplevel)" && sehingga perintah yang memerlukan root repositori dijalankan dari direktori yang tepat. Plugin ini juga menambahkan .codemender/ ke .git/info/exclude, sehingga file lokal CodeMender tidak akan pernah berakhir di commit Anda.
Antigravity kemudian menjalankan perintah build Anda di sandbox CodeMender, dengan cara yang sama seperti CodeMender memvalidasi perbaikannya, sehingga Anda tahu sebelum perbaikan pertama bahwa validasi dapat berfungsi. Pemeriksaan ini tidak menggunakan token Gemini. Output-nya terlihat mirip dengan ini:
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
Di sandbox, build tidak memiliki akses jaringan dan hanya dapat menulis di dalam repositori Anda. Sandbox juga memblokir file .npmrc Juice Shop (file setelan npm dapat menyimpan token registry) dan ftp/encrypt.pyc (file Python yang dikompilasi dari salah satu tantangan Juice Shop). Build tidak memerlukan file tersebut, sehingga berhasil. Jika build Anda gagal di sini, perbaiki penyebabnya sebelum Anda meminta perbaikan dari CodeMender, misalnya dengan menginstal dependensi yang tidak ada terlebih dahulu: build tidak dapat mendownload apa pun di sandbox.
3. Melakukan vibe-coding pada asisten dukungan AI
Sekarang, buat fitur tersebut seperti yang dilakukan banyak developer saat ini: deskripsikan, dan biarkan AI menulisnya.
Deskripsikan fitur
Di Antigravity, masukkan:
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity membuat routes/aiAssistant.ts, menginstal paket @google/genai, dan memasang router di server.ts.
Memeriksa apakah kode dapat dikompilasi
Di tab Cloud Shell kedua, jalankan:
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
Output:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
Fitur ini dikompilasi, dan melakukan apa yang Anda minta. Sepertinya sudah selesai, tetapi jangan di-commit dulu.
Opsional: Menggunakan versi referensi
Asisten AI tidak menghasilkan kode yang sama setiap saat. Jika Antigravity menulis kode yang berbeda, misalnya kode yang sudah menggunakan kueri berparameter, temuan CodeMender pada langkah berikutnya dapat berbeda dari codelab ini. Untuk mengikuti lebih dekat, ganti versi Anda dengan versi referensi. Di tab kedua, jalankan:
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
Pastikan versi referensi sudah ada:
git status --short
grep -n "app.use('/api/assistant'" server.ts
Output:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
Jika git status mencantumkan file lain yang dibuat Antigravity, hapus file tersebut.
4. Tanya CodeMender sebelum Anda melakukan commit
Sebelum Anda meng-commit kode yang dihasilkan AI, periksa kode tersebut. Di Antigravity, masukkan:
Is this safe to commit? Check my changes with CodeMender.
Antigravity menjalankan pemindaian diff (cm_diff_scan.sh): CodeMender hanya memeriksa perubahan yang Anda buat, bukan seluruh repositori. Pemindaian memerlukan waktu beberapa menit, dan Antigravity akan meringkas hasilnya dalam balasannya (tekan Ctrl+O pada perintah pemindaian untuk melihat log tugas lengkap per file):
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
Berikut yang terjadi:
- Di balik layar (terlihat jika Anda menekan
Ctrl+Ountuk meluaskan langkahcm_diff_scan.sh), CodeMender memeriksa tiga file yang Anda ubah—termasukroutes/aiAssistant.tsyang tidak dilacak, yang ditambahkan plugin ke pemindaian secara otomatis—ditambah tiga file tetangga 1-hop yang terpengaruh oleh perubahan Anda (app.ts,lib/utils.ts, danfrontend/src/app/Services/local-backup.service.ts). - Juice Shop sengaja dibuat penuh dengan kerentanan, tetapi CodeMender mengabaikan masalah yang sudah ada dan hanya melaporkan injeksi SQL dengan tingkat keparahan
HIGHyang disebabkan oleh perubahan Anda. CI Gate Failure(--fail-on=CRITICAL,HIGH) berarti "jangan commit dulu". Ini adalah hasil pemindaian, bukan error, dan setiap blok baca sandbox yang diharapkan yang dicatat selama proses (seperti file.npmrcdanftp/encrypt.pycJuice Shop) tidak memengaruhi hasilnya.
Plugin ini menjalankan CodeMender secara non-interaktif (dengan -y, ditambah --bypass-warning saat memperbaiki kode), sehingga CodeMender sendiri tidak meminta konfirmasi. Antigravity dan batasan plugin untuk tindakan berisiko akan meminta Anda untuk melakukannya.
5. Memahami kesalahan AI
Tanyakan kepada Antigravity apa yang salah. Di Antigravity, masukkan:
Explain the findings and show me the vulnerable code.
Injeksi SQL dalam file baru (CWE-89)
Endpoint /order-status menempatkan parameter kueri orderId langsung ke dalam pernyataan SQL:
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
Penguraian Antigravity melacak alur taint:
- Sumber (
req.query.orderId): input pengguna yang tidak tepercaya dari string kueri. - Propagasi (literal template): diinterpolasi langsung ke
`... '${orderId}'`tanpa escaping, validasi jenis, atau parameterisasi. - Sink (
models.sequelize.query(...)): meneruskan string SQL mentah langsung ke SQLite.
Laporan ini juga menunjukkan dua vektor serangan: siapa pun dapat mengirim GET /api/assistant/order-status?orderId=1' OR '1'='1 untuk menampilkan semua data pengiriman, atau menggunakan UNION SELECT untuk membaca tabel lain, seperti kredensial pengguna di Users.
Yang tidak ditandai oleh pemindaian: tidak ada autentikasi pada rute baru
CodeMender mendeteksi injeksi SQL di routes/aiAssistant.ts, dan penjelasan eksploitasi Antigravity bahkan mencatat bahwa penyerang yang tidak diautentikasi dapat memanggil endpoint—tetapi pemindaian tidak menandai server.ts. Periksa sendiri sisa uang kembalian Anda. Di tab kedua, jalankan:
cd ~/juice-shop
git diff server.ts
Output:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts memasang /api/assistant secara publik, tanpa autentikasi atau pemeriksaan peran seperti security.isAuthorized(), tidak seperti endpoint yang dilindungi seperti /rest/basket atau /b2b/v2. Hal ini mengekspos kedua endpoint: pemanggil yang tidak diautentikasi dapat mengeksploitasi /order-status, dan siapa pun dapat membuat perusahaan Anda membayar panggilan Gemini dengan mengirimkan permintaan ke /refund-triage.
Bahkan dalam eksekusi saat CodeMender melaporkan server.ts sebagai jalur yang tidak diautentikasi ke injeksi SQL, laporannya tidak menyebutkan /refund-triage. Selalu baca perbedaan seluruh perubahan Anda; hasil pemindaian bukanlah bukti bahwa kode Anda aman.
6. Perbaiki setiap masalah dengan alat yang tepat
Kedua masalah tersebut memerlukan jenis perbaikan yang berbeda:
- Injeksi SQL: CodeMender melaporkannya, jadi biarkan CodeMender memperbaikinya. CodeMender menulis patch dan memvalidasinya dengan perintah build Anda, lalu plugin memeriksa perbaikan untuk menemukan kerentanan baru.
- Autentikasi tidak ada: Perbaikan mengikuti pola yang sudah digunakan
server.tsuntuk endpoint lain:security.isAuthorized(). Anda tahu persis perubahan yang harus dilakukan, jadi beri tahu Antigravity, dan Antigravity akan melakukan perubahan tersebut dalam hitungan detik. Perbaikan ini melindungi kedua endpoint, termasuk/refund-triage, yang tidak disebutkan dalam laporan CodeMender.
Minta kedua perbaikan
Di Antigravity, masukkan:
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity menjalankan loop perbaikan CodeMender, mengedit server.ts, men-stage ketiga file, memindai ulang diff yang di-stage, dan mencetak ringkasan keempat tindakan (tekan Ctrl+O pada perintah apa pun untuk memeriksa log mendetail).
CodeMender memperbaiki injeksi SQL. Antigravity menjalankan loop perbaikan plugin untuk satu temuan tersebut, yang memerlukan waktu 10 hingga 15 menit. Memperluas output perbaikan akan terlihat seperti ini:
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
Berikut cara plugin menjaga keamanan pekerjaan Anda saat CodeMender memperbaikinya:
- Alat ini meng-commit pekerjaan Anda yang belum di-commit sebagai checkpoint, sehingga CodeMender bekerja tepat pada kode Anda dan perbaikannya menjadi commit terpisah yang dapat diperiksa oleh plugin. Dengan CodeMender 0.17.0 atau yang lebih baru, plugin juga memberi tahu
cm fixagar tidak mereset ruang kerja Anda (--no-reset). - CodeMender memeriksa build di sandbox CodeMender lagi, tanpa menggunakan token, sehingga tidak memulai perbaikan yang tidak dapat divalidasi oleh CodeMender.
- CodeMender menulis patch kecil yang meneruskan
orderIdke Sequelize sebagai parameter pengganti:orderIdterikat, bukan memasukkannya ke dalam string SQL. - CodeMender memvalidasi patch dengan menjalankan perintah build Anda di sandbox-nya, dengan hasil yang sama seperti pemeriksaan build Anda selama penyiapan. Plugin kemudian menjalankan build lagi di luar sandbox sebelum menerapkan perbaikan.
- Plugin memeriksa commit perbaikan untuk menemukan kerentanan baru, dan tidak menemukan apa pun.
- Setelah selesai, plugin akan memulihkan perubahan Anda sebagai pekerjaan yang belum di-commit, yang kini menyertakan perbaikan.
Antigravity menambahkan autentikasi. Tindakan ini akan menambahkan security.isAuthorized() ke baris yang memasang router di server.ts. Anda akan meninjau perubahan yang tepat pada langkah berikutnya.
Antigravity memeriksa semuanya lagi. Perintah ini akan men-stage semua perubahan dan menjalankan pemindaian diff lainnya, yang memerlukan waktu beberapa menit:
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
Kedua temuan tersebut hilang: injeksi SQL telah diperbaiki, dan pemeriksaan semua hal yang akan Anda commit, termasuk autentikasi baru, tidak melaporkan temuan apa pun.
Tinjau perubahan
Tidak ada lagi yang memblokir commit, tetapi Anda tetaplah orang yang melakukan commit. Di tab kedua, jalankan pengujian unit server:
cd ~/juice-shop
npm run test:server
Bagian akhir output akan terlihat seperti ini:
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
Kemudian, tinjau cara fitur dipasang sekarang:
git diff --staged server.ts
Output:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. Berkomitmen dengan jaring pengaman
Tidak ada lagi yang memblokir perubahan Anda. Commit, dan pastikan setiap commit mendatang juga diperiksa. Di Antigravity, masukkan:
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
Hook mengubah cara kerja setiap commit mendatang di repositori, sehingga guardrail plugin membuat Antigravity meminta izin Anda terlebih dahulu. Permintaan tersebut menjelaskan alasannya:
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
Setujui. Antigravity menginstal hook dan meng-commit perubahan Anda. Output-nya terlihat mirip dengan ini:
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
Commit memerlukan waktu kurang dari satu detik. Hook melihat bahwa perubahan bertahap yang sama ini telah lulus pemindaian diff, sehingga tidak memindainya lagi. Mulai sekarang, setiap commit dengan perubahan sumber di repositori ini akan diperiksa terlebih dahulu, dan commit dengan temuan yang memblokir akan tetap diblokir hingga Anda memperbaikinya.
8. Lihat biaya keamanan Anda
Di Antigravity, masukkan:
How much did CodeMender cost me? Show the token usage.
Antigravity menjalankan cm stats (24 permintaan di 171 polling dalam 23m 46s). Perinciannya terlihat seperti ini:
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
Untuk mengonversi token menjadi dolar, gunakan harga Gemini untuk model yang digunakan CodeMender, yang disebutkan dalam pemindaian pertama Anda: Gemini 3.8 Flash (Standard, global). Input yang di-cache dikenai biaya sepersepuluh dari harga input reguler, dan token penalaran ditagih sebagai output:
Harga per 1 juta token | Input | Input yang di-cache | Output (termasuk pemikiran) |
Hingga 31 Desember 2026 | US$0,75 | US$0,075 | US$3,75 |
Mulai 1 Januari 2027 | US$1,50 | US$0,15 | US$7,50 |
Untuk operasi di atas, hasilnya adalah:
Perintah | Input yang tidak di-cache | Input yang di-cache | Output dan penalaran | Hingga 31 Des 2026 | Mulai 1 Januari 2027 |
| 716.224 | 1.813.096 | 94.944 | US$1,03 | US$2,06 |
| 146.567 | 493.851 | 8.515 | US$0,18 | US$0,36 |
Total | 862.791 | 2.306.947 | 103.459 | US$1,21 | US$2,42 |
Angka ini hanya mencakup CodeMender. Permintaan Gemini Antigravity juga berjalan di project Google Cloud Anda, dan cm stats tidak menghitungnya.
Artinya bagi Anda:
- Memeriksa setiap perubahan tidak memerlukan biaya besar: tiga pemindaian diff (pemeriksaan pertama Anda, pemeriksaan loop terhadap commit perbaikannya, dan pemeriksaan ulang bertahap) secara keseluruhan memerlukan biaya sekitar US$1,03.
- Jumlah token bukanlah biaya:
cm fixmenggunakan hampir 649 ribu token, dan 77% token inputnya di-cache, sehingga perbaikan yang divalidasi memerlukan biaya sekitar US$0,18. - Jaring pengaman tidak memerlukan biaya jika dapat menggunakan kembali pemindaian: hook menggunakan kembali pemindaian terakhir, sehingga commit tidak dikenai biaya.
9. Pembersihan
Menghapus hook pra-commit
Di Antigravity, masukkan:
Uninstall the CodeMender pre-commit hook.
Output:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
Keluar dari sesi Antigravity
Keluar dari Antigravity dengan memasukkan /exit (atau menekan Ctrl+D Ctrl+D) untuk kembali ke shell bash Anda:
/exit
Menghapus salinan kerja Juice Shop
Di terminal Anda, hapus repositori. Tindakan ini juga akan menghapus status dan log lokal CodeMender, yang disimpan di direktori .codemender/ repositori:
cd ~
rm -rf ~/juice-shop
Secara opsional, hapus CodeMender CLI, hentikan Antigravity agar tidak login dengan Kredensial Default Aplikasi Anda, dan cabut kredensial tersebut:
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. Selamat
Selamat! Anda telah menyelesaikan Bagian 3 dan menguasai seluruh Trilogi DevSecOps dengan CodeMender.
Trilogi ini mencakup tiga loop pengembangan yang aman:
- Bagian 1, loop dalam developer: Audit repositori lokal interaktif dan verifikasi patch dengan CodeMender CLI (
cm find,cm verify, dancm fix). - Bagian 2, loop luar pipeline CI/CD: Pemindaian keamanan berkelanjutan otomatis, integrasi GitHub Actions, Workload Identity Federation (WIF) Google Cloud tanpa kunci, dan permintaan pull yang dapat memperbaiki diri sendiri.
- Bagian 3, loop vibe-coding berbasis AI (codelab ini): Periksa perubahan yang dihasilkan AI sebelum Anda melakukan commit, perbaiki setiap temuan dengan alat yang tepat, dan pastikan setiap commit diperiksa, semuanya melalui percakapan dengan Antigravity.
Yang telah Anda pelajari
- Periksa sebelum Anda melakukan commit: CodeMender hanya memeriksa perubahan Anda, termasuk file baru, dan menemukan injeksi SQL yang diperkenalkan oleh AI.
- Meninjau di luar pemindaian: Anda membaca sendiri diff dan melihat bahwa autentikasi yang tidak ada mengekspos lebih dari sekadar injeksi SQL, karena pemindai yang menggunakan AI tidak melaporkan setiap masalah dalam setiap eksekusi.
- Alat yang tepat untuk setiap perbaikan: CodeMender menulis dan memvalidasi perbaikan untuk injeksi SQL. Antigravity menambahkan pemeriksaan autentikasi yang Anda minta, dengan middleware
security.isAuthorized()milik Juice Shop. - Guardrail yang meminta izin terlebih dahulu: Plugin membuat Antigravity meminta izin sebelum menginstal CodeMender CLI dan hook pra-commit. Alat ini juga memeriksa build Anda di sandbox CodeMender sebelum perbaikan dapat menggunakan token, dan melindungi pekerjaan Anda yang belum di-commit saat CodeMender memperbaiki kode.
- Jaring pengaman untuk setiap commit: Hook pra-commit memeriksa setiap commit mendatang, dan menggunakan kembali pemindaian yang telah lulus.
- Kesadaran biaya: Langkah-langkah CodeMender memerlukan biaya sekitar US$1,21 (sekitar US$2,42 setelah harga perkenalan berakhir).
Perubahan pola pikir developer
Vibe coding yang tidak terkontrol | Vibe coding dengan CodeMender |
Commit saat mengompilasi: Berharap AI menulis kode yang aman. | Periksa sebelum Anda melakukan commit: Pemindaian diff hanya untuk perubahan Anda memerlukan waktu beberapa menit. |
Hanya meninjau apa yang ditandai oleh pemindai: Melewatkan apa yang tidak ditemukan oleh AI, seperti pemeriksaan autentikasi yang tidak ada di file lain. | Tinjau seluruh perubahan: CodeMender memeriksa setiap file yang diubah dan file yang terpengaruh oleh perubahan Anda, dan Anda tetap membaca diff, karena pemindai dapat melewatkan celah. |
Memperbaiki semuanya secara manual, atau tidak sama sekali: Menghabiskan waktu untuk perbaikan yang dapat divalidasi oleh alat. | Gunakan alat yang tepat untuk setiap perbaikan: Patch yang divalidasi oleh CodeMender untuk temuan yang dilaporkannya, perubahan yang tepat oleh Antigravity untuk celah yang Anda temukan. |
Mengandalkan ingatan: Lupa memeriksa perubahan berikutnya. | Biarkan hook mengingat: Setiap commit diperiksa, tanpa memindai perubahan yang sama dua kali. |
Langkah berikutnya
- Pelajari CodeMender CLI di balik plugin di Bagian 1: Mengamankan Aplikasi Anda dengan CodeMender (
cm find,cm verify, dancm fixdi OWASP Juice Shop). - Batasi setiap permintaan pull dengan pemeriksaan yang sama di Bagian 2: Mengamankan Pipeline CI/CD Anda dengan CodeMender (GitHub Actions, WIF, dan SARIF).
- Pelajari Dokumentasi Google Cloud CodeMender.
- Tinjau Repositori GitHub Plugin codemender-security.
- Instal plugin
codemender-securitydi penyiapan Antigravity Anda sendiri, dan periksa perubahan yang dihasilkan AI sebelum Anda melakukan commit.