

1. Prima di iniziare
Ti diamo il benvenuto alla Parte 3 della trilogia DevSecOps con CodeMender:
- Parte 1: Proteggi la tua applicazione con CodeMender (controllo del ciclo interno dello sviluppatore su OWASP Juice Shop).
- Parte 2: Proteggi la tua pipeline CI/CD con CodeMender (automazione della pipeline Outer Loop con GitHub Actions, WIF e SARIF).
- Parte 3 (questo codelab): Proteggi le applicazioni create con il vibe coding con CodeMender e Antigravity (loop di sicurezza AI-native per le funzionalità full-stack generate da LLM).
La storia
Il tuo product manager vuole un prototipo di un assistente di assistenza clienti basato su Gemini per OWASP Juice Shop e lo vuole oggi stesso. Descrivi la funzionalità ad Antigravity (
agy
) e, dopo qualche minuto, viene compilato. Sembra pronto.
Tuttavia, gli assistenti di coding AI ottimizzano il codice funzionante, non il codice sicuro. Fanno ciò che chiedi e raramente aggiungono ciò che non hai chiesto. Quindi, prima di eseguire il commit, chiedi ad Antigravity di controllare la modifica con CodeMender. Questo codelab segue questa storia:
- Fai il vibe coding della funzionalità con Antigravity.
- CodeMender controlla solo ciò che hai modificato e blocca il commit su una SQL injection nel nuovo percorso.
- Esamini tu stesso il diff e trovi ciò che la scansione non ha segnalato: senza autenticazione sulla nuova route, entrambi gli endpoint, incluse le chiamate Gemini a pagamento, sono aperti a chiunque.
- CodeMender scrive e convalida la correzione per la SQL injection. Antigravity aggiunge l'autenticazione.
- Tu esegui il commit e un hook pre-commit controlla ogni commit futuro.
- Vedi il costo dei passaggi di CodeMender.
Non esegui mai manualmente gli strumenti di sicurezza. Antigravity utilizza il modello open source codemender-security
plugin, che gli insegna come eseguire CodeMender in sicurezza:
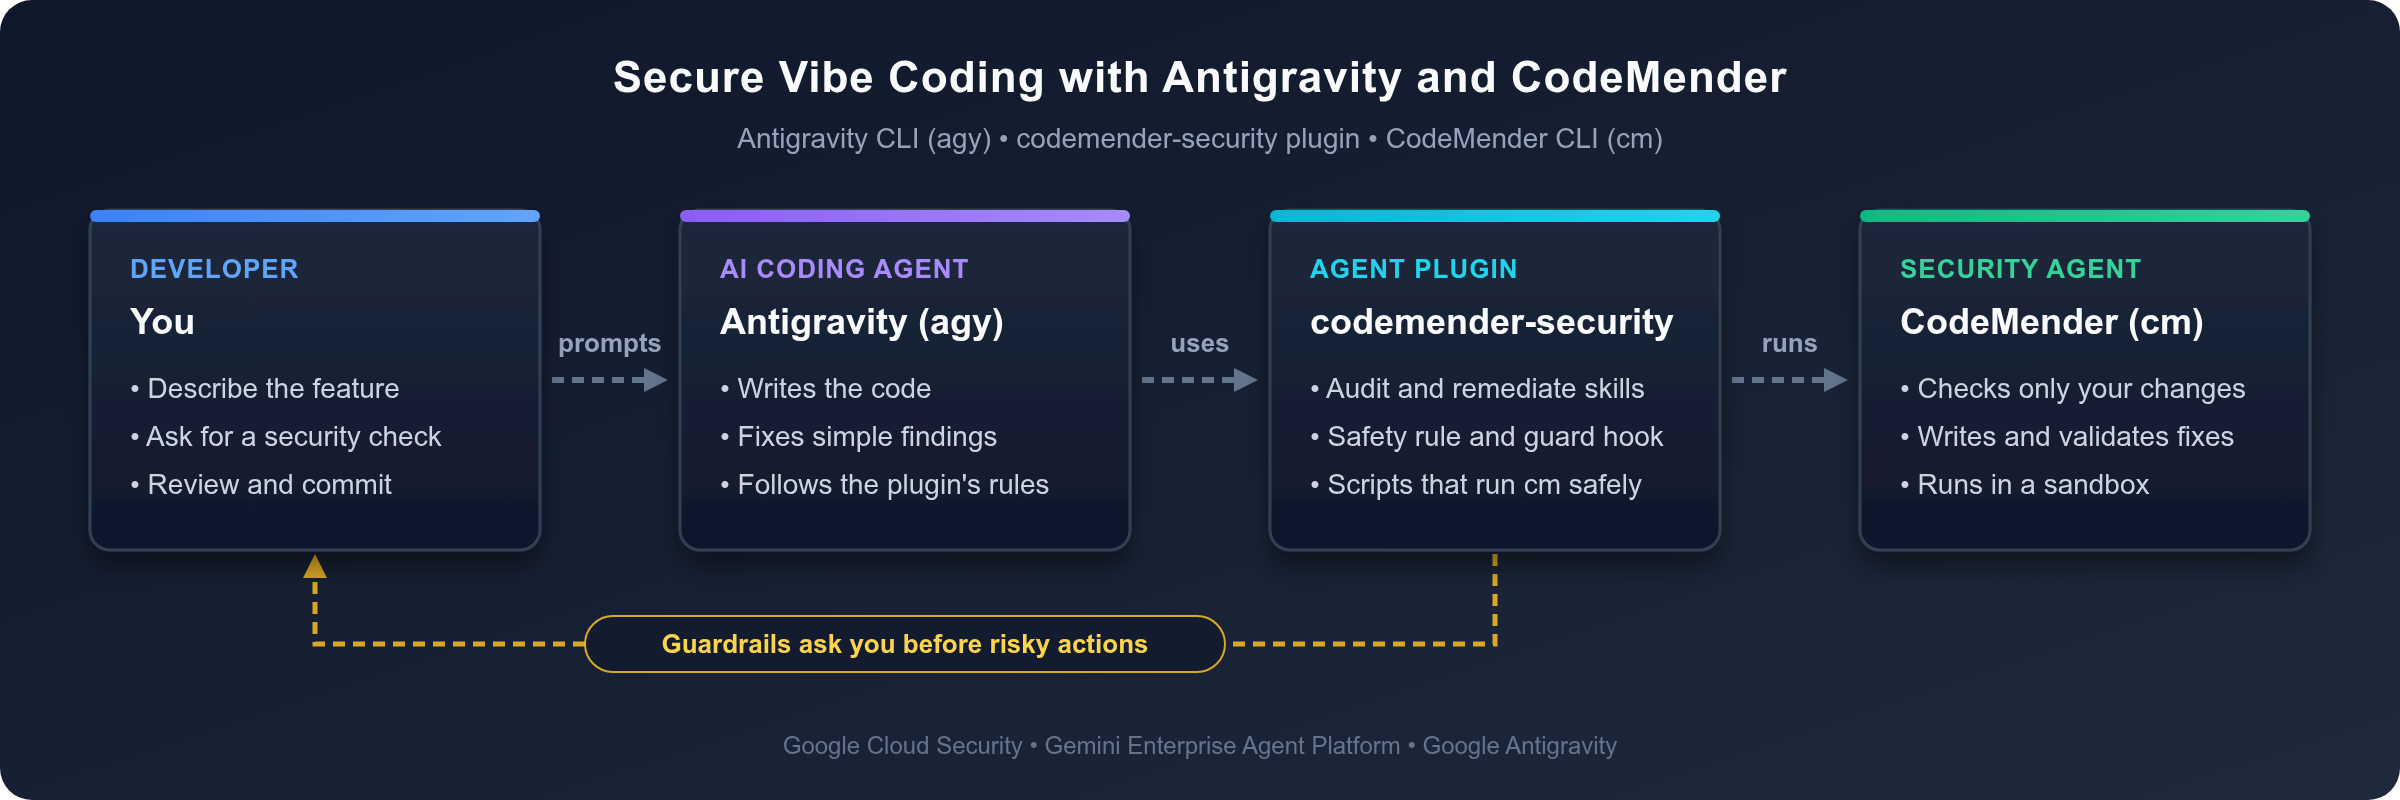
Le misure di sicurezza del plug-in fanno sì che Antigravity ti chieda conferma prima di eseguire azioni rischiose, come l'installazione di software o la modifica del funzionamento dei commit.
Prerequisiti
- Conoscenza di base di Node.js, Express e TypeScript.
- Conoscenza di base delle vulnerabilità web più comuni, come quelle descritte nel programma OWASP Top 10.
- Un progetto Google Cloud con la fatturazione abilitata e l'accesso a CodeMender.
Cosa imparerai
- Come dotare l'interfaccia a riga di comando Antigravity (
agy) del plug-incodemender-security. - Come controllare solo ciò che hai modificato, inclusi i nuovi file, prima di eseguire il commit.
- Perché devi comunque esaminare l'intera modifica dopo una scansione: uno scanner che utilizza l'AI può non rilevare un risultato.
- Come decidere chi corregge cosa: CodeMender per i risultati che segnala, con le correzioni che convalida, e Antigravity per le modifiche che specifichi.
- Come un hook pre-commit tiene sotto controllo ogni commit futuro, senza analizzare la stessa modifica due volte.
- Come leggere l'utilizzo dei token di CodeMender e stimarne il costo.
Cosa serve
- Un browser web, ad esempio Google Chrome.
- Google Cloud Shell, che include
gcloud,git, Node.js e l'interfaccia a riga di comando Antigravity (agy).
Questo codelab è stato testato con l'interfaccia a riga di comando CodeMender 0.22.0, la versione 1.8.0 del plug-in codemender-security, OWASP Juice Shop v20.3.0 e Node.js 22, 24 e 26. Con altre versioni, l'output può variare.
Come seguire questo codelab
- Prompt: i blocchi dopo In Antigravity, inserisci sono prompt. Digitali nel prompt di Antigravity.
- Comandi: gli altri blocchi che digiti sono comandi della shell. Eseguili in Cloud Shell: nella prima scheda fino all'avvio di Antigravity e in una seconda scheda successivamente.
- Output: i blocchi dopo Output o L'output è simile al seguente mostrano cosa aspettarsi. In Antigravity, l'output comando è compresso per impostazione predefinita (premi
Ctrl+Oper espandere un comando) e Antigravity riassume il risultato nella sua risposta. Gli ID dei risultati, le tempistiche e i conteggi dei token sono diversi, così come i risultati di CodeMender. - Passaggi che richiedono l'intervento umano: un agente non può accedere a Google Cloud nel tuo browser, rispondere ai prompt di prima esecuzione di Antigravity o approvare le richieste del plug-in per installare l'interfaccia a riga di comando di CodeMender e l'hook pre-commit. Esegui queste operazioni in autonomia.
2. Configura Antigravity con il plug-in CodeMender
In questo passaggio, preparerai Cloud Shell, installerai il plug-in, otterrai il codice di Juice Shop e consentirai ad Antigravity di configurare CodeMender.
Apri Google Cloud Shell e configura le credenziali
Apri il browser e vai a Google Cloud Shell.
Conferma il tuo progetto Google Cloud attivo:
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
Se l'ID progetto è vuoto, esegui gcloud config set project PROJECT_ID, sostituendo PROJECT_ID con il tuo ID progetto, quindi esegui nuovamente i due comandi.
Abilita le API Gemini Enterprise Agent Platform e API Resource Manager richieste:
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
Autentica il tuo ambiente con le Credenziali predefinite dell'applicazione (ADC) di Google Cloud:
gcloud auth application-default login
Segui il link del browser sullo schermo per concedere il consenso e completare il flusso di autenticazione.
Installa il plug-in CodeMender in Antigravity
Installa il plug-in codemender-security con Antigravity CLI:
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
L'output è simile al seguente:
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
Il plug-in aggiunge due skill che insegnano ad Antigravity come controllare e correggere il codice con CodeMender, una regola di sicurezza sempre attiva e un hook che controlla ogni comando della shell prima che Antigravity lo esegua. Verifica che il plug-in sia abilitato:
agy plugin list
L'output è simile al seguente:
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
Ottieni il codice OWASP Juice Shop
Utilizzerai OWASP Juice Shop, la stessa applicazione Node.js e TypeScript della Parte 1 e della Parte 2.
Clona la release di Juice Shop con cui è stato testato questo codelab e crea un branch per il tuo lavoro:
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop supporta Node.js dalla versione 22 alla 26. Controlla la versione:
node --version
In Cloud Shell, l'output è simile al seguente:
v26.13.0
Se la versione è precedente alla 22, installa Node.js 22 e impostala come predefinita per le nuove schede:
nvm install 22
nvm alias default 22
Installa le dipendenze del server e compila il server. Il flag --ignore-scripts salta la build del frontend Angular, che non è necessaria in questo codelab:
npm install --ignore-scripts && npm run build:server
L'output termina con righe simili alle seguenti. Puoi ignorare i messaggi npm warn deprecated e il riepilogo npm audit: riguardano le dipendenze di Juice Shop e questo codelab si concentra sul codice che aggiungi.
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Prima che CodeMender modifichi il codice, il plug-in esegue il commit del tuo lavoro come checkpoint in modo che non vada perso nulla e tu esegua il commit della funzionalità alla fine di questo codelab. Entrambi i commit richiedono un'identità Git. Impostane uno per questo repository:
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
Avvia Antigravity
Il programma di installazione del plug-in inserisce l'interfaccia a riga di comando CodeMender (cm) in ~/.local/bin quando la directory si trova in PATH. Antigravity può accedere con le Credenziali predefinite dell'applicazione che hai creato con gcloud auth application-default login quando AGY_ADC_AUTH è true (consulta Configurazione delle Credenziali predefinite dell'applicazione (ADC)). Imposta entrambe le opzioni per questa scheda e in ~/.bashrc per le nuove schede e le riconnessioni, quindi avvia Antigravity dal repository:
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity accede con le tue credenziali predefinite dell'applicazione e utilizza Gemini nel tuo progetto Google Cloud, quindi non ti chiede di accedere con il tuo Account Google.
La prima volta che avvii agy, viene visualizzata una schermata di benvenuto simile alla seguente:
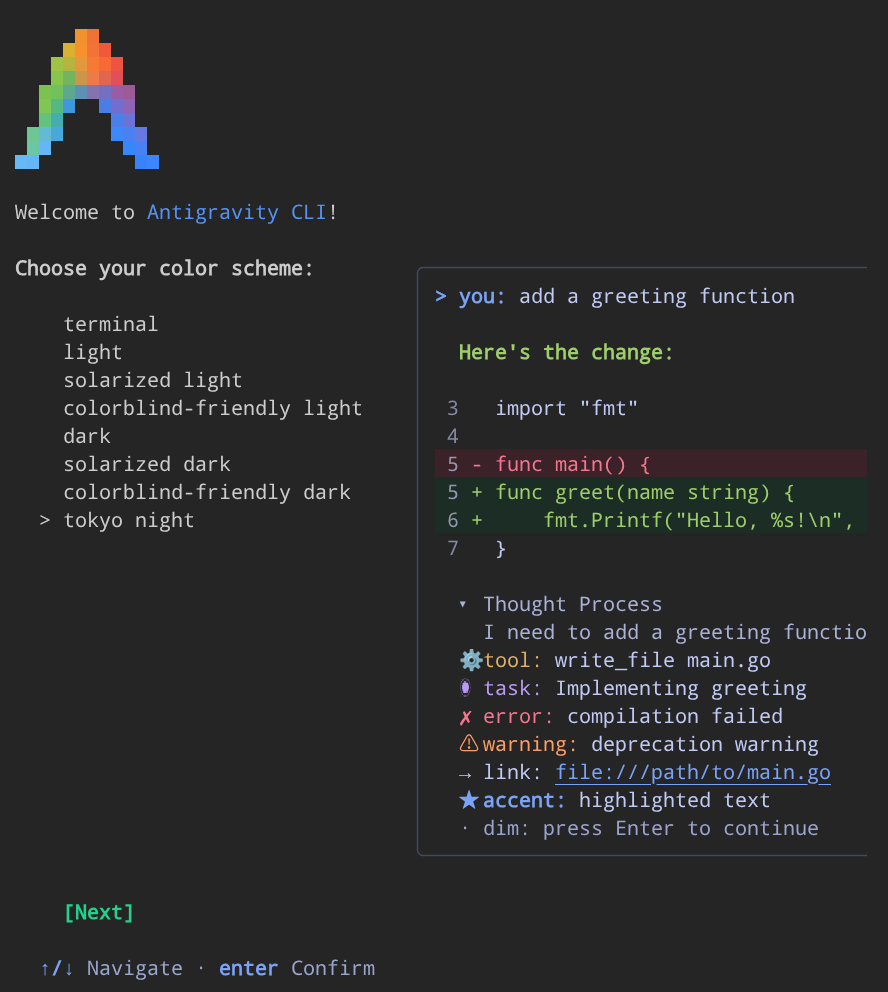
Completa i prompt della prima esecuzione:
- Seleziona la combinazione di colori che preferisci con i tasti Freccia su e Freccia giù, quindi premi Invio.
- Accetta i Termini e condizioni d'uso quando richiesto.
- Se richiesto, conferma di considerare attendibile la directory dell'area di lavoro attuale,
~/juice-shop.
Inserisci i prompt nella parte restante di questo codelab nel prompt di Antigravity. Eseguire i comandi della shell in una seconda scheda di Cloud Shell.
Controlla l'ambiente
In Antigravity, inserisci:
Check that the CodeMender plugin and its environment are ready.
Antigravity esegue il controllo dell'ambiente del plug-in. In una nuova sessione di Cloud Shell, l'interfaccia a riga di comando CodeMender non è ancora installata, quindi l'output è simile al seguente:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity chiede la tua autorizzazione prima di scaricare qualsiasi cosa: i guardrail del plug-in non consentono a un agente di installare software senza il tuo consenso. Approva l'installazione. Antigravity installa cm ed esegue nuovamente il controllo. L'output è simile al seguente:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
Configura CodeMender per Juice Shop
CodeMender convalida le patch che scrive eseguendo un comando di build. In Antigravity, inserisci:
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity inizializza CodeMender, imposta il comando di build e controlla la configurazione. Espandi l'output comando con Ctrl+O per visualizzare dettagli simili ai seguenti:
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
I due avvisi sono previsti: questo client non supporta il controllo della connettività e CodeMender crea il proprio database di stato alla prima scansione. Antigravity può impostare build.command direttamente su "npm run build:server" (poiché npm sale per trovare package.json) o anteporre cd "$(git rev-parse --show-toplevel)" && in modo che i comandi che richiedono la radice del repository vengano eseguiti dalla directory corretta. Il plug-in aggiunge anche .codemender/ a .git/info/exclude, in modo che i file locali di CodeMender non vengano mai inclusi nei commit.
Antigravity esegue quindi il comando di build nella sandbox di CodeMender, nello stesso modo in cui CodeMender convalida le sue correzioni, così saprai prima della prima correzione che la convalida può funzionare. Questo controllo non utilizza token di Gemini. L'output è simile al seguente:
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
Nella sandbox, la build non ha accesso alla rete e può scrivere solo all'interno del tuo repository. La sandbox ha anche bloccato il file .npmrc di Juice Shop (i file delle impostazioni npm possono contenere token del registry) e ftp/encrypt.pyc (un file Python compilato da una delle sfide di Juice Shop). La build non ha bisogno di questi file, quindi viene eseguita correttamente. Se la build non va a buon fine, correggi la causa prima di chiedere una correzione a CodeMender, ad esempio installando prima le dipendenze mancanti: la build non può scaricare nulla nella sandbox.
3. Vibe-code the AI support assistant
Ora crea la funzionalità come fanno molti sviluppatori oggi: descrivila e lascia che l'AI la scriva.
Descrivi la funzionalità
In Antigravity, inserisci:
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity crea routes/aiAssistant.ts, installa il pacchetto @google/genai e monta il router in server.ts.
Verifica che la compilazione avvenga correttamente
Nella seconda scheda di Cloud Shell, esegui:
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
Output:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
La funzionalità viene compilata ed esegue ciò che hai chiesto. Sembra pronto, ma non eseguirne ancora il commit.
(Facoltativo) Utilizza la versione di riferimento
Gli assistenti AI non generano lo stesso codice ogni volta. Se Antigravity ha scritto un codice diverso, ad esempio un codice che utilizza già una query con parametri, i risultati di CodeMender nei passaggi successivi possono differire da questo codelab. Per seguire più da vicino, sostituisci la tua versione con quella di riferimento. Nella seconda scheda, esegui:
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
Verifica che la versione di riferimento sia presente:
git status --short
grep -n "app.use('/api/assistant'" server.ts
Output:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
Se git status elenca altri file creati da Antigravity, eliminali.
4. Chiedi a CodeMender prima di eseguire il commit
Prima di eseguire il commit del codice generato dall'AI, controllalo. In Antigravity, inserisci:
Is this safe to commit? Check my changes with CodeMender.
Antigravity esegue una scansione delle differenze (cm_diff_scan.sh): CodeMender controlla solo ciò che hai modificato, non l'intero repository. La scansione richiede alcuni minuti e Antigravity riassume il risultato nella sua risposta (premi Ctrl+O sul comando di scansione per visualizzare il log completo del job per file):
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
Ecco cosa è successo:
- Dietro le quinte (visibile se premi
Ctrl+Oper espandere il passaggiocm_diff_scan.sh), CodeMender ha controllato i tre file modificati, incluso il file non monitoratoroutes/aiAssistant.ts, che il plug-in aggiunge automaticamente alla scansione, oltre a tre file adiacenti a un hop interessati dalla modifica (app.ts,lib/utils.tsefrontend/src/app/Services/local-backup.service.ts). - Juice Shop è intenzionalmente pieno di vulnerabilità, ma CodeMender ha ignorato i problemi preesistenti e ha segnalato solo la SQL injection con gravità
HIGHintrodotta dalla tua modifica. CI Gate Failure(--fail-on=CRITICAL,HIGH) significa "non eseguire ancora il commit". Si tratta di un risultato della scansione, non di un arresto anomalo, e gli eventuali blocchi di lettura della sandbox previsti registrati durante l'esecuzione (come i file.npmrceftp/encrypt.pycdi Juice Shop) non influiscono sul risultato.
Il plug-in esegue CodeMender in modo non interattivo (con -y, più --bypass-warning quando corregge il codice), quindi CodeMender non chiede conferma. Antigravity e i guardrail del plug-in per le azioni rischiose ti chiedono invece di confermare.
5. Comprendi l'errore dell'AI
Chiedi ad Antigravity cosa ha sbagliato. In Antigravity, inserisci:
Explain the findings and show me the vulnerable code.
SQL injection nel nuovo file (CWE-89)
L'endpoint /order-status inserisce il parametro di query orderId direttamente in un'istruzione SQL:
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
L'analisi di Antigravity traccia il flusso di contaminazione:
- Origine (
req.query.orderId): input utente non attendibile dalla stringa di query. - Propagazione (template literal): interpolazione diretta in
`... '${orderId}'`senza escape, convalida del tipo o parametrizzazione. - Sink (
models.sequelize.query(...)): passa la stringa SQL non elaborata direttamente a SQLite.
Il report mostra anche due vettori d'attacco: chiunque può inviare GET /api/assistant/order-status?orderId=1' OR '1'='1 per restituire tutti i record di consegna o utilizzare UNION SELECT per leggere altre tabelle, ad esempio le credenziali utente in Users.
Cosa non è stato segnalato dalla scansione: nessuna autenticazione sul nuovo percorso
CodeMender ha rilevato la SQL injection in routes/aiAssistant.ts e la spiegazione dell'exploit di Antigravity indica persino che un utente malintenzionato non autenticato può chiamare l'endpoint, ma la scansione non ha segnalato server.ts. Controlla il resto della modifica. Nella seconda scheda, esegui:
cd ~/juice-shop
git diff server.ts
Output:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts monta /api/assistant pubblicamente, senza autenticazione o controlli dei ruoli come security.isAuthorized(), a differenza degli endpoint protetti come /rest/basket o /b2b/v2. In questo modo, entrambi gli endpoint vengono esposti: un chiamante non autenticato può sfruttare /order-status e chiunque può far pagare alla tua azienda le chiamate a Gemini inviando richieste a /refund-triage.
Anche nelle esecuzioni in cui CodeMender segnala server.ts come percorso non autenticato per la SQL injection, il report non menziona /refund-triage. Leggi sempre la differenza dell'intera modifica; il risultato di una scansione non è una prova che il tuo codice sia sicuro.
6. Risolvi ogni problema con lo strumento giusto
I due problemi richiedono tipi di correzioni diversi:
- SQL injection: CodeMender ha segnalato il problema, quindi lascia che lo risolva. CodeMender scrive una patch e la convalida con il comando di build, quindi il plug-in controlla la correzione per individuare nuove vulnerabilità.
- Autenticazione mancante: la correzione segue un pattern che
server.tsutilizza già per altri endpoint:security.isAuthorized(). Sai esattamente quale dovrebbe essere la modifica, quindi dillo ad Antigravity, che la apporta in pochi secondi. La correzione protegge entrambi gli endpoint, incluso/refund-triage, che non è menzionato nel report di CodeMender.
Richiedi entrambe le correzioni
In Antigravity, inserisci:
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity esegue il ciclo di correzione di CodeMender, modifica server.ts, prepara tutti e tre i file, esegue nuovamente la scansione della differenza preparata e stampa un riepilogo di tutte e quattro le azioni (premi Ctrl+O su qualsiasi comando per esaminare i log dettagliati).
CodeMender corregge l'attacco SQL injection. Antigravity esegue il loop di correzione del plug-in per quel singolo risultato, il che richiede dai 10 ai 15 minuti. L'espansione dell'output della correzione è simile alla seguente:
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
Ecco come il plug-in ha protetto il tuo lavoro mentre CodeMender lo correggeva:
- Ha eseguito il commit del lavoro non sottoposto a commit come checkpoint, in modo che CodeMender lavori esattamente sul tuo codice e la sua correzione diventi un commit separato che il plug-in può controllare. Con CodeMender 0.17.0 o versioni successive, il plug-in indica anche a
cm fixdi non reimpostare l'area di lavoro (--no-reset). - Ha controllato di nuovo la build nella sandbox di CodeMender, senza utilizzare token, in modo da non avviare una correzione che CodeMender non può convalidare.
- CodeMender ha scritto una piccola patch che passa
orderIda Sequelize come parametro di sostituzione:orderIdassociato, anziché inserirlo nella stringa SQL. - CodeMender ha convalidato la patch eseguendo il comando di build nella sandbox, con lo stesso risultato del controllo della build durante la configurazione. Il plug-in ha quindi eseguito nuovamente la build al di fuori della sandbox prima di eseguire il commit della correzione.
- Il plug-in ha controllato il commit di correzione per individuare nuove vulnerabilità e non ne ha trovate.
- Al termine, il plug-in ha ripristinato le modifiche come lavoro di cui non è stato eseguito il commit, ora con la correzione.
Antigravity aggiunge l'autenticazione. Aggiunge security.isAuthorized() alla riga che monta il router in server.ts. Nel passaggio successivo, esaminerai la modifica esatta.
Antigravity controlla di nuovo tutto. Vengono preparate tutte le modifiche ed eseguita un'altra scansione delle differenze, che richiede alcuni minuti:
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
Entrambi i risultati non sono più presenti: l'attacco SQL injection è stato corretto e il controllo di tutto ciò di cui stai per eseguire il commit, inclusa la nuova autenticazione, non segnala risultati.
Esamina la modifica
Niente blocca più il commit, ma sei comunque tu a eseguirlo. Nella seconda scheda, esegui i test delle unità del server:
cd ~/juice-shop
npm run test:server
La fine dell'output è simile alla seguente:
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
Poi, controlla come è montata la funzionalità ora:
git diff --staged server.ts
Output:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. Esegui il commit con una rete di sicurezza
Niente blocca più la modifica. Esegui il commit e assicurati che venga controllato anche ogni commit futuro. In Antigravity, inserisci:
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
Un hook modifica il funzionamento di ogni commit futuro nel repository, quindi i guardrail del plug-in fanno sì che Antigravity ti chieda prima l'autorizzazione. La richiesta spiega il motivo:
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
Approvarlo. Antigravity installa l'hook ed esegue il commit della modifica. L'output è simile al seguente:
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
Il commit ha richiesto meno di un secondo. L'hook ha rilevato che queste modifiche temporanee erano già state sottoposte a una scansione delle differenze, quindi non le ha scansionate di nuovo. Da questo momento in poi, ogni commit con modifiche al codice sorgente in questo repository viene prima controllato e un commit con risultati bloccanti rimane bloccato finché non li correggi.
8. Scopri quanto ti è costata la sicurezza
In Antigravity, inserisci:
How much did CodeMender cost me? Show the token usage.
Antigravity esegue cm stats (24 richieste in 171 sondaggi in 23m 46s). La suddivisione è simile alla seguente:
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
Per convertire i token in dollari, utilizza i prezzi di Gemini per il modello utilizzato da CodeMender, che la prima analisi identifica come: Gemini 3.8 Flash (Standard, globale). L'input memorizzato nella cache costa un decimo del prezzo dell'input normale e i token di ragionamento vengono fatturati come output:
Prezzo per 1 milione di token | Input | Input memorizzato nella cache | Output (incluso il ragionamento) |
Fino al 31 dicembre 2026 | 0,75 $ | 0,075 $ | 3,75 $ |
Dal 1° gennaio 2027 | 1,50 $ | 0,15 $ | 7,50 $ |
Per la corsa precedente, il calcolo è il seguente:
Comando | Input non memorizzato nella cache | Input memorizzato nella cache | Output e ragionamento | Fino al 31 dicembre 2026 | Dal 1° gennaio 2027 |
| 716.224 | 1.813.096 | 94.944 | 1,03 $ | 2,06 $ |
| 146.567 | 493.851 | 8515 | 0,18 $ | 0,36 $ |
Totale | 862.791 | 2.306.947 | 103.459 | 1,21 $ | 2,42 $ |
Questi numeri riguardano solo CodeMender. Anche le richieste Gemini di Antigravity vengono eseguite nel tuo progetto cloud Google Cloud e cm stats non le conteggia.
Cosa vuol dire:
- Controllare ogni modifica è economico: le tre scansioni delle differenze (il primo controllo, il controllo del commit di correzione del loop e il nuovo controllo della versione temporanea) costano circa 1, 03 $.
- I conteggi dei token non sono costi:
cm fixha utilizzato quasi 649.000 token e il 77% dei token di input è stato memorizzato nella cache, quindi la correzione convalidata è costata circa 0, 18 $. - La rete di sicurezza non costa nulla quando può riutilizzare una scansione: l'hook ha riutilizzato l'ultima scansione, quindi il commit è stato senza costi.
9. Esegui la pulizia
Rimuovi l'hook pre-commit
In Antigravity, inserisci:
Uninstall the CodeMender pre-commit hook.
Output:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
Esci dalla sessione Antigravity
Esci da Antigravity inserendo /exit (o premendo Ctrl+D Ctrl+D) per tornare alla shell bash:
/exit
Elimina la copia di lavoro di Juice Shop
Nel terminale, elimina il repository. In questo modo vengono eliminati anche lo stato locale e i log di CodeMender, archiviati nella directory .codemender/ del repository:
cd ~
rm -rf ~/juice-shop
Facoltativamente, rimuovi l'interfaccia a riga di comando di CodeMender, impedisci ad Antigravity di accedere con le tue credenziali predefinite dell'applicazione e revocale:
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. Complimenti
Complimenti! Hai completato la Parte 3 e padroneggiato l'intera trilogia DevSecOps con CodeMender.
La trilogia copre tre cicli di sviluppo sicuro:
- Parte 1, il loop interno dello sviluppatore: controllo interattivo del repository locale e verifica delle patch con l'interfaccia a riga di comando di CodeMender (
cm find,cm verifyecm fix). - Parte 2, il loop esterno della pipeline CI/CD: analisi della sicurezza continua automatizzata, integrazione di GitHub Actions, federazione delle identità per i carichi di lavoro (WIF) di Google Cloud senza chiavi e richieste di pull con riparazione automatica.
- Parte 3, il ciclo di vibe coding AI-native (questo codelab): controlla le modifiche generate dall'AI prima di eseguire il commit, correggi ogni risultato con lo strumento giusto e tieni sotto controllo ogni commit, il tutto tramite una conversazione con Antigravity.
Argomenti trattati
- Controlla prima di eseguire il commit: CodeMender ha controllato solo la tua modifica, incluso un nuovo file, e ha rilevato l'attacco SQL injection introdotto dall'AI.
- Revisione oltre la scansione: hai letto tu stesso il diff e hai visto che l'autenticazione mancante espone più della SQL injection, perché uno scanner che utilizza l'AI non segnala ogni problema in ogni esecuzione.
- Lo strumento giusto per ogni correzione: CodeMender ha scritto e convalidato la correzione per la SQL injection. Antigravity ha aggiunto il controllo di autenticazione che hai richiesto, con il middleware
security.isAuthorized()di Juice Shop. - Guardrail che chiedono prima di agire: il plug-in ha fatto sì che Antigravity chiedesse conferma prima di installare l'interfaccia a riga di comando di CodeMender e l'hook pre-commit. Ha anche controllato la build nella sandbox di CodeMender prima che una correzione potesse spendere token e ha protetto il tuo lavoro non sottoposto a commit mentre CodeMender correggeva il codice.
- Una rete di sicurezza per ogni commit: l'hook pre-commit controlla ogni commit futuro e riutilizza una scansione già superata.
- Consapevolezza dei costi: i passaggi di CodeMender costano circa 1,21 $ (circa 2,42$al termine del prezzo di lancio).
Cambiamento di mentalità degli sviluppatori
Vibe coding non controllato | Vibe coding con CodeMender |
Commit quando compila: spera che l'AI abbia scritto un codice sicuro. | Controlla prima di eseguire il commit: una scansione diff solo della tua modifica richiede pochi minuti. |
Esaminare solo ciò che viene segnalato da uno scanner: perdi ciò che l'AI ha tralasciato, ad esempio un controllo di autenticazione mancante in un altro file. | Esamina l'intera modifica: CodeMender controlla ogni file modificato e i file interessati dalla modifica, ma devi comunque leggere il diff, perché uno scanner può non rilevare una lacuna. |
Correggere tutto manualmente o non correggere nulla: dedicare tempo a correzioni che uno strumento potrebbe convalidare. | Utilizza lo strumento giusto per ogni correzione: patch convalidate da CodeMender per i risultati che segnala, modifiche precise di Antigravity per le lacune che trovi. |
Affidarsi alla memoria: dimenticare di controllare la modifica successiva. | Lascia che un hook ricordi: ogni commit viene controllato, senza analizzare la stessa modifica due volte. |
Passaggi successivi
- Scopri l'interfaccia a riga di comando di CodeMender alla base del plug-in nella Parte 1: Proteggi la tua applicazione con CodeMender (
cm find,cm verifyecm fixsu OWASP Juice Shop). - Controlla ogni richiesta di pull con gli stessi controlli della Parte 2: Proteggi la tua pipeline CI/CD con CodeMender (GitHub Actions, WIF e SARIF).
- Esplora la documentazione di Google Cloud CodeMender.
- Esamina il repository GitHub del plug-in codemender-security.
- Installa il plug-in
codemender-securitynella tua configurazione di Antigravity e controlla le modifiche generate dall'AI prima di eseguire il commit.