

1. Zanim zaczniesz
Witamy w części 3 trylogii DevSecOps z CodeMender:
- Część 1: Secure Your Application with CodeMender (audytowanie wewnętrznej pętli dewelopera w OWASP Juice Shop).
- Część 2: Zabezpieczanie potoku CI/CD za pomocą CodeMender (automatyzacja potoku pętli zewnętrznej za pomocą GitHub Actions, WIF i SARIF).
- Część 3 (to ćwiczenie): Zabezpieczanie aplikacji opartych na kodzie vibe za pomocą CodeMender i Antigravity (pętla zabezpieczeń oparta na AI dla funkcji full-stack generowanych przez LLM).
Ich historia
Menedżer produktu chce, aby jeszcze dziś powstał prototyp asystenta obsługi klienta opartego na Gemini dla OWASP Juice Shop. Opisujesz funkcję w Antigravity (
agy
), a kilka minut później kompiluje. Wygląda na to, że wszystko jest gotowe.
Asystenci AI do kodowania optymalizują jednak kod pod kątem działania, a nie bezpieczeństwa. Wykonują polecenia i rzadko dodają coś, o co nie prosisz. Zanim zatwierdzisz zmianę, prosisz Antigravity o sprawdzenie jej za pomocą CodeMender. To ćwiczenie jest kontynuacją tej historii:
- Tworzysz kod funkcji za pomocą Antigravity.
- CodeMender sprawdza tylko to, co zostało zmienione, i blokuje zatwierdzenie wstrzyknięcia kodu SQL w nowej trasie.
- Sprawdzasz różnice i znajdujesz to, czego nie wykryło skanowanie: bez uwierzytelniania na nowej trasie oba punkty końcowe – w tym płatne wywołania Gemini – są otwarte dla wszystkich.
- CodeMender zapisuje i weryfikuje poprawkę dotyczącą wstrzyknięcia kodu SQL. Antigravity dodaje uwierzytelnianie.
- Zatwierdzasz zmiany, a punkt zaczepienia przed zatwierdzeniem sprawdza każde przyszłe zatwierdzenie.
- Zobaczysz, ile kosztują kroki CodeMender.
Nigdy nie uruchamiasz narzędzi zabezpieczających ręcznie. Antigravity korzysta z oprogramowania open source codemender-security.
wtyczka, która uczy go, jak bezpiecznie uruchamiać CodeMender:
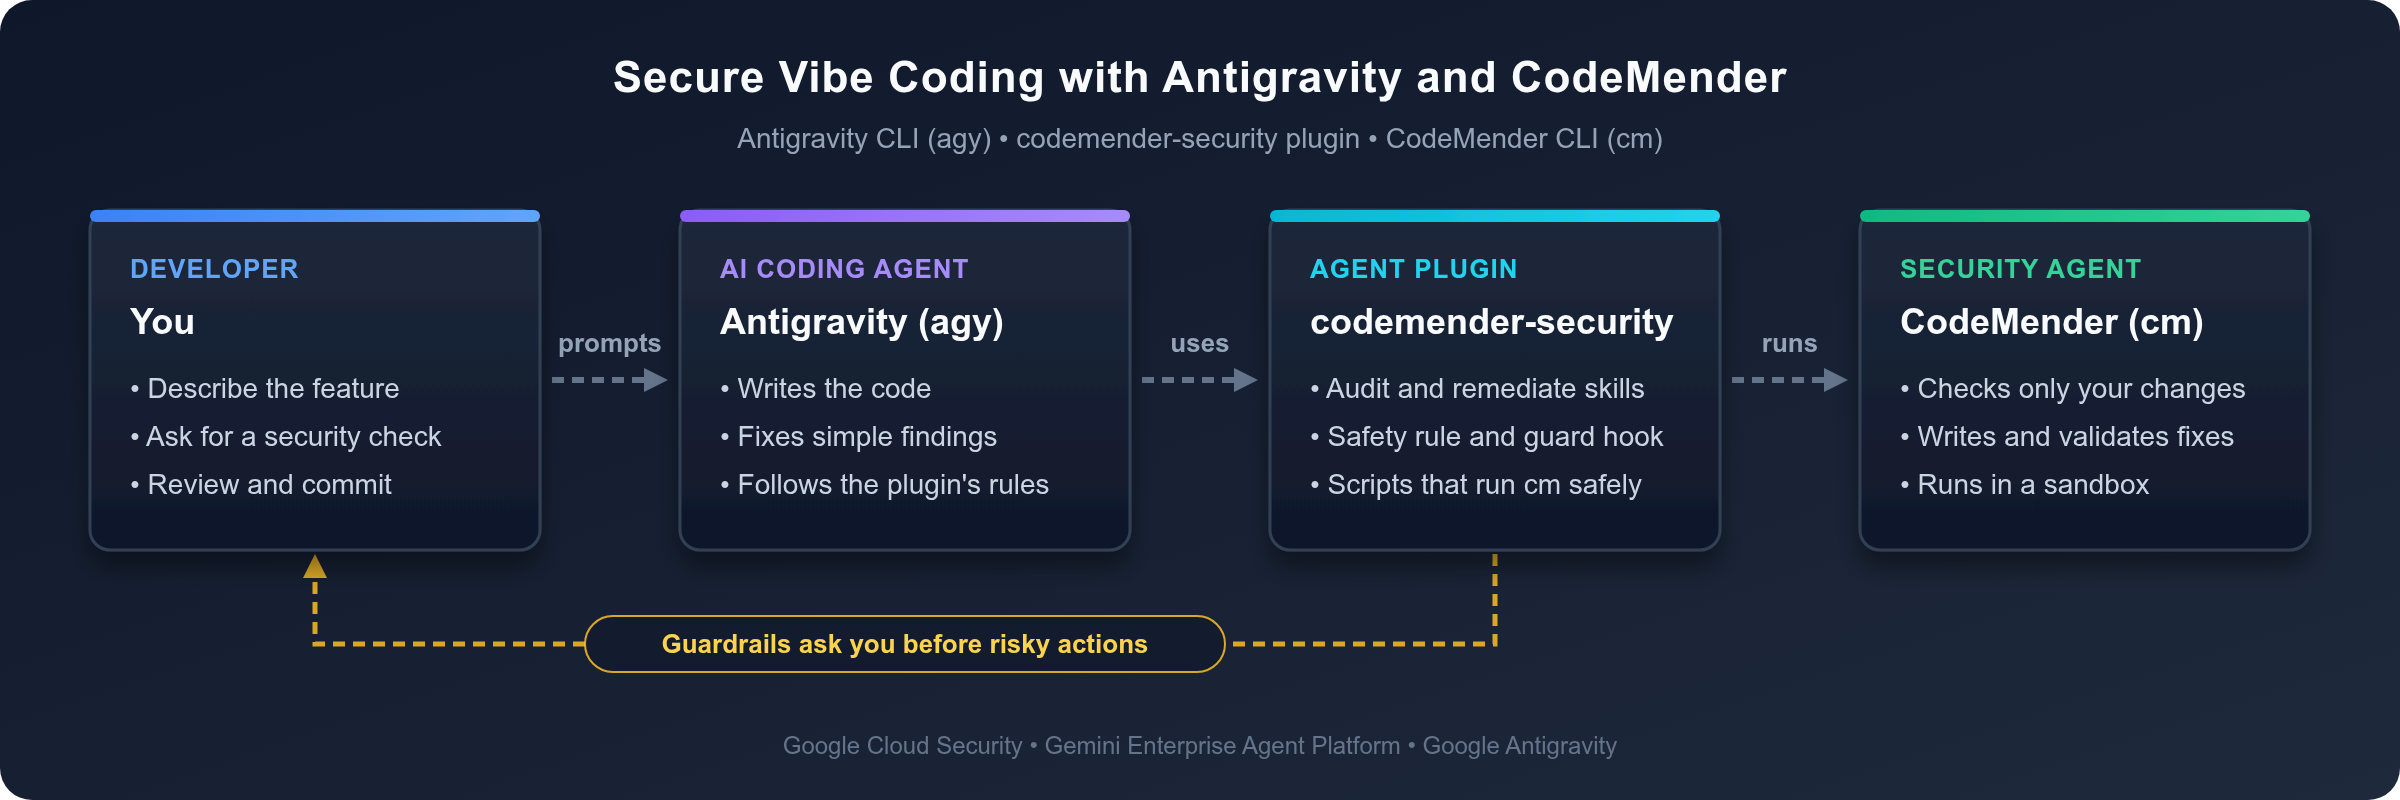
Zabezpieczenia wtyczki sprawiają też, że Antigravity pyta Cię przed wykonaniem ryzykownych działań, takich jak instalowanie oprogramowania czy zmiana sposobu działania zatwierdzeń.
Wymagania wstępne
- Podstawowa znajomość Node.js, Express i TypeScript.
- Podstawowa znajomość typowych luk w zabezpieczeniach sieci, takich jak OWASP Top 10.
- projekt Google Cloud z włączonymi płatnościami i dostępem do CodeMender;
Czego się nauczysz
- Jak wyposażyć Antigravity CLI (
agy) we wtyczkęcodemender-security. - Jak przed zatwierdzeniem sprawdzić tylko to, co zostało zmienione, w tym nowe pliki.
- Dlaczego po skanowaniu nadal sprawdzasz całą zmianę: skaner, który korzysta z AI, może pominąć wynik.
- Jak zdecydować, kto co naprawia: CodeMender zajmuje się zgłaszanymi przez siebie wynikami i weryfikuje poprawki, a Antigravity zajmuje się określonymi przez Ciebie zmianami.
- Jak hook pre-commit sprawdza każde przyszłe zatwierdzenie bez dwukrotnego skanowania tej samej zmiany.
- Jak odczytywać wykorzystanie tokenów przez CodeMender i oszacować jego koszt.
Wymagania
- przeglądarkę, np. Google Chrome;
- Google Cloud Shell, który obejmuje
gcloud,git, Node.js i interfejs wiersza poleceń Antigravity (agy).
To ćwiczenie zostało przetestowane z interfejsem wiersza poleceń CodeMender w wersji 0.22.0, wtyczką codemender-security w wersji 1.8.0, OWASP Juice Shop w wersji 20.3.0 oraz Node.js w wersjach 22, 24 i 26. W przypadku innych wersji wynik może się różnić.
Jak wykonać to ćwiczenie
- Prompty: bloki po W Antigravity wpisz to prompty. Wpisz je w prompcie Antigravity.
- Polecenia: pozostałe wpisywane bloki to polecenia powłoki. Uruchamiaj je w Cloud Shell: na pierwszej karcie, dopóki nie uruchomisz Antigravity, a potem na drugiej karcie.
- Dane wyjściowe: bloki po Dane wyjściowe lub Dane wyjściowe wyglądają podobnie do tych pokazują, czego można się spodziewać. W Antigravity dane wyjściowe polecenia są domyślnie zwinięte (aby rozwinąć polecenie, naciśnij
Ctrl+O), a Antigravity podsumowuje wynik w odpowiedzi. Identyfikatory wyników, czasy i liczby tokenów mogą się różnić, podobnie jak wyniki CodeMendera. - Kroki, które wymagają udziału człowieka: agent nie może zalogować się w Google Cloud w Twojej przeglądarce, odpowiedzieć na pierwsze prośby Antigravity ani zatwierdzić próśb wtyczki o zainstalowanie interfejsu wiersza poleceń CodeMender i skryptu pre-commit. Zrób to samodzielnie.
2. Konfigurowanie Antigravity za pomocą wtyczki CodeMender
W tym kroku przygotujesz Cloud Shell, zainstalujesz wtyczkę, pobierzesz kod Juice Shop i pozwolisz Antigravity skonfigurować CodeMender.
Otwieranie Google Cloud Shell i konfigurowanie danych logowania
Otwórz przeglądarkę i wejdź na stronę Google Cloud Shell.
Potwierdź aktywny projekt w chmurze Google Cloud:
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
Jeśli identyfikator projektu jest pusty, uruchom gcloud config set project PROJECT_ID, zastępując PROJECT_ID identyfikatorem projektu, a następnie ponownie uruchom oba polecenia.
Włącz wymagane interfejsy Gemini Enterprise Agent Platform API i Resource Manager API:
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
Uwierzytelnij swoje środowisko za pomocą domyślnego uwierzytelniania aplikacji (ADC) Google Cloud:
gcloud auth application-default login
Kliknij link do przeglądarki wyświetlany na ekranie, aby wyrazić zgodę i dokończyć proces uwierzytelniania.
Instalowanie wtyczki CodeMender w Antigravity
Zainstaluj wtyczkę codemender-security za pomocą Antigravity CLI:
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
Dane wyjściowe są podobne do tych:
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
Wtyczka dodaje 2 umiejętności, które uczą Antigravity, jak sprawdzać i poprawiać kod za pomocą CodeMender, zawsze włączoną regułę bezpieczeństwa oraz hook, który sprawdza każde polecenie powłoki, zanim Antigravity je uruchomi. Sprawdź, czy wtyczka jest włączona:
agy plugin list
Dane wyjściowe są podobne do tych:
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
Pobieranie kodu OWASP Juice Shop
Użyjesz OWASP Juice Shop, tej samej aplikacji Node.js i TypeScript co w części 1 i 2.
Sklonuj wersję Juice Shop, z którą przetestowano to ćwiczenie, i utwórz gałąź dla swojej pracy:
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop obsługuje Node.js w wersjach od 22 do 26. Sprawdzanie wersji:
node --version
W Cloud Shell dane wyjściowe są podobne do tych:
v26.13.0
Jeśli masz wersję starszą niż 22, zainstaluj Node.js 22 i ustaw ją jako domyślną dla nowych kart:
nvm install 22
nvm alias default 22
Zainstaluj zależności serwera i skompiluj serwer. Flaga --ignore-scripts pomija kompilację frontendu Angular, która nie jest potrzebna w tym ćwiczeniu:
npm install --ignore-scripts && npm run build:server
Dane wyjściowe kończą się wierszami podobnymi do tych. Możesz zignorować komunikaty npm warn deprecated i podsumowanie npm audit: dotyczą one zależności Juice Shop, a ten ćwiczenie koncentruje się na dodawanym kodzie.
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Zanim CodeMender zmieni Twój kod, wtyczka zatwierdzi Twoją pracę jako punkt kontrolny, aby nic nie zostało utracone. Na końcu tego ćwiczenia zatwierdzisz swoją funkcję. Oba zatwierdzenia wymagają tożsamości Git. Ustaw ją dla tego repozytorium:
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
Uruchom Antigravity
Instalator wtyczki umieszcza interfejs wiersza poleceń CodeMender (cm) w katalogu ~/.local/bin, gdy ten katalog znajduje się w PATH. Antigravity może logować się przy użyciu domyślnego uwierzytelniania aplikacji utworzonego za pomocą gcloud auth application-default login, gdy AGY_ADC_AUTH to true (patrz Konfigurowanie domyślnego uwierzytelniania aplikacji (ADC)). Ustaw obie zmienne na tej karcie i w pliku ~/.bashrc dla nowych kart i ponownych połączeń, a następnie uruchom Antigravity z repozytorium:
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity loguje się za pomocą domyślnego uwierzytelniania aplikacji i korzysta z Gemini w Twoim projekcie w chmurze Google, więc nie prosi o zalogowanie się na konto Google.
Gdy po raz pierwszy uruchomisz agy, zobaczysz ekran powitalny podobny do tego:
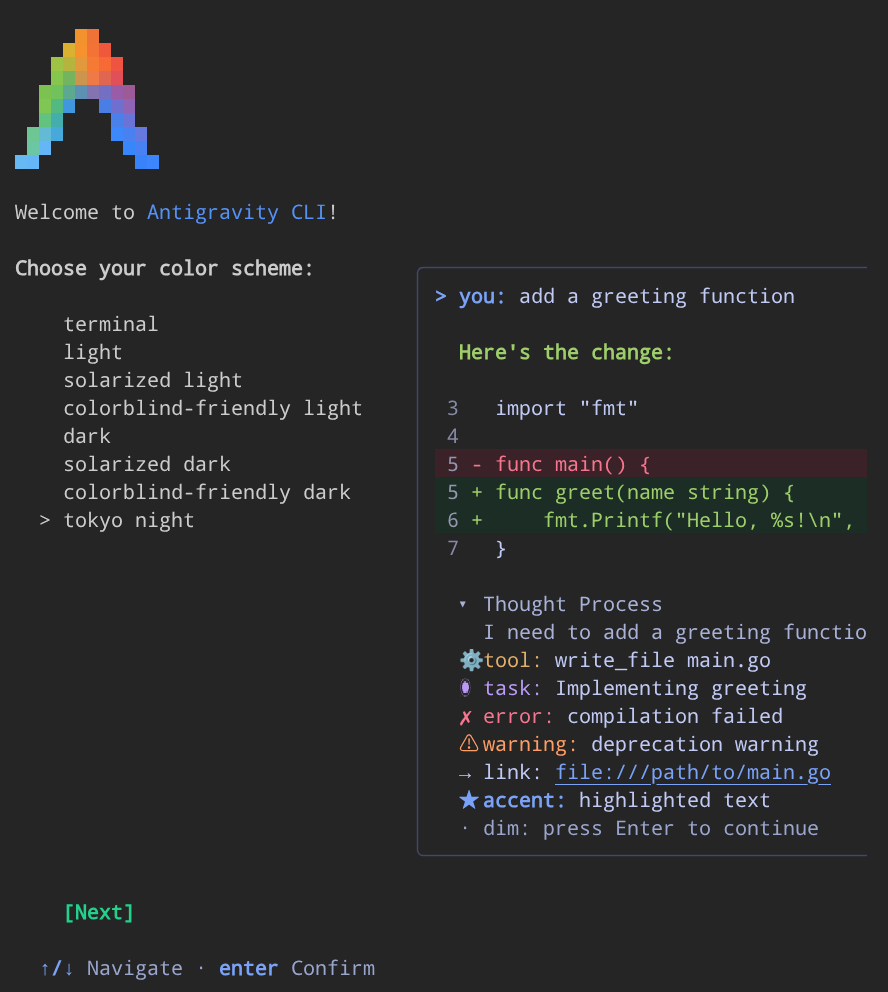
Postępuj zgodnie z instrukcjami wyświetlanymi przy pierwszym uruchomieniu:
- Wybierz preferowany schemat kolorów za pomocą strzałek w górę i w dół, a następnie naciśnij Enter.
- Zaakceptuj warunki korzystania z usługi, gdy pojawi się odpowiedni komunikat.
- Jeśli pojawi się taka prośba, potwierdź, że ufasz bieżącemu katalogowi obszaru roboczego
~/juice-shop.
Wpisuj prompty w pozostałej części tego ćwiczenia w prompt Antigravity. Uruchom polecenia powłoki na drugiej karcie Cloud Shell.
Sprawdzanie środowiska
W Antigravity wpisz:
Check that the CodeMender plugin and its environment are ready.
Antigravity sprawdza środowisko wtyczki. W nowej powłoce Cloud Shell interfejs wiersza poleceń CodeMender nie jest jeszcze zainstalowany, więc dane wyjściowe będą podobne do tych:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity prosi o zgodę przed pobraniem czegokolwiek: zabezpieczenia wtyczki nie pozwalają agentowi na instalowanie oprogramowania bez Twojej zgody. Zatwierdź instalację. Antigravity instaluje cm i ponownie przeprowadza test. Dane wyjściowe są podobne do tych:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
Skonfiguruj CodeMender dla Juice Shop
CodeMender sprawdza poprawki, które zapisuje, uruchamiając polecenie kompilacji. W Antigravity wpisz:
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity inicjuje CodeMender, ustawia polecenie kompilacji i sprawdza konfigurację. Rozwiń dane wyjściowe polecenia za pomocą Ctrl+O, aby zobaczyć szczegóły podobne do tych:
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
Te 2 ostrzeżenia są oczekiwane: ten klient nie obsługuje sprawdzania połączenia, a CodeMender tworzy bazę danych stanu podczas pierwszego skanowania. Antigravity może ustawić build.command bezpośrednio na "npm run build:server" (ponieważ npm przechodzi w górę, aby znaleźć package.json) lub dodać do niego prefiks cd "$(git rev-parse --show-toplevel)" &&, aby polecenia wymagające katalogu głównego repozytorium były uruchamiane z odpowiedniego katalogu. Wtyczka dodaje też .codemender/ do .git/info/exclude, dzięki czemu pliki lokalne CodeMender nigdy nie trafiają do zatwierdzeń.
Następnie Antigravity uruchamia polecenie kompilacji w piaskownicy CodeMender, tak samo jak CodeMender sprawdza swoje poprawki, dzięki czemu jeszcze przed pierwszą poprawką wiadomo, że weryfikacja może zadziałać. Ta kontrola nie używa żadnych tokenów Gemini. Dane wyjściowe wyglądają podobnie do tych:
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
W piaskownicy kompilacja nie ma dostępu do sieci i może zapisywać tylko w repozytorium. Piaskownica zablokowała też plik .npmrc aplikacji Juice Shop (pliki ustawień npm mogą zawierać tokeny rejestru) i plik ftp/encrypt.pyc (skompilowany plik Pythona z jednego z wyzwań aplikacji Juice Shop). Kompilacja nie potrzebuje tych plików, więc się powiedzie. Jeśli kompilacja nie powiedzie się na tym etapie, rozwiąż problem, zanim poprosisz CodeMendera o poprawkę, na przykład instalując najpierw brakujące zależności: kompilacja nie może niczego pobrać w piaskownicy.
3. Zastosuj vibe coding i stwórz asystenta AI
Teraz utwórz funkcję w sposób, w jaki robi to obecnie wielu deweloperów: opisz ją i pozwól AI ją napisać.
Opisz funkcję
W Antigravity wpisz:
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity tworzy routes/aiAssistant.ts, instaluje pakiet @google/genai i podłącza router w server.ts.
Sprawdź, czy się kompiluje.
Na drugiej karcie Cloud Shell uruchom:
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
Dane wyjściowe:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
Funkcja kompiluje się i wykonuje to, o co prosisz. Wygląda na to, że wszystko jest gotowe, ale nie zatwierdzaj jeszcze zmian.
Opcjonalnie: użyj wersji referencyjnej
Asystenci AI nie generują za każdym razem tego samego kodu. Jeśli Antigravity napisał inny kod, na przykład kod, który już używa zapytania z parametrami, wyniki CodeMender w następnych krokach mogą się różnić od tych w tym ćwiczeniu. Aby dokładniej śledzić instrukcje, zastąp swoją wersję wersją referencyjną. Na drugiej karcie uruchom:
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
Sprawdź, czy wersja referencyjna jest na miejscu:
git status --short
grep -n "app.use('/api/assistant'" server.ts
Dane wyjściowe:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
Jeśli w pliku git status są wymienione inne pliki utworzone przez Antigravity, usuń je.
4. Zapytaj CodeMender przed zatwierdzeniem
Zanim zatwierdzisz kod wygenerowany przez AI, sprawdź go. W Antigravity wpisz:
Is this safe to commit? Check my changes with CodeMender.
Antigravity przeprowadza skanowanie różnicowe (cm_diff_scan.sh): CodeMender sprawdza tylko to, co zostało zmienione, a nie całe repozytorium. Skanowanie zajmie kilka minut, a Antigravity podsumuje wynik w odpowiedzi (naciśnij Ctrl+O na poleceniu skanowania, aby wyświetlić pełny dziennik zadań dla poszczególnych plików):
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
Oto, co się stało:
- W tle (widoczne po naciśnięciu
Ctrl+O, aby rozwinąć krokcm_diff_scan.sh) CodeMender sprawdził 3 zmienione pliki – w tym nieśledzony plikroutes/aiAssistant.ts, który wtyczka automatycznie dodaje do skanowania – oraz 3 pliki sąsiadujące, na które wpłynęła zmiana (app.ts,lib/utils.tsifrontend/src/app/Services/local-backup.service.ts). - Juice Shop celowo zawiera wiele luk w zabezpieczeniach, ale CodeMender zignorował istniejące wcześniej problemy i zgłosił tylko wstrzyknięcie kodu SQL o poziomie ważności
HIGHwprowadzone przez Twoją zmianę. CI Gate Failure(--fail-on=CRITICAL,HIGH) oznacza „jeszcze nie zatwierdzaj”. Jest to wynik skanowania, a nie awaria. Żadne oczekiwane blokady odczytu piaskownicy zarejestrowane podczas działania (takie jak pliki.npmrciftp/encrypt.pycaplikacji Juice Shop) nie mają wpływu na wynik.
Wtyczka uruchamia CodeMender w trybie nieinteraktywnym (z -y, plus --bypass-warning, gdy naprawia kod), więc CodeMender nie prosi o potwierdzenie. Antigravity i systemy ochrony wtyczki przed ryzykownymi działaniami zapytają Cię o zdanie.
5. Zrozumienie, co AI zrobiła źle
Zapytaj Antigravity, co poszło nie tak. W Antigravity wpisz:
Explain the findings and show me the vulnerable code.
Wstrzyknięcie kodu SQL w nowym pliku (CWE-89)
Punkt końcowy /order-status umieszcza parametr zapytania orderId bezpośrednio w instrukcji SQL:
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
Analiza Antigravity śledzi przepływ skażenia:
- Źródło (
req.query.orderId): niezaufane dane wejściowe użytkownika z ciągu zapytania. - Propagacja (literał szablonu): interpolacja bezpośrednio do
`... '${orderId}'`bez zmiany znaczenia, sprawdzania poprawności typu ani parametryzacji. - Sink (
models.sequelize.query(...)): przekazuje nieprzetworzony ciąg znaków SQL bezpośrednio do SQLite.
Raport pokazuje też 2 wektory ataku: każdy może wysłać GET /api/assistant/order-status?orderId=1' OR '1'='1, aby zwrócić wszystkie rekordy dostawy, lub użyć UNION SELECT, aby odczytać inne tabele, takie jak dane logowania użytkownika w Users.
Czego nie wykryło skanowanie: brak uwierzytelniania na nowej trasie
CodeMender wykrył wstrzyknięcie kodu SQL w pliku routes/aiAssistant.ts, a Antigravity w wyjaśnieniu exploita wspomina nawet, że nieuwierzytelniony atakujący może wywołać punkt końcowy – mimo to skanowanie nie oznaczyło pliku server.ts. Sprawdź resztę zmian samodzielnie. Na drugiej karcie uruchom:
cd ~/juice-shop
git diff server.ts
Dane wyjściowe:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts podłącza /api/assistant publicznie, bez uwierzytelniania ani sprawdzania ról, takich jak security.isAuthorized(), w przeciwieństwie do chronionych punktów końcowych, takich jak /rest/basket lub /b2b/v2. To ujawnia oba punkty końcowe: nieuwierzytelniony rozmówca może wykorzystać /order-status, a każdy może sprawić, że Twoja firma będzie płacić za połączenia Gemini, wysyłając żądania do /refund-triage.
Nawet w przypadkach, gdy CodeMender zgłasza server.ts jako nieuwierzytelnioną ścieżkę do wstrzyknięcia kodu SQL, jego raport nie wspomina o /refund-triage. Zawsze czytaj różnice w całej zmianie. Wynik skanowania nie jest dowodem na to, że kod jest bezpieczny.
6. Rozwiązywanie problemów za pomocą odpowiedniego narzędzia
Te 2 problemy wymagają różnych rozwiązań:
- Wstrzyknięcie kodu SQL: CodeMender zgłosił ten problem, więc pozwól mu go naprawić. CodeMender pisze poprawkę i sprawdza ją za pomocą polecenia kompilacji, a następnie wtyczka sprawdza, czy poprawka nie zawiera nowych luk w zabezpieczeniach.
- Brak uwierzytelniania: poprawka jest zgodna ze wzorcem, którego
server.tsużywa już w przypadku innych punktów końcowych:security.isAuthorized(). Wiesz dokładnie, co chcesz zmienić, więc mówisz o tym Antigravity, a on wprowadza zmianę w kilka sekund. Poprawka chroni oba punkty końcowe, w tym/refund-triage, o którym nie wspomniano w raporcie CodeMender.
Poproś o wprowadzenie obu poprawek
W Antigravity wpisz:
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity uruchamia pętlę naprawczą CodeMender, edytuje plik server.ts, przygotowuje wszystkie 3 pliki, ponownie skanuje przygotowane zmiany i wyświetla podsumowanie wszystkich 4 działań (naciśnij Ctrl+O na dowolnym poleceniu, aby sprawdzić szczegółowe logi).
CodeMender naprawia wstrzyknięcie kodu SQL. Antigravity uruchamia pętlę działania naprawczego wtyczki dla tego jednego wyniku, co zajmuje od 10 do 15 minut. Rozwinięte dane wyjściowe działania naprawczego wyglądają podobnie do tych:
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
Oto jak wtyczka chroniła Twoją pracę, gdy CodeMender naprawiał błąd:
- Zatwierdził on niezatwierdzoną pracę jako punkt kontrolny, dzięki czemu CodeMender działa dokładnie na Twoim kodzie, a jego poprawka staje się osobnym zatwierdzeniem, które wtyczka może sprawdzić. W przypadku CodeMender w wersji 0.17.0 lub nowszej wtyczka informuje też
cm fix, aby nie resetować obszaru roboczego (--no-reset). - Ponownie sprawdził kompilację w piaskownicy CodeMender bez użycia tokenów, aby nie rozpoczynać naprawy, której CodeMender nie może zweryfikować.
- CodeMender napisał niewielką poprawkę, która przekazuje
orderIddo Sequelize jako powiązany parametr zastępczy:orderId, zamiast umieszczać go w ciągu SQL. - CodeMender zweryfikował poprawkę, uruchamiając polecenie kompilacji w piaskownicy, z takim samym wynikiem jak podczas sprawdzania kompilacji podczas konfiguracji. Następnie wtyczka ponownie uruchomiła kompilację poza piaskownicą, zanim zatwierdziła poprawkę.
- Wtyczka sprawdziła zatwierdzenie poprawki pod kątem nowych luk w zabezpieczeniach i nie znalazła żadnych.
- Po zakończeniu wtyczka przywróciła zmiany jako niezatwierdzoną pracę, tym razem z poprawką.
Antigravity dodaje uwierzytelnianie. Dodaje security.isAuthorized() do wiersza, który montuje router w server.ts. W następnym kroku sprawdzisz dokładną zmianę.
Antigravity sprawdza wszystko jeszcze raz. Przygotowuje wszystkie zmiany i uruchamia kolejne skanowanie różnicowe, które zajmuje kilka minut:
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
Oba wyniki zniknęły: wstrzyknięcie kodu SQL zostało naprawione, a sprawdzenie wszystkiego, co zamierzasz zatwierdzić, w tym nowego uwierzytelniania, nie wykazało żadnych wyników.
Sprawdź zmianę
Nic już nie blokuje zatwierdzenia, ale to Ty musisz je zatwierdzić. Na drugiej karcie uruchom testy jednostkowe serwera:
cd ~/juice-shop
npm run test:server
Końcówka danych wyjściowych wygląda podobnie do tego:
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
Następnie sprawdź, jak funkcja jest obecnie zamontowana:
git diff --staged server.ts
Dane wyjściowe:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. Zobowiązanie z siecią bezpieczeństwa
Nic już nie blokuje zmiany. Zatwierdź go i upewnij się, że każde przyszłe zatwierdzenie również zostanie sprawdzone. W Antigravity wpisz:
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
Hook zmienia sposób działania każdego przyszłego zatwierdzenia w repozytorium, więc zabezpieczenia wtyczki sprawiają, że Antigravity najpierw prosi o Twoją zgodę. W prośbie wyjaśniono, dlaczego:
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
Zatwierdź. Antigravity instaluje hook i zatwierdza zmianę. Dane wyjściowe wyglądają podobnie do tych:
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
Zatwierdzenie zajęło mniej niż sekundę. Hook wykrył, że te dokładnie przygotowane zmiany przeszły już skanowanie różnicowe, więc nie skanował ich ponownie. Od teraz każdy commit ze zmianami źródłowymi w tym repozytorium jest najpierw sprawdzany, a commit z blokującymi wynikami pozostaje zablokowany, dopóki nie rozwiążesz problemów.
8. Sprawdzanie kosztów związanych z bezpieczeństwem
W Antigravity wpisz:
How much did CodeMender cost me? Show the token usage.
Antigravity wykonuje cm stats (24 żądania w 171 ankietach w 23 min 46 s). Zestawienie wygląda mniej więcej tak:
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
Aby przeliczyć tokeny na dolary, użyj cen Gemini dla modelu, którego używa CodeMender, czyli Gemini 3.8 Flash (Standard, global). Dane wejściowe w pamięci podręcznej kosztują 1/10 standardowej ceny danych wejściowych, a tokeny myślenia są rozliczane jako dane wyjściowe:
Cena za 1 mln tokenów | Dane wejściowe | Dane wejściowe z pamięci podręcznej | Dane wyjściowe (w tym proces rozumowania) |
Do 31 grudnia 2026 r. | 0,75 USD | 0,075 USD | 3,75 USD |
Od 1 stycznia 2027 r. | 1,50 USD | 0,15 USD | 7,50 USD |
W przypadku powyższego uruchomienia oznacza to:
Polecenie | Dane wejściowe nie w pamięci podręcznej | Dane wejściowe z pamięci podręcznej | Dane wyjściowe i proces myślowy | Do 31 grudnia 2026 r. | Od 1 stycznia 2027 r. |
| 716 224 | 1 813 096 | 94 944 | 1,03 USD | 2,06 USD |
| 146 567 | 493 851 | 8515 | 0,18 USD | 0,36 USD |
Łącznie | 862 791 | 2 306 947 | 103 459 | 1,21 USD | 2,42 USD |
Te liczby dotyczą tylko CodeMendera. Własne żądania Gemini Antigravity są również uruchamiane w Twoim projekcie Google Cloud, a cm stats ich nie zlicza.
Co to oznacza:
- Sprawdzanie każdej zmiany jest tanie: 3 skanowania różnic (pierwsze sprawdzenie, sprawdzenie zatwierdzenia poprawki w pętli i etapowe ponowne sprawdzenie) kosztują łącznie około 1, 03 USD.
- Liczba tokenów to nie koszty:
cm fixwykorzystał prawie 649 tys.tokenów, a 77% tokenów wejściowych zostało zapisanych w pamięci podręcznej, więc zweryfikowana poprawka kosztowała około 0,18 USD. - Zabezpieczenie nic nie kosztuje, gdy może ponownie wykorzystać skanowanie: punkt zaczepienia ponownie wykorzystał ostatnie skanowanie, więc zatwierdzenie było bezpłatne.
9. Czyszczenie danych
Usuwanie skryptu pre-commit
W Antigravity wpisz:
Uninstall the CodeMender pre-commit hook.
Dane wyjściowe:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
Zakończ sesję Antigravity
Wyjdź z Antigravity, wpisując /exit (lub naciskając Ctrl+D Ctrl+D), aby wrócić do powłoki bash:
/exit
Usuwanie kopii roboczej Juice Shop
W terminalu usuń repozytorium. Spowoduje to też usunięcie stanu lokalnego i logów CodeMendera, które są przechowywane w katalogu .codemender/ repozytorium:
cd ~
rm -rf ~/juice-shop
Opcjonalnie możesz usunąć interfejs wiersza poleceń CodeMender, uniemożliwić Antigravity logowanie się przy użyciu domyślnego uwierzytelniania aplikacji i unieważnić te dane uwierzytelniające:
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. Gratulacje
Gratulacje! Udało Ci się ukończyć część 3 i opanować całą trylogię DevSecOps z CodeMender.
Trylogia obejmuje 3 pętle bezpiecznego rozwoju:
- Część 1. Pętla wewnętrzna dewelopera: interaktywna, lokalna kontrola repozytorium i weryfikacja poprawek za pomocą interfejsu wiersza poleceń CodeMender (
cm find,cm verifyicm fix). - Część 2, pętla zewnętrzna potoku CI/CD: automatyczne ciągłe skanowanie zabezpieczeń, integracja z GitHub Actions, bezkluczowa federacja tożsamości zadań (WIF) Google Cloud i samonaprawiające się żądania pull.
- Część 3. Pętla vibe-codingu oparta na AI (ten ćwiczenie): sprawdzaj zmiany wygenerowane przez AI przed ich zatwierdzeniem, naprawiaj każdy błąd za pomocą odpowiedniego narzędzia i sprawdzaj każde zatwierdzenie – wszystko to podczas rozmowy z Antigravity.
Omówione zagadnienia
- Sprawdź przed zatwierdzeniem: CodeMender sprawdził tylko Twoją zmianę, w tym nowy plik, i wykrył wstrzyknięcie kodu SQL wprowadzone przez AI.
- Sprawdzenie poza skanowaniem: samodzielnie czytasz różnice i widzisz, że brak uwierzytelniania ujawnia więcej niż wstrzyknięcie kodu SQL, ponieważ skaner, który używa AI, nie zgłasza każdego problemu przy każdym uruchomieniu.
- Odpowiednie narzędzie do każdej poprawki: CodeMender napisał i zweryfikował poprawkę dotyczącą wstrzyknięcia kodu SQL. Antigravity dodała żądaną przez Ciebie kontrolę uwierzytelniania za pomocą oprogramowania pośredniczącego
security.isAuthorized()Juice Shop. - Zabezpieczenia, które najpierw pytają: wtyczka sprawiła, że Antigravity pyta przed zainstalowaniem interfejsu wiersza poleceń CodeMender i haka pre-commit. Sprawdził też kompilację w piaskownicy CodeMender, zanim poprawka mogła wykorzystać tokeny, i zabezpieczył niezatwierdzoną pracę, gdy CodeMender poprawiał kod.
- Zabezpieczenie każdego zatwierdzenia: skrypt pre-commit sprawdza każde przyszłe zatwierdzenie i ponownie wykorzystuje skanowanie, które już zostało wykonane.
- Świadomość kosztów: kroki CodeMender kosztują około 1,21 USD (około 2,42 USD po zakończeniu okresu obowiązywania ceny początkowej).
Zmiana sposobu myślenia deweloperów
Niezaznaczone pole vibe codingu | Vibe coding z CodeMender |
Zatwierdzanie po kompilacji: miej nadzieję, że AI napisała bezpieczny kod. | Sprawdź przed zatwierdzeniem: skanowanie różnicowe tylko Twojej zmiany zajmuje kilka minut. |
Sprawdzanie tylko tego, co oznaczył skaner: pominięcie tego, co AI pominęła, np. brakującego testu uwierzytelniania w innym pliku. | Sprawdź całą zmianę: CodeMender sprawdza każdy zmieniony plik i pliki, na które wpływa zmiana. Nadal musisz jednak przeczytać różnice, ponieważ skaner może coś pominąć. |
Naprawianie wszystkiego ręcznie lub wcale: poświęcanie czasu na poprawki, które mogłoby zweryfikować narzędzie. | Używaj odpowiedniego narzędzia do każdej poprawki: CodeMender dostarcza zweryfikowane poprawki do zgłaszanych przez siebie wyników, a Antigravity wprowadza precyzyjne zmiany w przypadku wykrytych luk. |
Poleganie na pamięci: zapominanie o sprawdzeniu kolejnej zmiany. | Zezwalanie na zapamiętywanie przez hook: sprawdzane jest każde zatwierdzenie, bez dwukrotnego skanowania tej samej zmiany. |
Co dalej?
- W części 1 dowiesz się, jak działa interfejs wiersza poleceń CodeMender, który jest podstawą wtyczki: Zabezpieczanie aplikacji za pomocą CodeMender (
cm find,cm verifyicm fixw OWASP Juice Shop). - Zabezpiecz każde żądanie pull za pomocą tych samych testów co w części 2: Zabezpieczanie potoku CI/CD za pomocą CodeMender (GitHub Actions, WIF i SARIF).
- Zapoznaj się z dokumentacją Google Cloud CodeMender.
- Przejrzyj repozytorium GitHub wtyczki codemender-security.
- Zainstaluj wtyczkę
codemender-securitywe własnej konfiguracji Antigravity i sprawdź zmiany wygenerowane przez AI, zanim je zatwierdzisz.