

1. Antes de começar
Esta é a Parte 3 da Trilogia DevSecOps com o CodeMender:
- Parte 1: Proteja seu aplicativo com o CodeMender (auditoria do loop interno do desenvolvedor no OWASP Juice Shop).
- Parte 2: Proteja seu pipeline de CI/CD com o CodeMender (automação de pipeline de loop externo com GitHub Actions, WIF e SARIF).
- Parte 3 (este codelab): Proteger aplicativos criados com vibe coding usando o CodeMender e o Antigravity (loop de segurança nativo de IA para recursos full-stack gerados por LLM).
A história
Seu gerente de produtos quer um protótipo de um assistente de suporte ao cliente com tecnologia do Gemini para a OWASP Juice Shop, e quer isso hoje mesmo. Você descreve o recurso para o Antigravity (
agy
), e alguns minutos depois ele é compilado. Parece que terminou.
No entanto, os assistentes de programação com IA otimizam o código para que ele funcione, não para que seja seguro. Eles fazem o que você pede e raramente adicionam o que você não pediu. Por isso, antes de fazer o commit, você pede para o Antigravity verificar sua mudança com o CodeMender. Este codelab segue essa história:
- Você programa o recurso com o Antigravity.
- O CodeMender verifica apenas o que você mudou e bloqueia o commit em uma injeção de SQL na nova rota.
- Você analisa as diferenças e encontra o que a verificação não sinalizou: sem autenticação na nova rota, os dois endpoints, incluindo as chamadas pagas do Gemini, estão abertos para qualquer pessoa.
- O CodeMender escreve e valida a correção para a injeção de SQL. A Antigravity adiciona a autenticação.
- Você faz o commit, e um hook de pré-commit mantém todos os commits futuros verificados.
- Você vê o custo das etapas do CodeMender.
Você nunca executa ferramentas de segurança manualmente. O Antigravity usa o codemender-security de código aberto
plug-in, que ensina como executar o CodeMender com segurança:
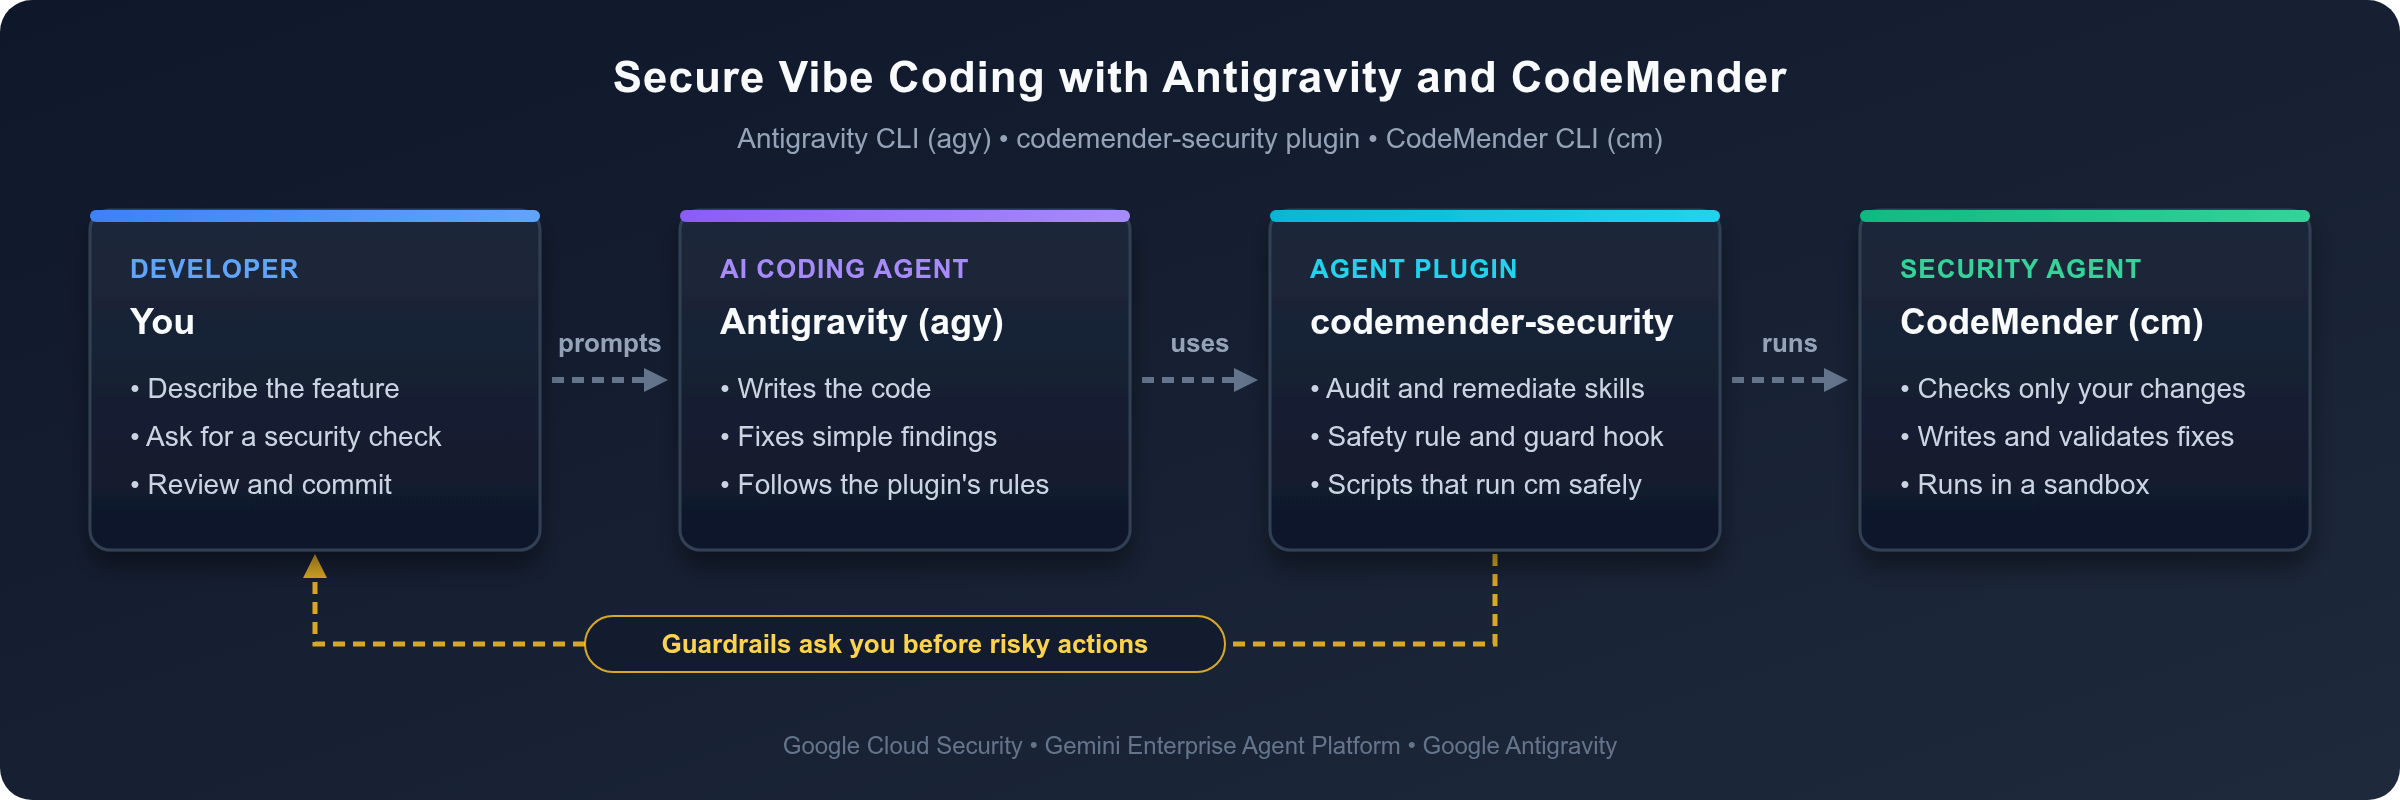
As proteções do plug-in também fazem com que o Antigravity peça sua permissão antes de realizar ações arriscadas, como instalar software ou mudar o funcionamento dos commits.
Pré-requisitos
- Noções básicas de Node.js, Express e TypeScript.
- Noções básicas sobre vulnerabilidades comuns da Web, como as 10 principais do OWASP.
- Um projeto na nuvem do Google Cloud com o faturamento ativado e acesso ao CodeMender.
Conteúdo do laboratório
- Como equipar a CLI do Antigravity (
agy) com o plug-incodemender-security. - Como verificar apenas o que você mudou, incluindo novos arquivos, antes de fazer o commit.
- Por que você ainda precisa revisar toda a mudança após uma verificação: um verificador que usa IA pode deixar passar uma descoberta.
- Como decidir quem corrige o quê: o CodeMender para as descobertas que ele relata, com correções que ele valida, e o Antigravity para as mudanças que você especificar.
- Como um hook de pré-commit mantém todos os commits futuros verificados, sem analisar a mesma mudança duas vezes.
- Como ler o uso de tokens do CodeMender e estimar o custo.
O que é necessário
- Um navegador da Web, como o Google Chrome.
- Google Cloud Shell, que inclui
gcloud,git, Node.js e a CLI do Antigravity (agy).
Este codelab foi testado com a CLI do CodeMender 0.22.0, a versão 1.8.0 do plug-in codemender-security, o OWASP Juice Shop v20.3.0 e o Node.js 22, 24 e 26. Com outras versões, a saída pode ser diferente.
Como acompanhar este codelab
- Comandos: os blocos depois de No Antigravity, insira são comandos. Digite-os no prompt do Antigravity.
- Comandos: os outros blocos que você digita são comandos do shell. Execute-os no Cloud Shell: na primeira guia até iniciar o Antigravity e, depois, em uma segunda guia.
- Saída: os blocos após Saída ou A saída é semelhante a esta mostram o que esperar. No Antigravity, a resposta ao comando é recolhida por padrão (pressione
Ctrl+Opara expandir um comando), e o Antigravity resume o resultado na resposta. Os IDs de descoberta, os tempos e as contagens de tokens são diferentes, assim como as descobertas do CodeMender. - Etapas que precisam de uma pessoa: um agente não pode fazer login no Google Cloud no seu navegador, responder às solicitações de primeira execução do Antigravity ou aprovar as solicitações do plug-in para instalar a CLI do CodeMender e o hook de pré-commit. Faça isso por conta própria.
2. Configurar o Antigravity com o plug-in do CodeMender
Nesta etapa, você vai preparar o Cloud Shell, instalar o plug-in, acessar o código do Juice Shop e permitir que o Antigravity configure o CodeMender.
Abrir o Google Cloud Shell e configurar as credenciais
Abra o navegador e acesse o Google Cloud Shell.
Confirme seu projeto ativo do Google Cloud:
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
Se o ID do projeto estiver vazio, execute gcloud config set project PROJECT_ID, substituindo PROJECT_ID pelo ID do projeto, e execute os dois comandos novamente.
Ative as APIs necessárias da Gemini Enterprise Agent Platform e da API Resource Manager:
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
Autentique seu ambiente com o Application Default Credentials (ADC) do Google Cloud:
gcloud auth application-default login
Siga o link do navegador na tela para dar consentimento e concluir o fluxo de autenticação.
Instalar o plug-in CodeMender no Antigravity
Instale o plug-in codemender-security com a CLI do Antigravity:
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
O resultado será assim:
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
O plug-in adiciona duas habilidades que ensinam o Antigravity a auditar e corrigir código com o CodeMender, uma regra de segurança sempre ativa e um hook que verifica cada comando do shell antes que o Antigravity o execute. Verifique se o plug-in está ativado:
agy plugin list
O resultado será assim:
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
Acessar o código do OWASP Juice Shop
Você vai usar o OWASP Juice Shop, o mesmo aplicativo Node.js e TypeScript das partes 1 e 2.
Clone a versão do Juice Shop com que este codelab foi testado e crie uma ramificação para seu trabalho:
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
O Juice Shop é compatível com o Node.js 22 a 26. Verifique sua versão:
node --version
No Cloud Shell, a saída é semelhante a esta:
v26.13.0
Se a versão for anterior à 22, instale o Node.js 22 e defina-o como padrão para novas guias:
nvm install 22
nvm alias default 22
Instale as dependências do servidor e compile o servidor. A flag --ignore-scripts pula o build de front-end do Angular, que não é necessário neste codelab:
npm install --ignore-scripts && npm run build:server
A saída termina com linhas semelhantes a estas. Ignore as mensagens npm warn deprecated e o resumo npm audit: eles são sobre as dependências do Juice Shop, e este codelab se concentra no código que você adiciona.
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Antes de o CodeMender mudar seu código, o plug-in confirma seu trabalho como um checkpoint para que nada seja perdido, e você confirma seu recurso no final deste codelab. Os dois commits precisam de uma identidade do Git. Defina uma para este repositório:
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
Iniciar o Antigravity
O instalador do plug-in coloca a CLI do CodeMender (cm) em ~/.local/bin quando esse diretório está no seu PATH. O Antigravity pode fazer login com o Application Default Credentials que você criou com gcloud auth application-default login quando AGY_ADC_AUTH é true (consulte Como configurar o Application Default Credentials (ADC)). Defina as duas para esta guia e em ~/.bashrc para novas guias e reconexões. Em seguida, inicie o Antigravity no repositório:
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
O Antigravity faz login com suas Application Default Credentials e usa o Gemini no seu projeto do Google Cloud. Por isso, ele não pede para você fazer login com sua Conta do Google.
Na primeira vez que você iniciar o agy, uma tela inicial semelhante a esta será mostrada:
Conclua as solicitações da primeira execução:
- Selecione o esquema de cores de sua preferência com as teclas de seta para cima e para baixo e pressione Enter.
- Aceite os termos de uso quando solicitado.
- Se solicitado, confirme que você confia no diretório do espaço de trabalho atual,
~/juice-shop.
Insira os comandos no restante deste codelab no comando do Antigravity. Execute comandos shell em uma segunda guia do Cloud Shell.
Verificar o ambiente
No Antigravity, digite:
Check that the CodeMender plugin and its environment are ready.
O Antigravity executa a verificação de ambiente do plug-in. Em um novo Cloud Shell, a CLI do CodeMender ainda não está instalada, então a saída é semelhante a esta:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
O Antigravity pede sua permissão antes de fazer qualquer download: as proteções do plug-in não permitem que um agente instale software sem seu consentimento. Aprove a instalação. O Antigravity instala cm e executa a verificação novamente. O resultado será assim:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
Configurar o CodeMender para o Juice Shop
O CodeMender valida os patches que escreve executando um comando de build. No Antigravity, digite:
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
A Antigravity inicializa o CodeMender, define o comando de build e verifica a configuração. Expanda a resposta ao comando com Ctrl+O para ver detalhes semelhantes a este:
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
Os dois avisos são esperados: esse cliente não é compatível com a verificação de conectividade, e o CodeMender cria o banco de dados de estado na primeira verificação. O Antigravity pode definir build.command diretamente como "npm run build:server" (já que npm sobe para encontrar package.json) ou prefixá-lo com cd "$(git rev-parse --show-toplevel)" && para que os comandos que exigem a raiz do repositório sejam executados no diretório certo. O plug-in também adiciona .codemender/ ao .git/info/exclude, para que os arquivos locais do CodeMender nunca acabem nos seus commits.
O Antigravity executa o comando de build no sandbox do CodeMender, da mesma forma que o CodeMender valida as correções. Assim, você sabe que a validação vai funcionar antes mesmo da primeira correção. Essa verificação não usa tokens do Gemini. A saída é semelhante a:
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
No sandbox, o build não tem acesso à rede e só pode gravar dentro do repositório. O sandbox também bloqueou o arquivo .npmrc do Juice Shop (arquivos de configurações do npm podem conter tokens de registro) e ftp/encrypt.pyc (um arquivo Python compilado de um dos desafios do Juice Shop). O build não precisa desses arquivos, então ele é concluído. Se o build falhar aqui, corrija a causa antes de pedir uma correção ao CodeMender, por exemplo, instalando as dependências ausentes primeiro: o build não pode fazer o download de nada no sandbox.
3. Programar o assistente de suporte de IA usando vibe coding
Agora, crie o recurso como muitos desenvolvedores fazem hoje: descreva-o e deixe que a IA o escreva.
Descreva o recurso
No Antigravity, digite:
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
O Antigravity cria routes/aiAssistant.ts, instala o pacote @google/genai e monta o roteador em server.ts.
Verificar se ele é compilado
Na segunda guia do Cloud Shell, execute:
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
Saída:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
O recurso é compilado e faz o que você pediu. Parece pronto, mas ainda não faça o commit.
Opcional: usar a versão de referência
Os assistentes de IA não geram o mesmo código todas as vezes. Se o Antigravity tiver escrito um código diferente, por exemplo, um que já use uma consulta parametrizada, as descobertas do CodeMender nas próximas etapas podem ser diferentes deste codelab. Para acompanhar mais de perto, substitua sua versão pela de referência. Na segunda guia, execute:
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
Verifique se a versão de referência está no lugar:
git status --short
grep -n "app.use('/api/assistant'" server.ts
Saída:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
Se git status listar outros arquivos criados pelo Antigravity, exclua-os.
4. Pergunte ao CodeMender antes de fazer commit
Antes de confirmar o código gerado com IA, verifique-o. No Antigravity, digite:
Is this safe to commit? Check my changes with CodeMender.
O Antigravity executa uma verificação de diferenças (cm_diff_scan.sh): o CodeMender verifica apenas o que você mudou, não o repositório inteiro. A verificação leva alguns minutos, e o Antigravity resume o resultado na resposta (pressione Ctrl+O no comando de verificação para conferir o registro completo do job por arquivo):
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
Veja o que aconteceu:
- Nos bastidores (visível se você pressionar
Ctrl+Opara expandir a etapacm_diff_scan.sh), o CodeMender verificou os três arquivos modificados, incluindo oroutes/aiAssistant.tsnão rastreado, que o plug-in adiciona à verificação automaticamente, além de três arquivos vizinhos de 1 salto afetados pela mudança (app.ts,lib/utils.tsefrontend/src/app/Services/local-backup.service.ts). - A Juice Shop é intencionalmente cheia de vulnerabilidades, mas o CodeMender ignorou os problemas preexistentes e relatou apenas a injeção de SQL de gravidade
HIGHintroduzida pela sua mudança. - O
CI Gate Failure(--fail-on=CRITICAL,HIGH) significa "não confirmar ainda". É um resultado de verificação, não uma falha, e os bloqueios de leitura de sandbox esperados registrados durante a execução (como os arquivos.npmrceftp/encrypt.pycdo Juice Shop) não afetam o resultado.
O plug-in executa o CodeMender de forma não interativa (com -y e --bypass-warning quando ele corrige o código), então o CodeMender não pede confirmação. A antigravidade e as proteções do plug-in para ações de risco perguntam a você.
5. Entender o que a IA errou
Pergunte ao Antigravity o que ele errou. No Antigravity, digite:
Explain the findings and show me the vulnerable code.
Injeção de SQL no novo arquivo (CWE-89)
O endpoint /order-status coloca o parâmetro de consulta orderId diretamente em uma instrução SQL:
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
A análise do Antigravity rastreia o fluxo de contaminação:
- Origem (
req.query.orderId): entrada de usuário não confiável da string de consulta. - Propagação (literal de modelo): interpolado diretamente em
`... '${orderId}'`sem escape, validação de tipo ou parametrização. - Sink (
models.sequelize.query(...)): transmite a string SQL bruta diretamente para o SQLite.
O relatório também mostra dois vetores de ataque: qualquer pessoa pode enviar GET /api/assistant/order-status?orderId=1' OR '1'='1 para retornar todos os registros de entrega ou usar UNION SELECT para ler outras tabelas, como as credenciais do usuário em Users.
O que a verificação não sinalizou: nenhuma autenticação na nova rota
O CodeMender detectou a injeção de SQL em routes/aiAssistant.ts, e a explicação do exploit do Antigravity até menciona que um invasor não autenticado pode chamar o endpoint. No entanto, a verificação não sinalizou server.ts. Verifique o restante do troco por conta própria. Na segunda guia, execute:
cd ~/juice-shop
git diff server.ts
Saída:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts monta /api/assistant publicamente, sem autenticação ou verificações de papel, como security.isAuthorized(), ao contrário de endpoints protegidos, como /rest/basket ou /b2b/v2. Isso expõe os dois endpoints: um autor de chamada não autenticado pode explorar /order-status, e qualquer pessoa pode fazer sua empresa pagar por chamadas do Gemini enviando solicitações para /refund-triage.
Mesmo nas execuções em que o CodeMender informa server.ts como o caminho não autenticado para a injeção de SQL, o relatório não menciona /refund-triage. Sempre leia o diff de toda a mudança. O resultado de uma verificação não é prova de que seu código é seguro.
6. Corrigir cada problema com a ferramenta certa
Os dois problemas precisam de tipos diferentes de correções:
- Injeção de SQL: o CodeMender informou o problema, então deixe que ele o corrija. O CodeMender escreve um patch e o valida com seu comando de build. Em seguida, o plug-in verifica se há novas vulnerabilidades na correção.
- Autenticação ausente: a correção segue um padrão que o
server.tsjá usa para outros endpoints:security.isAuthorized(). Você sabe exatamente o que precisa ser mudado, então é só dizer ao Antigravity, que faz a alteração em segundos. A correção protege os dois endpoints, incluindo/refund-triage, que não é mencionado no relatório do CodeMender.
Pedir as duas correções
No Antigravity, digite:
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
O Antigravity executa o loop de correção do CodeMender, edita server.ts, prepara os três arquivos, verifica novamente o diff preparado e mostra um resumo das quatro ações (pressione Ctrl+O em qualquer comando para inspecionar os registros detalhados).
O CodeMender corrige a injeção de SQL. O Antigravity executa o loop de correção do plug-in para essa descoberta, o que leva de 10 a 15 minutos. A saída de correção expandida é semelhante a esta:
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
Veja como o plug-in protegeu seu trabalho enquanto o CodeMender fazia a correção:
- Ele confirmou seu trabalho não confirmado como um checkpoint. Assim, o CodeMender trabalha exatamente no seu código, e a correção se torna uma confirmação separada que o plug-in pode verificar. Com o CodeMender 0.17.0 ou mais recente, o plug-in também informa ao
cm fixpara não redefinir seu espaço de trabalho (--no-reset). - Ele verificou o build no sandbox do CodeMender novamente, sem usar tokens, para não iniciar uma correção que o CodeMender não possa validar.
- O CodeMender escreveu um pequeno patch que transmite
orderIdpara o Sequelize como um parâmetro de substituição:orderIdvinculado, em vez de colocá-lo na string SQL. - O CodeMender validou o patch executando o comando de build no sandbox, com o mesmo resultado da verificação de build durante a configuração. Em seguida, o plug-in executou o build novamente fora do sandbox antes de confirmar a correção.
- O plug-in verificou o commit de correção em busca de novas vulnerabilidades e não encontrou nenhuma.
- Quando terminou, o plug-in restaurou as mudanças como trabalho não confirmado, agora incluindo a correção.
O Antigravity adiciona a autenticação. Ele adiciona security.isAuthorized() à linha que monta o roteador em server.ts. Você vai analisar a mudança exata na próxima etapa.
O Antigravity verifica tudo de novo. Ele prepara todas as mudanças e executa outra verificação de diferenças, o que leva alguns minutos:
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
As duas descobertas desapareceram: a injeção de SQL foi corrigida, e a verificação de tudo o que você está prestes a confirmar, incluindo a nova autenticação, não relata descobertas.
Analisar a mudança
Nada mais bloqueia o commit, mas você ainda é quem o faz. Na segunda guia, execute os testes de unidade do servidor:
cd ~/juice-shop
npm run test:server
O final da saída será semelhante a este:
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
Em seguida, confira como o recurso está montado agora:
git diff --staged server.ts
Saída:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. Faça commits com uma rede de segurança
Nada mais impede a mudança. Faça o commit e garanta que todos os commits futuros também sejam verificados. No Antigravity, digite:
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
Um hook muda o funcionamento de todos os commits futuros no repositório. Por isso, as proteções do plug-in fazem com que o Antigravity peça sua permissão primeiro. A solicitação explica o motivo:
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
Aprove. O Antigravity instala o hook e confirma a mudança. A saída é semelhante a:
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
A confirmação levou menos de um segundo. O hook identificou que essas mudanças exatas em stage já tinham passado por uma verificação de diff, então não as verificou novamente. A partir de agora, cada commit com mudanças na origem neste repositório é verificado primeiro, e um commit com descobertas de bloqueio permanece bloqueado até que você as corrija.
8. Confira o custo da segurança
No Antigravity, digite:
How much did CodeMender cost me? Show the token usage.
A Antigravity executa cm stats (24 solicitações em 171 pesquisas em 23m 46s). O detalhamento é semelhante a este:
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
Para converter tokens em dólares, use os preços do Gemini para o modelo que o CodeMender usou, que sua primeira verificação nomeia: Gemini 3.8 Flash (padrão, global). A entrada em cache custa um décimo do preço normal, e os tokens de raciocínio são cobrados como saída:
Preço por 1 milhão de tokens | Entrada | Entrada em cache | Saída (incluindo pensamento) |
Até 31 de dezembro de 2026 | US$ 0,75 | US$0,075 | US$3,75 |
A partir de 1º de janeiro de 2027 | US$1,50 | US$0,15 | US$7,50 |
Para a execução acima, isso resulta em:
Comando | Entrada sem cache | Entrada em cache | Saída e pensamento | Até 31 de dezembro de 2026 | A partir de 1º de janeiro de 2027 |
| 716.224 | 1.813.096 | 94.944 | US$1,03 | US$2,06 |
| 146.567 | 493.851 | 8.515 | US$0,18 | US$0,36 |
Total | 862.791 | 2.306.947 | 103.459 | US$1,21 | US$2,42 |
Esses números abrangem apenas o CodeMender. As solicitações do Gemini do Antigravity também são executadas no seu projeto na nuvem do Google Cloud, e o cm stats não as contabiliza.
O que isso significa:
- Verificar cada mudança é barato: as três verificações de diferenças (sua primeira verificação, a verificação do commit de correção do loop e a nova verificação em fase de teste) custam cerca de US$1, 03 no total.
- As contagens de tokens não são custos: o
cm fixusou quase 649 mil tokens, e 77% dos tokens de entrada foram armazenados em cache.Portanto, a correção validada custou cerca de US$0,18. - A rede de segurança não custa nada quando pode reutilizar uma verificação: o hook reutilizou a última verificação, então o commit foi sem custo financeiro.
9. Limpar
Remover o hook de pré-commit
No Antigravity, digite:
Uninstall the CodeMender pre-commit hook.
Saída:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
Sair da sessão do Antigravity
Saia do Antigravity digitando /exit (ou pressionando Ctrl+D Ctrl+D) para retornar ao shell do bash:
/exit
Excluir a cópia de trabalho do Juice Shop
No terminal, exclua o repositório. Isso também exclui o estado local e os registros do CodeMender, que são armazenados no diretório .codemender/ do repositório:
cd ~
rm -rf ~/juice-shop
Se quiser, remova a CLI do CodeMender, impeça que o Antigravity faça login com suas Application Default Credentials e revogue-as:
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. Parabéns
Parabéns! Você concluiu a Parte 3 e dominou toda a Trilogia DevSecOps com o CodeMender.
A trilogia abrange três loops de desenvolvimento seguro:
- Parte 1, o loop interno do desenvolvedor: auditoria interativa de repositórios locais e verificação de patches com a CLI do CodeMender (
cm find,cm verifyecm fix). - Parte 2, o loop externo do pipeline de CI/CD: verificação de segurança contínua automatizada, integração com o GitHub Actions, federação de identidade da carga de trabalho (WIF) do Google Cloud sem chave e solicitações de pull de autorrecuperação.
- Parte 3, o loop de vibe coding nativo de IA (este codelab): verifique as mudanças geradas com IA antes de fazer o commit, corrija cada descoberta com a ferramenta certa e mantenha todos os commits verificados, tudo por meio de uma conversa com o Antigravity.
Conteúdo abordado
- Verificação antes do commit: o CodeMender verificou apenas sua mudança, incluindo um novo arquivo, e detectou a injeção de SQL introduzida pela IA.
- Análise além da verificação: você leu o diff e percebeu que a falta de autenticação expõe mais do que a injeção de SQL, porque um verificador que usa IA não informa todos os problemas em todas as execuções.
- A ferramenta certa para cada correção: o CodeMender escreveu e validou a correção para a injeção de SQL. A Antigravity adicionou a verificação de autenticação que você pediu, com o middleware
security.isAuthorized()da Juice Shop. - Proteções que pedem permissão: o plug-in fez o Antigravity pedir permissão antes de instalar a CLI do CodeMender e o hook de pré-commit. Ele também verificou seu build no sandbox do CodeMender antes que uma correção pudesse gastar tokens e protegeu seu trabalho não confirmado enquanto o CodeMender corrigia o código.
- Uma rede de segurança para cada commit: o hook de pré-commit verifica cada commit futuro e reutiliza uma verificação que já foi aprovada.
- Consciência de custos: as etapas do CodeMender custam cerca de US$1,21 (cerca de US$2,42 após o término do preço inicial).
Mudança na mentalidade do desenvolvedor
Vibe coding sem verificação | Vibe coding com o CodeMender |
Confirmar quando compilar: esperar que a IA tenha escrito um código seguro. | Verifique antes de confirmar: uma verificação de diferença apenas da sua mudança leva minutos. |
Analisar apenas o que um scanner sinaliza: perder o que a IA deixou de fora, como uma verificação de autenticação ausente em outro arquivo. | Analise toda a mudança: o CodeMender verifica todos os arquivos modificados e os arquivos afetados pela mudança. Você ainda precisa ler o diff, porque um scanner pode deixar passar alguma lacuna. |
Corrigir tudo manualmente ou não corrigir nada: gastar tempo com correções que uma ferramenta poderia validar. | Use a ferramenta certa para cada correção: patches validados pelo CodeMender para as descobertas que ele relata, mudanças precisas pelo Antigravity para as lacunas que você encontra. |
Confiar na memória: esquecer de verificar a próxima mudança. | Deixe um hook lembrar: cada commit é verificado, sem analisar a mesma mudança duas vezes. |
A seguir
- Conheça a CLI do CodeMender por trás do plug-in na Parte 1: Proteja seu aplicativo com o CodeMender (
cm find,cm verifyecm fixno OWASP Juice Shop). - Bloqueie todas as solicitações de pull com as mesmas verificações da Parte 2: Proteja seu pipeline de CI/CD com o CodeMender (GitHub Actions, WIF e SARIF).
- Confira a documentação do Google Cloud CodeMender.
- Revise o repositório do GitHub do plug-in codemender-security.
- Instale o plug-in
codemender-securityna sua própria configuração do Antigravity e verifique as mudanças geradas com IA antes de fazer o commit.