

1. Подготовка
Добро пожаловать в третью часть трилогии DevSecOps с CodeMender.
- Часть 1. Защита приложения с помощью CodeMender (аудит внутреннего цикла разработки на примере OWASP Juice Shop).
- Часть 2. Защита конвейера CI/CD с помощью CodeMender (автоматизация конвейера Outer Loop с помощью GitHub Actions, WIF и SARIF).
- Часть 3 (эта практическая работа). Защита приложений, созданных с помощью Vibe-кодинга, с помощью CodeMender и Antigravity (цикл безопасности на основе ИИ для полнофункциональных решений, созданных LLM).
Предыстория
Менеджер по продукту хочет, чтобы вы создали прототип помощника службы поддержки на основе Gemini для OWASP Juice Shop, и хочет, чтобы это было сделано сегодня. Вы описываете функцию в Antigravity (
agy
), и через несколько минут он компилируется. Похоже, все готово.
Но ИИ-помощники разработчиков оптимизируют код для работы, а не для безопасности. Они делают то, что вы просите, и редко добавляют то, о чем вы не просили. Поэтому перед фиксацией вы просите Antigravity проверить изменения с помощью CodeMender. В этой практической работе мы продолжим историю:
- Вы создаете функцию с помощью Antigravity.
- CodeMender проверяет только изменения и блокирует коммит из-за SQL-инъекции в новом маршруте.
- Вы сами проверяете различия и находите то, что не было отмечено при сканировании: без аутентификации на новом маршруте обе конечные точки, включая платные вызовы Gemini, открыты для всех.
- CodeMender пишет и проверяет исправление для внедрения кода SQL. Antigravity добавляет аутентификацию.
- Вы фиксируете изменения, а хук pre-commit проверяет каждую последующую фиксацию.
- Вы видите, сколько стоят шаги CodeMender.
Вы никогда не запускаете инструменты безопасности вручную. Antigravity использует codemender-security с открытым исходным кодом.
, который учит ее безопасно запускать CodeMender:
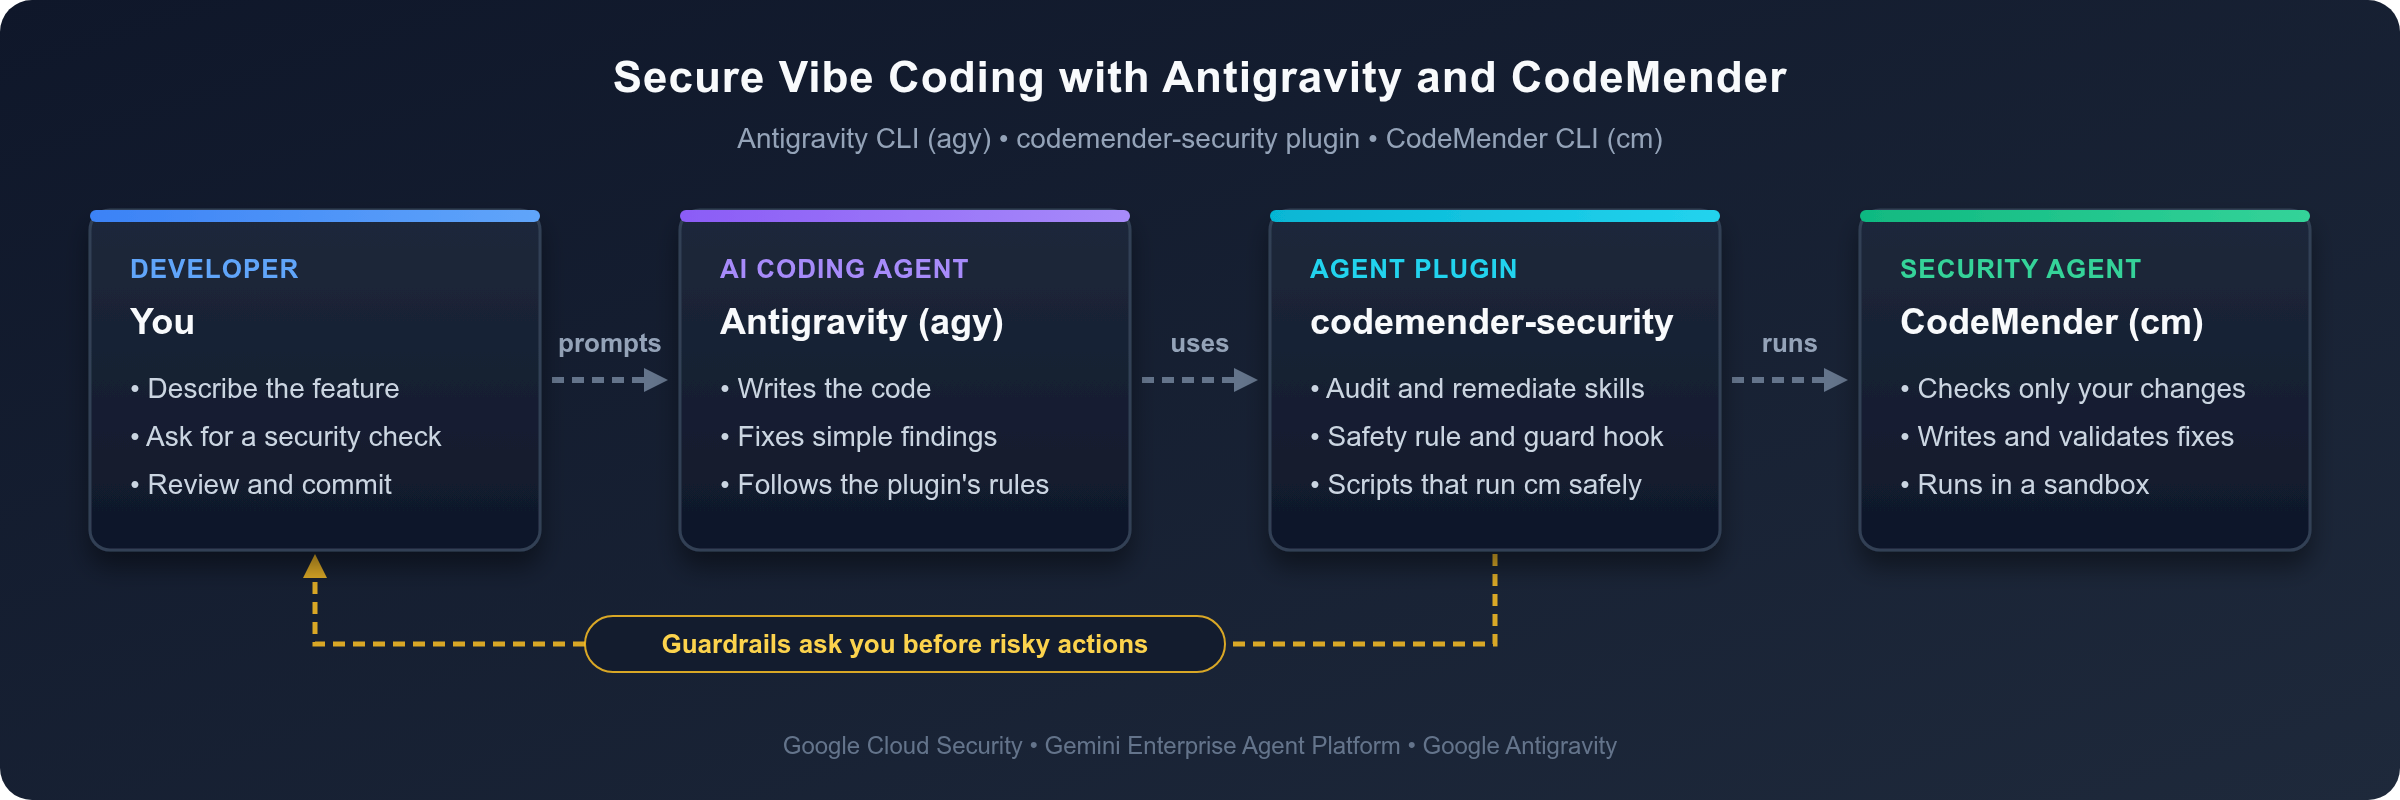
Кроме того, Antigravity будет запрашивать у вас подтверждение перед выполнением рискованных действий, таких как установка ПО или изменение работы коммитов.
Требования
- Базовые знания Node.js, Express и TypeScript.
- Базовое понимание распространенных уязвимостей веб-приложений, таких как OWASP Top 10.
- Облачный проект Google Cloud с включенной оплатой и доступом к CodeMender.
Что вы узнаете
- Как добавить плагин
codemender-securityв Antigravity CLI (agy). - Как перед фиксацией проверить только то, что вы изменили, включая новые файлы.
- Почему вам все равно нужно проверять все изменения после сканирования: сканер, использующий ИИ, может пропустить ошибку.
- Как решить, кто что исправляет: CodeMender для обнаруженных им проблем с исправлениями, которые он проверяет, и Antigravity для указанных вами изменений.
- Как хук pre-commit проверяет каждый будущий коммит, не сканируя одно и то же изменение дважды.
- Как интерпретировать использование токенов CodeMender и оценивать его стоимость.
Что вам потребуется
- Браузер, например Google Chrome.
- Google Cloud Shell, в том числе
gcloud,git, Node.js и Antigravity CLI (agy).
Эта практическая работа была протестирована с CodeMender CLI 0.22.0, плагином codemender-security версии 1.8.0, OWASP Juice Shop версии 20.3.0 и Node.js 22, 24 и 26. В других версиях результат может отличаться.
Как выполнить практическую работу
- Запросы. Блоки после В Antigravity введите – это запросы. Введите их в окне Antigravity.
- Команды. Другие блоки, которые вы вводите, – это команды оболочки. Выполните их в Cloud Shell: в первой вкладке до запуска Antigravity, а во второй – после.
- Вывод. Блоки после слов Вывод или Вывод выглядит примерно так показывают, чего ожидать. В Antigravity результат выполнения команды по умолчанию свернут (чтобы развернуть его, нажмите
Ctrl+O), а в ответе Antigravity приводится краткий пересказ результата. Идентификаторы находок, время и количество токенов могут отличаться, поэтому результаты CodeMender могут быть разными. - Шаги, которые должен выполнить человек. Агент не может войти в Google Cloud в вашем браузере, ответить на первые запросы Antigravity или одобрить запросы плагина на установку CodeMender CLI и хука pre-commit. Выполните эти действия самостоятельно.
2. Как настроить Antigravity с плагином CodeMender
На этом шаге вы подготовите Cloud Shell, установите плагин, получите код Juice Shop и разрешите Antigravity настроить CodeMender.
Откройте Google Cloud Shell и настройте учетные данные
Откройте браузер и перейдите в Google Cloud Shell.
Подтвердите активный проект Google Cloud:
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
Если идентификатор проекта пустой, выполните команду gcloud config set project PROJECT_ID, заменив PROJECT_ID на идентификатор проекта, а затем снова выполните две команды.
Включите необходимые API Gemini Enterprise Agent Platform и Resource Manager:
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
Выполните аутентификацию среды с помощью Google Cloud Application Default Credentials (ADC):
gcloud auth application-default login
Перейдите по ссылке в браузере, чтобы предоставить согласие и завершить аутентификацию.
Установите плагин CodeMender в Antigravity
Установите плагин codemender-security с помощью Antigravity CLI:
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
Выходные данные будут выглядеть примерно так:
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
Плагин добавляет два навыка, которые учат Antigravity проверять и исправлять код с помощью CodeMender, постоянно действующее правило безопасности и хук, который проверяет каждую команду оболочки перед ее запуском Antigravity. Убедитесь, что плагин включен.
agy plugin list
Выходные данные будут выглядеть примерно так:
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
Получите код OWASP Juice Shop
Вы будете использовать OWASP Juice Shop – то же приложение Node.js и TypeScript, что и в частях 1 и 2.
Клонируйте выпуск Juice Shop, с которым тестировалась эта практическая работа, и создайте ветку для своей работы:
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop поддерживает Node.js версий 22–26. Как узнать номер версии
node --version
В Cloud Shell вы увидите примерно следующее:
v26.13.0
Если у вас более ранняя версия, установите Node.js 22 и сделайте ее версией по умолчанию для новых вкладок:
nvm install 22
nvm alias default 22
Установите зависимости сервера и скомпилируйте его. Флаг --ignore-scripts пропускает сборку интерфейса Angular, которая не нужна в этой практической работе.
npm install --ignore-scripts && npm run build:server
Выходные данные заканчиваются строками, похожими на эти. Вы можете игнорировать сообщения npm warn deprecated и сводку npm audit: они относятся к зависимостям Juice Shop, а эта практическая работа посвящена добавляемому вами коду.
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Прежде чем CodeMender изменит ваш код, плагин зафиксирует вашу работу в качестве контрольной точки, чтобы ничего не потерялось, а вы зафиксируете свою функцию в конце этой практической работы. Для обеих фиксаций требуется идентификатор Git. Установите его для этого хранилища:
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
Запустить Antigravity
Установщик плагина помещает CLI CodeMender (cm) в ~/.local/bin, если этот каталог находится в PATH. Antigravity может выполнять вход с помощью Application Default Credentials, созданных с помощью gcloud auth application-default login, когда AGY_ADC_AUTH – это true (см. раздел Как настроить Application Default Credentials (ADC)). Задайте обе переменные для этой вкладки и в файле ~/.bashrc для новых вкладок и повторных подключений, а затем запустите Antigravity из репозитория:
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity выполняет вход с использованием учетных данных по умолчанию для приложения и использует Gemini в вашем проекте Google Cloud, поэтому вам не нужно входить в аккаунт Google.
При первом запуске agy вы увидите экран приветствия, похожий на следующий:
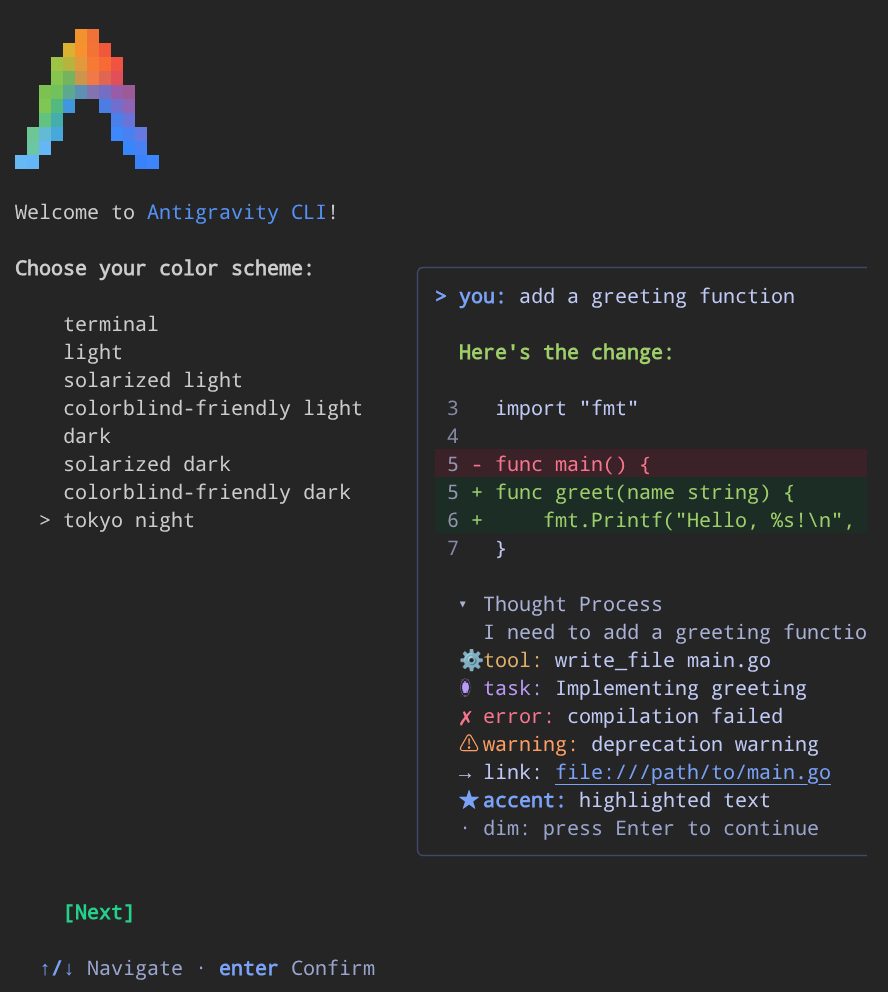
Выполните следующие действия:
- Выберите предпочтительную цветовую схему с помощью стрелок вверх и вниз, а затем нажмите Ввод.
- Примите условия использования.
- Если появится запрос, подтвердите, что доверяете текущему каталогу рабочей области
~/juice-shop.
Вводите запросы из этой практической работы в командной строке Antigravity. Выполните команды оболочки на второй вкладке Cloud Shell.
Проверьте среду
В Antigravity введите:
Check that the CodeMender plugin and its environment are ready.
Antigravity выполняет проверку среды плагина. В новом Cloud Shell интерфейс командной строки CodeMender ещё не установлен, поэтому вывод будет выглядеть примерно так:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity запрашивает разрешение, прежде чем что-либо скачать. Ограничения плагина не позволяют агенту устанавливать ПО без вашего согласия. Одобрите установку. Antigravity устанавливает cm и снова запускает проверку. Выходные данные будут выглядеть примерно так:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
Как настроить CodeMender для Juice Shop
CodeMender проверяет созданные исправления, выполняя команду сборки. В Antigravity введите:
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity инициализирует CodeMender, задает команду сборки и проверяет конфигурацию. Разверните результат выполнения команды с помощью Ctrl+O, чтобы увидеть примерно следующее:
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
Два предупреждения ожидаемы: этот клиент не поддерживает проверку подключения, а CodeMender создает базу данных состояния при первом сканировании. Antigravity может задать для build.command значение "npm run build:server" (поскольку npm ищет package.json) или добавить префикс cd "$(git rev-parse --show-toplevel)" &&, чтобы команды, которым требуется корневой каталог хранилища, выполнялись из правильного каталога. Плагин также добавляет .codemender/ в .git/info/exclude, поэтому локальные файлы CodeMender никогда не попадают в коммиты.
Затем Antigravity запускает команду сборки в песочнице CodeMender, как это делает CodeMender для проверки исправлений. Таким образом, вы можете убедиться, что проверка работает, ещё до первого исправления. При этом токены Gemini не используются. Вывод будет выглядеть примерно так:
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
В песочнице у сборки нет доступа к сети, и она может выполнять запись только в вашем репозитории. Песочница также заблокировала файл .npmrc (файлы настроек npm могут содержать токены реестра) и ftp/encrypt.pyc (скомпилированный файл Python из одного из заданий Juice Shop). Сборка не нуждается в этих файлах, поэтому она завершается успешно. Если сборка не удалась, устраните причину, прежде чем запрашивать исправление у CodeMender. Например, установите отсутствующие зависимости, так как сборка не может ничего скачать в изолированной среде.
3. Вайб-кодинг ИИ-помощника
Теперь создайте функцию так, как это делают многие разработчики: опишите ее и позвольте ИИ написать код.
Опишите функцию
В Antigravity введите:
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity создает файл routes/aiAssistant.ts, устанавливает пакет @google/genai и монтирует маршрутизатор в server.ts.
Проверьте, компилируется ли код
На второй вкладке Cloud Shell выполните следующую команду:
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
Вывод:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
Функция компилируется и делает то, что вы просили. Похоже, все готово, но пока не фиксируйте изменения.
Необязательно: используйте эталонную версию
ИИ-помощники не генерируют один и тот же код каждый раз. Если бы Antigravity написала другой код, например код, который уже использует параметризованный запрос, результаты CodeMender на следующих шагах могли бы отличаться от этой практической работы. Чтобы лучше следить за ходом урока, замените свою версию на эталонную. На второй вкладке выполните следующую команду:
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
Убедитесь, что у вас установлена эталонная версия:
git status --short
grep -n "app.use('/api/assistant'" server.ts
Вывод:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
Если git status показывает другие файлы, созданные Antigravity, удалите их.
4. Спросите CodeMender, прежде чем зафиксировать изменения
Прежде чем фиксировать код, созданный ИИ, проверьте его. В Antigravity введите:
Is this safe to commit? Check my changes with CodeMender.
Antigravity запускает дифференциальное сканирование (cm_diff_scan.sh). CodeMender проверяет только изменения, а не весь репозиторий. Сканирование занимает несколько минут, и Antigravity обобщает результат в своем ответе (нажмите Ctrl+O на команде сканирования, чтобы просмотреть полный журнал заданий по файлам):
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
Вот что произошло:
- Если вы нажмете
Ctrl+O, чтобы развернуть шагcm_diff_scan.sh, то увидите, что CodeMender проверил три измененных файла, включая неотслеживаемыйroutes/aiAssistant.ts, который плагин добавляет к сканированию автоматически, а также три соседних файла, затронутых вашим изменением (app.ts,lib/utils.tsиfrontend/src/app/Services/local-backup.service.ts). - Juice Shop намеренно содержит множество уязвимостей, но CodeMender проигнорировал существующие проблемы и сообщил только об
HIGH-severity SQL injection, появившейся в результате вашего изменения. CI Gate Failure(--fail-on=CRITICAL,HIGH) означает "пока не фиксировать". Это результат сканирования, а не сбой. Ожидаемые блоки чтения песочницы, зарегистрированные во время выполнения (например, файлы.npmrcиftp/encrypt.pycJuice Shop), не влияют на результат.
Плагин запускает CodeMender в неинтерактивном режиме (с флагом -y и флагом --bypass-warning при исправлении кода), поэтому CodeMender не запрашивает подтверждение. Вместо этого Antigravity и защитные механизмы плагина для рискованных действий спрашивают вас.
5. Понять, в чем ошибся ИИ
Спросите у Antigravity, в чем он ошибся. В Antigravity введите:
Explain the findings and show me the vulnerable code.
Внедрение SQL-кода в новом файле (CWE-89)
Конечная точка /order-status помещает параметр запроса orderId прямо в инструкцию SQL:
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
В отчете Antigravity показан путь заражения:
- Источник (
req.query.orderId) – ненадежные пользовательские данные из строки запроса. - Распространение (литерал шаблона): интерполируется непосредственно в
`... '${orderId}'`без экранирования, проверки типа или параметризации. - Sink (
models.sequelize.query(...)) передает необработанную строку SQL напрямую в SQLite.
В отчете также показаны два вектора атаки: любой пользователь может отправить GET /api/assistant/order-status?orderId=1' OR '1'='1, чтобы вернуть все записи о доставке, или использовать UNION SELECT, чтобы прочитать другие таблицы, например учетные данные пользователя в Users.
Что не было обнаружено при сканировании: отсутствие аутентификации на новом маршруте.
CodeMender обнаружил SQL-инъекцию в routes/aiAssistant.ts, а в объяснении эксплойта Antigravity даже отмечается, что неаутентифицированный злоумышленник может вызвать конечную точку, но сканирование не пометило server.ts. Проверьте остальную сдачу сами. На второй вкладке выполните следующую команду:
cd ~/juice-shop
git diff server.ts
Вывод:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts монтирует /api/assistant публично, без аутентификации или проверки ролей, таких как security.isAuthorized(), в отличие от защищенных конечных точек, таких как /rest/basket или /b2b/v2. Это делает уязвимыми обе конечные точки: неаутентифицированный вызывающий абонент может использовать /order-status, и любой может заставить вашу компанию платить за вызовы Gemini, отправляя запросы на /refund-triage.
Даже когда CodeMender сообщает, что server.ts – это путь без аутентификации к SQL-инъекции, в отчете не упоминается /refund-triage. Всегда проверяйте различия во всем изменении. Результат сканирования не доказывает, что ваш код безопасен.
6. Как устранить проблему с помощью подходящего инструмента
Эти две проблемы требуют разных решений:
- Внедрение кода SQL. CodeMender сообщил об этой уязвимости, поэтому он может ее исправить. CodeMender пишет исправление и проверяет его с помощью команды сборки, а затем плагин проверяет исправление на наличие новых уязвимостей.
- Отсутствие аутентификации. Исправление соответствует шаблону, который
server.tsуже использует для других конечных точек:security.isAuthorized(). Вы точно знаете, что нужно изменить, поэтому вы говорите Antigravity, что нужно сделать, и он вносит изменения за считаные секунды. Исправление защищает обе конечные точки, включая/refund-triage, которая не упоминается в отчете CodeMender.
Запросить оба исправления
В Antigravity введите:
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity запускает цикл исправления CodeMender, редактирует server.ts, индексирует все три файла, повторно сканирует проиндексированные изменения и выводит сводку по всем четырем действиям (нажмите Ctrl+O на любой команде, чтобы посмотреть подробные журналы).
CodeMender исправляет SQL-инъекцию. Antigravity запускает цикл устранения уязвимости для этой находки, что занимает 10–15 минут. Развернутый вывод добавочного экспорта выглядит примерно так:
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
Вот как плагин защищал вашу работу, пока CodeMender исправлял уязвимость:
- Он зафиксировал незафиксированные изменения в качестве контрольной точки, поэтому CodeMender работает именно с вашим кодом, а его исправление становится отдельной фиксацией, которую плагин может проверить. В CodeMender 0.17.0 и более поздних версиях плагин также сообщает
cm fix, что не нужно сбрасывать рабочую область (--no-reset). - Он снова проверил сборку в песочнице CodeMender, не используя токены, чтобы не начинать исправление, которое CodeMender не сможет проверить.
- CodeMender написал небольшой патч, который передает
orderIdв Sequelize как связанный параметр замены:orderId, а не помещает его в строку SQL. - CodeMender проверил исправление, выполнив команду сборки в изолированной среде. Результат был таким же, как и при проверке сборки во время настройки. Затем плагин снова запустил сборку вне изолированной среды, прежде чем зафиксировать исправление.
- Плагин проверил коммит исправления на наличие новых уязвимостей и не обнаружил их.
- После этого плагин восстановил ваши изменения как незафиксированные, но уже с исправлением.
Antigravity добавляет аутентификацию. В строку, которая монтирует маршрутизатор в server.ts, добавляется security.isAuthorized(). Вы сможете проверить изменения на следующем шаге.
Антигравитация проверяет все ещё раз. Она подготовит все изменения и запустит ещё одно сканирование, которое займет несколько минут.
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
Обе проблемы устранены: SQL-инъекция исправлена, а проверка всего, что вы собираетесь зафиксировать, включая новую аутентификацию, не сообщает о проблемах.
Проверьте изменения
Ничто не мешает вам зафиксировать изменения, но вы по-прежнему должны сделать это самостоятельно. Во второй вкладке запустите модульные тесты сервера:
cd ~/juice-shop
npm run test:server
Конец выходных данных выглядит примерно так:
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
Затем посмотрите, как объект установлен сейчас:
git diff --staged server.ts
Вывод:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. Обязательства с подстраховкой
Теперь вы можете изменить страну. Зафиксируйте его и убедитесь, что каждая будущая фиксация также проверяется. В Antigravity введите:
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
Хук меняет то, как будут работать все будущие коммиты в репозитории, поэтому Antigravity сначала запрашивает разрешение. В запросе объясняется, почему:
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
Одобрить. Antigravity устанавливает хук и фиксирует изменения. Вывод будет выглядеть примерно так:
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
Фиксация заняла меньше секунды. Хук увидел, что эти точные поэтапные изменения уже прошли дифференциальное сканирование, поэтому он не стал сканировать их снова. С этого момента каждый коммит с изменениями в исходном коде в этом репозитории сначала проверяется, а коммит с блокирующими результатами остается заблокированным, пока вы не исправите их.
8. Узнайте, сколько вы тратите на безопасность
В Antigravity введите:
How much did CodeMender cost me? Show the token usage.
Antigravity выполняет cm stats (24 запроса в 171 опросе за 23 мин. 46 сек.). Разбивка выглядит примерно так:
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
Чтобы перевести токены в доллары, используйте цены Gemini для модели, которую использовал CodeMender. В вашем первом сканировании это Gemini 3.8 Flash (Standard, global). Кешированные входные данные стоят в десять раз меньше обычных, а токены мышления оплачиваются как выходные данные.
Цена за 1 млн токенов | Запрос | Кешированные входные данные | Выходные данные (включая рассуждения) |
До 31 декабря 2026 г. | 0,75 долл.США | 0,075 долл.США | 3,75 долл.США |
С 1 января 2027 г. | 1,50 долл.США | 0,15 долл.США | 7,50 долл.США |
Для приведенного выше примера это будет выглядеть так:
Команда | Входные данные, не помещенные в кеш | Кешированные входные данные | Вывод и мышление | До 31 декабря 2026 г. | С 1 января 2027 г. |
| 716 224 | 1 813 096 | 94 944 | 1,03 долл.США | 2,06 долл.США |
| 146 567 | 493 851 | 8515 | 0,18 долл.США | 0,36 долл.США |
Итого | 862 791 | 2 306 947 | 103 459 | 1,21 долл.США | 2,42 долл.США |
Эти цифры относятся только к CodeMender. Запросы Antigravity к Gemini также выполняются в вашем облачном проекте Google Cloud, и cm stats их не учитывает.
О чем это говорит
- Проверка каждого изменения стоит недорого. Три сканирования diff (первая проверка, проверка коммита исправления в цикле и повторная проверка подготовленных изменений) вместе стоят около 1, 03 доллара США.
- Количество токенов не равно стоимости. Модель
cm fixиспользовала почти 649 тысяч токенов, и 77 % входных токенов были кешированы, поэтому проверенное исправление стоило около 0,18 доллара США. - Защита ничего не стоит, если можно повторно использовать результаты сканирования. Вебхук повторно использовал результаты последнего сканирования, поэтому фиксация была бесплатной.
9. Организовать
Удалите хук pre-commit
В Antigravity введите:
Uninstall the CodeMender pre-commit hook.
Вывод:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
Выйти из сеанса Antigravity
Чтобы выйти из Antigravity и вернуться в командную оболочку bash, введите /exit или нажмите Ctrl+D Ctrl+D.
/exit
Удалите рабочую копию Juice Shop
Удалите хранилище в терминале. При этом также удаляются локальные данные и журналы CodeMender, которые хранятся в каталоге .codemender/ репозитория:
cd ~
rm -rf ~/juice-shop
При необходимости удалите интерфейс командной строки CodeMender, запретите Antigravity входить в систему с учетными данными по умолчанию для приложения и отзовите их:
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. Поздравляю!
Поздравляем! Вы завершили третью часть и освоили всю трилогию DevSecOps с CodeMender.
Трилогия охватывает три цикла безопасной разработки:
- Часть 1. Внутренний цикл разработки. Интерактивный аудит локального репозитория и проверка исправлений с помощью CodeMender CLI (
cm find,cm verifyиcm fix). - Часть 2. Внешний цикл конвейера CI/CD. Автоматическое непрерывное сканирование безопасности, интеграция GitHub Actions, федерация Workload Identity (WIF) Google Cloud без ключей и самовосстанавливающиеся pull-запросы.
- Часть 3. Цикл вайб-кодинга с ИИ (эта практическая работа). Проверяйте изменения, созданные ИИ, перед фиксацией, исправляйте каждую проблему с помощью подходящего инструмента и проверяйте каждую фиксацию, общаясь с Antigravity.
Что вы узнали
- Проверка перед фиксацией. CodeMender проверил только ваше изменение, включая новый файл, и обнаружил SQL-инъекцию, добавленную ИИ.
- Проверка за пределами сканирования. Вы сами прочитали diff и увидели, что отсутствие аутентификации раскрывает больше, чем SQL-инъекция, потому что сканер, использующий ИИ, не сообщает о каждой проблеме при каждом запуске.
- Правильный инструмент для каждого исправления. CodeMender написал и проверил исправление для SQL-инъекции. Antigravity добавила проверку аутентификации, которую вы просили, с помощью собственного промежуточного ПО
security.isAuthorized()Juice Shop. - Ограничения, требующие подтверждения. Плагин заставил Antigravity запросить разрешение перед установкой CodeMender CLI и хука pre-commit. Кроме того, CodeMender проверил сборку в песочнице, прежде чем тратить токены на исправление, и защитил незафиксированные изменения, пока исправлял код.
- Сеть безопасности для каждого коммита. Хук pre-commit проверяет каждый будущий коммит и повторно использует уже пройденное сканирование.
- Стоимость. Шаги CodeMender стоят около 1,21 доллара США (около 2,42 доллара США после окончания действия начальной цены).
Изменение подхода к разработке
Непроверенный вайб-кодинг | Вайб-кодинг с CodeMender |
Фиксация после компиляции. Надежда на то, что ИИ написал безопасный код. | Проверка перед фиксацией. Сканирование только ваших изменений занимает несколько минут. |
Проверять только то, что пометил сканер. В этом случае вы можете упустить то, что не заметил ИИ, например отсутствие проверки аутентификации в другом файле. | Проверяйте все изменения. CodeMender проверяет каждый измененный файл и файлы, на которые влияют изменения. Вам все равно нужно просматривать различия, потому что сканер может пропустить уязвимость. |
Исправлять все вручную или не исправлять вообще. Тратить время на исправления, которые можно проверить с помощью инструмента. | Используйте подходящий инструмент для каждого исправления. CodeMender предлагает проверенные исправления для обнаруженных им проблем, а Antigravity – точные изменения для найденных вами пробелов. |
Полагаться на память. Забыть проверить следующее изменение. | Запоминание хука. Проверяется каждый коммит, но одно и то же изменение не сканируется дважды. |
Дальнейшие действия
- Узнайте, как работает CLI CodeMender, в части 1: Защита приложения с помощью CodeMender (
cm find,cm verifyиcm fixна OWASP Juice Shop). - Проверяйте каждый pull-запрос, как описано в части 2 Защита конвейера CI/CD с помощью CodeMender (GitHub Actions, WIF и SARIF).
- Изучите документацию по Google Cloud CodeMender.
- Ознакомьтесь с репозиторием плагина codemender-security на GitHub.
- Установите плагин
codemender-securityв Antigravity и проверяйте изменения, созданные ИИ, перед фиксацией.