

1. ก่อนเริ่มต้น
ยินดีต้อนรับสู่ส่วนที่ 3 ของไตรภาค DevSecOps ด้วย CodeMender
- ส่วนที่ 1: รักษาความปลอดภัยให้แอปพลิเคชันด้วย CodeMender (การตรวจสอบ Inner Loop ของนักพัฒนาแอปใน OWASP Juice Shop)
- ส่วนที่ 2: รักษาความปลอดภัยไปป์ไลน์ CI/CD ด้วย CodeMender (การทำงานอัตโนมัติของไปป์ไลน์ Outer Loop ด้วย GitHub Actions, WIF และ SARIF)
- ส่วนที่ 3 (Codelab นี้): รักษาความปลอดภัยให้แอปพลิเคชันที่เขียนโค้ดด้วย Vibe โดยใช้ CodeMender และ Antigravity (ลูปความปลอดภัยที่ทำงานด้วยระบบ AI สำหรับฟีเจอร์แบบฟูลสแต็กที่ LLM สร้างขึ้น)
เรื่องราว
ผู้จัดการผลิตภัณฑ์ต้องการต้นแบบของผู้ช่วยสนับสนุนลูกค้าที่ทำงานด้วยระบบ Gemini สำหรับ OWASP Juice Shop และต้องการให้เสร็จภายในวันนี้ คุณอธิบายฟีเจอร์ให้ Antigravity (
agy
) และคอมไพล์ในอีกไม่กี่นาทีต่อมา ดูเหมือนว่าจะเสร็จแล้ว
แต่ผู้ช่วยเขียนโค้ด AI จะเพิ่มประสิทธิภาพโค้ดที่ใช้งานได้ ไม่ใช่โค้ดที่ปลอดภัย โดยจะทำตามที่คุณขอ และไม่ค่อยเพิ่มสิ่งที่คุณไม่ได้ขอ ดังนั้นก่อนที่จะคอมมิต คุณจึงขอให้ Antigravity ตรวจสอบการเปลี่ยนแปลงด้วย CodeMender Codelab นี้จะอิงตามเรื่องราวดังกล่าว
- คุณเขียนโค้ดฟีเจอร์ด้วย Antigravity โดยใช้พรอมต์ภาษาธรรมชาติ
- CodeMender จะตรวจสอบเฉพาะสิ่งที่คุณเปลี่ยนแปลง และบล็อกการคอมมิตในการแทรก SQL ในเส้นทางใหม่
- คุณตรวจสอบความแตกต่างด้วยตนเองและพบสิ่งที่การสแกนไม่ได้แจ้งว่าผิดปกติ นั่นคือหากไม่มีการตรวจสอบสิทธิ์ในเส้นทางใหม่ ปลายทางทั้งสอง (รวมถึงการเรียกใช้ Gemini แบบชำระเงิน) จะเปิดให้ทุกคนเข้าถึงได้
- CodeMender จะเขียนและตรวจสอบการแก้ไขสำหรับการแทรก SQL Antigravity จะเพิ่มการตรวจสอบสิทธิ์
- คุณคอมมิต และฮุกก่อนคอมมิตจะตรวจสอบคอมมิตในอนาคตทุกรายการ
- คุณจะเห็นค่าใช้จ่ายสำหรับขั้นตอนของ CodeMender
คุณไม่เคยเรียกใช้เครื่องมือรักษาความปลอดภัยด้วยตนเอง Antigravity ใช้ codemender-security แบบโอเพนซอร์ส
ปลั๊กอิน ซึ่งจะสอนวิธีเรียกใช้ CodeMender อย่างปลอดภัย ดังนี้
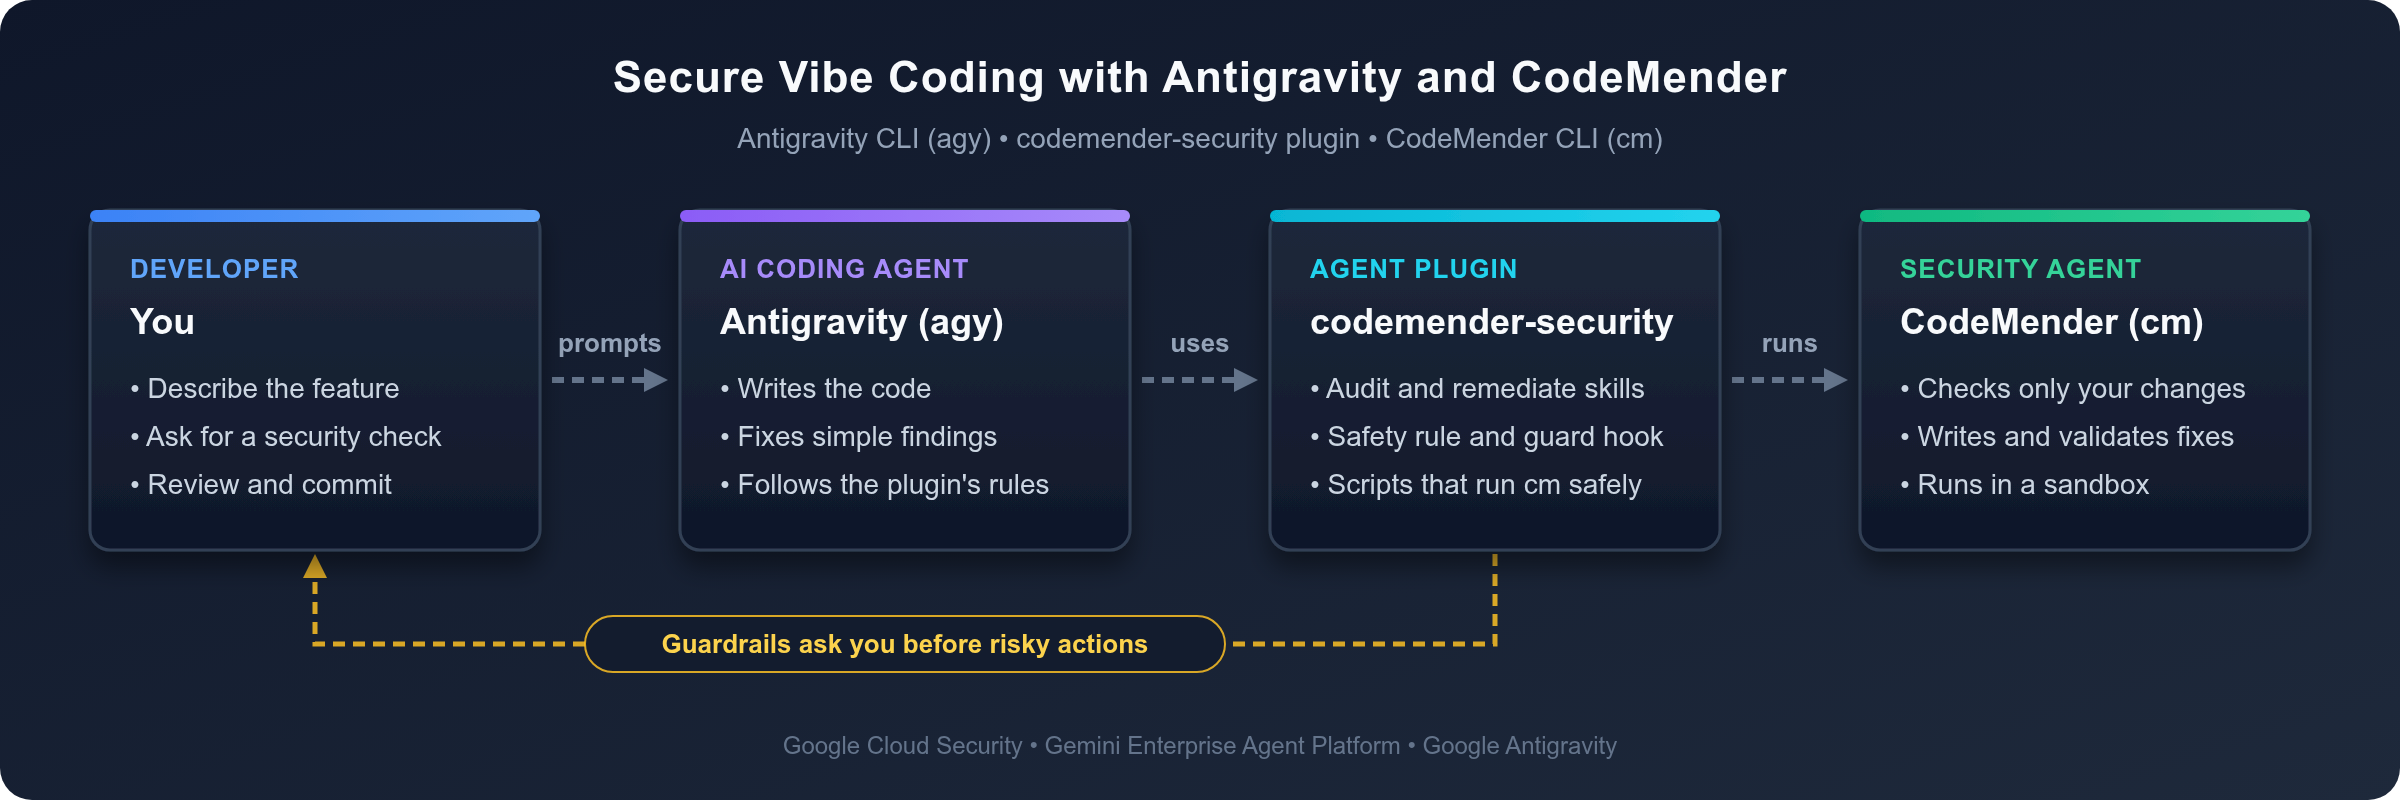
นอกจากนี้ Guardrail ของปลั๊กอินยังทำให้ Antigravity ถามคุณก่อนดำเนินการที่มีความเสี่ยง เช่น การติดตั้งซอฟต์แวร์หรือการเปลี่ยนแปลงวิธีการทำงานของคอมมิต
ข้อกำหนดเบื้องต้น
- มีความคุ้นเคยพื้นฐานกับ Node.js, Express และ TypeScript
- มีความเข้าใจพื้นฐานเกี่ยวกับช่องโหว่ที่พบบ่อยในเว็บ เช่น รายการความเสี่ยงด้านความปลอดภัย 10 อันดับสูงสุดของ OWASP
- โปรเจ็กต์ Google Cloud ที่เปิดใช้การเรียกเก็บเงินและมีสิทธิ์เข้าถึง CodeMender
สิ่งที่คุณจะได้เรียนรู้
- วิธีติดตั้งปลั๊กอิน
codemender-securityให้กับ Antigravity CLI (agy) - วิธีตรวจสอบเฉพาะสิ่งที่คุณเปลี่ยนแปลง รวมถึงไฟล์ใหม่ ก่อนที่จะคอมมิต
- เหตุผลที่คุณยังคงต้องตรวจสอบการเปลี่ยนแปลงทั้งหมดหลังจากการสแกน: เครื่องมือสแกนที่ใช้ AI อาจพลาดการค้นพบ
- วิธีตัดสินใจว่าใครจะแก้ไขอะไร: CodeMender สำหรับผลการค้นพบที่รายงาน พร้อมการแก้ไขที่ตรวจสอบ และ Antigravity สำหรับการเปลี่ยนแปลงที่คุณระบุ
- วิธีที่ฮุกก่อนคอมมิตช่วยให้มั่นใจว่าคอมมิตในอนาคตทุกรายการจะได้รับการตรวจสอบ โดยไม่ต้องสแกนการเปลี่ยนแปลงเดียวกันซ้ำ
- วิธีอ่านการใช้งานโทเค็นของ CodeMender และประเมินค่าใช้จ่าย
สิ่งที่ต้องมี
- เว็บเบราว์เซอร์ เช่น Google Chrome
- Google Cloud Shell ซึ่งรวมถึง
gcloud,git, Node.js และ Antigravity CLI (agy)
Codelab นี้ได้รับการทดสอบด้วย CodeMender CLI 0.22.0, ปลั๊กอิน codemender-security เวอร์ชัน 1.8.0, OWASP Juice Shop v20.3.0 และ Node.js 22, 24 และ 26 หากใช้เวอร์ชันอื่น ผลลัพธ์ที่ได้อาจแตกต่างออกไป
วิธีทำตาม Codelab นี้
- พรอมต์: บล็อกหลังใน Antigravity ให้ป้อนคือพรอมต์ พิมพ์คำถามในพรอมต์ Antigravity
- คำสั่ง: บล็อกอื่นๆ ที่คุณพิมพ์คือคำสั่ง Shell เรียกใช้คำสั่งใน Cloud Shell โดยเรียกใช้ในแท็บแรกจนกว่าคุณจะเปิด Antigravity และเรียกใช้ในแท็บที่ 2 หลังจากนั้น
- เอาต์พุต: บล็อกหลังเอาต์พุตหรือเอาต์พุตมีลักษณะคล้ายกับแสดงสิ่งที่คาดหวัง ใน Antigravity เอาต์พุตจากคำสั่งจะยุบอยู่โดยค่าเริ่มต้น (กด
Ctrl+Oเพื่อขยายคำสั่ง) และ Antigravity จะสรุปผลลัพธ์ในการตอบกลับ รหัสการค้นพบ เวลา และจำนวนโทเค็นของคุณจะแตกต่างกัน และการค้นพบของ CodeMender ก็อาจแตกต่างกันด้วย - ขั้นตอนที่ต้องดำเนินการโดยบุคคล: ตัวแทนไม่สามารถลงชื่อเข้าใช้ Google Cloud ในเบราว์เซอร์ของคุณ ตอบพรอมต์การเรียกใช้ครั้งแรกของ Antigravity หรืออนุมัติคำขอของปลั๊กอินเพื่อติดตั้ง CodeMender CLI และฮุกก่อนคอมมิต ทำสิ่งเหล่านี้ด้วยตนเอง
2. ตั้งค่า Antigravity ด้วยปลั๊กอิน CodeMender
ในขั้นตอนนี้ คุณจะต้องเตรียม Cloud Shell, ติดตั้งปลั๊กอิน, รับโค้ด Juice Shop และให้ Antigravity ตั้งค่า CodeMender
เปิด Google Cloud Shell และกำหนดค่าข้อมูลเข้าสู่ระบบ
เปิดเบราว์เซอร์แล้วไปที่ Google Cloud Shell
ยืนยันโปรเจ็กต์ Google Cloud ที่ใช้งานอยู่
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
หากรหัสโปรเจ็กต์ว่างเปล่า ให้เรียกใช้ gcloud config set project PROJECT_ID โดยแทนที่ PROJECT_ID ด้วยรหัสโปรเจ็กต์ แล้วเรียกใช้คำสั่งทั้ง 2 รายการอีกครั้ง
เปิดใช้ API ของแพลตฟอร์ม Agent ของ Gemini Enterprise และ Resource Manager ที่จำเป็น ดังนี้
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
ตรวจสอบสิทธิ์สภาพแวดล้อมของคุณด้วยข้อมูลรับรองเริ่มต้นของแอปพลิเคชัน (ADC) ของ Google Cloud โดยทำดังนี้
gcloud auth application-default login
ทำตามลิงก์เบราว์เซอร์บนหน้าจอเพื่อให้ความยินยอมและดำเนินการตรวจสอบสิทธิ์ให้เสร็จสมบูรณ์
ติดตั้งปลั๊กอิน CodeMender ใน Antigravity
ติดตั้งปลั๊กอิน codemender-security ด้วย Antigravity CLI โดยทำดังนี้
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
เอาต์พุตจะคล้ายกับตัวอย่างต่อไปนี้
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
ปลั๊กอินนี้จะเพิ่มทักษะ 2 อย่างที่สอน Antigravity เกี่ยวกับวิธีตรวจสอบและแก้ไขโค้ดด้วย CodeMender ซึ่งเป็นกฎความปลอดภัยที่ทำงานตลอดเวลา และฮุกที่ตรวจสอบคำสั่ง Shell ทุกคำสั่งก่อนที่ Antigravity จะเรียกใช้ ตรวจสอบว่าเปิดใช้ปลั๊กอินแล้ว โดยทำดังนี้
agy plugin list
เอาต์พุตจะคล้ายกับตัวอย่างต่อไปนี้
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
รับโค้ด OWASP Juice Shop
คุณใช้ OWASP Juice Shop ซึ่งเป็นแอปพลิเคชัน Node.js และ TypeScript เดียวกันกับในส่วนที่ 1 และส่วนที่ 2
โคลน Juice Shop เวอร์ชันที่ใช้ทดสอบ Codelab นี้ และสร้าง Branch สำหรับงานของคุณ
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop รองรับ Node.js 22 ถึง 26 วิธีตรวจสอบเวอร์ชันมีดังนี้
node --version
ใน Cloud Shell เอาต์พุตจะมีลักษณะดังต่อไปนี้
v26.13.0
หากเวอร์ชันของคุณต่ำกว่า 22 ให้ติดตั้ง Node.js 22 และกำหนดให้เป็นค่าเริ่มต้นสำหรับแท็บใหม่ โดยทำดังนี้
nvm install 22
nvm alias default 22
ติดตั้งทรัพยากร Dependency ของเซิร์ฟเวอร์และคอมไพล์เซิร์ฟเวอร์ แฟล็ก --ignore-scripts จะข้ามบิลด์ฟรอนท์เอนด์ของ Angular ซึ่งคุณไม่จำเป็นต้องใช้ใน Codelab นี้
npm install --ignore-scripts && npm run build:server
เอาต์พุตจะลงท้ายด้วยบรรทัดที่คล้ายกับบรรทัดเหล่านี้ คุณไม่ต้องสนใจข้อความ npm warn deprecated และสรุป npm audit เนื่องจากข้อความเหล่านี้เกี่ยวกับทรัพยากร Dependency ของ Juice Shop และ Codelab นี้จะมุ่งเน้นที่โค้ดที่คุณเพิ่ม
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
ก่อนที่ CodeMender จะเปลี่ยนโค้ด ปลั๊กอินจะคอมมิตงานของคุณเป็นจุดตรวจสอบเพื่อไม่ให้ข้อมูลสูญหาย และคุณจะคอมมิตฟีเจอร์ของคุณเมื่อสิ้นสุด Codelab นี้ คอมมิตทั้ง 2 รายการต้องมีข้อมูลประจำตัวของ Git ตั้งค่าที่เก็บนี้โดยทำดังนี้
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
เปิด Antigravity
โปรแกรมติดตั้งของปลั๊กอินจะวาง CodeMender CLI (cm) ไว้ใน ~/.local/bin เมื่อไดเรกทอรีนั้นอยู่ใน PATH Antigravity สามารถลงชื่อเข้าใช้ด้วยข้อมูลรับรองเริ่มต้นของแอปพลิเคชันที่คุณสร้างด้วย gcloud auth application-default login เมื่อ AGY_ADC_AUTH เป็น true (ดูการตั้งค่าข้อมูลรับรองเริ่มต้นของแอปพลิเคชัน (ADC)) ตั้งค่าทั้งสำหรับแท็บนี้และใน ~/.bashrc สำหรับแท็บใหม่และการเชื่อมต่ออีกครั้ง จากนั้นเปิด Antigravity จากที่เก็บข้อมูล ดังนี้
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity จะลงชื่อเข้าใช้ด้วย Application Default Credentials และใช้ Gemini ในโปรเจ็กต์ Google Cloud จึงไม่ขอให้คุณลงชื่อเข้าใช้ด้วยบัญชี Google
ครั้งแรกที่คุณเปิด agy ระบบจะแสดงหน้าจอต้อนรับที่คล้ายกับหน้าจอต่อไปนี้
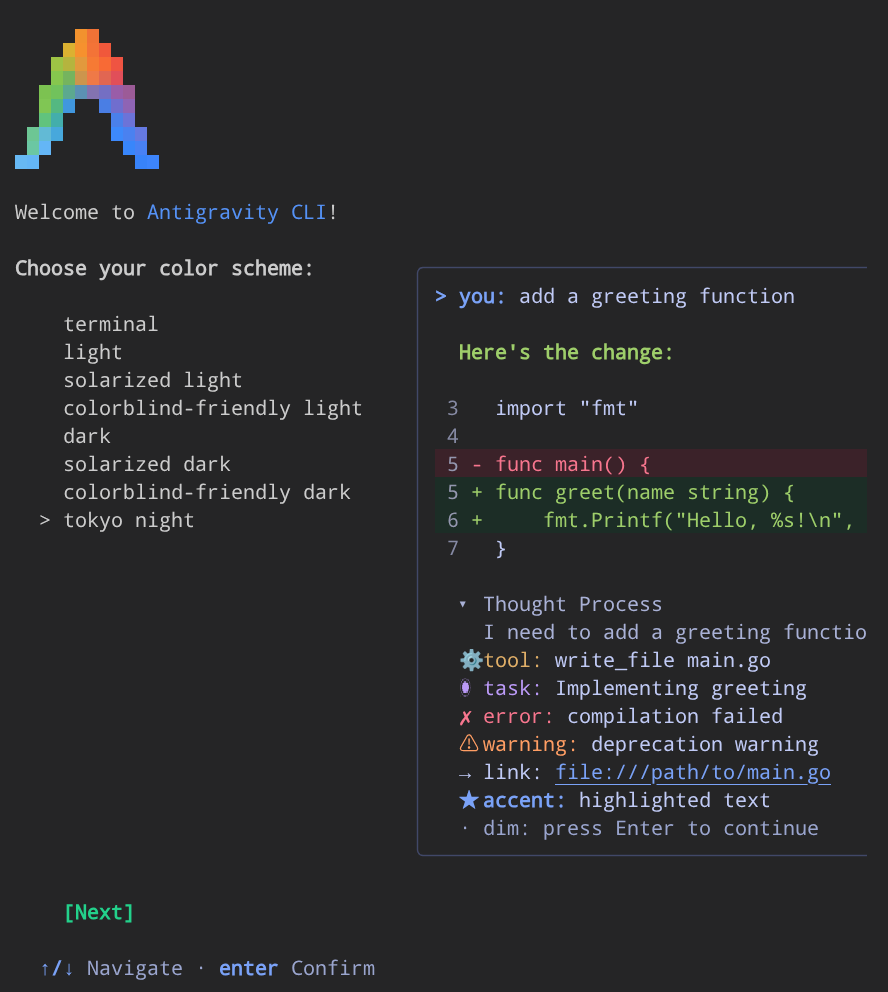
ทำตามข้อความแจ้งเมื่อเปิดใช้ครั้งแรกให้เสร็จสมบูรณ์
- เลือกรูปแบบสีที่ต้องการด้วยปุ่มลูกศรขึ้นและลง แล้วกด Enter
- ยอมรับข้อกำหนดในการใช้งานเมื่อได้รับข้อความแจ้ง
- หากได้รับข้อความแจ้ง ให้ยืนยันว่าคุณเชื่อถือไดเรกทอรีพื้นที่ทำงานปัจจุบัน
~/juice-shop
ป้อนพรอมต์ในส่วนที่เหลือของ Codelab นี้ที่พรอมต์ Antigravity เรียกใช้คำสั่ง Shell ในแท็บ Cloud Shell ที่ 2
ตรวจสอบสภาพแวดล้อม
ใน Antigravity ให้ป้อนข้อมูลต่อไปนี้
Check that the CodeMender plugin and its environment are ready.
Antigravity จะเรียกใช้การตรวจสอบสภาพแวดล้อมของปลั๊กอิน ใน Cloud Shell ใหม่ ระบบจะยังไม่ได้ติดตั้ง CodeMender CLI ดังนั้นเอาต์พุตจะคล้ายกับตัวอย่างต่อไปนี้
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity จะขออนุญาตจากคุณก่อนที่จะดาวน์โหลดสิ่งใดๆ โดย Guardrail ของปลั๊กอินจะไม่อนุญาตให้ Agent ติดตั้งซอฟต์แวร์โดยไม่ได้รับความยินยอมจากคุณ อนุมัติการติดตั้ง Antigravity จะติดตั้ง cm และเรียกใช้การตรวจสอบอีกครั้ง เอาต์พุตจะคล้ายกับตัวอย่างต่อไปนี้
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
ตั้งค่า CodeMender สำหรับ Juice Shop
CodeMender จะตรวจสอบแพตช์ที่เขียนขึ้นโดยการเรียกใช้คำสั่งบิลด์ ใน Antigravity ให้ป้อนข้อมูลต่อไปนี้
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity จะเริ่มต้น CodeMender, ตั้งค่าคำสั่งบิลด์ และตรวจสอบการกำหนดค่า ขยายเอาต์พุตจากคำสั่งด้วย Ctrl+O เพื่อดูรายละเอียดที่คล้ายกับตัวอย่างนี้
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
คำเตือน 2 รายการที่คาดไว้คือ ไคลเอ็นต์นี้ไม่รองรับการตรวจสอบการเชื่อมต่อ และ CodeMender จะสร้างฐานข้อมูลสถานะในการสแกนครั้งแรก Antigravity อาจตั้งค่า build.command เป็น "npm run build:server" โดยตรง (เนื่องจาก npm จะเดินขึ้นไปเพื่อค้นหา package.json) หรือใส่คำนำหน้าด้วย cd "$(git rev-parse --show-toplevel)" && เพื่อให้คำสั่งที่ต้องใช้รูทที่เก็บทำงานจากไดเรกทอรีที่ถูกต้อง นอกจากนี้ ปลั๊กอินยังเพิ่ม .codemender/ ลงใน .git/info/exclude ด้วย เพื่อไม่ให้ไฟล์ในเครื่องของ CodeMender ไปอยู่ในคอมมิตของคุณ
จากนั้น Antigravity จะเรียกใช้คำสั่งบิลด์ในแซนด์บ็อกซ์ของ CodeMender ในลักษณะเดียวกับที่ CodeMender ตรวจสอบการแก้ไข เพื่อให้คุณทราบก่อนการแก้ไขครั้งแรกว่าการตรวจสอบจะทำงานได้ การตรวจสอบนี้ไม่ใช้โทเค็น Gemini ใดๆ เอาต์พุตจะมีลักษณะคล้ายกับตัวอย่างต่อไปนี้
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
ในแซนด์บ็อกซ์ บิลด์จะไม่มีสิทธิ์เข้าถึงเครือข่ายและเขียนได้เฉพาะภายในที่เก็บของคุณเท่านั้น นอกจากนี้ Sandbox ยังบล็อกไฟล์ .npmrc ของ Juice Shop (ไฟล์การตั้งค่า npm สามารถเก็บโทเค็นรีจิสทรีได้) และ ftp/encrypt.pyc (ไฟล์ Python ที่คอมไพล์แล้วจากชาเลนจ์หนึ่งของ Juice Shop) บิลด์ไม่จำเป็นต้องใช้ไฟล์เหล่านั้น จึงดำเนินการสำเร็จ หากบิลด์ไม่สำเร็จที่นี่ ให้แก้ไขสาเหตุก่อนขอให้ CodeMender แก้ไข เช่น โดยการติดตั้งทรัพยากร Dependency ที่ขาดหายไปก่อน เนื่องจากบิลด์ไม่สามารถดาวน์โหลดอะไรในแซนด์บ็อกซ์ได้
3. Vibe Code ผู้ช่วยทีมสนับสนุนที่เป็น AI
ตอนนี้ให้สร้างฟีเจอร์ในแบบที่นักพัฒนาซอฟต์แวร์หลายคนทำกันในปัจจุบัน นั่นคืออธิบายฟีเจอร์นั้น แล้วให้ AI เขียนโค้ดให้
อธิบายฟีเจอร์
ใน Antigravity ให้ป้อนข้อมูลต่อไปนี้
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity จะสร้าง routes/aiAssistant.ts, ติดตั้งแพ็กเกจ @google/genai และต่อเชื่อมเราเตอร์ใน server.ts
ตรวจสอบว่าคอมไพล์ได้
ในแท็บ Cloud Shell ที่ 2 ให้เรียกใช้คำสั่งต่อไปนี้
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
เอาต์พุต:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
ฟีเจอร์นี้จะคอมไพล์และทำตามที่คุณขอ ดูเหมือนว่าเสร็จแล้ว แต่อย่าเพิ่งคอมมิต
ไม่บังคับ: ใช้เวอร์ชันอ้างอิง
ผู้ช่วย AI ไม่ได้สร้างโค้ดเดียวกันทุกครั้ง หาก Antigravity เขียนโค้ดที่แตกต่างออกไป เช่น โค้ดที่ใช้การค้นหาที่มีพารามิเตอร์อยู่แล้ว ผลการค้นพบของ CodeMender ในขั้นตอนถัดไปอาจแตกต่างจาก Codelab นี้ หากต้องการติดตามอย่างใกล้ชิดยิ่งขึ้น ให้แทนที่เวอร์ชันของคุณด้วยเวอร์ชันอ้างอิง ในแท็บที่ 2 ให้เรียกใช้คำสั่งต่อไปนี้
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
ตรวจสอบว่าเวอร์ชันอ้างอิงถูกต้อง โดยทำดังนี้
git status --short
grep -n "app.use('/api/assistant'" server.ts
เอาต์พุต:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
หาก git status แสดงไฟล์อื่นๆ ที่ Antigravity สร้างขึ้น ให้ลบไฟล์เหล่านั้น
4. ถาม CodeMender ก่อนคอมมิต
โปรดตรวจสอบโค้ดที่ AI สร้างขึ้นก่อนคอมมิต ใน Antigravity ให้ป้อนข้อมูลต่อไปนี้
Is this safe to commit? Check my changes with CodeMender.
Antigravity จะเรียกใช้การสแกนความแตกต่าง (cm_diff_scan.sh): CodeMender จะตรวจสอบเฉพาะสิ่งที่คุณเปลี่ยนแปลง ไม่ใช่ทั้งที่เก็บข้อมูล การสแกนจะใช้เวลา 2-3 นาที และ Antigravity จะสรุปผลลัพธ์ในการตอบกลับ (กด Ctrl+O ในคำสั่งสแกนเพื่อดูบันทึกงานแบบเต็มต่อไฟล์)
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
นี่คือสิ่งที่เกิดขึ้น
- เบื้องหลัง (จะเห็นได้หากคุณกด
Ctrl+Oเพื่อขยายขั้นตอนcm_diff_scan.sh) CodeMender ได้ตรวจสอบไฟล์ที่เปลี่ยนแปลง 3 ไฟล์ ซึ่งรวมถึงroutes/aiAssistant.tsที่ไม่ได้ติดตาม ซึ่งปลั๊กอินจะเพิ่มลงในการสแกนโดยอัตโนมัติ รวมถึงไฟล์ข้างเคียง 1 ฮ็อป 3 ไฟล์ที่ได้รับผลกระทบจากการเปลี่ยนแปลงของคุณ (app.ts,lib/utils.tsและfrontend/src/app/Services/local-backup.service.ts) - Juice Shop เต็มไปด้วยช่องโหว่โดยเจตนา แต่ CodeMender ละเว้นปัญหาที่มีอยู่ก่อนแล้ว และรายงานเฉพาะ
HIGH-severity SQL injection ที่เกิดจากการเปลี่ยนแปลงของคุณ CI Gate Failure(--fail-on=CRITICAL,HIGH) หมายถึง "อย่าเพิ่งคอมมิต" นี่คือผลการสแกน ไม่ใช่ข้อขัดข้อง และบล็อกการอ่านแซนด์บ็อกซ์ที่คาดไว้ซึ่งบันทึกไว้ระหว่างการเรียกใช้ (เช่น ไฟล์.npmrcและftp/encrypt.pycของ Juice Shop) จะไม่ส่งผลต่อผลลัพธ์
ปลั๊กอินจะเรียกใช้ CodeMender แบบไม่โต้ตอบ (ด้วย -y และ --bypass-warning เมื่อแก้ไขโค้ด) ดังนั้น CodeMender เองจะไม่ขอการยืนยัน Antigravity และขอบเขตการใช้งานของปลั๊กอินสำหรับการดำเนินการที่มีความเสี่ยงจะถามคุณแทน
5. ทำความเข้าใจสิ่งที่ AI เข้าใจผิด
ถาม Antigravity ว่าเข้าใจผิดเรื่องอะไร ใน Antigravity ให้ป้อนข้อมูลต่อไปนี้
Explain the findings and show me the vulnerable code.
การแทรก SQL ในไฟล์ใหม่ (CWE-89)
ปลายทาง /order-status จะใส่พารามิเตอร์การค้นหา orderId ลงในคำสั่ง SQL โดยตรง ดังนี้
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
รายละเอียดของ Antigravity จะติดตามขั้นตอนการปนเปื้อนดังนี้
- แหล่งที่มา (
req.query.orderId): ข้อมูลจากผู้ใช้ที่ไม่น่าเชื่อถือจากสตริงการค้นหา - การเผยแพร่ (ลิเทอรัลเทมเพลต): แทรกโดยตรงลงใน
`... '${orderId}'`โดยไม่มีการหลีก การตรวจสอบประเภท หรือการกำหนดพารามิเตอร์ - Sink (
models.sequelize.query(...)): ส่งสตริง SQL ดิบไปยัง SQLite โดยตรง
รายงานยังแสดงเวกเตอร์การโจมตี 2 รายการด้วย ได้แก่ ทุกคนสามารถส่ง GET /api/assistant/order-status?orderId=1' OR '1'='1 เพื่อแสดงผลระเบียนการนำส่งทั้งหมด หรือใช้ UNION SELECT เพื่ออ่านตารางอื่นๆ เช่น ข้อมูลเข้าสู่ระบบของผู้ใช้ใน Users
สิ่งที่การสแกนไม่ได้แจ้งว่ามีปัญหา: ไม่มีการตรวจสอบสิทธิ์ในเส้นทางใหม่
CodeMender ตรวจพบการแทรก SQL ใน routes/aiAssistant.ts และคำอธิบายการเจาะระบบของ Antigravity ยังระบุด้วยว่าผู้โจมตีที่ไม่ได้รับการตรวจสอบสิทธิ์สามารถเรียกใช้ปลายทางได้ แต่การสแกนกลับไม่ได้แจ้งว่า server.ts มีปัญหา ตรวจสอบเงินทอนที่เหลือด้วยตนเอง ในแท็บที่ 2 ให้เรียกใช้คำสั่งต่อไปนี้
cd ~/juice-shop
git diff server.ts
เอาต์พุต:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts ติดตั้ง /api/assistant แบบสาธารณะ โดยไม่มีการตรวจสอบสิทธิ์หรือการตรวจสอบบทบาท เช่น security.isAuthorized() ซึ่งแตกต่างจากปลายทางที่มีการป้องกัน เช่น /rest/basket หรือ /b2b/v2 ซึ่งจะเปิดเผยปลายทางทั้ง 2 รายการ โดยผู้โทรที่ไม่ได้รับการตรวจสอบสิทธิ์จะใช้ประโยชน์จาก /order-status ได้ และทุกคนสามารถทำให้บริษัทของคุณจ่ายเงินสำหรับการโทร Gemini ได้โดยส่งคำขอไปยัง /refund-triage
แม้ในการเรียกใช้ที่ CodeMender รายงาน server.ts เป็นเส้นทางที่ไม่มีการตรวจสอบสิทธิ์ไปยังการแทรก SQL แต่รายงานก็ไม่ได้กล่าวถึง /refund-triage โปรดอ่านความแตกต่างของการเปลี่ยนแปลงทั้งหมดเสมอ ผลการสแกนไม่ได้เป็นหลักฐานว่าโค้ดของคุณปลอดภัย
6. แก้ไขปัญหาแต่ละรายการด้วยเครื่องมือที่เหมาะสม
ปัญหาทั้ง 2 อย่างนี้ต้องได้รับการแก้ไขที่แตกต่างกัน ดังนี้
- การแทรก SQL: CodeMender รายงานปัญหานี้ ดังนั้นให้ CodeMender แก้ไข CodeMender จะเขียนแพตช์และตรวจสอบความถูกต้องด้วยคำสั่งบิลด์ จากนั้นปลั๊กอินจะตรวจสอบการแก้ไขเพื่อหาช่องโหว่ใหม่ๆ
- ไม่มีการตรวจสอบสิทธิ์: การแก้ไขเป็นไปตามรูปแบบที่
server.tsใช้อยู่แล้วสำหรับปลายทางอื่นๆ:security.isAuthorized()คุณรู้แน่ชัดว่าควรเปลี่ยนแปลงอะไรบ้าง จึงบอก Antigravity และระบบจะทำการเปลี่ยนแปลงภายในไม่กี่วินาที การแก้ไขนี้จะปกป้องปลายทางทั้ง 2 แห่ง ซึ่งรวมถึง/refund-triageที่รายงานของ CodeMender ไม่ได้กล่าวถึง
ขอให้แก้ไขทั้ง 2 อย่าง
ใน Antigravity ให้ป้อนข้อมูลต่อไปนี้
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity จะเรียกใช้ลูปการแก้ไขของ CodeMender, แก้ไข server.ts, จัดเตรียมไฟล์ทั้ง 3 ไฟล์, สแกนส่วนต่างที่จัดเตรียมไว้อีกครั้ง และพิมพ์สรุปการดำเนินการทั้ง 4 รายการ (กด Ctrl+O บนคำสั่งใดก็ได้เพื่อตรวจสอบบันทึกโดยละเอียด)
CodeMender จะแก้ไขการแทรก SQL Antigravity จะเรียกใช้ลูปการแก้ไขของปลั๊กอินสำหรับการค้นพบนั้น ซึ่งใช้เวลา 10-15 นาที การขยายเอาต์พุตการแก้ไขจะมีลักษณะคล้ายกับตัวอย่างต่อไปนี้
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
ปลั๊กอินช่วยรักษาความปลอดภัยให้งานของคุณในขณะที่ CodeMender แก้ไขปัญหาได้อย่างไร
- โดยจะคอมมิตงานที่ยังไม่ได้คอมมิตเป็นจุดตรวจสอบ เพื่อให้ CodeMender ทำงานกับโค้ดของคุณอย่างตรงจุด และการแก้ไขจะกลายเป็นคอมมิตแยกต่างหากที่ปลั๊กอินสามารถตรวจสอบได้ เมื่อใช้ CodeMender 0.17.0 ขึ้นไป ปลั๊กอินจะบอก
cm fixไม่ให้รีเซ็ตพื้นที่ทำงาน (--no-reset) ด้วย - โดยตรวจสอบบิลด์ในแซนด์บ็อกซ์ของ CodeMender อีกครั้งโดยไม่ใช้โทเค็น เพื่อไม่ให้เริ่มการแก้ไขที่ CodeMender ตรวจสอบไม่ได้
- CodeMender เขียนแพตช์ขนาดเล็กที่ส่ง
orderIdไปยัง Sequelize เป็นพารามิเตอร์แทนที่:orderIdที่เชื่อมโยง แทนที่จะใส่ไว้ในสตริง SQL - CodeMender ตรวจสอบแพตช์โดยเรียกใช้คำสั่งบิลด์ในแซนด์บ็อกซ์ โดยให้ผลลัพธ์เหมือนกับการตรวจสอบบิลด์ระหว่างการตั้งค่า จากนั้นปลั๊กอินจะเรียกใช้บิลด์อีกครั้งนอกแซนด์บ็อกซ์ก่อนที่จะคอมมิตการแก้ไข
- ปลั๊กอินตรวจสอบคอมมิตการแก้ไขเพื่อหาช่องโหว่ใหม่ๆ และไม่พบช่องโหว่ใดๆ
- เมื่อเสร็จแล้ว ปลั๊กอินจะกู้คืนการเปลี่ยนแปลงเป็นงานที่ยังไม่ได้คอมมิต ซึ่งตอนนี้รวมการแก้ไขแล้ว
Antigravity เพิ่มการตรวจสอบสิทธิ์ โดยจะเพิ่ม security.isAuthorized() ไปยังบรรทัดที่ต่อเชื่อมเราเตอร์ใน server.ts คุณจะตรวจสอบการเปลี่ยนแปลงที่แน่นอนได้ในขั้นตอนถัดไป
Antigravity จะตรวจสอบทุกอย่างอีกครั้ง ระบบจะจัดเตรียมการเปลี่ยนแปลงทั้งหมดและเรียกใช้การสแกนความแตกต่างอีกครั้ง ซึ่งใช้เวลา 2-3 นาที ดังนี้
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
ผลการค้นหาทั้ง 2 รายการหายไปแล้ว การแทรก SQL ได้รับการแก้ไขแล้ว และการตรวจสอบทุกอย่างที่คุณกำลังจะคอมมิต รวมถึงการตรวจสอบสิทธิ์ใหม่ ไม่พบผลการค้นหาใดๆ
ตรวจสอบการเปลี่ยนแปลง
ไม่มีอะไรบล็อกการคอมมิตอีกต่อไป แต่คุณยังคงเป็นผู้คอมมิต ในแท็บที่ 2 ให้เรียกใช้ Unit Test ของเซิร์ฟเวอร์โดยทำดังนี้
cd ~/juice-shop
npm run test:server
ส่วนท้ายของเอาต์พุตจะมีลักษณะคล้ายกับตัวอย่างต่อไปนี้
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
จากนั้นตรวจสอบวิธีการติดตั้งฟีเจอร์ในปัจจุบัน ดังนี้
git diff --staged server.ts
เอาต์พุต:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. ดำเนินการอย่างมั่นใจด้วยตาข่ายนิรภัย
ไม่มีอะไรบล็อกการเปลี่ยนแปลงของคุณอีกต่อไป คอมมิตไฟล์ และตรวจสอบว่าคอมมิตในอนาคตทั้งหมดได้รับการตรวจสอบด้วย ใน Antigravity ให้ป้อนข้อมูลต่อไปนี้
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
ฮุกจะเปลี่ยนวิธีการทำงานของคอมมิตในอนาคตทุกรายการในที่เก็บ ดังนั้น Guardrail ของปลั๊กอินจึงทำให้ Antigravity ขอสิทธิ์จากคุณก่อน โดยคำขอจะอธิบายเหตุผลดังนี้
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
อนุมัติ Antigravity จะติดตั้งฮุกและคอมมิตการเปลี่ยนแปลงของคุณ เอาต์พุตจะมีลักษณะคล้ายกับตัวอย่างต่อไปนี้
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
การคอมมิตใช้เวลาไม่ถึง 1 วินาที Hook เห็นว่าการเปลี่ยนแปลงที่จัดเตรียมไว้เหล่านี้ผ่านการสแกนความแตกต่างแล้ว จึงไม่ได้สแกนอีก นับจากนี้ไป ทุกคอมมิตที่มีการเปลี่ยนแปลงแหล่งที่มาในที่เก็บนี้จะได้รับการตรวจสอบก่อน และคอมมิตที่มีการค้นพบที่บล็อกจะยังคงถูกบล็อกจนกว่าคุณจะแก้ไข
8. ดูค่าใช้จ่ายด้านความปลอดภัย
ใน Antigravity ให้ป้อนข้อมูลต่อไปนี้
How much did CodeMender cost me? Show the token usage.
Antigravity ทำงาน cm stats (คำขอ 24 รายการในแบบสำรวจ 171 รายการใน 23 นาที 46 วินาที) รายละเอียดจะมีลักษณะคล้ายกับตัวอย่างต่อไปนี้
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
หากต้องการแปลงโทเค็นเป็นดอลลาร์ ให้ใช้ราคาของ Gemini สำหรับโมเดลที่ CodeMender ใช้ ซึ่งการสแกนครั้งแรกของคุณระบุชื่อไว้ว่า Gemini 3.8 Flash (มาตรฐาน ทั่วโลก) อินพุตที่แคชไว้จะมีค่าใช้จ่ายเป็น 1 ใน 10 ของราคาอินพุตปกติ และระบบจะเรียกเก็บเงินโทเค็นการคิดเป็นเอาต์พุต ดังนี้
ราคาต่อ 1 ล้านโทเค็น | อินพุต | อินพุตที่แคชไว้ | เอาต์พุต (รวมถึงการคิด) |
จนถึงวันที่ 31 ธันวาคม 2026 | US$0.75 | US$0.075 | US$3.75 |
ตั้งแต่วันที่ 1 มกราคม 2027 | US$1.50 | US$0.15 | US$7.50 |
สำหรับการวิ่งข้างต้น จะได้ผลลัพธ์ดังนี้
คำสั่ง | อินพุตที่ไม่ได้แคช | อินพุตที่แคชไว้ | เอาต์พุตและการคิด | จนถึงวันที่ 31 ธ.ค. 2026 | ตั้งแต่วันที่ 1 ม.ค. 2027 |
| 716,224 | 1,813,096 | 94,944 | US$1.03 | US$2.06 |
| 146,567 | 493,851 | 8,515 | US$0.18 | US$0.36 |
รวม | 862,791 | 2,306,947 | 103,459 | US$1.21 | US$2.42 |
ตัวเลขเหล่านี้ครอบคลุมเฉพาะ CodeMender เท่านั้น คำขอ Gemini ของ Antigravity เองก็ทำงานในโปรเจ็กต์ที่อยู่ในระบบคลาวด์ของ Google ด้วย และ cm stats จะไม่นับคำขอเหล่านั้น
ความหมายที่แท้จริง
- การตรวจสอบการเปลี่ยนแปลงทุกครั้งมีค่าใช้จ่ายต่ำ: การสแกนความแตกต่าง 3 ครั้ง (การตรวจสอบครั้งแรก การตรวจสอบคอมมิตการแก้ไขของลูป และการตรวจสอบซ้ำที่จัดเตรียมไว้) มีค่าใช้จ่ายรวมกันประมาณ US$1.03
- จำนวนโทเค็นไม่ใช่ต้นทุน:
cm fixใช้โทเค็นเกือบ 649,000 รายการ และ 77% ของโทเค็นอินพุตได้รับการแคชไว้ ดังนั้นการแก้ไขที่ตรวจสอบแล้วจึงมีค่าใช้จ่ายประมาณ US$0.18 - ตาข่ายนิรภัยไม่มีค่าใช้จ่ายเมื่อสามารถใช้การสแกนซ้ำได้: Hook ใช้การสแกนครั้งล่าสุดซ้ำ ดังนั้นการคอมมิตจึงไม่มีค่าใช้จ่าย
9. ล้างข้อมูล
นำฮุก Pre-commit ออก
ใน Antigravity ให้ป้อนข้อมูลต่อไปนี้
Uninstall the CodeMender pre-commit hook.
เอาต์พุต:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
ออกจากเซสชัน Antigravity
ออกจาก Antigravity โดยป้อน /exit (หรือกด Ctrl+D Ctrl+D) เพื่อกลับไปยัง Bash Shell
/exit
ลบสำเนาที่ใช้งานอยู่ของ Juice Shop
ลบที่เก็บในเทอร์มินัล การดำเนินการนี้จะลบสถานะและบันทึกในเครื่องของ CodeMender ด้วย ซึ่งจัดเก็บไว้ในไดเรกทอรี .codemender/ ของที่เก็บ ดังนี้
cd ~
rm -rf ~/juice-shop
หรือจะนำ CodeMender CLI ออก หยุด Antigravity ไม่ให้ลงชื่อเข้าใช้ด้วยข้อมูลรับรองเริ่มต้นของแอปพลิเคชัน และเพิกถอนข้อมูลเข้าสู่ระบบดังกล่าวก็ได้ โดยทำดังนี้
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. ขอแสดงความยินดี
ยินดีด้วย คุณได้ทำส่วนที่ 3 เสร็จสมบูรณ์แล้ว และเชี่ยวชาญในไตรภาค DevSecOps ด้วย CodeMender ทั้งหมด
ไตรภาคนี้ครอบคลุม 3 ลูปของการพัฒนาที่ปลอดภัย ได้แก่
- ส่วนที่ 1: วงจรการพัฒนาภายในของนักพัฒนาซอฟต์แวร์: การตรวจสอบที่เก็บข้อมูลในเครื่องแบบอินเทอร์แอกทีฟและการยืนยันแพตช์ด้วย CodeMender CLI (
cm find,cm verifyและcm fix) - ส่วนที่ 2: ลูปภายนอกของไปป์ไลน์ CI/CD: การสแกนความปลอดภัยอย่างต่อเนื่องแบบอัตโนมัติ, การผสานรวม GitHub Actions, Workload Identity Federation (WIF) ของ Google Cloud แบบไม่ใช้คีย์ และ Pull Request ที่แก้ไขตัวเองได้
- ส่วนที่ 3: วงจรการเขียนโค้ดแบบ Vibe Coding ที่มาพร้อม AI (Codelab นี้): ตรวจสอบการเปลี่ยนแปลงที่ AI สร้างขึ้นก่อนคอมมิต แก้ไขสิ่งที่พบแต่ละรายการด้วยเครื่องมือที่เหมาะสม และตรวจสอบการคอมมิตทุกครั้งผ่านการสนทนากับ Antigravity
สิ่งที่คุณได้พูดถึงไปแล้ว
- ตรวจสอบก่อนคอมมิต: CodeMender ตรวจสอบเฉพาะการเปลี่ยนแปลงของคุณ ซึ่งรวมถึงไฟล์ใหม่ และตรวจพบการแทรก SQL ที่ AI แนะนำ
- ตรวจสอบนอกเหนือจากการสแกน: คุณอ่านความแตกต่างด้วยตนเองและพบว่าการตรวจสอบสิทธิ์ที่ขาดหายไปทำให้เกิดช่องโหว่มากกว่าการแทรก SQL เนื่องจากเครื่องมือสแกนที่ใช้ AI ไม่ได้รายงานปัญหาทุกอย่างในการเรียกใช้ทุกครั้ง
- เครื่องมือที่เหมาะสมสำหรับการแก้ไขแต่ละรายการ: CodeMender เขียนและตรวจสอบการแก้ไขสำหรับการแทรก SQL Antigravity ได้เพิ่มการตรวจสอบการตรวจสอบสิทธิ์ที่คุณขอด้วยมิดเดิลแวร์
security.isAuthorized()ของ Juice Shop เอง - การป้องกันที่ถามก่อน: ปลั๊กอินทำให้ Antigravity ถามก่อนที่จะติดตั้ง CodeMender CLI และฮุกก่อนคอมมิต นอกจากนี้ ยังตรวจสอบบิลด์ของคุณในแซนด์บ็อกซ์ของ CodeMender ก่อนที่การแก้ไขจะใช้โทเค็น และปกป้องงานที่ยังไม่ได้คอมมิตขณะที่ CodeMender แก้ไขโค้ด
- ตาข่ายนิรภัยสำหรับทุกคอมมิต: ฮุกก่อนคอมมิตจะตรวจสอบคอมมิตในอนาคตแต่ละรายการ และนำการสแกนที่ผ่านแล้วกลับมาใช้ซ้ำ
- การตระหนักถึงค่าใช้จ่าย: ขั้นตอนของ CodeMender มีค่าใช้จ่ายประมาณ$1.21 (ประมาณ$2.42 หลังจากราคาช่วงแนะนำสิ้นสุดลง)
การเปลี่ยนแปลงแนวคิดของนักพัฒนาแอป
Vibe Coding ที่ไม่ได้เลือก | Vibe Coding ด้วย CodeMender |
คอมมิตเมื่อคอมไพล์: หวังว่า AI จะเขียนโค้ดที่ปลอดภัย | ตรวจสอบก่อนคอมมิต: การสแกนความแตกต่างเฉพาะการเปลี่ยนแปลงของคุณใช้เวลาเพียงไม่กี่นาที |
ตรวจสอบเฉพาะสิ่งที่เครื่องมือสแกนแจ้งว่ามีปัญหา: พลาดสิ่งที่ AI ไม่ได้ระบุ เช่น การตรวจสอบการตรวจสอบสิทธิ์ที่ขาดหายไปในไฟล์อื่น | ตรวจสอบการเปลี่ยนแปลงทั้งหมด: CodeMender จะตรวจสอบไฟล์ที่เปลี่ยนแปลงทุกไฟล์และไฟล์ที่ได้รับผลกระทบจากการเปลี่ยนแปลง และคุณยังคงอ่านความแตกต่างได้ เนื่องจากเครื่องมือสแกนอาจพลาดช่องโหว่ |
แก้ไขทุกอย่างด้วยตนเองหรือไม่แก้ไขเลย: ใช้เวลาในการแก้ไขที่เครื่องมือสามารถตรวจสอบได้ | ใช้เครื่องมือที่เหมาะสมสำหรับการแก้ไขแต่ละรายการ: แพตช์ที่ตรวจสอบแล้วโดย CodeMender สำหรับผลการค้นหาที่รายงาน การเปลี่ยนแปลงที่แม่นยำโดย Antigravity สำหรับช่องโหว่ที่คุณพบ |
พึ่งพาความจำ: ลืมตรวจสอบการเปลี่ยนแปลงครั้งถัดไป | ให้ฮุกจดจำ: ระบบจะตรวจสอบคอมมิตทุกรายการโดยไม่ต้องสแกนการเปลี่ยนแปลงเดียวกัน 2 ครั้ง |
ขั้นตอนถัดไป
- ดูข้อมูลเกี่ยวกับ CodeMender CLI ที่อยู่เบื้องหลังปลั๊กอินในส่วนที่ 1: รักษาความปลอดภัยให้แอปพลิเคชันด้วย CodeMender (
cm find,cm verifyและcm fixใน OWASP Juice Shop) - ตรวจสอบ Pull Request ทุกรายการด้วยการตรวจสอบเดียวกันในส่วนที่ 2: รักษาความปลอดภัยไปป์ไลน์ CI/CD ด้วย CodeMender (GitHub Actions, WIF และ SARIF)
- สำรวจเอกสารประกอบของ Google Cloud CodeMender
- ตรวจสอบที่เก็บ GitHub ของปลั๊กอิน codemender-security
- ติดตั้งปลั๊กอิน
codemender-securityในการตั้งค่า Antigravity ของคุณเอง และตรวจสอบการเปลี่ยนแปลงที่ AI สร้างขึ้นก่อนที่จะคอมมิต