

1. Başlamadan önce
CodeMender ile DevSecOps Üçlemesi'nin 3. bölümüne hoş geldiniz:
- 1. Bölüm: CodeMender ile Uygulamanızın Güvenliğini Sağlama (OWASP Juice Shop'ta geliştirici iç döngüsü denetimi).
- 2. Bölüm: CodeMender ile CI/CD Ardışık Düzeninizin Güvenliğini Sağlama (GitHub Actions, WIF ve SARIF ile dış döngü ardışık düzen otomasyonu).
- 3. Bölüm (Bu Codelab): CodeMender ve Antigravity ile Sezgisel Kodlanmış Uygulamaların Güvenliğini Sağlama (LLM tarafından oluşturulan tam yığın özellikler için yapay zeka destekli güvenlik döngüsü).
Hikaye
Ürün müdürünüz, OWASP Juice Shop için Gemini destekli bir müşteri destek asistanı prototipi istiyor ve bunu bugün teslim etmenizi bekliyor. Özelliği Antigravity'ye (
agy
) ve birkaç dakika sonra derlenir. Tamamlanmış gibi görünüyor.
Ancak yapay zeka kod yazma asistanları, güvenli kod için değil, çalışan kod için optimizasyon yapar. İstediğiniz şeyi yaparlar ve istemediğiniz şeyleri nadiren eklerler. Bu nedenle, değişiklikleri uygulamadan önce Antigravity'den CodeMender ile değişikliğinizi kontrol etmesini istersiniz. Bu codelab'de bu hikaye ele alınmaktadır:
- Antigravity ile özelliği sezgisel olarak kodlarsınız.
- CodeMender yalnızca değiştirdiğiniz kısımları kontrol eder ve yeni rotada SQL yerleştirme işlemiyle ilgili kaydetmeyi engeller.
- Farkı kendiniz inceliyor ve taramanın işaretlemediği bir şey buluyorsunuz: Yeni rotada kimlik doğrulama olmadığından, ücretli Gemini çağrıları da dahil olmak üzere her iki uç nokta da herkese açık.
- CodeMender, SQL yerleştirme için düzeltmeyi yazar ve doğrular. Antigravity, kimlik doğrulamayı ekler.
- Siz commit işlemini yaparsınız ve bir pre-commit kancası, gelecekteki her commit işleminin kontrol edilmesini sağlar.
- CodeMender adımlarının maliyetini görürsünüz.
Güvenlik araçlarını hiçbir zaman manuel olarak çalıştırmazsınız. Antigravity, açık kaynak codemender-security kullanır.
eklentisini kullanır:
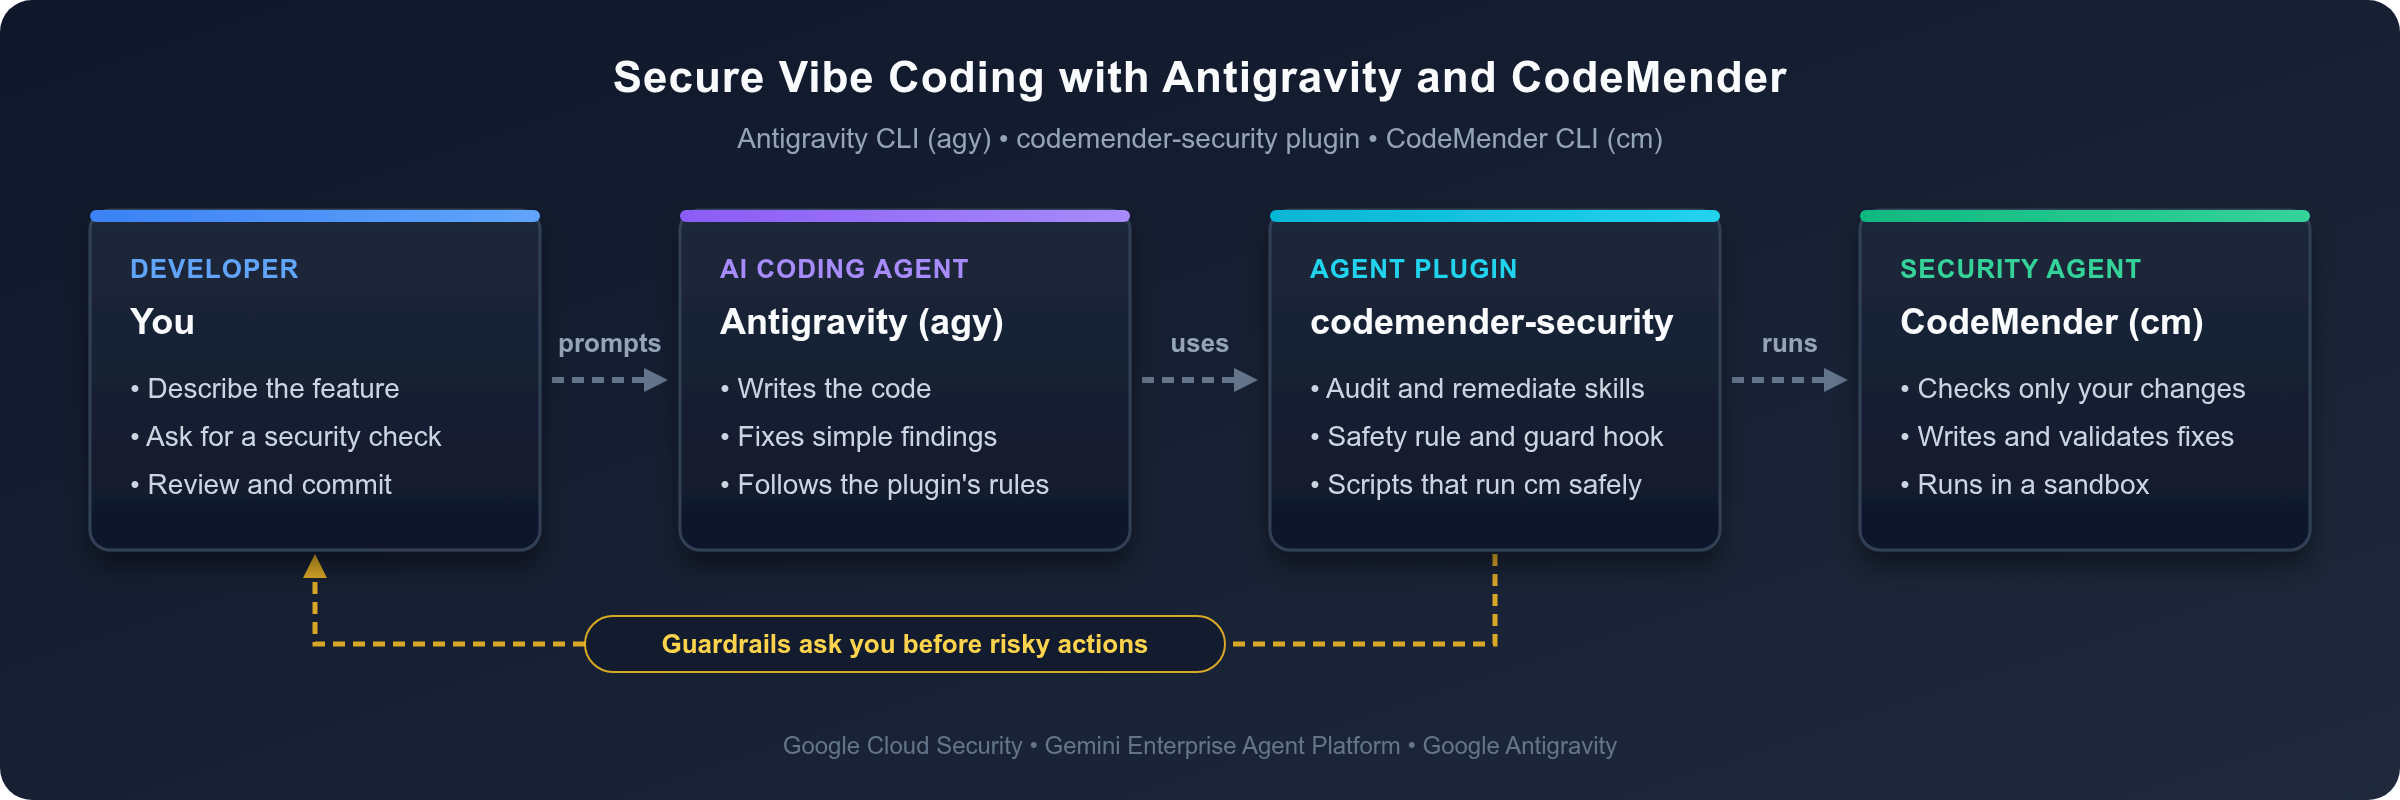
Eklentinin güvenlik önlemleri, Antigravity'nin yazılım yükleme veya commit'lerinizin işleyiş şeklini değiştirme gibi riskli işlemlerden önce size sormasını da sağlar.
Ön koşullar
- Node.js, Express ve TypeScript hakkında temel bilgi sahibi olmak
- OWASP Top 10 gibi yaygın web güvenlik açıkları hakkında temel düzeyde bilgi sahibi olmak.
- Faturalandırmanın etkin olduğu ve CodeMender'a erişimi olan bir Google Cloud projesi.
Öğrenecekleriniz
- Antigravity CLI'yı (
agy)codemender-securityeklentisiyle donatma - Yeni dosyalar da dahil olmak üzere yalnızca değiştirdiğiniz öğeleri, kaydetmeden önce kontrol etme
- Tarama sonrasında tüm değişikliği incelemeniz gerekir. Yapay zeka kullanan bir tarayıcı, bir bulguyu gözden kaçırabilir.
- Hangi sorunları kimin düzelteceğine karar verme: CodeMender, bildirdiği bulguları doğrulanmış düzeltmelerle düzeltir. Antigravity ise belirttiğiniz değişiklikleri yapar.
- Önceden işleme kancası, aynı değişikliği iki kez taramadan gelecekteki her işlemenin kontrol edilmesini nasıl sağlar?
- CodeMender'ın jeton kullanımını okuma ve maliyetini tahmin etme
İhtiyacınız olanlar
- Google Chrome gibi bir web tarayıcısı.
gcloud,git, Node.js ve Antigravity CLI (agy) içeren Google Cloud Shell.
Bu codelab, CodeMender CLI 0.22.0, codemender-security eklentisinin 1.8.0 sürümü, OWASP Juice Shop v20.3.0 ve Node.js 22, 24 ve 26 ile test edilmiştir. Diğer sürümlerde çıktınız farklı olabilir.
Bu codelab'i takip etme
- İstemler: Antigravity'de şunu girin: ifadesinden sonraki bloklar istemlerdir. Bunları Antigravity istemine yazın.
- Komutlar: Yazdığınız diğer bloklar kabuk komutlarıdır. Bu komutları Cloud Shell'de çalıştırın: Antigravity'yi başlatana kadar ilk sekmenizde, ardından ikinci sekmede.
- Çıkış: Çıkış veya Çıkış şuna benzer ifadelerinden sonraki bloklar, ne beklemeniz gerektiğini gösterir. Antigravity'de komut çıkışı varsayılan olarak daraltılır (komutu genişletmek için
Ctrl+Otuşuna basın) ve Antigravity, yanıtında sonucu özetler. Bulgu kimlikleriniz, zamanlamalarınız ve jeton sayılarınız farklıdır. Bu nedenle CodeMender'ın bulguları da farklı olabilir. - İnsan müdahalesi gerektiren adımlar: Temsilci, tarayıcınızda Google Cloud'da oturum açamaz, Antigravity'nin ilk çalıştırma istemlerini yanıtlayamaz veya eklentinin CodeMender CLI'yı ve önceden onaylama kancasını yükleme isteklerini onaylayamaz. Bunları kendiniz yapın.
2. CodeMender eklentisiyle Antigravity'yi kurma
Bu adımda Cloud Shell'i hazırlar, eklentiyi yükler, Juice Shop kodunu alır ve Antigravity'nin CodeMender'ı kurmasını sağlarsınız.
Google Cloud Shell'i açma ve kimlik bilgilerini yapılandırma
Tarayıcınızı açıp Google Cloud Shell'e gidin.
Etkin Google Cloud projenizi onaylayın:
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
Proje kimliği boşsa PROJECT_ID yerine proje kimliğinizi yazarak gcloud config set project PROJECT_ID komutunu çalıştırın ve ardından iki komutu tekrar çalıştırın.
Gerekli Gemini Enterprise Agent Platform ve Resource Manager API'lerini etkinleştirin:
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
Google Cloud Uygulama Varsayılan Kimlik Bilgileri (ADC) ile ortamınızın kimliğini doğrulayın:
gcloud auth application-default login
İzin vermek ve kimlik doğrulama akışını tamamlamak için ekrandaki tarayıcı bağlantısını takip edin.
CodeMender eklentisini Antigravity'ye yükleme
Antigravity CLI ile codemender-security eklentisini yükleyin:
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
Çıkış şuna benzer:
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
Eklenti, Antigravity'ye CodeMender ile kodları denetlemeyi ve düzeltmeyi öğreten iki beceri, her zaman açık bir güvenlik kuralı ve Antigravity çalıştırmadan önce her kabuk komutunu kontrol eden bir kanca ekler. Eklentinin etkinleştirildiğinden emin olun:
agy plugin list
Çıkış şuna benzer:
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
OWASP Juice Shop kodunu alma
1. ve 2. bölümlerdeki Node.js ve TypeScript uygulaması olan OWASP Juice Shop'u kullanacaksınız.
Bu codelab'in test edildiği Juice Shop sürümünü klonlayın ve çalışmanız için bir dal oluşturun:
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop, Node.js 22 ila 26 sürümlerini destekler. Sürümünüzü kontrol etme:
node --version
Cloud Shell'de çıkış aşağıdakine benzer:
v26.13.0
Sürümünüz 22'den eskiyse Node.js 22'yi yükleyin ve yeni sekmeler için varsayılan sürüm olarak ayarlayın:
nvm install 22
nvm alias default 22
Sunucu bağımlılıklarını yükleyin ve sunucuyu derleyin. --ignore-scripts işareti, bu codelab'de ihtiyacınız olmayan Angular ön uç derlemesini atlar:
npm install --ignore-scripts && npm run build:server
Çıkış, aşağıdakilere benzer satırlarla biter. npm warn deprecated mesajlarını ve npm audit özetini yoksayabilirsiniz. Bunlar Juice Shop'un bağımlılıklarıyla ilgilidir ve bu codelab, eklediğiniz koda odaklanır.
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
CodeMender kodunuzu değiştirmeden önce eklenti, çalışmanızı bir kontrol noktası olarak kaydeder. Böylece hiçbir şey kaybolmaz ve bu codelab'in sonunda özelliğinizi kaydedersiniz. Her iki commit için de bir Git kimliği gerekir. Bu depo için bir tane ayarlayın:
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
Antigravity'yi başlatma
Eklentinin yükleyicisi, CodeMender CLI'yı (cm) ~/.local/bin dizinine yerleştirir (bu dizin PATH değişkeninizde yer alıyorsa). Antigravity, AGY_ADC_AUTH true olduğunda gcloud auth application-default login ile oluşturduğunuz Uygulama Varsayılan Kimlik Bilgileri ile oturum açabilir (Uygulama Varsayılan Kimlik Bilgileri'ni (ADC) ayarlama bölümüne bakın). Hem bu sekme için hem de yeni sekmeler ve yeniden bağlantılar için ~/.bashrc içinde ayarlayın, ardından Antigravity'yi depodan başlatın:
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity, Uygulama Varsayılan Kimlik Bilgilerinizle oturum açar ve Google Cloud projenizde Gemini'ı kullanır. Bu nedenle, Google Hesabınızla oturum açmanızı istemez.
agy uygulamasını ilk kez başlattığınızda aşağıdakine benzer bir karşılama ekranı gösterilir:
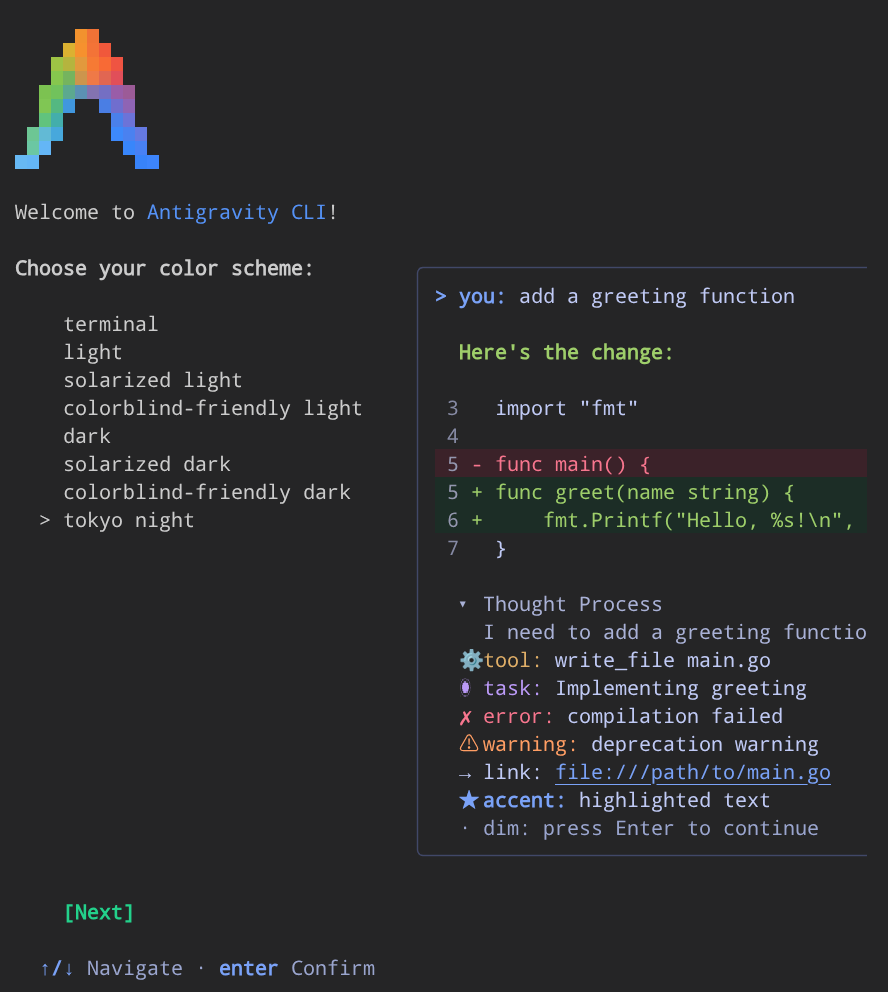
İlk çalıştırma istemlerini tamamlayın:
- Yukarı ve aşağı ok tuşlarıyla tercih ettiğiniz renk şemasını seçip Enter tuşuna basın.
- İstendiğinde kullanım şartlarını kabul edin.
- İstenirse mevcut çalışma alanı dizinine (
~/juice-shop) güvendiğinizi onaylayın.
Bu codelab'in geri kalanındaki istemleri Antigravity istemine girin. İkinci bir Cloud Shell sekmesinde kabuk komutları çalıştırma
Ortamı kontrol edin
Antigravity'de şunları girin:
Check that the CodeMender plugin and its environment are ready.
Antigravity, eklentinin ortam kontrolünü çalıştırır. Yeni bir Cloud Shell'de CodeMender CLI henüz yüklü olmadığından çıkış aşağıdakine benzer:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity, herhangi bir şey indirmeden önce izninizi ister. Eklentinin güvenlik önlemleri, temsilcinin izniniz olmadan yazılım yüklemesine izin vermez. Yüklemeyi onaylayın. Antigravity, cm paketini yükler ve kontrolü tekrar çalıştırır. Çıkış şuna benzer:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
Juice Shop için CodeMender'ı ayarlama
CodeMender, yazdığı yamaları bir derleme komutu çalıştırarak doğrular. Antigravity'de şunları girin:
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity, CodeMender'ı başlatır, derleme komutunu ayarlar ve yapılandırmayı kontrol eder. Şuna benzer ayrıntıları görmek için komut çıkışını Ctrl+O ile genişletin:
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
İki uyarı bekleniyor: Bu istemci, bağlantı kontrolünü desteklemiyor ve CodeMender, ilk taramada durum veritabanını oluşturuyor. Antigravity, build.command değerini doğrudan "npm run build:server" olarak ayarlayabilir (npm, package.json değerini bulmak için yukarı doğru ilerlediğinden) veya depo kökünü gerektiren komutların doğru dizinden çalıştırılması için bu değeri cd "$(git rev-parse --show-toplevel)" && ile ön ekleyebilir. Eklenti, .git/info/exclude dosyasına .codemender/ ifadesini de ekler. Böylece CodeMender'ın yerel dosyaları hiçbir zaman commit'lerinize dahil edilmez.
Antigravity, derleme komutunuzu CodeMender'ın korumalı alanında çalıştırır. Bu, CodeMender'ın düzeltmelerini doğrulama yöntemiyle aynıdır. Böylece, ilk düzeltmeden önce doğrulamanın çalışabileceğini bilirsiniz. Bu kontrol için Gemini jetonu kullanılmaz. Çıkış şuna benzer:
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
Korumalı alanda, derlemenin ağ erişimi yoktur ve yalnızca deponuzun içine yazabilir. Korumalı alan, Juice Shop'un .npmrc dosyasını (npm ayar dosyaları kayıt jetonları içerebilir) ve ftp/encrypt.pyc dosyasını (Juice Shop'un yarışmalarından birinin derlenmiş Python dosyası) da engelledi. Derleme için bu dosyalara gerek olmadığından işlem başarılı olur. Derlemeniz bu aşamada başarısız olursa CodeMender'dan düzeltme istemeden önce sorunu giderin. Örneğin, eksik bağımlılıkları önce yükleyin. Derleme, korumalı alanda herhangi bir şey indiremez.
3. Yapay zeka destek asistanını sezgisel olarak kodlama
Şimdi, günümüzde birçok geliştiricinin yaptığı gibi özelliği oluşturun: Özelliği açıklayın ve yapay zekanın yazmasını sağlayın.
Özelliği açıklayın
Antigravity'de şunları girin:
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity, routes/aiAssistant.ts dizinini oluşturur, @google/genai paketini yükler ve yönlendiriciyi server.ts dizinine bağlar.
Derlendiğinden emin olun.
İkinci Cloud Shell sekmenizde şu komutu çalıştırın:
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
Çıkış:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
Özellik derlenir ve istediğiniz işlemi yapar. Tamamlanmış gibi görünüyor ancak henüz kaydetmeyin.
İsteğe bağlı: Referans sürümü kullanma
Yapay zeka asistanları her seferinde aynı kodu oluşturmaz. Antigravity farklı bir kod (ör. parametreleştirilmiş sorgu kullanan bir kod) yazdıysa CodeMender'ın sonraki adımlardaki bulguları bu codelab'den farklı olabilir. Daha yakından takip etmek için kendi sürümünüzü referans sürümle değiştirin. İkinci sekmenizde şu komutu çalıştırın:
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
Referans sürümün mevcut olup olmadığını kontrol edin:
git status --short
grep -n "app.use('/api/assistant'" server.ts
Çıkış:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
git status, Antigravity tarafından oluşturulan başka dosyalar listeliyorsa bunları silin.
4. Kodunuzu göndermeden önce CodeMender'a danışın
Yapay zekayla üretilen kodu kaydetmeden önce kontrol edin. Antigravity'de şunları girin:
Is this safe to commit? Check my changes with CodeMender.
Antigravity, fark taraması (cm_diff_scan.sh) çalıştırır: CodeMender, deponun tamamını değil, yalnızca değiştirdiğiniz kısımları kontrol eder. Tarama birkaç dakika sürer ve Antigravity, sonucu yanıtında özetler (dosya başına tam iş günlüğünü görüntülemek için tarama komutunda Ctrl+O tuşuna basın):
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
Süreç şu şekilde işler:
- CodeMender, arka planda (
Ctrl+Otuşuna basarakcm_diff_scan.shadımını genişlettiğinizde görünür) eklentinin taramaya otomatik olarak eklediği takip edilmeyenroutes/aiAssistant.tsdahil olmak üzere değiştirilen üç dosyanızı ve yaptığınız değişiklikten etkilenen üç adet 1 atlamalı komşu dosyayı (app.ts,lib/utils.tsvefrontend/src/app/Services/local-backup.service.ts) kontrol etti. - Juice Shop, kasıtlı olarak güvenlik açıklarıyla doludur ancak CodeMender, önceden var olan sorunları yok saydı ve yalnızca değişikliğinizle ortaya çıkan
HIGHönem derecesine sahip SQL yerleştirme sorununu bildirdi. CI Gate Failure(--fail-on=CRITICAL,HIGH) "henüz kaydetme" anlamına gelir. Bu bir kilitlenme değil, tarama sonucudur ve çalıştırma sırasında günlüğe kaydedilen beklenen korumalı alan okuma blokları (ör. Juice Shop'un.npmrcveftp/encrypt.pycdosyaları) sonucu etkilemez.
Eklenti, CodeMender'ı etkileşimli olmayan bir şekilde çalıştırır (-y ile ve kodu düzelttiğinde --bypass-warning ile). Bu nedenle CodeMender onay istemez. Antigravity ve eklentinin riskli işlemler için uyguladığı önlemler, bunun yerine sizden onay ister.
5. Yapay zekanın nerede hata yaptığını anlama
Antigravity'ye nerede hata yaptığını sorun. Antigravity'de şunları girin:
Explain the findings and show me the vulnerable code.
Yeni dosyada SQL yerleştirme (CWE-89)
/order-status uç noktası, orderId sorgu parametresini doğrudan bir SQL ifadesine yerleştirir:
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
Antigravity'nin dökümü, bozulma akışını izler:
- Kaynak (
req.query.orderId): Sorgu dizesinden güvenilmeyen kullanıcı girişi. - Yayılma (şablon değişmezi): Kaçış, tür doğrulama veya parametreleştirme olmadan doğrudan
`... '${orderId}'`içine eklenir. - Sink (
models.sequelize.query(...)): Ham SQL dizesini doğrudan SQLite'a iletir.
Raporda ayrıca iki saldırı vektörü gösterilir: Herkes tüm teslimat kayıtlarını döndürmek için GET /api/assistant/order-status?orderId=1' OR '1'='1 gönderebilir veya Users içindeki kullanıcı kimlik bilgileri gibi diğer tabloları okumak için UNION SELECT kullanabilir.
Taramanın işaretlemediği sorun: Yeni rotada kimlik doğrulama yok
CodeMender, routes/aiAssistant.ts dosyasındaki SQL yerleştirme açığını tespit etti. Antigravity'nin açıklamasında, kimliği doğrulanmamış bir saldırganın uç noktayı çağırabileceği belirtiliyor. Ancak tarama, server.ts dosyasını işaretlemedi. Para üstünün geri kalanını kendiniz kontrol edin. İkinci sekmenizde şu komutu çalıştırın:
cd ~/juice-shop
git diff server.ts
Çıkış:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts, /rest/basket veya /b2b/v2 gibi korumalı uç noktaların aksine, security.isAuthorized() gibi kimlik doğrulama veya rol kontrolleri olmadan /api/assistant'i herkese açık olarak bağlar. Bu durumda her iki uç nokta da açıkta kalır: Kimliği doğrulanmamış bir arayan /order-status uç noktasını kötüye kullanabilir ve herkes /refund-triage uç noktasına istek göndererek şirketinize Gemini çağrıları için ödeme yaptırabilir.
CodeMender'ın SQL yerleştirme için kimliği doğrulanmamış yol olarak server.ts değerini bildirdiği çalıştırmalarda bile raporunda /refund-triage değerinden bahsedilmiyor. Değişikliğinizin tamamının farkını her zaman okuyun. Tarama sonucu, kodunuzun güvenli olduğunun kanıtı değildir.
6. Her sorunu doğru araçla düzeltme
Bu iki sorun için farklı türde düzeltmeler gerekir:
- SQL yerleştirme: CodeMender bu güvenlik açığını bildirdi. Bu nedenle, CodeMender'ın düzeltmesine izin verin. CodeMender bir yama yazar ve derleme komutunuzla doğrular. Ardından eklenti, düzeltmeyi yeni güvenlik açıkları açısından kontrol eder.
- Kimlik doğrulama eksik: Düzeltme,
server.tstarafından diğer uç noktalar için zaten kullanılan bir kalıbı izler:security.isAuthorized(). Değişikliğin tam olarak ne olması gerektiğini biliyorsunuz. Antigravity'ye söyleyin, saniyeler içinde değişikliği yapsın. Düzeltme, CodeMender'ın raporunda belirtilmeyen/refund-triagedahil olmak üzere her iki uç noktayı da korur.
Her iki düzeltmeyi de isteyin
Antigravity'de şunları girin:
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity, CodeMender'ın düzeltme döngüsünü çalıştırır, server.ts dosyasını düzenler, üç dosyayı da hazırlar, hazırlanan farkı yeniden tarar ve dört işlemin de özetini yazdırır (ayrıntılı günlükleri incelemek için herhangi bir komutta Ctrl+O tuşuna basın).
CodeMender, SQL yerleştirme sorununu düzeltir. Antigravity, bu bulgu için eklentinin düzeltme döngüsünü çalıştırır. Bu işlem 10 ila 15 dakika sürer. Düzeltme çıkışını genişlettiğinizde şuna benzer bir görünüm elde edersiniz:
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
CodeMender sorunu düzeltirken eklentinin çalışmanızı nasıl güvende tuttuğunu aşağıda görebilirsiniz:
- Onaylanmamış çalışmanızı kontrol noktası olarak onayladı. Böylece CodeMender tam olarak kodunuz üzerinde çalışır ve düzeltmesi, eklentinin kontrol edebileceği ayrı bir onay haline gelir. CodeMender 0.17.0 veya sonraki sürümlerde eklenti,
cm fixaracına çalışma alanınızı (--no-reset) sıfırlamamasını da söyler. - CodeMender'ın doğrulayamayacağı bir düzeltme başlatmaması için jeton kullanmadan derlemeyi CodeMender'ın korumalı alanında tekrar kontrol etti.
- CodeMender,
orderIddeğerini SQL dizesine eklemek yerine bağlı bir:orderIddeğiştirme parametresi olarak Sequelize'e ileten küçük bir yama yazdı. - CodeMender, korumalı alanında derleme komutunuzu çalıştırarak yamayı doğruladı. Bu işlem, kurulum sırasında derleme kontrolünüzle aynı sonucu verdi. Eklenti, düzeltmeyi uygulamadan önce derlemeyi korumalı alan dışında tekrar çalıştırdı.
- Eklenti, yeni güvenlik açıkları için düzeltme taahhüdünü kontrol etti ve herhangi bir güvenlik açığı bulamadı.
- İşlem tamamlandığında eklenti, değişikliklerinizi kaydedilmemiş çalışma olarak geri yükledi. Bu çalışmaya artık düzeltme de dahildir.
Antigravity, kimlik doğrulama işlemini ekler. server.ts içinde yönlendiriciyi bağlayan satıra security.isAuthorized() ekler. Değişikliği bir sonraki adımda inceleyebilirsiniz.
Antigravity her şeyi tekrar kontrol eder. Tüm değişiklikleri hazırlar ve başka bir fark taraması çalıştırır. Bu işlem birkaç dakika sürer:
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
Her iki bulgu da ortadan kalktı: SQL yerleştirme düzeltildi ve yeni kimlik doğrulama da dahil olmak üzere, kaydetmek üzere olduğunuz her şeyin kontrolü hiçbir bulgu bildirmiyor.
Değişikliği inceleyin
Artık kaydetme işlemini engelleyen bir şey yoktur ancak kaydetme işlemini yine de siz yaparsınız. İkinci sekmenizde sunucu birim testlerini çalıştırın:
cd ~/juice-shop
npm run test:server
Çıkışın sonu şuna benzer:
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
Ardından, özelliğin şu anda nasıl monte edildiğini inceleyin:
git diff --staged server.ts
Çıkış:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. Güvenlik ağıyla taahhütte bulunun
Değişikliğinizi engelleyen bir durum kalmadı. Bu dosyayı kaydedin ve gelecekteki her kaydın da kontrol edildiğinden emin olun. Antigravity'de şunları girin:
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
Kanca, depodaki gelecekteki tüm kayıtların çalışma şeklini değiştirir. Bu nedenle, eklentinin güvenlik önlemleri Antigravity'nin önce sizden izin istemesini sağlar. İstekte bunun nedeni açıklanıyor:
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
Onaylayın. Antigravity, kancayı yükler ve değişikliğinizi uygular. Çıkış şuna benzer:
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
İşleme bir saniyeden kısa sürdü. Kanca, bu aşamalı değişikliklerin daha önce bir fark taramasından geçtiğini gördü ve bu nedenle bunları tekrar taramadı. Artık bu depoda kaynak değişiklikleri içeren her commit önce kontrol edilir ve engelleyici bulgular içeren commit'ler siz bunları düzeltene kadar engellenir.
8. Güvenliğin size maliyetini öğrenin
Antigravity'de şunları girin:
How much did CodeMender cost me? Show the token usage.
Antigravity cm stats kez çalıştırıldı (23 dk 46 sn içinde 171 anket için 24 istek). Döküm şuna benzer:
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
Token'ları dolara dönüştürmek için CodeMender'ın kullandığı modelin Gemini fiyatlandırmasını kullanın. İlk taramanızda bu modelin adı Gemini 3.8 Flash (Standart, global) olarak belirtilir. Önbelleğe alınan giriş, normal giriş fiyatının onda birine mal olur ve düşünme token'ları çıkış olarak faturalandırılır:
1 milyon jeton başına fiyat | Giriş | Önbelleğe alınmış giriş | Çıkış (düşünme dahil) |
31 Aralık 2026'ya kadar | 0,75 ABD doları | 0,075 ABD doları | 3,75 ABD doları |
1 Ocak 2027'den itibaren | 1,50 ABD doları | 0,15 ABD doları | 7,50 ABD doları |
Yukarıdaki çalıştırma için bu değer şu şekilde hesaplanır:
Komut | Önbelleğe alınmamış giriş | Önbelleğe alınmış giriş | Çıktı ve düşünme | 31 Aralık 2026'ya kadar | 1 Ocak 2027'den itibaren |
| 716.224 | 1.813.096 | 94.944 | 1,03 ABD doları | 2,06 ABD doları |
| 146.567 | 493.851 | 8.515 | 0,18 ABD doları | 0,36 ABD doları |
Toplam | 862.791 | 2.306.947 | 103.459 | 1,21 ABD doları | 2,42 ABD doları |
Bu sayılar yalnızca CodeMender'ı kapsar. Antigravity'nin kendi Gemini istekleri de Google Cloud projenizde çalışır ve cm stats bunları saymaz.
Anlamı:
- Her değişikliği kontrol etmek ucuzdur: Üç fark taramasının (ilk kontrolünüz, döngünün düzeltme taahhüdünü kontrol etmesi ve aşamalı yeniden kontrol) toplam maliyeti yaklaşık 1, 03 ABD dolarıdır.
- Jeton sayıları maliyet değildir:
cm fixyaklaşık 649 bin jeton kullandı ve giriş jetonlarının %77'si önbelleğe alındı.Bu nedenle, doğrulanmış düzeltmenin maliyeti yaklaşık 0, 18 ABD doları oldu. - Güvenlik ağı, bir taramayı yeniden kullanabildiğinde hiçbir maliyet oluşturmaz: Kanca, son taramayı yeniden kullandığı için commit ücretsizdi.
9. Temizleme
Ön işleme kancasını kaldırma
Antigravity'de şunları girin:
Uninstall the CodeMender pre-commit hook.
Çıkış:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
Antigravity oturumundan çıkma
Bash kabuğunuza dönmek için /exit yazarak (veya Ctrl+D Ctrl+D tuşuna basarak) Antigravity'den çıkın:
/exit
Juice Shop çalışma kopyasını silme
Terminalinizde depoyu silin. Bu işlem, CodeMender'ın yerel durumunu ve depodaki .codemender/ dizininde saklanan günlüklerini de siler:
cd ~
rm -rf ~/juice-shop
İsteğe bağlı olarak CodeMender CLI'yı kaldırın, Antigravity'nin Uygulama Varsayılan Kimlik Bilgilerinizle oturum açmasını durdurun ve bunları iptal edin:
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. Tebrikler
Tebrikler! 3. bölümü tamamladınız ve CodeMender ile DevSecOps üçlemesinin tamamında uzmanlaştınız.
Üçleme, güvenli geliştirmenin üç döngüsünü kapsar:
- 1. bölüm, geliştirici iç döngüsü: CodeMender CLI (
cm find,cm verifyvecm fix) ile etkileşimli, yerel öncelikli depo denetimi ve yama doğrulama. - 2. bölüm, CI/CD ardışık düzeni dış döngüsü: Otomatik sürekli güvenlik taraması, GitHub Actions entegrasyonu, anahtarsız Google Cloud Workload Identity Federasyonu (WIF) ve kendi kendini onaran pull istekleri.
- 3. bölüm: Yapay zekaya özgü sezgisel kodlama döngüsü (bu codelab): Antigravity ile sohbet ederek yapay zekayla üretilen değişiklikleri kaydetmeden önce kontrol edin, her bulguyu doğru araçla düzeltin ve her kaydı kontrol altında tutun.
İşlediğiniz konular
- Kaydetmeden önce kontrol edin: CodeMender, yeni bir dosya da dahil olmak üzere yalnızca yaptığınız değişikliği kontrol etti ve yapay zekanın eklediği SQL yerleştirmeyi yakaladı.
- Taramanın ötesinde inceleme: Farkı kendiniz okudunuz ve eksik kimlik doğrulamanın SQL yerleştirmeden daha fazlasını açığa çıkardığını gördünüz. Çünkü yapay zeka kullanan bir tarayıcı, her çalıştırmada her sorunu bildirmez.
- Her düzeltme için doğru araç: CodeMender, SQL yerleştirme için düzeltmeyi yazdı ve doğruladı. Antigravity, Juice Shop'un kendi
security.isAuthorized()ara katman yazılımıyla istediğiniz kimlik doğrulama kontrolünü ekledi. - Önce soran önlemler: Eklenti, Antigravity'nin CodeMender CLI'yı ve önceden onaylama kancasını yüklemeden önce sormasını sağladı. Ayrıca, bir düzeltme için jeton harcanmadan önce derlemenizi CodeMender'ın korumalı alanında kontrol etti ve CodeMender kodu düzeltirken kaydedilmemiş çalışmanızı korudu.
- Her commit için güvenlik ağı: Ön commit kancası, gelecekteki her commit'i kontrol eder ve daha önce başarılı olan bir taramayı yeniden kullanır.
- Maliyet bilgisi: CodeMender adımlarının maliyeti yaklaşık 1,21 ABD dolarıdır (tanıtım fiyatı sona erdikten sonra yaklaşık 2,42 ABD doları).
Geliştirici zihniyetinde değişim
Kontrolsüz sezgisel kodlama | CodeMender ile sezgisel kodlama |
Derlendiğinde kaydetme: Yapay zekanın güvenli kod yazdığını umma. | Değişiklikleri kaydetmeden önce kontrol edin: Yalnızca yaptığınız değişikliğin fark taraması birkaç dakika sürer. |
Yalnızca tarayıcının işaretlediği kısımları inceleme: Yapay zekanın atladığı kısımları (ör. başka bir dosyadaki eksik kimlik doğrulama kontrolü) kaçırabilirsiniz. | Değişikliğin tamamını inceleme: CodeMender, değiştirilen her dosyayı ve değişikliğinizden etkilenen dosyaları kontrol eder. Tarayıcılar boşlukları gözden kaçırabileceği için farkı yine de okursunuz. |
Her şeyi manuel olarak düzeltmek veya hiçbir şeyi düzeltmemek: Bir aracın doğrulayabileceği düzeltmeler için zaman harcamak. | Her düzeltme için doğru aracı kullanın: CodeMender, raporladığı bulgular için doğrulanmış yamalar sunarken Antigravity, tespit ettiğiniz açıklar için hassas değişiklikler sağlar. |
Hafızaya güvenme: Bir sonraki değişikliği kontrol etmeyi unutma. | Bir kancanın hatırlamasını sağlayın: Aynı değişiklik iki kez taranmadan her bir commit kontrol edilir. |
Sırada ne var?
- Eklentinin arkasındaki CodeMender CLI'yı 1. Bölüm'de öğrenin: CodeMender ile Uygulamanızın Güvenliğini Sağlama (OWASP Juice Shop'ta
cm find,cm verifyvecm fix). - 2. Bölüm'deki aynı kontrollerle her pull isteğini denetleyin: CI/CD ardışık düzeninizi CodeMender ile güvenli hale getirin (GitHub Actions, WIF ve SARIF).
- Google Cloud CodeMender belgelerini inceleyin.
- codemender-security Plugin GitHub Repository'yi inceleyin.
codemender-securityeklentisini kendi Antigravity kurulumunuza yükleyin ve kaydetmeden önce yapay zeka tarafından oluşturulan değişiklikleri kontrol edin.