

1. 准备工作
欢迎学习“使用 CodeMender 践行 DevSecOps”三部曲的第 3 部分:
- 第 1 部分:使用 CodeMender 保护应用(在 OWASP Juice Shop 上进行开发者内部循环审核)。
- 第 2 部分:使用 CodeMender 保护 CI/CD 流水线(使用 GitHub Actions、WIF 和 SARIF 实现外环流水线自动化)。
- 第 3 部分(本 Codelab):使用 CodeMender 和 Antigravity 保护 Vibe 编码应用(针对 LLM 生成的全栈功能的 AI 原生安全循环)。
游戏剧情
您的产品经理希望您今天就为 OWASP Juice Shop 制作一个由 Gemini 提供支持的客户服务助理原型。您向 Antigravity (
agy
),几分钟后,它就会编译。看起来已经完成了。
但 AI 编码助理会优先考虑代码能否正常运行,而不是代码是否安全。它们会按照您的要求执行操作,很少添加您未要求的内容。因此,在提交之前,您请 Antigravity 使用 CodeMender 检查您的更改。此 Codelab 遵循以下故事:
- 您可以使用 Antigravity 对该功能进行氛围编程。
- CodeMender 只会检查您更改的内容,并在新路由中发现 SQL 注入时阻止提交。
- 您亲自查看了差异,发现了扫描未标记的问题:新路由上没有身份验证,两个端点(包括付费 Gemini 调用)都对所有人开放。
- CodeMender 编写并验证 SQL 注入修复方案。Antigravity 添加身份验证。
- 您提交代码,预提交钩子会持续检查未来的每一次提交。
- 您会看到 CodeMender 步骤的费用。
您永远不会手动运行安全工具。Antigravity 使用开源 codemender-security
插件,该插件会指导它如何安全地运行 CodeMender:
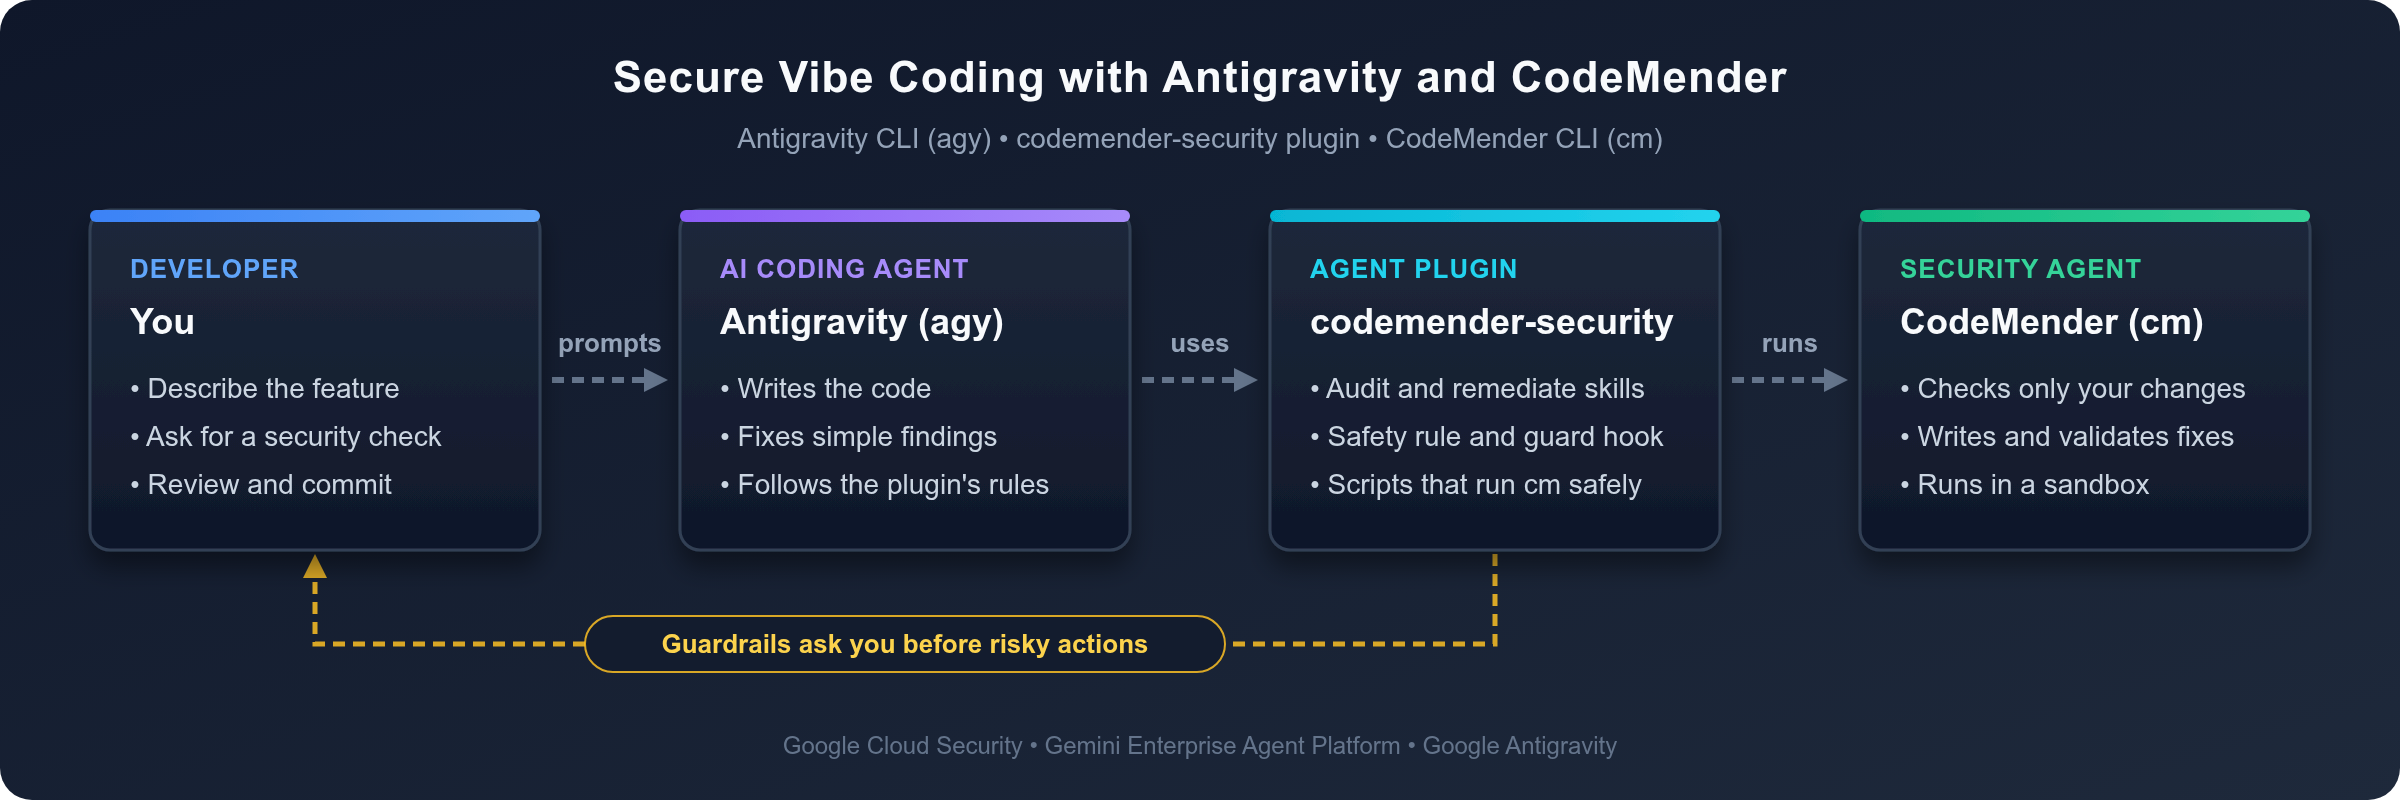
插件的防护机制还会让 Antigravity 在执行风险操作(例如安装软件或更改提交的工作方式)之前先询问您。
前提条件
- 基本熟悉 Node.js、Express 和 TypeScript。
- 基本了解常见的 Web 漏洞,例如 OWASP 十大漏洞。
- 一个启用了结算功能且有权访问 CodeMender 的 Google Cloud 项目。
学习内容
- 如何为 Antigravity CLI (
agy) 配备codemender-security插件。 - 如何在提交之前仅检查您更改的内容(包括新文件)。
- 为什么在扫描后仍要审核整个变更:使用 AI 的扫描器可能会漏掉一些发现结果。
- 如何决定由谁来修复什么:CodeMender 负责修复其报告的发现结果,并验证修复效果;Antigravity 负责修复您指定的更改。
- 预提交钩子如何确保未来的每次提交都经过检查,而不会重复扫描相同的更改。
- 如何查看 CodeMender 的 token 用量并估算其费用。
所需条件
- 网络浏览器,例如 Google Chrome。
- Google Cloud Shell,其中包含
gcloud、git、Node.js 和 Antigravity CLI (agy)。
此 Codelab 已在 CodeMender CLI 0.22.0、codemender-security 插件 1.8.0 版、OWASP Juice Shop v20.3.0 以及 Node.js 22、24 和 26 环境下完成测试。如果使用其他版本,输出结果可能会有所不同。
如何学习本 Codelab
- 提示:在 Antigravity 中,输入后面的代码块是提示。在 Antigravity 提示符处输入这些命令。
- 命令:您输入的其他代码块是 shell 命令。在 Cloud Shell 中运行这些命令:在启动 Antigravity 之前,在第一个标签页中运行;启动之后,在第二个标签页中运行。
- 输出:输出或输出类似于以下内容后面的代码块显示了预期结果。在 Antigravity 中,命令输出默认处于收起状态(按
Ctrl+O可展开命令),Antigravity 会在回复中总结结果。您的发现结果 ID、时间、词元数量以及 CodeMender 的发现结果可能有所不同。 - 需要人工操作的步骤:代理无法在浏览器中登录 Google Cloud、回答 Antigravity 的首次运行提示,也无法批准插件安装 CodeMender CLI 和预提交钩子的请求。自行完成这些操作。
2. 使用 CodeMender 插件设置 Antigravity
在此步骤中,您将准备 Cloud Shell、安装插件、获取 Juice Shop 代码,并让 Antigravity 设置 CodeMender。
打开 Google Cloud Shell 并配置凭证
打开浏览器,然后前往 Google Cloud Shell。
确认您的活跃 Google Cloud 项目:
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
如果项目 ID 为空,请运行 gcloud config set project PROJECT_ID(将 PROJECT_ID 替换为您的项目 ID),然后再次运行这两个命令。
启用所需的 Gemini Enterprise Agent Platform API 和 Resource Manager API:
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
使用 Google Cloud 应用默认凭证 (ADC) 对您的环境进行身份验证:
gcloud auth application-default login
点击屏幕上的浏览器链接,授予同意并完成身份验证流程。
将 CodeMender 插件安装到 Antigravity 中
使用 Antigravity CLI 安装 codemender-security 插件:
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
输出类似于以下内容:
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
该插件添加了两项技能,用于指导 Antigravity 如何使用 CodeMender 审核和修复代码,还添加了一条常年运行的安全规则,以及一个在 Antigravity 运行每个 shell 命令之前对其进行检查的钩子。检查插件是否已启用:
agy plugin list
输出类似于以下内容:
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
获取 OWASP Juice Shop 代码
您将使用 OWASP Juice Shop,这是第 1 部分和第 2 部分中使用的 Node.js 和 TypeScript 应用。
克隆用于测试此 Codelab 的 Juice Shop 版本,并为您的工作创建一个分支:
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop 支持 Node.js 22 至 26。查看您使用的版本:
node --version
在 Cloud Shell 中,输出类似于以下内容:
v26.13.0
如果您的版本低于 22,请安装 Node.js 22,并将其设为新标签页的默认版本:
nvm install 22
nvm alias default 22
安装服务器依赖项并编译服务器。--ignore-scripts 标志会跳过 Angular 前端构建,您在本 Codelab 中不需要此构建:
npm install --ignore-scripts && npm run build:server
输出以类似于以下内容的行结尾。您可以忽略 npm warn deprecated 消息和 npm audit 摘要:它们与 Juice Shop 的依赖项有关,而本 Codelab 重点关注您添加的代码。
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
在 CodeMender 更改您的代码之前,插件会将您的工作提交为检查点,这样就不会丢失任何内容,您可以在本 Codelab 结束时提交您的功能。这两次提交都需要 Git 身份。为此代码库设置一个:
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
启动 Antigravity
如果 ~/.local/bin 目录位于 PATH 中,插件的安装程序会将 CodeMender CLI (cm) 放入该目录。当 AGY_ADC_AUTH 为 true 时,Antigravity 可以使用您通过 gcloud auth application-default login 创建的应用默认凭证登录(请参阅设置应用默认凭证 [ADC])。为此标签页和 ~/.bashrc 中的新标签页及重新连接设置,然后从代码库启动 Antigravity:
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity 会使用您的应用默认凭证登录,并在您的 Google Cloud 项目中使用 Gemini,因此不会要求您使用 Google 账号登录。
首次启动 agy 时,它会显示一个类似于以下内容的欢迎界面:
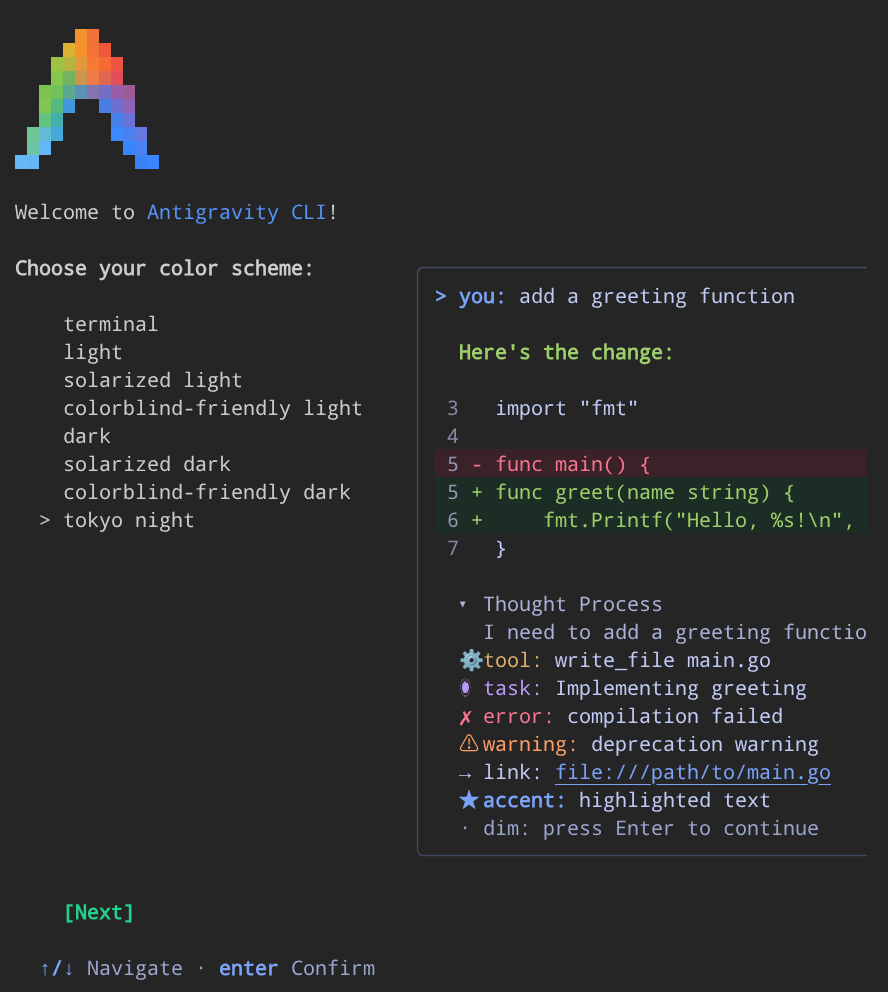
完成首次运行提示:
- 使用向上和向下箭头键选择您偏好的配色方案,然后按 Enter 键。
- 在系统提示时接受使用条款。
- 如果系统提示,请确认您信任当前工作区目录
~/juice-shop。
在本 Codelab 的其余部分,请在 Antigravity 提示中输入提示。在第二个 Cloud Shell 标签页中运行 shell 命令。
检查环境
在 Antigravity 中,输入:
Check that the CodeMender plugin and its environment are ready.
Antigravity 会运行插件的环境检查。在新的 Cloud Shell 中,CodeMender CLI 尚未安装,因此输出类似于以下内容:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity 在下载任何内容之前都会征求您的许可:该插件的护栏机制不允许智能体在未经您同意的情况下安装软件。批准安装。Antigravity 会安装 cm 并再次运行检查。输出类似于以下内容:
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
为 Juice Shop 设置 CodeMender
CodeMender 会通过运行构建命令来验证其编写的补丁。在 Antigravity 中,输入:
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity 会初始化 CodeMender、设置构建命令并检查配置。使用 Ctrl+O 展开命令输出,以查看类似于以下内容的详细信息:
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
这两个警告是预期的:此客户端不支持连接性检查,并且 CodeMender 会在首次扫描时创建其状态数据库。Antigravity 可能会直接将 build.command 设置为 "npm run build:server"(因为 npm 会向上查找 package.json),或者为其添加 cd "$(git rev-parse --show-toplevel)" && 前缀,以便需要代码库根目录的命令从正确的目录运行。该插件还会将 .codemender/ 添加到 .git/info/exclude,因此 CodeMender 的本地文件绝不会出现在您的提交中。
然后,Antigravity 会在 CodeMender 的沙盒中运行您的构建命令,这与 CodeMender 验证其修复的方式相同,因此您在进行首次修复之前就知道验证可以正常运行。此检查不会使用任何 Gemini token。输出类似于以下内容:
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
在沙盒中,构建无法访问网络,并且只能在代码库中写入。沙盒还屏蔽了 Juice Shop 的 .npmrc 文件(npm 设置文件可以保存注册表令牌)和 ftp/encrypt.pyc(来自 Juice Shop 某个挑战的已编译 Python 文件)。构建不需要这些文件,因此会成功。如果构建在此处失败,请先解决原因,然后再请求 CodeMender 修复,例如先安装缺失的依赖项:构建无法在沙盒中下载任何内容。
3. 通过 Vibe-code 打造 AI 支持助理
现在,按照许多开发者目前的方式构建功能:描述功能,让 AI 编写代码。
描述特征
在 Antigravity 中,输入:
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity 会创建 routes/aiAssistant.ts,安装 @google/genai 软件包,并在 server.ts 中装载路由器。
检查它是否可以编译
在第二个 Cloud Shell 标签页中,运行以下命令:
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
输出:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
该功能可以编译,并且可以执行您要求的操作。看起来已经完成了,但先不要提交。
可选:使用参考版本
AI 助理不会每次都生成相同的代码。如果 Antigravity 编写了不同的代码(例如,已经使用参数化查询的代码),CodeMender 在后续步骤中的发现可能会与本 Codelab 中的发现有所不同。如需更紧密地跟进,请将您的版本替换为参考版本。在第二个标签页中,运行以下命令:
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
检查参考版本是否已就位:
git status --short
grep -n "app.use('/api/assistant'" server.ts
输出:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
如果 git status 列出了 Antigravity 创建的其他文件,请将其删除。
4. 在提交之前询问 CodeMender
在提交 AI 生成的代码之前,请先进行检查。在 Antigravity 中,输入:
Is this safe to commit? Check my changes with CodeMender.
Antigravity 会运行差异扫描 (cm_diff_scan.sh):CodeMender 仅检查您更改的内容,而不是整个代码库。扫描需要几分钟时间,Antigravity 会在回复中总结结果(在扫描命令上按 Ctrl+O 可查看每个文件的完整作业日志):
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
事情的经过是这样的:
- 在后台(按
Ctrl+O展开cm_diff_scan.sh步骤即可看到),CodeMender 检查了您更改的三个文件,包括未跟踪的routes/aiAssistant.ts(插件会自动将其添加到扫描中),以及受更改影响的三个 1 跳邻居文件(app.ts、lib/utils.ts和frontend/src/app/Services/local-backup.service.ts)。 - Juice Shop 故意设置了许多漏洞,但 CodeMender 忽略了预先存在的问题,仅报告了您的更改引入的
HIGH严重级别 SQL 注入。 CI Gate Failure(--fail-on=CRITICAL,HIGH) 表示“先不提交”。这是扫描结果,而不是崩溃,并且在运行期间记录的任何预期沙盒读取块(例如 Juice Shop 的.npmrc和ftp/encrypt.pyc文件)都不会影响结果。
该插件以非交互方式运行 CodeMender(使用 -y,并在修复代码时使用 --bypass-warning),因此 CodeMender 本身不会要求确认。Antigravity 和插件针对高风险操作设置的防护机制会向您询问。
5. 了解 AI 哪里出错了
询问 Antigravity 哪里出了问题。在 Antigravity 中,输入:
Explain the findings and show me the vulnerable code.
新文件中的 SQL 注入 (CWE-89)
/order-status 端点会将 orderId 查询参数直接放入 SQL 语句中:
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
Antigravity 的细分功能会跟踪污点流:
- 来源 (
req.query.orderId):来自查询字符串的不受信任的用户输入。 - 传播(模板字面量):直接插值到
`... '${orderId}'`中,无需转义、类型验证或参数化。 - 接收器 (
models.sequelize.query(...)):将原始 SQL 字符串直接传递给 SQLite。
该报告还显示了两种攻击途径:任何人都可以发送 GET /api/assistant/order-status?orderId=1' OR '1'='1 来返回所有递送记录,或使用 UNION SELECT 来读取其他表,例如 Users 中的用户凭证。
扫描未标记的内容:新路由上没有身份验证
CodeMender 在 routes/aiAssistant.ts 中发现了 SQL 注入漏洞,Antigravity 的漏洞利用说明甚至指出,未经身份验证的攻击者可以调用该端点,但扫描并未标记 server.ts。请自行检查其余更改。在第二个标签页中,运行以下命令:
cd ~/juice-shop
git diff server.ts
输出:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts 会公开装载 /api/assistant,无需进行身份验证或角色检查(例如 security.isAuthorized()),这与受保护的端点(例如 /rest/basket 或 /b2b/v2)不同。这会暴露两个端点:未经身份验证的调用方可以利用 /order-status,任何人都可以通过向 /refund-triage 发送请求来让贵公司为 Gemini 调用付费。
即使在 CodeMender 确实将 server.ts 报告为 SQL 注入的未经身份验证路径的运行中,其报告也未提及 /refund-triage。请务必阅读整个更改的差异;扫描结果并不能证明您的代码是安全的。
6. 使用合适的工具解决每个问题
这两个问题需要不同类型的修复:
- SQL 注入:CodeMender 报告了此问题,因此让 CodeMender 修复它。CodeMender 会编写一个补丁,并使用您的 build 命令对其进行验证,然后插件会检查该修复程序是否存在新漏洞。
- 缺少身份验证:修复方法遵循
server.ts已用于其他端点的模式:security.isAuthorized()。您清楚地知道需要进行哪些更改,因此只需告诉 Antigravity,它就会在几秒钟内完成更改。此修复可保护两个端点,包括 CodeMender 报告中未提及的/refund-triage。
同时要求进行这两项修正
在 Antigravity 中,输入:
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity 运行 CodeMender 的修复循环,修改 server.ts,暂存所有三个文件,重新扫描暂存的差异,并输出所有四项操作的摘要(在任何命令上按 Ctrl+O 即可查看详细日志)。
CodeMender 修复了 SQL 注入漏洞。Antigravity 会针对该发现结果运行插件的修复循环,这需要 10 到 15 分钟。展开后的修复输出如下所示:
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
以下是 CodeMender 修复代码时,插件如何确保您的工作安全:
- 它将您未提交的工作提交为一个检查点,因此 CodeMender 会完全基于您的代码进行修复,并且其修复会成为一个单独的提交,供插件进行检查。使用 CodeMender 0.17.0 或更高版本时,该插件还会指示
cm fix不要重置您的工作区 (--no-reset)。 - 它在 CodeMender 的沙盒中再次检查了 build,但没有使用令牌,因此不会启动 CodeMender 无法验证的修复。
- CodeMender 编写了一个小补丁,将
orderId作为绑定的:orderId替换参数传递给 Sequelize,而不是将其放入 SQL 字符串中。 - CodeMender 在其沙盒中运行构建命令,验证了补丁,结果与设置期间的构建检查结果相同。然后,该插件在提交修复之前,在沙盒之外再次运行了 build。
- 该插件检查了修复提交中是否存在新漏洞,但未发现任何漏洞。
- 完成后,插件将您的更改恢复为未提交的工作,现在包括修复。
Antigravity 添加身份验证。它会将 security.isAuthorized() 添加到在 server.ts 中装载路由器的行。您将在下一步中查看确切的变化。
Antigravity 会再次检查所有内容。它会暂存所有更改并运行另一个差异扫描,这需要几分钟时间:
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
两项发现结果都消失了:SQL 注入问题已修复,并且对您即将提交的所有内容(包括新的身份验证)的检查未报告任何发现结果。
查看更改
现在,没有任何因素会阻止提交,但您仍然是提交者。在第二个标签页中,运行服务器单元测试:
cd ~/juice-shop
npm run test:server
输出的末尾类似于以下内容:
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
然后,查看该功能现在的装载方式:
git diff --staged server.ts
输出:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. 有安全保障的承诺
没有任何因素会阻碍您进行更改。提交该文件,并确保日后的每次提交也都会接受检查。在 Antigravity 中,输入:
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
钩子会改变仓库中未来每次提交的工作方式,因此插件的防护机制会让 Antigravity 先征求您的许可。该请求说明了原因:
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
批准。Antigravity 会安装钩子并提交您的更改。输出类似于以下内容:
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
提交操作用时不到一秒。钩子发现这些暂存的更改已经通过了差异扫描,因此没有再次扫描。从现在起,此代码库中每个包含源代码更改的提交都会先接受检查,而包含阻碍性发现结果的提交会一直处于遭屏蔽状态,直到您修复这些问题。
8. 查看安全防护费用
在 Antigravity 中,输入:
How much did CodeMender cost me? Show the token usage.
Antigravity 运行了 cm stats(在 23 分 46 秒内,通过 171 次轮询发出了 24 个请求)。细分结果如下所示:
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
如需将 token 转换为美元,请使用 CodeMender 所用模型的 Gemini 价格,该模型在首次扫描时命名为:Gemini 3.8 Flash(标准版,全球)。缓存的输入费用为常规输入价格的十分之一,思考 token 按输出计费:
每 100 万个 token 的价格 | 输入 | 缓存的输入 | 输出(包括思考过程) |
2026 年 12 月 31 日之前 | US$0.75 | US$0.075 | US$3.75 |
自 2027 年 1 月 1 日起 | 1.50 美元 | 0.15 美元 | 7.50 美元 |
对于上述运行,计算结果如下:
命令 | 未缓存的输入 | 缓存的输入 | 输出和思考 | 2026 年 12 月 31 日之前 | 自 2027 年 1 月 1 日起 |
| 716,224 | 1,813,096 | 94,944 | 1.03 美元 | US$2.06 |
| 146,567 | 493,851 | 8,515 | 0.18 美元 | 0.36 美元 |
总计 | 862,791 | 2,306,947 | 103,459 | 1.21 美元 | 2.42 美元 |
这些数字仅涵盖 CodeMender。Antigravity 自身的 Gemini 请求也会在您的 Google Cloud 项目中运行,cm stats 不会统计这些请求。
对创作者的启示:
- 检查每项更改的费用很低:三次差异扫描(首次检查、循环对修复提交的检查以及暂存重新检查)的总费用约为 1.03 美元。
- Token 数量不等于费用:
cm fix使用了近 64.9 万个 token,其中 77% 的输入 token 已缓存,因此经过验证的修复费用约为 0.18 美元。 - 安全网在可以重复使用扫描结果时不会产生任何费用:钩子重复使用了上次扫描结果,因此提交操作是免费的。
9. 清理
移除预提交钩子
在 Antigravity 中,输入:
Uninstall the CodeMender pre-commit hook.
输出:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
退出 Antigravity 会话
输入 /exit(或按 Ctrl+D Ctrl+D)退出 Antigravity,返回到 bash shell:
/exit
删除 Juice Shop 工作副本
在终端中,删除代码库。此操作还会删除 CodeMender 的本地状态和日志,这些内容存储在代码库的 .codemender/ 目录中:
cd ~
rm -rf ~/juice-shop
(可选)移除 CodeMender CLI,阻止 Antigravity 使用您的应用默认凭证登录,并撤消这些凭证:
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. 恭喜
恭喜!您已完成第 3 部分,并掌握了整个使用 CodeMender 实现 DevSecOps 三部曲。
该三部曲涵盖了安全开发的三个循环:
- 第 1 部分:开发者内部循环:使用 CodeMender CLI(
cm find、cm verify和cm fix)进行交互式、本地优先的代码库审核和补丁验证。 - 第 2 部分:CI/CD 流水线外环:自动化的持续安全扫描、GitHub Actions 集成、无密钥 Google Cloud 工作负载身份联合 (WIF) 以及自我修复拉取请求。
- 第 3 部分:AI 原生氛围编码循环(本 Codelab):在提交之前检查 AI 生成的更改,使用合适的工具修复每个发现的问题,并确保每次提交都经过检查,所有这些都通过与 Antigravity 对话完成。
所学内容
- 在提交前检查:CodeMender 仅检查了您的更改(包括新文件),并捕获了 AI 引入的 SQL 注入。
- 在扫描之外进行审核:您自己阅读了差异,发现缺少身份验证不仅会暴露 SQL 注入,还会暴露更多问题,因为使用 AI 的扫描器不会在每次运行时报告每个问题。
- 针对每种修复选择合适的工具:CodeMender 编写并验证了针对 SQL 注入的修复。Antigravity 使用 Juice Shop 自己的
security.isAuthorized()中间件添加了您要求的身份验证检查。 - 先询问后执行的防护措施:该插件让 Antigravity 在安装 CodeMender CLI 和预提交钩子之前先询问用户。它还在 CodeMender 的沙盒中检查了您的 build,以防修复操作消耗令牌,并在 CodeMender 修复代码时保护了您未提交的工作。
- 为每次提交提供安全保障:预提交钩子会检查未来的每次提交,并重复使用已通过的扫描。
- 费用意识:CodeMender 步骤的费用约为 1.21 美元(初次体验价结束后约为 2.42 美元)。
开发者思维方式的转变
未选中的氛围编程 | 使用 CodeMender 进行氛围编程 |
只要能编译就提交:寄希望于 AI 编写的代码是安全的。 | 在提交前检查:仅对您的更改进行差异扫描只需几分钟。 |
仅审核扫描器标记的内容:忽略 AI 遗漏的内容,例如另一个文件中缺失的身份验证检查。 | 审核整个变更:CodeMender 会检查每个变更的文件以及受变更影响的文件,但您仍需阅读差异,因为扫描器可能会遗漏一些问题。 |
手动修复所有问题,或完全不修复:花费时间进行工具可以验证的修复。 | 针对每种修复使用合适的工具:CodeMender 会针对其报告的发现结果提供经过验证的补丁,Antigravity 会针对您发现的漏洞提供精确的更改。 |
依赖记忆:忘记检查下一个更改。 | 让钩子记住:每次提交都会接受检查,而不会对同一更改扫描两次。 |
后续步骤
- 在第 1 部分:使用 CodeMender 保护您的应用(
cm find、cm verify和cm fix,在 OWASP Juice Shop 上)中,了解插件背后的 CodeMender CLI。 - 在第 2 部分:使用 CodeMender 保护 CI/CD 流水线(GitHub Actions、WIF 和 SARIF)中,使用相同的检查来控制每个拉取请求。
- 探索 Google Cloud CodeMender 文档。
- 查看 codemender-security 插件 GitHub 代码库。
- 在您自己的 Antigravity 设置中安装
codemender-security插件,并在提交之前检查 AI 生成的更改。