

1. Einführung
Zuletzt aktualisiert: 01.11.2024
Wie modernisieren wir eine alte PHP-Anwendung für Google Cloud?
(📽️ 7-minütiges Einführungsvideo zu diesem Codelab ansehen)
Häufig werden Legacy-Anwendungen lokal ausgeführt, die modernisiert werden müssen. Das bedeutet, dass sie skalierbar, sicher und in verschiedenen Umgebungen bereitstellbar sein müssen.
Inhalte des Workshops:
- Containerisieren Sie die PHP-Anwendung.
- Wechseln Sie zu einem verwalteten Datenbankdienst (Cloud SQL).
- In Cloud Run bereitstellen (die Zero-Ops-Alternative zu GKE/Kubernetes)
- Sichern Sie die Anwendung mit Identity and Access Management (IAM) und Secret Manager.
- Definieren Sie eine CI/CD-Pipeline über Cloud Build. Cloud Build kann mit Ihrem Git-Repository verbunden werden, das bei gängigen Git-Anbietern wie GitHub oder GitLab gehostet wird, und beispielsweise bei jedem Push an „main“ ausgelöst werden.
- Hosten Sie die Anwendungsbilder in Cloud Storage. Dies wird durch das Bereitstellen erreicht. Es ist kein Code erforderlich, um die Anwendung zu ändern.
- Generative KI-Funktionen über Gemini einführen, die über Cloud Functions (serverlos) orchestriert werden.
- Machen Sie sich mit SLOs und dem Betrieb Ihrer neu aktualisierten Anwendung vertraut.
Wenn Sie diese Schritte ausführen, können Sie Ihre PHP-Anwendung schrittweise modernisieren und so ihre Skalierbarkeit, Sicherheit und Bereitstellungsflexibilität verbessern. Darüber hinaus können Sie durch den Wechsel zu Google Cloud die leistungsstarke Infrastruktur und die Dienste nutzen, um dafür zu sorgen, dass Ihre Anwendung in einer cloudnativen Umgebung reibungslos ausgeführt wird.
Wir sind davon überzeugt, dass Sie das, was Sie durch diese einfachen Schritte lernen, auf Ihre eigene Anwendung und Organisation mit einer anderen Sprache/einem anderen Stack und anderen Anwendungsfällen anwenden können.
Über die App
Die Anwendung (Code, unter MIT-Lizenz), die Sie forken, ist eine einfache PHP 5.7-Anwendung mit MySQL-Authentifizierung. Die Hauptidee der App besteht darin, eine Plattform bereitzustellen, auf der Nutzer Fotos hochladen können und Administratoren die Möglichkeit haben, unangemessene Bilder zu taggen. Die Anwendung hat zwei Tabellen:
- Nutzer Wird mit Administratoren vorkompiliert. Neue Personen können sich registrieren.
- Bilder. Enthält einige Beispielbilder. Angemeldete Nutzer können neue Bilder hochladen. Hier fügen wir etwas Magie hinzu.
Dein Ziel
Wir möchten die alte Anwendung modernisieren, um sie in Google Cloud zu hosten. Wir werden die Tools und Dienste von Google Cloud nutzen, um die Skalierbarkeit zu verbessern, die Sicherheit zu erhöhen, die Infrastrukturverwaltung zu automatisieren und erweiterte Funktionen wie Bildverarbeitung, Monitoring und Datenspeicherung mit Diensten wie Cloud SQL, Cloud Run, Cloud Build, Secret Manager und mehr zu integrieren.

Außerdem möchten wir Ihnen die einzelnen Schritte nacheinander zeigen, damit Sie verstehen, was hinter jedem Schritt steckt. In der Regel eröffnen sich mit jedem Schritt neue Möglichkeiten für die nächsten Schritte (Beispiel: Module 2 -> 3 und 6 -> 7).
Noch nicht überzeugt? Sehen Sie sich dieses 7-minütige Video auf YouTube an.
Voraussetzungen
- Einen Computer mit einem Browser und einer Internetverbindung.
- Etwas GCP-Guthaben. Weitere Informationen finden Sie im nächsten Schritt.
- Sie verwenden die Cloud Shell. Sie enthält alle vorinstallierten Befehle, die Sie benötigen, und eine IDE.
- GitHub-Konto. Sie benötigen dies, um den ursprünglichen Code 🧑🏻💻 gdgpescara/app-mod-workshop mit Ihrem eigenen Git-Repository zu verzweigen. Dies ist erforderlich, um eine eigene CI/CD-Pipeline (automatischer Commit -> Build -> Bereitstellung) zu haben.
Beispiellösungen finden Sie hier:
- Das Repository des Autors: https://github.com/Friends-of-Ricc/app-mod-workshop
- Das ursprüngliche Workshop-Repository in
.solutions/-Ordnern, pro Kapitel.
Dieser Workshop ist für die Durchführung in Cloud Shell (in einem Browser) konzipiert.
Sie können es aber auch von Ihrem lokalen Computer aus versuchen.
2. Guthaben einrichten und Fork erstellen

GCP-Guthaben einlösen und GCP-Umgebung einrichten [optional]
Für diesen Workshop benötigen Sie ein Rechnungskonto mit Guthaben. Verwenden Sie das Guthaben aus dem Banner oben in diesem Codelab, um loszulegen. Wenn Sie bereits mit einem Rechnungskonto verbunden sind, können Sie diesen Schritt überspringen.
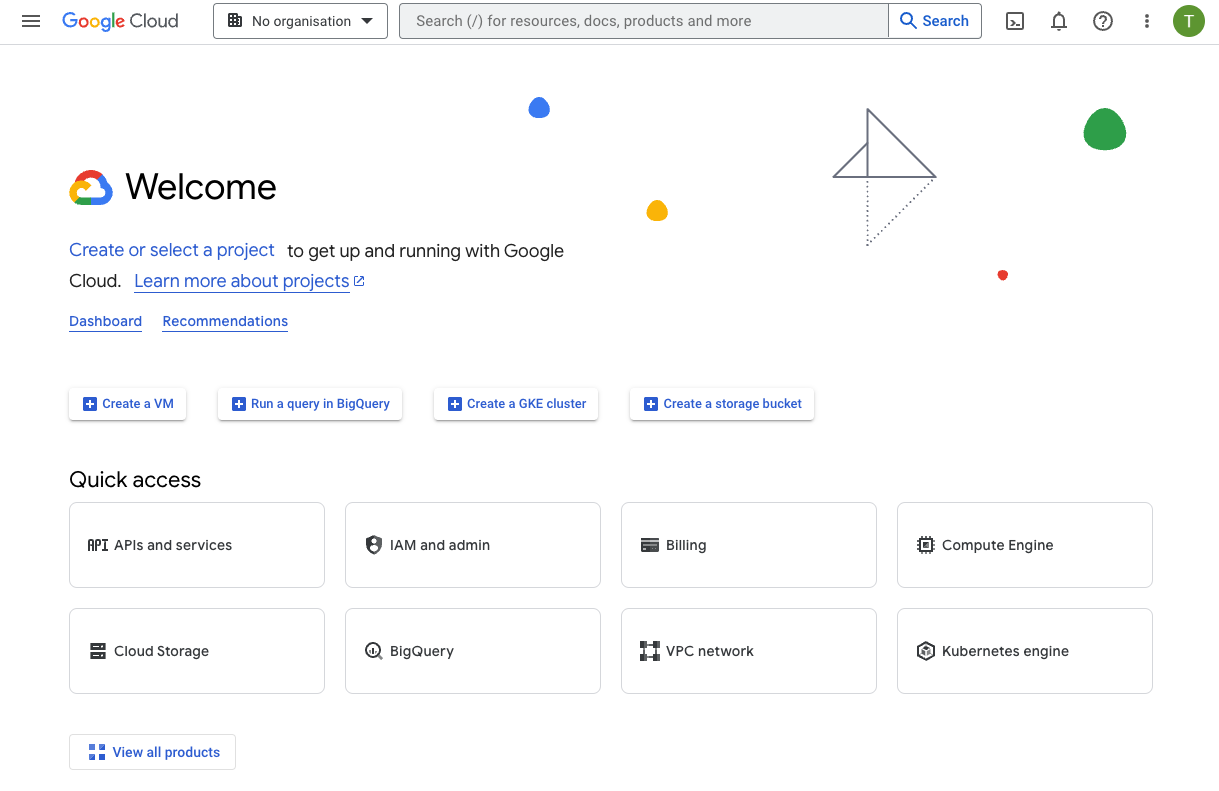
Öffnen Sie anschließend die Google Cloud Console und erstellen Sie ein neues Projekt. Klicken Sie dazu oben links im Drop-down-Menü, in dem „Keine Organisation“ angezeigt wird, auf die Projektauswahl. Siehe unten.
Erstellen Sie ein neues Projekt, falls Sie noch keines haben, wie im Screenshot unten gezeigt. Rechts oben finden Sie die Option „NEUES PROJEKT“.

Verknüpfen Sie das neue Projekt so mit dem GCP-Testrechnungskonto:

Sie können die Google Cloud Platform jetzt verwenden. Wenn Sie Anfänger sind oder einfach alles in einer Cloud-Umgebung erledigen möchten, können Sie über die Schaltfläche oben links auf Cloud Shell und den Editor zugreifen (siehe Abbildung unten).

Achten Sie darauf, dass oben links Ihr neues Projekt ausgewählt ist:
Nicht ausgewählt (schlecht):
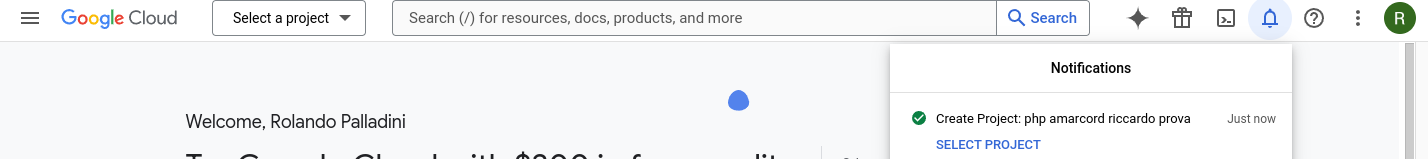
Ausgewählt (gut):

App von GitHub forken
- Rufen Sie die Demo-App auf: https://github.com/gdgpescara/app-mod-workshop
- Klicken Sie auf 🍴 Fork.
- Wenn Sie kein GitHub-Konto haben, müssen Sie ein neues erstellen.
- Bearbeiten Sie die Elemente nach Bedarf.

- Klonen Sie den Anwendungscode mit
git clonehttps://github.com/YOUR-GITHUB-USER/YOUR-REPO-NAME
- Öffnen Sie den geklonten Projektordner mit Ihrem bevorzugten Editor. Wenn Sie Cloud Shell auswählen, können Sie dies tun, indem Sie wie unten gezeigt auf Editor öffnen klicken.

Im Google Cloud Shell-Editor finden Sie alles, was Sie brauchen, wie die folgende Abbildung zeigt.

Klicken Sie dazu auf „Ordner öffnen“ und wählen Sie den Ordner aus, wahrscheinlich app-mod-workshop in Ihrem Basisordner.
3. Modul 1: SQL-Instanz erstellen

Google Cloud SQL-Instanz erstellen
Unsere PHP-Anwendung stellt eine Verbindung zu einer MySQL-Datenbank her. Daher müssen wir sie für eine reibungslose Migration in Google Cloud replizieren. Cloud SQL ist die perfekte Wahl, da Sie damit eine vollständig verwaltete MySQL-Datenbank in der Cloud ausführen können. Gehen Sie so vor:
- Rufen Sie die Cloud SQL-Seite auf: https://console.cloud.google.com/sql/instances
- Klicken Sie auf „Instanz erstellen“.
- Aktivieren Sie die API (falls erforderlich). Dies kann einige Sekunden dauern.
- Wählen Sie „MySQL“ aus.
- (Wir versuchen, die günstigste Version für Sie zu finden, damit sie länger hält):
- Version: Enterprise
- Voreinstellung: development (wir haben Sandbox ausprobiert, aber es hat nicht funktioniert)
- Mysql-Version: 5.7 (wow, ein Relikt aus der Vergangenheit!)
- Instanz-ID: Wählen Sie
appmod-phpappaus. Wenn Sie dies ändern, müssen Sie auch zukünftige Skripts und Lösungen entsprechend ändern. - Passwort: beliebig, aber notieren Sie es als CLOUDSQL_INSTANCE_PASSWORD
- Region: Behalten Sie die Region bei, die Sie für den Rest der Anwendung ausgewählt haben (z. B. Mailand =
europe-west8). - Zonale Verfügbarkeit: Einzelne Zone (wir sparen Geld für die Demo)
Klicken Sie auf „Instanz erstellen“, um die Cloud SQL-Datenbank bereitzustellen. ⌛ Dieser Vorgang dauert etwa 10 Minuten.⌛ Lesen Sie in der Zwischenzeit die Dokumentation weiter. Sie können auch mit dem nächsten Modul („PHP-Anwendung containerisieren“) beginnen, da es im ersten Teil keine Abhängigkeiten von diesem Modul gibt (bis Sie die Datenbankverbindung korrigieren).
Hinweis: Diese Instanz sollte etwa 7 $ pro Tag kosten. Achten Sie darauf, dass Sie es nach dem Workshop auslagern.
image_catalog-Datenbank und -Nutzer in Cloud SQL erstellen
Das App-Projekt enthält einen Ordner db/ mit zwei SQL-Dateien:
- 01_schema.sql: Enthält SQL-Code zum Erstellen von zwei Tabellen, die Nutzer- und Bilddaten enthalten.
- 02_seed.sql: Enthält SQL-Code, um Daten in die zuvor erstellten Tabellen einzufügen.
Diese Dateien werden später verwendet, wenn die Datenbank image_catalog erstellt wird. Gehen Sie dazu so vor:
- Öffnen Sie Ihre Instanz und klicken Sie auf den Tab „Datenbanken“:
- klicken Sie auf „Datenbank erstellen“
- Nennen Sie sie
image_catalog(wie in der PHP-Anwendungskonfiguration).

Anschließend erstellen wir den Datenbanknutzer. Damit können wir uns bei der Datenbank „image_catalog“ authentifizieren.
- Klicken Sie jetzt auf den Tab Users (Nutzer).
- Klicken Sie auf „Nutzerkonto hinzufügen“.
- Nutzer: Erstellen wir eine:
- Nutzername:
appmod-phpapp-user - Passwort: Wählen Sie ein Passwort, das Sie sich merken können, oder klicken Sie auf „Generieren“.
- Behalten Sie Beliebigen Host zulassen (%) bei.
- klicken Sie auf HINZUFÜGEN.
Öffnen Sie die Datenbank für bekannte IP-Adressen.
Beachten Sie, dass alle Datenbanken in Cloud SQL „isoliert“ erstellt werden. Sie müssen explizit ein Netzwerk einrichten, über das der Zugriff möglich ist.
- Klicken Sie auf Ihre Instanz.
- Öffne das Menü „Verbindungen“.
- Klicken Sie auf den Tab „Netzwerk“.
- Klicken Sie unter „Autorisierte Netzwerke“. Fügen Sie jetzt ein Netzwerk (d. h. ein Subnetz) hinzu.
- Wählen Sie vorerst eine schnelle, aber UNSICHERE Einstellung aus, damit die App funktioniert. Sie können sie später auf die IP-Adressen beschränken, denen Sie vertrauen:
- Name: „Everyone in the world - INSECURE“.
- Netzwerk: „
0.0.0.0/0"“ (Hinweis: Das ist der UNSICHERE Teil!) - Klicke auf FERTIG.
- Klicken Sie auf "Speichern".
Auf dem Bildschirm sollte Folgendes zu sehen sein:

Hinweis: Diese Lösung ist ein guter Kompromiss, um den Workshop in O(Stunden) abzuschließen. Lesen Sie jedoch das Dokument SICHERHEIT, um Ihre Lösung für die Produktion zu sichern.
Jetzt ist es Zeit, die Datenbankverbindung zu testen.
Sehen wir uns an, ob der zuvor erstellte Nutzer image_catalog funktioniert.
Rufen Sie „Cloud SQL Studio“ in der Instanz auf und geben Sie die Datenbank, den Nutzer und das Passwort für die Authentifizierung ein, wie unten gezeigt:

Jetzt können Sie den SQL-Editor öffnen und mit dem nächsten Abschnitt fortfahren.
Datenbank aus der Codebasis importieren
Verwenden Sie den SQL-Editor, um die image_catalog-Tabellen mit ihren Daten zu importieren. Kopieren Sie den SQL-Code aus den Dateien im Repository (01_schema.sql und dann 02_seed.sql) und führen Sie sie nacheinander aus.
Danach sollten Sie zwei Tabellen im „image_catalog“ haben, nämlich users und images, wie unten dargestellt:

Sie können sie testen, indem Sie im Editor Folgendes ausführen: select * from images;
Notieren Sie sich auch die öffentliche IP-Adresse der Cloud SQL-Instanz. Sie benötigen sie später. Die IP-Adresse finden Sie auf der Hauptseite der Cloud SQL-Instanz unter Übersicht. (Übersicht > Mit dieser Instanz verbinden > Öffentliche IP-Adresse).
4. Modul 2: PHP-Anwendung containerisieren

Wir möchten diese Anwendung für die Cloud entwickeln.
Dazu wird der Code in einer ZIP-Datei verpackt, die alle Informationen enthält, die für die Ausführung in der Cloud erforderlich sind.
Es gibt mehrere Möglichkeiten, sie zu verpacken:
- Docker Sehr beliebt, aber die korrekte Einrichtung ist recht komplex.
- Buildpacks Weniger beliebt, aber „errät“ automatisch, was erstellt und ausgeführt werden soll. Oft funktioniert es einfach.
Im Rahmen dieses Workshops gehen wir davon aus, dass Sie Docker verwenden.
Wenn Sie die Cloud Shell verwenden möchten, öffnen Sie sie jetzt wieder. Klicken Sie dazu rechts oben in der Cloud Console auf das entsprechende Symbol.

Dadurch sollte am unteren Rand der Seite eine Shell geöffnet werden, in der Sie den Code im Einrichtungsschritt geforkt haben sollten.

Docker
Wenn Sie die Kontrolle behalten möchten, ist dies die richtige Lösung für Sie. Das ist sinnvoll, wenn Sie bestimmte Bibliotheken konfigurieren und bestimmte nicht offensichtliche Verhaltensweisen einfügen müssen (z. B. ein chmod in Uploads, eine nicht standardmäßige ausführbare Datei in Ihrer App usw.).
Da wir unsere Containeranwendung letztendlich in Cloud Run bereitstellen möchten, lesen Sie die folgende Dokumentation. Wie würden Sie es von PHP 8 auf PHP 5.7 zurückportieren? Vielleicht kannst du Gemini dafür verwenden. Alternativ können Sie diese vorgefertigte Version verwenden:
# Use the official PHP image: https://hub.docker.com/_/php
FROM php:5.6-apache

# Configure PHP for Cloud Run.
# Precompile PHP code with opcache.
# Install PHP's extension for MySQL
RUN docker-php-ext-install -j "$(nproc)" opcache mysqli pdo pdo_mysql && docker-php-ext-enable pdo_mysql

RUN set -ex; \
  { \
    echo "; Cloud Run enforces memory & timeouts"; \
    echo "memory_limit = -1"; \
    echo "max_execution_time = 0"; \
    echo "; File upload at Cloud Run network limit"; \
    echo "upload_max_filesize = 32M"; \
    echo "post_max_size = 32M"; \
    echo "; Configure Opcache for Containers"; \
    echo "opcache.enable = On"; \
    echo "opcache.validate_timestamps = Off"; \
    echo "; Configure Opcache Memory (Application-specific)"; \
    echo "opcache.memory_consumption = 32"; \
  } > "$PHP_INI_DIR/conf.d/cloud-run.ini"

# Copy in custom code from the host machine.
WORKDIR /var/www/html

COPY . .

# Setup the PORT environment variable in Apache configuration files: https://cloud.google.com/run/docs/reference/container-contract#port
ENV PORT=8080

# Tell Apache to use 8080 instead of 80.
RUN sed -i 's/80/${PORT}/g' /etc/apache2/sites-available/000-default.conf /etc/apache2/ports.conf

# Note: This is quite insecure and opens security breaches. See last chapter for hardening ideas.
# Uncomment at your own risk:
#RUN chmod 777 /var/www/html/uploads/

# Configure PHP for development.
# Switch to the production php.ini for production operations.
# RUN mv "$PHP_INI_DIR/php.ini-production" "$PHP_INI_DIR/php.ini"
# https://github.com/docker-library/docs/blob/master/php/README.md#configuration
RUN mv "$PHP_INI_DIR/php.ini-development" "$PHP_INI_DIR/php.ini"

# Expose the port
EXPOSE 8080
Die aktuelle Dockerfile-Version ist hier verfügbar.
Um die Anwendung lokal zu testen, müssen wir die Datei config.php so ändern, dass die PHP-Anwendung eine Verbindung zur MySQL-Datenbank in Google Cloud SQL herstellt. Füllen Sie die Lücken aus, basierend auf dem, was Sie zuvor eingerichtet haben:
<?php
// Database configuration
$db_host = '____________';
$db_name = '____________';
$db_user = '____________';
$db_pass = '____________';

try {
    $pdo = new PDO("mysql:host=$db_host;dbname=$db_name", $db_user, $db_pass);
    $pdo->setAttribute(PDO::ATTR_ERRMODE, PDO::ERRMODE_EXCEPTION);
} catch (PDOException $e) {
    die("Errore di connessione: " . $e->getMessage());
}

session_start();
?>
DB_HOSTist die öffentliche IP-Adresse von Cloud SQL. Sie finden sie in der SQL-Konsole:
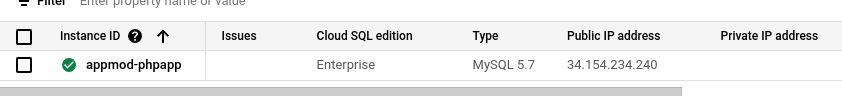
DB_NAMEsollte unverändert sein:image_catalogDB_USERsollteappmod-phpapp-userseinDB_PASSist etwas, das Sie ausgewählt haben. Setzen Sie ihn in einfache Anführungszeichen und maskieren Sie ihn nach Bedarf.
Und wenn du möchtest, kannst du die wenigen 🇮🇹 italienischen Teile mit Gemini ins Deutsche übersetzen lassen.
Nachdem Sie nun die Dockerfile haben und Ihre PHP-Anwendung so konfiguriert haben, dass sie eine Verbindung zu Ihrer Datenbank herstellt, können Sie das ausprobieren.
Installieren Sie Docker, falls noch nicht geschehen (Link). Wenn Sie Cloud Shell verwenden, ist das nicht erforderlich.
Versuchen Sie jetzt, Ihre containerisierte PHP-Anwendung mit den entsprechenden Docker-Build- und -Run-Befehlen zu erstellen und auszuführen.
# Build command - don't forget the final . This works if Dockerfile is inside the code folder:
$ docker build -t my-php-app-docker .

# Local Run command: most likely ports will be 8080:8080
$ docker run -it -p <CONTAINER_PORT>:<LOCAL_MACHINE_PORT> my-php-app-docker
Wenn alles funktioniert, sollten Sie die folgende Webseite sehen, wenn Sie mit dem lokalen Host verbunden sind. Ihre Anwendung wird jetzt auf Port 8080 ausgeführt. Klicken Sie auf das Symbol „Webvorschau“ (ein Browser mit einem Auge) und dann auf Vorschau auf Port 8080 (oder „Port ändern“ für einen anderen Port).

Ergebnis im Browser testen
Ihre Anwendung sollte jetzt in etwa so aussehen:

Wenn Sie sich mit Admin/admin123 anmelden, sollte Folgendes zu sehen sein:

Super!!! Abgesehen vom italienischen Text funktioniert es. 🎉🎉🎉
Wenn die Dockerisierung korrekt ist, aber die Datenbankanmeldedaten falsch sind, erhalten Sie möglicherweise eine Ausgabe wie diese:

Versuch es noch einmal, du bist nah dran!
In Artifact Registry speichern [optional]
Sie sollten jetzt eine funktionierende containerisierte PHP-Anwendung haben, die in der Cloud bereitgestellt werden kann. Als Nächstes benötigen wir einen Ort in der Cloud, an dem wir unser Docker-Image speichern und für die Bereitstellung in Google Cloud-Diensten wie Cloud Run zugänglich machen können. Diese Speicherlösung heißt Artifact Registry. Es handelt sich um einen vollständig verwalteten Google Cloud-Dienst, der für das Speichern von Anwendungsartefakten wie Docker-Container-Images, Maven-Paketen und npm-Modulen entwickelt wurde.
Erstellen Sie mit der entsprechenden Schaltfläche ein Repository in der Google Cloud Artifact Registry.

Wählen Sie einen gültigen Namen, das Format und die Region aus, die zum Speichern der Artefakte geeignet sind.

Kehren Sie zu Ihrer lokalen Entwicklungsumgebung zurück, taggen Sie das Container-Image der Anwendung und übertragen Sie es per Push in das gerade erstellte Artifact Registry-Repository. Führen Sie dazu die folgenden Befehle aus.
- docker tag SOURCE_IMAGE[:TAG] TARGET_IMAGE[:TAG]
- docker push TARGET_IMAGE[:TAG]
Das Ergebnis sollte wie im folgenden Screenshot aussehen.

Hurra 🎉🎉🎉 – du kannst mit dem nächsten Level weitermachen. Nehmen Sie sich vorher vielleicht zwei Minuten Zeit, um das Hochladen, Anmelden und Abmelden auszuprobieren und sich mit den App-Endpunkten vertraut zu machen.Sie werden sie später brauchen.
Mögliche Fehler
Wenn Containerisierungsfehler auftreten, können Sie Gemini verwenden, um den Fehler zu erklären und zu beheben. Geben Sie dazu Folgendes an:
- Ihr aktuelles Dockerfile
- Der aufgetretene Fehler
- [falls erforderlich] den ausgeführten PHP-Code.
Uploadberechtigungen Probieren Sie auch den Endpunkt /upload.php aus und laden Sie ein Bild hoch. Möglicherweise wird der folgende Fehler angezeigt. In diesem Fall müssen Sie einige chmod/chown-Fehler in der Dockerfile beheben.
Warning: move_uploaded_file(uploads/image (3).png): failed to open stream: Permission denied in /var/www/html/upload.php on line 11
PDOException „could not find driver“ (oder „Errore di connessione: could not find driver“). Achten Sie darauf, dass Ihr Dockerfile die richtigen PDO-Bibliotheken für MySQL (pdo_mysql) enthält, um eine Verbindung zur Datenbank herzustellen. Hier finden Sie Inspirationen für Lösungen.
Ihre Anfrage kann nicht an ein Backend weitergeleitet werden. Es konnte keine Verbindung zu einem Server über Port 8080 hergestellt werden. Das bedeutet, dass Sie wahrscheinlich den falschen Port freigeben. Achten Sie darauf, dass Sie den Port freigeben, über den Apache/Nginx tatsächlich Inhalte bereitstellen. Das ist nicht trivial. Wenn möglich, verwenden Sie Port 8080, da dies die Arbeit mit Cloud Run erleichtert. Wenn Sie Port 80 beibehalten möchten (z. B. weil Apache das so möchte), verwenden Sie einen anderen Befehl, um ihn auszuführen:
$ docker run -it -p 8080:80 # force 80
# Use the PORT environment variable in Apache configuration files.
# https://cloud.google.com/run/docs/reference/container-contract#port
RUN sed -i 's/80/${PORT}/g' /etc/apache2/sites-available/000-default.conf /etc/apache2/ports.conf
5. Modul 3: Anwendung in Cloud Run bereitstellen

Warum Cloud Run?
Gute Frage! Vor einigen Jahren hätten Sie sich sicherlich für Google App Engine entschieden.
Einfach ausgedrückt: Cloud Run hat heute einen neueren Technologie-Stack, ist einfacher bereitzustellen, günstiger und wird auf 0 herunterskaliert, wenn Sie es nicht verwenden. Dank der Flexibilität, jeden zustandslosen Container auszuführen, und der Integration in verschiedene Google Cloud-Dienste eignet sich Cloud Run ideal für die Bereitstellung von Mikrodiensten und modernen Anwendungen mit minimalem Aufwand und maximaler Effizienz.
Cloud Run ist eine vollständig verwaltete Plattform von Google Cloud, mit der Sie zustandslose containerisierte Anwendungen in einer serverlosen Umgebung ausführen können. Die gesamte Infrastruktur wird automatisch verwaltet. Die Skalierung erfolgt je nach eingehendem Traffic von null bis zu einem Maximum und wird bei Inaktivität wieder heruntergefahren. Das macht Cloud Run kostengünstig und effizient. Cloud Run unterstützt jede Sprache oder Bibliothek, solange sie in einem Container verpackt ist. Das bietet eine hohe Flexibilität bei der Entwicklung. Sie lässt sich gut in andere Google Cloud-Dienste einbinden und eignet sich für die Erstellung von Mikrodiensten, APIs, Websites und ereignisgesteuerten Anwendungen, ohne dass eine Serverinfrastruktur verwaltet werden muss.
Voraussetzungen
Für diese Aufgabe muss gcloud auf Ihrem lokalen Computer installiert sein. Falls nicht, finden Sie hier eine Anleitung. Wenn Sie Google Cloud Shell verwenden, müssen Sie nichts weiter tun.
Vor der Bereitstellung…
Wenn Sie in Ihrer lokalen Umgebung arbeiten, authentifizieren Sie sich mit dem folgenden Befehl bei Google Cloud:
$ gcloud auth login –update-adc # not needed in Cloud Shell
Sie sollten sich dann über eine OAuth-Anmeldung in Ihrem Browser authentifizieren können. Achten Sie darauf, dass Sie sich über Chrome mit demselben Nutzer (z. B. vattelapesca@gmail.com) anmelden, der in Google Cloud mit aktivierter Abrechnung angemeldet ist.
Aktivieren Sie die Cloud Run API mit dem folgenden Befehl:
$ gcloud services enable run.googleapis.com cloudbuild.googleapis.com
Jetzt ist alles für die Bereitstellung in Cloud Run bereit.
Anwendung über gcloud in Cloud Run bereitstellen
Mit dem Befehl gcloud run deploy können Sie die App on Cloud Run-Anwendung bereitstellen. Es gibt mehrere Optionen, die Sie festlegen können, um Ihr Ziel zu erreichen. Die folgenden Optionen sind mindestens erforderlich. Sie können sie über die Befehlszeile angeben oder das Tool fragt Sie über eine interaktive Eingabeaufforderung danach:
- Name des Cloud Run-Dienstes, den Sie für Ihre Anwendung bereitstellen möchten. Ein Cloud Run-Dienst gibt eine URL zurück, die einen Endpunkt für Ihre Anwendung bereitstellt.
- Google Cloud-Region, in der Ihre Anwendung ausgeführt wird. (
--regionREGION) - Container-Image, das Ihre Anwendung umschließt.
- Umgebungsvariablen, die Ihre Anwendung während der Ausführung verwenden muss.
- Das Flag Allow-Unauthenticated, mit dem jeder ohne weitere Authentifizierung auf Ihre Anwendung zugreifen kann.
In der Dokumentation finden Sie Informationen dazu, wie Sie diese Option auf Ihre Befehlszeile anwenden. Sie können auch nach unten scrollen, um eine mögliche Lösung zu finden.
Die Bereitstellung dauert einige Minuten. Wenn alles korrekt ist, sollte in der Google Cloud Console etwas Ähnliches wie hier zu sehen sein.

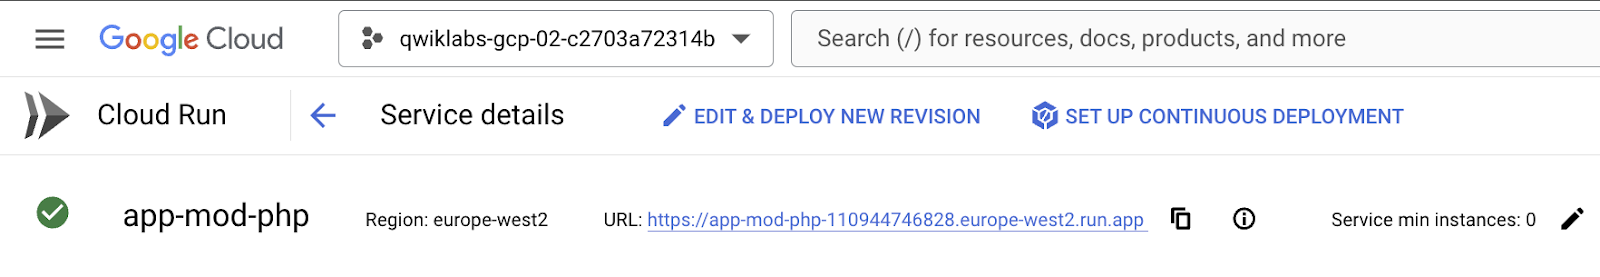
Klicken Sie auf die von Cloud Run bereitgestellte URL und testen Sie Ihre Anwendung. Nach der Authentifizierung sollte Folgendes angezeigt werden:

„gcloud run deploy“ ohne Argumente
Vielleicht ist Ihnen aufgefallen, dass gcloud run deploy Ihnen die richtigen Fragen stellt und die von Ihnen gelassenen Lücken füllt. Das ist ja fantastisch!
In einigen Modulen werden wir diesen Befehl jedoch einem Cloud Build-Trigger hinzufügen. Daher können wir uns keine interaktiven Fragen leisten. Wir müssen jede Option im Befehl ausfüllen. Du möchtest also den goldenen gcloud run deploy --option1 blah --foo bar --region your-fav-region herstellen. Wie gehst du es an?
- Wiederholen Sie die Schritte 2 bis 4, bis gcloud keine Fragen mehr stellt:
- [LOOP]
gcloud run deploymit bisher gefundenen Optionen - [LOOP] Systeme fragen nach Option X
- [LOOP] Suchen Sie in öffentlichen Dokumenten, wie Sie X über die Befehlszeile einrichten und die Option
--my-option [my-value]hinzufügen. - Kehren Sie jetzt zu Schritt 2 zurück, es sei denn, gcloud wird ohne weitere Fragen abgeschlossen.
- Dieser „gcloud run deploy“-Befehl ist einfach genial! Speichern Sie den Befehl an einem sicheren Ort. Sie benötigen ihn später für den Cloud Build-Schritt.
Eine mögliche Lösung finden Sie hier. Hier finden Sie die Dokumentation.
Glückwunsch! 🎉🎉🎉 Sie haben Ihre Anwendung erfolgreich in Google Cloud bereitgestellt und damit den ersten Schritt der Modernisierung abgeschlossen.
6. Modul 4: Passwort mit Secret Manager bereinigen

Im vorherigen Schritt konnten Sie Ihre Anwendung in Cloud Run bereitstellen und ausführen. Dabei haben wir jedoch eine schlechte Sicherheitspraxis angewendet: Wir haben einige Secrets im Klartext angegeben.
Erste Iteration: config.php für die Verwendung von ENV aktualisieren
Sie haben vielleicht bemerkt, dass wir das Datenbankpasswort direkt in den Code der Datei „config.php“ eingefügt haben. Das ist für Testzwecke und zum Prüfen, ob die App funktioniert, in Ordnung. Sie können solchen Code jedoch nicht in einer Produktionsumgebung committen oder verwenden. Das Passwort (und andere DB-Verbindungsparameter) sollten dynamisch gelesen und der Anwendung zur Laufzeit bereitgestellt werden. Ändern Sie die Datei config.php so, dass die Datenbankparameter aus Umgebungsvariablen gelesen werden. Wenn dies fehlschlägt, sollten Sie Standardwerte festlegen. Das ist hilfreich, falls die ENV-Datei nicht geladen werden kann. In der Seitenausgabe wird dann angezeigt, ob die Standardwerte verwendet werden. Füllen Sie die Lücken aus und ersetzen Sie den Code in der Datei „config.php“.
<?php
// Database configuration with ENV variables. Set default values as well
$db_host = getenv('DB_HOST') ?: 'localhost';
$db_name = getenv('DB_NAME') ?: 'image_catalog';
$db_user = getenv('DB_USER') ?: 'appmod-phpapp-user';
$db_pass = getenv('DB_PASS') ?: 'wrong_password';
// Note getenv() is PHP 5.3 compatible
try {
    $pdo = new PDO("mysql:host=$db_host;dbname=$db_name", $db_user, $db_pass);
    $pdo->setAttribute(PDO::ATTR_ERRMODE, PDO::ERRMODE_EXCEPTION);
} catch (PDOException $e) {
    die("Errore di connessione: " . $e->getMessage());
}

session_start();
?>
Da Ihre Anwendung containerisiert ist, müssen Sie eine Möglichkeit bereitstellen, die Umgebungsvariablen an die Anwendung zu übergeben. Dies kann auf verschiedene Arten erfolgen:
- Beim Build im Dockerfile. Fügen Sie Ihrem vorherigen Dockerfile die vier Parameter mit der Syntax „ENV DB_VAR=ENV_VAR_VALUE“ hinzu. Dadurch werden Standardwerte eingerichtet, die zur Laufzeit überschrieben werden können. Beispielsweise können „DB_NAME“ und „DB_USER“ hier und nirgendwo sonst festgelegt werden.
- Während der Laufzeit. Sie können diese Variablen für Cloud Run einrichten, entweder über die Befehlszeile oder über die Benutzeroberfläche. Hier können Sie alle vier Variablen einfügen, sofern Sie nicht die im Dockerfile festgelegten Standardwerte beibehalten möchten.
In localhost können Sie Ihre ENV-Variablen in einer .env-Datei ablegen (siehe Ordner solutions).
Achten Sie außerdem darauf, dass .env zu Ihrer .gitignore hinzugefügt wird: Sie möchten Ihre Secrets nicht an GitHub übertragen.
echo .env >> .gitignore
Anschließend können Sie die Instanz lokal testen:
docker run -it -p 8080:8080 --env-file .env my-php-app-docker
Sie haben jetzt Folgendes erreicht:
- Ihre Anwendung liest die Variable dynamisch aus Ihrer Umgebungsvariable.
- Sie haben die Sicherheit verbessert, da Sie das DB-Passwort aus Ihrem Code entfernt haben.
Sie können jetzt eine neue Version in Cloud Run bereitstellen. Legen wir die Umgebungsvariablen manuell in der Benutzeroberfläche fest:
- Rufen Sie https://console.cloud.google.com/run auf.
- Klicken Sie auf Ihre App.
- Klicken Sie auf „Neue Überarbeitung bearbeiten und bereitstellen“.
- Klicken Sie auf dem ersten Tab „Container“ auf den unteren Tab „Variablen und Secrets“.
- Klicken Sie auf „+ Variable hinzufügen“ und fügen Sie alle erforderlichen Variablen hinzu. Das Ergebnis sollte etwa so aussehen:


Ist das perfekt? Nein, dein PASS ist für die meisten Betreiber weiterhin sichtbar. Dies kann mit Google Cloud Secret Manager verhindert werden.
Zweite Iteration: Secret Manager
Ihre Passwörter sind aus Ihrem eigenen Code verschwunden – ein Erfolg! Aber Moment – sind wir jetzt sicher?
Ihre Passwörter sind weiterhin für alle sichtbar, die Zugriff auf die Google Cloud Console haben. Wenn Sie auf die Cloud Run-YAML-Bereitstellungsdatei zugreifen, können Sie sie abrufen. Wenn Sie versuchen, eine neue Cloud Run-Überarbeitung zu bearbeiten oder bereitzustellen, ist das Passwort im Abschnitt „Variablen und Secrets“ sichtbar, wie in den Screenshots unten gezeigt.
Google Cloud Secret Manager ist ein sicherer, zentraler Dienst zum Verwalten sensibler Informationen wie API-Schlüssel, Passwörter, Zertifikate und anderer Secrets.
Mit Secret Manager können Sie Secrets mit detaillierten Berechtigungen und robuster Verschlüsselung speichern, verwalten und darauf zugreifen. Secret Manager ist in die Identitäts- und Zugriffsverwaltung (Identity and Access Management, IAM) von Google Cloud eingebunden. So können Sie steuern, wer auf bestimmte Secrets zugreifen kann, und so die Datensicherheit und die Einhaltung regulatorischer Anforderungen gewährleisten.
Außerdem werden die automatische Rotation und Versionsverwaltung von Secrets unterstützt, was die Verwaltung des Lebenszyklus von Secrets vereinfacht und die Sicherheit in Anwendungen in allen Google Cloud-Diensten erhöht.
Um auf den Secret Manager zuzugreifen, rufen Sie im Dreistrich-Menü die Sicherheitsdienste auf und suchen Sie im Abschnitt Datenschutz danach, wie im Screenshot unten gezeigt.

Aktivieren Sie die Secret Manager API, wie in der folgenden Abbildung gezeigt.

- Klicken Sie jetzt auf Secret erstellen. Geben Sie ihm einen sinnvollen Namen:
- Name:
php-amarcord-db-pass - Secret-Wert: „Ihr DB-Passwort“ (ignorieren Sie den Teil „Datei hochladen“).
- Annotieren Sie diesen Secret-Link. Er sollte so aussehen:
projects/123456789012/secrets/php-amarcord-db-pass. Dies ist der eindeutige Verweis auf Ihr Secret (für Terraform, Cloud Run und andere). Die Nummer ist Ihre eindeutige Projektnummer.
Tipp: Verwenden Sie für Ihre Secrets einheitliche Namenskonventionen, die von links nach rechts immer spezifischer werden, z. B.: cloud-devrel-phpamarcord-dbpass
- Organisation (mit dem Unternehmen)
- Team (innerhalb der Organisation)
- Anwendung (innerhalb des Teams)
- Variablenname (innerhalb der App)
So können Sie mit einfachen regulären Ausdrücken alle Secrets für eine einzelne Anwendung finden.
Neue Cloud Run-Version erstellen
Nachdem wir ein neues Secret eingerichtet haben, müssen wir die Umgebungsvariable „DB_PASS“ entfernen und durch das neue Secret ersetzen. Das bedeutet:
- Zugriff auf Cloud Run über die Google Cloud Console
- Wählen Sie die App aus.
- Klicken Sie auf „Neue Überarbeitung bearbeiten und bereitstellen“.
- den Tab „Variablen und Secrets“ suchen.
- Verwenden Sie die Schaltfläche „+ Secret referenzieren“, um die Umgebungsvariable „DB_PASS“ zurückzusetzen.
- Verwenden Sie für die referenzierten Secrets dasselbe „DB_PASS“ und die aktuelle Version.

Anschließend sollte der folgende Fehler angezeigt werden:

Versuchen Sie, das Problem zu beheben. Um dieses Problem zu beheben, müssen Sie den Bereich IAM und Verwaltung aufrufen und die Berechtigungen ändern. Viel Erfolg beim Debugging!
Wenn Sie das Problem gefunden haben, kehren Sie zu Cloud Run zurück und stellen Sie eine neue Version bereit. Das Ergebnis sollte wie in der folgenden Abbildung aussehen:

Tipp: Die Entwicklerkonsole (UI) ist ideal, um auf Berechtigungsprobleme hinzuweisen. Nehmen Sie sich Zeit, um alle Links für Ihre Cloud-Entitäten aufzurufen.
7. Modul 5: CI/CD mit Cloud Build einrichten

Warum eine CI/CD-Pipeline?
Inzwischen haben Sie gcloud run deploy wahrscheinlich schon ein paar Mal eingegeben und vielleicht immer wieder dieselbe Frage beantwortet.
Haben Sie genug davon, Ihre Anwendung manuell mit „gcloud run deploy“ bereitzustellen? Wäre es nicht toll, wenn Ihre Anwendung jedes Mal automatisch bereitgestellt werden könnte, wenn Sie eine neue Änderung an Ihr Git-Repository übertragen?
Für die Verwendung einer CI/CD-Pipeline benötigen Sie zwei Dinge:
- Ein persönliches Git-Repository: Sie sollten das Workshop-Repository in Schritt 2 bereits in Ihr GitHub-Konto geforkt haben. Wenn nicht, gehen Sie zurück und führen Sie diesen Schritt aus. Ihr geforktes Repository sollte so aussehen:
https://github.com/<YOUR_GITHUB_USER>/app-mod-workshop - Cloud Build Mit diesem fantastischen und günstigen Dienst können Sie Build-Automatisierungen für so ziemlich alles konfigurieren: Terraform, Docker-Anwendungen usw.
In diesem Abschnitt geht es um die Einrichtung von Cloud Build.
Cloud Build
Dazu verwenden wir Cloud Build:
- Ihre Quelle mit Dockerfile erstellen. Stellen Sie sich das wie eine „große ZIP-Datei“ vor, die alles enthält, was Sie zum Erstellen und Ausführen benötigen (Ihr „Build-Artefakt“).
- dieses Artefakt per Push an Artifact Registry (AR) übertragen.
- Stellen Sie dann die Anwendung „php-amarcord“ aus AR in Cloud Run bereit.
- Dadurch wird eine neue Version („Überarbeitung“) der vorhandenen Anwendung erstellt (stellen Sie sich eine Ebene mit dem neuen Code vor). Wir konfigurieren sie so, dass der Traffic zur neuen Version umgeleitet wird, wenn der Push erfolgreich ist.
Hier sehen Sie ein Beispiel für einige Builds für meine php-amarcord-Anwendung:
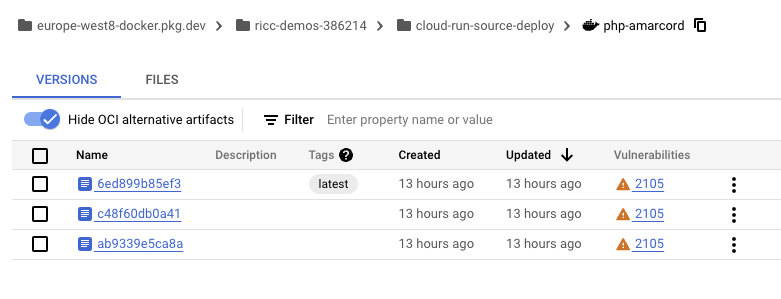
Wie machen wir das?
- Durch Erstellen einer perfekten YAML-Datei:
cloudbuild.yaml - Durch Erstellen eines Cloud Build-Triggers.
- Durch Herstellen einer Verbindung zu unserem GitHub-Repository über die Cloud Build-Benutzeroberfläche.
Trigger erstellen (und Repository verbinden)
- Rufen Sie https://console.cloud.google.com/cloud-build/triggers auf.
- Klicken Sie auf „Trigger erstellen“.
- Kompilieren:
- Name: Ein aussagekräftiger Name wie
on-git-commit-build-php-app - Ereignis: Push zum Zweig
- Quelle: „Neues Repository verbinden“

- Daraufhin wird rechts das Fenster „Repository verbinden“ geöffnet.
- Quellanbieter: „Github“ (zuerst)
- „Weiter“
- Durch die Authentifizierung wird ein Fenster auf GitHub geöffnet, in dem Sie sich gegenseitig authentifizieren können. Folgen Sie dem Ablauf und haben Sie etwas Geduld. Wenn Sie viele Repositories haben, kann das eine Weile dauern.
- „Repository auswählen“: Wählen Sie Ihr Konto/Repository aus und setzen Sie ein Häkchen bei „Ich verstehe…“.
- Wenn Sie die Fehlermeldung „Die GitHub-App ist in keinem Ihrer Repositories installiert“ erhalten, klicken Sie auf „Google Cloud Build installieren“ und folgen Sie der Anleitung.
 Klicken Sie auf „Verbinden“.
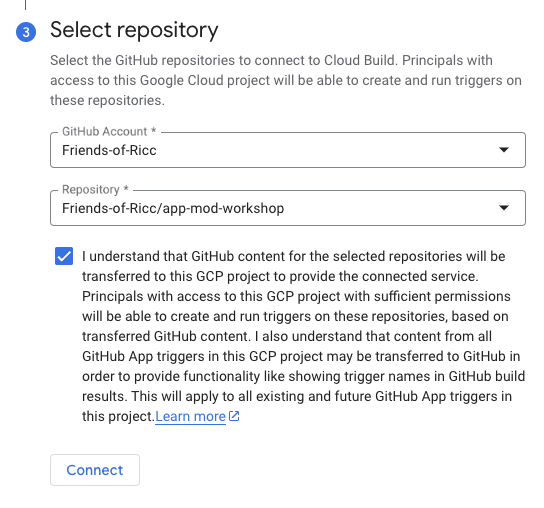
- Bingo! Ihr Repository ist jetzt verbunden.
- Zurück zum Trigger-Teil…
- Konfiguration: Automatisch erkannt (*)
- Erweitert: Wählen Sie das Dienstkonto „[PROJECT_NUMBER]- compute@developer.gserviceaccount.com“ aus.
- xxxxx ist Ihre Projekt-ID.
- Das Standarddienstkonto von Compute ist für ein Lab in Ordnung, sollte aber nicht in der Produktion verwendet werden. (Weitere Informationen)
- Lassen Sie alles andere unverändert.
- Klicken Sie auf den Button „Erstellen“.
(*) Dies ist die einfachste Methode, da nach einer Dockerfile oder einer cloudbuild.yaml-Datei gesucht wird. Mit dem cloudbuild.yaml können Sie jedoch selbst entscheiden, was in welchem Schritt zu tun ist.
I've got the power!
Der Trigger funktioniert nur, wenn Sie dem Cloud Build-Dienstkonto (was ist ein Dienstkonto? Die E-Mail-Adresse eines „Roboters“, der in Ihrem Namen eine Aufgabe ausführt – in diesem Fall das Erstellen von Elementen in der Cloud.
Ihr SA kann die Anwendung nur erstellen und bereitstellen, wenn Sie ihn dazu berechtigen. Das ist ganz einfach.
- Gehen Sie zu „Cloud Build“ > „Einstellungen“.
- Dienstkonto „[PROJECT_NUMBER]- compute@developer.gserviceaccount.com“
- Markieren Sie die folgenden Kästchen:
- Cloud Run
- Secret Manager
- Dienstkonten
- Cloud Build
- Setzen Sie außerdem ein Häkchen bei „Als bevorzugtes Dienstkonto festlegen“.

Wo ist die Cloud Build-YAML-Datei?
Wir empfehlen Ihnen dringend, sich etwas Zeit zu nehmen, um Ihre eigene Cloud Build-YAML-Datei zu erstellen.
Wenn Sie jedoch keine Zeit haben oder sich keine Zeit nehmen möchten, können Sie sich in diesem Lösungsordner inspirieren lassen: .solutions
Jetzt können Sie eine Änderung an GitHub übertragen und beobachten, wie Cloud Build seinen Teil dazu beiträgt.
Das Einrichten von Cloud Build kann kompliziert sein. Es kann zu einem Hin und Her kommen, wenn:
- Logs unter https://console.cloud.google.com/cloud-build/builds;region=global prüfen
- Fehler finden.
- Beheben Sie den Fehler im Code und führen Sie „git commit“ und „git push“ noch einmal aus.
- Manchmal liegt der Fehler nicht im Code, sondern in einer Konfiguration. In diesem Fall können Sie einen neuen Build über die Benutzeroberfläche ausführen (Cloud Build > „Trigger“ > „Ausführen“).

Wenn Sie diese Lösung verwenden, müssen Sie noch einige Dinge erledigen. Sie müssen beispielsweise die ENV-Variablen für die neu erstellten Entwicklungs-/Produktionsendpunkte festlegen:

Dafür haben Sie die beiden folgenden Möglichkeiten:
- Über die Benutzeroberfläche, indem Sie die Umgebungsvariablen noch einmal festlegen
- Über die CLI, indem Sie das „perfekte“ Skript für sich erstellen. Ein Beispiel finden Sie hier: gcloud-run-deploy.sh. Sie müssen einige Dinge anpassen, z. B. den Endpunkt und die Projektnummer. Die Projektnummer finden Sie in der Cloud-Übersicht.
Wie kann ich Code auf GitHub committen?
Es würde den Rahmen dieses Workshops sprengen, Ihnen die beste Methode zum git push in GitHub zu zeigen. Wenn Sie jedoch nicht weiterkommen und sich in Cloud Shell befinden, gibt es zwei Möglichkeiten:
- CLI. Fügen Sie lokal einen SSH-Schlüssel hinzu und fügen Sie ein Remote-Repository mit git@github.com:YOUR_USER/app-mod-workshop.git (anstelle von http) hinzu.
- VSCode. Wenn Sie den Cloud Shell-Editor verwenden, können Sie den Tab „Quellcodeverwaltung“ (Strg + Umschalt + G) verwenden, auf „Änderungen synchronisieren“ klicken und der Anleitung folgen. Sie sollten Ihr GitHub-Konto in VS Code authentifizieren können. Danach ist das Abrufen und Übertragen von Daten ein Kinderspiel.

Denken Sie daran, git add clodubuild.yaml unter anderen Dateien zu speichern, da es sonst nicht funktioniert.
Tiefe vs. oberflächliche „Entwicklungs-/Produktionsparität“ [optional]
Wenn Sie die Modellversion von hier kopiert haben, haben Sie zwei identische DEV- und PROD-Versionen. Das ist cool und entspricht Regel 10 der Zwölf-Faktoren-Anwendung.
Wir verwenden jedoch zwei verschiedene Webendpunkte, damit eine App auf dieselbe Datenbank verweist. Für einen Workshop ist das ausreichend. In der Praxis sollten Sie sich jedoch etwas Zeit nehmen, um eine richtige Produktionsumgebung zu erstellen. Das bedeutet, dass Sie zwei Datenbanken haben (eine für die Entwicklung und eine für die Produktion) und auch entscheiden müssen, wo sie für die Notfallwiederherstellung/Hochverfügbarkeit gespeichert werden sollen. Das würde den Rahmen dieses Workshops sprengen, aber es ist ein Denkanstoß.
Wenn Sie Zeit für eine „tiefe“ Version der Produktion haben, denken Sie daran, dass Sie alle Ressourcen duplizieren müssen, z. B.:
- Cloud SQL-Datenbank (und wahrscheinlich SQL-Instanz).
- GCS-Bucket
- Cloud Functions-Funktion.
- Sie können Gemini 1.5 Flash als Modell in der Entwicklung (günstiger, schneller) und Gemini 1.5 Pro (leistungsstärker) verwenden.
Im Allgemeinen sollten Sie sich bei jeder Aktion, die Sie in der App ausführen, kritisch fragen, ob die Produktion denselben Wert haben sollte oder nicht. Wenn nicht, verdoppeln Sie Ihre Anstrengungen. Das ist mit Terraform natürlich viel einfacher, da Sie Ihre Umgebung (-dev, -prod) als Suffix an Ihre Ressourcen anhängen können.
8. Modul 6: Zu Google Cloud Storage migrieren

Speicher

Derzeit speichert die Anwendung den Status in einem Docker-Container. Wenn die Maschine ausfällt, die App abstürzt oder Sie einfach eine neue Version übertragen, wird eine neue Version mit einem neuen, leeren Speicher geplant: 🙈
Wie können wir das Problem beheben? Es gibt mehrere Ansätze.
- Bilder in der Datenbank speichern. Das habe ich letztendlich mit meiner vorherigen PHP-Anwendung gemacht. Es ist die einfachste Lösung, da sie die Komplexität nicht erhöht. Aber es erhöht auf jeden Fall die Latenz und die Last auf Ihrer Datenbank.
- Migrieren Sie Ihre Cloud Run-Anwendung zu einer speicherfreundlichen Lösung: GCE + Persistent Disk? Vielleicht GKE + Storage? Hinweis: Was Sie an Kontrolle gewinnen, verlieren Sie an Agilität.
- Wechseln Sie zu GCS. Google Cloud Storage bietet erstklassigen Speicher für die gesamte Google Cloud und ist die am besten für die Cloud geeignete Lösung. Dazu müssen wir uns jedoch mit PHP-Bibliotheken auseinandersetzen. Haben wir PHP 5.7-Bibliotheken für GCS? Unterstützt
PHP 5.7überhauptComposer? (Es scheint, dass PHP 5.3.2 die früheste Version ist, die von Composer unterstützt wird.) - Vielleicht einen Docker-Sidecar?
- Oder Sie verwenden Cloud Run-Volume-Bereitstellungen für GCS. Das klingt fantastisch.
🤔 Speicher migrieren (offene Frage)
[Offene Frage] In dieser Übung sollen Sie eine Lösung finden, um Ihre Bilder so zu verschieben, dass sie auf irgendeine Weise beibehalten werden.
Abnahmetest
Ich möchte Ihnen die Lösung nicht verraten, aber ich möchte, dass Folgendes passiert:
- Sie laden
newpic.jpghoch. Sie sehen es in der App. - Sie aktualisieren die App auf eine neue Version.
newpic.jpgist immer noch da und sichtbar.
💡 Mögliche Lösung (GCS Cloud Run-Volume-Bereitstellungen)
Dies ist eine sehr elegante Lösung, mit der wir zustandsorientierte Dateiuploads erreichen können, ohne den Code ÜBERHAUPT zu ändern (abgesehen von der Anzeige einer Bildbeschreibung, aber das ist trivial und dient nur der Optik).
Damit sollten Sie einen Ordner von Cloud Run in GCS bereitstellen können:
- Alle Uploads in GCS sind in Ihrer App sichtbar.
- Alle Uploads in Ihre Anwendung werden tatsächlich in GCS hochgeladen.
- In GCS hochgeladene Objekte werden automatisch verarbeitet (Kapitel 7).
Hinweis: Bitte lesen Sie das Kleingedruckte zu FUSE. Dies ist NICHT in Ordnung, wenn die Leistung ein Problem darstellt.
GCS-Bucket erstellen
GCS ist der allgegenwärtige Speicherdienst von Google Cloud. Er ist praxiserprobt und wird von jedem Google Cloud-Dienst verwendet, der Speicher benötigt.
Beachten Sie, dass Cloud Shell PROJECT_ID als GOOGLE_CLOUD_PROJECT exportiert:
$ export PROJECT_ID=$GOOGLE_CLOUD_PROJECT
#!/bin/bash

set -euo pipefail

# Your Cloud Run Service Name, eg php-amarcord-dev
SERVICE_NAME='php-amarcord-dev'
BUCKET="${PROJECT_ID}-public-images"
GS_BUCKET="gs://${BUCKET}"

# Create bucket
gsutil mb -l "$GCP_REGION" -p "$PROJECT_ID" "$GS_BUCKET/"

# Copy original pictures there - better if you add an image of YOURS before.
gsutil cp ./uploads/*.png "$GS_BUCKET/"
Cloud Run so konfigurieren, dass der Bucket im Ordner „/uploads/“ bereitgestellt wird
Kommen wir nun zum eleganten Teil. Wir erstellen ein Volume php_uploads und weisen Cloud Run an, eine FUSE-Bereitstellung für MOUNT_PATH (etwa /var/www/html/uploads/) durchzuführen:
#!/bin/bash

set -euo pipefail

# .. keep variables from previous script..

# Uploads folder within your docker container.
# Tweak it for your app code.
MOUNT_PATH='/var/www/html/uploads/'

# Inject a volume mount to your GCS bucket in the right folder.
gcloud --project "$PROJECT_ID" beta run services update "$SERVICE_NAME" \
    --region $GCP_REGION \
    --execution-environment gen2 \
    --add-volume=name=php_uploads,type=cloud-storage,bucket="$BUCKET"  \
    --add-volume-mount=volume=php_uploads,mount-path="$MOUNT_PATH"
Wiederholen Sie diesen Schritt für alle Endpunkte, die auf Cloud Storage verweisen sollen.
Sie können dasselbe auch über die Benutzeroberfläche erreichen.
- Erstellen Sie auf dem Tab „Volumes“ eine Volume-Bereitstellung, die auf Ihren Bucket verweist, vom Typ „Cloud Storage-Bucket“, z. B. mit dem Namen „php_uploads“.
- Stellen Sie unter „Container“ > „Volume-Bereitstellungen“ das gerade erstellte Volume am von Ihrer Anwendung angeforderten Volume-Punkt bereit. Das hängt vom Dockerfile ab, könnte aber so aussehen:
var/www/html/uploads/.
In beiden Fällen sollte die Bearbeitung der neuen Cloud Run-Überarbeitung in etwa so aussehen:

Testen Sie jetzt die neue Anwendung, indem Sie ein neues Bild auf den Endpunkt /upload.php hochladen.
Die Bilder sollten nahtlos in GCS übertragen werden, ohne dass eine einzige Zeile PHP geschrieben werden muss:

Was ist gerade passiert?
Etwas sehr Magisches ist passiert.
Eine alte Anwendung mit altem Code erfüllt immer noch ihren Zweck. Mit einem neuen, modernisierten Stack können wir alle Bilder in unserer App bequem in einem zustandsorientierten Cloud-Bucket speichern. Jetzt sind Ihnen keine Grenzen mehr gesetzt:
- Möchten Sie jedes Mal eine E-Mail senden, wenn ein Bild mit „gefährlich“ oder „Nacktheit“ eingeht? Das ist möglich, ohne den PHP-Code zu ändern.
- Sie möchten jedes Mal, wenn ein Bild eingeht, ein multimodales Gemini-Modell verwenden, um es zu beschreiben, und die Datenbank mit der Beschreibung aktualisieren? Das ist möglich, ohne den PHP-Code zu ändern. Du glaubst mir nicht? Lesen Sie weiter in Kapitel 7.
Wir haben hier gerade ein großes Potenzial erschlossen.
9. Modul 7: Apps mit Google Gemini optimieren

Jetzt haben Sie eine moderne, neue PHP-Anwendung (wie ein Fiat 126 von 2024) mit Cloud-Speicher.
Was kann man damit machen?
Voraussetzungen
Im vorherigen Kapitel haben wir eine Modelllösung verwendet, mit der wir Bilder /uploads/ in GCS bereitstellen konnten. Dadurch wurde die Anwendungslogik de facto vom Bildspeicher getrennt.
Für diese Übung müssen Sie Folgendes tun:
- Sie haben die Übung in Kapitel 6 (Speicher) erfolgreich abgeschlossen.
- Sie haben einen GCS-Bucket mit den Bilduploads, in den Nutzer Bilder in Ihrer App hochladen und die Bilder in Ihren Bucket fließen.
Cloud Functions-Funktion einrichten (in Python)
Haben Sie sich schon einmal gefragt, wie Sie eine ereignisgesteuerte Anwendung implementieren? Beispiel:
- Wenn <Ereignis> eintritt => E-Mail senden
- Wenn <event> eintritt => wenn <condition> wahr ist, aktualisiere die Datenbank.
Ein Ereignis kann alles sein, von einem neuen Datensatz in BigQuery über ein neues Objekt, das in einem Ordner in GCS geändert wurde, bis hin zu einer neuen Nachricht, die in einer Pub/Sub-Warteschlange wartet.
Google Cloud unterstützt mehrere Paradigmen, um dies zu erreichen. Insbesondere:
- EventArc. GCS-Ereignisse empfangen Ideal, um DAGs zu erstellen und Aktionen basierend auf Wenn-Dann-Sonst-Bedingungen in der Cloud zu orchestrieren.
- Cloud Scheduler Das ist zum Beispiel ideal für einen Cronjob, der um Mitternacht in der Cloud ausgeführt werden soll.
- Cloud Workflows Ähnlich wie Eventarc können Sie damit
- Cloud Run Functions (auch bekannt als
lambdas). - Cloud Composer: Im Grunde die Google-Version von Apache Airflow, auch gut für DAG.
In dieser Übung beschäftigen wir uns mit Cloud Functions, um ein ziemlich spektakuläres Ergebnis zu erzielen. Außerdem bieten wir Ihnen optionale Übungen an.
Beispielcode wird unter .solutions/ bereitgestellt.
Cloud Functions-Funktion einrichten (🐍 Python)
Wir versuchen, einen sehr ehrgeizigen GCF zu erstellen.
- Wenn ein neues Image in GCS erstellt wird… (wahrscheinlich, weil jemand sie in die App hochgeladen hat – aber nicht nur)
- .. call Gemini to describe it and get a textual description of the image .. (Es wäre gut, den MIME-Typ zu prüfen und sicherzustellen, dass es sich um ein Bild und nicht um eine PDF-, MP3- oder Textdatei handelt.)
- .. und aktualisieren Sie die Datenbank mit dieser Beschreibung. (Dazu muss die Datenbank möglicherweise gepatcht werden, um der Tabelle
imageseine Spaltedescriptionhinzuzufügen.)
Datenbank patchen, um description zu Bildern hinzuzufügen
- Öffnen Sie Cloud SQL Studio:
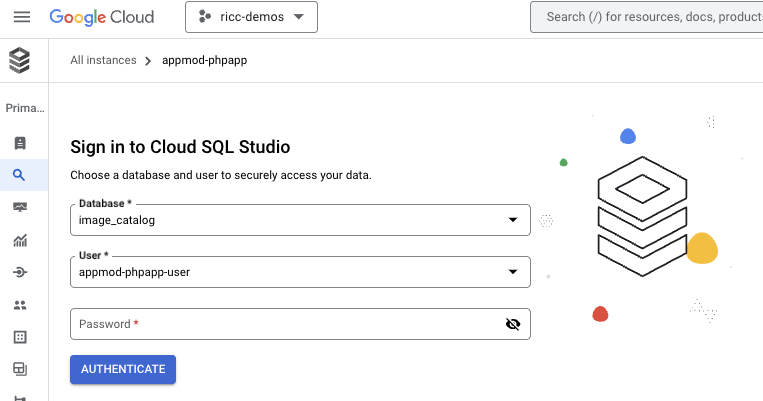
- Geben Sie Ihren Nutzernamen und Ihr Passwort für die Images-Datenbank ein.
- Fügen Sie diesen SQL-Code ein, um eine Spalte für eine Bildbeschreibung hinzuzufügen:
ALTER TABLE images ADD COLUMN description TEXT;

Und Bingo! Prüfe jetzt, ob es funktioniert hat:
SELECT * FROM images;
Die neue Spalte „Beschreibung“ sollte angezeigt werden:

Gemini f(x) schreiben
Hinweis: Diese Funktion wurde mit Unterstützung von Gemini Code Assist erstellt.
Hinweis: Beim Erstellen dieser Funktion können IAM-Berechtigungsfehler auftreten. Einige davon sind unten im Abschnitt „Mögliche Fehler“ dokumentiert.
- APIs aktivieren
- Rufen Sie https://console.cloud.google.com/functions/list auf.
- Klicken Sie auf „Funktion erstellen“.
- APIs über den API-Assistenten aktivieren:

Sie können die GCF entweder über die Benutzeroberfläche oder über die Befehlszeile erstellen. Hier verwenden wir die Befehlszeile.
Ein möglicher Code ist unter .solutions/ zu finden.
- Erstellen Sie einen Ordner zum Hosten Ihres Codes, z. B. „gcf/“. Öffnen Sie den Ordner.
requirements.txt-Datei erstellen:
google-cloud-storage
google-cloud-aiplatform
pymysql
- Python-Funktion erstellen Beispielcode: gcf/main.py.
#!/usr/bin/env python

"""Complete this"""

from google.cloud import storage
from google.cloud import aiplatform
import vertexai
from vertexai.generative_models import GenerativeModel, Part
import os
import pymysql
import pymysql.cursors

# Replace with your project ID
PROJECT_ID = "your-project-id"
GEMINI_MODEL = "gemini-1.5-pro-002"
DEFAULT_PROMPT = "Generate a caption for this image: "

def gemini_describe_image_from_gcs(gcs_url, image_prompt=DEFAULT_PROMPT):
    pass

def update_db_with_description(image_filename, caption, db_user, db_pass, db_host, db_name):
    pass

def generate_caption(event, context):
    """
    Cloud Function triggered by a GCS event.
    Args:
        event (dict): The dictionary with data specific to this type of event.
        context (google.cloud.functions.Context): The context parameter contains
                                                event metadata such as event ID
                                                and timestamp.
    """
    pass
- Übertragen Sie die Funktion per Push. Sie können ein Skript wie dieses verwenden: gcf/push-to-gcf.sh.
Hinweis 1: Achten Sie darauf, die Umgebungsvariablen mit den richtigen Werten zu versehen, oder fügen Sie sie einfach oben hinzu (GS_BUCKET=blah, ..):
Hinweis 2: Dadurch wird der gesamte lokale Code (.) übertragen. Achten Sie also darauf, Ihren Code in einem bestimmten Ordner zu speichern und .gcloudignore wie ein Profi zu verwenden, um die Übertragung großer Bibliotheken zu vermeiden. (Beispiel).
#!/bin/bash

set -euo pipefail

# add your logic here, for instance:
source .env || exit 2

echo "Pushing ☁️ f(x)☁ to 🪣 $GS_BUCKET, along with DB config.. (DB_PASS=$DB_PASS)"

gcloud --project "$PROJECT_ID" functions deploy php_amarcord_generate_caption \
    --runtime python310 \
    --region "$GCP_REGION" \
    --trigger-event google.cloud.storage.object.v1.finalized \
    --trigger-resource "$BUCKET" \
    --set-env-vars "DB_HOST=$DB_HOST,DB_NAME=$DB_NAME,DB_PASS=$DB_PASS,DB_USER=$DB_USER" \
    --source . \
    --entry-point generate_caption \
    --gen2
Hinweis: In diesem Beispiel wird generate_caption als Methode aufgerufen und Cloud Functions übergibt das GCS-Ereignis mit allen relevanten Informationen (Bucket-Name, Objektname usw.). Nehmen Sie sich etwas Zeit, um das Python-Wörterbuch für das Ereignis zu debuggen.
Funktion testen
Unit Tests
Die Funktion hat viele bewegliche Teile. Sie möchten vielleicht alle einzeln testen können.
Ein Beispiel finden Sie in gcf/test.py.
Cloud Functions-UI
Nehmen Sie sich auch etwas Zeit, um Ihre Funktion in der Benutzeroberfläche zu erkunden. Jeder Tab ist einen Blick wert, insbesondere Source (mein Favorit), Variables, Trigger und Logs. Sie werden viel Zeit im Tab Logs verbringen, um Fehler zu beheben (siehe auch mögliche Fehler unten auf dieser Seite). Sehen Sie sich auch Permissions an.

E2E-Test
Jetzt können Sie die Funktion manuell testen.
- Öffnen Sie die App und melden Sie sich an.
- Laden Sie ein Bild hoch (nicht zu groß, da es bei großen Bildern zu Problemen kommen kann).
- Prüfen Sie in der Benutzeroberfläche, ob das Bild hochgeladen wurde.
- Prüfen Sie in Cloud SQL Studio, ob die Beschreibung aktualisiert wurde. Melden Sie sich an und führen Sie die folgende Abfrage aus:
SELECT * FROM images.

Die Ergebnisse sprechen für sich: Möglicherweise möchten wir auch das Frontend aktualisieren, um diese Beschreibung anzuzeigen.
PHP aktualisieren, um [optional] anzuzeigen
Wir haben bewiesen, dass die App funktioniert. Es wäre jedoch gut, wenn die Nutzer diese Beschreibung auch sehen könnten.
Wir müssen keine PHP-Experten sein, um die Beschreibung in die index.php einzufügen. Dieser Code sollte Folgendes tun (ja, Gemini hat ihn auch für mich geschrieben!):
<?php if (!empty($image['description'])): ?>
    <p class="font-bold">Gemini Caption:</p>
    <p class="italic"><?php echo $image['description']; ?></p>
<?php endif; ?>
Fügen Sie diesen Code an einer beliebigen Stelle im foreach ein.
In den nächsten Schritten sehen wir dank Gemini Code Assist auch eine ansprechendere UI-Version. Eine übersichtliche Version könnte so aussehen:

Fazit
Sie haben eine Cloud Functions-Funktion, die durch neue Objekte in GCS ausgelöst wird und den Inhalt des Bildes wie ein Mensch annotieren und die Datenbank automatisch aktualisieren kann. Wow!
Nächste Schritte Sie können dieselbe Logik anwenden, um zwei großartige Funktionen zu erhalten.
[optional] Weitere Cloud Functions hinzufügen [offen]
Mir fallen noch ein paar zusätzliche Funktionen ein.
📩 E‑Mail-Trigger
Ein E‑Mail-Trigger, der Ihnen jedes Mal eine E‑Mail sendet, wenn jemand ein Bild sendet.
- Zu oft? Fügen Sie eine weitere Einschränkung hinzu: Ein GROSSES Bild oder ein Bild, dessen Gemini-Inhalt die Wörter „nackt/Nacktheit/gewalttätig“ enthält.
- Prüfen Sie dazu
EventArc.
🚫 Unangemessene Bilder automatisch moderieren
Derzeit werden Bilder von einem menschlichen Administrator als „unangemessen“ gekennzeichnet. Wie wäre es, wenn Gemini die Moderation des Gruppenbereichs übernimmt? Fügen Sie einen Test hinzu, um unangemessene Triggerinhalte zu kennzeichnen und die Datenbank zu aktualisieren, wie wir es in der vorherigen Funktion gelernt haben. Dazu wird im Wesentlichen die vorherige Funktion verwendet, der Prompt geändert und die Datenbank basierend auf der Antwort aktualisiert.
Einschränkung: Generative KI liefert unvorhersehbare Ausgaben. Achten Sie darauf, dass die „kreative Ausgabe“ von Gemini „in die richtigen Bahnen gelenkt“ wird. Sie können eine deterministische Antwort wie einen Konfidenzwert von 0 bis 1, ein JSON-Objekt usw. anfordern. Dies lässt sich auf verschiedene Weise erreichen, z. B.: * Mit Python-Bibliotheken wie pydantic, langchain usw. * Mit Gemini Structured Output.
Tipp: Sie können MEHRERE Funktionen oder einen einzelnen Prompt verwenden, der eine JSON-Antwort erzwingt (funktioniert hervorragend mit „Gemini Structured Output“, wie oben beschrieben), z. B.:
Wie würde der Prompt lauten, um diese zu generieren?
{
    "description": "This is the picture of an arrosticino",
    "suitable": TRUE
}
Sie können dem Prompt zusätzliche Felder hinzufügen, um Informationen wie „Gibt es etwas Gutes daran?“ zu erhalten. Was ist schlecht daran? Erkennst du den Ort? Ist Text vorhanden (OCR war noch nie so einfach):
goods: „Das sieht lecker aus.“bads: „Das sieht nach ungesundem Essen aus“OCR: „Da consumare preferibilmente prima del 10 Novembre 2024“location: „Pescara, Lungomare“
Normalerweise ist es besser, N Funktionen für N Ergebnisse zu haben, aber es ist unglaublich lohnend, eine Funktion zu haben, die 10 Dinge erledigt. In diesem Artikel von Riccardo erfährst du, wie das geht.
Mögliche Fehler (meist IAM/Berechtigungen)
Als ich diese Lösung zum ersten Mal entwickelt habe, bin ich auf einige Probleme mit IAM-Berechtigungen gestoßen. Ich werde sie hier hinzufügen, um Empathie zu zeigen und einige Ideen zur Problemlösung zu geben.
Fehler: Nicht genügend Berechtigungen für das Dienstkonto
- Hinweis: Wenn Sie eine GCF-Funktion bereitstellen möchten, die einen GCS-Bucket überwacht, müssen Sie die entsprechenden Berechtigungen für das Dienstkonto einrichten, das Sie für den Job verwenden, wie in der Abbildung gezeigt:

Möglicherweise müssen Sie auch EventArc APIs aktivieren. Es kann einige Minuten dauern, bis sie vollständig verfügbar sind.
Fehler: Fehlender Cloud Run-Aufrufer
- Ein weiterer Kommentar aus der Benutzeroberfläche für die GCF-Berechtigung ist dieser (Cloud Run-Aufruferrolle):

Dieser Fehler kann behoben werden, indem Sie den Befehl im Image ausführen, der fix-permissions.sh ähnelt.
Dieses Problem wird hier beschrieben: https://cloud.google.com/functions/docs/securing/authenticating
Fehler: Speicherlimit überschritten
Beim ersten Ausführen wurde in meinen Logs möglicherweise Folgendes angezeigt: „Arbeitsspeicherlimit von 244 MiB überschritten, 270 MiB verwendet. Erhöhen Sie gegebenenfalls das Speicherlimit. Weitere Informationen finden Sie unter https://cloud.google.com/functions/docs/configuring/memory.'". Fügen Sie Ihrer GCF noch einmal RAM hinzu. Das ist über die Benutzeroberfläche ganz einfach. Hier ist ein möglicher Bump:
Alternativ können Sie auch das Cloud Run-Bereitstellungsskript korrigieren, um den Arbeitsspeicher/die CPU zu erhöhen. Das dauert etwas länger.
Fehler: Pub/Sub veröffentlicht
Beim Erstellen eines Triggers mit GCF v1 ist einmal dieser Fehler aufgetreten:

Auch dieses Problem lässt sich leicht beheben, indem Sie zu IAM wechseln und Ihrem Dienstkonto die Rolle „Pub/Sub Publisher“ zuweisen.
Fehler: Vertex AI wurde nicht verwendet
Wenn Sie diese Fehlermeldung erhalten:
Permission Denied: 403 Vertex AI API has not been used in project YOUR_PROJECT before or it is disabled. Aktivieren Sie sie unter https://console.developers.google.com/apis/api/aiplatform.googleapis.com/overview?project=YOR_PROJECT.
Sie müssen nur die Vertex AI APIs aktivieren. Am einfachsten aktivieren Sie ALLE erforderlichen APIs so:
- https://console.cloud.google.com/vertex-ai
- Klicken Sie auf „Alle empfohlenen APIs aktivieren“.
Fehler: Eventarc-Trigger nicht gefunden.
Wenn Sie diese Meldung erhalten, stellen Sie die Funktion bitte noch einmal bereit.

Fehler: 400 Dienst-Agents werden bereitgestellt
400 Service agents are being provisioned ( https://cloud.google.com/vertex-ai/docs/general/access-control#service-agents ). Service agents are needed to read the Cloud Storage file provided. Versuchen Sie es bitte in einigen Minuten noch einmal.
Warten Sie in diesem Fall etwas oder wenden Sie sich an einen Googler.
10. Modul 8: Verfügbarkeits-SLOs erstellen
In diesem Kapitel versuchen wir, Folgendes zu erreichen:
- SLIs erstellen
- SLOs basierend auf den SLIs erstellen
- Benachrichtigungen basierend auf SLOs erstellen
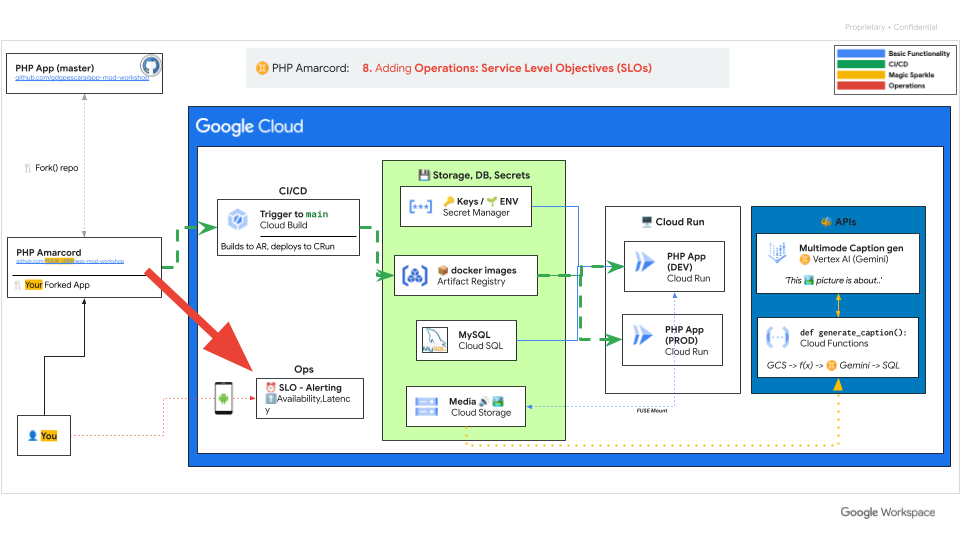
Dieses Thema liegt dem Autor sehr am Herzen, da Riccardo im SRE-/DevOps-Bereich von Google Cloud arbeitet.
(offen) SLIs und SLOs für diese Anwendung erstellen
Was nützt eine App, wenn Sie nicht wissen, ob sie ausgefallen ist?
Was ist ein SLO?
Meine Güte! Google hat SLOs erfunden. Weitere Informationen dazu finden Sie hier:
- SRE-Buch – Kapitel 2 – SLOs implementieren ( 👉 Weitere SRE-Bücher)
- Art of SLOs (Video) Es ist ein fantastisches Training, um mehr darüber zu erfahren, wie Sie ein perfektes SLO für Ihren Dienst erstellen.
- SRE-Kurs auf Coursera. Ich habe dazu beigetragen.
Schritt 1: SLI/SLO für Verfügbarkeit erstellen
Beginnen wir mit dem Verfügbarkeits-SLO, da es am einfachsten und möglicherweise am wichtigsten ist.
Glücklicherweise bietet Cloud Run dank Istio vordefinierte SLO-Unterstützung.
Sobald Ihre Anwendung in Cloud Run ist, ist das ganz einfach und dauert nur 30 Sekunden.
- Rufen Sie die Seite „Cloud Run“ auf.
- Klicken Sie auf Ihre App oder wählen Sie sie aus.
- Wählen Sie den Tab
SLOsaus. - Klicken Sie auf „+ SLO erstellen“.
- Verfügbarkeit, anfragebasiert
- Weiter
- Kalendermonat / 99 %
- klicken Sie auf „SLO erstellen“.

Schritt 2: Benachrichtigungen für dieses SLO einrichten
Ich empfehle, zwei Benachrichtigungen zu erstellen:
- Eine mit einer niedrigen Burnrate („Slowburn“), um Sie per E-Mail zu benachrichtigen (simuliert ein Ticket mit niedriger Priorität).
- Eine mit einer hohen Burnrate („Fastburn“), um Sie per SMS zu benachrichtigen (simuliert ein Ticket mit hoher Priorität / Pager)
Gehen Sie zu dem SLO tab, den Sie zuvor verwendet haben.
Gehen Sie dazu zweimal so vor:
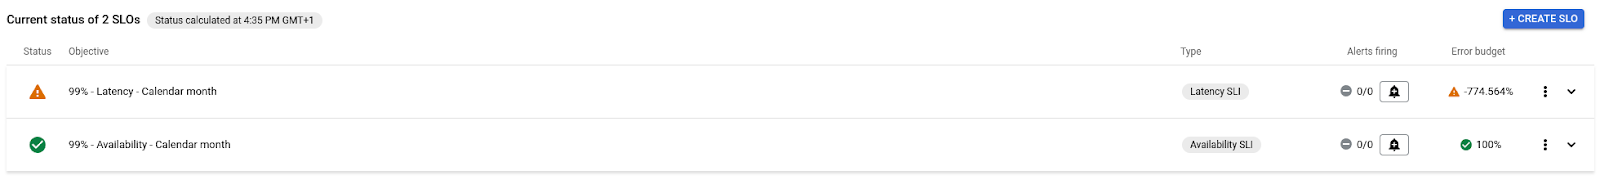
- Klicken Sie auf „SLO-Benachrichtigung erstellen“ (die Schaltfläche 🔔 mit einem Pluszeichen rechts).
- Lookback-Dauer, Burn-Rate-Grenzwert:
- [FAST]. Erste:
60Min. /10x - [SLOW]. Zweite:
720Min. /2x - Benachrichtigungskanal: Klicken Sie auf „Benachrichtigungskanäle verwalten“.
- Zuerst „E-Mail“ -> „Neu hinzufügen“ -> ..
- Zweitens: „SMS“ -> „Neu hinzufügen“ -> „Auf dem Smartphone bestätigen“.
- Tipp: Ich verwende gerne Emojis in den Namen. Es macht Spaß, das zu demonstrieren.
- Wenn Sie fertig sind, klicken Sie rechts oben auf das große X.
- Wählen Sie zuerst „Telefon“ (schnell) und dann „E-Mail“ (langsam) aus.
- Fügen Sie eine Beispieldokumentation hinzu, z. B.:
[PHP Amarcord] Riccardo told me to type sudo reboot or to check documentation in http://example.com/playbooks/1.php but I guess he was joking.
Bingo!
Endergebnis
Diese Übung ist abgeschlossen, wenn Sie ein funktionierendes SLO und zwei Benachrichtigungen für Ihre Verfügbarkeit haben und Sie Benachrichtigungen per E-Mail und auf Ihrem Smartphone erhalten.
Wenn Sie möchten, können Sie eine Latenz hinzufügen (was wir dringend empfehlen) oder sogar eine komplexere Bedingung. Wählen Sie für die Latenz einen Wert aus, den Sie für angemessen halten. Wählen Sie im Zweifelsfall 200 ms aus.
11. Nächste Schritte
Du hast ALLES erledigt, was fehlt?
Ein kleiner Denkanstoß:
Mit Gemini spielen
Gemini ist in zwei Varianten verfügbar:
- Vertex AI. Die „Enterprise-Methode“, die mit Ihrer Google Cloud-Umgebung verknüpft ist und die wir in Kapitel 7 (GCF + Gemini) behandelt haben. Die gesamte Authentifizierung funktioniert wie von Zauberhand und die Dienste sind perfekt miteinander verbunden.
- Google AI Der „Verbraucherweg“. Sie rufen hier einen Gemini API-Schlüssel ab und erstellen kleine Skripts, die mit jeder vorhandenen Arbeitslast verknüpft werden können (proprietäre Arbeit, andere Clouds, localhost usw.). Sie ersetzen einfach Ihren API-Schlüssel und der Code funktioniert wie von Zauberhand.
Wir empfehlen Ihnen, die (2) mit Ihren eigenen Projekten auszuprobieren.
UI Lifting
Ich bin nicht gut im Erstellen von Benutzeroberflächen. Gemini aber schon. Sie können einfach eine einzelne PHP-Seite nehmen und Folgendes sagen:
I have a VERY old PHP application. I want to touch it as little as possible. Can you help me:

1. add some nice CSS to it, a single static include for tailwind or similar, whatever you prefer
2. Transform the image print with description into cards, which fit 4 per line in the canvas?

Here's the code:

-----------------------------------
[Paste your PHP page, for instance index.php - mind the token limit!]
Sie können diese in weniger als 5 Minuten mit nur einem Cloud Build-Befehl erhalten. :)
Die Antwort von Gemini war perfekt (ich musste also nichts ändern):

Und hier ist das neue Layout in der persönlichen App des Autors:

Hinweis: Der Code wird als Bild eingefügt, da wir Sie nicht dazu ermutigen möchten, den Code zu übernehmen, sondern Gemini dazu zu bringen, den Code für Sie zu schreiben, mit Ihren eigenen kreativen UI-/Frontend-Einschränkungen. Vertrauen Sie mir, Sie müssen danach nur sehr geringfügige Änderungen vornehmen.
Sicherheit
Die ordnungsgemäße Sicherung dieser Anwendung ist nicht das Ziel dieses vierstündigen Workshops, da dies die Zeit bis zum Abschluss dieses Workshops um ein bis zwei Größenordnungen erhöhen würde.
Dieses Thema ist jedoch sehr wichtig. Wir haben einige Ideen in SECURITY zusammengestellt.
12. Glückwunsch!
Glückwunsch! 🎉🎉🎉 Sie haben Ihre Legacy-PHP-Anwendung mit Google Cloud modernisiert.

Zusammenfassung der Inhalte dieses Codelabs:
- Datenbank in Google Cloud SQL bereitstellen und vorhandene Datenbank dorthin migrieren
- PHP-Anwendung mit Docker und Buildpacks containerisieren und das Image in Google Cloud Artifact Registry speichern
- Containeranwendung in Cloud Run bereitstellen und mit Cloud SQL ausführen
- Vertrauliche Konfigurationsparameter (z. B. Datenbankpasswort) mit Google Secret Manager geheim speichern/verwenden
- So richten Sie Ihre CI/CD-Pipeline mit Google Cloud Build ein, um Ihre PHP-Anwendung bei jedem Code-Push in Ihr GitHub-Repository automatisch zu erstellen und bereitzustellen.
- Cloud Storage verwenden, um Ihre Anwendungsressourcen in die Cloud zu verlagern
- Hier erfahren Sie, wie Sie mit serverlosen Technologien in Google Cloud beeindruckende Workflows erstellen, ohne den Anwendungscode zu ändern.
- Verwenden Sie die Gemini Multimodal-Funktionen für einen passenden Anwendungsfall.
- SRE-Prinzipien in Google Cloud implementieren
Das ist ein guter Einstieg in die Anwendungsmodernisierung mit Google Cloud.
🔁 Feedback
Wenn Sie uns Feedback zu diesem Workshop geben möchten, füllen Sie bitte dieses Feedbackformular aus.
Wir freuen uns über Ihr Feedback und über PRs für Code, auf den Sie besonders stolz sind.
🙏 Vielen Dank
Der Autor bedankt sich bei Mirko Gilioli und Maurizio Ipsale von Datatonic für die Unterstützung beim Verfassen und Testen der Lösung.