

1. 始める前に
CodeMender 3 部作による DevSecOps のパート 3 へようこそ。
- パート 1: CodeMender でアプリケーションを保護する(OWASP Juice Shop でのデベロッパー インナーループ監査)。
- パート 2: CodeMender で CI / CD パイプラインを保護する(GitHub Actions、WIF、SARIF を使用したアウターループ パイプラインの自動化)。
- パート 3(この Codelab): CodeMender と Antigravity を使用してバイブ コーディング アプリケーションを保護する(LLM 生成のフルスタック機能用の AI ネイティブ セキュリティ ループ)。
ストーリー
プロダクト マネージャーは、OWASP Juice Shop 用の Gemini を活用したカスタマー サポート アシスタントのプロトタイプを今日中に作成することを求めています。Antigravity(
agy
)。数分後にコンパイルされます。完了したようです。
しかし、AI コーディング アシスタントは、安全なコードではなく、動作するコードを最適化します。指示されたことを行い、指示されていないことを追加することはほとんどありません。そこで、commit する前に、CodeMender で変更を確認するよう Antigravity に依頼します。この Codelab では、次のストーリーに沿って進めます。
- Antigravity を使用して、機能のバイブ コーディングを行います。
- CodeMender は変更された部分のみをチェックし、新しいルートでの SQL インジェクションのコミットをブロックします。
- 差分を自分で確認すると、スキャンでフラグが付けられなかったものが見つかります。新しいルートで認証が行われないと、有料の Gemini 呼び出しを含む両方のエンドポイントが誰でも利用できるようになります。
- CodeMender は、SQL インジェクションの修正を記述して検証します。Antigravity が認証を追加します。
- commit すると、pre-commit フックによって今後のすべての commit がチェックされます。
- CodeMender のステップの費用が表示されます。
セキュリティ ツールを手動で実行することはありません。Antigravity はオープンソースの codemender-security を使用しています。
プラグイン。これにより、CodeMender を安全に実行する方法が指示されます。
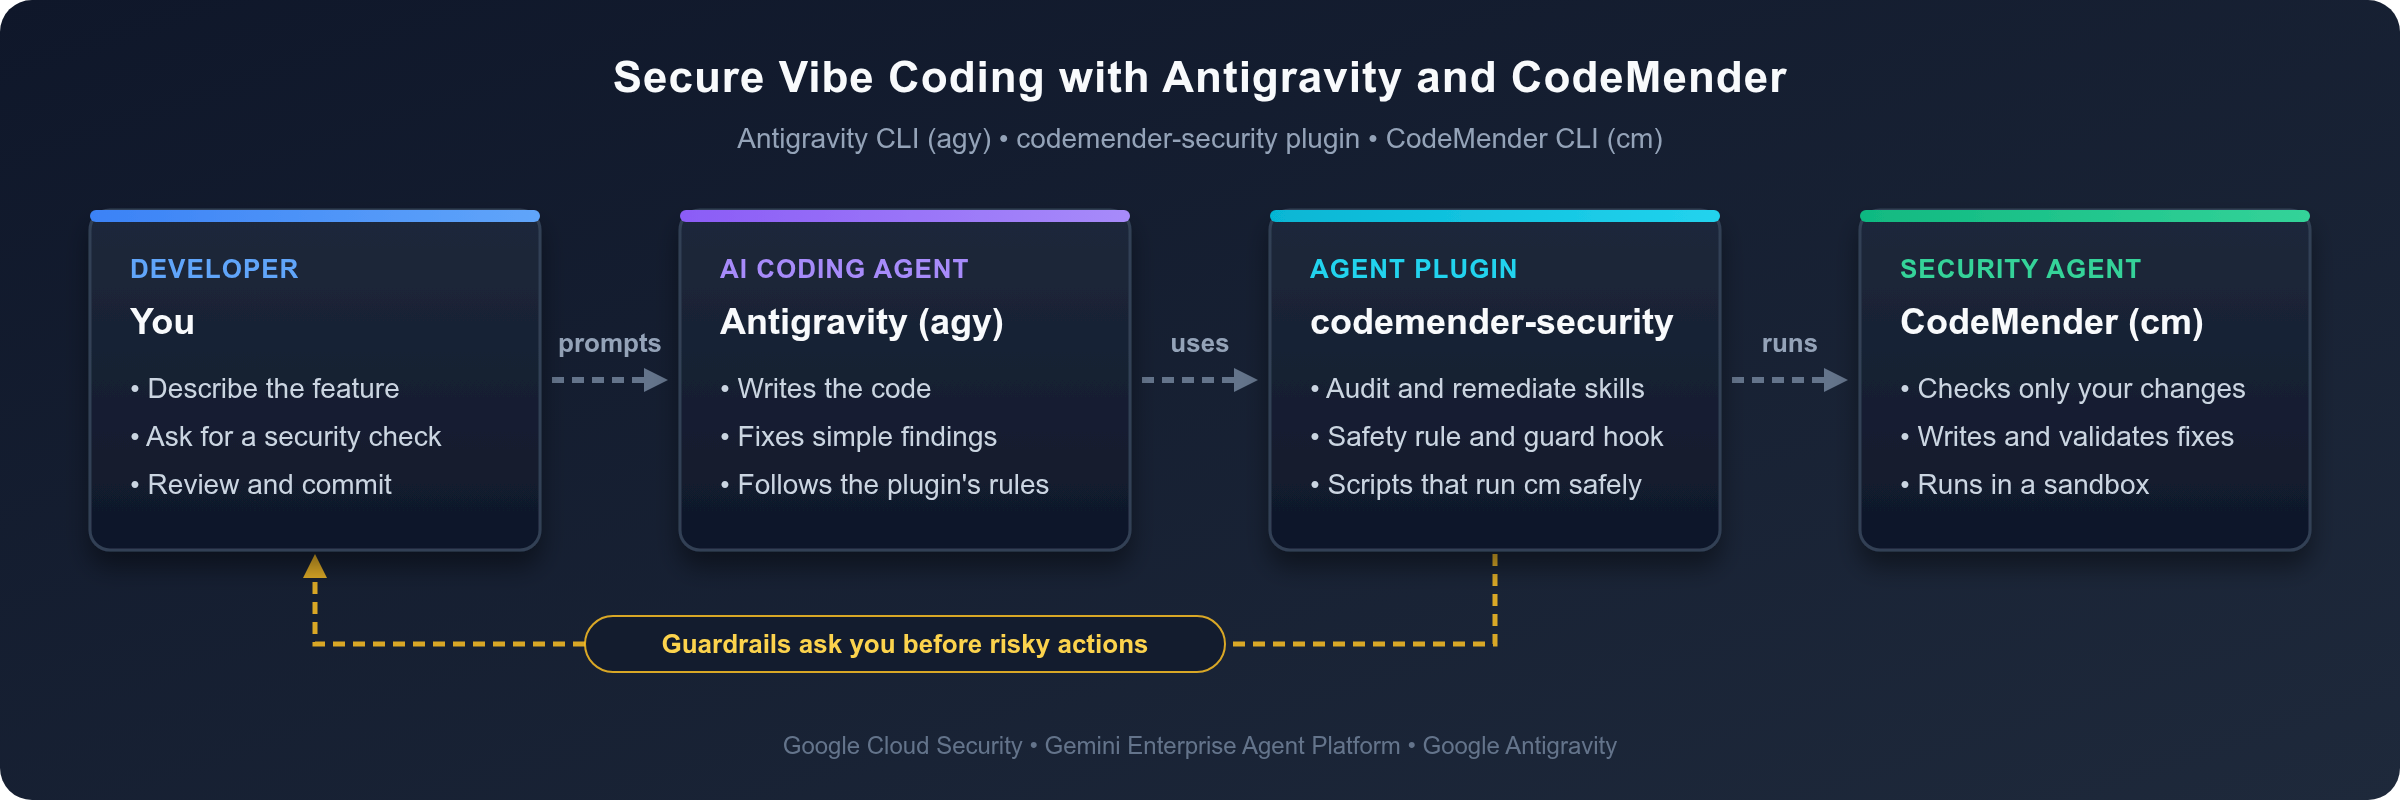
このプラグインのガードレールにより、ソフトウェアのインストールや commit の動作の変更など、リスクを伴うアクションの前に Antigravity が確認を求めるようになります。
前提条件
- Node.js、Express、TypeScript に関する基本的な知識。
- OWASP トップ 10 などの一般的なウェブの脆弱性に関する基本的な理解。
- 課金が有効になっていて、CodeMender にアクセスできる Google Cloud プロジェクト。
学習内容
- Antigravity CLI (
agy) にcodemender-securityプラグインを装備する方法。 - commit する前に、新しいファイルを含む変更内容のみを確認する方法。
- スキャン後に変更全体を確認する必要がある理由: AI を使用するスキャナは、検出結果を見逃す可能性があります。
- 誰が何を修正するかを決定する方法: CodeMender は、報告する検出結果と、検証する修正を対象とし、Antigravity は、指定した変更を対象とします。
- pre-commit フックが、同じ変更を 2 回スキャンすることなく、今後のすべての commit をチェックする方法。
- CodeMender のトークン使用量を読み取り、費用を見積もる方法。
必要なもの
- ウェブブラウザ(Google Chrome など)。
- Google Cloud Shell。
gcloud、git、Node.js、Antigravity CLI(agy)が含まれています。
この Codelab は、CodeMender CLI 0.22.0、codemender-security プラグインのバージョン 1.8.0、OWASP Juice Shop v20.3.0、Node.js 22、24、26 でテストされています。他のバージョンでは、出力が異なる場合があります。
この Codelab の進め方
- プロンプト: 「Antigravity で、次のように入力します」の後のブロックはプロンプトです。Antigravity のプロンプトに入力します。
- コマンド: 入力する他のブロックはシェルコマンドです。Cloud Shell で実行します。Antigravity を起動するまでは最初のタブで、その後は 2 つ目のタブで実行します。
- 出力: 出力または出力は次のようになりますの後のブロックは、想定される出力を示しています。Antigravity では、コマンド出力はデフォルトで折りたたまれています(コマンドを展開するには
Ctrl+Oを押します)。Antigravity は、返信で結果を要約します。検出結果の ID、タイミング、トークン数は異なるため、CodeMender の検出結果も異なる場合があります。 - 人間が必要な手順: エージェントは、ブラウザで Google Cloud にログインしたり、Antigravity の初回実行プロンプトに回答したり、CodeMender CLI と pre-commit フックをインストールするプラグインのリクエストを承認したりすることはできません。これらはご自身で実施できます。
2. CodeMender プラグインを使用して Antigravity を設定する
このステップでは、Cloud Shell を準備し、プラグインをインストールして、Juice Shop のコードを取得し、Antigravity で CodeMender を設定します。
Google Cloud Shell を開き、認証情報を構成する
ブラウザを開いて Google Cloud Shell にアクセスします。
アクティブな Google Cloud プロジェクトを確認します。
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
プロジェクト ID が空の場合は、gcloud config set project PROJECT_ID を実行して PROJECT_ID をプロジェクト ID に置き換え、2 つのコマンドを再度実行します。
必要な Gemini Enterprise Agent Platform API と Resource Manager API を有効にします。
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
Google Cloud アプリケーションのデフォルト認証情報(ADC)を使用して環境を認証します。
gcloud auth application-default login
画面上のブラウザリンクにアクセスして同意を付与し、認証フローを完了します。
CodeMender プラグインを Antigravity にインストールする
Antigravity CLI を使用して codemender-security プラグインをインストールします。
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
出力は次のようになります。
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
このプラグインは、CodeMender を使用してコードを監査および修正する方法を Antigravity に教える 2 つのスキル、常時稼働の安全ルール、Antigravity が実行する前にすべてのシェルコマンドをチェックするフックを追加します。プラグインが有効になっていることを確認します。
agy plugin list
出力は次のようになります。
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
OWASP Juice Shop のコードを取得する
パート 1 とパート 2 と同じ Node.js と TypeScript アプリケーションである OWASP Juice Shop を使用します。
この Codelab でテストされた Juice Shop リリースをクローンし、作業用のブランチを作成します。
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop は Node.js 22 ~ 26 をサポートしています。バージョンを確認します。
node --version
Cloud Shell の出力は次のようになります。
v26.13.0
バージョンが 22 より前の場合は、Node.js 22 をインストールし、新しいタブのデフォルトにします。
nvm install 22
nvm alias default 22
サーバーの依存関係をインストールし、サーバーをコンパイルします。--ignore-scripts フラグを指定すると、Angular フロントエンドのビルドがスキップされます。この Codelab では必要ありません。
npm install --ignore-scripts && npm run build:server
出力の末尾は次のようになります。npm warn deprecated メッセージと npm audit の概要は無視してかまいません。これらは Juice Shop の依存関係に関するものであり、この Codelab では追加するコードに焦点を当てています。
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
CodeMender がコードを変更する前に、プラグインが作業をチェックポイントとして commit するため、何も失われることはありません。この Codelab の最後に、機能を commit します。どちらの commit にも Git ID が必要です。このリポジトリに設定します。
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
Antigravity を起動
プラグインのインストーラは、そのディレクトリが PATH にある場合、CodeMender CLI(cm)を ~/.local/bin に配置します。AGY_ADC_AUTH が true の場合、Antigravity は gcloud auth application-default login で作成したアプリケーションのデフォルト認証情報を使用してログインできます(アプリケーションのデフォルト認証情報(ADC)の設定をご覧ください)。このタブと ~/.bashrc の両方で、新しいタブと再接続用に設定し、リポジトリから Antigravity を起動します。
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity は、アプリケーションのデフォルト認証情報を使用してログインし、Google Cloud プロジェクトで Gemini を使用するため、Google アカウントでのログインを求められることはありません。
agy を初めて起動すると、次のようなウェルカム画面が表示されます。
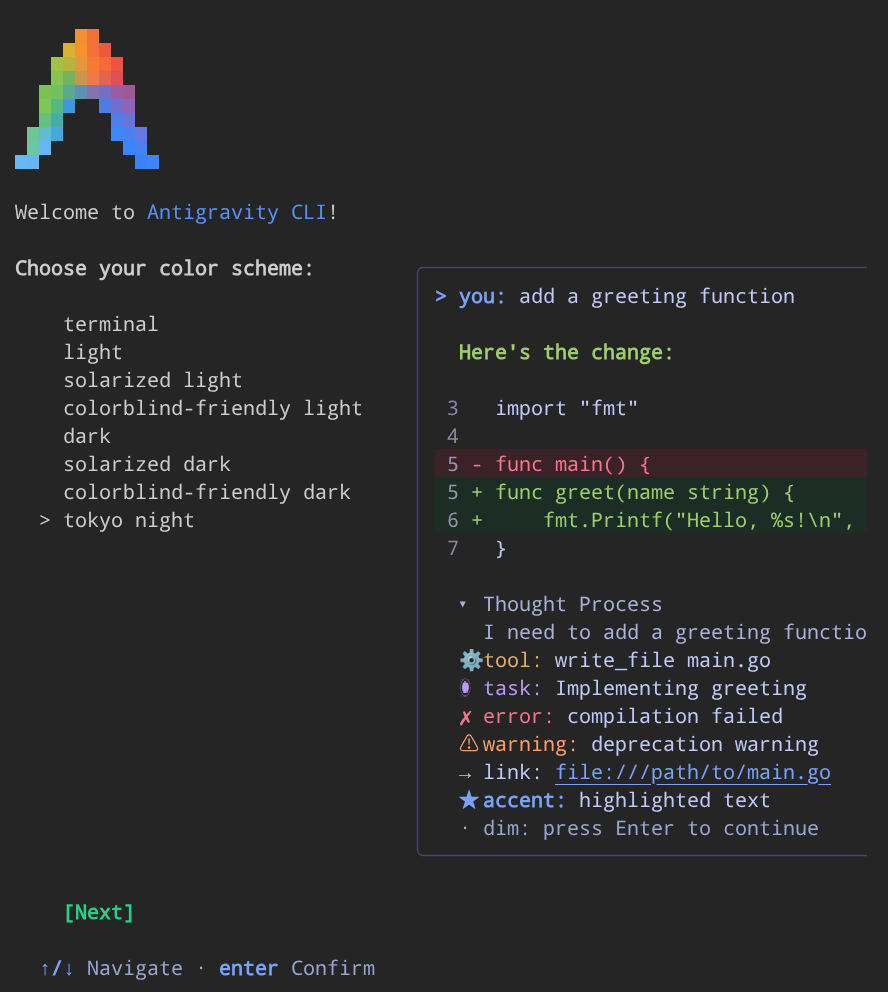
初回実行時のプロンプトを完了します。
- ↑ キーと ↓ キーを使用して、希望するカラーパターンを選択し、Enter キーを押します。
- プロンプトが表示されたら、利用規約に同意します。
- プロンプトが表示されたら、現在のワークスペース ディレクトリ
~/juice-shopを信頼することを確認します。
この Codelab の残りの部分では、Antigravity プロンプトにプロンプトを入力します。2 つ目の Cloud Shell タブでシェルコマンドを実行する。
環境を確認する
Antigravity で、次のように入力します。
Check that the CodeMender plugin and its environment are ready.
Antigravity はプラグインの環境チェックを実行します。新しい Cloud Shell では、CodeMender CLI がまだインストールされていないため、出力は次のようになります。
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity は、ダウンロードする前にユーザーの許可を求めます。プラグインのガードレールにより、エージェントはユーザーの同意なしにソフトウェアをインストールできません。インストールを承認します。Antigravity は cm をインストールし、チェックを再度実行します。出力は次のようになります。
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
Juice Shop 用の CodeMender を設定する
CodeMender は、ビルドコマンドを実行して、作成したパッチを検証します。Antigravity で、次のように入力します。
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity は CodeMender を初期化し、ビルドコマンドを設定して、構成を確認します。Ctrl+O を使用してコマンド出力を展開すると、次のような詳細が表示されます。
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
2 つの警告は想定どおりです。このクライアントは接続チェックをサポートしておらず、CodeMender は最初のスキャンで状態データベースを作成します。Antigravity は、build.command を "npm run build:server" に直接設定するか(npm が package.json を検索するため)、cd "$(git rev-parse --show-toplevel)" && を接頭辞として追加して、リポジトリ ルートを必要とするコマンドが正しいディレクトリから実行されるようにします。このプラグインは .codemender/ を .git/info/exclude に追加するため、CodeMender のローカル ファイルが commit に含まれることはありません。
次に、Antigravity は CodeMender のサンドボックスでビルドコマンドを実行します。これは、CodeMender が修正を検証する方法と同じです。これにより、最初の修正の前に検証が機能することを確認できます。このチェックでは Gemini トークンは使用されません。出力は次のようになります。
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
サンドボックスでは、ビルドはネットワークにアクセスできず、リポジトリ内でのみ書き込みが可能です。サンドボックスは、Juice Shop の .npmrc ファイル(npm 設定ファイルにはレジストリ トークンを保持できます)と ftp/encrypt.pyc(Juice Shop の課題の 1 つからコンパイルされた Python ファイル)もブロックしました。ビルドにはこれらのファイルは必要ないため、ビルドは成功します。ここでビルドが失敗した場合は、CodeMender に修正を依頼する前に原因を修正します。たとえば、不足している依存関係を最初にインストールします。ビルドはサンドボックスに何もダウンロードできません。
3. AI サポート アシスタントをバイブ コーディングする
次に、多くのデベロッパーが現在行っている方法で機能を構築します。つまり、機能を説明し、AI に記述させます。
機能について説明する
Antigravity で、次のように入力します。
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity は、routes/aiAssistant.ts を作成し、@google/genai パッケージをインストールして、ルーターを server.ts にマウントします。
コンパイルされることを確認する
2 つ目の Cloud Shell タブで、次のコマンドを実行します。
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
出力:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
この機能はコンパイルされ、リクエストした処理を行います。完了したように見えますが、まだ commit しないでください。
省略可: 参照バージョンを使用する
AI アシスタントは、毎回同じコードを生成するわけではありません。Antigravity が異なるコード(たとえば、すでにパラメータ化されたクエリを使用しているコード)を記述した場合、次のステップでの CodeMender の検出結果は、この Codelab とは異なる可能性があります。より正確に手順に沿って進めるには、ご自身のバージョンをリファレンス バージョンに置き換えてください。2 つ目のタブで、次のコマンドを実行します。
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
参照バージョンが配置されていることを確認します。
git status --short
grep -n "app.use('/api/assistant'" server.ts
出力:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
git status に Antigravity が作成した他のファイルがリストされている場合は、それらを削除します。
4. commit する前に CodeMender に質問する
AI 生成のコードを commit する前に、コードを確認します。Antigravity で、次のように入力します。
Is this safe to commit? Check my changes with CodeMender.
Antigravity が差分スキャン(cm_diff_scan.sh)を実行します。CodeMender は、リポジトリ全体ではなく、変更された部分のみをチェックします。スキャンには数分かかります。Antigravity は、その結果を返信で要約します(スキャン コマンドで Ctrl+O を押すと、ファイルごとのジョブログ全体が表示されます)。
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
判明した事象は次のとおりです。
- 内部では(
Ctrl+Oを押してcm_diff_scan.shステップを開くと表示されます)、CodeMender は 3 つの変更されたファイル(プラグインが自動的にスキャンに追加する未追跡のroutes/aiAssistant.tsを含む)と、変更の影響を受ける 3 つの 1 ホップ ネイバー ファイル(app.ts、lib/utils.ts、frontend/src/app/Services/local-backup.service.ts)をチェックしました。 - Juice Shop は意図的に脆弱性が多く含まれていますが、CodeMender は既存の問題を無視し、変更によって導入された
HIGH重大度の SQL インジェクションのみを報告しました。 CI Gate Failure(--fail-on=CRITICAL,HIGH)は「まだ commit しない」という意味です。これはスキャン結果であり、クラッシュではありません。実行中にログに記録された想定されるサンドボックス読み取りブロック(Juice Shop の.npmrcファイルやftp/encrypt.pycファイルなど)は、結果に影響しません。
プラグインは CodeMender を非インタラクティブに実行します(-y を使用し、コードを修正する場合は --bypass-warning を使用します)。そのため、CodeMender 自体は確認を求めません。代わりに、Antigravity とプラグインのガードレールがリスクの高いアクションについて確認します。
5. AI が間違えた内容を把握する
Antigravity に、どこが間違っているか尋ねます。Antigravity で、次のように入力します。
Explain the findings and show me the vulnerable code.
新しいファイルでの SQL インジェクション(CWE-89)
/order-status エンドポイントは、orderId クエリ パラメータを SQL ステートメントに直接挿入します。
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
Antigravity の内訳は、汚染フローをトレースします。
- ソース(
req.query.orderId): クエリ文字列からの信頼できないユーザー入力。 - 伝播(テンプレート リテラル): エスケープ、型検証、パラメータ化を行わずに、
`... '${orderId}'`に直接補間されます。 - Sink(
models.sequelize.query(...)): 未加工の SQL 文字列を SQLite に直接渡します。
このレポートには、2 つの攻撃ベクトルも示されています。1 つは、誰でも GET /api/assistant/order-status?orderId=1' OR '1'='1 を送信してすべての配送レコードを返すことができるというもので、もう 1 つは、UNION SELECT を使用して他のテーブル(Users のユーザー認証情報など)を読み取ることができるというものです。
スキャンでフラグが付けられなかったもの: 新しいルートでの認証なし
CodeMender は routes/aiAssistant.ts で SQL インジェクションを検出しました。Antigravity のエクスプロイトの説明には、認証されていない攻撃者がエンドポイントを呼び出すことができると記載されていますが、スキャンでは server.ts にフラグが付けられませんでした。変更の残りの部分を自分で確認します。2 つ目のタブで、次のコマンドを実行します。
cd ~/juice-shop
git diff server.ts
出力:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts は、/rest/basket や /b2b/v2 などの保護されたエンドポイントとは異なり、security.isAuthorized() などの認証やロールチェックなしで /api/assistant を公開マウントします。これにより、両方のエンドポイントが公開されます。未認証の呼び出し元が /order-status を悪用する可能性があり、誰でも /refund-triage にリクエストを送信して、Gemini 呼び出しの料金を会社に支払わせることができます。
CodeMender が SQL インジェクションへの未認証パスとして server.ts を報告する実行でも、そのレポートには /refund-triage が記載されていません。変更全体の差分を必ず確認してください。スキャン結果は、コードが安全であることを証明するものではありません。
6. 適切なツールで各問題を解決する
この 2 つの問題には、それぞれ異なる種類の修正が必要です。
- SQL インジェクション: CodeMender が報告したため、CodeMender に修正させます。CodeMender がパッチを作成し、ビルドコマンドで検証します。その後、プラグインが修正に新しい脆弱性がないか確認します。
- 認証の欠落: 修正は、
server.tsが他のエンドポイント(security.isAuthorized())ですでに使用しているパターンに従います。変更内容を正確に把握しているため、Antigravity に指示すると、数秒で変更が適用されます。この修正により、CodeMender のレポートに記載されていない/refund-triageを含む両方のエンドポイントが保護されます。
両方の修正を依頼する
Antigravity で、次のように入力します。
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity は CodeMender の修復ループを実行し、server.ts を編集して、3 つのファイルすべてをステージングし、ステージングされた差分を再スキャンして、4 つのアクションすべての概要を出力します(任意のコマンドで Ctrl+O を押すと、詳細なログを検査できます)。
CodeMender が SQL インジェクションを修正します。Antigravity は、その 1 つの検出結果に対してプラグインの修復ループを実行します。これには 10 ~ 15 分かかります。修復出力を展開すると、次のようになります。
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
CodeMender が修正している間、プラグインが作業を安全に保つ仕組みは次のとおりです。
- 未 commit の作業を commit してチェックポイントを作成したため、CodeMender はコードを正確に処理し、修正はプラグインが確認できる別の commit になります。CodeMender 0.17.0 以降では、プラグインは
cm fixにワークスペース(--no-reset)をリセットしないように指示します。 - CodeMender が検証できない修正を開始しないように、トークンを使用せずに CodeMender のサンドボックスでビルドを再度チェックしました。
- CodeMender は、
orderIdを SQL 文字列に挿入するのではなく、バインドされた:orderId置換パラメータとして Sequelize に渡す小さなパッチを作成しました。 - CodeMender は、サンドボックスでビルドコマンドを実行してパッチを検証しました。結果は、セットアップ中のビルドチェックと同じでした。その後、プラグインは修正を commit する前に、サンドボックス外でビルドを再実行しました。
- プラグインは、新しい脆弱性がないか修正コミットをチェックし、脆弱性が見つからなかった。
- 完了すると、プラグインは変更を commit されていない作業として復元します。これには修正が含まれます。
Antigravity が認証を追加します。server.ts でルーターをマウントする行に security.isAuthorized() を追加します。次のステップで、変更内容を正確に確認します。
Antigravity はすべてを再確認します。すべての変更がステージングされ、別の差分スキャンが実行されます。これには数分かかります。
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
両方の検出結果が消えました。SQL インジェクションは修正され、新しい認証を含む、commit しようとしているすべてのチェックで検出結果は報告されません。
変更内容を確認する
commit をブロックするものはなくなりましたが、commit を行うのは依然としてユーザーです。2 番目のタブで、サーバーの単体テストを実行します。
cd ~/juice-shop
npm run test:server
出力の最後は次のようになります。
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
次に、機能が現在どのようにマウントされているかを確認します。
git diff --staged server.ts
出力:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. セーフティ ネットを使用して commit する
変更を妨げるものはなくなりました。コミットして、今後のすべてのコミットもチェックされるようにします。Antigravity で、次のように入力します。
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
フックは、リポジトリ内の今後のすべての commit の動作を変更するため、プラグインのガードレールにより、Antigravity は最初にユーザーの許可を求めます。リクエストには、次のような理由が記載されています。
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
承認します。Antigravity がフックをインストールし、変更を commit します。出力は次のようになります。
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
commit には 1 秒もかかりませんでした。フックは、これらのステージングされた変更がすでに差分スキャンに合格していることを確認したため、再度スキャンしませんでした。今後、このリポジトリでソースが変更された commit はすべて最初にチェックされ、ブロック対象の検出結果を含む commit は、修正されるまでブロックされたままになります。
8. セキュリティにかかる費用を確認する
Antigravity で、次のように入力します。
How much did CodeMender cost me? Show the token usage.
Antigravity は cm stats を実行します(23 分 46 秒で 171 回のポーリングにわたって 24 回のリクエスト)。内訳は次のようになります。
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
トークンをドルに換算するには、CodeMender が使用したモデルの Gemini の料金を使用します。最初のスキャンで指定されたモデルは Gemini 3.8 Flash(標準、グローバル)です。キャッシュに保存された入力の費用は通常の入力料金の 10 分の 1 で、思考トークンは出力として課金されます。
100 万トークンあたりの料金 | 入力 | キャッシュに保存された入力 | 出力(思考を含む) |
2026 年 12 月 31 日まで | 0.75 米ドル | 0.075 米ドル | 3.75 米ドル |
2027 年 1 月 1 日以降 | 1.50 米ドル | 0.15 米ドル | US$7.50 |
上記の実行では、次のようになります。
コマンド | キャッシュに保存されていない入力 | キャッシュに保存された入力 | 出力と思考 | 2026 年 12 月 31 日まで | 2027 年 1 月 1 日以降 |
| 716,224 | 1,813,096 | 94,944 | 1.03 米ドル | 2.06 米ドル |
| 146,567 | 493,851 | 8,515 | 0.18 米ドル | 0.36 米ドル |
合計 | 862,791 | 2,306,947 | 103,459 | 1.21 米ドル | US$2.42 |
これらの数値は CodeMender のみを対象としています。Antigravity 独自の Gemini リクエストも Google Cloud プロジェクトで実行され、cm stats はそれらをカウントしません。
そこからわかること:
- すべての変更をチェックする費用は安価: 3 つの差分スキャン(最初のチェック、ループの修正 commit のチェック、ステージングされた再チェック)の費用は合計で約 1.03 米ドルです。
- トークン数は費用ではありません:
cm fixは約 64.9 万トークンを使用し、入力トークンの 77% がキャッシュに保存されたため、検証済みの修正の費用は約 0.18 米ドルでした。 - セーフティ ネットは、スキャンを再利用できる場合は費用がかかりません。フックは最後のスキャンを再利用したため、commit は無料でした。
9. クリーンアップ
pre-commit フックを削除する
Antigravity で、次のように入力します。
Uninstall the CodeMender pre-commit hook.
出力:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
Antigravity セッションを終了する
/exit と入力する(または Ctrl+D Ctrl+D を押す)ことで Antigravity を終了し、bash シェルに戻ります。
/exit
Juice Shop の作業コピーを削除する
ターミナルで、リポジトリを削除します。これにより、リポジトリの .codemender/ ディレクトリに保存されている CodeMender のローカル状態とログも削除されます。
cd ~
rm -rf ~/juice-shop
必要に応じて、CodeMender CLI を削除し、Antigravity がアプリケーションのデフォルト認証情報でログインしないようにして、認証情報を取り消します。
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. 完了
おめでとうございます!パート 3 を完了し、CodeMender を使用した DevSecOps 3 部作をすべて修了しました。
この 3 部作では、安全な開発の 3 つのループについて説明します。
- パート 1、デベロッパーのインナーループ: CodeMender CLI(
cm find、cm verify、cm fix)を使用した、インタラクティブでローカル ファーストのリポジトリ監査とパッチ検証。 - パート 2、CI / CD パイプラインのアウターループ: 自動化された継続的なセキュリティ スキャン、GitHub Actions の統合、キーレスの Google Cloud Workload Identity 連携(WIF)、自己修復 pull リクエスト。
- パート 3、AI ネイティブのバイブコーディング ループ(この Codelab): commit する前に AI が生成した変更を確認し、適切なツールで各検出結果を修正し、すべての commit をチェックします。これらはすべて Antigravity との会話を通じて行います。
学習した内容
- コミット前のチェック: CodeMender は、新しいファイルを含む変更のみをチェックし、AI が導入した SQL インジェクションを検出しました。
- スキャン以外のレビュー: 差分を自分で読み、認証の欠落によって SQL インジェクション以外の問題も発生していることがわかりました。AI を使用するスキャナーは、実行ごとにすべての問題を報告するわけではないためです。
- 各修正に適したツール: CodeMender は、SQL インジェクションの修正を記述して検証しました。Antigravity は、Juice Shop 独自の
security.isAuthorized()ミドルウェアを使用して、リクエストされた認証チェックを追加しました。 - 最初に確認するガードレール: プラグインにより、Antigravity は CodeMender CLI と pre-commit フックをインストールする前に確認するようになりました。また、修正でトークンが消費される前に CodeMender のサンドボックスでビルドをチェックし、CodeMender がコードを修正している間、コミットされていない作業を保護しました。
- すべての commit のセーフティ ネット: pre-commit フックは、今後の各 commit をチェックし、すでに合格したスキャンを再利用します。
- コスト意識: CodeMender のステップの費用は約 1.21 米ドルです(お試し価格の終了後は約 2.42 米ドル)。
デベロッパーのマインドセットの転換
チェックされていないバイブ コーディング | CodeMender によるバイブ コーディング |
コンパイル時に commit する: AI が安全なコードを記述したことを期待します。 | commit 前に確認する: 変更のみの差分スキャンは数分で完了します。 |
スキャナがフラグを立てたもののみを確認する: AI が見落としたもの(別のファイルに認証チェックがないなど)を見逃します。 | 変更全体を確認する: CodeMender は、変更されたすべてのファイルと、変更の影響を受けるファイルをチェックします。スキャナがギャップを見逃す可能性があるため、差分を確認する必要があります。 |
すべてを手動で修正するか、まったく修正しない: ツールで検証できる修正に時間を費やす。 | 各修正に適切なツールを使用する: CodeMender が報告する検出結果には検証済みのパッチを使用し、見つかったギャップには Antigravity による正確な変更を使用します。 |
記憶に頼る: 次の変更の確認を忘れる。 | フックに記憶させる: すべての commit がチェックされ、同じ変更が 2 回スキャンされることはありません。 |
次のステップ
- プラグインの背後にある CodeMender CLI については、パート 1: CodeMender でアプリケーションを保護する(OWASP Juice Shop の
cm find、cm verify、cm fix)をご覧ください。 - パート 2: CodeMender で CI / CD パイプラインを保護する(GitHub Actions、WIF、SARIF)と同じチェックで、すべての pull リクエストをゲートします。
- Google Cloud CodeMender のドキュメントを確認する。
- codemender-security プラグインの GitHub リポジトリを確認する。
- 独自の Antigravity 設定に
codemender-securityプラグインをインストールし、commit する前に AI によって生成された変更を確認します。