

1. 시작하기 전에
CodeMender를 사용한 DevSecOps 3부작의 3부에 오신 것을 환영합니다.
- 1부: CodeMender로 애플리케이션 보호(OWASP Juice Shop의 개발자 내부 루프 감사)
- 2부: CodeMender로 CI/CD 파이프라인 보호(GitHub Actions, WIF, SARIF를 사용한 외부 루프 파이프라인 자동화)
- 3부(이 Codelab): CodeMender 및 Antigravity를 사용한 Vibe 코딩 애플리케이션 보안(LLM 생성 풀 스택 기능을 위한 AI 기반 보안 루프)
스토리
제품 관리자가 OWASP Juice Shop을 위한 Gemini 기반 고객 지원 어시스턴트의 프로토타입을 오늘 중으로 원합니다. Antigravity(
agy
), 몇 분 후에 컴파일됩니다. 완료된 것 같습니다.
하지만 AI 코딩 어시스턴트는 안전한 코드가 아닌 작동하는 코드에 최적화되어 있습니다. 요청한 작업을 수행하며 요청하지 않은 작업을 추가하는 경우는 거의 없습니다. 따라서 커밋하기 전에 Antigravity에 CodeMender를 사용하여 변경사항을 확인해 달라고 요청합니다. 이 Codelab에서는 다음 스토리를 따릅니다.
- Antigravity를 사용하여 기능을 바이브 코딩합니다.
- CodeMender는 변경된 사항만 확인하고 새 경로의 SQL 삽입에 대한 커밋을 차단합니다.
- 직접 차이점을 검토하고 스캔에서 플래그를 지정하지 않은 부분을 찾습니다. 새 경로에 인증이 없으면 유료 Gemini 호출을 포함한 두 엔드포인트가 모두 누구에게나 열려 있습니다.
- CodeMender가 SQL 삽입에 대한 수정사항을 작성하고 검증합니다. Antigravity에서 인증을 추가합니다.
- 커밋하면 사전 커밋 후크가 향후 모든 커밋을 확인합니다.
- CodeMender 단계의 비용을 확인합니다.
보안 도구를 직접 실행하지 않습니다. Antigravity는 오픈소스 codemender-security를 사용합니다.
플러그인을 추가합니다. 이 플러그인은 CodeMender를 안전하게 실행하는 방법을 알려줍니다.
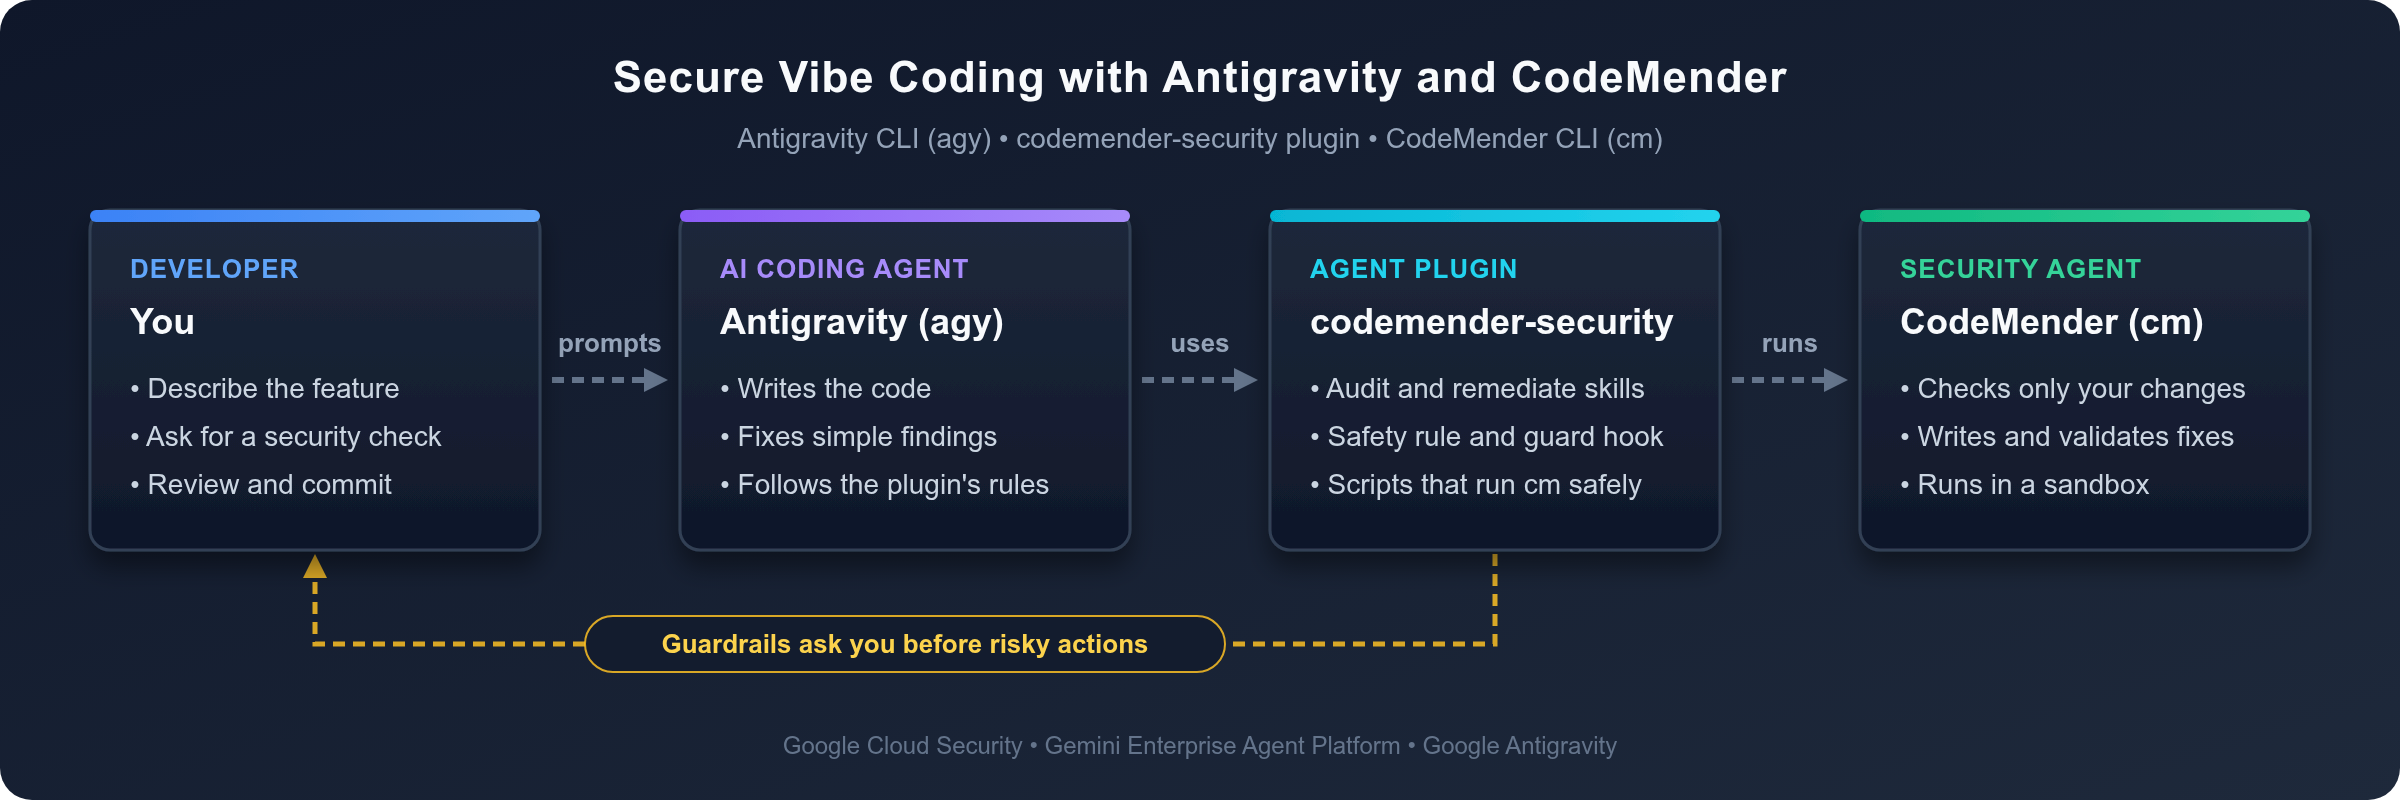
또한 플러그인의 보호 장치 덕분에 Antigravity는 소프트웨어 설치나 커밋 작동 방식 변경과 같은 위험한 작업을 수행하기 전에 사용자에게 확인을 요청합니다.
기본 요건
- Node.js, Express, TypeScript에 대한 기본 지식
- OWASP 상위 10개와 같은 일반적인 웹 취약점에 대한 기본적인 이해
- 결제가 사용 설정되고 CodeMender에 액세스할 수 있는 Google Cloud 프로젝트
학습 내용
- Antigravity CLI(
agy)에codemender-security플러그인을 설치하는 방법 - 커밋하기 전에 새 파일을 포함하여 변경한 사항만 확인하는 방법
- 스캔 후에도 전체 변경사항을 검토해야 하는 이유: AI를 사용하는 스캐너는 발견 사항을 놓칠 수 있습니다.
- 수정할 항목을 결정하는 방법: CodeMender는 보고하는 발견 항목을 검증된 수정사항으로 수정하고, Antigravity는 지정한 변경사항을 수정합니다.
- 사전 커밋 후크가 동일한 변경사항을 두 번 스캔하지 않고 향후 모든 커밋을 확인하는 방법
- CodeMender의 토큰 사용량을 읽고 비용을 추정하는 방법
필요한 항목
- 웹브라우저(예: Chrome)
gcloud,git, Node.js, Antigravity CLI(agy)가 포함된 Google Cloud Shell
이 Codelab은 CodeMender CLI 0.22.0, codemender-security 플러그인 버전 1.8.0, OWASP Juice Shop v20.3.0, Node.js 22, 24, 26으로 테스트되었습니다. 다른 버전에서는 출력이 다를 수 있습니다.
이 Codelab을 따라하는 방법
- 프롬프트: Antigravity에서 다음을 입력합니다 뒤에 오는 블록은 프롬프트입니다. Antigravity 프롬프트에 입력합니다.
- 명령어: 입력하는 다른 블록은 셸 명령어입니다. Cloud Shell에서 실행합니다. Antigravity를 실행할 때까지는 첫 번째 탭에서 실행하고, 그 이후에는 두 번째 탭에서 실행합니다.
- 출력: 출력 또는 출력은 다음과 비슷합니다 뒤에 있는 블록은 예상되는 결과를 보여줍니다. Antigravity에서 명령어 출력은 기본적으로 접혀 있으며(
Ctrl+O를 눌러 명령어 펼치기) Antigravity는 대답에서 결과를 요약합니다. 발견 항목 ID, 타이밍, 토큰 수는 다를 수 있으며 CodeMender의 발견 항목도 다를 수 있습니다. - 사람이 필요한 단계: 에이전트는 브라우저에서 Google Cloud에 로그인하거나, Antigravity의 첫 실행 프롬프트에 답변하거나, CodeMender CLI 및 사전 커밋 후크를 설치하라는 플러그인의 요청을 승인할 수 없습니다. 직접 해보세요.
2. CodeMender 플러그인으로 Antigravity 설정
이 단계에서는 Cloud Shell을 준비하고, 플러그인을 설치하고, Juice Shop 코드를 가져오고, Antigravity가 CodeMender를 설정하도록 합니다.
Google Cloud Shell 열기 및 사용자 인증 정보 구성
브라우저를 열고 Google Cloud Shell로 이동합니다.
활성 Google Cloud 프로젝트를 확인합니다.
export PROJECT_ID=$(gcloud config get-value project 2>/dev/null)
echo "Active Google Cloud Project: ${PROJECT_ID}"
프로젝트 ID가 비어 있으면 gcloud config set project PROJECT_ID를 실행하고 PROJECT_ID를 프로젝트 ID로 바꾼 다음 두 명령어를 다시 실행합니다.
필수 Gemini Enterprise Agent Platform 및 Resource Manager API를 사용 설정합니다.
gcloud services enable \
  aiplatform.googleapis.com \
  cloudresourcemanager.googleapis.com \
  --project="${PROJECT_ID}"
Google Cloud 애플리케이션 기본 사용자 인증 정보(ADC)를 사용하여 환경을 인증합니다.
gcloud auth application-default login
화면에 표시된 브라우저 링크를 따라 동의를 부여하고 인증 절차를 완료합니다.
Antigravity에 CodeMender 플러그인 설치하기
Antigravity CLI를 사용하여 codemender-security 플러그인을 설치합니다.
agy plugin install https://github.com/edwardc-gcp/codemender-security.git
출력은 다음과 비슷합니다.
Cloning plugin from https://github.com/edwardc-gcp/codemender-security.git...
  [ok]    codemender-security
          ✔ skills      : 2 installed (codemender-audit, codemender-remediate)
          ✔ rules       : 1 installed (codemender-safety)
          ✔ hooks       : 1 installed (codemender-safety-guard)
          Installed to /home/<user>/.gemini/config/plugins/codemender-security
이 플러그인은 CodeMender를 사용하여 코드를 감사하고 수정하는 방법을 Antigravity에 가르치는 두 가지 스킬, 상시 가동 안전 규칙, Antigravity가 실행하기 전에 모든 셸 명령어를 확인하는 후크를 추가합니다. 플러그인이 사용 설정되어 있는지 확인합니다.
agy plugin list
출력은 다음과 비슷합니다.
Installed plugins:
- codemender-security (enabled, 1.8.0)
    Source:     antigravity
    Components: 2 skills, 1 rule, 1 hook
OWASP Juice Shop 코드 가져오기
1부 및 2부와 동일한 Node.js 및 TypeScript 애플리케이션인 OWASP Juice Shop을 사용합니다.
이 Codelab을 테스트한 Juice Shop 출시 버전을 클론하고 작업할 브랜치를 만듭니다.
cd ~
git clone --branch v20.3.0 --depth 1 https://github.com/juice-shop/juice-shop.git
cd juice-shop
git switch -c codelab
Juice Shop은 Node.js 22~26을 지원합니다. 버전 확인:
node --version
Cloud Shell에서 출력은 다음과 비슷합니다.
v26.13.0
버전이 22보다 낮으면 Node.js 22를 설치하고 새 탭의 기본값으로 설정합니다.
nvm install 22
nvm alias default 22
서버 종속 항목을 설치하고 서버를 컴파일합니다. --ignore-scripts 플래그는 이 Codelab에서 필요하지 않은 Angular 프런트엔드 빌드를 건너뜁니다.
npm install --ignore-scripts && npm run build:server
출력은 다음과 비슷한 줄로 끝납니다. npm warn deprecated 메시지와 npm audit 요약은 무시해도 됩니다. Juice Shop의 종속 항목에 관한 내용이며 이 Codelab에서는 추가하는 코드에 중점을 둡니다.
...
added 1333 packages, and audited 1334 packages in 1m
...
39 vulnerabilities (2 low, 13 moderate, 17 high, 7 critical)
...
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
CodeMender가 코드를 변경하기 전에 플러그인은 작업이 손실되지 않도록 체크포인트로 커밋하며, 이 Codelab이 끝나면 기능을 커밋합니다. 두 커밋 모두 Git ID가 필요합니다. 이 저장소에 대해 하나를 설정하세요.
git config user.name "Codelab User"
git config user.email "codelab-user@example.com"
Antigravity 실행
플러그인의 설치 프로그램은 해당 디렉터리가 PATH에 있을 때 CodeMender CLI(cm)를 ~/.local/bin에 배치합니다. AGY_ADC_AUTH가 true인 경우 Antigravity는 gcloud auth application-default login로 만든 애플리케이션 기본 사용자 인증 정보로 로그인할 수 있습니다(애플리케이션 기본 사용자 인증 정보(ADC) 설정 참고). 이 탭과 ~/.bashrc에서 새 탭 및 재연결에 대해 둘 다 설정한 다음 저장소에서 Antigravity를 실행합니다.
mkdir -p ~/.local/bin
export PATH="$HOME/.local/bin:$PATH"
grep -qxF 'export PATH="$HOME/.local/bin:$PATH"' ~/.bashrc || echo 'export PATH="$HOME/.local/bin:$PATH"' >> ~/.bashrc
export AGY_ADC_AUTH=true
grep -qxF 'export AGY_ADC_AUTH=true' ~/.bashrc || echo 'export AGY_ADC_AUTH=true' >> ~/.bashrc
agy
Antigravity는 애플리케이션 기본 사용자 인증 정보로 로그인하고 Google Cloud 프로젝트에서 Gemini를 사용하므로 Google 계정으로 로그인하라는 메시지가 표시되지 않습니다.
agy를 처음 실행하면 다음과 비슷한 시작 화면이 표시됩니다.
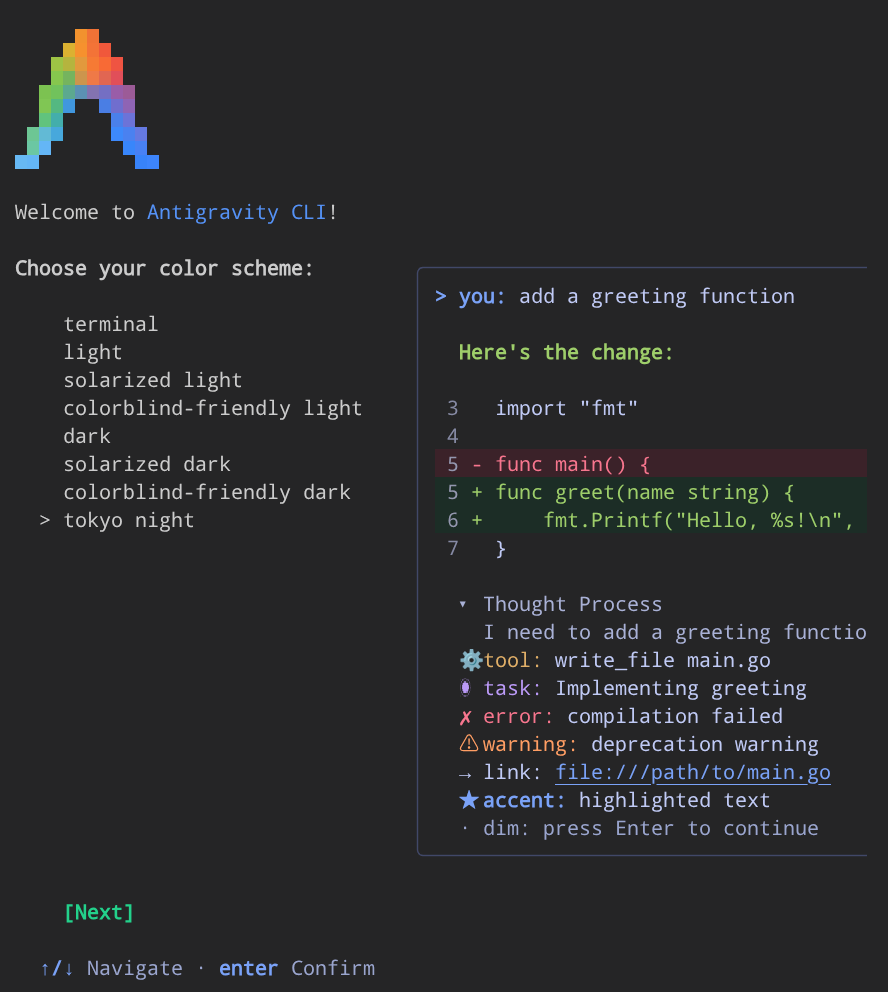
첫 실행 프롬프트를 완료합니다.
- 위쪽 및 아래쪽 화살표 키를 사용하여 원하는 색 구성표를 선택한 다음 Enter 키를 누릅니다.
- 메시지가 표시되면 이용약관에 동의합니다.
- 메시지가 표시되면 현재 작업공간 디렉터리인
~/juice-shop를 신뢰하는지 확인합니다.
이 Codelab의 나머지 부분에 있는 프롬프트를 Antigravity 프롬프트에 입력합니다. 두 번째 Cloud Shell 탭에서 셸 명령어를 실행합니다.
환경 확인
Antigravity에 다음을 입력합니다.
Check that the CodeMender plugin and its environment are ready.
Antigravity가 플러그인의 환경 검사를 실행합니다. 새 Cloud Shell에는 CodeMender CLI가 아직 설치되지 않았으므로 다음과 유사한 출력이 표시됩니다.
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ❌ Missing
CLI Version                    : N/A
Google Cloud Project           : <your-project-id>
Google Cloud ADC               : ✔ Valid (run this check again after installing cm)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
⚠️ Action required:
   - Install the CodeMender CLI (ask before running install_cm.sh).
Antigravity는 다운로드하기 전에 권한을 요청합니다. 플러그인의 가드레일은 사용자의 동의 없이 에이전트가 소프트웨어를 설치하는 것을 허용하지 않습니다. 설치를 승인합니다. Antigravity가 cm를 설치하고 검사를 다시 실행합니다. 출력은 다음과 비슷합니다.
========================================================================
 🛡️  CodeMender Security Plugin (v1.8.0) - Diagnostic Health Check
========================================================================

CodeMender CLI                 : ✔ Installed (/home/<user>/.local/bin/cm)
CLI Version                    : cm version 0.22.0 (Latest)
Google Cloud Project           : <your-project-id>
CodeMender Health              : ✔ Healthy (credentials, config, reachability, authorization)
Active Skills Count            : 2 skills loaded (codemender-audit, codemender-remediate)
Runtime Hook Guard             : ✔ Registered (PreToolUse)
Workspace Data Protection      : ⚠️ Not Configured (cm_exec.sh adds the entries on first use)
========================================================================
✔ Environment is 100% READY for autonomous CodeMender security tasks.
Juice Shop용 CodeMender 설정
CodeMender는 빌드 명령어를 실행하여 작성한 패치를 검증합니다. Antigravity에 다음을 입력합니다.
Set up CodeMender for this project, with npm run build:server as the build command, and check that the build passes in CodeMender's sandbox.
Antigravity는 CodeMender를 초기화하고 빌드 명령어를 설정하며 구성을 확인합니다. Ctrl+O를 사용하여 명령어 출력을 펼치면 다음과 유사한 세부정보가 표시됩니다.
✅ Initialized CodeMender workspace at /home/<user>/juice-shop/.codemender
...
✅ /home/<user>/juice-shop/.codemender/config.yaml: no problems found (0 warning(s), 0 note(s)).
🔍 CodeMender Environment Verification
───────────────────────────────────────────────────────
  ✅ Workspace directory    /home/<user>/juice-shop/.codemender
  ✅ Config file            /home/<user>/juice-shop/.codemender/config.yaml
  ✅ Config parsing         Config loaded successfully
  ✅ Server                 https://aiplatform.googleapis.com
  ⚠️ Server connectivity    Skipped — not supported by this client transport
  ✅ Build command          cd "$(git rev-parse --show-toplevel)" && npm run build:server
  ✅ VCS type               git (reset: git checkout HEAD -- . && git clean -fd)
  ⚠️ State database         Not yet created. Will be created on first scan/fix.
───────────────────────────────────────────────────────
  Results: 6 passed, 2 warnings

  All critical checks passed. Resolve warnings for best experience.
두 가지 경고가 예상됩니다. 이 클라이언트는 연결 확인을 지원하지 않으며 CodeMender는 첫 번째 스캔에서 상태 데이터베이스를 만듭니다. Antigravity는 build.command를 "npm run build:server"로 직접 설정하거나(npm가 package.json를 찾기 위해 위로 이동하므로) cd "$(git rev-parse --show-toplevel)" &&를 프리픽스로 추가하여 저장소 루트가 필요한 명령어가 올바른 디렉터리에서 실행되도록 할 수 있습니다. 또한 플러그인은 .codemender/를 .git/info/exclude에 추가하므로 CodeMender의 로컬 파일이 커밋에 포함되지 않습니다.
그런 다음 Antigravity는 CodeMender가 수정 사항을 검증하는 것과 동일한 방식으로 CodeMender의 샌드박스에서 빌드 명령어를 실행하므로 첫 번째 수정 전에 검증이 작동할 수 있는지 확인할 수 있습니다. 이 검사에는 Gemini 토큰이 사용되지 않습니다. 출력은 다음과 비슷합니다.
[INFO] Running: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build succeeded.
샌드박스에서 빌드는 네트워크 액세스 권한이 없으며 저장소 내에서만 쓸 수 있습니다. 샌드박스는 Juice Shop의 .npmrc 파일(npm 설정 파일은 레지스트리 토큰을 보유할 수 있음)과 ftp/encrypt.pyc(Juice Shop의 도전과제 중 하나에서 컴파일된 Python 파일)도 차단했습니다. 빌드에는 이러한 파일이 필요하지 않으므로 성공합니다. 여기에서 빌드가 실패하면 CodeMender에 수정을 요청하기 전에 원인을 수정하세요. 예를 들어 누락된 종속 항목을 먼저 설치합니다. 빌드는 샌드박스에서 아무것도 다운로드할 수 없습니다.
3. AI 지원 어시스턴트 바이브 코딩하기
이제 오늘날 많은 개발자가 하는 방식으로 기능을 빌드합니다. 기능을 설명하고 AI가 작성하도록 합니다.
기능 설명
Antigravity에 다음을 입력합니다.
In this Juice Shop codebase, build a new Express router in 'routes/aiAssistant.ts' and mount it in 'server.ts' at '/api/assistant', right after the '/dataerasure' route:
1. Create a GET '/order-status' endpoint: Read 'orderId' from req.query. Use models.sequelize.query() to fetch the matching order from the 'Deliveries' table so customer service can check shipment progress.
2. Create a POST '/refund-triage' endpoint: Read 'customerComplaint' from req.body. Prepend the prompt 'Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund:' and send the prompt to Gemini via @google/genai to triage customer requests.
3. Keep the implementation concise and modular for our MVP, and change only these two files and package.json.
Antigravity는 routes/aiAssistant.ts를 만들고 @google/genai 패키지를 설치하며 server.ts에 라우터를 마운트합니다.
컴파일되는지 확인
두 번째 Cloud Shell 탭에서 다음을 실행합니다.
cd ~/juice-shop
npm run build:server && echo "Compilation: OK"
출력:
npm notice run juice-shop@20.3.0 build:server
npm notice run tsc
Compilation: OK
기능이 컴파일되고 요청한 작업을 실행합니다. 완료된 것처럼 보이지만 아직 커밋하지 마세요.
선택사항: 참조 버전 사용
AI 어시스턴트는 매번 동일한 코드를 생성하지 않습니다. Antigravity가 다른 코드(예: 이미 매개변수화된 쿼리를 사용하는 코드)를 작성한 경우 다음 단계에서 CodeMender의 발견 항목이 이 Codelab과 다를 수 있습니다. 더 자세히 따라 하려면 버전을 참조 버전으로 바꿉니다. 두 번째 탭에서 다음을 실행합니다.
cd ~/juice-shop
git checkout -- server.ts
npm install @google/genai
cat > routes/aiAssistant.ts <<'EOF'
import express, { type NextFunction, type Request, type Response } from 'express'
import { GoogleGenAI } from '@google/genai'
import * as models from '../models/index'

const router = express.Router()
const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })

// GET /api/assistant/order-status?orderId=<id>: lets customer service check shipment progress
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})

// POST /api/assistant/refund-triage: triages customer requests with Gemini
router.post('/refund-triage', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const customerComplaint = req.body?.customerComplaint
    const prompt = `Summarize this customer complaint in 1 sentence and decide whether to approve an immediate refund: ${customerComplaint}`
    const response = await ai.models.generateContent({
      model: 'gemini-2.5-flash',
      contents: prompt
    })
    res.status(200).json({ status: 'success', result: response.text })
  } catch (error) {
    next(error)
  }
})

export default router
EOF
sed -i "s#^import dataErasure from './routes/dataErasure'#&\nimport aiAssistant from './routes/aiAssistant'#" server.ts
sed -i "s#^  app.use('/dataerasure', dataErasure)#&\n\n  /* Route for the AI support assistant */\n  app.use('/api/assistant', aiAssistant)#" server.ts
npm run build:server && echo "Compilation: OK"
참조 버전이 있는지 확인합니다.
git status --short
grep -n "app.use('/api/assistant'" server.ts
출력:
 M package.json
 M server.ts
?? routes/aiAssistant.ts
688:  app.use('/api/assistant', aiAssistant)
git status에 Antigravity에서 만든 다른 파일이 나열되면 삭제합니다.
4. 커밋하기 전에 CodeMender에 물어보기
AI 생성 코드를 커밋하기 전에 확인하세요. Antigravity에 다음을 입력합니다.
Is this safe to commit? Check my changes with CodeMender.
Antigravity는 차이점 스캔(cm_diff_scan.sh)을 실행합니다. CodeMender는 전체 저장소가 아닌 변경된 사항만 확인합니다. 스캔하는 데 몇 분 정도 걸리며 Antigravity는 답변에 결과를 요약합니다(스캔 명령어에서 Ctrl+O를 눌러 파일별 전체 작업 로그를 확인하세요).
No, these changes are not safe to commit.
The CodeMender diff scan identified 1 blocking HIGH-severity vulnerability introduced by the new changes, causing the pre-commit CI gate to fail (--fail-on=CRITICAL,HIGH).

 Severity │ Finding ID │ File & Line                │ Type                                │ CWE
──────────┼────────────┼────────────────────────────┼─────────────────────────────────────┼────────
 HIGH     │ 989cc3da   │ routes/aiAssistant.ts:9    │ SQL Injection in Order Status Query │ CWE-89
다음과 같은 사실을 알아냈습니다.
- 내부적으로(
Ctrl+O를 눌러cm_diff_scan.sh단계를 펼치면 표시됨) CodeMender는 변경된 파일 3개(플러그인이 스캔에 자동으로 추가하는 추적되지 않은routes/aiAssistant.ts포함)와 변경사항의 영향을 받는 1홉 인접 파일 3개(app.ts,lib/utils.ts,frontend/src/app/Services/local-backup.service.ts)를 확인했습니다. - Juice Shop은 의도적으로 취약점이 가득하도록 설계되었지만 CodeMender는 기존 문제를 무시하고 변경사항으로 인해 발생한
HIGH심각도 SQL 삽입만 보고했습니다. CI Gate Failure(--fail-on=CRITICAL,HIGH)는 '아직 커밋하지 않음'을 의미합니다. 이는 비정상 종료가 아닌 스캔 결과이며, 실행 중에 로깅된 예상 샌드박스 읽기 블록(예: Juice Shop의.npmrc및ftp/encrypt.pyc파일)은 결과에 영향을 미치지 않습니다.
플러그인은 CodeMender를 비대화형으로 실행하므로(-y 및 코드를 수정할 때 --bypass-warning 사용) CodeMender 자체에서 확인을 요청하지 않습니다. 대신 Antigravity와 위험한 작업에 대한 플러그인의 가드레일이 사용자에게 확인을 요청합니다.
5. AI가 잘못한 부분 파악하기
Antigravity에 잘못된 부분을 물어봅니다. Antigravity에 다음을 입력합니다.
Explain the findings and show me the vulnerable code.
새 파일의 SQL 삽입(CWE-89)
/order-status 엔드포인트는 orderId 쿼리 파라미터를 SQL 문에 직접 넣습니다.
router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
  try {
    const orderId = req.query.orderId
    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
    res.status(200).json({ status: 'success', data: orders })
  } catch (error) {
    next(error)
  }
})
Antigravity의 분석은 오염 흐름을 추적합니다.
- 소스(
req.query.orderId): 쿼리 문자열에서 신뢰할 수 없는 사용자 입력입니다. - 전파(템플릿 리터럴): 이스케이프 처리, 유형 검증 또는 매개변수화 없이
`... '${orderId}'`에 직접 보간됩니다. - 싱크(
models.sequelize.query(...)): 원시 SQL 문자열을 SQLite에 직접 전달합니다.
또한 보고서에는 두 가지 공격 벡터가 표시됩니다. 누구나 GET /api/assistant/order-status?orderId=1' OR '1'='1를 전송하여 모든 배송 기록을 반환하거나 UNION SELECT를 사용하여 Users의 사용자 인증 정보와 같은 다른 테이블을 읽을 수 있습니다.
스캔에서 신고하지 않은 항목: 새 경로에 인증이 없음
CodeMender는 routes/aiAssistant.ts에서 SQL 삽입을 포착했고 Antigravity의 악용 설명에는 인증되지 않은 공격자가 엔드포인트를 호출할 수 있다고 명시되어 있지만 스캔에서 server.ts에 플래그를 지정하지 않았습니다. 나머지 변경사항은 직접 확인하세요. 두 번째 탭에서 다음을 실행합니다.
cd ~/juice-shop
git diff server.ts
출력:
diff --git a/server.ts b/server.ts
index a8b429c..91d428e 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
server.ts는 /rest/basket 또는 /b2b/v2와 같은 보호된 엔드포인트와 달리 security.isAuthorized()와 같은 인증 또는 역할 검사 없이 공개적으로 /api/assistant를 마운트합니다. 이렇게 하면 두 엔드포인트가 모두 노출됩니다. 인증되지 않은 호출자가 /order-status를 악용할 수 있으며, 누구나 /refund-triage에 요청을 전송하여 회사에서 Gemini 호출 비용을 지불하게 할 수 있습니다.
CodeMender가 server.ts를 SQL 삽입에 대한 인증되지 않은 경로로 보고하는 실행에서도 보고서에는 /refund-triage가 언급되지 않습니다. 항상 전체 변경사항의 차이를 읽으세요. 스캔 결과가 코드가 안전하다는 증거는 아닙니다.
6. 적절한 도구로 각 문제 해결하기
두 문제에는 서로 다른 종류의 수정이 필요합니다.
- SQL 삽입: CodeMender가 보고했으므로 CodeMender가 수정하도록 합니다. CodeMender는 패치를 작성하고 빌드 명령어로 검증한 다음 플러그인은 수정사항에 새로운 취약점이 있는지 확인합니다.
- 인증 누락: 수정사항은
server.ts가 이미 다른 엔드포인트에 사용하는 패턴(security.isAuthorized())을 따릅니다. 어떤 변경사항이 필요한지 정확히 알고 있으므로 Antigravity에 알려주면 몇 초 만에 변경사항이 적용됩니다. 이 수정사항은 CodeMender 보고서에 언급되지 않은/refund-triage를 포함하여 두 엔드포인트를 모두 보호합니다.
두 가지 수정 요청
Antigravity에 다음을 입력합니다.
Have CodeMender fix the SQL injection in routes/aiAssistant.ts, by its finding ID, and validate the fix. Fix the missing authentication yourself: add security.isAuthorized() to the /api/assistant route, like other endpoints in server.ts. Then stage all the changes, including the new file, and check the staged changes with CodeMender.
Antigravity는 CodeMender의 해결 루프를 실행하고, server.ts를 수정하고, 세 파일을 모두 스테이징하고, 스테이징된 차이를 다시 스캔하고, 네 가지 작업 모두의 요약을 출력합니다(자세한 로그를 검사하려면 아무 명령어에서나 Ctrl+O 키를 누름).
CodeMender가 SQL 삽입을 수정합니다. Antigravity는 해당 발견 항목에 대해 플러그인의 해결 루프를 실행하며, 이 작업은 10~15분 정도 걸립니다. 복구 출력을 펼치면 다음과 유사하게 표시됩니다.
📌 Checkpointed uncommitted work as b70ebe3 so cm fix can see it and its workspace reset cannot delete it.
🧱 Checking build.command in CodeMender's sandbox before the first fix (cm build, no model tokens)...
✅ build.command passes in the sandbox, so cm fix can validate its patches.
🛠️  Remediating finding: 989cc3da-d9f2-5803-9d23-1c6a41bba185
...
📡 Waiting for fix agent (https://aiplatform.googleapis.com)...
...
✨ Patch generated successfully!

diff --git a/routes/aiAssistant.ts b/routes/aiAssistant.ts
index 1a6d972..cf6aa51 100644
--- a/routes/aiAssistant.ts
+++ b/routes/aiAssistant.ts
@@ -9,7 +9,9 @@ const ai = new GoogleGenAI({ apiKey: process.env.GEMINI_API_KEY })
 router.get('/order-status', async (req: Request, res: Response, next: NextFunction) => {
   try {
     const orderId = req.query.orderId
-    const [orders] = await models.sequelize.query(`SELECT * FROM Deliveries WHERE id = '${orderId}'`)
+    const [orders] = await models.sequelize.query('SELECT * FROM Deliveries WHERE id = :orderId', {
+      replacements: { orderId: orderId ?? null }
+    })
     res.status(200).json({ status: 'success', data: orders })
   } catch (error) {
     next(error)

────────────────────────────────────────────────────────────

[INFO] Running build and test validation: npm run build:server

npm notice run juice-shop@20.3.0 build:server
npm notice run tsc

[INFO] Sandbox violations detected during command:
sandbox: denied read /home/<user>/juice-shop/.npmrc

[OK] Build and test validation succeeded.
...
🧪 Running outer-shell build hard gate: npm run build:server
...
✅ Committed verified fix for 989cc3da-d9f2-5803-9d23-1c6a41bba185
🔍 Scanning the fix commit for regressions...
...
✅ No blocking findings in the last-commit scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/remediate-last-commit.json
📋 Remediation summary: 1 fixed (989cc3da-d9f2-5803-9d23-1c6a41bba185), 0 not fixed.
🔄 Restored your uncommitted changes (now including any applied security fixes) on top of f189f52. Previously staged changes are now unstaged.
CodeMender가 문제를 해결하는 동안 플러그인이 작업을 안전하게 보호한 방법은 다음과 같습니다.
- 커밋되지 않은 작업을 체크포인트로 커밋했으므로 CodeMender는 정확히 내 코드에서 작동하며 수정사항은 플러그인이 확인할 수 있는 별도의 커밋이 됩니다. CodeMender 0.17.0 이상에서는 플러그인이
cm fix에 작업공간(--no-reset)을 재설정하지 않도록 지시합니다. - CodeMender가 검증할 수 없는 수정 작업을 시작하지 않도록 토큰을 사용하지 않고 CodeMender의 샌드박스에서 빌드를 다시 확인했습니다.
- CodeMender는
orderId를 SQL 문자열에 넣는 대신 바인딩된:orderId대체 매개변수로 Sequelize에 전달하는 작은 패치를 작성했습니다. - CodeMender는 샌드박스에서 빌드 명령어를 실행하여 패치를 검증했으며, 설정 중 빌드 검사와 동일한 결과가 나왔습니다. 그런 다음 플러그인은 수정을 커밋하기 전에 샌드박스 외부에서 빌드를 다시 실행했습니다.
- 플러그인이 새로운 취약점이 있는지 수정 커밋을 확인했으며 발견되지 않았습니다.
- 완료되면 플러그인이 변경사항을 커밋되지 않은 작업으로 복원하며, 이제 수정사항이 포함됩니다.
Antigravity에서 인증을 추가합니다. server.ts에서 라우터를 마운트하는 줄에 security.isAuthorized()를 추가합니다. 다음 단계에서 정확한 변경사항을 검토합니다.
Antigravity가 모든 항목을 다시 확인합니다. 모든 변경사항을 스테이징하고 다른 diff 스캔을 실행합니다. 이 작업은 몇 분 정도 걸립니다.
════════════════════════════════════════════════════════════
🔍 Impact-Aware PR Delta Scan (--diff=STAGED)
════════════════════════════════════════════════════════════
   Modified files in PR: 3
     • package.json
     • routes/aiAssistant.ts
     • server.ts
   Modified symbols: configureApp
   1-Hop Impacted Neighbors: 3 file(s)
     • app.ts (Tier 1: same package import of 'server')
     • lib/utils.ts (Tier 2: sibling module import of 'package')
     • frontend/src/app/Services/local-backup.service.ts (Tier 4: imports modified module 'server')
   Running 6 diff audit jobs with 4 concurrent workers...

[1/6] ✅ app.ts [1-hop neighbor] (28s) | 27.9k tok - 0 vulnerabilities
...
[2/6] ✅ package.json [changed] (44s) | 80.5k tok - 0 vulnerabilities
[3/6] ✅ frontend/src/app/Services/local-backup.service.ts [1-hop neighbor] (17.4s) | 16.3k tok - 0 vulnerabilities
...
[4/6] ✅ lib/utils.ts [1-hop neighbor] (56.6s) | 163.8k tok - 0 vulnerabilities
...
[5/6] ✅ server.ts [changed] (3m4.7s) | 488.0k tok - 0 vulnerabilities
...
[6/6] ✅ routes/aiAssistant.ts [changed] (3m12.6s) | 236.8k tok - 0 vulnerabilities
────────────────────────────────────────────────────────────
📊 PR Delta Scan Complete: 6 jobs (6 succeeded, 0 failed) in 3m14s
...
   Total tokens consumed: 1.0M (in: 982.7k | out: 1.9k | thought: 28.7k | tool: 0)
💾 Report saved to /home/<user>/juice-shop/.codemender/last-diff-scan.json

✅ CI Gate Passed: 0 blocking vulnerabilities detected in PR diff.
No findings reported for this change.
✅ No blocking findings in the staged scope (--fail-on=CRITICAL,HIGH). Report: /home/<user>/juice-shop/.codemender/last-diff-scan.json
두 발견 사항이 모두 사라졌습니다. SQL 삽입이 수정되었으며, 새 인증을 포함하여 커밋하려는 모든 항목을 확인한 결과 발견 사항이 보고되지 않습니다.
변경사항 검토
커밋을 차단하는 요소는 없지만 커밋하는 주체는 여전히 사용자입니다. 두 번째 탭에서 서버 단위 테스트를 실행합니다.
cd ~/juice-shop
npm run test:server
출력의 끝은 다음과 비슷합니다.
ℹ tests 419
ℹ suites 133
ℹ pass 417
ℹ fail 0
ℹ cancelled 0
ℹ skipped 2
ℹ todo 0
ℹ duration_ms 8166.978622
그런 다음 현재 기능이 마운트되는 방식을 검토합니다.
git diff --staged server.ts
출력:
diff --git a/server.ts b/server.ts
index a8b429c..cb4cbf7 100644
--- a/server.ts
+++ b/server.ts
@@ -78,6 +78,7 @@ import * as recycles from './routes/recycles'
 import * as twoFactorAuth from './routes/2fa'
 import { applyCoupon } from './routes/coupon'
 import dataErasure from './routes/dataErasure'
+import aiAssistant from './routes/aiAssistant'
 import { dataExport } from './routes/dataExport'
 import { chat } from './routes/chat'
 import { retrieveBasket } from './routes/basket'
@@ -683,6 +684,9 @@ function configureApp (app: ReturnType<typeof express>, seq: typeof sequelize) {
   /* Route for dataerasure page */
   app.use('/dataerasure', dataErasure)

+  /* Route for the AI support assistant */
+  app.use('/api/assistant', security.isAuthorized(), aiAssistant)
+
   /* Route for redirects */
   app.get('/redirect', performRedirect())
7. 안전망을 갖춘 커밋
이제 변경사항을 차단하는 요소가 없습니다. 커밋하고 향후 모든 커밋도 확인되는지 확인합니다. Antigravity에 다음을 입력합니다.
Install the CodeMender pre-commit hook, then commit the staged changes. They already passed a staged scan, so the hook can reuse that result.
후크는 저장소의 모든 향후 커밋이 작동하는 방식을 변경하므로 플러그인의 가드레일은 Antigravity가 먼저 권한을 요청하도록 합니다. 요청에는 다음과 같은 이유가 설명되어 있습니다.
Installing the CodeMender git hook changes every future commit (or push) in this repository: each one with source changes runs a diff scan that takes minutes and uses tokens. Explicit user permission is required.
승인합니다. Antigravity가 후크를 설치하고 변경사항을 커밋합니다. 출력은 다음과 비슷합니다.
✅ Copied the hook runner to /home/<user>/juice-shop/.git/codemender/ (run install again after updating the plugin).
✅ Installed the CodeMender pre-commit hook: /home/<user>/juice-shop/.git/hooks/pre-commit
   Each commit with source changes now runs a diff scan (often several minutes, and it uses tokens).
   Run cm_diff_scan.sh --scope staged before committing, and the hook reuses that result.
   Skip once with: git commit --no-verify (or CM_SKIP_HOOK=1).
✅ CodeMender: these staged changes already passed a diff scan, so they weren't scanned again.
[codelab a6da289] feat: add AI assistant endpoint with authorized access and secure query
 3 files changed, 45 insertions(+)
 create mode 100644 routes/aiAssistant.ts
커밋하는 데 1초도 걸리지 않았습니다. 후크는 이러한 정확한 스테이징된 변경사항이 이미 diff 스캔을 통과했음을 확인했으므로 다시 스캔하지 않았습니다. 이제부터 이 저장소의 소스 변경사항이 있는 모든 커밋이 먼저 확인되고, 차단 발견 항목이 있는 커밋은 수정할 때까지 차단된 상태로 유지됩니다.
8. 보안 비용 확인하기
Antigravity에 다음을 입력합니다.
How much did CodeMender cost me? Show the token usage.
Antigravity가 cm stats를 실행합니다(23분 46초 동안 171개 설문조사에서 24개 요청). 분류는 다음과 유사합니다.
 Command        │ Requests │ Input Tokens │ Cached Tokens │ Output Tokens │ Thought Tokens │ Total Tokens │ Cache Hit % │ Duration
────────────────┼──────────┼──────────────┼───────────────┼───────────────┼────────────────┼──────────────┼─────────────┼──────────
 cm find --diff │       23 │    2,529,320 │     1,813,096 │         6,606 │         88,338 │    2,624,264 │       71.7% │   16m 13s
 cm fix         │        1 │      640,418 │       493,851 │         1,571 │          6,944 │      648,933 │       77.1% │   07m 33s
 Total          │       24 │    3,169,738 │     2,306,947 │         8,177 │         95,282 │    3,273,197 │       72.8% │   23m 46s
토큰을 달러로 환산하려면 CodeMender가 사용한 모델의 Gemini 가격 책정을 사용하세요. 첫 번째 스캔에서 Gemini 3.8 Flash(Standard, 전역)라는 이름이 지정됩니다. 캐시된 입력은 일반 입력 가격의 10분의 1이며 사고 토큰은 출력으로 청구됩니다.
토큰 100만 개당 가격 | 입력 | 캐시된 입력 | 출력(사고 포함) |
2026년 12월 31일까지 | $0.75(USD) | $0.075(USD) | 3.75달러(USD) |
2027년 1월 1일부터 | 1.50달러(USD) | 0.15달러(USD) | 7.50달러 |
위의 실행에서 계산은 다음과 같습니다.
명령어 | 캐시되지 않은 입력 | 캐시된 입력 | 출력 및 사고 | 2026년 12월 31일까지 | 2027년 1월 1일부터 |
| 716,224 | 1,813,096 | 94,944 | $1.03(USD) | $2.06(USD) |
| 146,567 | 493,851 | 8,515 | 0.18달러(미국) | 0.36달러(미국) |
합계 | 862,791 | 2,306,947 | 103,459 | 1.21달러 | 2.42달러 |
이 수치는 CodeMender만 포함합니다. Antigravity의 자체 Gemini 요청도 Google Cloud 프로젝트에서 실행되며 cm stats에서 이를 집계하지 않습니다.
알 수 있는 점:
- 모든 변경사항을 저렴하게 검사: 세 가지 차이점 스캔(첫 번째 검사, 루프의 수정 커밋 검사, 스테이징된 재검사)에 총 약 1.03달러가 소요됩니다.
- 토큰 수는 비용이 아님:
cm fix는 약 649,000개의 토큰을 사용했으며 입력 토큰의 77% 가 캐시되었으므로 검증된 수정 비용은 약 0.18달러(USD)였습니다. - 스캔을 재사용할 수 있는 경우 안전망에 비용이 들지 않음: 후크가 마지막 스캔을 재사용했으므로 커밋은 무료였습니다.
9. 삭제
사전 커밋 후크 삭제
Antigravity에 다음을 입력합니다.
Uninstall the CodeMender pre-commit hook.
출력:
✅ Removed .git/hooks/pre-commit
✅ Removed the hook runner from .git/codemender/
Antigravity 세션 종료
/exit를 입력하거나 Ctrl+D Ctrl+D를 눌러 Antigravity를 종료하고 bash 셸로 돌아갑니다.
/exit
Juice Shop 작업 복사본 삭제
터미널에서 저장소를 삭제합니다. 이렇게 하면 저장소의 .codemender/ 디렉터리에 저장된 CodeMender의 로컬 상태와 로그도 삭제됩니다.
cd ~
rm -rf ~/juice-shop
원하는 경우 CodeMender CLI를 삭제하고, Antigravity가 애플리케이션 기본 사용자 인증 정보로 로그인하지 못하도록 중지하고, 사용자 인증 정보를 취소합니다.
rm ~/.local/bin/cm
sed -i '/^export AGY_ADC_AUTH=true$/d' ~/.bashrc
unset AGY_ADC_AUTH
gcloud auth application-default revoke
10. 축하합니다
수고하셨습니다 파트 3을 완료하고 CodeMender를 사용한 DevSecOps 3부작 전체를 마스터했습니다.
이 3부작은 안전한 개발의 세 가지 루프를 다룹니다.
- 파트 1, 개발자 내부 루프: CodeMender CLI(
cm find,cm verify,cm fix)를 사용한 대화형 로컬 우선 저장소 감사 및 패치 검증 - 2부, CI/CD 파이프라인 외부 루프: 자동화된 지속적 보안 스캔, GitHub Actions 통합, 키 없는 Google Cloud 워크로드 아이덴티티 제휴(WIF), 자가 복구 pull 요청
- 3부, AI 기반 바이브 코딩 루프(이 Codelab): Antigravity와의 대화를 통해 커밋하기 전에 AI 생성 변경사항을 확인하고, 적절한 도구로 각 발견 항목을 수정하고, 모든 커밋을 확인합니다.
학습한 내용
- 커밋 전 확인: CodeMender는 새 파일을 포함한 변경사항만 확인하고 AI가 도입한 SQL 삽입을 포착했습니다.
- 스캔 이외의 검토: AI를 사용하는 스캐너는 실행할 때마다 모든 문제를 보고하지 않으므로 직접 차이를 읽고 인증 누락이 SQL 삽입보다 더 많은 문제를 노출한다는 것을 확인했습니다.
- 각 수정에 적합한 도구: CodeMender는 SQL 삽입에 대한 수정을 작성하고 검증했습니다. Antigravity는 Juice Shop의 자체
security.isAuthorized()미들웨어를 사용하여 요청한 인증 확인을 추가했습니다. - 먼저 확인하는 가드레일: 플러그인은 Antigravity가 CodeMender CLI와 사전 커밋 후크를 설치하기 전에 확인하도록 했습니다. 또한 수정 사항이 토큰을 사용하기 전에 CodeMender의 샌드박스에서 빌드를 확인하고, CodeMender가 코드를 수정하는 동안 커밋되지 않은 작업을 보호했습니다.
- 모든 커밋을 위한 안전망: 사전 커밋 후크는 향후 각 커밋을 확인하고 이미 통과한 스캔을 재사용합니다.
- 비용 인식: CodeMender 단계의 비용은 약 1.21달러(신규 할인 가격이 종료된 후 약 2.42달러)입니다.
개발자 사고방식의 변화
검증되지 않은 바이브 코딩 | CodeMender를 사용한 바이브 코딩 |
컴파일 시 커밋: AI가 안전한 코드를 작성했기를 바랍니다. | 커밋 전 확인: 변경사항만 비교 스캔하는 데 몇 분 정도 걸립니다. |
스캐너가 플래그를 지정한 항목만 검토: 다른 파일의 인증 확인 누락과 같이 AI가 누락한 항목을 놓칩니다. | 전체 변경사항 검토: CodeMender는 변경된 모든 파일과 변경사항의 영향을 받는 파일을 확인하며, 스캐너가 누락된 부분을 놓칠 수 있으므로 여전히 차이점을 읽습니다. |
모든 것을 수동으로 수정하거나 전혀 수정하지 않음: 도구로 검증할 수 있는 수정에 시간을 할애합니다. | 각 수정에 적합한 도구 사용: CodeMender가 보고하는 발견 사항에 대해 검증된 패치, 발견한 격차에 대해 Antigravity가 제공하는 정확한 변경사항을 사용합니다. |
기억에 의존: 다음 변경사항을 확인하는 것을 잊어버립니다. | 후크 기억: 동일한 변경사항을 두 번 스캔하지 않고 모든 커밋을 확인합니다. |
다음 단계
- 1부: CodeMender로 애플리케이션 보호(OWASP Juice Shop의
cm find,cm verify,cm fix)에서 플러그인 뒤에 있는 CodeMender CLI를 알아보세요. - 2부: CodeMender로 CI/CD 파이프라인 보호(GitHub Actions, WIF, SARIF)에서와 동일한 검사를 통해 모든 pull 요청을 제어합니다.
- Google Cloud CodeMender 문서를 살펴보세요.
- codemender-security 플러그인 GitHub 저장소를 검토합니다.
- 자체 Antigravity 설정에
codemender-security플러그인을 설치하고 커밋하기 전에 AI 생성 변경사항을 확인하세요.